Как установить на компьютер контейнер подписи VipNet
перед установкой и эксплуатацией цифровой подписи ,устанавливаемой с помощью закрытого контейнера VipNet,
вам необходимо ознакомиться с инструкциями находящимися на сайте ее изготовителя .
При необходимости можно скачать документацию для VipNet CSP.
кратко см здесь.
Скачайте и установите VipNet CSP с сайта infotecs.ru раздел
ПОДДЕРЖКА —> ЗАГРУЗКИ—> БЕСПЛАТНЫЕ ПРОДУКТЫ или БЕТА-ВЕРСИИ в зависимости от используемого Windows .
Установка СКЗИ ViPNet CSP 4.2
Назначение
При необходимости защиты электронных документов средствами криптографии и подписания документов электронной подписью с учетом гарантии их подлинности и целостности, нужно воспользоваться специальным программным модулем — криптопровайдером.
Все версии ОС Windows, начиная с Windows 2000, имеют встроенный криптопровайдер Microsoft Base Cryptographic Provider. Алгоритмы этого криптопровайдера не сертифицированы по требованиям ФСБ. Согласно закону РФ «Об электронной подписи» необходимо применение сертифицированных криптографических средств.
Задачи средства криптографической защиты информации ViPNet CSP:
- Авторизация и обеспечение подлинности документов в процессе защищенного документооборота. С этой целью применяются средства формирования и проверки электронной подписи в соответствии со стандартами ГОСТ P 34.11-94, ГОСТ Р 34.11-2012, ГОСТ P 34.10-2001 и ГОСТ P 34.10-2012.
- Обеспечение конфиденциальности и контроля целостности информации путем ее шифрования и имитозащиты в соответствии с ГОСТ 28147-89.
- Обеспечение аутентичности и конфиденциальности соединений TLS/SSL.
Системные требования
- Процессор — Intel Core 2 Duo или другой схожий по производительности x86-совместимый процессор с количеством ядер 2 и более.
- Объем оперативной памяти — не менее 1 Гб.
- Свободное место на жестком диске — не менее 100 Мб.
- Операционная система Windows — Windows Server 2003 (32-разрядная), Windows Vista (32/64-разрядная), Windows 7 (32/64-разрядная), Windows Server 2008 (32/64-разрядная), Windows Server 2008 R2 (64-разрядная), Windows 8 (32/64-разрядная), Windows Server 2012 (64-разрядная), Windows 8.1 (32/64-разрядная), Windows Server 2012 R2 (64-разрядная).
- При использовании более ранних версий Windows, чем Windows 8, на компьютере должен быть установлен накопительный пакет обновления часовых поясов KB2570791.
- Для операционной системы должен быть установлен последний пакет обновлений.
- Internet Explorer — версия 8.0 или выше.
Ограничения
- На компьютере не должно быть установлено никаких программ КриптоПро.
- На компьютере должно быть установлено точное время.
Установка программы
Перед началом установки СКЗИ «ViPNet CSP» его необходимо скачать. (по ссылке одна из верхних вкладок ЗАГРУЗИТЬ.) При загрузке потребуется указать адрес почты, для получения бесплатного ключа активации программы.
Запускаем установщик СКЗИ «ViPNet CSP».
Установка средства защиты информации очень простая и не составит сложности.

В окне «Установка ViPNet CSP» ставим галочку «Я принимаю это соглашение» и нажимаем на кнопку «Продолжить».

В следующем окне жмем по кнопке «Установить сейчас» и ждем, пока СКЗИ «ViPNet CSP» установится на ваш компьютер.


Если средство криптографической защиты информации установится на ваш компьютер без ошибок, то появится окно об успешной установке программы.
В окне «Установка ViPNet CSP» жмем по кнопке «Закрыть».

После установки СКЗИ «ViPNet CSP» вам необходимо будет перезагрузить компьютер.
Регистрация ViPNet CSP
В окне «ViPNet CSP» выбираем пункт «Зарегистрировать ViPNet CSP» и жмем кнопку «Далее».

В окне «Регистрация ViPNet CSP» выбираем пункт «Запрос на регистрацию (получить код регистрации)» и жмем кнопку «Далее».

В следующем окне «Регистрация ViPNet CSP» выбираем пункт «Через Интернет (online)» и жмем кнопку «Далее».

В следующем окне «Регистрация ViPNet CSP» в поле «Электронная почта» вводим адрес своей почты, а в поле «Серийный номер» вводим серийный номер (номер присылается на вашу почту при скачивании программы ViPNet CSP с официального сайта infotecs) и жмем кнопку «Далее».


Если регистрация пройдет без ошибок, то появится окно об успешной регистрации программы. Жмем кнопку «Готово».
Средство криптографической защиты информации успешно активировано. Можно приступать работать с ним.
О том, как работать с электронной подписью в ViPNet CSP можно ознакомиться в соответствующей инструкции см. ниже.
Установка контейнера ключей, выданного администратором
Если ранее вы получили закрытый контейнер ключа с установленным сертификатом и пароль к нему, установите этот контейнер в ViPNet CSP:
-
После того как вы установили на компьютер программу VipNet CSP
В главном окне программы ViPNet CSP выберите раздел Контейнеры ключей.
В окне ViPNet CSP в разделе Контейнеры ключей нажмите кнопку Добавить контейнер.
Выберите (ИмяДиска)\Infotecs\Containers нажмите ОК.
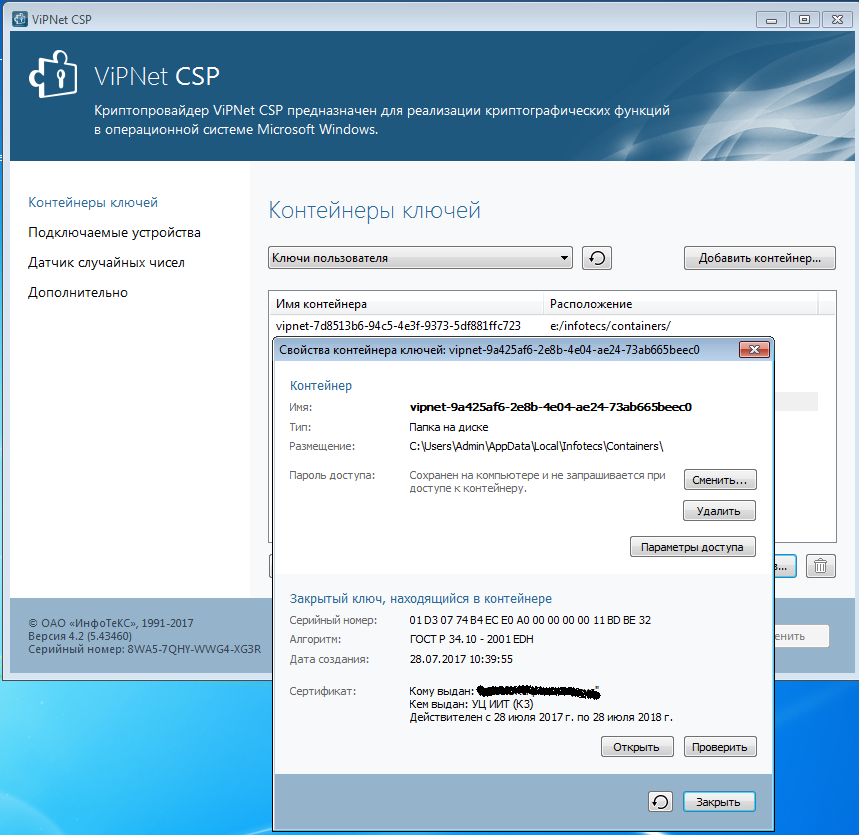
При запросе пароля , дважды введите пароль выданный вам вместе с ключом
После добавления строки в поле ИМЯ КОНТЕЙНЕРА Дважды щелкните контейнер, который был создан .
В окне Свойства контейнера ключей нажмите кнопку ОТКРЫТЬ.
Как узнать пароль контейнера закрытого ключа ViPNet
Восстановить пароль к контейнеру закрытого ключа невозможно.
Как узнать пароль контейнера закрытого ключа?
Как восстановить пароль контейнера
Восстановить пароль закрытого ключа невозможно. Его можно только подобрать или вспомнить. Чтобы подобрать пароль, пользователь сначала определяет носитель, на котором хранится контейнер закрытого ключа, а потом его тип.

Где взять пароль доступа к контейнеру ключей?
То необходимо обратиться в организацию, выдавшую Вам облачную электронную подпись, они помогут восстановить данные. Если при подписи Вы успешно прошли авторизацию и видите перед собой окно такого вида: То Вы забыли пароль на закрытый ключ, восстановить его нельзя, только подобрать.
Как узнать пароль от ViPNet?
Запросить пароль можно в службе технической поддержки пользователей.
Где находится контейнер закрытого ключа ViPNet?
Для этого перейдите в меню Пуск → Все программы → ViPNet → ViPNet CSP. В открывшемся окне перейдите на вкладку Контейнеры, выделите нужный контейнер одним нажатием левой кнопки мыши, и нажмите кнопку Копировать. Выберите путь сохранения копии контейнера ключа.
Cached
Где хранится контейнер закрытого ключа?
В том случае, когда в качестве криптопровайдера используется СКЗИ КриптоПро CSP, а в качестве считывателя используется реестр, контейнеры хранятся в ветке реестра: В x32 операционных системах контейнеры находятся в ветке: HKEY_LOCAL_MACHINESOFTWARECryptoProSettingsUsers
Как узнать имя контейнера закрытого ключа?
Имя контейнера закрытого ключа и путь, по которому он был сохранен, указаны в поле «Путь закрытого ключа для КЭП» (или «Путь закрытого ключа для НЭП»).
Где хранится пароль от электронной подписи?
Если Вы забыли пароль к сертификату ЭП (электронной подписи), его можно восстановить в «Личном кабинете».
Что делать если забыл пароль от ключа ЭЦП?
Если вы забыли пароль от ЭЦП, то восстановить его невозможно. НУЦ РК не хранит пароли пользователей, и, в случае утери пароля, вам необходимо отозвать данные ключи ЭЦП и пройти стандартную процедуру получения новых.
Как войти в режим администратора ViPNet?
Пароль администратора сетевой группы можете посмотреть у УКЦ — Ключевой центр — Сетевые группы — Вся сеть — Пароль администратора. Возможно срок действия пароля истек. В таком случае необходимо обновить пароль и разослать справочники на сетевые узлы.
Как сменить ключ ViPNet?
В приложении ViPNet Client [Деловая почта] вверху окна на панели инструментов выбираем «Инструменты» – «Настройка параметров безопасности» – вкладка «Подпись». Нажимаем кнопку «Обновить сертификат». Запустится «Мастер обновления сертификата».
Где находится контейнер закрытого ключа?
Копирование с помощью КриптоПро CSP
- Выбрать Пуск / Панель Управления / КриптоПро CSP.
- Перейти на вкладку Сервис и кликнуть по кнопке Скопировать контейнер.
- В окне «Копирование контейнера закрытого ключа» нажмите на кнопку «Обзор».
Как найти контейнер закрытого ключа в реестре?
В x32 операционных системах контейнеры находятся в ветке: HKEY_LOCAL_MACHINESOFTWARECryptoProSettingsUsers
Где хранится контейнер закрытого ключа в реестре?
1. Необходимо найти ветку реестра с нужным контейнером. Ветки реестра, в которых может быть контейнер закрытого ключа: для 32-битной ОС: HKEY_LOCAL_MACHINESOFTWARECrypto ProSettingsUsers*идентификатор пользователя*Keys*Название контейнера*;
Что делать если забыл пароль электронной подписи?
Как восстановить пароль для стандартной или подтверждённой учётной записи
- На странице авторизации нажмите Я не знаю пароль
- Укажите СНИЛС, ИНН и паспорт гражданина РФ
- Выберите способ восстановления и нажмите Продолжить …
- Чтобы восстановить пароль, перейдите по ссылке из письма в электронной почте или введите код из смс.
Где можно посмотреть пароль от ЭЦП?
Пароль от ключа электронной подписи нигде не хранится и известен только владельцу сертификата.
Где написан пароль от ЭЦП?
Первоначально пин-код на токен (электронный носитель) устанавливается заводом изготовителем. Такой пин-код является "пин-кодом по умолчанию". Второй вариант, это когда Удостоверяющий центр при записи электроной подписи указывает свой пароль на носитель и при получении ЭЦП клиентом сообщает также и его пароль на токен.
Где взять код регистрации ViPNet CSP?
Для регистрации СКЗИ VipNet CSP перейдите в Пуск → Все программы → ViPNet CSP и запустите программу ViPNet CSP. В открывшемся окне выберите пункт Зарегистрировать ViPNet CSP и нажмите кнопку Далее. Выберите пункт Запрос на регистрацию (получить код регистрации) и нажмите кнопку Далее.
Какие ключи шифрования используются в системе ViPNet?
В технологии ViPNet используется два типа асимметричных ключей — асимметричные ключи подписи и асимметричные ключи шифрования. Асимметричные ключи шифрования используются для шифрования информации.
Как создать контейнер закрытого ключа ViPNet?
Для формирования контейнера с помощью СКЗИ VipNet CSP, после нажатия кнопки Создать закрытый ключ, укажите место хранения контейнера закрытого ключа. По умолчанию контейнер сохраняется в скрытую системную папку на локальном диске компьютера: В окне для ввода пароля контейнера ключа задайте пароль и подтвердите его.
Где взять серийный номер ViPNet?
Серийный номер высылается на адрес электронной почты, который был указан при скачивании СКЗИ.
Как найти контейнер ключа?
Ключевой контейнер может находится в реестре Windows соответственно для того пользозователя и на том компьютере, где это ключевой контейнер создавался.
Как выгрузить контейнер закрытого ключа?
Откройте приложение КриптоПро CSP и перейдите на вкладку Сервис. На вкладке выберите команду Скопировать контейнер закрытого ключа. Введите пароль для ключевого контейнера и задайте имя ключевого контейнера (например, test). Сохраните контейнер на диск или флешку.
Где найти пароль от электронной подписи?
Пароль или пин-код электронной подписи (ЭП или ЭЦП) схож с пин-кодом банковской карты. Он защищает подпись от мошенников, его нужно запомнить или записать на листочек и хранить подальше от самой подписи.
Как посмотреть пароль от электронной подписи?
Пароль от контейнера, в котором хранятся ключи и сертификат электронной подписи, восстановить невозможно по соображениям безопасности. Обращаться по этому вопросу в удостоверяющий центр, который выпустил сертификат, тоже бессмысленно — пароль придумывает владелец сертификата, и доступа к нему больше ни у кого нет.
Какой пароль от ключа ЭЦП?
Национальный удостоверяющий центр РК, генерирующий ЭЦП и пароли к ним, уведомляет, что функция восстановления пароля не предусмотрена. В случае, если пароль забыт, у пользователя есть шанс попробовать войти в систему под стандартным паролем «123456».
Добавление контейнера и установка сертификата ViPNet CSP
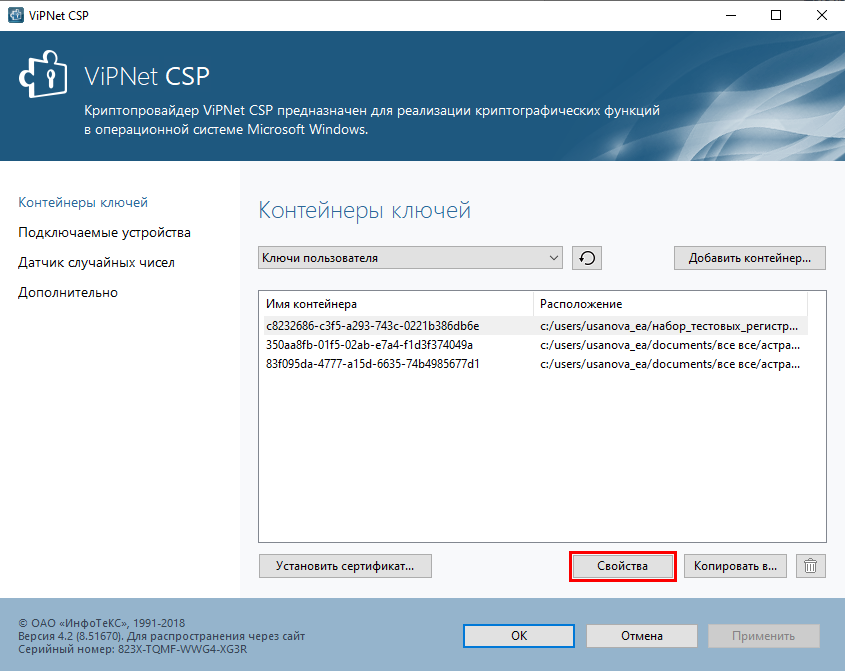
При установке на ПК новой электронной подписи, а также при перемещении контейнера ключа в другой каталог необходимо произвести добавление контейнера и установку сертификата в систему. Для этого перейдите в меню Пуск → Все программы → ViPNet CSP → ViPNet CSP. Откроется окно Контейнеры ключей, в котором программа отобразит автоматически найденные в системе контейнеры ключей. Выделите необходимый контейнер и нажмите кнопку Свойства:
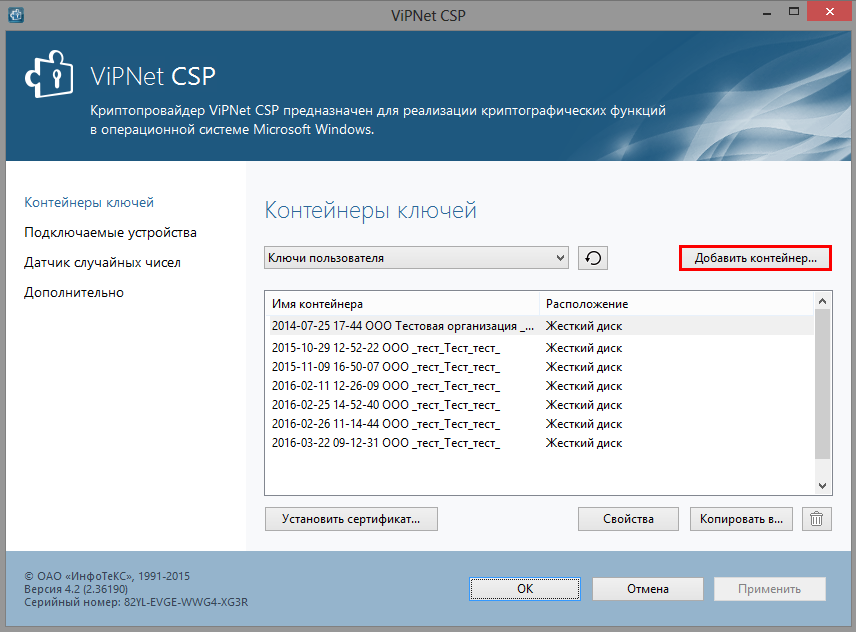
Если необходимый контейнер не отобразился в списке автоматически, нажмите кнопку Добавить контейнер и вручную найдите папку, в которой находится контейнер ключа:
В открывшемся окне нажмите кнопку Открыть:
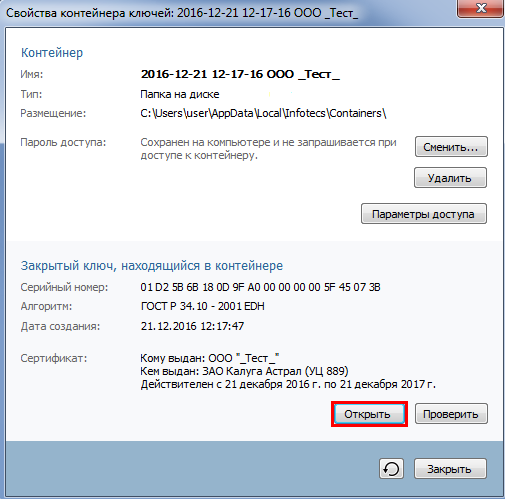
Если при нажатии кнопки Открыть возникает ошибка Неверный сертификат, ознакомьтесь со следующей статьей.
Откроется сертификат. Нажмите кнопку Установить сертификат:
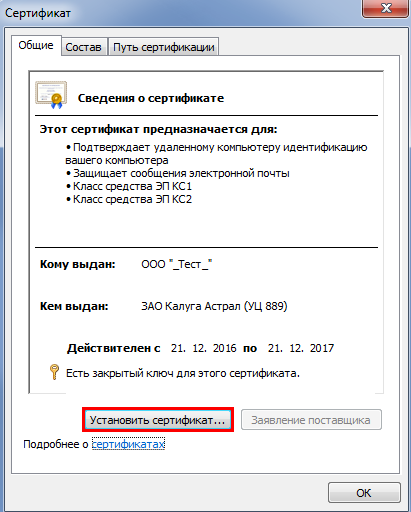
Запустится мастер импорта сертификатов. Не изменяя никаких настроек, последовательно нажимайте Далее → Далее → Готово. После этого появится окно с сообщением о том, что импорт сертификата успешно выполнен.
Vipnet csp пароль контейнера ключей забыли. Пароль к сертификату электронной подписи. Помогите! Удалил с флешки подпись, что делать
Токены, электронные ключи для доступа к важной информации, приобретают всю большую популярность в России. Токен сейчас – не только средство для аутентификации в операционной системе компьютера, но и удобное устройство для хранения и предъявления персональной информации: ключей шифрования, сертификатов, лицензий, удостоверений. Токены надежнее стандартной пары “логин/пароль” за счет механизма двухфакторной идентификации: то есть пользователь не только должен иметь в наличии носитель информации (непосредственно сам токен), но и знать PIN-код.
Основных форм-факторов, в которых выпускаются токены, три: USB-токен, смарт-карта и брелок. Защита при помощи PIN-кода чаще всего встречается в USB-токенах, хотя последние модели USB-токенов выпускаются с возможностью установки RFID-метки и с жидкокристаллическим дисплеем для генерации одноразовых паролей.
Остановимся подробнее на принципах функционирования токенов с PIN-кодом. PIN-код — это специально заданный пароль, который разбивает процедуру аутентификации на два этапа: присоединение токена к компьютеру и ввод собственно PIN-кода.
Наиболее популярные модели токенов на современном электронном рынке России – Рутокен, eToken от компании “Аладдин”, и электронный ключ от компании “Актив”. Рассмотрим наиболее часто задаваемые вопросы касательно PIN-кодов для токена на примере токенов этих производителей.
1. Какой PIN-код используется по умолчанию?
В таблице ниже представлены информация о PIN-кодах по умолчанию для токенов Рутокен и eToken. Пароль по умолчанию отличается для разных уровней владельцев.
При использовании JaCarta PKI с опцией «Обратная совместимость» — PIN-код — 1234567890
Для ГОСТ-функционала: PIN-код не задан
При использовании JaCarta PKI с опцией «Обратная совместимость» — PIN-код не установлен
Для ГОСТ-функционала: 1234567890
Для ГОСТ-функционала: 0987654321
Для ГОСТ-функционала: 1234567890
2. Надо ли изменять PIN-код по умолчанию? Если да, то в какой момент работы с токеном?
3. Что делать, если PIN-коды на токене неизвестны, а PIN-код по умолчанию уже сброшен?
Единственный выход — полностью очистить (отформатировать) токен.
4. Что делать, если PIN-код пользователя заблокирован?
Разблокировать PIN-код пользователя можно через панель управления токена. Для выполнения этой операции необходимо знать PIN-код администратора.
5. Что делать, если PIN-код администратора заблокирован?
Разблокировать PIN-код администратора невозможно. Единственный выход — полностью очистить (отформатировать) токен.
6. Какие меры безопасности предприняты производителями для снижения риска подбора пароля?
Основные пункты политики безопасности для PIN-кодов USB-токенов компаний “Аладдин” и “Актив” представлены в таблице ниже. Проанализировав данные таблицы можно сделать вывод, что eToken предположительно будет иметь более защищенный пин код. Рутокен, хоть и позволяет задавать пароль всего из одного символа, что небезопасно, по остальным параметрам не уступает продукту компании “Аладдин”.
Администрирование безопасности PIN-кода
Важность сохранения PIN-кода в секрете известна всем тем, кто использует токены в личных целях, хранит на нем свою электронную подпись, доверяет электронному ключу информацию не только личного характера, но и детали своих бизнес-проектов. Токены компаний “Аладдин” и “Актив” обладают предустановленными защитными свойствами и вместе с определенной долей предосторожности, которая будет проявлена пользователем, снижают риск подбора пароля до минимума.
Программные продукты Рутокен и eToken представлены в различных конфигурациях и форм-факторах. Предлагаемый ассортимент позволит вам выбрать именно ту модель токена, которая наиболее отвечает вашим требованиям, будь то
На данной странице размещены ответы на частые вопросы, которые возникают при работе с ЭЦП. Выберете интересующий Вас вопрос, откройте его и четко следуйте инструкциям.
WOscripts.com — JavaScript — Contractible Headers Script
1. Получение ЭЦП
Для получения ЭЦП Вы можете заполнить регистрационную карту на нашем сайте (в разделе «Получение ЭЦП»), или на том сайте где вы узнали о нас, или обратиться в ближайший УЦ.
При обращении в УЦ необходимо иметь при себе следующие документы:
документы, удостоверяющие личность (стандартно — копия паспорта);
документы, подтверждающие существование ЮЛ (свидетельство ИНН, ЕГРЮЛ и пр.);
доверенность на ФЛ о наделении его полномочиями на совершение определенных действий от организации;
при получении ЭЦП на руководителя приказ о назначении на должность (решение об избрании).
Дополнительная информация, требуемая УЦ согласно его регламенту, законом не регулируется. На практике у каждого УЦ свой список документов для получения ЭЦП.
2. Не работает ЭЦП
1. Закрытый ключ на указанном контейнере не соответствует открытому ключу в сертификате Проверяем все закрытые контейнеры, возможно, выбрали не тот, который нужен. Если не находим нужный контейнер, необходимо обратиться в УЦ для перевыпуска ЭЦП
2. Сертификат не валиден (certificate is not valid) Установите ЭЦП по инструкции УЦ
3. Нет доверия к этому сертификату Нужно установить корневые сертификаты вашего УЦ по инструкции. Для этого их можно скачать на сайте АЭТП либо найти на цифровых носителях, поставлявшихся вместе с ЭЦП.
4. Срок действия КриптоПро истек Необходимо ввести лицензионный ключ программы КриптоПро из документов, поставляемых с ЭЦП вашего УЦ.
5. Не установлен Capicom Скачайте Capicom и установите его при закрытом браузере и настройте браузер по инструкции ТП, на которой вы планируете работать.
6. Не найдено ни одного действительного сертификата (либо не отображается выбор сертификата)
Произведите установку ЭЦП по инструкции УЦ
Уточните срок действия сертификата (возможно, он истек)
Установите корневой сертификат вашего УЦ
Установите CAPICOM при закрытом браузере
3. Существует ли вероятность взлома или подделки ЭЦП?
По мнению большинства специалистов, подделать (взломать) ЭЦП невозможно — для этого требуется огромное количество вычислений, которые не могут быть реализованы при современном уровне вычислительной техники и математики за приемлемое время, то есть пока информация, содержащаяся в подписанном документе, сохраняет актуальность.
Дополнительная защита от подделки обеспечивается сертификацией удостоверяющим центром открытого ключа подписи.
4. Уволился пользователь ЭЦП с правами администратора. Как быть?
5. Забыли пароль ЭЦП. Как восстановить ключ?
Стандартные пароли: Rutoken 12345678, Etoken 1234567890
Если забыли пароль на рутокене, необходимо воспользоваться консолью Рутокена, которая устанавливается вместе с драйвером и доступна из Панели управления (Windows). Это касается того случая, если Пользователю известен пароль (pin-код) Администратора, и ему необходимо разблокировать токен (сбросить счетчик количества неверно введенных паролей на 0).
Если носителем является етокен, нужно обратиться в УЦ.
6. Как подписать электронной цифровой подписью word-файл
Документ, созданный в Microsoft Office Word, подписывается ЭЦП, закрытый ключ которой сгенерирован средством ЭЦП не ранее версии Крипто-Про 3.0. Прежде чем подписать, необходимо проверить ядро Крипто-Про (Пуск / Панель управления / Крипто-Про / Общее. На вкладке будет обозначена версия Крипто-Про и далее стоять «build» — это и есть ядро). Желательно установить продукт последней сборки.
Теперь подписываем сам документ
Документ сначала должен быть сохранен. В меню выберите Сервис / Параметры / Безопасность / Цифровые подписи / сертификат, нажмите «Ок» и подпишите документ. Если сертификат не прописан в Личных, документ подписать нельзя. Сохраните документ. Выберите Кнопка офиса / Подготовить / Добавить цифровую подпись / Прописать цель подписания документа (например, аккредитация) / Выбрать подпись / подписать. Появится надпись «Этот документ содержит цифровую подпись». На панели появится красная эмблема.
7. Где получить ЭЦП бесплатно?
Бесплатно ЭЦП получают только гос. организации в подразделениях Федерального Казначейства
8. Может ли физическое лицо получить электронную подпись?
Физическое лицо то же может получить ЭЦП. В настоящее время данная услуга наиболее востребована для участия физических лиц в торгах на электронных торговых площадках по банкротству (распродажа имущества банкротов). Для получения ЭЦП физическим лицам нужно обратиться в УЦ, имея при себе:
Паспорт гражданина РФ;
Свидетельство о присвоении ИНН.
9. Существует ли универсальная ЭЦП для общего пользования?
Универсальной ЭЦП, которая бы работала на электронных торгах (как государственных, так и коммерческих) и с помощью которой можно было бы подавать отчётность, на данный момент не существует.
10. Где пройти обучение по работе с ЭЦП?
Вы можете пройти обучение в учебном центре Ассоциации Электронных Торговых Площадок. Семинары проводятся регулярно на территории большинства субъектов Российской Федерации.
11. Сколько дней делается ЭЦП?
12. Можно ли на время отпуска передать свою ЭЦП коллеге?
Нет. Ответственность, согласно ФЗ об ЭЦП, несет персонально её владелец.
13. Помогите! Удалил с флешки подпись, что делать?
Обратитесь в УЦ для восстановления и перевыпуска ЭЦП
14. Будет ли действителен договор, если я его подпишу сегодня (срок моей ЭЦП заканчивается завтра), а мой партнер через неделю (на момент подписания партнером моя подпись уже будет не действительна, но когда подписывал я, она еще работала)?
Если документ подписан по всем правилам и срок действия ЭЦП на момент подписания не истёк, договор будет действительным, но внести в него изменения после подписания будет невозможно.
15. Можно ли использовать цифровую подпись, выпущенную для налоговой отчетности, на торговых площадках?
Нет. ЭЦП для налоговой отчётности не подходит для электронных торгов.
16. Как получают ЭЦП?
ЭЦП Получает только лично владелец сертификата
17. Как переписать подпись с диска на флешку?
Копирование контейнера закрытого ключа:
Для того чтобы скопировать контейнер закрытого ключа, выполните Пуск — Программы — КриптоПро — КриптоПроCSP и перейдите на вкладку Сервис. Нажмите кнопку Скопировать.
Система отобразит окно «Копирование контейнера закрытого ключа»
В этом окне необходимо заполнить следующее поле ввода: Имя ключевого контейнера — вводится вручную или выбирается из списка посредством нажатия кнопки Обзор
Опции поиска:
Введенное имя задает ключевой контейнер — переключатель устанавливается в положение Пользователь или Компьютер, в зависимости от того, в каком хранилище расположен контейнер;
Выберите CSP для поиска ключевых контейнеров — необходимый криптопровайдер (CSP) выбирается из предлагаемого списка.
Можно также выбрать контейнер, соответствующий установленному в системе сертификату. Для этого вместо кнопки Обзор нужно нажать По сертификату и выбрать из списка сертификатов, установленных в личные хранилища пользователя, или, если есть права администратора, локального компьютера, тот сертификат, контейнер которого необходимо скопировать;
Если на доступ к закрытому ключу установлен пароль, то система попросит ввести его. Введите пароль и нажмите кнопку ОК.
Система отобразит окно «Копирование контейнера закрытого ключа», в котором необходимо ввести имя нового ключевого контейнера и установить переключатель Введенное имя задает ключевой контейнер в положение Пользователь или Компьютер, в зависимости от того, в каком хранилище требуется разместить скопированный контейнер.
После ввода нажмите кнопку Готово. Система отобразит окно, в котором необходимо выбрать носитель для скопированного контейнера.
Вставьте носитель в считыватель и нажмите кнопку ОК. Система отобразит окно установки пароля на доступ к закрытому ключу. Введите пароль, подтвердите его, при необходимости установите флаг Запомнить пароль (если данный флаг будет установлен, то пароль сохранятся в специальном хранилище на локальном компьютере и при обращении к закрытому ключу пароль будет автоматически считываться из этого хранилища, а не вводиться пользователем).
Если Вам понравился материал, Вы можете разместить ссылку на него в социальных сетях:
При пользовании онлайн-кабинетом налогоплательщика введен упрощенный механизм заверения документов путем электронной подписи (ЭП). Нововведения в последнее время связаны с установкой новой ЭП для пользователей старой версии аккаунта. При процедуре регистрации часто возникает ошибка генерации сертификата в личном кабинете налогоплательщика, решить которую можно несколькими способами.
Схема создания ЭП
Электронная подпись является усиленным вариантом подтверждения того, что документ признается действительным и приравнивается к бумажному виду, где ставятся письменные инициалы. В процессе регистрации кабинета на сайте налоговой службы есть возможность создания неквалифицированного типа ЭП, обладающей следующими свойствами:
- применяется в документообороте в рамках ФНС;
- система шифрования характеризуется высоким уровнем защиты.
Как было уже сказано выше, в старом кабинете была доступна электронная подпись, но в обновленной версии приходится регистрировать новый сертификат. Причем предлагается хранение регистрируемой ЭП на станции пользователя или на сервисе ФНС. Ввиду мошеннических действий рекомендуется обращаться к последнему варианту, так как он преимущественно безопасен и допускает применение на мобильных гаджетах. Когда налогоплательщик желает установить ЭП на свой ПК, потребуется обеспечить защиту ключа особыми программами. Ответственность ложится на плечи пользователя.
Инструкция получения ЭП
Следуя описанной ниже схеме, пользователь быстро зарегистрирует сертификат. Для этого нужно:
- авторизоваться в личном кабинете (ввести логин, пароль или применить данные учетной записи в Госуслугах);
- открыть профиль – кликнуть по пункту, где указаны ФИО и ИНН;
- в профиле кликнуть на услугу «Получить электронную подпись»;
- отметить нужный вариант хранения в списке предложенных;
- установить паролевую комбинацию для открытия сертификата;
- подтвердить ранее введенные данные повторным набором;
- нажать на команду «Отправить запрос».
Внимание! Когда происходит направление информации на сервис, на странице появляется «Генерация электронной подписи».

Обратите внимание! Для процесса требуется установка программы, которая занимается генерацией ключей. Все характеристики указываются под пунктом «Требования к системе». Предусмотрены версии для операционных систем Windows и MacOs .
На этапе создания есть функция регистрации имеющейся квалифицированной ЭП. Она подразумевает владение сертификатом, выданным удостоверенным на то центром, а именно: организация должна быть аккредитована Минкомсвязью России. Для успешной работы в кабинете налогоплательщика следует произвести обмен данными, чтобы в дальнейшем использовать ЭП в системе электронного документооборота налоговой службы.

Возникновение ошибки генерации сертификата
В процессе регистрации пользователь может получить сообщение: «Ошибка генерации сертификата». Инцидент случается по разным причинам:
- проведение технических работ на сайте ФНС;
- регистрация ЭП занимает в большинстве случае продолжительное время.
По отзывам уже давно пользующихся электронной подписью ФНС граждан напрашивается вывод, что регистрация кодовых комбинаций занимает 30 минут, а в некоторых случаях удлиняется до 2 дней. Тогда встает вопрос, сколько формируется личный кабинет налогоплательщика.
Обратите внимание! При запуске услуги появляется сообщение о продолжительности регистрации и возможности выхода из кабинета при необходимости, что не мешает процедуре формирования данных.
Не исключены ситуации, когда не произведена установка дополнительных программ для генерации кодов (пользователь не воспользовался ссылкой при ознакомлении с требованиями к системе). В результате сервис не сможет найти рабочую станцию для сохранения сведений.
Варианты решения проблемы
Если происходит выявление проблемы ошибки при формировании ЭП в кабинете налогоплательщика, стоит прибегнуть к одному из способов:
- повторно попробовать загрузить сертификат – часто вторичная или третичная попытка заканчивается успехом, так как система может быть перезагружена заявками;
- ознакомиться с графиком проведения технических работ на сайте ФНС и перенести процедуру на другой день;
- после отправки запроса на регистрацию электронного ключа выйти из кабинета, так как уведомление о присвоении сертификата поступит при следующей авторизации;
- обратиться в отделение налоговой службы, предъявив ИНН и паспорт.
Важно знать! Часто первичный запуск генерации сертификата не позволяет получить данные. Однако при повторе операции все заканчивается удачно. Причем вторичный запрос производится в тот же день или спустя неделю.
Просмотр реквизитов сертификата
Когда пользователю удается получить ЭП из системы ФНС, появляется сообщение о выпуске ключей. При этом доступны две опции:
- просмотр;
- отзыв.
Если выбирается «Просмотр сертификата», необходимо ввести ранее установленный в процессе регистрации пароль. В результате открывается окно с информацией:
- СНИЛС;
- владелец;
- срок действия;
- номер;
- издатель;
- электронный адрес.
При генерации запросов на сертификат и ключей в программе «АРМ генерации ключей» , выходит окошко, где эта программа (а точнее Крипто Про) предлагает ввести пароль (рис. 8). Предлагает, но не заставляет же. Если поля оставить пустыми, то никакой пароль установлен не будет. Но пользователи вероятно думают по другому и, конечно же, заполняют эти поля. Всё бы ничего, но потом они благополучно забывают какой пароль они вводили при генерации, и когда первый раз приходится подписывать что-то, то человек впадает в ступор. Потом, конечно же, следует звонок в казначейство с просьбой помочь.
Сегодня, в этой статье, я расскажу как можно удалить или изменить этот пароль. Существует два варианта удаления пароля. Первый — когда пользователь помнит старый пароль, второй — когда не помнит. Начнем с первого. Как я уже упомянул в начале статьи, за пароль на ключевой контейнер отвечает программа Крипто Про. Давайте запустим её, зайдя в панель управления компьютером (рис. 1):

Чтобы у вас открылось такое же окно как у меня, в правом верхнем углу окна выберите режим просмотра «Мелкие значки». Запускаем Крипто Про, открывается окно (рис. 2):

Нажимаем на вкладку «Сервис», чтобы попасть в следующее окошко (рис. 3):

Внизу окна есть кнопка с надписью «Изменить пароль». Нажмем на нее и попадем в следующее окно (рис. 4):

Тут нам предлагают выбрать ключевой контейнер по кнопке «Обзор». Предварительно не забудьте вставить в компьютер флешку, или другой носитель в вашими ключами. При нажатии на кнопку, откроется следующее окно (рис. 5):

Выбираем нужный нам ключевой носитель и жмем «ОК». Откроется следующее окно (рис. 6):

Убеждаемся, что у нас действительно выбран нужный нам контейнер закрытого ключа, и жмем кнопку «Готово», после чего откроется окно ввода пароля (рис. 7):

Сюда надо ввести пароль, который вы вводили при генерации ключей и запроса на сертификат в программе «АРМ генерации ключей» . Подразумевается, что вы его помните:). Вводим, жмем «ОК», галочку «Запомнить пароль» ставить не надо, и попадаем в окно ввода нового пароля (рис. 8):

Тут пароль можно не только изменить, но и удалить его, если оставить поля пустыми. Если же вы хотите изменить пароль, то придумайте и введите его два раза.
Со случаем, когда пользователь помнит старый пароль на контейнер, мы разобрались. Давайте попробуем удалить пароль с контейнера, когда он благополучно забыт. Тут нам поможет утилита csptest.exe , которая входит в комплект установки программы Крипто Про начиная с версии 3.6. Если у вас установлена эта программа, значит утилита эта у вас есть и находится она по пути установки программы, т. е. C:\Program Files (x86)\Crypto Pro\CSP (у меня 64-разрядная ОС, если у вас 32 разрядная, то (х86) в пути будет отсутствовать). Её нам необходимо запустить из командной строки.
Чтобы открыть командную строку в Windows 7, надо через проводник добраться до нужной папки, нажать клавишу «Shift» на клавиатуре, и удерживая её кликнуть правой кнопкой мышки по нужной папке. Всё проиллюстрировано на картинке ниже (рис. 9):

В появившемся контекстном меню, надо выбрать «Открыть око команд» уже левой кнопкой мышки. В окне команд надо сначала ввести следующую команду: без квадратных скобок, конечно же. Эта команда покажет нам все доступные контейнеры закрытых ключей в виде: [\\.\имя носителя\имя контейнера] . Когда мы узнаем как называется наш контейнер закрытых ключей, необходимо ввести еще одну команду: . Опять без квадратных скобок. В кавычках надо ввести имя вашего контейнера закрытых ключей, которое вы узнали на предыдущем шаге. Кавычки вводить ОБЯЗАТЕЛЬНО . Эта команда покажет нам сохраненный пароль, узнав его, мы сможем воспользоваться первым методом для удаления или изменения пароля.
Все вышеуказанные действия мною были проделны, о чем свидетельствует рисунок 10:

Сразу хочу отметить, что у меня не получилось «узнать» пароль используя этот метод (красная строчка на рис. 10). Но я думаю, что это связано с тем, что контейнер, который я указывал во второй команде, был получен путем копирования с носителя на носитель с помощью пункта меню программы Крипто Про «Скопировать» (рис. 3). Генерация закрытых ключей проводилась на другой носитель, не доступный мне более. Но метод рабочий.
Если у вас тоже не получится удалить пароль таким образом, то остается единственный путь — отзывать текущий сертификат и генерировать новые ключи и новый запрос на сертификат. А если вы будете серьезнее относиться к парольной защите, то «забываться» пароли не будут. На этом все. Удачи!
И напоследок. Если вам понравилась эта статья и вы почерпнули из нее что-то новое для себя, то вы всегда можете выразить свою благодарность в денежном выражении. Сумма может быть любой. Это вас ни к чему не обязывает, все добровольно. Если вы всё же решили поддержать мой сайт, то нажмите на кнопку «Поблагодарить», которую вы можете видеть ниже. Вы будете перенаправлены на страницу моего сайта, где можно будет перечислить любую денежную сумму мне на кошелек. В этом случае вас ждет подарок. После успешного перевода денег, вы сможете его скачать.
ОСНОВНЫЕ ПОНЯТИЯ
КСКПЭП –квалифицированный сертификат ключа проверки электронной подписи.
КЭП – квалифицированная электронная подпись.
Криптопровайдер – средство защиты криптографической защиты информации.Программа с помощью которой генерируется закрытая часть электронной подписи и которая позволяет производить работу с электронной подписью. Данная галочка проставляется автоматически.
Экспортируемый ключ – возможность копирования электронной подписи на другой носитель. При отсутствии галочки копирование электронной подписи будет невозможно.
ЛКМ – левая кнопка мыши.
ПКМ – правая кнопка мыши.
CRM- AGENT – приложение, разработанное специалистами УЦ для упрощения процедуры генерации ключевой пары, создания запроса и записи сертификата.
После посещения удостоверяющего центра и прохождения процедуры сверки личности, на указанную Вами в заявлении электронную почту, УЦ прислал письмо, содержащее ссылку для генерации. Если Вы не получали письма, обратитесь к Вашему менеджеру или в Техническую поддержку УЦ по контактному номеру из этого руководства.
Откройте ссылку для генерации из письма в одном из рекомендуемых браузеров: Google Chrome , Mozilla Firefox , Yandex.Браузер . Если Вы уже находитесь в одном из вышеперечисленных браузеров, кликните по ссылке ЛКМ или ПКМ > «Открыть ссылку в новой вкладке». Страница генерации (Рис.1) откроется в новом окне.
При открытии ссылки, появится первоначальное предупреждение. Ознакомьтесь с ним, если для хранения КЭП вы используете носитель Jacarta LT . Подробнее о носителях в ниже. Если используете иной носитель, то нажмите кнопку «Закрыть» .
Рис.1 – Страница генерации
Нажмите на ссылку «Скачать приложение» для начала загрузки. Если ничего не произошло после нажатия, кликните по ссылке ПКМ > «Открыть ссылку в новой вкладке» . После скачивания приложения запустите установку.
Рекомендуется отключить антивирусное ПО перед загрузкой программы !
В процессе установки приложения « crm — agent » появится сообщение с запросом доступа (Рис.2).
Рис.2 – Запрос доступа
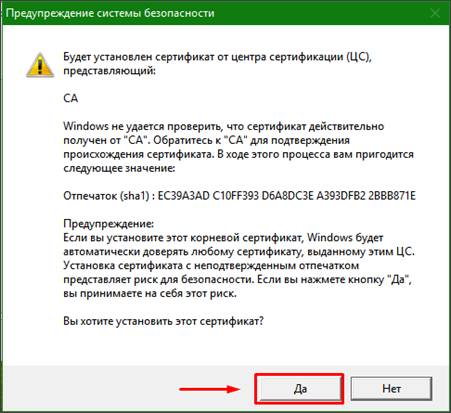
Нажмите кнопку «Да».
После окончания установки приложения вернитесь на страницу с генерацией. Появится сообщение о «Предоставлении доступа» (Рис.3).
Рис.3 – Доступ к хранилищу сертификатов
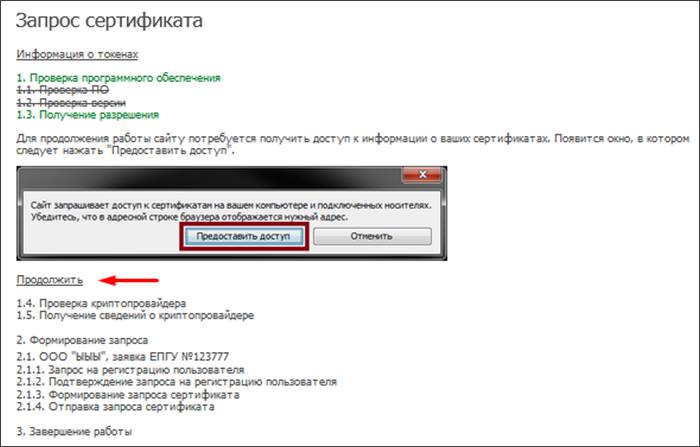
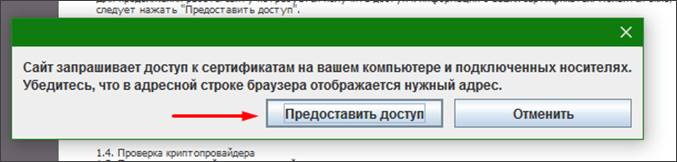
Нажмите «Продолжить» и, в появившемся окне, «Предоставить доступ» (Рис.4).
Рис.4 – Доступ к хранилищу сертификатов 2
Если не появилась кнопка «Продолжить»
Если после установки приложения « crm — agent » , ссылка на скачивание приложения не исчезла, причиной может быть блокировка подключения вашей системой безопасности.
Для устранения ситуации необходимо:
Отключить антивирус, установленный на вашем компьютере;
Открыть новую вкладку в браузере;
Ввести в адресную строку браузера адрес без пробелов — 127.0.0.1:90 – и перейти (нажать Enter на клавиатуре);
При появлении сообщения браузера «Ваше подключение не защищено» , добавьте страницу в исключения браузера. Например, Chrome : «Дополнительные» — «Все равно перейти на сайт» . Для остальных браузеров воспользуйтесь соответствующей инструкцией разработчика.
После появления сообщения об ошибке, вернитесь на страницу с генерацией и повторите Пункт 2 данной инструкции.
В случае, если у вас отсутствуют предустановленные криптопровайдеры, после этапа предоставления доступа появятся ссылки для скачивания КриптоПРО (Рис.5).

Это важно: приложение « crm — agent » обнаруживает любые криптопровайдеры на компьютере, и, если у Вас установлена отличная от КриптоПРО CSP программа (например, VipNET CSP ), свяжитесь со специалистами технической поддержки УЦ для консультации.
Нажмите на ссылку «КриптоПРО 4.0» на странице генерации или на аналогичную ссылку ниже для загрузки файла установки КриптоПРО на компьютер.
КриптоПро CSP 4.0 – версия для ОС Win 7 / 8 / 10
После окончания загрузки откройте zip -архив с помощью соответствующей программы-архиватора (например, Win — RAR ). Внутри будет сам файл установки КриптоПРО. Запустите его и установите с параметрами по умолчанию. В процессе установки у Вас может появиться следующее окно:
Рис.5 – Установка КриптоПРО
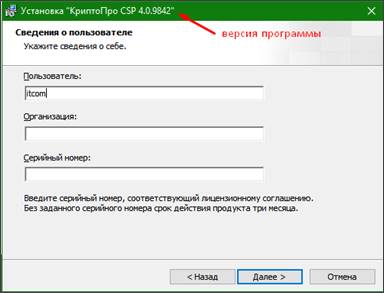
Пропустите окно, нажав «Далее» . Установка КриптоПРО завершена.
Подписи можно хранить в реестре компьютера, на обычных флеш-накопителях и на специальных usb -токенах. Список токенов, пин-коды и ссылки на ПО представлены в таблице ниже (Таблица 1).