«Раскрыли ФИО, адреса, номера телефонов»: утечка базы данных пользователей «Яндекс. Еда» в марте 2022 – где посмотреть

В сети появилась информация о сливе данных сервиса «Яндекс. Еда» в марте 2022 года. Где и как можно посмотреть информацию? Правда ли произошла утечка данных?
Слив информации «Яндекс. Еда» – где можно посмотреть сейчас
На сайте Яндекс еда был сбой и произошла утечка базы данных. Некоторые сайты умудрились эти данные себе забрать, но все они уже заблокированы Роскомнадзором. Такие данные не для сети.
Сайт с украденными данными saverudata.org вчера работал, а сегодня уже заблокирован в РФ и в других странах. Впн не помогает.
Поэтому слитые данные вы уже не посмотрите. Единственное, что хочу порекомендовать, так это обратиться в тп Яндекс еды и попросить об удалении своих персональных данных, если вы там делали заказы. Они должны пойти вам навстречу. На ресурс Яндекс еды была совершена хакерская атака, вот так данные в сеть и утекли, но уже все заблокировано. Ведутся проверки.
В сети опубликовали личные данные пользователей сервиса «Яндекс. Еда»
В начале марта 2022 года служба безопасности «Яндекс. Еды» сообщила об утечке информации, которая произошла «в результате недобросовестных действий одного из сотрудников». В сети опубликовали телефоны клиентов и информацию об их заказах, включая сведения о потраченных деньгах.
22 марта в сети появилась интерактивная карта, на которой клиенты «Яндекс. Еды» могут себя найти.
Среди прочего, в обнародованной базе данных указываются адрес клиента, номер телефона, используемое устройство для оформления заказов и сумма, потраченная за полгода. Проверка DTF показала, что информация верна. Создатели сервиса также подготовили форму, которая позволяет проверить наличие в базе данных по номеру телефона или ФИО.
Авторы интерактивной карты написали, что желающие могут удалить свои данные из базы, обратившись к ним в службу поддержки. Однако позже выяснилось, что номер на сайте каждый раз случайным образом выбирается из «слитой» базы.
Ранее стало известно, что «Яндекс» планирует продать сервисы «Новости» и «Дзен», чтобы «сконцентрироваться на развитии поиска, технологий и городских сервисов» в связи с экономической ситуацией.
Интерактивная карта с данными клиентов – какую информацию слили
Пользователи обнаружили в интернете сайт с картой с данными клиентов «Яндекс. Еды». Об утечке, в результате которой в сети оказались телефоны клиентов и их адреса, компания сообщила 1 марта. На выложенной карте доступна информация о пользователях, сделавших заказы на более чем 58 000 адресов
22 марта корреспондент Forbes обнаружил свои данные, а также данные некоторых своих знакомых, использующиеся при заказе в сервисе «Яндекс. Еда» (Ф.И.О., адрес, номер телефона, адрес электронной почты, а также общую сумму заказов) на карте, выложенной на сайте, созданном, по данным Whois, 14 марта. Всего на карте доступны данные по 58 000 адресов, в том числе и о заказах, сделанных за пределами России. Данные доступны по клику на точку на карте или поиску (достаточно ввести номер телефона или фамилию), таким образом каждый желающий может увидеть номер телефона и адрес клиента «Яндекс. Еды», данные которого попали в сеть в результате утечки.
«После начала военной спецоперации России на Украине, в результате массовых кибер атак на веб ресурсы РФ множество личных данных было незаконно выложено в сеть. Мы публикуем базу с персональной информацией россиян, которой могут воспользоваться с целью запугивания и обмана. Вы можете проверить на карте какая информация есть у преступников, чтобы понимать риски. Предупрежден значит вооружен!», — говорится на сайте (орфография и пунктуация автора сохранены).
Создатели сайта указывают номер телефона, по которому можно обратиться, чтобы убрать обнаруженные о себе данные «со следующим обновлением сайта». При этом номер обновляется при каждом новом открытии страницы. Дозвониться ни по одному из номеров не удалось.
В сети опубликовали карту с данными клиентов сервиса «Яндекс. Еда» – последние новости
В «Яндексе» заявили, что после утечки данных, о которой компания оповестила пользователей 1 марта, новых подобных инцидентов не было.
22 марта несколько Telegram-каналов опубликовали ссылку на сайт с картой, где указаны более 58 тысяч адресов, использованных клиентами сервиса доставки «Яндекс. Еда». Среди слитой информации — адреса электронной почты пользователей, их номера телефонов, а также суммы, потраченные за последние шесть месяцев.
По словам представителей «Яндекса», новых утечек не было: в основе сайта лежит утечка данных пользователей, о которых «Яндекс» сообщил 1 марта. Тогда отмечалось, что утечка не коснулась банковских, платежных и регистрационных данных пользователей (логинов и паролей).
Позже ссылка на сайт с картой была удалена из Telegram-каналов, а сам ресурс перестал открываться у российских пользователей. «После начала военной спецоперации России на Украине, в результате массовых кибер атак на веб ресурсы РФ множество личных данных было незаконно выложено в сеть. Мы публикуем базу с персональной информацией россиян, которой могут воспользоваться с целью запугивания и обмана. Вы можете проверить на карте какая информация есть у преступников, чтобы понимать риски», — указано на сайте.
«Яндекс. Еда» – слив личных данных пользователей: как обезопасить себя
Недавно хакеры взломали сайт Яндекс. Еды и слили данные пользователей в открытый доступ — в интернет. На сайте доступен поиск человека по номеру телефона или даже по электронной почте, но самый интересный функционал заключается в самой карте. Можно посмотреть данные своих соседей, на какую сумму они заказывали в этом сервисе за последние 6 месяцев. Например, очень неожиданно было узнать, что один сосед умудрился заказать себе еды на 70 000 рублей, узнал его почту и номер телефона, даже этаж и квартиру.

«Яндекс. Еда»: клиенты приложения могут удалить личные данные
«Яндекс» в ближайшее время подключит сервис «Яндекс. Еда» к инструменту для управления данными, позволяющему отслеживать, какие сведения о пользователях накопили разные сервисы, и удалять их, сообщил в блоге компании руководитель «Яндекс. Еды» Роман Маресов.
Компания 1 марта сообщила, что недобросовестные действия сотрудника сервиса доставки «Яндекс. Еда» привели к утечке в интернет телефонов клиентов сервиса и информации об их заказах. По данным «Яндекса», утечка не коснулась банковских, платежных и регистрационных данных пользователей, то есть логинов и паролей.
«В скором времени мы подключим «Еду» к инструменту для управления данными, который «Яндекс» запустил в прошлом году. С его помощью можно посмотреть, какие данные о вас накопили разные сервисы, и при желании удалить их раз и навсегда», — сообщил Маресов.
Он отметил, что сервис свел к минимуму количество сотрудников, которые имеют доступ к приватным данным и уже переносит информацию в более защищенное хранилище. Система, через которую был получен доступ к данным, уже закрыта, проведен полный аудит безопасности.
«Об утечке мы узнали 28 февраля. Утёкшая информация — массив из нескольких миллионов строк, в которых содержались сведения о заказах из «Яндекс. Еды». Это адреса, номера телефонов, имена — в том виде, в каком они указаны в сервисе, — а также даты и время заказов. Утечки логинов, паролей и данных банковских карт не было, эта информация в безопасности», — добавил руководитель сервиса.
Злоумышленники запустили сайт с визуализацией 22 марта, данные пользователей «Яндекс. Еды» были привязаны к интерактивной карте. Как указывает Маресов, на сайте можно найти сведения, которых не было в массиве — ФИО и адреса электронной почты. «Это означает, что создатели сайта скомпоновали данные «Еды» с данными, утёкшими из других компаний», — добавил он.
«Мы добиваемся блокировки сайтов и каналов, которые публикуют данные. Мы связываемся с регистраторами и облачными хранилищами — чтобы разделегировать домены и удалить файлы с информацией о заказах. К 23 марта большинство провайдеров уже заблокировали ресурсы, которые распространяли утёкшую информацию, — они недоступны на территории РФ», — добавил гендиректор сервиса.
«Сетевые свободы» направит иск против сервиса «Яндекс. Еда»
23 марта проект «Сетевые свободы» объявил о начале организации юридической помощи пострадавшим пользователям и организует коллективный иск против «Яндекс.Еды» после массовой утечки данных клиентов.
«В Сеть слили данные пользователей «Яндекс. Еды». Если вы нашли себя в базе, обращайтесь на нашу горячую линию», – сообщают авторы проекта.
Проект «Сетевые Свободы» готов оказать помощь в привлечении сервиса к ответственности за то, что он не обеспечил надежное хранение массива чувствительной информации: «Понадобится доверенность, чтобы адвокат мог действовать от вашего имени. Мы не собираем личную информацию, поэтому ваши паспортные данные вы сообщите только адвокату, который будет работать по делу».
Согласно данным по этой утечке от сервиса поиска утечек и мониторинга даркнета «DLBI», информация «Яндекс.Еды» появилась в свободном доступе. Там был архив с тремя SQL-дампами, суммарно содержащими 49 441 507 (49,4 млн) строк с заказами, включая такие колонки и следующие данные:
- имена и фамилии клиентов, как они записаны в профиле пользователя сервиса;
- номера телефонов — всего там 6 882 230 уникальных номеров из РФ (почти все регионы) и Казахстана и 206 725 из Беларуси;
- полный адрес доставки клиента;
- комментарии к заказу.
Выгрузка содержит даты заказов с 19.06.2021 по 04.02.2022.
Минцифры предложило ввести наказание за утечку персональных данных
В феврале этого года Минцифры предложило ввести для операторов персональных данных многомиллионные оборотные штрафы за утечку персональных данных (ПД) российских пользователей. Эта мера должна привлечь внимание к их защите, а также заставить операторов ПД существенно усовершенствовать текущие меры защиты для предотвращения дальнейших утечек.
В настоящее время за утечку персональных данных очень маленькие штрафы, согласно ст.13.11 КоАП. Фактически операторы ПД сейчас ничем не рискуют, если потеряют базы данных тысячи пользователей. На них судом будет наложен штраф в несколько десятков тысяч рублей.
По сообщению Habr.com, в ноябре 2021 года суд оштрафовал Oriflame на 30 тыс. рублей за утечку персональных данных 1,5 млн российских клиентов, включая скан-копии их паспортов. Эксперты считают, что ущерб для пользователей от таких утечек может быть в сотни миллионов рублей — мошенники могут брать по документам из утечки микрозаймы, оформлять сим-карты или кошельки платежных систем и даже попытаться украсть деньги с банковских счетов пострадавших клиентов с помощью социальной инженерии.
Как обезопасить себя после слива информации из сервиса «Яндекс. Еда» – комментарии эксперта
Инженер-программист компании «Юнитесс» Владислав Голушко в четверг, 24 марта, рассказал «Известиям», как можно обезопасить себя после утечки данных из сервиса «Яндекс.Еда». По словам эксперта, главная опасность утечки, по мнению программиста, состоит в реакции компании «Яндекс», которая недостаточно активно препятствует распространению данных в Сети. Так, с момента утечки появились сервисы с данными пользователей.
«Злоумышленник буквально может посмотреть, где вы живете и сколько тратите на еду. Конечно, сервисы будут блокировать, но достаточно медленно. Чтобы полностью себя обезопасить, надо по-хорошему менять номер телефона и отвязать все свои карты от аккаунта в «Яндекс.Еде». И, соответственно, оплачивать услуги только наличными», — подчеркнул Голушко.
1 марта компания сообщила, что служба информационной безопасности «Яндекс.Еды» выявила утечку информации. База охватывает всю территорию РФ и некоторые другие страны, среди которых Белоруссия и Казахстан. В результате недобросовестных действий одного из сотрудников были опубликованы телефоны клиентов и информация об их заказах: состав, время доставки. Утечка не коснулась банковских, платежных и регистрационных данных пользователей, то есть логинов и паролей.
По итогам внутренней проверки «Яндекс» ужесточил подход к хранению информации, в том числе связанной с заказами, и обещал обеспечить ей уровень защиты, сопоставимый с уровнем защиты платежной информации, логинов и паролей. По информации пресс-службы, все пользователи были уведомлены об утечке данных, компания также обратилась в правоохранительные органы.
Правда ли, что произошла утечка базы данных СДЭК – последние новости
25 февраля 2022 года на форуме raidforums.com появилась информации об утечке базы данных клиентов СДЭК. Далее цитата из телеграмм канала:
Вчера (25.02.22) была опубликована база данных СДЭК на raidforums.com который являлся крупнейшим форумом, на котором размещались различные утечки информации (Базы данных). В данный момент домен и возможно сервера форума были арестованы, сейчас там размещена страница входа, к которой администрация форума не имеет отношения и доступа, в чате они попросили сменить пароли, когда форум заработает на основном домене.
Содержание поста о сливе СДЭК’а было такое: ««СДЭК» — российский оператор экспресс-доставки документов и грузов, основанный в 2000 году как помощник в доставке товаров интернет-магазина Korzina.ru по Сибирскому Федеральному округу. Однако вскоре интернет-проект закрылся, а логистический оператор развился до федерального игрока».
Это не полная база, в ней нет адресов доставки, возможно она будет опубликована в ближайшее время.
Известно, что архив самой БД весит 30Гб. Подтвердить, что это данные СДЭК еще предстоит, но сообщают, что данные в базе верные. База состоит из двух файлов, на 466 млн. строк и на 822 млн. строк.
На карту с утекшей базой «Яндекс.Еды» добавили данные пользователей СДЭК, ВТБ, Delivery Club, Wildberries, Avito и «Билайна»
На сайте, где выложены утекшие данные пользователей «Яндекс.Еды», появилась информация о пользователях курьерской службы СДЭК, банка ВТБ, сервиса доставки Delivery Club, интернет-маркета Wildberries, портала объявлений Avito и мобильного оператора «Билайн». Об этом сообщает российский Forbes.
Кроме того, данные о публичных персонах — адреса, номера телефонов, VIN-номера автомобилей и другая информация — теперь объединены.
Создатели сайта оправдывают свою деятельность тем, что предоставляют возможность проверить, «какая персональная информация есть у мошенников и уголовников».
Сайт на территории РФ заблокирован.
В «Яндексе» заявили, что не фиксировали новых утечек данных. В Wildberries и Avito также заверили, что утечек не было. В Delivery Club заявили vc.ru, что на карте нет данных их сервиса.
Представитель ВТБ, в свою очередь, сообщил, что на сайте указаны лишь номера телефонов, которые пользователи оставляют при переводах через Систему быстрых платежей. Эти сведения, подчеркнул он, не относятся к персональным данным клиентов. О каких-либо комментариях «Билайна» и СДЭК не сообщается.
«Медуза» заблокирована в России. Мы были к этому готовы — и продолжаем работать. Несмотря ни на что
Нам нужна ваша помощь как никогда. Прямо сейчас. Дальше всем нам будет еще труднее. Мы независимое издание и работаем только в интересах читателей.
Сайт с утекшей информацией о клиентах «Яндекс.Еды» появился в начале марта. Масштаб утечки — несколько миллионов строк — адреса, номера телефонов, имена, даты и время заказов, сделанных через этот сервис.
«Яндекс.Еда» за утечку была оштрафована на 60 тысяч рублей. Это минимальный размер штрафа части 1 статьи 13.11 КоАП РФ (нарушение законодательства в области персональных данных, не содержащее уголовно наказуемого деяния).
Около 30 пользователей подали коллективный иск в один из московских судов, каждый из них требует от «Яндекс.Еды» компенсацию в 100 тысяч рублей. Иск пока не рассмотрен.
Данные пользователей «Яндекс.Еды» опубликовали в сети — в том числе ФИО, номера телефонов и суммы трат за полгода
В начале марта «Яндекс» сообщил об утечке данных пользователей популярного сервиса доставки «Яндекс Еда». Теперь же слитые сведенья «всплыли» в Сети — обнаружен сайт с картой, содержащей пользовательские данные, всего 58 тыс. адресов, сообщает российский Forbes.
Сотрудник издания обнаружил свои данные и данные некоторых знакомых, которые также пользовались услугами «Яндекс Еды», на карте на сайте, созданном ещё 14 марта. Среди представленных данных значатся Ф.И.О., номер телефона, адрес, электронная почта и даже общая сумма заказов.
Данные можно узнать, кликнув на точку на карте или введя в поиске номер телефона или фамилию пользователя. Что интересно, на карте имеются данные в том числе о заказах за пределами России — «Яндекс Еда» помимо РФ присутствует также в Беларуси и Казахстане.
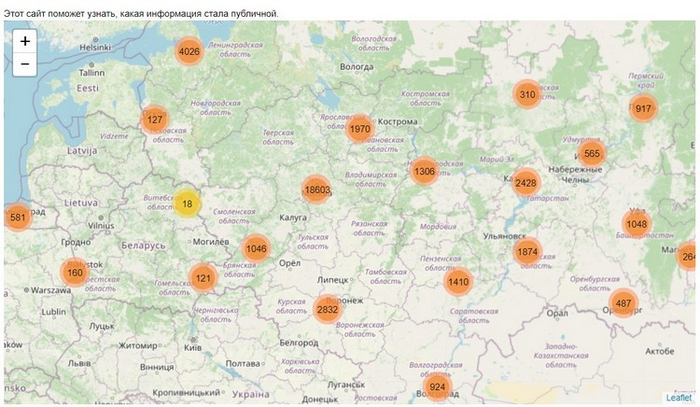
Над картой на сайте имеется объявление: «…в результате массовых кибер атак на веб ресурсы РФ множество личных данных было незаконно выложено в сеть. Мы публикуем базу с персональной информацией россиян, которой могут воспользоваться с целью запугивания и обмана. Вы можете проверить на карте какая информация есть у преступников, чтобы понимать риски. Предупрежден значит вооружен!» (орфография и пунктуация сохранены).
Также указывается номер телефона, по которому якобы следует обратиться, чтобы убрать свои данные «со следующим обновлением сайта». Но это обман, каждый раз заходя на сайт подгружается новый телефон из базы и Вы попадаете на кого то из тех кому не повезло находиться в базе.
Представитель «Яндекс Еды» заявил Forbes, что «специалисты проверяют данные на сайте». Других комментариев получить не получилось.
В комментариях выложу ссылку на карту, но думаю модераторы её удалят, т.к. там много личных данных.
1.4K постов 25.3K подписчика
Правила сообщества
Обязательно к прочтению для авторов:
1. Если вы добавляете пост, утверждающий об утечке данных или наличии дыр в системе, предоставьте ссылку на источники или технически подкованное расследование. Посты из разряда «Какой-то банк слил данные, потому что мне звонили мошенники» будут выноситься в общую ленту.
2. Все вопросы «Как обезопасить сервер\приложение\устройство» — в лигу «Компьютер это просто».
Обязательно к прочтению для всех:
Добавление ссылки разрешено если она не содержит описание коммерческих (платных) продуктов и/или идентификаторов для отслеживания перехода и для доступа не нужен пароль или оплата в т.ч. интернет-ресурсы, каналы (от 3-х тематических видео), блоги, группы, сообщества, СМИ и т.д.
Запрещены политические holy wars.
По решению модератора или администратора сообщества пользователь будет забанен за:
1. Флуд и оскорбление пользователя, в т.ч. провокация спора, флуда, холивара (высказывание без аргументации о конкретной применимости конкретного решения в конкретной ситуации), требование уже данного ответа, распространение сведений порочащих честь и репутацию, принижающих квалификацию оппонента, переходы на личности.
2. Публикацию поста/комментария не соответствующего тематике сообщества, в том числе обсуждение администраторов и модераторов сообщества, для этого есть специальное сообщество.
3. За обвинение в киберпреступной деятельности.
4. За нарушение прочих Правил Пикабу.

Одни утечки, уже пора курсы запускать для людей по гигиене персональных данных оставляемых в интернете.
Человек срет в комментах на Пикабу. Идем в базу утекших пользователей Пикабу — находим номер. Идем а базу Яндекса, по номеру вычисляем место жительства. И.
Ребреднинг Delivery club
Яндекс сделал из Delivery Club свой собственный бренд и представил новый логотип. Получилось немного нелепо, но я решил помочь ребятам и показать всем, что могло бы быть ещё хуже!

Сбрендил для вас,
Курьер выкинул/съел часть заказа, сервис вернул деньги только за недостающие продукты
22.04.2023 заказал еду на сумму 14800 тенге (
2600 рублей), курьер задержался на час и по прибытии попросил оформить возврат. Я его проигнорировал и еду все равно забрал. Затем обнаружил, что не хватает 4 роллов и 1 бургера. Второй бургер оказался наполовину раскрыт, а этикетка повреждена.
Далее я попросил фото заказа у ресторана, и отправил все фото службе поддержки Яндекса.
Фото заказа до отправки:


Фото того, что мне привезли:


После этого сервис вернул деньги за недостающие позиции на сумму 6300 тенге (
1,1к рублей) и предоставил 2 промокода на скидки 10 и 25%, однако я попросил полный возврат, т.к. есть еду, к которой курьер прикасался руками, не хотелось. Спустя час уговоров удалось получить устное согласие со стороны сотрудницы поддержки на полный возврат денег. Также она добавила, что возврат оставшейся суммы в размере 8400 тенге (
1,5к рублей) может занять неделю. Однако прошло 2 недели, и остаток мне до сих пор не вернули.
По этому поводу я связался с чатом поддержки в приложении Яндекс Еды, где заново объяснил ситуацию и предоставил выписку по карте. Меня заверили в том, что деньги возвращены, но предъявлять чек отказались, ссылаясь на то, что чека у них нет, а также на внутренний регламент, запрещающий отправлять чек. Вместо этого мне предоставили RRN код транзакции, однако по нему отображается только первая половина денег. Ниже переписка с моим банком:

Я сказал об этом поддержке Яндекса, где мне ответили, что RRN код общий у обеих транзакций. Данное утверждение в моем банке опровергнули.

Когда я написал об этом поддержке Яндекса, меня попросили подождать, а затем удалили переписку. Это повторялось 4-5 раз на протяжении 2х недель.
Затем я позвонил в поддержку Яндекса, где услышал те же самые аргументы и заверения в том, что хоть у них и нет чека, они абсолютно уверены, что все вернули.
Затем я написал Яндексу на почту. Комментарии излишни.


Подведу итог.
Я не знаю, со сколькими сотрудниками вел переписку за эти 2 недели. Судя по ответам, я общался с ботами. Однако я поговорил по телефону более, чем с 15 сотрудниками службы поддержки, половина из которых — «старшие специалисты». Каждый второй кладет трубку, когда нечего ответить.
не знаю, сколько у вас уходит на содержание штата службы поддержки, но вам пора его сокращать 🙂
Яндекс.Еда. Взгляд со стороны курьера
На волне постов про недоставленные заказы из Яндекс.Еды по причине «не дозвонились за 10 минут» опишу несколько ситуаций со стороны курьера.
Вводные данные — работаю самозанятым курьером Яндекс.Еды в городе Тула на машине.
Заказ, шаурма, время прошедшее между тем, как я принял заказ и тем, как приехал к клиенту, в районе 15 минут. Домофона на подъезде нет, обычный код, спокойно попадаю в подъезд. Стучусь в квартиру, никто не открывает. Начинаю звонить клиенту, 1, 2, 3 звонок, никто не берет трубку.
Небольшое отступление. Если курьер не может доставить заказ (не может попасть в подъезд, не открывают дверь, не работает домофон и т.д.) делается 3 звонка из приложения, затем нажимается кнопка «Клиент не отвечает», и по указанному таймеру (всегда разная цифра, но никогда не видел менее 10 минут) ждем пока приложение не отменит заказ или покажет, что клиент взял трубку и скоро заберет заказ (поддержка в это время также пытается дозвониться) и периодически звоним клиенту.
Спускаюсь вниз к подъезду, так как с сумкой занимаешь всю площадку в 5-этажке, начинаю ждать. Спустя какое-то время, приложение сообщает, что клиент заберет заказ. Беру сумку, поднимаюсь, в это время мне перезванивает клиент, сообщает что еще не дома и очень удивлен, что привезли так быстро. На мой вопрос почему не брали трубку, сообщает что стоит блокиратор спама, и звонок прошел только от поддержки Яндекса. По просьбе клиента оставляю заказ на двери ручки, и двигаюсь дальше.
Заказ Бургер Кинг. Между принятием заказа и прибытием к клиенту примерно 30 минут. В карточке заказа указан подъезд без номера квартиры. Приезжаю, отмечаюсь что на месте, начинаю звонить. Первый звонок, второй, третий. Паркую машину, так как стоял на проезде и мешал, и начинаю ждать. Выходит девушка, со словами «А что же вы не позвонили, когда приехали», отвечаю что звонил, она начинает копаться в телефоне, и со словами «А, да, вы в антиспам попали», забирает заказ и уходит.
Доставка 5-чка. Приезжаю на адрес примерно за полчаса. В карточке только номер дома, однако это трехэтажка с офисом и двумя подъездами. Звоню клиенту. Берет женщина и отвечает что ничего не заказывала. Путем недолгих переговоров выясняется, что заказала ее дочка для их бабушки продукты, потому как сама не успела/не захотела, а хозяину аккаунта не сказала. Узнаю квартиру, благополучно доставляю.
Поздний вечер. Роллы. Привожу заказ за 10 минут. В карточке заказа подъезд и комментарий «домофон не работает, спустимся заберем». 3 звонка, трубку не берут, нажимаю кнопку «клиент не отвечает», запускается таймер, почему то 18 минут. Стою, жду. Буквально за 3 минуты под конец таймера выбегает парень с претензией «почему не позвонили». Отмечаюсь, что отдал заказ (чтоб не отменился), показываю клиенту примерно 15 звонков в его адрес. На что он в ответ показывает, что нет ни одного пропущенного и не стоит никаких программ для блокировки. Вместе смеемся над работой системы Яндекса и расходимся. (Потом выясняется что ребята оставили хороший чай, причем виноват то был Яндекс. )
Заказ из дорого ресторана. Всего 5 позиций, почти 6 т.р. Время пути до ресторана по навигатору примерно 30 минут. Ничего, думаю я, они всегда довольно долго готовят, как раз приеду к готовому заказу. По пути звонит администратор ресторана, с претензией, почему я так долго. Рассказываю, что дали заказ когда был довольно далеко от них, еду, еще минут 15 по навигатору. Администратор сообщает, что позвонит в поддержку и клиенту, чтобы к ним не было претензий. На том и порешали.
Прибываю в ресторан. Забираю заказ, администратор говорит что в поддержку сообщил, но до клиента не дозвонился.
Приезжаю на адрес. 12 этажка, первые два этажа офисы, остальные квартиры. В карточке ни подъезда, никаких комментариев. 3 звонка, кнопка, таймер на 10 минут. Жду, звоню еще. Попутно на всякий случай сообщаю в поддержку. В итоге на связь никто не вышел. Заказ «утилизировал».
Что хотелось бы сказать. За три года сотрудничества косяков хватает со всех сторон — и моей, и Яндекса и клиентов.
Совет клиентам — указывайте в комментариях к заказу максимум информации, вплоть до номера телефона для связи. И отключайте антиспамы когда ждете доставку.
Призыв к Яндексу. Все понятно что Вы должны следить и слушать звонки курьеров клиентам. Но почему бы не показать хотя бы после 3 прозвонов «реальный» номер клиента для прямой связи?
Яндекс-телепатия
Яндекс заявил что микрофон в их «умных колонках» включался самостоятельно только в бета-версии.
Я может быть чего-то не понимаю и мне тут объяснят, но если микрофон выключен, то как колонка слышит ключевое слово «Алиса»?
Произошла утечка исходный кодов Яндекс
В сеть выложили 44,7 ГБ исходных кодов Яндекса. Там есть код «Алисы», «Яндекс Диска», «Такси» и других продуктов.
Случай очень неприятный, но есть несколько «но»:
— Код не свежий, это срез внутреннего репозитория на символическую дату 24 февраля прошлого года.
— Это не взлом, а именно слив по инициативе кого-то из сотрудников.
— Свой Яндекс из исходников собрать не получится. Код сильно завязан на внутреннюю инфраструктуру Яндекса, он не содержит истории git, а для ИИ-проектов нет самого главного: натренированных весов и датасетов для обучения.
— Персональных данных в утечке тоже нет, так что пользователям ничего не угрожает.
В «Яндексе» подтвердили утечку и уже проводят внутреннее расследование.
PS: Всегда нравилось ковыряться в чужом исходном коде, а особенно в сырцах «больших дядь» с целью самосовершенствования. Может кому пригодится. По понятным причинам ссылки не предоставляю, все ищется по «yandex leak«, но, думаю, через пару дней прямая ссылка появится на пиратской бухте, как было с microsoft leak.
В сеть утекли данные клиентов образовательного ресурса GeekBrains: имена, телефоны, адреса электронной почты

В открытом доступе появился файл, согласно описанию содержащий данные пользователей образовательной платформы GeekBrains.
Распространяемый в настоящее время файл содержит 100 тысяч строк, при этом указывается, что полная база насчитывает аж 6 миллионов записей.
Помимо адресов электронной почты, имен и телефонов пользователей в размещенном фрагменте базы присутствует большое количество тестовых записей, связанных с сервисом GeekBrains, что может подтверждать реальность выложенных данных.
В компании подтвердили, что служба безопасности обнаружила утечку данных о некоторых купленных курсах. Идет внутреннее расследование.
Танцы яндекса на граблях
-В открытый доступ были выложены файлы с персональными данными курьеров сервисов доставки «Яндекс.Еда» и «Delivery Club». Речь идет именно про утечку данных курьеров, данные клиентов этих сервисов были «слиты» ранее.

В открытый доступ были выложены файлы с персональными данными курьеров сервисов доставки «Яндекс.Еда» и Delivery Club, сообщает Telegram-канал «Утечки информации», авторами которого выступают аналитики сервиса мониторинга утечек DLBI. По информации компании, в файле с данными курьеров сервиса «Яндекс.Еда» 700 тыс. строк, содержащих ФИО курьеров, пароли от аккаунтов и номера телефонов. В файле с данными курьеров Delivery Club 521,5 тыс. строк: ФИО, адреса электронной почты и номера телефонов.
Случайность

Яндекс отшрафовали за утечку данных аж на 60тысяч рублей
Утечка данных клиентов «Яндекс.Еды» обошлась компании в 60 тысяч рублей —суд назначил именно такой штраф.
Решение приняли по заявлению Роскомнадзора.

Важность смены никнейма на Пикабу
Друзья! У многих из вас были слиты личные данные как и у меня. Сначала слив БД Пикабу (мобильный номер, почта), затем слив БД Яндекс.Еды (адрес, квартира).
Многим рекомендую поменять свой никнейм на другой как можно скорее. (ссылку оставил ниже про пост как сменить никнейм).
Как же все иронично вышло, что @admin и @Yandex.eda, сидят на пикабу и тоже попали под оба слива.
С помощью никнейма я нашел мобильные номера привязанные к пикабу, через слитую БД Пикабу. Адреса, через сайт, где можно проверить по номеру слитые адреса от Яднекс Еда.
Все эти данные лежат в общем доступе, если захотеть, то можно найти.
Я сам не распространяю и прошу в комментариях не распространять ссылки на скачивания/сайты, где это все можно найти. Чем меньше народу знает, тем лучше. Кто хочет тот найдет.
Снизу оставил заблюренные пруфы.
Так же провел тест и взял некоторых рандомных пикабушников и получилось, что у 5 из 10 определился номер телефона по никнейму и так удачно совпало, что по 5ти номерам я нашел и адреса (у некоторых их по два или даже три). Это значит, что 5ть этих рандомных пикабушника не увидели/забили на пост, о том что нужно поменять никнейм, если у вас привязана почта и мобильный телефон к пикабу.
Получается так, что если я с кем-нибудь из них поссорюсь в комментариях или мне не понравится какой-нибудь пост (привет политика), я могу отправить посылочку на адрес с приветом от меня (конечно же я так делать не буду) или еще того хуже прийти лично и навалять (ну точно я так не буду делать).
Чем поможет смена никнейма на пикабу?
Если поменять никнейм, то вы исчезнете по крайней мере из БД слива пикабу (если конечно не будете никому говорить о своем прошлом никнейме).
Да, ваш номер телефона и почта останется, но никто не поймет, что это именно Вы.
А вот с Яндекс Едой ничего не поделаешь.
Ссылка на пост по смене никнейма (Для ЛЛ нужно просто в комментарии под постом написать: «@moderator, смени ник на
UPD0: В выше ссылке лимит комментарий превышен, поэтому зовите под моим постом модератора и просите поменять ник, который не занят. Чтобы узнать какой занят — введите предполагаемый новый ник в поиске пикабу (значок лупы в правом верхнем углу)
Вы пишете абсолютно верно. Конечно, смена никнейма не поможет спасти те данные, которые уже есть в интернете — фарш обратно не провернуть, однако они помогут отвязать ваши личные данные от аккаунта на Пикабу, если вы желаете сохранить анонимность.
Кроме того, понимая потребность пользователей в этом, наши разработчики уже трудятся над тем, чтобы подвезти возможность переименовать или удалить свой аккаунт пикабушникам самостоятельно через настройки профиля. поэтому если вы хотите сменить никнейм, подождите около недели, и вы сможете сделать это сами, и более того — сколько вашей душе угодно раз.
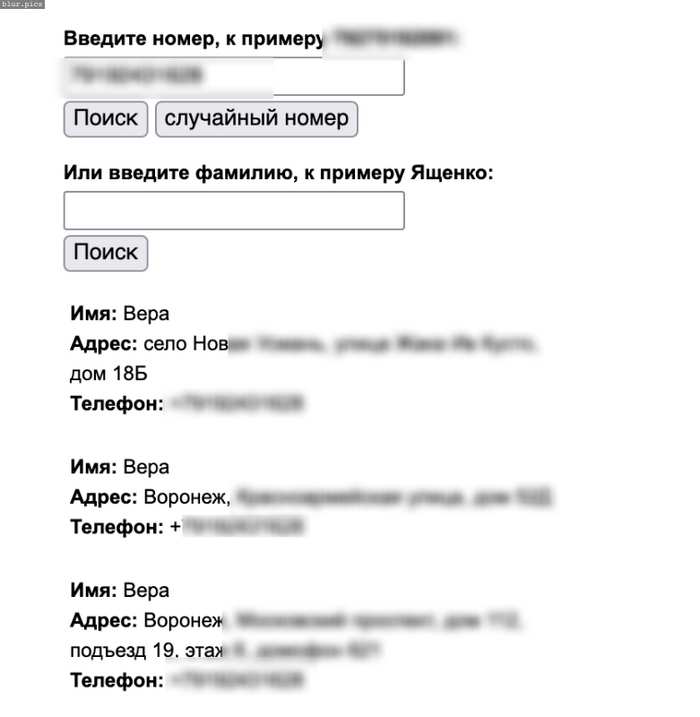
В интернете появился очередной сайт с персональными данными жителей России
Предыдущий пост удалили за публикацию ссылки, теперь ее не будет.

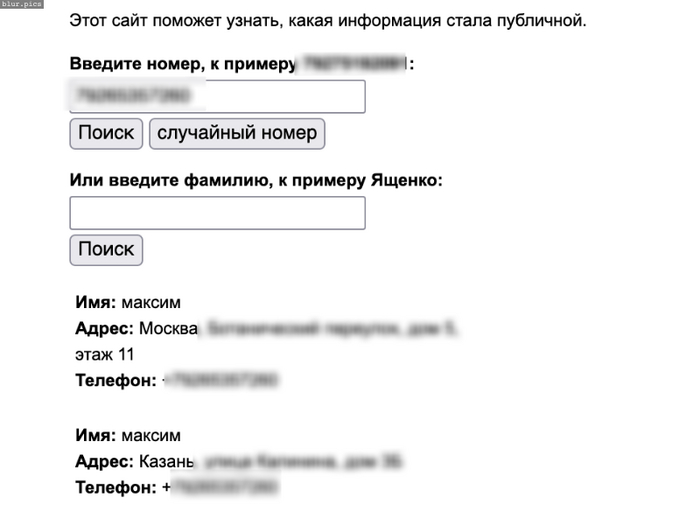
Помимо информации о ФИО, телефонах и адресах, так же присутствуют дополнительные данные, собранные из взломанных источников.
Среди приложений, многие оказались связаны с Яндекс эко-системой (Такси, Еда, Доставка).
Для проверки себя на присутствии в базе есть форма, она позволяет искать по номеру телефона или только фамилии. На отдельной странице так же добавили интерактивную карту.
P.S. Буду признателен, если подскажете как писать подобные публикации, чтобы не нарушать правила.
UPD: телеграм канал заблокирован, сайт местами недоступен.
Yandex.Go находка для взлома
Мой аккаунт на яндексе был взломан, а как итог — злоумышленники умудрились активировать аккаунт в приложении @Yandex.Go, совершить поездки за счет корпоративного такси.
Все поездки были осуществлены с минимальным интервалом между заказами в несколько минут. География заказов — Москва, Московская область, а также Санкт-Петербург. Я территориально в городе Новосибирск и не могла осуществить поездки по указанным маршрутам. Кажется я пока должна компании 98 тыс.
Как им это удалось — не понятно, ведь корпоративное такси привязано к номеру телефона, а тут явно по истории входов и действий видно, что сменили почту и номер телефона. Пока запрос в работе и будем разбираться с данной ситуацией, я заблокирована на всех площадках яндекс, Uber.
Но не хочется оставлять это безнаказанным, поэтому я написала заявление в полицию.
Киберпреступники NetWalker выложили в сеть данные NameSouth
Группа вымогателей NetWalker публично выложила архив размером 2.8 ГБ, который якобы принадлежит американскому магазину автозапчастей NameSouth.
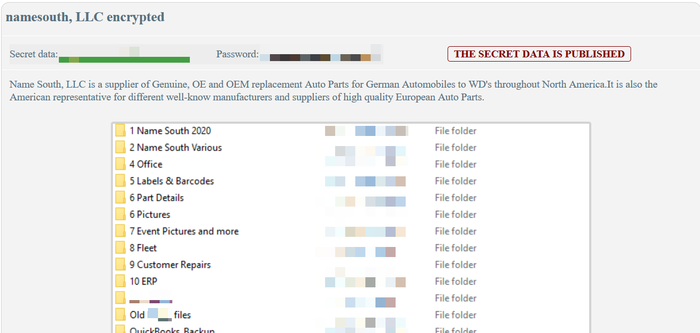
NameSouth, похоже, является последней жертвой банды вымогателей NetWalker, которая засветилась в 2019 году.
Данные опубликованные в сети, включает конфиденциальные данные компании и конфиденциальные документы, в том числе:
Счета-фактуры с идентификационным номером налогоплательщика
Полные имена, адреса, номера телефонов и точное время работы не менее 12 сотрудников NameSouth
Имена и адреса клиентов
Выписки по кредитной карте за период с 2010 по 2020 годы
Финансовые и бухгалтерские данные
Судя по датам создания файлов резервных копий, архив был извлечен из сети NameSouth 26 ноября.
Похоже, утечка данных произошла через несколько дней, после окончания срока выплаты «Выкупа» которые вымогатели затребовали за похищенную информацию.
Следим за развитием событий.
Самые «громкие» утечки данных и взломы 2020 года
2020 год был одним из худших для кибербезопасности. В свете пандемии и катастрофических экономических потрясений, забота о сохранении нашей личной конфиденциальности и безопасности в Интернете ушли далеко от наших приоритетов.
Исследователи за 2020 год зафиксировали огромный всплеск фишинговых атак на банковский сектор. Медицинские компании с началом разработки вакцины от «тот кого нельзя называть» попали под прицел хакерских группировок.
Что касается утечки данных, то в 2020 году было взломано более 737 миллионов файлов. Самая большая утечка произошла в косметической компании Estee Lauder, 440 миллионов записей «утекли» в руки к хакерам.
Компания AV-test, каталогизирующая новые виды вредоносных программ, зафиксировала стремительный рост новых типов обнаруживаемых вредоносных программ. Резкое увеличение количества атак с использованием криптоджекинга, программ-вымогателей и фишинговых атак выросло на 252% по сравнению с прошлым годом.
Самые «громкие» взломы :
Одной из самых серьезных утечек данных за год можно назвать компанию Estee Lauder. Утечка данных обнаруженная в феврале 2020 года. У Транснациональной косметической компании «увели» 440 миллионов записей. Из 440 целевых файлов неопределенное количество включали адреса электронной почты клиентов хранящегося виде простого текста.
Все похищенные данные преступники выгрузили на открытых ресурсах интернета. Не защищенная паролем база данных была обнаружена в конце января исследователем безопасности Джереми Фаулером . Неясно, каким методом хакеры взяли информацию и как долго она была доступна. Как пишет в своем отчете исследователь Джереми Фаулер в обнаруженной базе данных находилось:
— 440 336 852 записей.
— «Пользовательские» электронные письма в виде обычного текста (включая внутренние адреса электронной почты из домена @ estee.com )
— Были открыты журналы производства, аудита, ошибок, CMS и промежуточного ПО.
— Ссылки на отчеты и другие внутренние документы.
— IP-адреса, порты, пути и информация о хранилище, которые киберпреступники могут использовать для более глубокого доступа в сеть.
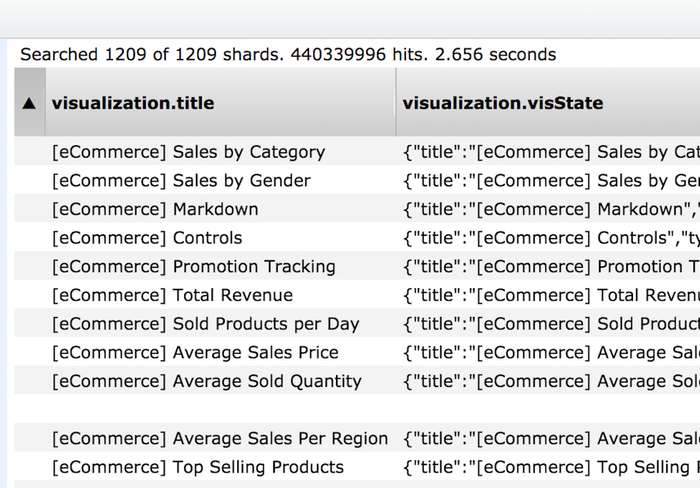
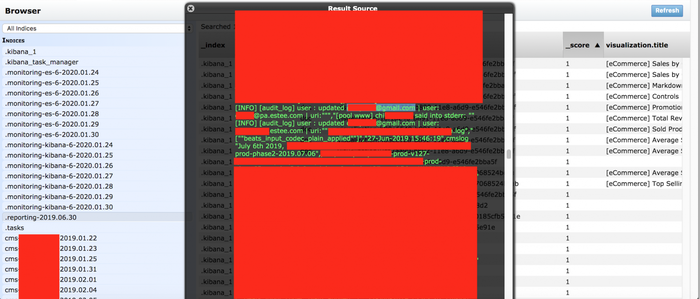
Расследование проникновения до сих пор продолжается.
В приложении Wishbone в мае 2020 года произошла утечка 40 миллионов пользовательских записей . Хакерская группа ShinyHunters выставила данные на продажу на RaidForum , популярном рынке продаже украденных данных, за 0,85 биткойна (
8000 долларов США на тот момент)
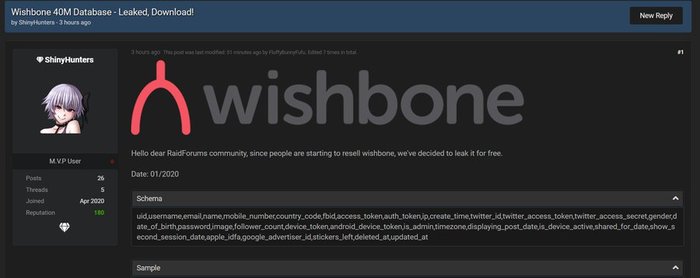
Это второй крупный инцидент для Wishbone за последние три года. В 2017 году хакеры скрылись с 2,2 миллиона адресов электронной почты и почти 300 000 номеров сотовых телефонов.
Многие из них принадлежали женщинам. Документы, просочившиеся примерно в то же время, показали, что более 70% пользователей Wishbone были моложе 18 лет.
Новое нарушение периметра информационной безопасности затрагивает почти в 20 раз больше пользователей и включает гораздо больше данных по каждому из них.
Каталин Чимпану из ZDNet сообщает, что взломанные данные включают имена пользователей, адреса электронной почты, номера телефонов и информацию о местоположении. Он также включает хешированные пароли.
Хотя тот факт, что пароли не хранились в виде обычного текста, является хорошей новостью, Чимпану говорит, что те данные, которые были иследованы, были хешированы с использованием алгоритма MD5. MD 5 был объявлен экспертами «криптографически взломанным» еще в 2010 году.
Хотя Wishbone в последние годы не раскрывает общее количество пользователей, приложение уже много лет входит в топ-50 самых популярных приложений для социальных сетей в iOS App Store, достигнув пика в 2018 году, когда оно вошло в десятку лучших в категории. В магазине Google Play у приложения от 5 до 10 миллионов загрузок.
Пакистанские сотовые операторы
У Пакистанских сотовых операторов произошло серьезное нарушение, связанное с двумя отдельными инцидентами . В апреле 2020 года хакеры выставили на продажу 55 миллионов учетных записей пользователей.
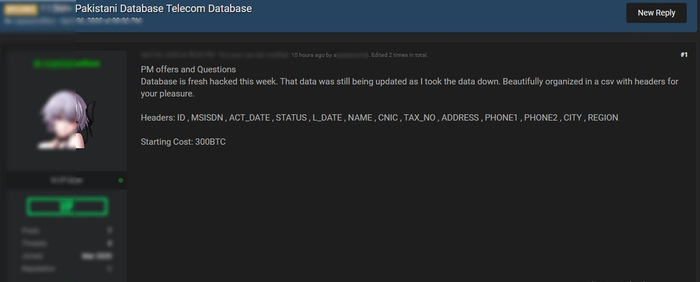
Месяц спустя, в мае 2020 года, хакеры сообщили об утечке еще 44 миллионов учетных записей пользователей.
Эта крупная утечка данных до сих пор окутана тайной. Последние обнаруженные файлы были внесены в базу данных в 2013 году, что побудило некоторых поверить в то, что взлом произошел около 7 лет назад.
В целом «уведенные» данные содержали:
-Полные имена клиентов
-Домашние адреса (город, регион, улица)
-Национальные идентификационные номера (CNIC)
-Номера мобильных телефонов
-Номера стационарных телефонов
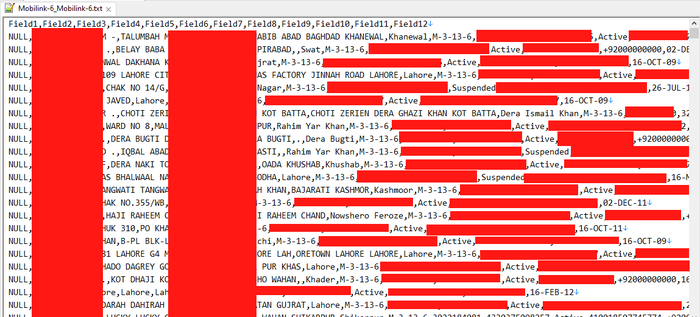
Подавляющее большинство записей в просочившихся файлах содержали номера мобильных телефонов, принадлежащих пакистанскому оператору мобильной связи Jazz (ранее Mobilink)
На настоящий момент инцидент расследуется в Пакистане ,Управлением связи Пакистана (PTA) и Федеральным агентством расследований (FIA) занимаются этим вопросом с прошлого месяца, когда хакер впервые попытался продать всю 115-миллионную партию на хакерском форуме.
В середине мая японская игровая компания Nintendo пострадала от взлома, в результате которого было скомпрометировано 300 000 аккаунтов.
Хакером удалось получить доступ к платежной информации которая затем была использована для совершения незаконных покупок.
Устаревший метод входа в систему Nintendo, NNID (Nintendo Network ID), был скомпрометирован, хотя многие подробности публично не раскрывались. Представитель Nintendo заявил, что атака, по всей видимости, была с помощью «точной копии страницы входа в систему с идентификатором Nintendo Network». Изначально компания заявила, что пострадали только 160 000 пользователей, но к июню оказалось, что эти цифры приблизились к 300 000 .
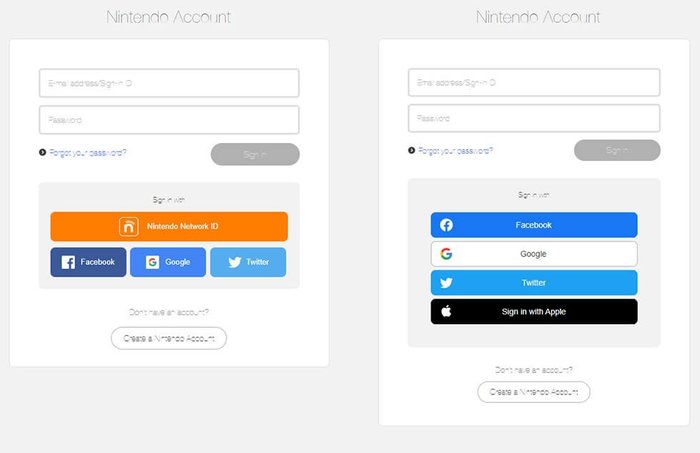
Nintendo удалила опцию входа в систему NNID после взлома, чтобы предотвратить дальнейшую опасность для пользователей. | Источник: Hacked / WSWorrall
NNID сервис использовался для 3DS и Wii U и позволял пользователям обеих систем загружать контент и связывать свои системы с общим платежным кошельком. Для Nintendo Switch использовалась новая система учетных записей, но владельцы 3DS и Wii U могли связать свои учетные записи.
Некоторые пользователи потеряли до 300 долларов из-за взлома, и пользователи Twitter сообщали о подобных инцидентах.
В ответ на утечку данных Nintendo запретила владельцам Switch входить в свою учетную запись Nintendo через NNID. 300 000 учетных записей, которые пострадали от попыток взлома, получат сброс пароля по электронной почте от компании; Кроме того, Nintendo призывает всех владельцев Switch включить двухэтапную аутентификацию для защиты своих учетных записей.
Pfizer/BioNTech и Европейское медицинское агентство (EMA)
В Декабре 2020 года были обнаружены две сложные атаки группы Lazarus на Европейское медицинское агентство. В результате атаки были «украдены» данные о исследованиях вакцины Pfizer/BioNTech. Компания BioNTech разработчик вакцины Pfizer в своем письме на официальном сайте говорит что были скомпрометированы нормативные документы вакцины.
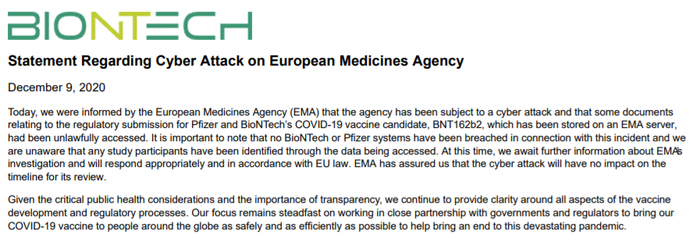
Во время исследования взлома было обнаружено что Два Windows-сервера государственного учреждения были скомпрометированы 27 октября с помощью сложной вредоносной программы, известной «Лаборатории Касперского» как wAgent.
Сама же атака на данные производителя вакцины, по данным «Лаборатории Касперского», стартовала 25 сентября. Она проводилась с применением зловреда Bookcode.
Расследование до сих пор продолжается и точной информации о количестве и качестве украденной информации не разглашаются.
Однако удалось детально проанализировать инфраструктуру группировки Lazarus, вплоть до выявления IP-адресов и установления района в Пхеньяне (Северная Корея), откуда, вероятнее всего, и осуществлялись атаки.
В отчете также отмечается, что с прошлого года участники Lazarus принимают активные меры к тому, чтобы замаскироваться под «русских хакеров» – в частности, включая в коды комментарии на русском языке. Однако допускаемые при этом ошибки сводят на нет эффект такой маскировки.
В Июле 2020 шифровальщик вымогатель WastedLocker поразил гиганта в области навигации и фитнеса Garmin, в результате которой были отключены многочисленные службы компании. Облачная платформа Garmin Connect, которая синхронизирует данные об активности пользователей, перестала работать, как и некоторые части сайта Garmin.com .
Приложения flyGarmin и Garmin Pilot вышли из строя более чем на четыре дня, что мешало работе некоторых аппаратных средств Garmin, используемых в самолетах, в том числе механизмов планирования полетов и возможности обновления обязательных авиационных баз данных FAA. Атака в том числе затронула морское приложение Garmin ActiveCaptain
Спутниковая технология inReach (активация услуг и выставление счетов) и Garmin Explore , используемые для обмена данными, GPS-навигации, логистики и отслеживания через спутниковую сеть Iridium так же были затронуты шифровальщиком .
Издание Bleeping Computer, ссылаясь на собственные источники, уверенно заявляет, что за атакой стоят лично операторы WastedLocker. К примеру, в распоряжении журналистов оказался скриншот, на котором виден список зашифрованных файлов на пострадавшей машине. К именам файлов было добавлено расширение .garminwasted.
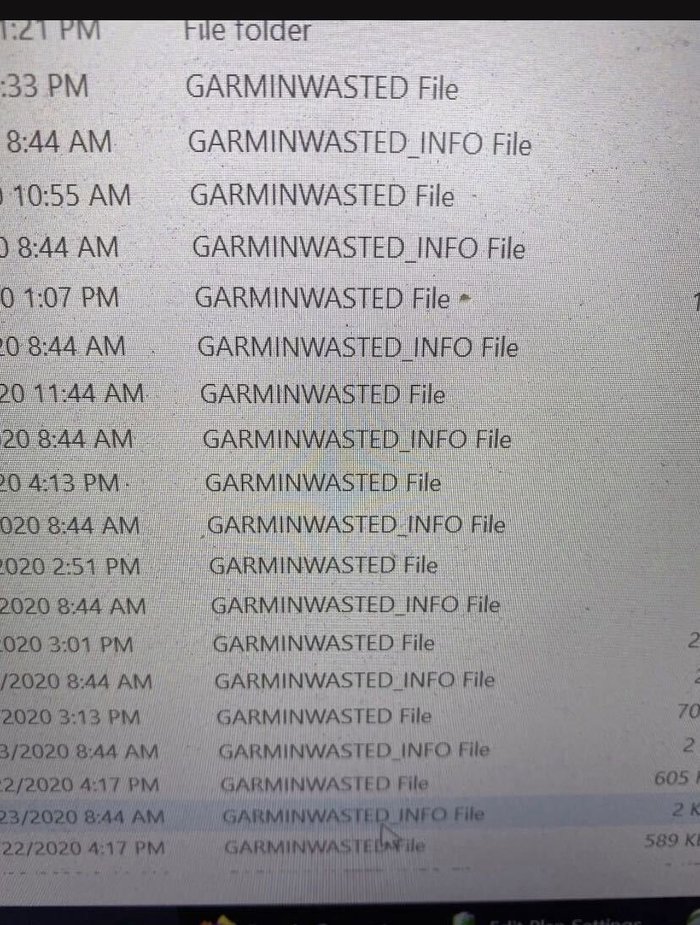
По информации Bleeping Computer, атака на Garmin началась с Тайваньского подразделения компании.
По предположению экспертов, первоначальный доступ в сетевую инфраструктуру организации осуществлялся с использованием фреймворка SocGholish.
Для последующей компрометации использовался Cobalt Strike — популярный инструмент для проведения тестов на проникновение. После чего был «подсажен» WastedLocker
Злоумышленники потребовали 10 000 000 долларов выкупа за расшифровку файлов.
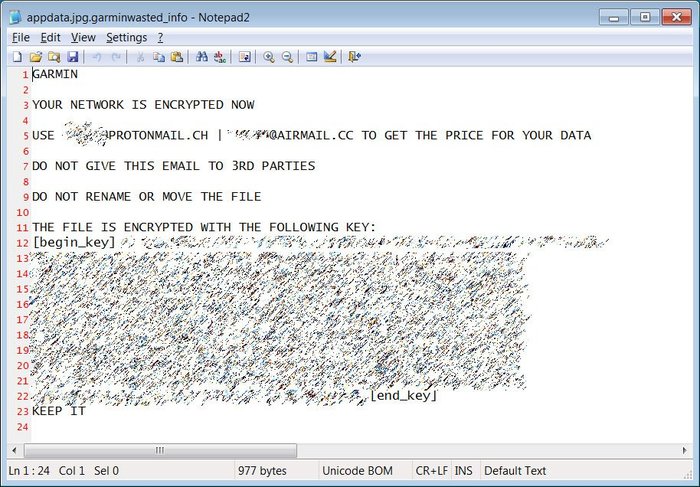
Несмотря на огромные риски со всех сторон, Garmin решила пойти на поводу у вымогателей. По данным Sky News, представители американской компании все-таки нашли способ расшифровать данные на своих компьютерах — они получили ключ дешифрования от хакеров. Правда, выполнить условия вымогателей напрямую они побоялись.
Осведомленные источники издания сообщили, что изначально Garmin попыталась заплатить выкуп через другую киберзащитную фирму, которая специализируется на подобных вопросах. Но представители фирмы ответили, что не ведут переговоров о выплате в случае с вирусом WastedLocker из-за риска нарушения американских законов.
После этого руководство Garmin было вынуждено обратиться к другой компании под названием Arete IR. Представители последней согласились, потому что не считают доказанной связь между российскими хакерами из санкционного списка и вредоносом WastedLocker.
Ни Garmin, ни Arete IR в разговоре с журналистами не опровергли информацию о том, что деньги действительно были переведены на счета хакеров, зато все сервисы Garmin вновь заработали после почти недельного перерыва. Для многих стало очевидно, что компания действительно пошла на столь рискованный шаг.
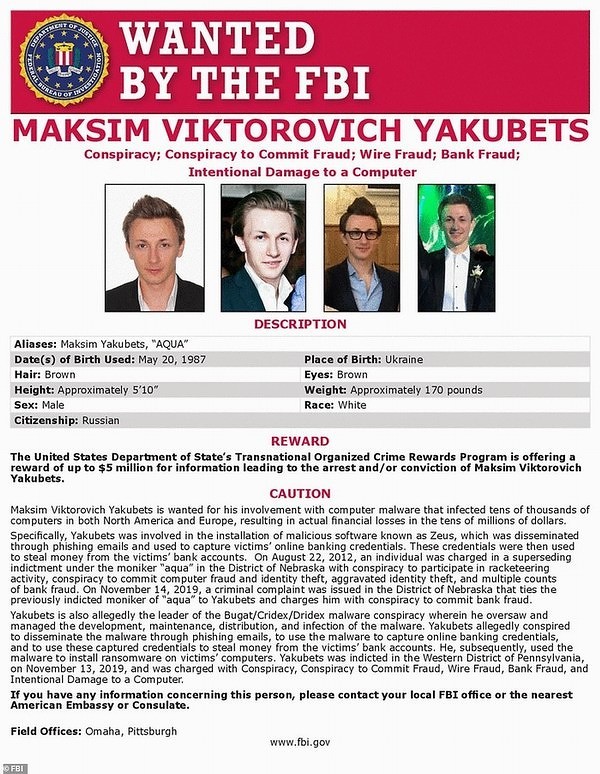
Авторство хакерской атаки приписывают группировке Evil Corp, основателем которой, пишет Daily Mail, может быть россиянин Максим Якубец, Так же группировке приписывают связь с российскими спецслужбами .
На момент обнаружения взлома, Правительство США за информацию о нахождении основателя группировки назначила награду в размере $5 млн. По состоянию на 28 июля 2020 г. это был абсолютный рекорд – большую сумму за поимку того или иного преступника власти США не предлагали ни разу.
Крупнейшие утечки данных в 21 веке
Крупнейшие утечки данных, затрагивающие миллионы пользователей, слишком распространены. Вот некоторые из самых больших и серьезных нарушений за последнее время.
«И как в этих масштабных процессах поучаствовали «Российские Хакеры» — но это не точно и в следующем посте «
Дата: октябрь 2013 г.
Утечка: 153 миллиона записей пользователей.
Подробности: Как сообщил в начале октября 2013 года блогер по безопасности Брайан Кребс, Adobe после обнаружения утечки данных,сообщила, что хакеры украли почти 3 миллиона зашифрованных записей кредитных карт клиентов, реквизиты транзакций, а также авторизационные данные для входа в систему для неопределенного числа пользователей.
Позже в том же месяце Adobe повысила эту оценку, включив в нее идентификаторы и зашифрованные пароли для 38 миллионов «активных пользователей». Кребс сообщил, что файл, опубликованный всего несколькими днями ранее, содержит более «150 миллионов пар имен пользователей и хешированных паролей, взятых у Adobe». Расследование инцидента показало, что взлом также раскрыл имена клиентов, идентификаторы, пароли и информацию о дебетовых и кредитных картах.
В соглашении, подписанном в августе 2015 года, Adobe должна выплатить 1,1 миллиона долларов в качестве судебных издержек и нераскрытую сумму пользователям для урегулирования исков о нарушении Закона о записях клиентов и недобросовестной деловой практики. В ноябре 2016 года сумма, выплаченная клиентам, составила 1 миллион долларов.
Дата: май 2019 г.
Утечка: 137 миллионов учетных записей пользователей
Подробности: в мае 2019 г. австралийский веб-сайт инструментов графического дизайна Canva подвергся атаке, в результате которой в сеть утекли адреса электронной почты, имена пользователей, имена, города проживания, а также около 61 миллиона логинов и хэшированых паролей bcrypt (для пользователей, не использующих социальные сети). После проведения расследования цифра увеличилась до 137 миллионов уникальных пользовательских индитиификаторов.
Canva сообщает, что «хакерам удалось обнаружить и просмотреть, но не украсть, файлы с частичными данными кредитной карты и платежными данными».
Подозреваемые виновники, известные как хакерская группа Gnosticplayers, связались с ZDNet, чтобы похвастаться инцидентом, заявив, что Canva обнаружила их атаку и закрыла свой сервер утечки данных. Злоумышленники также утверждали, что получил токены входа OAuth для пользователей, которые вошли в систему через Google.
Компания подтвердила инцидент и впоследствии уведомила пользователей, предложила им изменить пароли и сбросить токены OAuth. Однако, согласно более позднему сообщению Canva , список из примерно 4 миллионов учетных записей Canva, содержащих украденные пароли пользователей, был позже расшифрован и опубликован в Интернете, что привело к тому, что компания аннулировала неизменные пароли и уведомила пользователей с незашифрованными паролями в списке.
Дата: май 2014 г.
Утечка: 145 миллионов пользователей
Подробности: eBay сообщил, что в мае 2014 г. в результате атаки был раскрыт весь список его учетных записей из 145 миллионов пользователей, включая имена, адреса, даты рождения и зашифрованные пароли. Гигант онлайн-аукционов заявил, что хакеры использовали учетные данные трех корпоративных сотрудников для доступа к его сети и имели полный доступ в течение 229 дней — более чем достаточно времени, чтобы взломать базу данных пользователей.
Компания попросила клиентов сменить пароли. Финансовая информация, такая как номера кредитных карт, хранилась отдельно и не была скомпрометирована. В то время компанию критиковали за отсутствие связи со своими пользователями и плохую реализацию процесса обновления пароля.
Дата: 29 июля 2017 г.
Утечка: данные 147,9 миллиона клиентов.
Подробности: Equifax, одно из крупнейших кредитных бюро в США, 7 сентября 2017 г. заявило, что уязвимость приложения на одном из их веб-сайтов привела к утечке данных, в результате которой «утекло в сеть» информации на 147,9 млн. миллионов клиентов. Нарушение было обнаружено 29 июля, но, по словам компании, вероятно, «вторжение» началось в середине мая. В результате взлома была скомпрометирована личная информация (включая номера социального страхования, даты рождения, адреса и, в некоторых случаях, номера водительских прав) 143 миллионов клиентов. в том числе данные кредитных карт 209 000 клиентов. Итоговая цифра в октябре 2017 года увеличилась до 147,9 миллиона.
Equifax был признан виновным в ряде нарушений безопасности и реагирования. Главный из них заключался в том, что уязвимость приложения, которая позволяла злоумышленникам получить доступ, не была исправлена. «Неадекватная» сегментация системы облегчила атакующим навигацию в структуре системы.
Дата: декабрь 2018 г.
Утечка: 162 миллиона учетных записей пользователей
Подробности: в декабре 2018 г. Нью-йоркская служба видеосообщений Dubsmash потеряла 162 миллиона адресов электронной почты, имен пользователей, хэшей паролей PBKDF2 и других личных данных, таких как украденные даты рождения.
Украденная информация была выставлен на продажу на рынке Dark Web Dream Market в декабре следующего года. Информация продавалась как часть собранного дампа, включая такие, как MyFitnessPal, MyHeritage (92 миллиона), ShareThis, Armor Games и приложение для знакомств CoffeeMeetsBagel.
Dubsmash признал, что произошла утечка и продажа информации, и дал советы по поводу смены пароля, но не смог сказать, как злоумышленники проникли внутрь, или подтвердить, сколько пользователей были затронуты в итоге.
Дата: 2012 и 2016 годы
Утечка: 165 миллионов учетных записей пользователей
Подробности: как основная социальная сеть для профессионалов бизнеса, LinkedIn стала привлекательным «достижением» для злоумышленников, стремящихся провести атаки и повысить навыки социальной инженерии . Однако в прошлом он также стал жертвой утечки пользовательских данных.
В 2012 году компания объявила, что 6,5 миллионов несвязанных паролей (несоленые хэши SHA-1) были украдены злоумышленниками и размещены на российском хакерском форуме. Однако только в 2016 году был раскрыт полный масштаб инцидента. Было обнаружено, что тот же хакер, продающий данные MySpace, предлагал адреса электронной почты и пароли около 165 миллионов пользователей LinkedIn всего за 5 биткойнов (около 2000 долларов в то время). LinkedIn признал, что ему стало известно о взломе, и сообщил, что сбросил пароли затронутых учетных записей.
Утечка: 3 миллиарда учетных записей пользователей
Подробности: Yahoo объявила в сентябре 2016 года, что в 2014 году стала жертвой крупнейшей утечки данных в истории . Злоумышленники, которых компания считала «спонсируемыми государством участниками», взломали настоящие имена, адреса электронной почты, даты рождения и номера телефонов 500 миллионов пользователей. Yahoo заявила, что большинство взломанных паролей были хешированы.
Затем, в декабре 2016 года, Yahoo раскрыла еще одно нарушение, совершенное в 2013 году другим злоумышленником, которое скомпрометировало имена, даты рождения, адреса электронной почты и пароли, а также вопросы безопасности и ответы 1 миллиарда учетных записей пользователей. Yahoo пересмотрела эту оценку в октябре 2017 года, включив в нее все 3 миллиарда учетных записей пользователей .
Первоначальное объявление о взломе было выбрано неудачно, так как Yahoo находилась в процессе поглощения Verizon, которая в конечном итоге заплатила 4,48 миллиарда долларов за основной интернет-бизнес Yahoo. По оценкам, эти нарушения снизили стоимость компании на 350 миллионов долларов.
Яндекс.заправки сливают данные?
Пользуюсь, значит, яндекс.картами. Они, в свою очередь, предложили установить Яндекс.заправки. Установил, но пользоваться особо не начал. Так как заправляюсь в основном, в Роснефти, добавил в приложение Яндекс.заправки бонусную карту "семейная команда". И тут понеслось: по два раза на день приходит письмо на майл:
Семейная команда
Код восстановления пароля хххх.
Это как понимать? Кто-то пытается получить доступ к личному кабинету Роснефти?
Раньше такого не было, карту не терял и не светил нигде. А сообщения полетели после ввода её в приложении Яндекс.заправки.
Видимо, не очень там о безопасности заботятся. Отвязал карту, вышел из аккаунта и удалил нахрен приложение.
Когда было скучно в "Сапсане"
Пассажир «Сапсана» взломал Wi-Fi поезда и получил доступ к данным пассажиров. Это он сделал из-за скуки пока ехал из Санкт-Петербурга в Москву.
Пользователь «Хабра» под псевдонимом keklick1337 рассказал, как взломал Wi-Fi в «Сапсане» пока ехал из Санкт-Петербурга в Москву. Как оказалось, на сервере скоростного поезда хранится информация о всех текущих и прошлых рейсов.
Keklick1337 рассказал, что ехал в Москву с конференции по информационной безопасности ZeroNights, на которой не было «интересных задач». Сначала он решил почитать книгу, но ему это быстро наскучило и он решил поработать, но в пути часто ловил только 2G-интернет, которого не хватало, даже чтобы подключиться к почте.
«Я решил подключиться к местному Wi-Fi «Сапсана». Делал я это впервые! Ну так вот, он попросил меня ввести номер вагона, места и последние 4 цифры паспорта для авторизации, и тут меня уже немного заинтересовало, что же я могу сделать с этой сеткой Сапсана, но всё же в приоритете были пентест-задачи по работе».
Из-за плохого соединения пользователь так и не смог поработать и собирался вернуться к книге, но решил попробовать взломать «Сапсан». Он отметил, что раз для авторизации в Wi-Fi нужно вводить цифры паспорта и номер места с вагоном, то поезд хранит у себя данные обо всех пассажирах.
Пользователь решил выяснить, насколько трудной получить к ней доступ. Оказалось, для этого достаточно просканировать сеть и использовать пару публичных экплоитов.
Сначала Keklick1337 просканировал сеть «Сапсана» с помощью утилиты nmap с параметрами -v -A. Он обнаружил множество сервисов с открытыми портами и отметил, что такой «взлом» занял 20 минут — и то, потому что сервер «Сапсана» глючил.
Лишь часть открытых портов в сети «Сапсана» Скриншот пользователя «Хабра» Keklick1337
Пользователь решил зайти на каждый сервис по отдельности. Вскоре он понял, что в «Сапсане» всё работает на одном сервере, на котором установлен Docker — среда для управления и развёртывания контейнерных приложений.
После этого Keklick1337 зашёл в cAdvisor — утилиту для мониторинга ресурсов и удивился показателям. Оперативная память сервера была загружена на 96% — вероятно, из-за этого он и глючил.
Пользователь решил изучить содержимое контейнеров и с помощью публичных эксплоитов смог попасть в файловую систему. Он пояснил, что у «Сапсана» установлены простые пароли, а по ssh можно получить доступ к Root.
В базе данных на диске «Сапсана» оказалась информация обо всех пассажирах текущего и прошлых рейсов. Кроме того, там оказался VPN в сеть «РЖД». Однако больше всего пользователя удивило, что компания не стала покупать сертификат шифрования для HTTPS, а воспользовалась бесплатным Let’s Encrypt.
Keklick1337 пришёл к выводу, что в «Сапсанах» всё настроено «ужасно». По его словам, везде используют одни и те же пароли, а данные хранят в текстовых документах.
Пользователь решил не публиковать данные авторизации, которые оказались одинаковыми для всех «Сапсанов». Он пояснил, что несколько лет назад уже обращался в РЖД с уязвимостью, но ему не выплатили вознаграждения и просто молча исправили ошибку.
Keklick1337 призвал компанию исправить уязвимости и пообещал проверить их ещё раз через пару месяцев. Заодно он напомнил всем пассажирам «Сапсана», что их данные находятся под угрозой.
«Все, кто подключен к их WiFi подвержены снифу трафика, ибо всё идёт через их прокси, можно легко собирать HTTP трафик, но если чуть постараться, то и HTTPS (проверенно). К данным пассажиров рейса получить доступ не составляет труда, и занимает это от силы 20 минут».
Редакция TJ обратилась к РЖД за комментарием по ситуации, но пока не получила ответа.
Какие ваши данные утекли в интернет – TexTerra проверила на себе
Ресурс, на котором собраны данные миллионов российских пользователей из нескольких компаний, ГИБДД и паспортных столов, уже заблокирован. Но VPN, конечно, открывает доступ.
База содержит данные 6 397 035 пользователей и появилась не случайно: личные данные клиентов разных компаний постоянно воруются, и поделать с этим, кажется, ничего нельзя. Поэтому единственный способ обезопасить себя от мошенников, считают создатели сайтов, – дать людям возможность узнать, что о них и их близких может быть известно преступникам.
Состав базы
В ней содержится информация, украденная у компаний «Яндекс.Еда», Wildberries, «Авито», СДЭК, ВТБ и ряда других, а также данные паспортных столов и ГИБДД. Wildberries и «Авито» информацию об утечках опровергают, и действительно, данных от этих маркетплейсов мы в базе не нашли.
Естественно, есть и номера телефонов, которые попали в открытый доступ из-за использования системы быстрых платежей, уточнили в банке ВТБ. Но далеко не все пользователи имеют полный набор данных, и это важно знать для собственной безопасности.
Поиск ведется двумя способами – по номеру телефона и по фамилии. Первый предпочтительнее, потому что по фамилии появляется огромный список людей, найти в котором себя практически невозможно.

На сайте также есть информация о мошенниках и схемах их работы
В Google и «Яндексе», соцсетях, рассылках, на видеоплатформах, у блогеров
Дыры в базе
Чтобы выяснить, насколько актуальна представленная в базе информация о людях, редакция TexTerra Daily проверила саму себя – все семь человек.
У большинства работников редакции в базе указан только номер телефона, ФИО, имя в СДЭК и отметка о том, что они являются клиентами банка ВТБ – так себе набор данных, если учесть, что отчество одного из редакторов оказалось неправильным – вот такая точность у данных от СДЭКа: указано три имени в системе и все три – разные.
Один редактор, увидев скудный набор данных о себе (имя в СДЭК, да отметка, что она клиент ВТБ) поняла, почему вдруг ей постоянно поступают странные звонки от банка:
У второго редактора в базе оказались имя СДЭК, номер телефона, да рабочая электронная почта. Все верно, но скудно и без отметки про банк.
Информация о третьем редакторе содержит «простыню» сделанных через «Яндекс.Еда» заказов с пометкой, что за 6 месяцев потрачено 25 тысяч рублей, адрес доставки, устройство, с которого оформлялись заказы, личная почта, да имя СДЭК:
Напомним, что база «Яндекс.Еды» утекла в сеть 22 марта 2022 года, но, видимо, это были какие-то старые данные из пыльного архива. И ценность его – небольшая.
Но о двух редакторах набор информации оказался достаточно полным: телефоны, адреса, имена в соцсетях и в «Билайне», домашние интернет-тарифы, данные об автомобилях, паспортные данные и прописки. Но не без огрехов: указаны давно заброшенные емейлы, есть неточности в адресах, указаны старые паспорта и неверные года выпуска автомобилей. Зато имена в СДЭК верные.
Учитывая, что паспорт один из редакторов с полным набором информации менял в 2015 году, утечек из госорганов не было минимум семь лет. Кажется.
По одному из редакторов в базе не оказалось абсолютно ничего. Это загадочный человек, мы присмотримся к нему пристальнее – ему явно есть что скрывать.
Информационный мусор
Вероятно, в каких-то других базах, которые не выкладываются доброжелателями в сеть (платных или воруемых на заказ) содержится более актуальная информация. Но не в этой.

Все, что известно о Ксении Собчак, например, это ее номер телефона, электронная почта, имена в СДЭК и заказы через Яндекс.Еду с несколькими адресами доставки. Но зовут ее Елена.