Криптографические средства защиты: что это такое
Рассказываем, что такое СКЗИ, какие они бывают и как регулируются законом.
Криптографическое шифрование данных — это процесс преобразования информации с помощью кодирования.
Сообщение шифруется с помощью специального алгоритма (ключа) и отправляется получателю. Получатель, в свою очередь, использует аналогичный алгоритм расшифровки. В итоге информация защищена от получения третьими лицами и возможного использования ее злоумышленниками.
В современном мире этот метод технологии шифрования называется симметричным криптографическим ключом.
Цели и методы криптографической защиты информации
Цель криптографической защиты — обеспечение конфиденциальности и защиты информации в сетях в процессе ее обмена между пользователями.
Криптографическая защита информации в основном используется при:
- обработке, использовании и передаче информации,
- обеспечении целостности и достоверности целостности (алгоритмы электронной подписи),
- алгоритмах, обеспечивающих аутентификацию пользователей или устройств, а также при защите элементов аутентификации.
Классы криптографической защиты информации
Криптографию можно разделить на три различных типа:
- криптография с секретным ключом,
- криптография с открытым ключом,
- хеш-функции.
Симметричная криптография
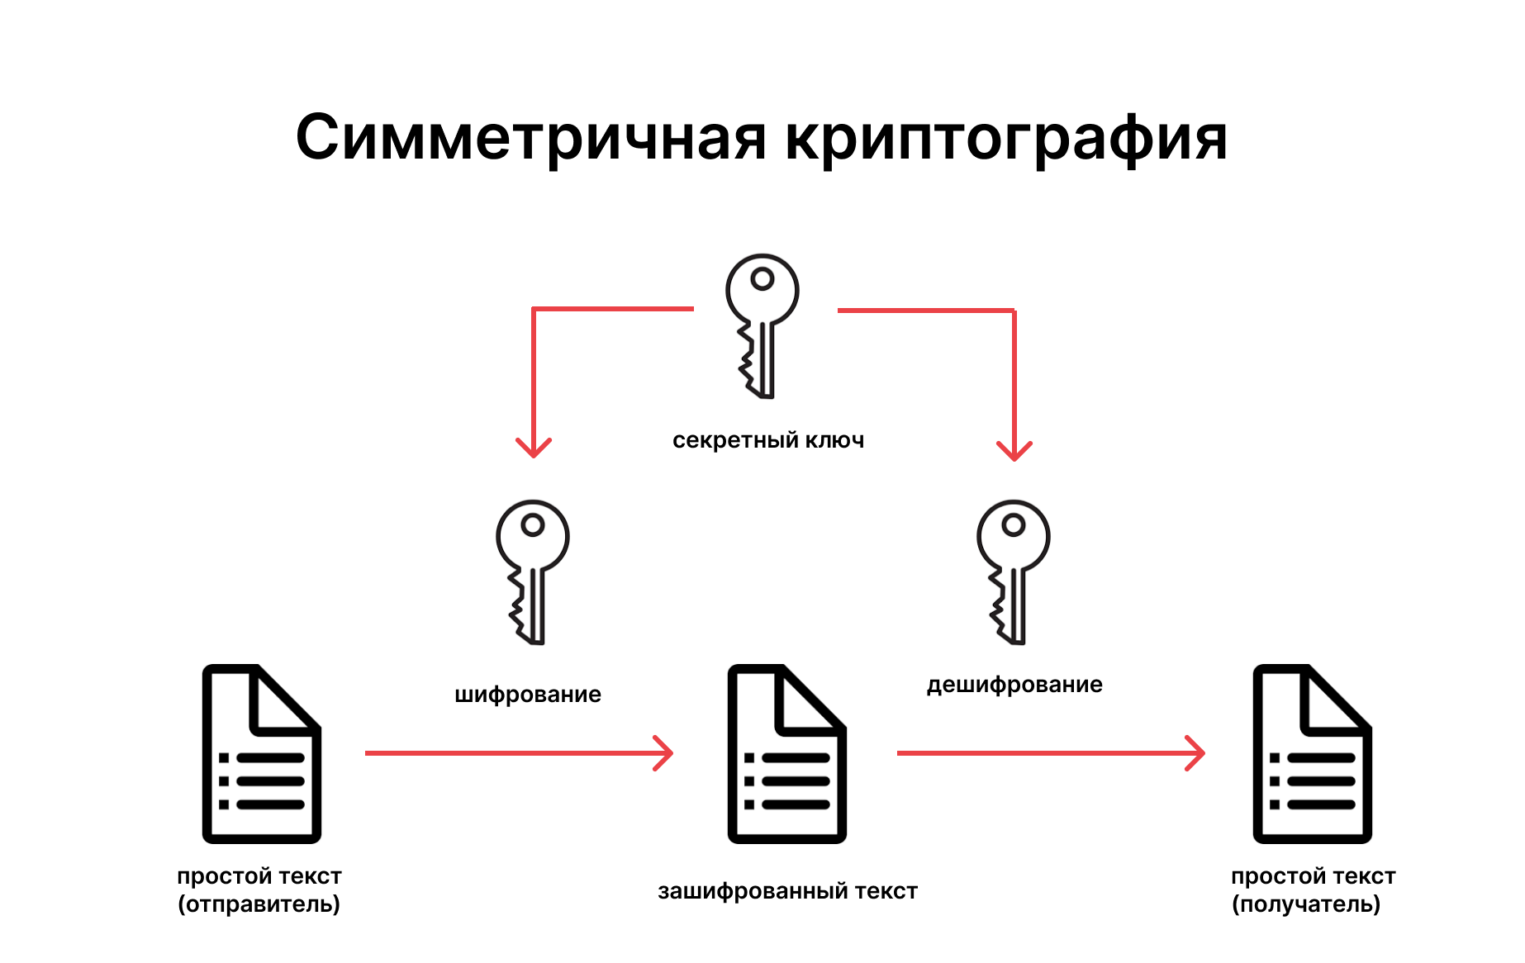
Криптография с секретным ключом, или симметричная криптография, использует один ключ для шифрования данных. И для шифрования, и для дешифровки в симметричной криптографии используется один и тот же ключ. Это делает данную форму криптографии самой простой.
Криптографический алгоритм использует ключ в шифре для шифрования данных. Когда к данным нужно снова получить доступ, человек, которому доверен секретный ключ, может расшифровать данные.
Криптография с секретным ключом может использоваться как для данных, которые передаются в мети на данный момент, так и для данных в состоянии покоя — на носителе. Но обычно она используется только для данных в состоянии покоя, поскольку передача секрета получателю сообщения может привести к компрометации.
Пример алгоритмов симметричной криптографии:
Асимметричная криптография
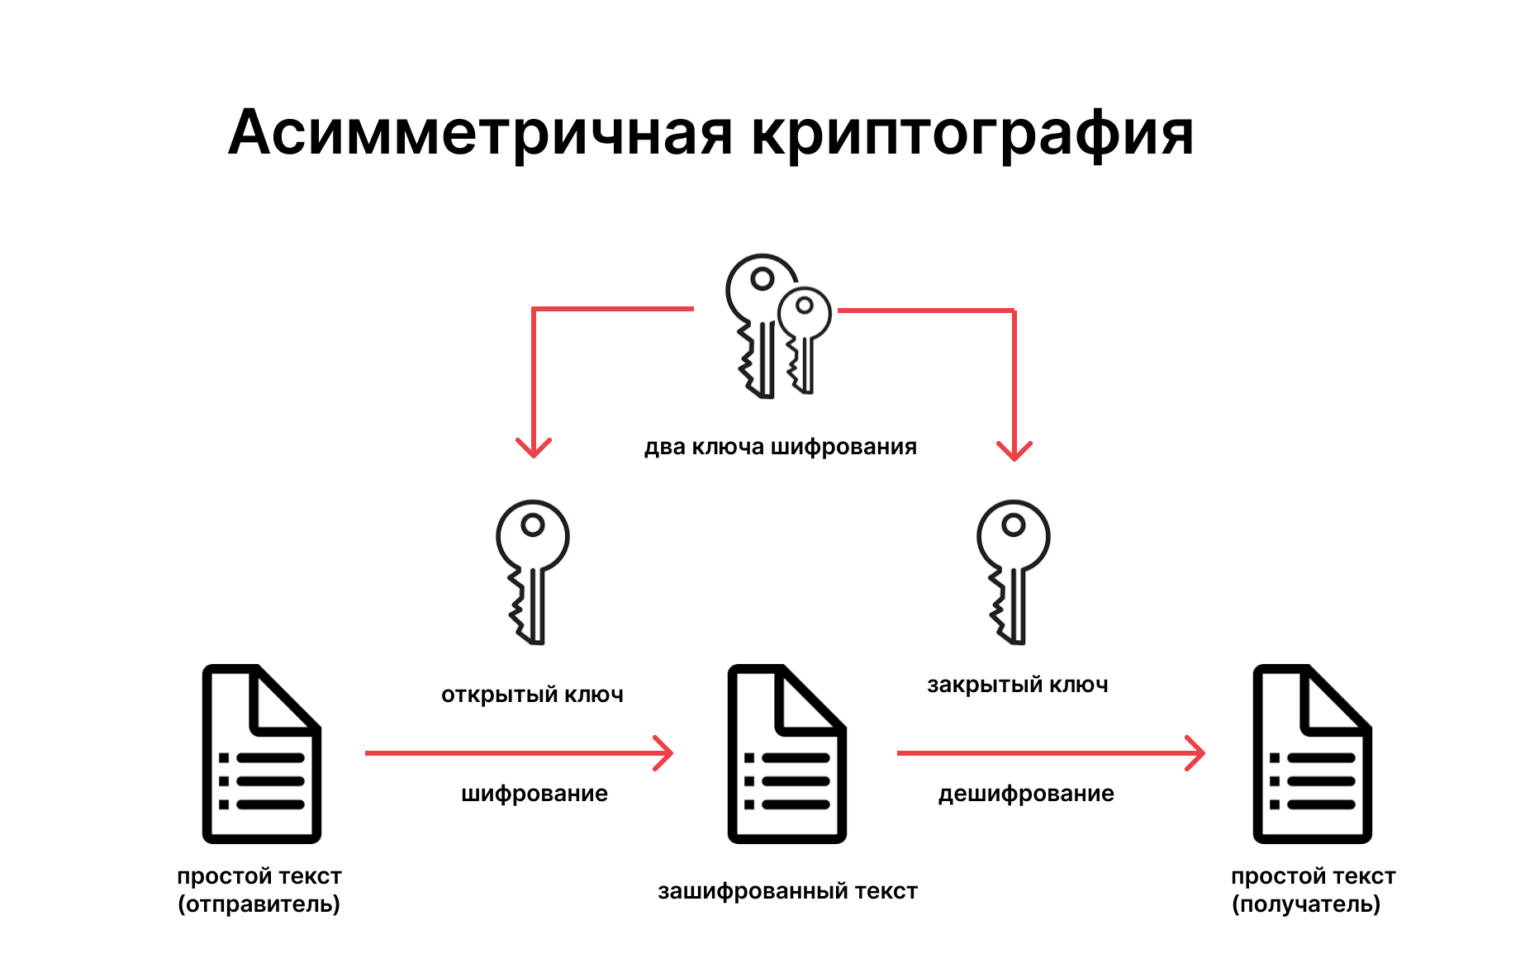
Криптография с открытым ключом, или асимметричная криптография, использует два ключа для шифрования данных. Один из них используется для шифрования, а другой ключ расшифровывает сообщение. В отличие от симметричной криптографии, если один ключ используется для шифрования, этот же ключ не может расшифровать сообщение, для этого используется другой ключ.
Один ключ хранится в тайне и называется «закрытым ключом», а другой — «открытый ключ» — находится в открытом доступе и может быть использован любым человеком. Закрытый ключ должен оставаться только у владельца. Открытый ключ может быть передан другому человеку.
Примеры алгоритмов асимметричной криптографии:
Хеш-функции
Хеш-функции — это необратимые, односторонние функции, которые защищают данные ценой невозможности восстановить исходное сообщение.
Хеширование — способ преобразования заданной строки в строку фиксированной длины. Хороший алгоритм хеширования будет выдавать уникальные результаты для каждого заданного входа. Единственный способ взломать хеш — попробовать все возможные входы, пока не получится точно такой же хеш. Хеш может использоваться для хеширования данных (например, паролей) и в сертификатах.
Примеры алгоритмов хэширования:
Требования при использовании СКЗИ
На территории Российской Федерации регулирующим органам в вопросах информационной безопасности является ФСБ России. Типовые требования обеспечения и организации работы криптографических средств для материалов, не содержащих государственную тайну и используемых в процессе обработки персональных данных, были утверждены в ФЗ-149 (2008 г.).
В нем закреплен свод правил для урегулирования создания криптографических средств защиты информации и их применения.
Закон регулирует отношения, возникающие при:
- осуществлении права на поиск, получение, передачу, производство и распространение информации,
- применении информационных технологий;
- обеспечении защиты информации.
Также этот закон включает:
- четкое разъяснение понятий информации, а также прав доступа к ней, возможного ее носителя, его обязанностей и возможностей и допустимых действий с этой информацией;
- описание особенности государственного регулирования в сфере информационных технологий;
- описание ответственности за правонарушения в сфере действия данного законодательства.
Стоит отметить, что, несмотря на срок выпуска документа, информация в нем регулярно обновляется в соответствии с актуальными мировыми тенденциями в рамках информационной безопасности. Подробнее с видом документа можно ознакомиться по ссылке.
А что за границей?
Одним из примеров требований по защите информации на Западе можно назвать стандарты GO-ITS (The Government of Ontario Information Technology Standards). Согласно им, криптографические материалы должны быть надежно защищены, включая создание, хранение, распространение, использование, отзыв, уничтожение и восстановление ключей.
Требования подразделяются на различные области:
Образование и обучение. Технический персонал, который разрабатывает, внедряет или управляет системами, должен быть осведомлен о требованиях к криптографии в соответствии со стандартом.
Информация в хранилище. Чувствительная информация должна быть зашифрована при хранении или храниться в оперативном режиме с использованием безопасных хэш-функций. Зашифрованные конфиденциальные данные, хранящиеся более двух лет, должны быть зашифрованы. Если ответственность за зашифрованные данные передается другой организации, данные должны быть зашифрованы повторно, с помощью нового ключа.
Мобильные устройства, такие как смартфоны, планшеты, съемные носители, портативные компьютеры, которые обрабатывают или хранят конфиденциальные данные, должны шифровать все хранилище устройства. Если конфиденциальные данные хранятся на настольных компьютерах, эти данные должны быть зашифрованы. Чувствительные данные должны быть зашифрованы на уровне столбцов или полей/ячеек данных перед записью в хранилище данных.
Безопасность коммуникаций. Чувствительная информация должна быть зашифрована при передаче с помощью соответствующих средств. Целостность конфиденциальных данных должна проверяться с помощью утвержденного кода аутентификации сообщения или цифровой подписи. Цифровые подписи должны использовать точную временную метку из доверенного источника времени.
Развертывание криптографии. Все приложения криптографии должны использовать генератор случайных чисел или генератор псевдослучайных чисел; проверять действительность сертификатов и использовать только действительные сертификаты. Приложения должны безопасно удалять расшифрованную информацию, хранящуюся в кэше или временной памяти, сразу после завершения соответствующей деятельности. Приложения, обрабатывающие конфиденциальные данные и имеющие к ним доступ, должны проходить тестирование и оценку безопасности (STE) перед внедрением.
Защита криптографических материалов. Доступ к криптографическим материалам должен быть ограничен авторизованными пользователями, приложениями или службами. Криптографические ключи должны быть защищены в соответствии с чувствительностью информации, которую они защищают. По возможности ключи должны генерироваться с помощью защищенного программного модуля или аппаратного модуля безопасности. Для генерации ключей, защищающих конфиденциальную информацию, модули должны быть локальными.
Работа СКЗИ и их применение
Принцип работы средств защиты криптографической информации заключается в следующем:
- Пользователем создается документ, требующий пересылки.
- С помощью ключа и средств защиты криптографической информации (специальных программ) к документу прибавляется специальный файл подписи, после чего они отправляются получателю.
- Получатель декодирует файл при помощи средств защиты криптографической информации и проверяет, что в расшифрованный документ не вносились изменения.
Основными функциями средств (СКЗИ) являются:
- создание электронных подписей,
- проверка подлинности ЭП,
- шифровка и дешифровка содержимого документа.
Виды СКЗИ для электронной подписи — программные и аппаратные СКЗИ
Электронная подпись (ЭП) – это специальные реквизиты документа, позволяющие подтвердить принадлежность определенному владельцу, а также отсутствие факта внесения изменений в документ с момента его создания. ЭП можно сравнить со средневековой восковой печатью, ставившейся на важные письма.
На данный момент существуют два вида средств, применяемых при криптографической защите информации: отдельно устанавливаемые программы и встроенные в устройство.
К первому типу относятся следующие программы:
- КриптоПро CSP,
- Signal-COM CSP,
- VipNet CSP.
Они работают с основными ОС и сертифицированы в соответствии с актуальными ГОСТами. Основным их минусом является лицензирование: придется платить деньги за приобретение лицензии для каждого нового устройства.
К вшитым в устройство программам относятся:
- Рутокен ЭЦП,
- Рутокен ЭЦП 2.0,
- JaCArta SE.
Используя данный тип СКЗИ, пользователь решает главную проблему предыдущего класса. Здесь устройству достаточно иметь доступ к сети, так как процесс шифрования и дешифровки производится внутри носителя. Основным правовым фактором, регулирующим деятельность в этой сфере, является ФЗ-63, подробнее о котором можно прочитать здесь.
Области использования электронной подписи
От пользователя может быть нужен как базовый сертификат, так и квалифицированный, в котором содержится специальный идентификатор. Квалифицированная электронная цифровая подпись отличается повышенной защищенностью.
Электронная отчетность. Это одна из главных сфер, где используется электронная подпись. При этом имеется в виду отчетность, которая предоставляется в различные государственные структуры: ФСС, ПФР, ФНС и прочие. При отправке документов требуется квалифицированный сертификат ЭП, который предоставляется уполномоченному сотруднику организации.
Системы госзакупок для различных бюджетных организаций. Они проводятся посредством аукционов, где требуется квалифицированная ЭП (на основании ФЗ-44 от 14.07.22) для подписания контрактов и прочих действий.
Электронный документооборот между компаниями (в случае подписания счет-фактуры). Здесь юридическую силу документа также гарантирует только квалифицированная ЭП.
На этом список применения ЭП не заканчивается: она также требуется для работы с порталами госструктур, таких как РКН, Госуслуги, Единый федеральный реестр сведений о банкротстве, Росимущество и прочих.
Алгоритмы электронной подписи
Целью цифровых подписей является аутентификация и проверка подлинности документов и данных. Это необходимо, чтобы избежать цифровой модификации (подделки) при передачи официальных документов.
Как правило, система с асимметричным ключом шифрует с помощью открытого ключа и расшифровывает с помощью закрытого ключа. Однако порядок, шифрующий ЭП, обратный. Цифровая подпись шифруется с помощью закрытого ключа, а расшифровывается с помощью открытого. Поскольку ключи связаны, расшифровка с помощью открытого ключа подтверждает, что для подписания документа был использован соответствующий закрытый ключ. Так проверяется происхождение подписи.
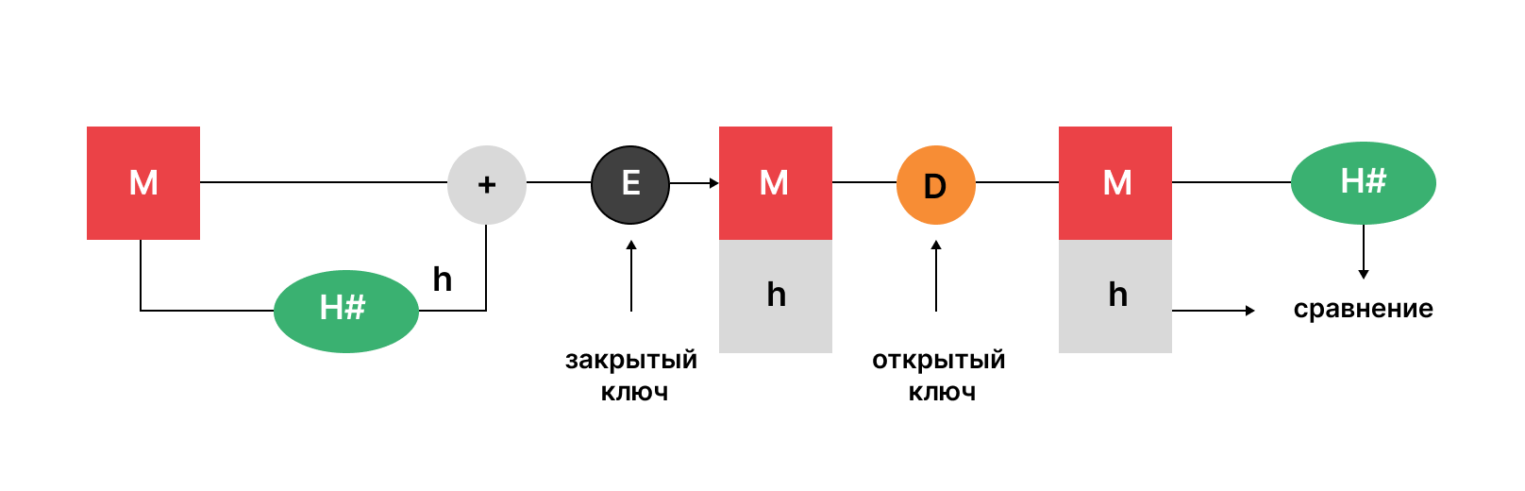
- M — Обычный текст,
- H — хеш-функция,
- h — хеш-дайджест (хеш-сумма, также называемая дайджестом — в криптографии результат преобразования входного сообщения произвольной длины в выходную битовую строку фиксированной длины),
- + — объединить и открытый текст, и дайджест,
- E — шифрование,
- D — расшифровка.
На изображении выше показан весь процесс — от подписания ключа до его проверки.
Рассмотрим каждый шаг подробнее:
- М, исходное сообщение сначала передается хеш-функции, обозначаемой H#, для создания дайджеста.
- Далее сообщение объединяется с хеш-дайджестом h и шифруется с помощью закрытого ключа отправителя.
- Он отправляет зашифрованный пакет получателю, который может расшифровать его с помощью открытого ключа отправителя.
- После расшифровки сообщения оно пропускается через ту же хэш-функцию (H#), чтобы сгенерировать аналогичный дайджест.
- Он сравнивает вновь сгенерированный хеш со свернутым хеш-значением, полученным вместе с сообщением. Если они совпадают, проверяется целостность данных.
Существует два стандартных для отрасли способа реализации вышеуказанной методологии: алгоритмы RSA и DSA. Оба служат одной и той же цели, но функции шифрования и дешифровки довольно сильно отличаются.
Что такое алгоритм RSA?
Алгоритм RSA — это алгоритм подписи с открытым ключом, разработанный Роном Ривестом, Ади Шамиром и Леонардом Адлеманом. Статья с описанием алгоритма была впервые опубликована в 1977 году. Он использует логарифмические функции для того, чтобы работа была достаточно сложной, чтобы противостоять перебору, но достаточно упрощенной, чтобы быть быстрой после развертывания. На изображении ниже показана проверка цифровых подписей по методологии RSA.
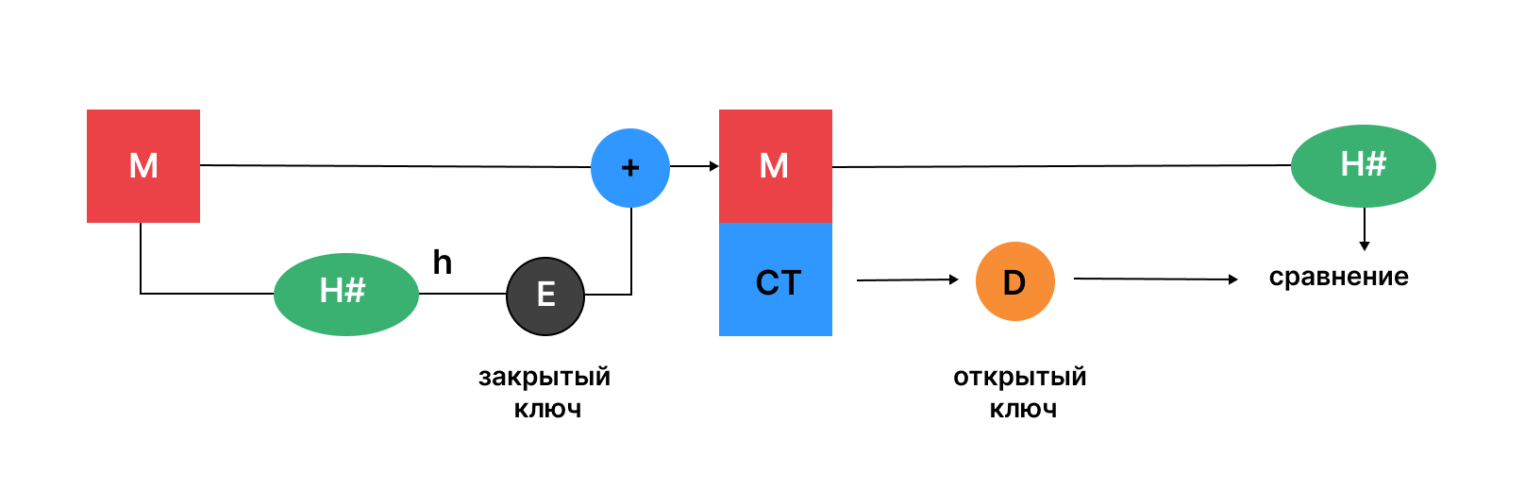
RSA также может шифровать и расшифровывать общую информацию для безопасного обмена данными наряду с проверкой цифровой подписи. На рисунке выше показана вся процедура работы алгоритма RSA.
Что такое алгоритм DSA?
Алгоритм цифровой подписи — это стандарт FIPS (Федеральный стандарт обработки информации) для таких подписей. Он был предложен в 1991 году и всемирно стандартизирован в 1994 году Национальным институтом стандартов и технологий (NIST). Алгоритм DSA обеспечивает три преимущества:
- Аутентификация сообщения. Вы можете проверить происхождение отправителя, используя правильную комбинацию ключей.
- Проверка целостности. Вы не можете подделать сообщение, так как это полностью предотвратит расшифровку связки.
- Неотрицание. Отправитель не может утверждать, что он никогда не отправлял сообщение, если верифицирует подпись.
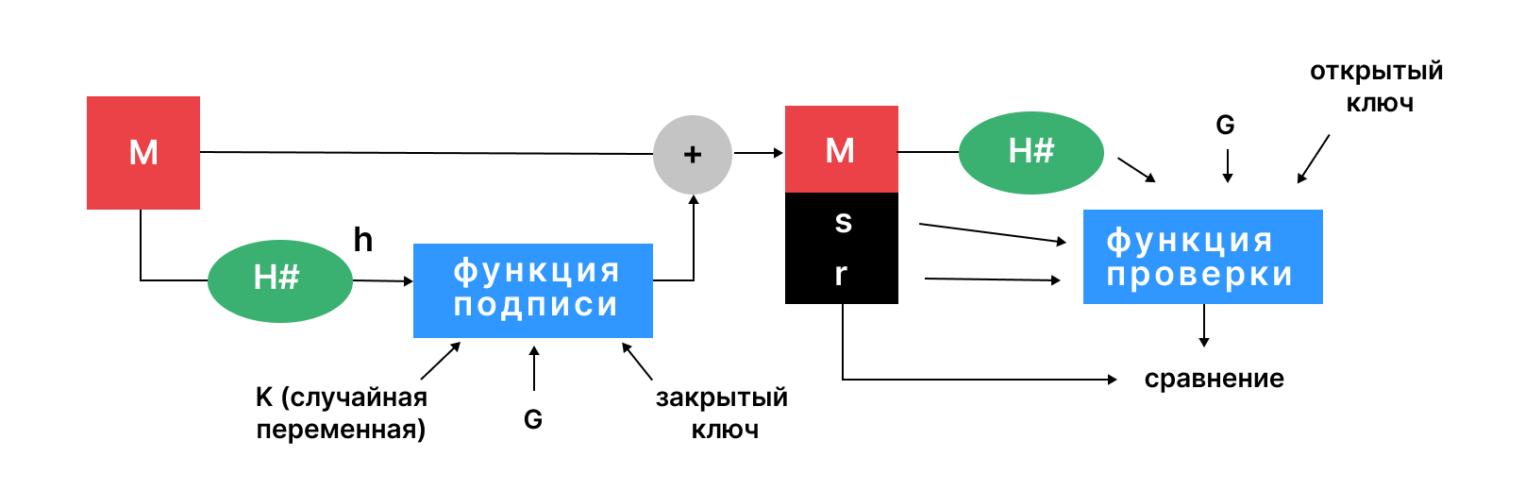
На рисунке выше показана работа алгоритма DSA. Здесь используются две различные функции — функция подписи и функция проверки. Разница между изображением типичного процесса проверки цифровой подписи и изображением выше заключается в части шифрования и дешифровки.
Правовое регулирование применения криптографических средств в РФ
Основным регулирующим документом является ФЗ-149. Однако он по большей части определяет участников процесса и их действия. Самим же объектом взаимодействия являются персональные данные пользователей — любая информация, относящаяся прямо или косвенно к определенному физическому лицу. Положения о персональных данных, в том числе общедоступных персональных данных, оговорены в ФЗ-152.
Аттестованный сегмент ЦОД
Храните данные в соответствии с 152-ФЗ.
Этими законами определяется, что проводимые действия должны быть реализованы в данных подсистемах:
- управления доступом,
- регистрации и учета,
- обеспечения целостности,
- криптографической защиты,
- антивирусной защиты,
- обнаружения вторжений.
Также вся деятельность, связанная с оказанием услуг в сфере криптографической защиты, подлежит лицензированию, которая осуществляется ФСБ РФ. К требованиям лицензирования относится следующее:
- Присутствие в организации специальных условий для соблюдения работы.
- Наличие у компании лицензии на выполнение работ и оказание услуг при работе со сведениями, составляющими гостайну (например, создание средств криптозащиты).
- Присутствие в штате компании квалифицированных сотрудников, имеющих специальное образование (обучение или переподготовка по направлению «Информационная безопасность») и опыт работы в сфере не менее пяти лет.
- Предоставление ФСБ РФ лицензии и перечня используемых в работе СКЗИ со всей технической информацией.
К СКЗИ относятся следующие средства:
- шифрования,
- имитозащиты,
- ЭП,
- средства кодирования,
- ключевые документы и средства для их изготовления,
- аппаратные, программные и аппаратно-программные СКЗИ.
Некоторые СКЗИ бывают выведены из-под лицензирования. В их числе средства, применяемые для ИП или для собственных нужд юридических лиц. Подробнее об этом можно узнать непосредственно в ФЗ.
Защита криптографической информации в коммерческой деятельности
Современные предприятия хранят и управляют большей частью своей личной и конфиденциальной информации в режиме онлайн — в облаке с бесперебойным подключением к сети. Именно по этой причине компании включают шифрование в свои планы по обеспечению безопасности облачных данных. Им важно сохранить конфиденциальность и безопасность своих данных независимо от их местонахождения.
Для решения этой задачи применяются различные устройства шифрования, приборы защиты телефонии. СКЗИ применяется для офисного оборудования, такого как факсы, телекс или телетайп. Также в коммерческой отрасли применяется система электронных подписей, упомянутая выше.
Использование шифровальных криптографических средств в современном мире
Криптографическая защита информации и персональных данных является неотъемлемой частью любой информационной деятельности. В данный момент на рынке представлено множество средств для решения этой задачи. Среди них КриптоПро CSP, Signal-COM CSP, РуТокен ЭЦП и некоторые другие программы, рассмотренные в данном материале.
Область создания и применения СКЗИ находится под непосредственным контролем ФСБ РФ и ФСТЭК — любая информационная система согласовывается с этими органами.
Криптографическая защита информации
Криптографическая защита информации – это механизм защиты посредством шифрования данных для обеспечения информационной безопасности общества.
Криптографические методы защиты информации активно используются в современной жизни для хранения, обработки и передачи информации по сетям связи и на различных носителях.
Сущность и цели криптографической защиты информации
Сегодня самым надежным способом шифрования при передаче информационных данных на большие расстояния является именно криптографическая защита информации.
Криптография – это наука, изучающая и описывающая модели информационной безопасности (далее – ИБ) данных. Она позволяет разрешить многие проблемы, что присущи информационной безопасности сети: конфиденциальность, аутентификация, контроль и целостность взаимодействующих участников.
Шифрование – это преобразование информационных данных в форму, которая будет не читабельной для программных комплексов и человека без ключа шифрования-расшифровки. Благодаря криптографическим методам защиты информации обеспечиваются средства информационной безопасности, поэтому они являются основной частью концепции ИБ.
Ключевой целью криптографической защиты информации является обеспечение конфиденциальности и защиты информационных данных компьютерных сетей в процессе передачи ее по сети между пользователями системы.
Защита конфиденциальной информации, которая основана на криптографической защите, зашифровывает информационные данные посредством обратимых преобразований, каждое из которых описывается ключом и порядком, что определяет очередность их применения.
Важным компонентом криптографической защиты информации является ключ, отвечающий за выбор преобразования и порядок его реализации.
Ключ – это определенная последовательность символов, которая настраивает шифрующий и дешифрующий алгоритм системы криптозащиты информации. Каждое преобразование определяется ключом, задающим криптографический алгоритм, который обеспечивает безопасность информационной системы и информации в целом.
Каждый алгоритм криптозащиты информации работает в разных режимах, которые обладают, как рядом преимуществ, так и рядом недостатков, что влияют на надежность информационной безопасности государства и средства ИБ.
Средства и методы криптографической защиты информации
К основным средствам криптозащиты информации можно отнести программные, аппаратные и программно-аппаратные средства, которые реализуют криптографические алгоритмы информации с целью:
- защиты информационных данных при их обработке, использовании и передаче;
- обеспечения целостности и достоверности обеспечения информации при ее хранении, обработке и передаче (в том числе с применением алгоритмов цифровой подписи);
- выработки информации, которая используется для аутентификации и идентификации субъектов, пользователей и устройств;
- выработки информации, которая используется для защиты аутентифицирующих элементов при их хранении, выработке, обработке и передаче.
В настоящее время криптографические методы защиты информации для обеспечения надежной аутентификации сторон информационного обмена являются базовыми. Они предусматривают шифрование и кодирование информации.
Различают два основных метода криптографической защиты информации:
- симметричный, в котором один и тот же ключ, что хранится в секрете, применяется и для шифровки, и для расшифровки данных;
- ассиметричный.
Кроме этого существуют весьма эффективные методы симметричного шифрования – быстрый и надежный. На подобные методы в Российской Федерации предусмотрен государственный стандарт «Системы обработки информации. Криптографическая защита информации. Алгоритм криптографического преобразования» — ГОСТ 28147-89.
В ассиметричных методах криптографической защиты информации используются два ключа:
- Несекретный, который может публиковаться вместе с другими сведениями о пользователе, что являются открытыми. Этот ключ применяется для шифрования.
- Секретный, который известен только получателю, используется для расшифровки.
Из ассиметричных наиболее известным методом криптографической защиты информации является метод RSA, который основан на операциях с большими (100-значными) простыми числами, а также их произведениями.
Благодаря применению криптографических методов можно надежно контролировать целостность отдельных порций информационных данных и их наборов, гарантировать невозможность отказаться от совершенных действий, а также определять подлинность источников данных.
Основу криптографического контроля целостности составляют два понятия:
-
.
- Хэш-функция.
Хэш-функция – это одностороння функция или преобразование данных, которое сложно обратить, реализуемое средствами симметричного шифрования посредством связывания блоков. Результат шифрования последнего блока, который зависит от всех предыдущих, и служит результатом хэш-функции.
В коммерческой деятельности криптографическая защита информации приобретает все большее значение. Для того чтобы преобразовать информацию, используются разнообразные шифровальные средства: средства шифрования документации (в том числе для портативного исполнения), средства шифрования телефонных разговоров и радиопереговоров, а также средства шифрования передачи данных и телеграфных сообщений.
Для того чтобы защитить коммерческую тайну на отечественном и международном рынке, используются комплекты профессиональной аппаратуры шифрования и технические устройства криптозащиты телефонных и радиопереговоров, а также деловой переписки.
Кроме этого широкое распространение получили также маскираторы и скремблеры, которые заменяют речевой сигнал цифровой передачей данных. Производятся криптографические средства защиты факсов, телексов и телетайпов. Для этих же целей применяются и шифраторы, которые выполняются в виде приставок к аппаратам, в виде отдельных устройств, а также в виде устройств, которые встраиваются в конструкцию факс-модемов, телефонов и других аппаратов связи. Электронная цифровая подпись широкое применяется для того, чтобы обеспечить достоверность передаваемых электронных сообщений.
Криптографическая защита информации в РФ решает вопрос целостности посредством добавления определенной контрольной суммы или проверочной комбинации для того, чтобы вычислить целостность данных. Модель информационной безопасности является криптографической, то есть она зависит от ключа. По оценкам информационной безопасности, которая основана на криптографии, зависимость вероятности прочтения данных от секретного ключа является самым надежным инструментом и даже используется в системах государственной информационной безопасности.
Криптографические методы защиты информации
Что такое криптографические методы защиты информации
Криптография — это наука о способах конфиденциальности и подлинности информации.
Криптографические методы преобразования данных являются самыми надежными в сфере информационной безопасности.
Криптография составляет целую систему методов, которые направлены на видоизменение персональных данных, чтобы сделать их бесполезными для злоумышленников.
Осторожно! Если преподаватель обнаружит плагиат в работе, не избежать крупных проблем (вплоть до отчисления). Если нет возможности написать самому, закажите тут.
Способы криптографического шифрования позволяют решить две ключевые задачи:
- обеспечение секретности;
- защита целостности информации.
Виды криптографической защиты информации
Классификация криптографических методов преобразования информации по типу воздействия на исходные данные включает следующие виды:
- шифрование;
- стенография;
- кодирование;
- сжатие.
Шифрование
Шифрование предполагает видоизменение исходника посредством логических, математических, комбинаторных и других операций. В итоге таких преобразований первоначальные данные приобретают вид хаотически расположенных символов (цифр, букв и т.д.) и кодов двоичной системы.
Инструментами создания шифра служат алгоритм преобразования и ключ.
В определенных методах шифрования применяется постоянная преобразовательная последовательность. Ключ включает управляющие данные, определяющие выбор видоизменения на конкретных пунктах алгоритма и размер используемых в ходе шифрования операндов.
Шифрование является основным криптографическим способом видоизменения данных в компьютерах. Чтобы обеспечить эффективную борьбу против криптоатак (атак на шифр, криптоанализа), методы шифрования должны отвечать ряду требований:
- Криптостойкость (стойкость перед криптоанализом), позволяющая вскрыть шифр лишь через полный перебор ключей.
- Стойкость шифра благодаря конфиденциальности ключа, а не алгоритма преобразования.
- Соразмерность объемов исходного текста и шифротекста.
- Исключение искажений и потерь данных, последовавших за ошибками в ходе шифрования.
- Небольшое время шифрования.
- Согласованность стоимости шифрования и стоимости исходной информации.
Эффективность шифрования определяется криптостойкостью шифра. Единицей измерения этого показателя могут быть: время; стоимость инструментов, необходимых криптоаналитику на расшифровку без знания ключа.
На схеме изображен механизм работы простейшей криптосистемы:
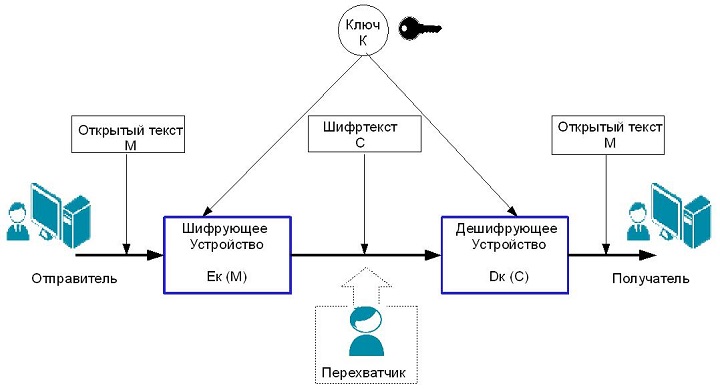
В данной модели отправитель создает открытое исходное сообщение (М), передаваемое законному адресату по незащищённому каналу. Канал находится под контролем злоумышленника, который стремится перехватить сообщение и рассекретить его. Чтобы перехватчик не смог расшифровать передаваемые данные, отправитель защищает его посредством обратимого преобразования (Ек(С)), после чего получает шифротекст (С). Его он отправляет получателю. Адресат принимает зашифрованный текст, раскрывает засекреченное сообщение с помощью дешифровщика (Dк(С)) и получает исходный текст (М).
Ек — один из алгоритмов преобразования, К — это критпографический ключ, который определяет выбор алгоритма, подходящего для конкретного шифрования.
Выделяют два вида шифрования:
- Симметричное: с использованием одного криптографического ключа.
- Асимметричное: с открытым ключом.
Стенография
Этот метод, единственный среди криптографических способов, позволяет скрыть не только информацию, но и сам факт ее хранения и передачи. В основе стенографии лежит маскирование секретных данных среди общедоступных файлов. Иными словами, закрытая информация скрывается, а вместо нее создаются дубликаты.
Кодирование
Преобразование данных по этой методике происходит по принципу замещения слов и предложений исходника кодами. Закодированные данные могут выглядеть как буквенные, цифровые или буквенно-цифровые комбинации. Для кодирования и раскодирования применяют специальные словари или таблицы.
Рассматриваемый метод удобно использовать в системах с небольшим набором смысловых конструкций. Недостаток кодирования заключается в том, что необходимо хранить и распространять кодировочные таблица, а также достаточно часто их менять во избежание нежелательного рассекречивания информации.
Сжатие
Данный способ представляет собой сокращение объема исходной информации. Понятие сжатия относят к криптографическим с некоторыми оговорками. С одной стороны, сжатые данные требуют обратного преобразования для возможности их прочтения. С другой стороны, средства сжатия и обратного преобразования общедоступны, поэтому этот способ не является надежным в части защиты информации.
Используемые методы технологии
На сегодняшний день широкое применение получили следующие алгоритмы шифрования: Data Encryption Standard (DES), 3DES и International Data Encryption Algorithm (IDEA).
Характерной чертой данных преобразовательных стандартов является блочная шифровка информации по 64 бита. В случае, когда объем передаваемого сообщения больше 64 бит, его нужно разбить на блоки, каждый из которых содержит 64 бита. Далее все образовавшиеся блоки сводятся воедино одним из следующих способов:
- электронная кодовая книга (ECB);
- цепочка из зашифрованных блоков (CBC);
- x-битовая зашифрованная обратная связь (CFB-x);
- выходная обратная связь (OFB).
Алгоритм 3DES создан на базе DES, чтобы устранить основной недостаток последнего — возможность взлома ключа посредством перебора из-за его малой длины в 54 бит. Несмотря на то, что 3DES в три раза менее производителен, чем его предшественник, криптостойкость первого значительно выше DES.
Преобразовательный стандарт Advanced Encryption Standard ( AES ) или Rijndael использует в процессе создания шифров 128-битные, 192-битные или 256-битные ключи. Информационные сообщения шифруются блоками по 128 бит.
Сертифицированные криптографические средства защиты информации в России
Сертификацией средств защиты информации занимается Федеральная служба безопасности России. Криптографические СЗИ определены в следующие классы:
- КС1;
- КС2;
- КС3;
- КВ;
- КА.
Класс КС1
Средства этого класса могут оказывать сопротивление внешним атакам, которые реализуются методами, неизвестными криптоаналитикам. Данные о системах, использующих средства класса КС1 находятся в общем доступе.
Класс КС2
К рассматриваемой категории относятся криптографические инструменты защиты данных, способные препятствовать атакам за пределами зоны контроля, блокируемым СЗИ класса КС1. При этом атакующие могли получить информацию о физических мерах безопасности данных и пр.
Класс КС3
Средства этой категории могут противодействовать атакам, имея физический доступ к компьютерным системам с установленными криптографическими методами защиты.
КВ1 и КВ2
Средства группы КВ обладают свойством сопротивления атакам, созданным криптоаналитиками и прошедшим лабораторные испытания.
Класс КА
Инструменты данного класса способны защитить от атак, которые разрабатывались с применением знаний о недокументированных возможностях вычислительных систем и конструкторской документацией, а также с доступом к любым компонентам СЗИ.
Полнодисковое шифрование: что это такое, кому это нужно, как выбрать
Привет, Хабр! Меня зовут Игорь, я эксперт исследовательской лаборатории компании «ИнфоТеКС», в которой мы проводим сертификацию криптографии в различных продуктах. Сегодня поговорим о защите личных данных и о полнодисковом шифровании как о методе защиты информации.
Full Disk Encryption (FDE) — это метод защиты информации, предполагающий шифрование всех данных на диске, включая временные файлы, программы, системные файлы и т.д. Чаще всего использовать полнодисковое шифрование рекомендуется на портативных устройствах, которые крадут или теряют чаще, чем стационарные.
Полное шифрование диска, в отличие от создания зашифрованных разделов или папок, позволяет защитить конфиденциальную информацию, о которой пользователь мог забыть или не знать, например служебные и временные файлы. При этом даже если злоумышленник извлечет диск и установит в свое устройство, он не сможет получить доступ к хранящимся на нём данным, если не знает пароля или ключей шифрования.
Средства полнодискового шифрования можно разделить на аппаратные и программные. В этой статье я рассмотрю программные реализации полнодискового шифрования в рамках как коммерческих, так и Open Source проектов. У меня не было цели перечислить их все, поэтому в комментариях можете дополнить, чем пользуетесь сами или о каких продуктах знаете.
Цель статьи – показать некоторый срез имеющихся на рынке решений для полнодискового шифрования и наметить их плюсы и минусы, учитывая специфические потребности пользователя и требования к безопасности данных.

Требования к программам шифрования
Исходя из своего опыта, предлагаю сформулированную модель, подразумевающую поэтапный анализ программных средств шифрования данных. Данная модель подразумевает оценку следующих критериев:
Формат шифрования: полнодисковое шифрование (Full Disk Encryption, FDE) или контейнеры;
KDF (Key Derivation Function) и хеш-функции;
Генератор псевдослучайных чисел (ГПСЧ);
Наличие открытого исходного кода;
Удобство использования (юзабилити);
Наличие метаданных заголовка зашифрованного контейнера.
Рассмотрим каждый пункт подробнее.
В зависимости от ситуаций, требования к программам шифрования данных могут быть разные. Например, при организации удалённого хранения конфиденциальных данных или их транспортировке оптимальным решением будет являться использование зашифрованных контейнеров – закинул информацию в контейнер, контейнер на флешку или в облако, и можно ни о чем не переживать. Слабая сторона криптографических контейнеров заключается в том, что риск утечки данных и расшифровки контейнеров остаётся в месте их создания.
При защите информации в случае кражи устройства-носителя или случайного доступа к нему, наиболее рациональным будет использование FDE. Сильная сторона полнодискового шифрования заключается в том, что тебе не нужно беспокоиться о возможности утечек таких частей критичной информации, как фрагменты в файле подкачки, временные файлы, остаточная информация в кластерах файловой системы и так далее.
При этом важно понимать: если диск «накрыт» FDE, а файл с него, например, отправляется по электронной почте, то данный файл уйдёт получателю уже в незашифрованном виде, так что в подобных сценариях информацию необходимо дополнительно шифровать.
С форматом определились, перейдём непосредственно к криптографическим алгоритмам. Если мы говорим о хранении данных, значит рациональнее всего будет использовать симметричное шифрование, при котором существует один секретный ключ, расшифровывающий данные. Примеры симметричных стойких алгоритмов: AES, Serpent, Twofish, Camellia, ГОСТ 34.12-2018 (Магма, Кузнечик) и так далее. Эти алгоритмы имеют открытую спецификацию и реализацию, есть исследования об их стойкости. Разумеется, чем больше длина ключа, тем более шифр устойчив к атакам. Я рекомендую использовать длину ключа от 256 бит (с такой длиной ключа может быть обеспечена защита от взлома на квантовом компьютере при помощи алгоритма Гровера).
В тандеме с алгоритмами шифрования работают функции формирования одного или нескольких ключей из пароля – KDF. Часто даже опытные пользователи недооценивают важность использования стойких функций KDF, хотя их наличие обязательно при серьёзном отношении к стойкости выбранного средства FDE к перебору паролей.
Функции KDF должны быть медленными, в идеале используя большой объем памяти для своей работы. Под «медленными» имеются в виду функции, которые относительно медленно порождают последовательность из-за использования большого количества вычислений для этого. Обусловлено это следующим: если при формировании ключа используется много памяти и тактов процессора, то и злоумышленнику потребуется пойти на существенные временные и (или) финансовые издержки при организации перебора паролей.
В качестве примеров хороших функций KDF я могу выделить три: PBKDF2 (при условии, что используется достаточное количество итераций), Argon2, Scrypt. Часто, в качестве одного из аргументов функции KDF выступает какая-либо псевдослучайная функция, являющаяся хеш-функцией, например, SHA-512, BLAKE2, Whirlpool и т.д. На её криптостойкость так же следует обращать внимание.
Пара слов об использовании ГПСЧ в программах шифрования. Хоть выбор алгоритмов и методов выработки последовательности случайных чисел важен при работе с шифрованием, очень редко программы для защиты данных его предоставляют. Если продукт имеет открытый исходный код – можно ознакомиться с ним и понять примерные принципы выработки случайной последовательности, если закрытый – искать информацию в документации производителя или реконструировать алгоритм в IDA Pro (конечно же, только для собственных нужд и решения проблем совместимости 🙂 занимайтесь реверсом на свой страх и риск).
Открытый исходный код. На самом деле, много копий сломано на этом вопросе. Кто-то говорит, что программы для шифрования абсолютно всегда должны иметь открытый исходный код всех своих компонентов, чтобы каждый смог убедиться в отсутствии закладок. Кто-то утверждает, что баги десятилетней давности находят даже в Open Source-проектах, и настоящей пользы в открытости кода нет. Моё личное мнение заключается в том, что настолько критичный продукт должен иметь либо открытый исходный код, либо сертификат соответствия от какой-либо исследовательской лаборатории, подтверждающий, что криптография реализована корректно.
Поддержка разработчиков ПО. Существуют проекты, разработка и поддержка которых окончательно прекратилась. В качестве примеров таких проектов можно вспомнить FreeOTFE и TrueCrypt. Кто-то может сказать в их оправдание «Ну и что? Криптография ведь осталась по-прежнему стойкой!». Однако, всё не так просто. Дело в том, что с этим можно смириться, например, если в проекте используются криптоконтейнеры и хорошие алгоритмы, при этом вся криптография реализована правильно.
Но если речь идёт о полнодисковом шифровании, то без своевременной поддержки со стороны разработчиков оно достаточно быстро утратит корректность работы с актуальными версиями операционных систем.
Удобство использования решения – немаловажный пункт для пользователя, однако, к сожалению, хорошее юзабилити != безопасность, так что удобные в использовании решения могут подойти не всем.
Пунктик для параноиков: формат защищённых данных. На самом деле, чем меньше вводной информации мы даём потенциальному злоумышленнику, тем нам лучше. Например, если в заголовке криптоконтейнера содержится в незашифрованном виде такая информация, как алгоритм шифрования, количество итераций, используемый алгоритм KDF, метаданные доступа и прочее – атаковать такой контейнер будет в разы проще, чем если, к примеру, из незашифрованных данных будет одна «соль».
Итак, с примерными требованиями мы определились, теперь взглянем на имеющиеся продукты и разберём их преимущества и недостатки.
VeraCrypt
Проект с открытым исходным кодом, который является продолжением известной программы шифрования TrueCrypt. VeraCrypt поддерживает создание контейнеров, полнодисковое шифрование, несколько ОС (Windows, MacOS, Linux), имеет в своём арсенале стойкие алгоритмы шифрования. Проект достаточно амбициозный, однако имеет большие проблемы с поддержкой актуальных версий ОС и долгоживущие баги, так как фактически ведётся одним разработчиком и получает очень редкие коммиты от сообщества.
Полностью открытый исходный код;
Поддержка сильной криптографии (AES, Serpent, Camellia, Twofish, ГОСТ 34.12-2018);
Возможность настройки итераций функции KDF PBKDF2;
Минимум метаданных в заголовке контейнера.
Проблемы с поддержкой;
Используется только одна функция KDF (PBKDF2), не являющаяся самой сильной из существующих. Такие современные алгоритмы, как scrypt и argon2 значительно эффективнее противостоят атакам на микросхемах FPGA;
Используется не одно крипто-ядро. Различные реализации из разных библиотек, разное время реакции авторов на баги и уязвимости и другие особенности делают решение «неоднородным» по качеству и вносят непредсказуемость поддержки. Подобное мы можем наблюдать в случае с реализацией шифра AES, имеющей уязвимость утечки по сторонним каналам, т.к. решение требует нецелесообразных временных затрат;
DiskCryptor
Достаточно долго не обновляющийся Open Source-проект, хотя его разработчик проявляет активность на GitHub проекта. Надо сказать, что архитектурно проект достаточно неплох, но один из очевидных минусов в том, что в нём нет добавлений новой криптографии, что особенно актуально с функцией KDF – SHA-512. Да, она пока не взломана, но лучше использовать более актуальные алгоритмы.
Полностью открытый исходный код;
Поддержка сильной криптографии (AES, Serpent, Twofish);
Минимум метаданных в заголовке контейнера.
Медленное развитие проекта;
Используется только одна, не самая сильная, функция KDF;
Нет поддержки работы с контейнерами;
Jetico BestCrypt (Volume Encryption\Container Encryption)
Коммерческий продукт для шифрования, который поддерживает актуальные версии Windows, Linux, MacOS и использует несколько криптоалгоритмов для шифрования. Также, в продукте используются сильные функции KDF и реализовано соответствие различным законодательным требованиям (SOX, GLBA, POPI, NESA, ISM и т.д.).
Поддержка сильной криптографии (много алгоритмов);
Поддержка нескольких функций KDF;
Возможность шифрования метаданных заголовка контейнера или раздела.
Закрытый исходный код;
LUKS2
Ещё одна реализация полнодискового шифрования с открытым исходным кодом, широко используемая в ОС Linux. LUKS2 поддерживает несколько режимов шифрования, несколько функций KDF и сильные алгоритмы, в том числе AES, Serpent и Twofish.
Поддержка сильной криптографии (много алгоритмов);
Используются сильные алгоритмы KDF;
Отсутствие поддержки работы с контейнерами;
Большое количество метаданных в заголовке раздела.
Bitlocker
Реализация полнодискового шифрования, встроенная в ОС Windows. Используется сильная криптография, полностью прозрачная реализация для пользователя (хорошее юзабилити), есть такая дополнительная функциональность, как сетевая разблокировка, поддерживается использование модуля TPM.
Однако, для настоящих параноиков сетевая разблокировка – огромная брешь в безопасности, так как её наличие указывает на возможность полного снятия криптографии третьими лицами. То же касается и модуля TPM, реализация шифратора которого закрыта. Так что такое решение подойдёт явно не для всех.
Поддержка сильной криптографии (много алгоритмов);
Используются сильные алгоритмы KDF;
Закрытый исходный код;
Отсутствие поддержки работы с контейнерами;
Большое количество метаданных (как минимум, код алгоритма шифрования).
Вывод
Хоть шифрование дисков и кажется вполне логичным процессом, многие не используют метод FDE, так как не уверены в простоте его использования или не могут разобраться во многообразии продуктов. Помимо прочего, я не раз слышал опасения, что раз FDE шифрует все данные, то его использование может повлиять на производительность устройства, но такой сценарий крайне маловероятен. Например, встроенный в VeraCrypt бенчмарк на моём стареньком ноутбуке показывает скорость AES 7ГБ/с (имеется в виду тестирование способности CPU шифровать данные). Показать такую скорость сможет не всякий SSD, не говоря уж о HDD. Кстати, эффективность работы FDE на SSD накопителях – это тоже частый вопрос. Если вкратце, то HDD более безопасны в контексте использования FDE, так как в SSD имеется контроллер, который может менять используемые области записи на микросхеме, делая их недоступными для покрытия шифрованием.
Ещё одно частое опасение «вдруг я забуду пароль» и вовсе парируется тем фактом, что отсутствие шифрования – это точно не меньший риск для ваших конфиденциальных данных.
Подводя итог, можно выделить некоторые свойства, характерные для Open Source-проектов, например, медленное развитие, которое в итоге влечёт за собой отсутствие поддержки актуальных версий ОС и новых примитивов шифрования.
Главным недостатком коммерческих проектов является использование закрытого исходного кода, вследствие чего корректность шифрования невозможно проверить самостоятельно, если не брать в расчёт реконструкцию бинарного кода при помощи дизассемблера. При работе же с сертифицированным решением всё зависит от (не)доверия пользователя органу сертификации.
Что важнее для конечного пользователя – зависит от степени чувствительности защищаемой информации и степени паранойи самого юзера 🙂 Например, на мой взгляд, для шифрования в Windows оптимальным выбором будет Veracrypt (FDE и контейнеры), для Linux – LUKS2 (FDE) и Veracrypt (контейнеры).
Я не перечислял все возможные требования к программам шифрования и не рассматривал все существующие реализации защиты, но предложил вам определённый шаблон для упрощения выбора под конечного пользователя.
Пишите в комментариях, пользуетесь ли вы средствами полнодискового шифрования? В каких случаях и что используете?