Какие VPN сейчас работают быстро и безопасно? 10 сервисов
Власти России продолжают бороться со свободным интернетом. В январе стало известно, что Роскомнадзор начал блокировку VPN-протоколов в восточных регионах страны. С тех пор такие попытки происходят регулярно, а подведомственная Минцифры компания распространяет ролики об опасности VPN-сервисов.
«Бумага» поговорила со специалистами проекта «Роскомсвобода» и собственного отдела VPN. Вот список из десяти рекомендованных VPN-сервисов, которые сейчас работают надежно и безопасно.
Red Shield VPN
Особенности: можно подключить до десяти устройств на одну подписку. Команда сервиса уточняет, что не зарабатывают на анализе и продаже данных о пользователях, их поведении и трафике, а получают доход от подписки.
Сколько стоит: месяц подписки на Red Shield VPN стоит 6,9 доллара, полгода — 30,9 доллара, год — 57,96 доллара, два года — 79,92 доллара.
Для России или других стран: можно пользоваться либо в России, либо для доступа к российским ресурсам из-за рубежа.
Private Internet Access
Особенности: Private Internet Access не сохраняет трафик и другие данные пользователей, предоставляет открытый исходный код и блокирует рекламу, трекеры и вредные сайты, увеличивая скорость соединения с сервером сервиса.
Сколько стоит: ежемесячная подписка на сервис стоит 11,69 евро, ежегодная — 37,2 евро.
Для России или других стран: можно пользоваться в России, чтобы посещать заблокированные ресурсы.
IVPN
Особенности: пользователи IVPN могут сами настроить расписание для автоматической смены ключей и IP-адресов сервера VPN, для того чтобы отследить их цифровой след было еще сложнее. Функция AntiTracker блокирует рекламу и трекеры для сбора персональных данных.
Сколько стоит: стандартная подписка на неделю стоит 2 доллара, на месяц — 6 долларов, на год — 60 долларов, на два года — 100 долларов, на 3 года — 140 долларов.
Подписка, позволяющая подключать к серверу до семи устройств, на неделю обойдется в 4 доллара, на месяц — в 10 долларов, на год — в 100 долларов, на два года — в 160 долларов, на 3 года — в 220 долларов.
Для России или других стран: можно пользоваться в России, чтобы посещать заблокированные ресурсы.
Trust.Zone VPN
Особенности: Trust.Zone находится под юрисдикцией Сейшельских островов, из-за чего, по словам разработчиков, сервис сохраняет анонимность пользователей. Трафик пользователей проходит через сеть сервиса. Благодаря этому интернет-провайдер не может отследить данные подписчиков VPN.
Сколько стоит: ежемесячная подписка стоит 8,88 евро, годовая — 39,96 евро, двухлетняя — 54 евро.
Для России или других стран: можно пользоваться либо в России, либо для доступа к российским ресурсам из-за рубежа.
Cactus VPN
Особенности: по словам разработчиков сервиса, Cactus VPN защищает трафик пользователей с помощью шифров на военном уровне.
Сколько стоит: месяц подписки на Cactus VPN стоит 6,99 доллара, три месца — 16,79 доллара, год — 48,99 доллара, два года — 66,49 доллара.
Для России или других стран: можно пользоваться либо в России, либо для доступа к российским ресурсам из-за рубежа.
Mullvad VPN
Особенности: команда Mullvad VPN не регистрирует пользователей, не собирает их личные данные и информацию об их действиях в интернете. Сервис использует протоколы WireGuard и OpenVPN.
Сервис открывает туннель между пользователем и интернетом, позволяя находиться в сети безопасно и конфиденциально, в том числе при подключении через вайфай в кафе или отеле.
Команда VPN-отдела «Бумаги» предупреждает, что Mullvad VPN на этой неделе власти пытались заблокировать.
Сколько стоит: месяц подписки на сервис стоит 5 евро.
Для России или других стран: можно пользоваться в России, чтобы посещать заблокированные ресурсы.
Proton VPN
Особенности: Сервер Proton находится в Швейцарии, а архитектура Secure Core в сервисе защищает пользователей от сетевых атак, уверяют разработчики. VPN блокирует рекламу и увеличивает скорость соединения с помощью функции Accelerator.
Глава VPN-отдела «Бумаги» предупреждает, что власти часто пытаются заблокировать серверы Proton. Тем не менее, по данным «Роскомсвободы», пока сервис работает.
Сколько стоит: самый популярный тариф Proton — 4,99 евро в месяц. Разработчики также предлагают план, в котором шифруются письма, календари и облачные серверы, за 7,99 евро в месяц.
Для России или других стран: можно пользоваться либо в России, либо для доступа к российским ресурсам из-за рубежа.
Windscribe
Особенности: серверы Windscribe работают в 63 странах и 110 городах. Сервис может заблокировать домены и IP-адреса по выбору пользователя, чтобы минимизировать шансы отслеживания трафика.
Сколько стоит: месячный тариф стоит 9 долларов, годовой — 69 долларов.
Для России или других стран: можно пользоваться либо в России, либо для доступа к российским ресурсам из-за рубежа.
Nord VPN
Особенности: пользователи могут подключить менеджер паролей и инструмент шифрования файлов, резервные копии которых можно сохранять в частном облачном сервере.
Сколько стоит: стандартный тариф обойдется пользователям в 3,29 доллара в месяц. План Plus, включающий сканер утечки данных и менеджер паролей, стоит 4,49 доллара. Стоимость полного тарифа с терабайтом облачного хранилища и шифрованием файлов стоит 5,99 доллара в месяц.
Для России или других стран: можно пользоваться в России, чтобы посещать заблокированные ресурсы.
PaperVPN
Что нужно знать: VPN от команды «Бумаги».
Особенности: PaperVPN не отслеживает трафик, не собирает и не хранит данные подписчиков об их действиях в интернете. Сервис предоставляет от 150 до 250 гигабайт трафика в месяц.
Пользователи PaperVPN могут использовать одну подписку на нескольких устройствах и поделиться ей с близкими. В команде сервиса постоянно работает техподдержка.
Сколько стоит: у PaperVPN есть несколько платных тарифов: 200 рублей за месяц, 1200 рублей за год, 1800 рублей за два года и 5000 рублей за 100 лет.
Для России или других стран: можно пользоваться либо в России, либо для доступа к российским ресурсам из-за рубежа.
VPNovaya
Что нужно знать: VPN от команды «Новой газеты Европа».
Особенности: читатели «Новой газеты Европа» могут создать собственный VPN-сервер, доступ к которому они могут раздать своим близким. Так подписчик издания становится администратором собственного сервера с уникальным сетевым адресом, который труднее найти и заблокировать.
Один из разработчиков рассказал «Бумаге», что сервис издания построен на проекте VPN Generator.
Сколько стоит: получить подписку на сервис можно, оформив ежемесячное пожертвование «Новой газете Европа». Минимальная сумма доната — 10 евро. Руководитель VPN-отдела «Бумаги» рассказывает, что попытался подключиться к подписке, но спустя две недели еще не получил ключи доступа.
Для России или других стран: можно пользоваться в России, чтобы посещать заблокированные ресурсы.
Я отобрал вам 10 лучших сервисов VPN. Они самые честные и безопасные
 В закладки
Настало время обсудить безопасность интернет-серфинга. С этим все плохо настолько, что диву даешься, как мы ещё не перестали использовать интернет-сервисы, магазины и не ушли в оффлайн полностью.
Только VPN спасет интернет. А ещё наши данные, деньги и многое другое.
Какой выбрать, чем они отличаются? Вот с этим и будем разбираться далее.
Зачем нужен VPN? Ну вдруг забыли
Чаще всего у российских пользователей использование VPN-сервисов связывается с обходом блокировок Роскомнадзора. Для получения бесплатного пиратского контента, например.
В лучшем случае речь идет о доступе к сервисам, отказавшимся переносить сервера в Россию для обеспечения «защиты персональных данных россиян» по требованию российских спецслужб. Но ведь это только вершина айсберга.
На самом деле VPN сегодня нужен намного чаще, чем мы себе представляем. Использование общественных точек широкополосного доступа ставит под удар любое незашифрованное соединение.
По статистике, именно так персональные данные чаще всего оказываются у злоумышленников: оплатил покупку на AliExpress в кафе — отдал данные карты кардерам.
Утрированно, конечно, поскольку покупки на Ali надежны, их защищает сам сервис с помощью довольно сложной системы. Но сотни других магазинов — нет.
И вот здесь должен помочь правильный VPN. Шифрованное обезличенное соединение-безопасный пропуск в мировую сеть.
Вот только нужно выбирать правильно. Иначе у злоумышленников окажутся не только данные карт, но и переписка, счета и даже сведения об истории посещений конкретных сайтов.
VPN бывает платный и бесплатный, но это ещё ничего не означает
Как показывает независимый анализ, популярные VPN-сервисы обладают рядом недостатков, среди которых выделяется отношение к данным, передаваемым сервисом от пользователя к средству доступа.
Ряд VPN собирают учетные данные и данные об устройствах входа; другие хранят незашифрованные чеки об оплате и информацию о картах оплаты; третьи упаковывают поток данных в открытый канал, доступный злоумышленникам.
Подобные недостатки можно перечислять бесконечно. Важно только одно: этим страдают и бесплатные, и очень дорогие сервисы.
Поэтому имеет смысл прежде всего оценивать безопасность, и только потом — стоимость. Найти скидку значительно проще, чем бороться с последствиями утечки данных. Если, конечно, речь не идет о простом серфинге страничек в социальных сетях.
Самое главное, что должно быть в хорошем VPN
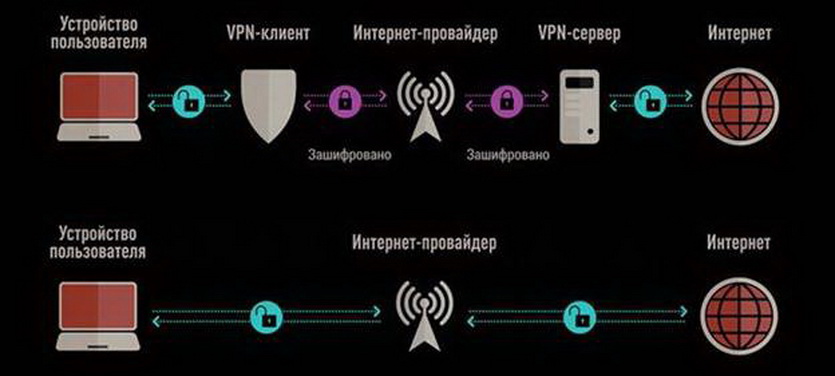
Попробуем разобраться, какие конкретно параметры нужно оценивать и как они влияют (или могут влиять) на безопасность использования VPN.
Идеальный сервис по мнению многих исследователей не должен:
- предлагать программы лояльности
- собирать и хранить хоть какие-то логи пользователей
- располагаться в стране-участнице альянсов «5/9/14 глаз»
С другой стороны, идеальный сервис должен предлагать:
- обезличенную оплату (криптовалютой, анонимными кошельками)
- PGP-ключ для общения с сервером
- поддерживать открытый протокол OpenVPN
- собственные DNS-серверы
- шифрование с помощью SSL-сертификата с поддержкой современных стандартов
Попробуем разобрать чуть подробнее.
Большинство VPN собирает ваши личные данные и продаёт их
Обычно VPN оценивают по скорости канала, числу каналов на одного пользователя, стоимости месячной подписки. Все это не наш случай. Мы же говорим о безопасности и защите?
Вопреки устоявшемуся мнению, популярность VPN является скорее нежелательным фактором. Больше хайпа = больше пристального внимания к сервису.
А программы лояльности и партнеры сервиса, предлагающие скидки-акции могут собирать личные данные пользователей.
Какие это будут данные? Сможет ответить только партнер, закупающий их. Фактический список данных не обрадует даже обычных пользователей.
Собственные логи, даже с мало-мальски значимой информацией, для настоящих исследователей в области компьютерной безопасности тоже представляют лакомый кусок: любые сбои, преднамеренные или в результате атаки, могут приводить к тому, что в них попадет что-то важное.
Кроме того, при необходимости даже шифрованный трафик дешифруется, анализируется и даёт много интересной информации. Если у сервиса есть желание за вами следить, он сможет увидеть абсолютно всё, что вы пишете, ищете и делаете.
Огромное значение имеет страна, где расположен сервис VPN
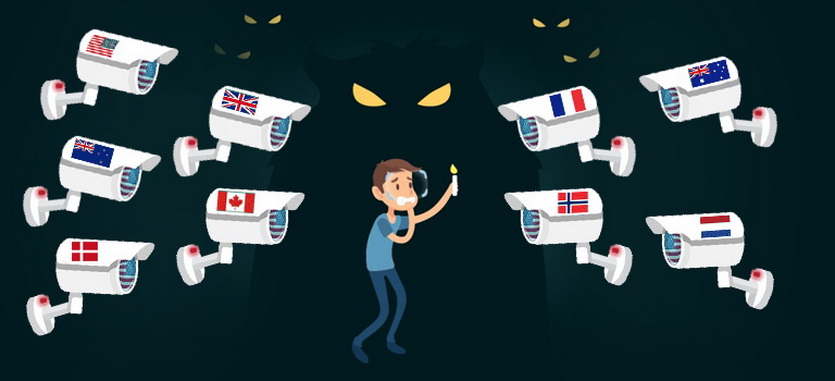
Нужно помнить, что расположение сервиса напрямую влияет на ответственность: пользователь VPN подчиняется законам территории, на которой физически установлены серверы.
В некоторых странах торренты или пиратские игры могут оказаться причиной уголовного преследования. И с рядом из них у России налажена выдача лиц, находящихся под следствием.
Поэтому VPN, использующие серверы в странах НАТО, США или Канаде, стоит использовать только для конкретных задач, связанных с подменой физического местонахождения. (ВНИМАНИЕ: большинство сервисов запрещает такую практику!)
Например, для онлайн-покупок в зарубежных магазинах или регистрации на местных интернет-ресурсах.
Нужно обходить стороной VPN в странах, которые делятся данными с разведкой
Есть ещё одна интересная тема: «альянсы „глаз“». Это страны, которые заключили соглашение об обмене разведывательной информацией.
Изначально в список входили «5 глаз» — США, Великобритания, Канада, Австралия и Новая Зеландия.
Потом к ним присоединились Дания, Франция, Голландия, Норвегия («9 глаз») и Германия, Бельгия, Италия, Швеция, Испания («14 глаз»).
Кроме того, в сотрудничестве с ними подозреваются Израиль, Япония, Сингапур, Южная Корея.
Было бы вполне уместно предположить, что если какая-то из этих 14 стран получит доступ к вашим онлайн-данным, что и все остальные 13 стран также получат свои копии вашей информации.
Есть разные алгоритмы шифрования VPN, чем они отличаются?
Основная масса VPN-сервисов предлагает одни и те же варианты шифрования: традиционный MS-CHAP и более современный AES.
MS-CHAP был создан ещё для Windows 3.1, поэтому поддерживается на аппаратном уровне практически любым существующим «железом» и самыми экзотическими операционными системами.
Надежность современных реализаций протокола проверена годами. Ложка дегтя: в традиционных версиях есть ряд известных уязвимостей. Их можно «залечить», но придется приложить руки.
Современные варианты MS-CHAP рекомендуются при аппаратном доступе к VPN на уровне маршрутизаторов и других сетевых устройств. Но только в реализации не ниже v2.
AES стал общепринятым стандартом только в 2002, однако его аппаратная поддержка так же существует — если не на уровне сетевой карты, то на уровне процессора.
Обеспечивает надежную защиту, не имеет крупных уязвимостей (хотя имеет ряд способов дешифровки).
Для базовых нужд достаточно 128-битного ключа, но при передаче данных особой важности требуется AES с длиной ключа 256 символов.
Какие ещё стандарты должен поддерживать хороший сервис VPN
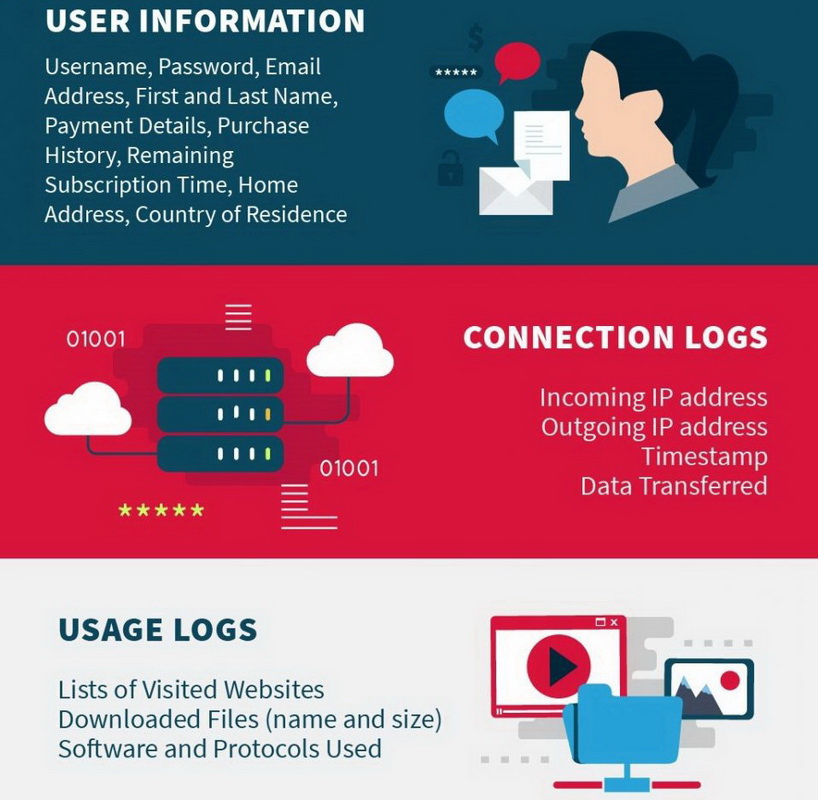
Главное достоинство любого VPN — поддержка открытого протокола OpenVPN, реализующего безопасный доступ к удаленным ресурсам на аппаратном уровне.
Данный протокол проходит регулярный аудит, подвергается тестированиям и всеобщим исследованиям. Усиленная работа массы фанатов позволяет своевременно находить проблемы и быстро устранять найденные дыры.
Собственные DNS-серверы позволяют пользователю не «светить» физические данные своего провайдера на ресурсе, к которому осуществляется доступ.
Поддержка PGP позволяет упростить общение пользователя с VPN-сервисом, предлагая все необходимые операции в виде библиотеки или компьютерной программы, через которую доступно для рядового юзера происходят операции обезличивания, шифрования.
Вот теперь мы можем чётко определить 10 лучших VPN-сервисов
Увы, найти десяток идеальных сервисов не выйдет: почти каждый существующий имеет те или иные ограничения. Полный перечень актуальных сведений о всех VPN-сервисах можно найти здесь.
Чтобы нашим читателям было проще ориентироваться в огромных таблицах, для статьи были выбраны наиболее (?) надежные сервисы, которые соответствуют наиболее высоким требованиям к сохранности личных данных.
Все выбранные сервисы не ведут какие-либо логи, шифруют данные и поддерживают протокол OpenVPN. Дальше начинаются серьезные различия.
1. AzireVPN
Цена: от 320 рублей в месяц
Стоит копейки, поддерживает высокий технический уровень собственных ресурсов (включая работу в IPv6). Через него можно пропустить и почту, и торренты, и любые другие соединения.
Ничего не блокирует, ни с чем ни конфликтует. Шифрование и все необходимые технические фишки на высоте. Куча серверов в разных странах мира и 5 соединений на аккаунт — тоже серьезный плюс. Увы, доступен не везде.
Хотя Швеция и входит в альянс «14 глаз», их собственное законодательство достаточно лояльно.
2. BlackVPN
Цена: от 700 рублей в месяц
Из достоинств сервиса стоит отметить полную поддержку всех необходимых современных технологий, высокий уровень шифрования. Дорогой, кроме того, основной сайт может представлять угрозу анонимности.
Пользователям доступно значительное количество серверов, расположенных в 19 странах мира, и более 7 соединений (в виде отдельного канала или подключенного устройства) на каждый аккаунт.
Но это не беда, ведь Гонконг не работает с большей частью международных спецслужб в плане мелких интернет-правонарушений. С этой точки зрения — идеальный сервис.
3. BolehVPN
Цена: от 500 рублей в месяц
Практически идеальный сервис, поскольку ко всем плюсам хорошего надежного VPN предлагает контроль проприетарных протоколов, SOCS и TCP.
С учетом огромного числа серверов сервиса и большого выбора стран для эмуляции местонахождения очень хорош. Все портит только число соединений (всего 3).
Из недостатков – независимые тесты сервиса отмечают низкую скорость соединения по сравнению с основными конкурентами.
Относится к юрисдикции Сейшельских островов. Полный оффшор для всего — с них выдачи нет.
4. CactusVPN
Цена: от 360 рублей в месяц
Не поддерживает PGP, IP6, не предоставляет собственных DNS-серверов и не предлагает создать их на своей базе. Поддерживает AES-256 и RSA-4096.
Может похвастаться высокой скоростью соединения, но доступен только как выход из 4 стран и предлагает всего 4 соединения на аккаунт. Который, к тому же, имеет довольно дорогую ежемесячную оплату.
Канада, в которой зарегистрирован сервис — не лучшее место для хранения и трансляции конфеденциальных данных.
5. IVPN
Цена: от 650 рублей в месяц
Стабильно хороший сервис, который не выделяется ни в хорошую, ни в плохую сторону. Правда, нет поддержки SOCS (почта) и цена достаточно высока.
Гибралтар является заморской территорией Великобритании, однако здесь действует ряд законодательных послаблений. За торренты точно не накажут.
6. LiquidVPN
Цена: от 700 рублей в месяц
Поддерживает свои услуги на высоком техническом уровне, включая современные уровни шифрования и наличие PGP-ключей, шифрует SOCS и умеет создавать SSL-туннели.
В отличие от вышеописанных, не позволяет анонимно оплачивать подписку. Но 45 серверов в 11 странах мира и 8 поддерживаемых устройств на один аккаунт — сильное предложение.
Правда, о том, что бывает, если в руки американских спецслужб попадают не те данные, информации очень много. Но здесь сильная техническая сторона.
7. Mullvad
Mullvad – крот на шведском
Цена: от 400 рублей в месяц
Довольно дешев для регулярного использования. Шифрует любой трафик, умеет создавать SSL и SSH-туннели, поддерживает прямое P2P-подключение.
А 184 сервера в 32 странах мира окончательно делают этот сервис наиболее технически продвинутым вариантом из рассмотренных.
По юрисдикции смотри пункт 1: надежно с некоторыми оговорками. Секретные документы от международного правительства публиковать через него не стоит.
8. OVPN.com
Цена: от 550 рублей в месяц
Сильный в техническом отношении сервис, способный обеспечить безопасность на самом высоком уровне.
Наличие тучи серверов несколько омрачает их низкая локальная распределенность и малое число коннектов на аккаунт. Поэтому использование оказывается довольно дорогим.
Ещё раз повторимся, что Швеция лояльна к интернет-серферам из других стран. Но при необходимости может поделиться информацией с коллегами, например, из США.
9. SecureVPN
Цена: от 530 рублей в месяц
Позволяет менять «белые адреса», поддерживает все необходимое, что только может потребоваться (кроме PGP и собственных DNS). Очень продвинутый сервис для красноглазых параноиков.
Для подключения доступно 37 серверов в 26 странах мира. Есть TOR-сервера. Если какой-то страны нет, её всегда можно запросить в техподдержке.
Распределенная сеть анонимных серверов должна давать лучшую гарантию среди всех существующих вариантов. Выбор остается за пользователем.
10. VPNSecure
Цена: от 590 рублей в месяц
Расположен в Австралии, при этом обеспечивает достаточный уровень защищенности по всем параметрам: не ведет логи, не имеет партнерских программ, поддерживает безопасные платежи.
Пока за использование VPN в законных и около_законных целях законодательство не преследует, поэтому неплохой вариант для не_параноиков.
С одной оговоркой: единственный сервис, использующий шифрование MSCHAP-v2. К тому же это один из самых дорогих сервисов в списке, который к тому же не имеет бесплатного пробного периода.
Как выбрать надежный и выгодный?
Все представленные выше сервисы относятся к категории «наиболее безопасных». Это никак не связано с удобством использования, надежностью соединения и скоростью.
К сожалению. Большинство быстрых VPN, а уж тем более совсем простых в настройке (то есть подходящих для просмотра американского Netflix или использования европейской подписки PlayStation Plus) не обеспечивают полной анонимности.
А иногда и вполне официально собирают обезличенный (наверное) трафик для последующего анализа интересов пользователей. Поэтому о них мы поговорим в другой раз.
А среди безопасных лидера вы найдете сами — на свой вкус и задачи. Рекомендую смотреть в сторону шведских, а особенно оголтелых гиков должен заинтересовать SecureVPN.to.
Кстати, каким VPN и с каких устройств пользуетесь лично?
В закладки
Лучшие VPN-сервисы. Скидки, плюсы, минусы, цены, сравнительная таблица (июнь, 2023)
Подготовили обзор VPN-сервисов для разных задач, не скрывая их недостатков.
Подготовили обзор VPN-сервисов для разных задач, не скрывая их недостатков.
VPN сохраняет анонимность в сети, обеспечивает безопасное подключение к публичному Wi-Fi, помогает поддержать любимые медиа .
Важно! VPN защищает только трафик между устройством и сервером VPN. Дальше никакой дополнительной конфиденциальности VPN не предоставляет. Он скроет трафик от владельца публичного Wi-Fi или вашего интернет-провайдера, но не от самого провайдера VPN и последующих участников сети. Поэтому обращайте внимание даже на политику анонимности провайдера VPN.
Предложений VPN немало. На первый взгляд они могут показаться идентичными: просто выбирай то, что симпатичнее. На самом деле у кого-то явные проблемы с безопасностью и анонимностью, у кого-то не очень качественные услуги, а что-то из рекламируемых фич — просто маркетинговые уловки. Попробуем разобраться в этом.
Примечание Adviser
В статье есть ссылки на партнеров. Это значит, что если вы что-то приобретаете с нашей помощью, вы также поддерживаете dev.ua.
При этом редакция и авторы независимы в выборе темы, концепции материала, фокус описания, подхода к услугам или товарам. Прежде чем что-либо советовать, мы много читаем и смотрим на тему, говорим с экспертами.
Редакция может выражать свое мнение и пробовать все на себе.
Если рекомендательный материал обновляется, мы указываем, что и когда изменилось, в начале
Содержание
Скидки этой недели на VPN — до 85% при покупке VPN
Этот раздел обновляется еженедельно. Текущая версия от 16.06.2023
Лайфхак от Adviser для тех, кому нужен качественный VPN, но не хочется платить по $5–10 в месяц: следите за акциями. Иногда (особенно осенью или весной) многие сервисы предлагают клиентам хорошие скидки или даже объявляют настоящие распродажи.
При этом, если вы оформляете подпись на услуги VPN сразу на 1–2 года, экономия будет не символической $2–3, а составит значительную сумму. Вместе с бонусными бесплатными месяцами обслуживания (дарят обычно не один, а сразу два-три), можно сэкономить до 85%.
Скидки на этой неделе в табличке, чтобы было удобно:
— 83% off
+3 месяца
бесплатно
— 66% off
+3 месяца
бесплатно
— 78% off
— 82% off
+ 2 месяца
бесплатно
— 85% off
— 85% off
+3 месяца
бесплатно
— 33% off
— 80% off
1 год
+3 месяца
бесплатно
Качественные платные VPN
За высокое качество всегда (почти) нужно платить. Мы сфокусировались именно на платных VPN и решили разобраться, чем оправдана их стоимость.
1. Cyber Ghost VPN

Что предлагают, фичи
Сервис хвалят за удобный доступ к стриминговым платформам, поддержку многих основных протоколов и много фичей для безопасности. Например, можно блокировать контент, отслеживающий вашу активность, или пользоваться встроенным антивирусом.
Сколько стоит
По одной подписке можно подключить до 7 устройств. При этом цена Cyber Ghost демократична — от $2,48, если платите за год вперед. А еще есть пробный период 45 дней.
Минусы, о которых мы знаем
Возможен нестабильный доступ из Китая, ОАЭ и снижение скорости, если сервер находится вдали от вас. Также несколько лет назад поднялась волна недоверия Cyber Ghost из-за того, что ее перекупила израильская компания Kape Technologies. Ранее эта компания была обвинена в сокрытии вредоносного программного обеспечения и сборе данных пользователей: они даже удостоились страницы в Malware Wik и под старым названием CrossRider.
Однако после ребрендинга вот уже 5 лет никаких скандалов не слышно. В рейтингах PC Mag и TechRadar сервис удостоен жесткой четверки.
2. NordVPN

Один из самых больших в мире сервисов, который существует уже 11 лет.
Имеет более 5000 серверов в 59 странах. Локаций не так много, потому что NordVPN использует только физические серверы, а не виртуальные. Это более надежно защищает пользовательские данные: например, банки и важные госучреждения никогда не используют виртуальные серверы, а только физические. Но и из 59 стран выбор все еще велик.
На PC Mag сервис NordVPN оценивают в 4,5 из 5.
Что предлагают, фичи
Одним из главных преимуществ провайдера является собственный протокол NordLynx, который кроме безопасности обеспечивает еще и очень хорошую скорость. Также предлагается несколько типов специальных протоколов — например, оптимальных для скачивания с торрентов или сохранения максимальной анонимности. NordVPN не хранит информацию об активности пользователей, а сама компания зарегистрирована в Панаме.
Сколько стоит
По одной подписке доступно до 6 подключений. Самый экономичный вариант — оформить план на 2 года, тогда месячная стоимость будет составлять $5,99. Пробный период — 30 дней.
3. IPVanish VPN

Что предлагают, фичи
Ключевое преимущество сервиса — действительно высокая скорость. Сеть серверов также достаточно велика, охватывает 75 стран. И все эти серверы, в частности, подходят для работы с торрентами.
Сколько стоит
Подписка позволяет подключать огромное количество устройств. Дешевле всего будет стоить план на 3 года — $3,33 в месяц. В первые 30 дней можно вернуть деньги, если что-нибудь не понравится.
Минусы, о которых мы знаем
Несмотря на то, что США входят в альянсы по обмену данными, провайдер утверждает, что придерживается безлоговой политики — и не сможет никому предоставить данные о пользователях, поскольку не собирает их. При этом в 2018 году компания оказалась в центре скандала — подозревают, что IPVanish передал властям информацию пользователей для расследования уголовного дела. Но с тех пор у сервиса сменился владелец и о новых проблемах не слышно.
Тем не менее, отмечают плохую защищенность от WebRTC-утечки (раскрытий IP-адресов пользователей). Учитывая, к тому же, юрисдикцию США, мнения пользователей расходятся: в полном объеме верят в 100% анонимность сервиса. Но если вы не работаете с конфиденциальными данными, а просто хотите смотреть кино и играть в игры на отличной скорости, этот VPN отлично подойдет.
4. HotBot VPN

Что предлагают, фичи
Безопасность на уровне: сервис обеспечивает современное 256-разрядное шифрование AES, защиту от истоков, многофакторную аутентификацию. Также HotBot ценят хорошую скорость и простой удобный интерфейс. Провайдер имеет более 2000 серверов в 33 странах.
Сколько стоит
По подписке можно выходить в интернет из 6 устройств. Есть пробный период 7 дней, когда плата не списывается, а также 30 дней гарантии возврата денег после оплаты. При подключении годовой подписки месяц обойдется в $3,33.
Минусы, о которых мы знаем
Некоторые пользователи жалуются, что HotBot плохо разблокирует платформы стримунгов. Но если удалось это сделать, скорость — выше средней. Также среди недостатков: ограничение операционных операций — сервис работает только на Windows, Android, iOS и macOS.
5. Ultra VPN

Что предлагают, фичи
Пользователи довольны скоростью и стабильностью подключения, VPN без проблем разблокирует стриминговые сервисы и поддерживает торренты, а также работает в Китае.
Сколько стоит
Лицензию можно использовать из 10 устройств. При оформлении плана на два года месяц обойдется в $1,99. В течение 30 дней можно вернуть деньги.
Минусы, о которых мы знаем
Главный минус сервиса — неоднозначная политика защиты данных. Исходя из политики конфиденциальности Ultra VPN, сервис запоминает IP-адрес и фиксирует объем трафика, но не отслеживает поисковые запросы и активность пользователей на сайтах. В анонимности здесь нельзя совершенно уверенности. Пользователи отмечают, что Aura — компания-ледель провайдера — собирает некоторые личные данные. Например, о локации и о девайсе. Также для регистрации необходимо вводить электронную почту или телефон.
Для работы с конфиденциальными данными Ultra VPN лучше не использовать, но если вы ищете дешевый быстрый VPN для просмотра сериалов, он подойдет отлично.
6. Pure VPN

Что предлагают, фичи
Pure VPN имеет 6500 серверов в 78 странах. Пользователи довольны быстротой и успешной разблокировкой стриминговых сервисов. На некоторых серверах разрешена работа с торрентами. А еще, это один из немногих VPN, успешно работающий в Китае.
Сколько стоит
Пользоваться одной подпиской можно из 10 устройств. Минимальная цена будет при подписке на 25 месяцев — $2,29 долларов в месяц. Вернуть деньги можно в течение 31 дня.
Минусы, о которых мы знаем
У Pure VPN лишь одно пятно на репутации: в 2017 году сервис выдал ФБР данные пользователей, за что подвергся жесткой критике. Тогда штаб-квартира компании находилась в Гонконге. С этого времени провайдер серьезно работал над восстановлением доверия пользователей. В Pure VPN обновили политику конфиденциальности, изменили юридический адрес и утверждают, что пока не ведут логи. Это, кстати, регулярно подтверждают независимые аудиторские компании.
Иногда пользователи разных стран жалуются на нестабильное соединение. Но достойный рейтинг провайдера показывает, что эти проблемы эпизодические. На CyberNews провайдера оценивают в 4,4 из 5, а рейтинг на Google Play — 4,3 из 5.
7. Private VPN

Что предлагают, фичи
Сервис предоставляет 256-битное AES шифрование, защиту от утечек DNS, доступны 4 протокола: OpenVPN, IKEv2/IPSec, L2TP/IPSec и PPTP. Пользователи довольны быстротой и разблокировкой стриминговых платформ, на всех серверах поддерживаются торренты. Также сервис работает в Китае.
Сколько стоит
Это один из самых дешевых VPN — при подписке на 36 месяцев будет стоить всего $2 в месяц. По подписке можно воспользоваться бесконечным количеством устройств.
Минусы, о которых мы знаем
В отзывах пользователи пишут, что функционал Private VPN несколько ограничен: как по безопасности, так и по удобству. Например, нет защиты от WebRTC-утечек, отсутствует блокировщик рекламы и вредоносных программ, браузер Tor не поддерживается. А еще это довольно маленький провайдер — в мире чуть больше 200 серверов. Но если вам не нужна какая-либо конкретная страна или редкая фича, это хороший экономический вариант для повседневных задач.

В Google Play пользователи ставят сервису рейтинг 4,3 и удовлетворены стабильной работой за низкую стоимость.
8. Atlas VPN
Что предлагают, фичи
Кроме сомнительной юрисдикции, пользователи практически не подчеркивают минус. У сервиса простой интерфейс и отзывчивая техподдержка доступна хорошая скорость с протоколом WireGuard. Всего у провайдера 750 серверов в 45 странах.
Сколько стоит
С подпиской на 3 года стоимость месяца использования составит $1.83. Ограничений на количество девайсов нет, а в течение первого месяца можно отказаться от подписки и вернуть деньги.
Минусы, о которых мы знаем
Если вы не работаете с конфиденциальной информацией и ищете дешевый сервис, Atlas VPN не разочарует. Для анонимности следует рассмотреть другие варианты. Несмотря на отсутствие скандалов, связанных с Atlas VPN, юрисдикция США не гарантирует полную защиту данных, а безлоговая политика сервиса не доказана — независимых аудитов не проводилось.
9. Express VPN

Что предлагают, фичи
Пользователи довольны высокой скоростью работы, круглосуточной поддержкой и надежной защитой данных — провайдер не ведет логи. VPN идеально подходит для стриминговых сервисов и торрентов. Есть около 3000 серверов в 94 странах.
Сколько стоит
При подписке на год месяц обойдется в $8,32. На возврат денег есть месяц, подписку можно использовать на 5 устройствах.
Минусы, о которых мы знаем
Помимо цены серьезных минусов пользователи не отмечают. Разве что от российских пользователей есть отзывы с оценкой 1 из 5: сервис блокируется Роскомнадзором и поэтому у многих не работает. Но даже несмотря на эти низкие оценки Express VPN имеет очень хороший рейтинг: 5 на TechRadar и 4,3 на Google Play.
10. SurfShark VPN

Что предлагают, фичи
Данные пользователей защищают шифрованием AES-256. Есть более 500 серверов в 100 странах. У них нет жестких дисков — при отключении сервера данные пользователей удаляются автоматически. Среди других преимуществ: высокая скорость, 4 доступных протокола, встроенный блокировщик рекламы и вредоносного ПО, поддержка торрентов и хорошая скорость для стриминговых платформ.
Сколько стоит
По подписке можно подключаться из любого количества аксессуаров. Стоимость месяца — $4,79 при покупке годового плана. Через месяц можно протестировать сервис и в случае чего вернуть деньги.
Минусы, о которых мы знаем
Некоторые пользователи отмечают перебои в работе Windows и недостаточную скорость игр. Но в целом отзывы положительные — у сервиса рейтинг 4,5 на TechRadar и 4 на PC Mag .
Надежные бесплатные VPN
К бесплатным VPN трудно предъявлять такие же высокие требования, как и к платным. Любому сервису нужно зарабатывать на чем: если нет платной подписки, провайдер будет либо показывать вам рекламу, либо собирать и продавать ваши данные. Но если вы готовы смириться с неудобствами, выбирайте проверенные бесплатные сервисы, чтобы минимизировать риски.
11. Proton VPN

Достоинства и недостатки
Провайдер придерживается безлоговой политики, подтвержденной независимыми экспертами. Proton VPN имеет полнодисковое шифрование на всех серверах — их более 1900 в 65 странах. Есть защита от DNS и IPv6 утечек.
Все эти преимущества доступны даже для пользователей бесплатной версии — это большой плюс. В бесплатной версии ограничен выбор серверов, пользователи отмечают проблемы со стриминговыми платформами и торрентами. Но на скорость не жалуются — если ищете бесплатный и безопасный VPN для просмотра веб-сайтов, это хороший вариант.
У сервиса хороший рейтинг — 4,4 на Google Play, 5 на PC Mag. Некоторые пользователи годами пользуются Proton и нареканий нет.

Чем отличается платная версия
Подписка обойдется в $4,99 в месяц при оформлении на два года. Она открывает ряд преимуществ: повышенную скорость, доступ к стриминговым платформам, блокировщик рекламы и вредоносному ПО, широкий выбор серверов.
12. Planet VPN

Достоинства и недостатки
Безлоговая политика распространяется на всех пользователей, есть защита от DNS и IP-утечки. Разница версий — в количестве локаций и скорости.
Некоторые пользователи отмечают, что бесплатная версия сильно режет скорость и зависает, но кому-то удается смотреть Full HD видео и нареканий нет. Здесь повезет, но для просмотра обычных сайтов сервис точно подойдет. Бесплатно доступно 5 серверов по выбору.
Чем отличается платная версия
Платная версия при подписке на 3 года обойдется в $1,99 в месяц. Скорость будет выше, а для выбора доступны серверы в 60 странах.
13. Zoog VPN

Достоинства и недостатки
Сервис соблюдает безлоговую политику, но требует регистрации и сохраняет email-адреса. Имеется надежное шифрование и защита от истоков. Бесплатно вам будет доступно 5 локаций без поддержки стриминговых сервисов и торрентов. Также есть предел по трафику 10GB, а пользователи отмечают, что бесплатное соединение нередко нестабильно. Однако Zoog имеет хороший рейтинг — 4 на Google Play.
Чем отличается платная версия
Полные возможности сервиса будут стоить $1,87 в месяц при оплате на два года. По подписке вам будет доступна высокая скорость, торренты, стриминговые платформы и безлимитный трафик.
Сравнительная таблица VPN сервисов
Чтобы было удобнее сравнивать, ниже приведена таблица с основными техническими данными и ценами на услуги VPN от разных провайдеров. Только сухие цифры и факты без лирики.
Если подобрали что-нибудь подходящее и хотите попробовать, просто перейдите по ссылке в левой колонке.
50 серверов в 26 странах
Как мы выбирали эти VPN-сервисы и на что обращать внимание вам
Мы не тестировали сами каждую услугу. Но разобрались в предложениях, чтобы выбрать для вас удобные и надежные сервисы: по отзывам пользователей, авторитетным рейтингам и данным провайдеров услуг.
Какие VPN самые надежные? Как понять, что сервис сотрудничает со спецслужбами? Могут ли Россию вообще отключить от нормального интернета? Эксперты отвечают на вопросы читателей «Медузы» o VPN
Более 800 читателей «Медузы» откликнулись на призыв задать любые вопросы о технологии VPN. Мы отобрали те из них, что касаются блокировки VPN-сервисов в России, и задали их профессионалам. На вопросы отвечали Вадим Мисбах-Соловьев, технический специалист «Роскомсвободы» и криптоэнтузиаст, Станислав Шакиров, основатель Privacy Accelerator, а также ValdikSS, основатель проектов для обхода блокировок GoodbyeDPI и «АнтиЗапрет».
Сначала кратчайшая инструкция по тому, как решать проблемы с VPN
- Если VPN перестал работать, попробуйте поиграть с настройками: переключить протокол или включить режим обфускации.
- Все еще не работает? Обратитесь в службу поддержки своего сервиса VPN.
- Подождите несколько дней: возможно, перебои пропадут благодаря усилиям вашего сервиса.
- Если ничего не помогло, попробуйте поискать другой VPN.
- Не забудьте поставить Tor, Psiphon и Lantern — программы, специально созданные для обхода блокировок.
Вот еще два текста, которые могут вам пригодиться
Они же в гугл-доке (про то, как читать заблокированные ресурсы, и про то, что делать, если VPN не работает).
Как устроены блокировки и как понять, что ваш VPN заблокирован
Насколько технически сложно заблокировать VPN? Мне казалось, это решается только файерволом , как в Китае
ValdikSS. Конкретный VPN-сервис заблокировать просто: достаточно заблокировать IP-адреса серверов этого сервиса, чтобы клиент не мог к ним подключиться. Если сервис не имеет широкого пула IP-адресов, не меняет (не ротирует) серверы для затруднения их выявления и блокировки, а также не применяет различные ухищрения против цензуры, то блокировка по IP — вполне надежная мера, которая значительно или полностью заблокирует возможность подключения к сервису.
Блокировки по IP-адресам реализуются на провайдерских сетевых маршрутизаторах , для этого не требуется какого-либо дополнительного оборудования, вроде файрволов или систем Deep Packet Inspection .
Вадим Мисбах-Соловьев. С точки зрения оборудования если трафик можно как-то определить, то его можно и заблокировать. В случае VPN-сервисов достаточно даже понимания, что адрес сервера, на который уходит ваш трафик, принадлежит компании, на сайте которой написано «предоставляем услуги доступа к нашему VPN». Достаточно просто предоставить ТСПУ список адресов, чтобы оборудование принимало решение о блокировке.
Подробный ответ экспертов «Роскомсвободы» и Privacy Accelerator
Дело в том, что «файрвол», «браундмауэр», «фильтр трафика» и прочие подобные слова означают одно и то же: программное или аппаратно-программное решение, задача которого — диагностика проходящего трафика и принятие решений (на основе заданного списка правил) о пропуске этого трафика, его блокировке или иных действиях (включая добавление искусственных задержек или подмену ответа).
Так что можно сказать, что именно «файрволом» блокировки и осуществляются. Причем в два «слоя».
Во-первых, практически у каждого интернет-провайдера и так стоит подобное оборудование, которое он использует для своих целей (вроде приоритизации некоторых типов трафика, контроля пропускной способности абонента, учета его трафика или других целей). И первоначально функцию блокировки возложили именно на провайдеров. И осуществляют они ее именно на своем оборудовании.
Чтобы понять, как это работает, немного отступим от темы VPN-сервисов и рассмотрим блокировки как таковые (то есть включая блокировки HTTP-сайтов).
Раз в определенный промежуток времени провайдеры скачивают список заблокированных ресурсов (IP, домены, HTTP URL) и блокируют теми средствами, которыми умеют. Именно поэтому некоторые блокируют по IP, полностью лишая доступа к удаленному серверу, а некоторые, имея более дорогое оборудование с функциональностью DPI , блокируют конкретные страницы в незашифрованном HTTP-трафике и даже подменяют его.
Чтобы обезопасить пользователей и защититься от манипуляций трафиком, сайты переходят на использование шифрованной версии HTTP, которая называется HTTPS (S = Secure). В случае ее использования максимум, что умеет оборудование для блокировок, — узнать домен сайта, который вы запрашиваете с сервера. Но и эту проблему постепенно решают, и однажды в браузерах будут приняты обновления (этот вопрос политический — многие государства против этого), которые закроют лазейку.
Приблизительно так же оборудование может блокировать трафик VPN-сервисов и даже мессенджеров.
Вторым «слоем» блокировок является пресловутая система ТСПУ (оборудование, которое навязали для установки всем провайдерам).
Несмотря на название (технические средства противодействия угрозам), используется это оборудование не для противодействия угрозам, а для блокировки.
Причем если блокировки «первого слоя» происходят на базе относительно публичного реестра, а также на оборудовании провайдеров, которое не всегда достаточно мощно для полноценного анализа всего проходящего через него трафика, то в случае со «вторым слоем» дела обстоят иначе. Во-первых, ТСПУ — это комплекс из кучи довольно мощного оборудования (что дает очень широкие возможности на поле блокировки трафика), а во-вторых (и это самое главное), это оборудование — «черный ящик» даже для самих провайдеров. То есть непонятное неподконтрольное устройство, которое само что-то делает, и максимум, что ты можешь видеть, — что в него поступает и что из него выходит. Повлиять на него нет возможности.
Это приводит к тому, что блокировки на ТСПУ мы можем «чувствовать» на себе, а Роскомнадзор при этом может с «покер-фейсом» заявлять, что никаких блокировок не осуществляется: «Вот, смотрите в реестр, видите, там их нет, так что вы тут фейк-ньюс распространяете». По факту же трафик до заблокированных (в обход реестра) ресурсов подменяется или «срезается» на ТСПУ.
На ТСПУ, не попадая в публичный реестр, блокируются не только VPN-сервисы. Так же происходило, например, с Google Docs, Play Market и YouTube. По сообщениям пользователей «Роскомсвободы», они до сих пор иногда сталкиваются с тем, что сервер YouTube, отвечающий за аватарки пользователей и каналов, а также рекламу, блокируется на ТСПУ, хотя Роскомнадзор уверял в обратном.
Как провайдер видит использование VPN? И видит ли вообще? Может ли он определять использование VPN по тому, какие данные пересылаются?
Вадим Мисбах-Соловьев. Все зависит от технологии VPN.
Некоторые протоколы притворяются HTTPS-трафиком либо используют специальные дополнительные программы-обфускаторы, которые маскируют их трафик под HTTPS. Соответственно, DPI-оборудование (и более простое фильтрационное оборудование) это видит так, будто вы обмениваетесь кучей информации с каким-то сайтом.
Но теоретическая возможность отличить такой трафик от использования настоящего сайта есть. Просто требует ощутимо больше усилий для анализа, поэтому никто этим не занимается.
Те технологии VPN, которые не притворяются HTTPS (или не используют его непосредственно), для оборудования выглядят просто как зашифрованный трафик между вами и удаленным сервером (который все еще можно проверить на принадлежность к компании, предоставляющей услуги доступа к VPN). Либо, если технология не использует шифрование, трафик будет полностью открыт для фильтрационного оборудования, и оно сможет анализировать его содержимое так же, как если бы трафик проходил через него напрямую, без VPN.
ValdikSS. Кратко: не все протоколы скрывают факт использования VPN, но шифрованное содержимое недоступно провайдерам. А значит, блокировать сайты и сервисы, открываемые через VPN, у провайдеров возможности нет.
Подробный ответ ValdikSS
Существует, условно, три типа протоколов туннелирования трафика: стандартные, распространенные и специализированные под блокировки.
Стандартные протоколы, такие как IPsec, PPTP и L2TP, разработаны прежде всего для использования в корпоративной среде: они применяются повсеместно и поддерживаются всем промышленным оборудованием. Их используют для объединения офисов в единую сеть, удаленного подключения сотрудников и подобных задач. Эти протоколы провайдеру видны как на ладони: они полностью документированы в виде стандарта, работают по фиксированным портам, имеют четкую структуру пакетов и не скрывают информацию о VPN-подключении — провайдер может легко обнаружить факт подключения без дополнительного оборудования и увидеть некоторую служебную информацию, например, о типе аутентификации.
Что не видно провайдеру, так это содержание передаваемых данных внутри туннеля — оно шифровано (но не в протоколе L2TP — для защиты его используют совместно с IPsec).
Заблокировать эти протоколы легко, для этого не требуется дополнительного оборудования — достаточно заблокировать порты, используемые протоколами.
К «распространенным» можно отнести широко используемые, но не задокументированные в виде стандарта протоколы OpenVPN, WireGuard, Cisco AnyConnect, Juniper SSL VPN и тому подобные.
Для их блокировки потребуется больше усилий и более дорогое оборудование, но это вполне посильная задача — они не спроектированы для защиты от фильтрации и имеют характерные признаки, выделяющие их среди остального трафика. Даже специализированные опции в OpenVPN, затрудняющие анализ, скрывают только часть информации, но не формат и характерную последовательность отправки пакетов при подключении.
Заблокировать эти протоколы возможно оборудованием DPI — оно определит характерные признаки VPN и завершит (либо замедлит, либо заставит зависнуть — зависит от настроек) соединение. Это однозначно возможно реализовать оборудованием ТСПУ в России.
Третий вид — протоколы, спроектированные под обход блокировок, такие как Shadowsocks, V2Ray vmess, Trojan, Cloak и другие (все это — прокси, но в контексте обхода блокировок разница между прокси и VPN не столь важна).
Эти протоколы созданы для максимального усложнения их автоматизированного обнаружения. Сами протоколы не имеют значимых характерных признаков, по которым их можно обнаружить, но бывают ошибки и огрехи в конкретных программах, которые с большой долей достоверности позволяют определить наличие туннеля, — подобные ошибки выявляются и закрываются разработчиками.
Также бывают характерные особенности языков программирования и их библиотек, а не самих протоколов — так, V2Ray, написанный на языке Go, заблокирован по характерным признакам TLS (протокола для защищенной передачи данных в интернете) у одного из провайдеров Туркменистана, и эта блокировка затрагивает все программы на этом языке программирования. Выход есть: существуют библиотеки, имитирующие набор сетевых протоколов Chrome и Firefox, — блокировка их характерных признаков приведет к неработоспособности браузеров.
В части случаев провайдер может определить тип передаваемого трафика статистическими методами, не зная его содержимого: если ваш мобильный телефон продолжительно и равномерно передает и принимает пакеты небольшого размера с низкой скоростью, с большой долей вероятности это говорит о совершении звонка через мессенджер. Кроме того, Shadowsocks, например, не скрывает протокол трафика — TCP передается через TCP, UDP — через UDP, — что добавляет точности статистическим методам.
Блокировку характерных признаков отдельных программ и библиотек мы уже видели в России на примере альтернативного ютьюб-клиента NewPipe — попытки открыть www.youtube.com в этой программе блокировались на оборудовании ТСПУ, при этом сайт без проблем открывался через браузер.
Как понять, что мой VPN действительно заблокирован? Вдруг это просто технические проблемы VPN-сервиса?
ValdikSS. Это бывает нетривиальной задачей даже для специалистов, и вот почему: серверы VPN-сервисов блокируют на оборудовании ТСПУ , не добавляя их в единый реестр запрещенных сайтов — официальный сайт Роскомнадзора не покажет вам факт блокировки, даже если вы знаете IP-адрес VPN-сервера или технический домен сервиса.
Например, приложение заблокированного ProtonVPN обращается к https://api.protonvpn.ch для скачивания информации о серверах. В реестре этот адрес не числится, но и не открывается на провайдерах с системой ТСПУ.
Вариантов два: либо для проверки воспользоваться VPN с сервером в России, на котором отсутствуют блокировки сайтов, либо попробовать использовать альтернативы VPN — автономные способы обхода, такие как GoodbyeDPI, zapret и DPI Tunnel. Эти программы изменяют трафик и добавляют поддельные пакеты, чтобы обдурить систему DPI без использования туннелей .
Станислав Шакиров. Простому пользователю это понять невозможно. Любая диагностика без специализированных инструментов, которыми пользуются системные администраторы, может носить только вероятностный характер.
Даже проверка такими инструментами, в силу особенностей работы ТСПУ, не может дать точного ответа, что имеет место именно блокировка конкретного сервиса, а не проблемы у провайдера, которые он не признает, или «ковровая бомбардировка» другого ресурса, под которую случайно попал нужный вам.
Самый действенный вариант:
- Проверить работу сервиса из нескольких стран. Для этого могут подойти или арендованные виртуальные серверы (более точный ответ — но способ требует трат и знаний в IT), или сервисы проверки доступности (менее точный ответ, но способ бесплатный и относительно простой).
- Написать письмо в службу поддержки самого сервиса и спросить, не наблюдается ли у них проблем (и попробовать попросить помощи).
Если конкретный VPN оказался заблокирован, имеет ли смысл ждать обхода его блокировки со стороны разработчиков?
ValdikSS. Все зависит от технической компетенции и желания сервиса предоставлять доступ в конкретном регионе. Роскомнадзор не особенно тщательно блокирует серверы и не спешит актуализировать информацию. Так, простая программа для перебора IP-адресов узлов в поисках рабочего позволяет подключиться к сети Tor в течение 30 секунд в 100% случаев: блокируются 60–70% промежуточных узлов, но остальные 30–40% остаются доступными; похожая ситуация с ProtonVPN — администрация изменила IP-адреса части серверов, и они снова доступны, пусть и не по всем протоколам.
Вадим Мисбах-Соловьев. Однозначного ответа нет. Некоторые сервисы заинтересованы в попытках обхода блокировок. Некоторые нет. Например, если для них затраты на обход блокировок превышают доход от сервиса.
Лучшим способом опять же будет спросить в службе техподдержки, планируют ли они что-то предпринимать в связи с блокировкой или им это неинтересно.
Почему в мобильных сетях VPN блокируется гораздо чаще и эффективнее, чем при проводном подключении?
ValdikSS. Потому что во всех мобильных сетях установлены системы ТСПУ , а у мелких проводных провайдеров они присутствуют не везде. К 2023 году ситуация может измениться — закон предписывает установку ТСПУ у всех провайдеров с 1 января.
Вадим Мисбах-Соловьев. Потому что у всех мобильных операторов трафик ходит через ТСПУ. И у них и без этого стоит очень много DPI-оборудования, одна из функций которого — блокировка.
А у проводных операторов (которых пока еще истребили не всех) бывают разные наборы оборудования, настроенные по-разному, да и сами они могут использовать разных магистральных провайдеров с разными условиями.
И если у вас интернет не от условных «Дом.ру» или «Ростелекома» (а также не от «проводных» подразделений мобильных операторов) и никто из них до сих пор не купил вашего провайдера, то есть шанс, что у него не установлено ТСПУ, а реестровые блокировки он выполняет каким-нибудь кустарным способом.
Какого типа DPI-оборудование установлено у крупных провайдеров и операторов «большой тройки»?
ValdikSS. Типичная конфигурация крупного провайдера России по состоянию на лето 2022-го следующая: система ТСПУ Роскомнадзора плюс DPI , который использовался до внедрения ТСПУ. Используются две (иногда и более) системы одновременно.
ТСПУ задумывался в качестве гибкой системы с разнообразными функциями, но пока используется исключительно для блокировок.
Стандартное оборудование DPI блокирует только ресурсы из единого реестра запрещенных ресурсов, а ТСПУ — и из реестра, и дополнительные домены/протоколы/сервисы вне реестра. В отличие от стандартного DPI, который настраивается и управляется провайдером, ТСПУ управляется исключительно Роскомнадзором, у провайдера нет доступа к настройкам.
Станислав Шакиров. Известно, что в качестве ТСПУ у операторов стоит EcoDPI от компании RDP. Эта система — активный DPI, то есть может блокировать или подменять трафик.
А если перекроют VPN, то граждане РФ за рубежом не смогут подключиться с его помощью к российским сервисам?
Вадим Мисбах-Соловьев. Прямой связи между этими событиями нет. Все зависит от конкретных VPN-сервисов и того, как у них построены сети.
Для того чтобы через VPN-сервис можно было зайти на российские сайты, должно выполняться какое-то из этих условий:
- у сервиса разные серверы для подключения к сети и для выхода из нее в интернет, при этом адрес сервера для выхода не заблокирован на целевом сайте (в том числе по географическому признаку);
- у сервиса сложная система маршрутизации трафика в зависимости от назначения и есть серверы выхода, расположенные в России, а трафик до российских сайтов выходит через них (или есть возможность это настроить).
ValdikSS. С VPN борются только в контексте обхода блокировок, сами туннели не запрещены в России. Например, Kaspersky VPN Secure Connection сотрудничает с Роскомнадзором и не позволяет заходить на заблокированные в РФ сайты.
Кроме того, ТСПУ различает направление подключения (из РФ или в РФ), так что технически даже при автоматических блокировках возможна настройка оборудования на подключение внутрь России.
Сотрудничество с властями, силовики
Можно ли узнать, почему вновь заработал заблокированный VPN: согласился сотрудничать с властями или научился обходить блокировки?
Вадим Мисбах-Соловьев. Наверняка — нельзя. Даже в случае некой договоренности стороны могут не признаться в этом. Проверить их довольно проблематично в принципе и совсем уж невозможно для обычного пользователя.
Можно напрямую спросить об этом в службе поддержки VPN-сервиса и, опираясь на ответ, сформировать свое мнение на основе опыта и интуиции.
ValdikSS. Самый простой вариант — задать вопрос администрации сервиса. Подавляющее их большинство охотно идут на контакт и рассказывают о проделанной работе как публично в блогах, так и клиентам по запросу, ведь практически все они предоставляют сервис обхода цензуры и региональных блокировок, а не только VPN как таковой.
Какова вероятность, что хотя бы за одним крупным VPN-сервисом стоят люди в погонах?
Вадим Мисбах-Соловьев. Учитывая историю компаний [Евгения и Натальи] Касперских и их сотрудничества с обладателями погон, а также истории с Tor , такая вероятность существует, но оценить ее нет никаких возможностей.
Что касается крупных VPN-сервисов, нужно смотреть, кто основатели и в каких странах зарегистрирован сервис. Также стоит почитать отзывы на Reddit. Обычно за крупными иностранными сервисами не стоят российские «ребята в погонах».
Корпоративные VPN, прокси, Lantern
Что будет с VPN, которые компании используют не для обхода блокировок, а для связывания офисов в единую сеть?
ValdikSS. Мой прогноз следующий: трафик внутри страны (Россия — Россия) будет фильтроваться минимально или не будет вообще, а стандартные протоколы VPN за рубеж не будут блокироваться, по крайней мере в автоматическом режиме.
Вадим Мисбах-Соловьев. Однозначно ответить нельзя, все зависит от того, какие именно технологии используются.
У одних сервисов вероятность пострадать (в качестве «побочного урона» от борьбы с сервисами, предоставляющими доступ к своим VPN для обхода блокировок) довольно мала. Например, шанс, что пострадают сети на базе Cisco AnyConnect, достаточно низок.
У других, например на базе WireGuard или OpenVPN, шанс выше. Но все равно есть варианты «подстелить солому» и уменьшить вероятность блокировки конкретной сети. Тут уже дело за администратором, который ее обслуживает.
Также гипотетически возможно введение «белых списков» корпоративных VPN — по примеру того, как это работает в Китае.
Правда ли, что власти не блокируют VPN по-настоящему из-за того, что многие бизнесы используют эти протоколы для корпоративной связи?
ValdikSS. Полагаю, что это основной фактор.
Станислав Шакиров. Да, риски для корпоративных клиентов — одна из причин, почему уже сейчас не началась массовая блокировка VPN. Но с этим работают, это решается «белыми списками», и это дело времени. Полагаться на то, что именно из-за возможной поломки корпоративных каналов не заблокируют все остальное, точно не стоит. Когда будет на то политическая воля, не будут особо церемониться ни с кем. Все это уже обкатано в Китае.
Другой вопрос, что полностью заблокировать все VPN нельзя, всегда будут протоколы, которые работают.
Такие провайдеры, как Psiphon или Lantern, обещают, что их трафик неблокируем. Почему остальные не идут тем же путем?
ValdikSS. Я не встречал таких заявлений от авторов этих программ, но они действительно созданы с расчетом на работу в условиях блокировки. Частичную блокировку Psiphon мы видели в России в декабре 2021 года, Lantern — в мае — июне, причем попытка блокировки Lantern привела к недоступности многих адресов крупной хостинг-площадки DigitalOcean.
Могу сказать про Psiphon: программа имеет встроенные методы обфускации, использует технологию domain fronting , мимикрирования под другие протоколы, получения списка серверов через дополнительные каналы и умные методы поиска рабочего способа подключения.
Из интересных особенностей Psiphon можно отметить поддержку Refraction Networking — особого протокола туннелирования, сервер для которого устанавливается у зарубежного провайдера прямо на транзитных каналах связи. Такой метод позволяет превратить любой чужой сайт в прокси , если данные каким-либо образом проходят через провайдеров с установленной технологией, что еще сильнее усложняет жизнь цензорам.
Вадим Мисбах-Соловьев. В определенном смысле это маркетинговый трюк, основанный на недосказанных допущениях. Суть в том, что они используют элементы так называемой технологии mesh . Суть этой технологии — в том, что, условно, все участники общаются со всеми. И даже если большинство путей между ними заблокировано, но есть хоть один незаблокированный, трафик найдет его и пойдет по нему. Конкретно у этих сервисов все немного сложнее, но основа идеи такая.
Однако все зависит от того, насколько сильно тем, кто блокирует, хочется заблокировать конкретный сервис. А также от того, насколько сервис готов к активному противодействию. Теоретическая возможность заблокировать что угодно существует всегда. Вопрос — в компетенции и затраченных ресурсах.
Есть успешный опыт борьбы против цензуры с помощью mesh-сетей?
ValdikSS. Мне о таком неизвестно. На Кубе используются mesh-сети, но для обмена файлами и онлайн-игр.
Вадим Мисбах-Соловьев. Примеры борьбы с блокировками mesh-сетей единичные и остаются на уровне энтузиастов. Большинство обычных пользователей не осилит настоящие mesh-сети. К тому же чем больше людей будут про них знать, тем быстрее узнают и те, кто блокирует, — и начнут блокировать узлы mesh-сетей, усложняя подключение новых пользователей.
Почему все еще работают расширения для браузеров, которые перенаправляют запросы для заблокированных сайтов на прокси-серверы ? Насколько они безопасны?
ValdikSS. Заблокировать прокси-серверы не составит Роскомнадзору никакого труда: браузерные расширения сильно ограничены в возможностях и не могут использовать методы обфускации или нестандартные протоколы. Тем не менее в случае блокировки авторы расширений могут сменить IP-адреса или домены серверов в автоматическом режиме, без необходимости обновления расширения.
С безопасностью этих расширений бывает по-разному: какие-то достаточно примитивны и только меняют настройки сервера, другие ранее вмешивались в содержимое страниц и «отбирали» кешбэк в интернет-магазинах. Политика относительно прокси-расширений в каталогах Chrome и Firefox не позволит встроить совсем уж вредоносный код, но бывают нюансы.
Вадим Мисбах-Соловьев. Работают они в большей степени потому, что:
- за прокси-серверами идет не такая сильная охота, как за VPN-сервисами;
- при определенной настройке отличить (на блокирующем оборудовании) зашифрованный прокси-трафик от HTTPS очень сложно; скорее, даже невозможно;
- ну и «жонглировать» ими в выдаче клиентам, то есть менять один на другой в случае блокировки, все же легче, чем в случае VPN-сервисов.
А вот с безопасностью «в среднем по больнице» все плохо. Очень много таких расширений гоняют незашифрованный прокси-трафик, и блокирующее оборудование в подобных случаях может его анализировать, вмешиваться в него и подменять (осуществляя блокировки).
В случаях, когда такие расширения используют только зашифрованное соединение с прокси-сервером (как, например, Censor Tracker от «Роскомсвободы»), для оборудования это выглядит практически как HTTPS-трафик. Соответственно, нет возможности понять, что это прокси, и заблокировать. Тут возможны только целевые атаки со стороны блокировщиков на конкретные сервисы (и попытка «душить» их серверы).
Вадим Мисбах-Соловьев. Важное соображение про безопасность
Даже если с прокси-сервером или с сервером VPN-сервиса идет зашифрованный обмен трафиком, нужно помнить, что владельцы этих серверов могут анализировать ваш трафик. И точно так же имеют теоретическую возможность модификации незашифрованного трафика, идущего внутри зашифрованного туннеля (защищенного от вторжения со стороны провайдера и блокирующего оборудования).
А значит, подобно тому, как это делает «Ростелеком» и вроде бы все или как минимум большинство мобильных операторов, владелец сервера может подменять и даже вставлять свою рекламу в HTTP-трафик (если вы заходите на сайт, у которого нет HTTPS). А еще у него есть теоретическая возможность красть пароли. В случае некоторых VPN такая возможность может быть не только у владельцев, но и у других пользователей, которые подключены к тому же серверу.
Так что, если вам важна безопасность и приватность, нужно следить за наличием шифрования на каждом этапе:
- между вами и сервером, через который подключаетесь к VPN;
- между вами и целевым сервером, к которому подключаетесь, пропуская трафик через VPN;
- в случае если сеть (VPN) построена так, что «входной» и «выходной» узлы разные — чтобы обмен трафиком между ними тоже шел по зашифрованному каналу. Вы не можете это контролировать напрямую или влиять на это, но это тоже важно, если вы криптопараноик.
Какие протоколы VPN эффективнее
Может ли РКН блокировать такие протоколы, как WireGuard, OpenWeb, Stealth VPN, SoftEther, VLess и Xray? А Stunnel + OpenVPN или Shadowsocks + OpenVPN?
ValdikSS. WireGuard — однозначно да, с остальными сложнее.
Система ТСПУ обладает гибким движком блокировок с динамическими правилами, которые позволяют постоянно или временно блокировать доступ к определенным адресам или портам после срабатывания определенного события. Это может быть использовано для определения OpenVPN внутри другого туннеля, например Stunnel, с довольно высокой степенью достоверности.
Относительно Shadowsocks, Vless и Xray — скорее нет, чем да. Эти протоколы не позволяют идентифицировать туннель, заблокировать их можно только ценой блокировки всех шифрованных неидентифицируемых протоколов.
Существует ли технология VPN over HTTPS «из коробки» — без дополнительных настроек? Насколько сложно блокировать такой трафик, замаскированный под HTTPS или TLS?
ValdikSS. Промышленные решения не маскируются под HTTPS, потому что это негативно влияет на скорость, особенно для VPN, где весь трафик туннелируется через одно TCP-соединение. Поэтому для VPN чаще всего используются протоколы поверх UDP. Протокол HTTP/3, недавно стандартизированный, использует протокол QUIC, работающий поверх UDP, — возможно, через несколько лет мы увидим внедрение VPN over QUIC. Однако в России он частично блокируется.
Протоколов прокси over HTTPS в достатке: NaïveProxy, Cloak, Trojan, v2fly vless. Их можно использовать и для туннелирования VPN, как минимум OpenVPN TCP.
Протоколы Iodine (технология VPN over ICMP ) работают даже в Китае. Какие VPN-сервисы используют этот протокол и другие аналогичные варианты (например, DNS )?
ValdikSS. Коммерческих решений подобного рода мало, потому что VPN over ICMP непрактичен в настройке и не работает через прокси-серверы, а VPN over DNS обычно работает медленно (есть только одна быстрая реализация, которая появилась в апреле 2020-го, — dnstt, но ее скорость на порядок ниже классических туннелей).
Преимущество DNS-туннеля заключается в возможности переиспользования публичной инфраструктуры DNS как промежуточного узла — резолверы предоставляет Google, «Яндекс», Cloudflare и множество других IT-компаний, интернет-провайдеров и сетевых энтузиастов. Если заблокировали один, можно попробовать использовать другой.
Этим же преимуществом обладает так называемое проксирование через CDN , которое позволяет «привязать» множество IP-адресов и доменов к одному VPN-серверу: это и дешево (домены стоят 1–3 доллара в год), и эффективно маскирует трафик, и затрудняет работу цензора.
Подробный обзор VPN-протоколов по критериям устойчивости к блокировкам РКН от экспертов «Роскомсвободы» и Privacy Accelerator
Протокол L2TP — один из самых старых VPN-протоколов, но на этом его преимущества заканчиваются. Его очень просто обнаружить и заблокировать.
IKEv2 — это протокол, разработанный Microsoft и Cisco и стандартизированный в RFC . Использует те же порты, что и L2TP, и так же легко блокируется.
Протокол OpenVPN имеет два режима работы: по TCP и по UDP. Чаще всего используется режим работы по UDP, так как он имеет более высокую скорость и лучше работает на мобильных устройствах. OpenVPN в режиме UDP достаточно просто определяется и блокируется средствами DPI. OpenVPN в режиме TCP использует для соединения технологию TLS, также пригодную для передачи web-трафика, что затрудняет его блокировку средствами DPI, но тем не менее он тоже может быть заблокирован.
Нужно добавить, что существуют модификации OpenVPN (например, xor patch), которые затрудняют его обнаружение. Эти технологии начали разрабатываться в Китае еще на заре становления файрвола, поэтому OpenVPN c патчами неплохо обходит блокировки DPI. Такие реализации можно найти во многих коммерческих VPN, по большей части ориентированных на Китай и другие страны Азии.
Протокол WireGuard заблокировать тоже очень просто — это стандартизированный протокол с выраженными сигнатурами (отличительные признаки, достаточные для идентификации, — аналог почерка или отпечатков пальцев). WireGuard изначально был спроектирован на максимальную скорость работы и минимальное потребление ресурсов (при достаточном уровне шифрования), без учета вопросов гибкости и устойчивости к блокировкам.
Протокол Shadowsocks — это «почти» VPN-протокол, технически это протокол Socks Proxy. Он достаточно сложен для блокировки по DPI ввиду того, что разработчики добавили поддержку Pluggable Transport — подключаемых и взаимозаменяемых программ, обеспечивающих транспортировку, шифрование и обфускацию (маскировку) трафика.
SoftEther — это проект с открытым исходным кодом, программное обеспечение для создания self-hosted VPN-решения (то есть для самостоятельной установки VPN на своем сервере), которое можно настроить на работу по многим популярным протоколам (L2TP/IPsec, OpenVPN, SSTP), а также по собственному VPN-протоколу SSL-VPN, который, по заявлениям авторов, неотличим от обычного HTTPS-трафика. Утверждается, что SoftEther достаточно устойчив к блокировкам VPN по DPI. Проект имеет хорошую репутацию, но сложный интерфейс и рассчитан на профессионалов.
Также существует множество проприетарных VPN-протоколов с закрытыми или частично открытыми исходными кодами. Разработчики чаще всего основывают эти протоколы на OpenVPN путем его модификации, но существуют и VPN-протоколы, созданные с нуля. Вот некоторые из них.
Stealth VPN — закрытый VPN-протокол от компании Astrill. Вероятно, является доработкой OpenVPN, которая снижает его видимость для средств DPI.
OpenWeb — еще один закрытый VPN-протокол, который используется OpenWeb VPN от Astrill. На сайте OpenWeb указано, что этот протокол маскирует VPN как трафик HTTP и HTTPS и его трудно заблокировать с помощью автоматических систем брандмауэров и DPI. Так как протокол закрытый, отсутствует возможность использовать его для сторонних или собственных VPN-решений. Отсутствует и какая-либо публичная информация о пройденных Astrill аудитах безопасности, в том числе безопасности самого протокола.
Lightway — это VPN-протокол, разработанный компанией ExpressVPN. Lightway разработан полностью с нуля и оптимизирован для работы на мобильных устройствах, имеет режимы работы по UDP и TCP и, по утверждению авторов, спроектирован так, чтобы к нему было легко подключать плагины для защиты от DPI. К сожалению, в публичный доступ выложена только часть lightway-core (часть протокола, обеспечивающая основной функционал без «излишеств» в виде маскировки трафика), а детали реализации плагина, отвечающего за маскировку VPN от DPI, не опубликованы и являются коммерческой тайной. Сам протокол lightway-core успешно прошел аудит безопасности.
NordLynx — это VPN-протокол, разработанный компанией NordVPN на базе протокола WireGuard. Судя по информации на сайте NordVPN, доработки направлены на повышение приватности VPN-сессий, таким образом NordLynx не имеет повышенной устойчивости к DPI по сравнению с WireGuard.
Нужно подчеркнуть, что речь идет об устойчивости VPN-протоколов к DPI. Но, как показывает практика, в частности ситуация по коммерческим VPN-сервисам, устойчивости VPN-протокола к DPI чаще всего недостаточно для избежания блокировки надзорными органами. Могут быть применены самые простые блокировки VPN-серверов по их адресам или сложные блокировки управляющих серверов — тут уже не имеет значения, какой протокол использован.
Помимо VPN-протоколов, существуют еще различные плагины и утилиты, которые позволяют обфусцировать трафик самих протоколов.
В таком случае для DPI не важно, какой используется внутренний протокол — например, связки протоколов OpenVPN over Stunnel и WireGuard over Stunnel определяются одинаково.
Самые распространенные плагины и утилиты последних поколений — Stunnel, V2Ray, Cloak. Также существует множество устаревших и менее популярных плагинов. Такие плагины разрабатываются специально для маскировки от блокировок VPN по DPI, поэтому показывают высокую эффективность по маскировке. Большинство разрабатывается китайскими энтузиастами, поэтому можно утверждать, что если их не могут заблокировать в Китае, то в России и подавно не смогут.
Стоит отдельно упомянуть и VPN-протоколы, маскирующиеся не под web-трафик, а под такие протоколы, как ICMP и DNS (например, Iodine). Такие протоколы успешно обходят DPI, но только по той причине, что имеют крайне низкое распространение. Как утверждают специалисты, при желании их легко заблокировать по критерию аномально большого количества трафика, идущего по ICMP или DNS.
Альтернативой коммерческим VPN являются так называемые self-hosted VPN-решения. Self-hosted VPN — это VPN-сервис, который пользователь устанавливает на собственном виртуальном сервере, следовательно, этот сервер нужно сначала приобрести. Традиционно эта сфера считалась прерогативой IT-специалистов, так как требовала определенного уровня знаний, чтобы установить на сервер все необходимое и настроить его. Но с течением времени ситуация менялась, появлялось все больше средств автоматизации этого процесса. Можно выделить два поколения таких утилит автоматизации.
Первое поколение — это такие утилиты, как StreisandEffect, AlgoVPN. Это консольные утилиты, которые упрощают установку сервера до уровня введения в консоль одной команды. Такой подход имеет существенный недостаток, так как требует от пользователей минимальных навыков работы с консолью.
Утилиты второго поколения — Outline и Amnezia VPN. Это полноценные out of the box VPN-клиенты («из коробки» — то есть не требующие длительной настройки и особых навыков для работы), которые имеют функцию автоматизированной установки всего нужного на сервер и не требуют от пользователей вбивать команды в консоль.
Проект Outline начал разрабатываться еще в 2017 году в лаборатории Jigsaw при содействии Google, поэтому имеет характерные для продукта Google черты, такие как трекинг использования приложения и интеграция с поставщиками виртуальных серверов — Google Cloud, Amazon AWS, DigitalOcean. Еще одним недостатком является то, что Outline — ShadowSocks (и при этом не поддерживает плагины маскировки) и технически может быть достаточно легко заблокирован DPI.
Проект Amnezia VPN на несколько лет младше, он был основан в 2020 году и учел недостатки Outline. Amnezia VPN имеет поддержку множества разных VPN-протоколов, в том числе и связки OpenVPN over Cloak, которая маскирует VPN-соединение под настоящий web-трафик и устойчива к блокировкам по DPI.
Что касается VPN over HTTPS out of the box (решение для маскировки трафика VPN под HTTPS, работающее прямо «из коробки»): к таким относится, например, Cisco AnyConnect. А вообще, большинство таких продуктов — корпоративные VPN.
Какие ограничения еще возможны в России, китайский опыт и суверенный Рунет
Заставят ли интернет-пользователей в России расшифровывать свой трафик для властей — устанавливать сертификаты для MitM ?
ValdikSS. Сомнительно: как минимум в современных версиях Android (начиная с седьмой) установка сторонних сертификатов затруднена, программы должны отдельно разрешить их использование. Основной набор приложений откажется работать, даже если сертификат будет импортирован в хранилище. Кроме того, мощности, требуемые для перешифровки данных, на порядки выше мощностей, необходимых для анализа в стиле систем DPI .
Станислав Шакиров. Можно рассмотреть угрозу внедрения корневых сертификатов государственных регуляторов в хранилище сертификатов конечных пользователей для осуществления mitm-атаки на пользовательский веб-трафик. Это может быть реализовано путем популяризации браузеров, подконтрольных государственным органам, или приложений и утилит, которые сами устанавливают корневые сертификаты.
В любом случае можно предположить, что такой процесс не может быть осуществлен в одночасье. Более того, конъюнктура Рунета препятствует таким действиям — введение обязательного использования государственных корневых сертификатов при посещении сайтов будет равносильна полному отключению страны от внешней части интернета.
Смогут ли в России блокировать P2P-мессенджеры?
Вадим Мисбах-Соловьев. Если вкратце, то это вопрос затраченных сил и компетенций. На данный момент власти не прикладывают достаточное количество сил (или им не хватает компетенций), чтобы заблокировать P2P-мессенджеры. Но если очень захотят — смогут сделать и это.
В этом плане федеративные мессенджер-сети (Jabber, Matrix, с натяжкой Fediverse ) будут понадежнее. Всю сеть не заблокируешь, не вводя «белые списки» сервисов.
Чем отличаются блокировки в России и Китае? Сколько нужно России времени, чтобы создать аналог китайского файрвола ? Есть ли у России технологии и оборудование для его создания собственными силами?
Станислав Шакиров. До сих пор в России блокируют только по IP-адресам и по доменам. В Китае искусственный интеллект обучен находить протоколы внутри трафика. Сколько потребуется времени, чтобы в России появился аналог китайского файрвола, неизвестно. С технологической точки зрения все нужное оборудование и софт у нас уже есть. Но есть трудности.
Компетентные органы пока не очень хорошо могут определять, что нужно блокировать. Роскомнадзор на отдельных ТСПУ тестирует различные более интеллектуальные способы блокировок, чем просто по IP и домену: иногда — успешно, иногда — внезапно ложится смежная инфраструктура, например «Сбер.Онлайн» или вроде того. Пока не получается блокировать VPN без сопутствующих потерь. И вопрос в том, как скоро государство заставит важные «государствообразующие» сервисы использовать те протоколы, подсети и IP-адреса, которые разрешены («белый список») и не будут блокироваться. После этого блокировки по протоколам или, как еще это называют, по сигнатурам (то, что умеет DPI) станут массовым явлением.
Поэтому с точки зрения «железа» китайский файрвол есть у нас уже сейчас, а с точки зрения алгоритмов — нужно дорабатывать. Для этого уже не нужны «западные спецы», опыта китайских специалистов и сервисов достаточно, чтобы сделать, «как у них», выстроить цензуру по китайскому сценарию. С другой стороны, она тоже не является совершенной и безупречно эффективной: миллионы китайцев ежедневно пользуются VPN, и все у них хорошо.
ValdikSS. В Китае применяются более точные методы обнаружения туннелей. Российские системы не столь продвинуты, но, судя по темпам развития и ТСПУ , и коммерческих систем, это вопрос времени.
Софт для DPI делается в России, железо все достаточно стандартное и доступное. Из сравнительно немассовых вещей, которые сложно достать на рынке, разве что оптические байпассеры Silicom (модель IS401U-48 как минимум).
Возможно ли полное отключение России по собственной инициативе от всемирной сети и создание «суверенного интернета», из которого невозможно будет выйти даже при помощи VPN? В корпоративной сети крупной компании я такое видел
ValdikSS. Моя оценка такова: если доступ вовне когда-то отключат, то только на обычном интернете для частных лиц, с сохранением связи внутри страны. На серверах в дата-центрах останется обычный доступ в интернет — VPN-подключение к серверу внутри страны обеспечит доступ в мировую сеть. Такой сценарий уже был в Иране.
Также велика вероятность, что отключение будет не полным — останутся «дырки» в виде незаблокированных протоколов или определенных портов, которые можно будет использовать для создания туннеля. Такое было в Казахстане.
Надеюсь, такого никогда не случится.
Станислав Шакиров. Да, могут все закрыть наглухо. Но в масштабах страны должен отсутствовать риск, что «левые доступы» будут неправильно влиять на инфраструктуру.
Сейчас ведется работа по перенастройке систем, чтобы в ситуациях, когда отключаются какие-то VPN или протоколы на выход из страны, не пострадала важная для государства инфраструктура. Поэтому одна из масштабных целей регулирования — сделать так, чтобы и VPN не работал, и все остальное работало.
Нигде ведь (кроме КНДР) не было такого, чтобы внешний интернет отключали полностью и перманентно? Могут ли издержки перманентной изоляции Рунета показаться властям приемлемыми по сравнению с сохранением доступности хотя быть отдельных VPN-сервисов?
ValdikSS. Мне кажется, глобальная и постоянная блокировка «внешки» — крайне маловероятный сценарий. Могу представить применение замедления доступа к определенным ресурсам до такой скорости, которая не позволит ими пользоваться. При блокировке велика вероятность, что пользователь будет пытаться ее обойти, а при замедлении, во-первых, не очевидно, чем вызвана проблема (может, что-то произошло у сервиса или провайдера?), а во-вторых, это психологически более раздражающая мера, которая может вынудить пользователя самостоятельно перейти на альтернативный сервис. Но опять же применение подобных мер — экстремальный сценарий, который, надеюсь, маловероятен. С другой стороны, стране мало что осталось терять.
Депутат [Госдумы Александр] Хинштейн говорил о замедлении YouTube в апреле, а 22–23 мая у клиентов провайдеров в ЛНР и ДНР замедлился YouTube до 128 кбит/с, что не позволяло смотреть видео без прерываний даже в качестве 144p. Инцидент остался обделен вниманием со стороны СМИ.
Станислав Шакиров. Все верно: полная изоляция российского сегмента интернета — это полный экономический коллапс страны. Тут вопрос политической воли, того, когда власти будут на это готовы. Хотелось бы, чтобы никогда. Но некоторые сценарии говорят, что полная изоляция на время не исключена. К тому же уже ведутся работы, чтобы минимизировать потери: например, в России сделан аналог SWIFT, к которому подключены банки стран ЕАЭС .
Что делать, если введут «белые списки» ? Как подготовиться к сценарию тотального закрытия внешнего интернета?
ValdikSS. Я бы порекомендовал арендовать серверы в России — магистральные каналы будут фильтровать в последнюю очередь. Не лишним будет настроить DNS-туннели за рубеж: всемирная связность DNS-инфраструктуры очень важна даже для сайтов в зоне .ru и .рф, поэтому ее будут поддерживать в рабочем состоянии с высокой вероятностью.
Станислав Шакиров. Обычно, если вводятся «белые списки», то обход блокировок производится через них, то есть трафик маркируется, как будто он идет на один из разрешенных сайтов из списка и по протоколам, по которым невозможно узнать, что там на самом деле происходит. Там используется даже не выход в mesh-сети, а протоколы типа Cloak.
Можно заранее установить программы для обхода блокировок, которые будут работать в случае полного локдауна: Tor, Lantern, Psiphon, Amnezia и некоторые другие.
Насколько реален сценарий входа в интернет только по паспорту или токену с электронной цифровой подписью в этом десятилетии?
ValdikSS. Интернет, по сути, и сейчас работает по паспорту: проводные подключения и сим-карты оформляются на конкретного человека, публичный Wi-Fi требует идентификации по номеру телефона.
Если речь об идентификации личности конкретного пользователя на домашних подключениях, то об этом ничего не слышно.
Станислав Шакиров. Сложно сказать, будет ли это действительно осуществлено и в каком виде. Это вопрос политической воли.
Де-факто вход в интернет по документу, идентифицирующему личность, уже практикуется. Домашний интернет невозможно подключить без паспорта, пользователь заключает с провайдером именной договор аренды. В публичных местах невозможно подключиться к Wi-Fi без введения номера телефона, который привязан к вашему контракту с оператором связи.