Публичные ключи и приватные ключи. Что это такое и как они работают?
Криптография – это ядро криптовалюты, и без нее ни одна из транзакций не будет защищена, никакая информация не будет достоверной. Думайте об этом так: когда вы выполняете одноранговую передачу (P2P), ваши данные могут быть раскрыты без безопасного шифрования, и любой может попытаться получить данные, не зная, что данные были подделаны. Именно поэтому приватные и публичные ключи так важны для авторизации этих транзакций.
Хотя и публичный, и приватный ключи стремятся обеспечить безопасность транзакции, они совершенно отличаются в соответствии их целям. При сравнении оказывается, что публичный ключ используется для проверки транзакции после того, как транзакция была запрошена. Обычно публичный ключ также переводится как «адрес» для получения криптовалют. В свою очередь, приватный ключ, связанный с криптовалютным счетом, фокусируется на авторизации транзакции.
Как правило, приватный ключ должен знать только владелец. Если кто-то получит доступ к вашему приватному ключу, то у этого человека будет возможность забрать ваши средства.
Вот почему вы должны понять, что это такое и почему это так важно. Например, чтобы узнать, как не стать человеком, который заблокировал свое миллионное состояние.
Есть ли хорошие новости?
Вы можете стать счастливчиком, который заберет 100 долларов призового бонуса. Читайте дальше, чтобы узнать как.
- Что такое публичные и приватные ключи?
- Криптографические методы, используемые в криптовалюте
- Хеширование
- Симметрическое шифрование
- Ассиметричное шифрование
- Как работают приватные и публичные ключи?
- Отличия между публичными и приватными ключами
- Алгоритм и механизм
- Производительность
- Конфиденциальность
- Шифрование и дешифрование
- Преимущества и недостатки шифрования публичных и приватных ключей
- Преимущества
- Недостатки
- Когда использовать публичные и приватные ключи?
- Заключение
Что такое публичные и приватные ключи?
Публичные и приватные ключи в основном используются для расшифровки сообщений, зашифрованных сложным математическим алгоритмом в рамках криптографии. Публичный ключ весьма распространен, приватный ключ, используемый в крипто-контексте, должен храниться отдельно в качестве пароля для защиты ваших цифровых активов.
Обычно эти приватные ключи варьируются в зависимости от типа криптовалюты, хотя почти все они используют 256-битное шифрование, например, BTC, ETH, LTC и многие другие. Например, приватный ключ биткоина образуется следующим образом:
0 x 01 и 0 xFFFF FFFF FFFF FFFF FFFF FFFF FFFF FFFE BAAE DCE 6 AF 48 A 03 B BFD 2 5 E 8 C D 036 4140, что включает почти весь диапазон значений от 2256-1.
Пример публичного ключа указан ниже:
3048 0241 00 C 9 18 FA CF 8 D EB 2 D EFD 5 FD 37 89 B 9 E 069 EA 97 FC 20 5 E 35 F 577 EE 31 C 4 FB C 6 E 4 4811 7 D 86 BC 8 F BAFA 362 F 922 B F 01 B 2 F 40 C 744 2654 C 0 DD 2881 D 673 CA 2 B 4003 C 266 E 2 CD CB 02 0301 0001
Ключ – это последовательность случайных символов, доступных любому человеку (в случае с публичным ключом) или известных только его владельцу (в случае с приватным ключом). Публичный ключ используется для шифрования, но только приватный ключ может помочь расшифровать информацию. Можно узнать публичный ключ, если вы знаете приватный, но почти невозможно узнать приватный ключ с публичным ключом.
Криптовалютные кошельки являются отличными примерами использования публичных и приватных ключей. Публичный ключ – это адрес пользователя, так он дает другим участникам сети точку доступа для отправки токенов на этот кошелек. Но если пользователь хочет отправить криптовалюту от одного к другому, ему понадобятся свои приватные ключи для подтверждения транзакции.
Точно так же, как и для входа в электронную почту, вам понадобится пароль. Адрес электронной почты является фиксированной точкой для отправки сообщений другими участниками сети электронной почты. При этом пароль необходим для получения полного доступа к учетной записи электронной почты.
Долгое время симметричное шифрование было основным типом шифрования, при котором каждое сообщение шифровалось и расшифровывалось одним и тем же кодом (ключом). Тем не менее, это вызывало серьезные сомнения в его безопасности. Таким образом, асимметричное шифрование было создано для решения этих проблем безопасности. Надежность обеспечивается с помощью пары ключей (публичный и приватный), используемых отдельно для шифрования и дешифрования сообщений.
В отличие от симметричного шифрования с одним ключом для шифрования и дешифрования информации, публичный и приватный ключи должны «соответствовать» зашифрованным данным. Они генерируются и используются одновременно. Но как это работает?
Криптографические методы, используемые в криптовалюте
Когда дело доходит до криптографии, существует несколько методов, включая симметричное шифрование, асимметричное шифрование и хеширование.
Хеширование
Хэширование предназначено для кодирования счетов пользователей, для шифрования транзакций между ними. Чтобы обеспечить безопасность шифрования, случайные буквы и цифры добавляются к определенному показателю. Это делается главным образом для того, чтобы снизить риски легкой расшифровки. Определенный показатель может быть цифровым отпечатком пальца или хэш-значением после завершения конвертации.
Симметричное шифрование
Это одно из самых популярных, простых и в то же время эффективных средств шифрования. Сообщения шифруются с помощью одного ключа, оно может содержать идентичный или отличный ключ для обеих сторон. Ключ передается получателю и расшифровывается после получения и проверки.
Ассиметричное шифрование
В отличие от симметричного, такое шифрование и дешифрование сообщений обычно включает в себя два ключа – приватный и публичный. Публичные ключи используются для проверки транзакции после того, как транзакция была запрошена. В то время как приватный ключ предназначен для расшифровки сообщения или транзакции. Концепция заключается в том, чтобы поддерживать подлинность транзакции и уменьшать вероятность ослабления безопасности. Это также означает, что если приватные ключи утеряны, то нет никаких способов их вернуть. Точно так же, если приватный ключ будет найден, любые транзакции будут разрешены. Они не подлежат возврату, потому что они авторизованы.
Как работают приватные и публичные ключи?
Криптография с публичным ключом имеет два основных варианта использования— идентификация и конфиденциальность. Это можно описать следующим образом:
1. Отправитель получает публичный ключ адресата.
2. Отправитель использует этот ключ для шифрования информации.
3. Отправитель отправляет зашифрованную информацию адресату.
4. Адресат использует свой приватный ключ для расшифровки данных.

Представим, что Алекс (отправитель) хочет отправить 1 BTC Джейн (получателю). Он знает ее публичный ключ и использует его для шифрования транзакции. Джейн получает транзакцию и расшифровывает перевод Алекса в размере 1 BTC своим приватным ключом. Джейн – единственный человек, который может авторизовать транзакцию, так как никто другой не знает ее приватный ключ.
Если говорить про криптовалюту, приватный ключ – это то, чем вы владеете физически. Это доказывает ваши права на управление вашими цифровыми активами и авторизацию любых транзакций. Тот, кто знает этот ключ, может воспользоваться этими средствами.
Отличия между публичными и приватными ключами
Цель приватных и публичных ключей заключается в том, чтобы убедиться, что данная транзакция была проведена стороной, которая ее подписала. Хотя оба типа шифрования служат одной и той же цели, они во многом отличаются. Вот что вам нужно знать:
Алгоритм и механизм
При шифровании с публичным ключом должны быть два отдельных ключа для шифрования и дешифрования. Приватный ключ предназначен только для владельца, в то время как публичный ключ доступен любому. Один ключ необходим для передачи между двумя сторонами, участвующими в криптографии с симметричным ключом. Один и тот же приватный ключ используется как для шифрования, так и для расшифровки информации. Он разделяется между отправителем и получателем зашифрованного сообщения.
Производительность
Механизм приватного ключа работает намного быстрее, чем публичного ключа. Все потому, что приватный ключ требует только один ключ, в то время как открытый ключ требует два.
Конфиденциальность
Приватный ключ не раскрывается никому, кроме владельца кошелька. После потери приватный ключ невозможно восстановить, и зашифрованный файл становится непригодным для использования. Как правило, эти ключи трудно запомнить, это связано со сложными нумерациями. Тем не менее, сохранность приватных ключей полностью зависит от их владельца. Лучший способ сохранить ваши приватные ключи в безопасности – автономное носитель данных. С другой стороны, публичный ключ открыт для всех пользователей и должен быть доступен при поиске. Вряд ли получится потерять публичный ключ.
Цифровая подпись
Веб-контент может быть подписан цифровой подписью с помощью приватного ключа пользователя и проверен с помощью его публичного ключа. Это позволяет легко идентифицировать отправителя сообщения в сети и подтвердить, что доверенное лицо отправило сообщение.
Цифровая подпись имеет ряд преимуществ:
• Аутентификация. Доказывает, является ли сообщение или пользователь надежен, подделка невозможна.
• Гарантированное проведение операции. Отправитель сообщения не может отказать в подписи после связи.
• Надежность. Подпись служит гарантией того, что полученное сообщение не будет изменено.
Шифрование и дешифрование
Содержимое зашифровано с помощью публичного ключа пользователя и может быть расшифровано только с помощью его приватного ключа. Это единственный способ преобразовать сообщение обратно.
• Конфиденциальность. Несанкционированный доступ невозможен. Конфиденциальность достигается с помощью приватного ключа, который известен только его владельцу и никому другому.
• Надежность. Процесс шифрования с защищенным публичным ключом гарантирует, что полученное сообщение не будет изменено.
Криптография с публичным ключом используется в большом количестве протоколов и форматов данных, которые реализуются широким спектром приложений и системного программного обеспечения. Например, в протоколе SSL, SSH, PDF-файлы с цифровой подписью, OpenPGP, S/MIME и т. д. Он широко применяется к программам, например браузерам, для обеспечения безопасных соединений в небезопасных сетях. Асимметричная криптография формирует основу для алгоритма блокчейна, который является основой для всех криптовалют.
Преимущества и недостатки шифрования публичных и приватных ключей
Методология или шифрование не могут быть идеальными, это относится и к публичному и приватному ключам. Вот их плюсы и минусы:
Преимущества
Внедрение технологии шифрования с приватным ключом – отличный способ для любого бизнеса защитить важную информацию от посторонних глаз, независимо от того, выбираете ли вы симметричный или асимметричный метод шифрования. Они оба имеют свои преимущества и недостатки, как и любая другая технология.
Однако симметричное шифрование проходит быстрее и проще. Система выполняет одно обратимое математическое уравнение для шифрования или дешифрования файла. Вот почему этот метод требует меньше ресурсов компьютера, чем асимметричное шифрование.
В то же время, хотя шифрование с приватным ключом обеспечивает гораздо более высокий уровень безопасности, оно все же имеет некоторые недостатки. Основной проблемой, связанной с этим методом, является проблема передачи ключей. Она включает в себя небезопасные формы передачи ключа. Рискованно предоставлять третьим лицам доступ к ключу, который открывает данные. Также этот метод не может гарантировать происхождение и подлинность сообщения и может вызвать некоторые проблемы, если возникают споры или сомнение.
Если пользователь хочет разделить данные или средства между группами, необходимо создать несколько приватных ключей и управлять ими. Слишком много ключей хранить неудобно, и новый общий ключ с каждой стороной может привести к ухудшению безопасности.
Недостатки
Недостатки этого метода связаны с некоторыми серьезными проблемами. Во-первых, потеря приватного ключа приводит к печальным последствиям. Это означает, что никто никогда не сможет расшифровать полученные данные. С точки зрения криптовалюты, владелец кошелька не сможет получить доступ к своему кошельку, если приватный ключ будет потерян.
Когда использовать публичные и частные ключи?
Выбор метода шифрования варьируется в зависимости от ваших предпочтений. Симметричное шифрование выгодно, если вы цените скорость и защиту данных выше всего остального. Например, расширенный стандарт шифрования (AES), принятый симметричный алгоритм шифрования, используется многими крупными компаниями и организациями, такими как Apple и Microsoft.
Но если вы в основном храните данные, то симметричное шифрование подойдет вам идеально. Оно хорошо работает, если зашифрованные данные хранятся на устройстве и эти данные не передаются.
Стоит обратить внимание на асимметричную криптографию, если повышенная безопасность является приоритетом над скоростью и вычислительной мощностью. Это также важно, когда требуется проверка личности, поскольку симметричная криптография не поддерживает ее. Технологии блокчейна полагаются на подтверждение личности для авторизации транзакций. Таким образом, криптотрейдеры и инвесторы предпочли бы именно этот вариант.
Заключение
По мере того, как мы все больше обращаемся к цифровой сфере, хранение и безопасность данных становятся все более важными. Шифрование с публичным ключом помогает пользователям поддерживать безопасность, поскольку никто не знает сразу и приватный ключ, и публичный ключ. Так можно избежать потенциальных перехватов и кибер-мошенничества. Однако все, что вам нужно – это обеспечить безопасность вашего приватного ключа и его недоступность для других.
Начать торговать трудно, но обезопасить свои средства еще сложнее. В рамках празднования Дня конфиденциальности данных компания Bybit призывает вас защитить свои данные и узнать о важности соблюдения конфиденциальности, защиты данных и обеспечения доверия.
Шифрование в блокчейне: зачем нужна цифровая подпись
Когда в жизни приходится подтверждать личность, мы предъявляем паспорт или ставим подпись в документе. Но в блокчейне все легко копируется, поэтому для защиты персональных данных используется криптография.
В материале расскажем о том, какие инструменты позволяют подтверждать личность при использовании блокчейна. Вы узнаете как при совершении транзакций удается проверять данные и оставлять их в тайне.
- P2P: где используются одноранговые сети
- Шифрование в блокчейне: на пальцах
- Шифрование в блокчейне: зачем нужна цифровая подпись
- Принцип работы блокчейна: кто создает блоки
- Для каких целей и задач подходит блокчейн
Вспоминаем основные понятия
- Блокчейн — цепочка блоков транзакций.
- Транзакция — запись об изменении состояния активов.
- Односторонние функции — тип математических функций, который легко шифрует информацию без возможности расшифровки.
- Хеш-функции — тип односторонних функций, который превращает информацию произвольного размера в шифр определенной длины.
- Сообщение — любая входная информация.
- Хеш — результат работы хеш-функции.
- SHA-256 — хеш-функция, используемая в блокчейне биткоина.
Симметричное и асимметричное шифрование
Рассказать секрет так, чтобы о нем никто не узнал, проще всего лично. Когда такой возможности нет, используют шифрование. Существует два криптографических метода: симметричный и асимметричный. Описание методов понадобится для понимания работы публичных и приватных ключей в блокчейне.
До изобретения интернета все известные методы шифрования были симметричными. Это значит, что ключ для шифрования и расшифровки информации использовался один и тот же. Все как с обычными дверными замками: один ключ открывает и закрывает дверь.
При таком подходе всегда остается вероятность того, что к сообщению получат доступ третьи лица. Нет смысла отправлять зашифрованное сообщение, если получатель не сможет его расшифровать. А отправлять ключ для расшифровки небезопасно, так как курьер может оказаться злоумышленником или подвергнуться нападению. В этом главная проблема — невозможно безопасно передать получателю ключ для расшифровки.

Ключ для расшифровки отправляется. Поэтому злоумышленник может им воспользоваться, чтобы расшифровать сообщение
В 70-ых годах были придуманы асимметричные методы. С помощью них шифрование и расшифровка информации производится двумя разными ключами. Похоже на то, что дверь закрывают одним ключом, а открывают другим.
Получатель раздает ключи шифрования всем, кто желает отправлять ему сообщения. По-другому ключи называются публичными, так как их может увидеть или узнать любой. А ключ для расшифровки он оставляет у себя. Еще его называют приватным, так как его знает только получатель.
Асимметричное шифрование с помощью парных ключей решает проблему безопасности симметричных шифров. Ключ для расшифровки больше не нужно отправлять и подвергать опасности, он уже есть у каждого получателя. Любой отправитель может зашифровать информацию так, что расшифровать ее сможет только получатель.

Отправляется только ключ для шифрования. Даже если злоумышленник его получит, расшифровать сообщение не удастся.
Асимметричное шифрование делает интернет безопасным. Каждый пользователь использует приватные и публичные ключи, когда отправляет сообщение в мессенджере, совершает онлайн-покупку или посещает сайт, адрес которого начинается с «https». Благодаря этому, никто не может прочитать сообщения, увидеть пароли или скопировать данные банковской карты.
При использовании приватных и публичных ключей вытекают два важных элемента блокчейна: адрес и цифровая подпись. С помощью них удается пользоваться блокчейном, не раскрывая свою личность. Рассмотрим каждое из этих понятий подробнее.
Публичный ключ и адрес в блокчейне
С помощью публичных ключей создаются адреса пользователей блокчейна. Это данные, которые указывают на получателя транзакции. В жизни для этой цели мы используем номер телефона, адрес дома или счет в банке. Особенность адресов в блокчейне в том, что они могут постоянно меняться. Рассмотрим их использование на примере блокчейна Биткоина.
Прежде чем купить биткоины, необходимо создать кошелек, на котором они будут храниться. Кошельком называют программу, с помощью которой можно получить как приватные, так и публичные ключи от блокчейна. Для биткоинов есть много таких программ: Bitcoin Core, Electrum, Samurai Wallet.
При открытии кошелька будут математически сгенерированы пары ключей. Публичные ключи состоят из 66-ти знаков, поэтому их неудобно указывать при получении средств. Для удобства с помощью математических преобразований из них создаются адреса. Каждый адрес представляет собой более короткую последовательность из цифр и букв, либо QR-код.

С помощью публичного ключа создается адрес или QR-код адреса
Наличие сразу нескольких пар публичных и приватных ключей делает использование кошелька безопасным. Можно каждый раз получать и отправлять биткоины с помощью разных адресов. В таком случае, отследить кому принадлежат эти адреса будет почти невозможно.
Если вы хотите получить биткоины, то любой из адресов нужно сообщить отправителю. Когда биткоины придут, воспользоваться ими можно будет с помощью приватного ключа.
Приватный ключ и цифровая подпись в блокчейне
С помощью приватного ключа создается электронная цифровая подпись в блокчейне. Это способ подтвердить свое право совершать транзакции в блокчейне. В жизни для этой цели мы предъявляем паспорт, ставим подпись или вводим ПИН-код. Особенность цифровой подписи в блокчейне в том, что она дает возможность подтвердить личность, но при этом не раскрывать свои данные. Рассмотрим ее использование на примере блокчейна Биткоина.
Адрес в блокчейне принадлежит тому, кто знает от него приватный ключ. Чтобы доказать, что он у вас есть и при этом не раскрыть его никому, используют цифровую подпись.
Цифровая подпись — это хеш, созданный на основе приватного ключа и самих подписываемых данных. То есть это набор символов, который получен с помощью шифрования. В Биткоине для создания такого хеша используют Алгоритм Цифровой Подписи Эллиптической Кривой (ECDSA).
Рассмотрим как создается и подписывается транзакция в блкочейне:
- Информация об отправлении шифруются с помощью SHA-256.
- Алгоритм ECDSA получает на вход приватный ключ и хеш подписываемых данных.
- В результате работы алгоритма ECDSA и создается цифровая подпись.
- В транзакцию записывается зашифрованная информация об отправлении и цифровая подпись.
Теперь, когда в транзакции есть подпись, другие пользователи блокчейна должны подтвердить ее. Подтверждение необходимо, чтобы убедиться, что злоумышленник не пытается украсть биткоины со счета. Для этого подпись расшифровывается с помощью публичного ключа. Если расшифрованная информация совпадает с хешем, то транзакция признается достоверной.

Пользователи блокчейна проверяют достоверность транзакции, сравнивая хеш данных с расшифровкой открытого ключа
Цифровая подпись транзакции по сути является шифрованием с использованием приватного ключа. А проверка подписи это расшифровка с использованием публичного ключа. Это похоже на конструктор, который разбирается по одной инструкции, а собирается по другой. Если вам удалось его собрать по инструкции сборки, значит у того, кто его разбирал, была инструкция по разборке. Если удалось правильно расшифровать подпись, значит тот, кто ее создал действительно владеет приватным ключом.
Таким образом, достоверной транзакция будет признана только в том случае, если оба ключа составляют одну пару. Такая система проверки цифровой подписи гарантирует, что только лицо, у которого есть оба ключа сможет распоряжаться биткоинами.
Заключение
Пользователи блокчейна взаимодействуют друг с другом используя асимметричное шифрование. Оно заключается в использовании двух ключей. Публичный ключ нужен, чтобы пользователя можно было найти в сети и отправить ему зашифрованное сообщение. Приватный ключ нужен, чтобы расшифровать полученное сообщение.
Кроме того, с помощью приватных и публичных ключей подтверждается личность пользователей блокчейна. Криптографические алгоритмы позволяют создавать и проверять цифровые подписи.
Руководство: Публичный ключ

Пара ключей (приватный и публичный) — это основные инструменты, которые позволяют пользоваться криптовалютным кошельком и совершать любые операции с активами.
О том, что такое приватный ключ, мы уже рассказывали в одной из статей, а в этом материале мы поговорим, что такое публичный ключ.
Что такое публичный ключ и как он выглядит
Публичный ключ — это уникальный набор символов, состоящий из букв и цифр. Это адрес, на который другие пользователи могут отправлять криптовалюту. Второе название — адрес криптовалютного кошелька.
Публичный ключ привязан к приватному. Однако если последний представляет собой секретную информацию, то публичный ключ является открытым, и все могут отследить его в блокчейне (в этой статье мы поговорим о биткоин-адресе). Открытый ключ имеет несколько форматов, каждый из которых легко преобразуется в другой.
Состоит публичный ключ 26-35 символов, которые могут быть буквами латинского алфавита (кроме O, l и I) в нижнем и верхнем регистре и цифрами (кроме 0). Выглядит биткоин-адрес примерно так:
Также при создании кошелька пользователь получает открытый ключ в виде QR-кода для простоты использования — если нужно отправить биткоины на определенный адрес, то можно просто просканировать код.
Виды публичных ключей
Есть два типа публичных ключей.
Обычный — начинается с 1, и для получения средств на него пользователь должен подтвердить то, что знает приватный ключ. Он выглядит вот так:
Второй вариант — публичный ключ с мульти-подписью. Он начинается с 3, и для получения средств пользователь должен иметь больше одного закрытого ключа. Пример ключа с мульти-подписью:
Как узнать свой открытый ключ
Если вы используете биткоин-кошелек, то публичный ключ можно найти настройках. Если же у вас на руках только приватный ключ, то самым простым способом будет перенести его в кошелек, а потом уже узнать его в интерфейсе.
Место хранения адреса зависит от используемого кошелька, но обычно есть два варианта:
- Перейдите по Настройки — Адреса. В некоторых кошельках по умолчанию установлена функция создания нового адреса при каждой входящей транзакции. Это сделано с целью повышения анонимности пользователя. Но если вы не нуждаетесь в этой функции, то можно поменять настройки, установив галочку напротив опции «Вечный адрес». Но ничего страшного не произойдет, если вам отправят криптовалюты на любой из уже используемых ранее адресов — они просто перенаправятся на актуальный. Чтобы увидеть все адреса, привязанные к приватному ключу, нужно перейти в раздел «Управление адресами».
- Перейдите в раздел «Кошелек — Баланс» и нажмите на кнопку пополнения кошелька. На экране появится строка «Адрес кошелька для пополнения вашего баланса» — это актуальный публичный ключ, который можно скопировать и передать отправителю.
Роль адреса в отправке транзакций
Основная роль публичного ключа — это указание пути, на который будут отправлены биткоины. Однако для того чтобы получить средства, нужно обязательно знать приватный ключ.
Также если вы не уверены в том, что адрес принадлежит конкретному человеку, существует способ проверить это. Пользователь может попросить владельца адреса отправить подписанное сообщение. При помощи алгоритма майнеры проверяют, что приватный и публичный ключ из полученного сообщения составляют одну пару, и сообщение было подписано реальным получателем. Таким образом можно убедиться, что адрес действительно верный, и вы не отправите биткоины в «небытие».
Система использования биткоин-адресов
Прежде всего нужно понимать, что адрес и кошелек — это не одно и то же. Адрес или приватный ключ — это «путь», который позволяет принимать транзакции. Кошелек — это ПО, которое, по сути, состоит из приватного ключа и одного или множества публичных ключей. Он хранит в себе информацию обо всех ранее использованных ключах, а также входящих и исходящих транзакциях биткоин. Кроме того, в кошелек могут быть встроены дополнительные функции, повышающие анонимность транзакций.
А теперь о том, как технически проходит транзакция.
После того как сгенерирован приватный ключ, на его основе создается публичный ключ, состоящий из ряда символов (максимум 35) и отображается на экране в виде QR-кода.
При повторном использовании приватного ключа на его основе заново генерируется рандомный публичный ключ. Но, как уже говорилось выше, данную функцию можно отключить и использовать «вечный» адрес. Каждый ключ весит около 500 байт, благодаря чему даже на мобильных кошельках можно хранить множество адресов.
Процесс генерации публичных ключей основывается на рандомном подборе символов и решении сложных математических задач. За минуту алгоритм может создавать до 1000 адресов, причем некоторое ПО позволяет генерировать публичные ключи без выхода в интернет. Есть очень маленькая вероятность, что к двум разным приватным ключам будет привязан один и тот же публичный, однако она составляет всего лишь 1:43 млрд.
Когда вы вводите адрес, нужно быть предельно внимательным и осторожным, потому что ошибка даже в одном символе приведет к тому, что биткоины просто не дойдут к получателю, а транзакции в блокчейне являются необратимыми. Именно поэтому рекомендуется копировать адрес или отправлять криптовалюту через сканирование QR-кода приватного ключа.
Тем, кто только знакомится с миром криптовалют, очень важно понимать роль и значение публичных ключей, так как правильное обращение с ними гарантирует то, что транзакция дойдет до своего получателя. Также зная принцип генерации и работы биткоин-адресов, можно сделать транзакции более анонимными. В любом случае, прежде чем нажать на кнопку «Отправить», лучше еще раз перепроверить правильность введенного адреса, или для большей уверенности пользоваться QR-кодами.
Будь в курсе! Подписывайся на Криптовалюта.Tech в Telegram.
Обсудить актуальные новости и события на Форуме
Что такое приватный и публичный ключ кошелька
Сначала разберёмся в понятиях, в которые многие путаются и смешивают их.
Что такое криптовалютный кошелёк и что такое криптовалютный счёт/аккаунт? Это разные вещи, несмотря на то, что это часть единого целого
Адрес в блокчейне часто называют кошельком, но на самом деле это является аккаунтом или счётом, который содержит криптовалютные активы. Самый безопасный способ доступа к счёту — это использование некастодиальных кошельков, которые непосредственно криптовалюту не хранят, но работают в качестве безопасного интерфейса для доступа к аккаунту. То есть адрес — это как бы номер банковского счёта в блокчейне
Через криптовалютный кошелёк же вы получаете доступ к вашему счету и можете им управлять — делать переводы, подписывать разрешающие транзакции и так далее. То есть кошелек в данном случае похож на банковское приложение, которое позволяет вам управлять вашим банковским счётом. Само приложение деньги не хранит — это справедливо относительно некастодиальных кошельков, которыми мы предпочитаем пользоваться и которые являются основными инструментами в DeFi
Но существуют кастодиальные кошельки, которые хранят средства и в данном случае они являются и аккаунтом и адресом и кошельком. Ими пользоваться в разы легче, но гораздо менее безопасно. В данном случае у оператора (кастодиана) есть полный доступ к вашему кошельку (он владеет приватными ключами) и в случае, если вы потеряли доступ к кошельку — вы можете его восстановить через оператора. Но у этого удобства есть и оборотная сторона — вы никогда можете не увидеть своей криптовалюты, если кастодиан будет скопроментирован (взломан) или решит забрать ваши средства в мошеннических целях. Так же вы можете потерять доступ к вашим средствам на период проведения технических работ у кастодиана или вовсе лишиться их по решению суда (когда кастодиан является ответчиком и против него заведено дело)
Как работает блокчейн и как шифруется информация
Прежде, чем разобраться с приватными и публичными ключами вашего счёта — нужно вспомнить, что такое криптография, криптовалюта и как это работает в блокчейне
Криптография — это наука о шифровании, кодировании — а именно о конфиденциальности, целостности данных и способах аутентификации (проверки подлинности) информации. Это основа криптовалюты — ведь криптовалюта как раз и была создана, как альтернатива обычным фиатным деньгам, и защищающая анонимность, честность и правильность данных
По сути все активы и операции в блокчейне зашифрованы для того, чтобы быть прозрачными, доступными всем и, в то же время, подтверждающими право собственности владельца. Можно посмотреть на это как на бухгалтерскую книгу или ведомость учёта, записи которой хранятся в интернете — все могут их посмотреть и удостовериться, что операция была выполнена и эта монета хранится по такому-то адресу. В свою очередь сами операции (упрощённо приход/расход) создаются только владельцами и подтверждаются другими участниками системы (условно майнерами), которые и заносят их в создаваемые блоки
Поэтому и называется блокчейн (block — блок, chain — цепочка) — потому что вся информация записывается именно в блоки, которые кодируются каждый последующий исходя из предыдущего и исходя из того, какие транзакции были созданы и подтверждены в момент генерации этого блока


Что такое хэш транзакции
Переводы криптовалюты (транзакции) должны быть видны всем — так обеспечивается прозрачность блокчейна. Но чтобы любой (не владелец) не смог воспользоваться этой информацией и присвоить себе активы (монеты, токены) — все транзакции шифруются (хэшируются)
Хэш транзакции в сети Binance Smart Chain выглядит так:
0x479a1913074449fe3a03f0f22da527727e48de66ebc386d945f88d88b3f52cda
Это набор цифр и букв — захэшированная транзакция. Она закодирована и не видно никаких подробностей — ни получателя, ни отправителя, ни суммы, ни других деталей
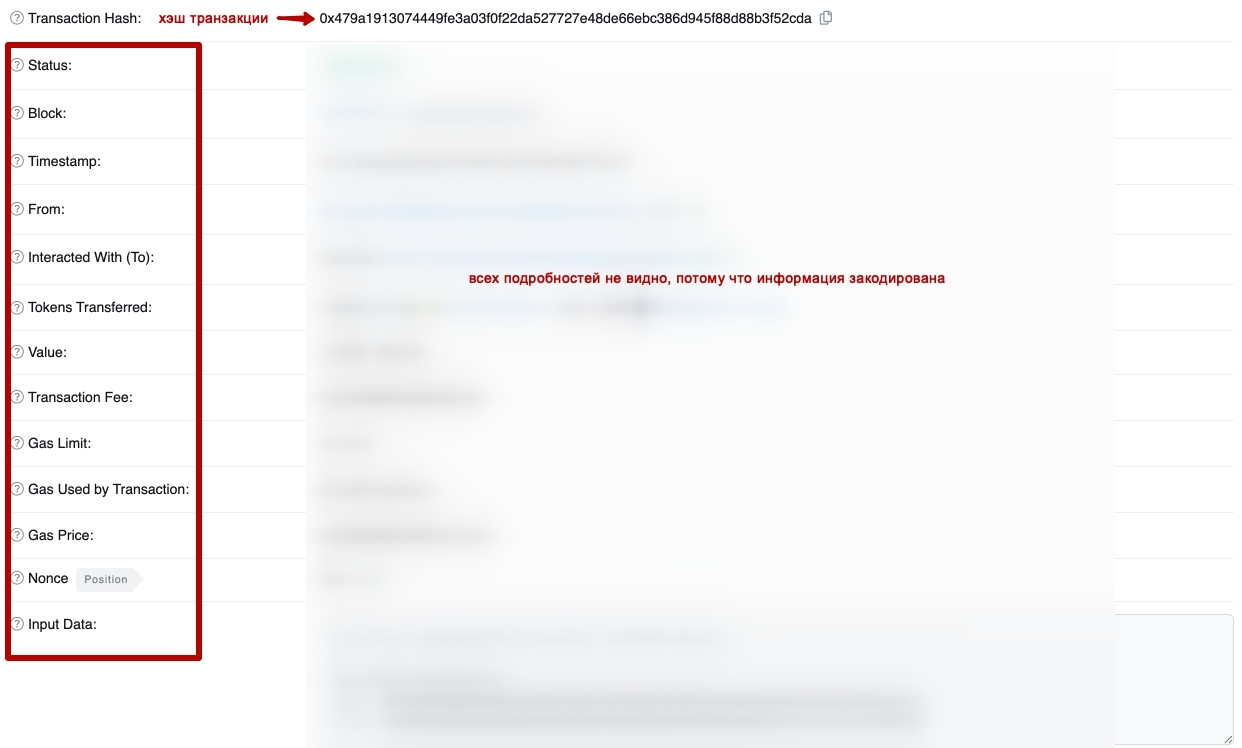
Что такое публичный ключ криптовалютного счета
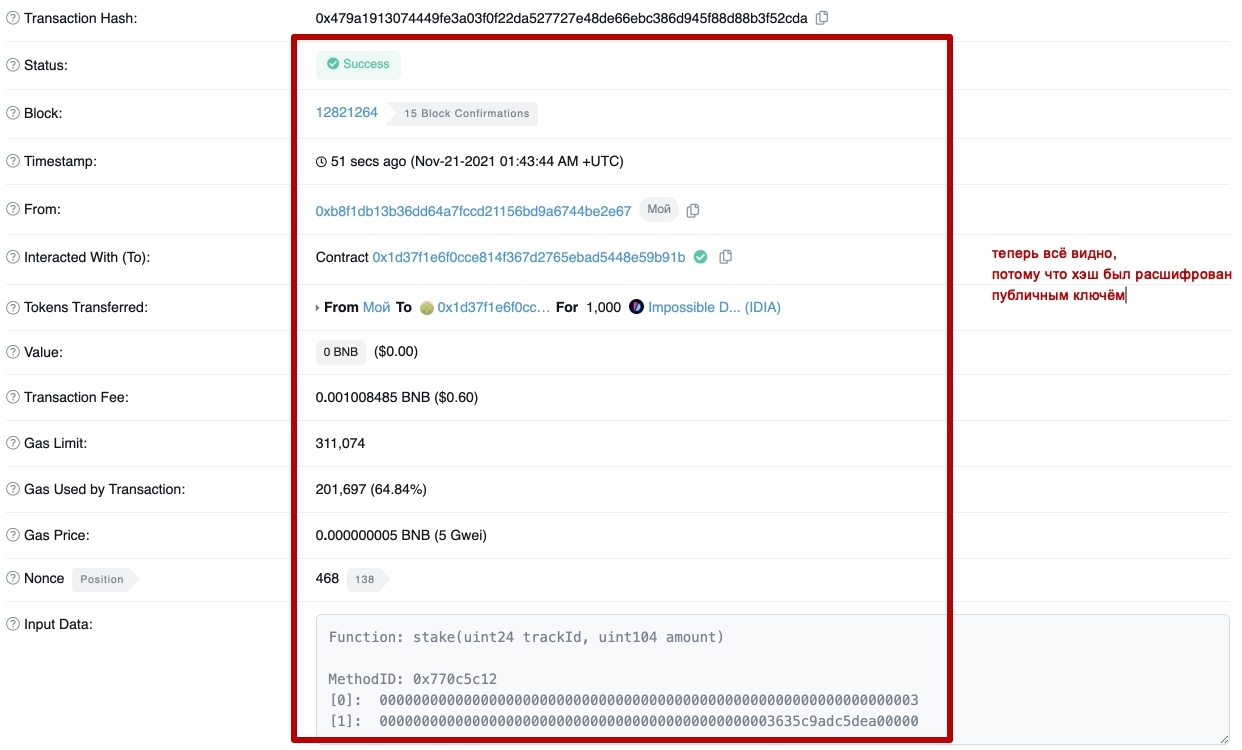
Но как только мы воспользуемся публичным (открытым) ключем — он как ключик откроет все детали транзакции и мы увидим все подробности — расшифруем её. Публичный ключ тоже является частью хэша транзакции.
В Ethereum (и Binance Smart Chain как хард-форка Ethereum) открытый ключ получается на основе закрытого ключа и состоит из 128 шестнадцатеричных символов. Затем берётся хэш этого по алгоритму “SHA3” (Keccak-256) (он состоит из 64 символов), берутся последние 40 символов и добавляете в начало 0x, что дает вам адрес из 42 символов.
Всё это сложно, но можно попроще — адрес формируется из публичного ключа, но публичный ключ получить из адреса невозможно. Иными словами адрес — это неполная (защищённая) версия публичного ключа
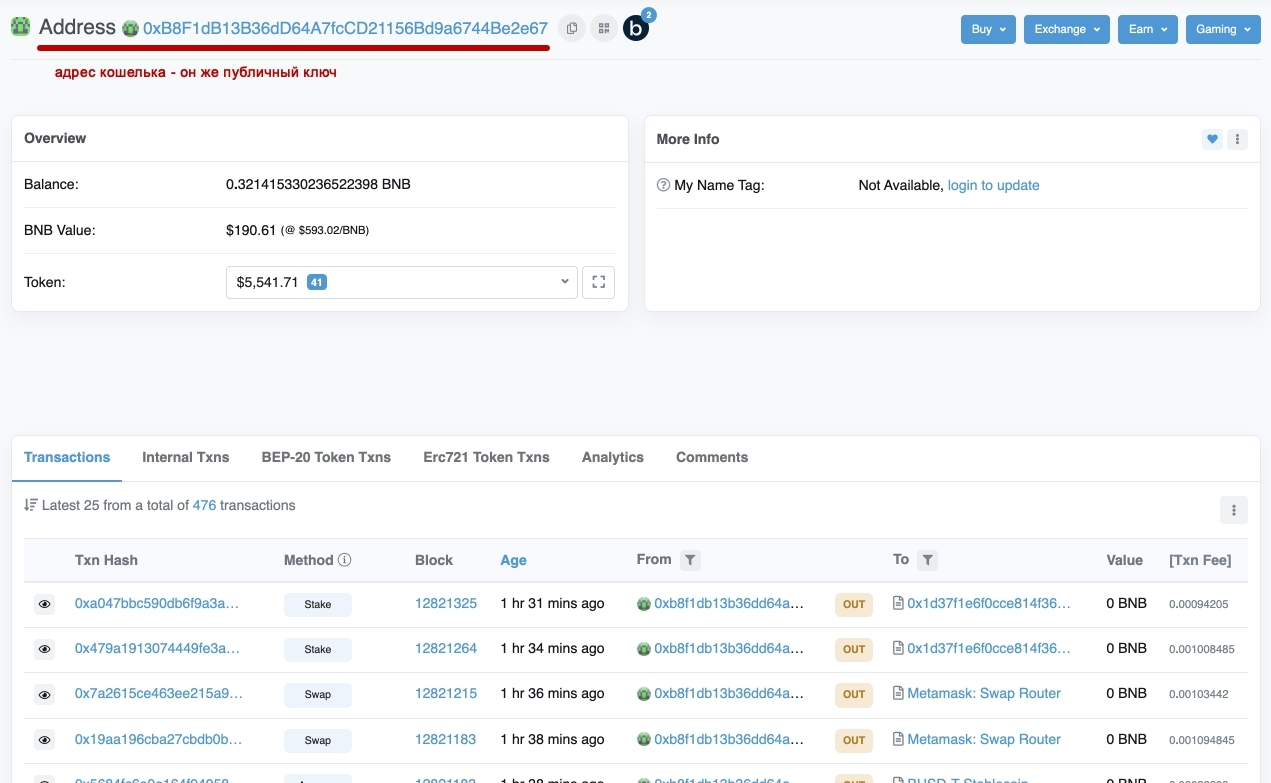
И выглядит адрес в сети BSC вот так (это то же самое что счёт или аккаунт):
0xB8F1dB13B36dD64A7fcCD22222Bd9a4444Be2e66
Тут символы 0x + 40 шестнадцатеричных символов (всего 42 символа).
Иногда используют ENS-домены (Ethereum Name Service) — это платный сервис, который позволяет присвоить данному адресу человекопонятное имя и даже аватар. В этом случае будет работать и 42-значный адрес и адрес типа yourname.eth
Что такое приватный ключ криптовалютного счета
Но чтобы воспользоваться активами (монетами, токенами), которые хранятся на данном адресе — нужен приватный (закрытый) ключ — это свидетельство, подтверждающее право собственности на актив и единственный способ переместить этот актив дальше (чтобы например, продать криптовалюту и получить фиатные рубли или оплатить криптовалютой какой-то товар или услугу). Он выглядит так:
afdfd9c3d5555ef696594f6aaaaaa59e72dcd697e2a7521b1578140422a4f890
Тут 64 знака — цифры от нуля до десяти и латинских букв от A до F. Он создаётся случайным образом при генерации счета и не может быть изменен. Тот кто владеет приватным ключем — может получить доступ к активам на счете из любой точки мира и с любого устройства. Приватный ключ доступен только создателю изначально — поэтому очень важно его безопасно создать и не менее важно безопасно хранить и использовать. Потеря закрытого ключа ведёт к полной потере средств (они просто остаются лежать в блокчейне и никто ими не сможет воспользоваться), потому что восстановить приватный ключ или подобрать его невозможно. Закрытый ключ находится у создателя аккаунта и хранится в блокчейне для проверки и его идентификации и валидации
Итак, что мы имеем:
- пара ключей — публичный и приватный ключ. Они генерируются при создании счета и служат для доступа к нему
- адрес в сети (или открытый профиль владельца счета). Генерируется из публичного ключа
Для доступа у вас есть логин/профиль, электронная почта и пароль для доступа
Логин в данном ваше имя и оно публично доступно всем. Это как адрес в блокчейне
Электронная почта нужна для создания вашего профиля, но непосредственно для всех не является открытым. Это как публичный ключ
И есть пароль для входа в профиль, без которого не войдёшь даже с почтой. Это закрытый ключ
Можно настроить и более безопасные способы входа в личный кабинет — например, одноразовые пароли или двухфакторная аутентификация. У механизма доступа к блокчейн-счету тоже есть продвинутые способы
Продвинутые способы доступа к счету
Как мы выяснили, закрытый ключ является ключём ко всему, но есть и более продвинутые и более безопасные варианты хранения и использования приватного ключа, чем 64-значный набор символов
Перечислим все варианты от наименее безопасного к наиболее безопасному
а) приватный ключ в стандартном виде. Просто 64 символа, ничем не защищенных
приватный ключ = просто приватный ключ и больше ничего
б) приватный ключ в виде мнемонической фразы. В основном используется в некастодиальных кошельках. Состоит из 12 или 24 слов, генерируемых при создании счета в случайном порядке (стандарта BIP39 — словарь из 2048 слов и протоколы генерации ключей). Иногда используются дополнительное 13-е или 25-е слово, которое придумывает пользователь дополнительно (дополнительная защита фразы). Это фраза для восстановления или seed-фраза, которая используется для восстановления доступа не к одному адресу, а ко всем адресам, используемом в конкретном кошельке — то есть к множеству закрытых ключей (множеству аккаунтов кошелька).
мнемоническая фраза = приватный ключ + дополнительное шифрование в фразу + дополнительное пользовательское слово
в) файл-хранилище ключа (JSON-файл). Это во-первых, дополнительно зашифрованная версия приватного ключа + защищенная пользовательским паролем. Формат файла следующий: UTC + — + DATE_CREATED + — + YOUR_ADDRESS_WITHOUT_THE_Ox.
файл-хранилище = приватный ключ + дополнительное шифрование + пользовательский пароль
Это всё варианты программного доступа к закрытому ключу и соответственно к счету. То есть при использовании кошелька и подтверждении транзакций вы будете постоянно использовать эти 3 варианта — то есть вводить приватный ключ или загружать JSON-файл при каждом входе. Это не безопасно. Есть другие более безопасные способы:
г) расширения для браузера (типа Metamask), в которых можно восстановить доступ к счету с помощью приватного ключа, сид-фразы или файла-хранилища и дополнительно запаролить доступ
браузерный кошелек = файл-хранилище + дополнительный пользовательский пароль
д) мобильный или десктопный кошелёк Myetherwallet/MyCrypto и Wallet Link / Wallet Connect
десктопный кошелёк = файл-хранилище + хранение в безопасном локальном хранилище + пользовательский пароль
е) аппаратный кошелёк Ledger/Trezor
аппаратный кошелёк = файл-хранилище + хранение в отдельном хранилище с bluetooth-доступом + пользовательский пин-код
Как видно безопасность увеличивается от «а» к «е» — система доступа усложняется для взлома, но она становится проще для пользователя
В данном случае все указанные виды кошельков являются лишь интерфейсом доступа к вашему приватному ключу — вы лишь в начале использования подтверждаете доступ к своему счету и далее используете варианты г), д) и е) с паролем или пин-кодом. При подтверждении транзакций они не показывают и не передают в сеть ваш закрытый ключ и это максимально безопасно