Trojan coinbitclip как удалить
Как удалить трояны с компьютера? Троянские программы — это программы, которые используются злоумышленниками в целях нарушения работоспособности компьютера, сбора важной информации или других неблаговидных целей. Распознать и удалить трояна с компьютера — непростая задача для обычного пользователя ПК, поэтому люди часто зовут на помощь опытных программистов.
Не стоит отчаиваться и сразу звонить ремонтникам, ведь для нахождения троянов, воспользуемся специальными сканерами. Найти и искоренить трояна можно бесплатно! При этом не нужно быть супер пользователем пк.
Из этой статьи вы узнаете, как удалить троян с компьютера или ноутбука своими силами. Прежде чем говорить об удалении троянов, нужно разобраться, что они из себя представляют.
Как удалить трояны с компьютера? Что такое троян?
Под троянами принято понимать крохотные программы, которые имеют зловредный код. Они могут хорошо маскироваться и заносить инфекцию в ПК посредством фейковых антивирусов, инсталляционных программ, зараженных сайтов и даже сетевых атак. Часто случается так, что троянцы находятся в ПК, но из-за хорошей маскировки они не видны антивирусам. Троян отличается от «червя», так как он не нацелен на самопроизвольное распространение. Он преследует следующие цели:
Охота за конфиденциальной информацией — это сбор всех данных, что вы используете в сети, включая данные о кредитках и телефоне. В дальнейшем злоумышленник может получить к ним доступ.
Задействовать ресурсы компьютера в своих целях
Получение удаленного доступа, так, что пользователь даже не заметит, присутствие чужого
Уничтожение полезных данных, кодирование важной информации или блокирование системы.
Как удалить вирус-троян, не зная его симптомов? Это будет проблематично, срочно знакомимся с ними.
Какие симптомы имеет компьютер при нахождении в нем трояна?
- часто выключается или произвольно перезагружается
- запускает неизвестные программы и автозапускает их
- пк сам создает скриншоты
- модифицирует файлы, присваивает им другое расширение
- компьютер начинает затормаживаться и может повиснуть совсем
- часто высвечиваются сообщения об ошибках
Как удалить трояны с компьютера? Сканеры и антивирусы
Часто обычные антивирусы не могут найти скрытные зловредные программы. Как удалить троян в этом случае? На помощь тогда приходят антивирусные сканеры, которые не конфликтуют с уже установленным антивирусом. У этих сканеров постоянно обновляется база сигнатур вирусов, что дает возможность найти их и обезвредить. Рассмотрим самые известные сканеры-антивирусы, они то уж точно знают, как удалить вирус троян.
Kaspersky Virus Removal Tool
Это антивирусный сканер, который легко устанавливается и не имеет множества настроек. Всё, что нужно сделать, это:
- Скачиваем сканер
- Производим запуск скачанного приложения. Дождаться, пока закончится инициализация
- В окошке сканнера нажать «Изменить параметры»
- В настройках на всех элементах установить флажки
- Запустить проверку

Trojan Remover
Это утилита, которая точно знает, как удалить трояны с компьютера. Она может запросто исправить модифицированные файлы, над которыми «поработали» зловредные программы. Как работать с утилитой?
- Произведите инсталляцию и запустите программу Trojan Remover
- необходимо обновить базы, нажав кнопку «Update»
- После обновления баз нужно запустить сканирование, для этого есть кнопка «Scan»
Dr.Web Cure It
Она разработана компанией Dr Web. Её цель — удаление вирусов-троянов, а также червей и макровирусов, зловредов.
Как пользоваться утилитой?

- Необходимо скачать утилиту
- Запустить утилиту с правами администратора
- В окошке с лицензиями и обновлениями выразить согласие и нажать «Продолжить»
- Нажать кнопку «Начать проверку», при этом можно выбирать перечень «Объекты проверки»
- После запуска проверки остается избавиться от зловредов и перезагрузить ПК
Вывод: как удалить вирус троян можно обычному простому пользователю ПК. Как удалить троян с компьютера? Ответ достаточно простой – воспользоваться рассмотренными сканерами-антивирусами. Разумеется, их гораздо больше, есть еще такие полезные утилиты, как AVZ или Super AntiSpyWare. Какой именно утилитой пользоваться – решать вам!
Trojan coinbitclip как удалить

Вирус, который подменяет кошелек в буфере обмена
Вчера столкнулся с пренеприятнейшим явлением. Копируя адрес своего биткоин кошелька в буфер обмена и вставляя его потом на одном из кранов, я обнаружил, что адрес то совсем не тот. И как я не пытался скопировать по новой адрес — вставлялся уже совершенно другой.
Погуглив я нашел немного информации. Оказывается это вирус Trojan.Coinbitclip.
Действует он следующим образом — как только в буфере обмена появляется нечто похожее на адрес биткоин кошелька — то вирус подменяет его на свой адрес. Таким образом когда вы захотите перевести кому-то ваши биткоины и вот так вот не глядя скопируете, а потом вставите адрес биткоин кошелька — вы переведете ваши средства злоумышленикам.
Данный вирус легко обходит системы защиты, так как не размещает свои файлы в папке windows/system32. А так же содержит базу из более чем 10 000 различных адресов. Жертвами этого вируса как правило становятся пользователи Windows 7 и более ранние версии. У меня например под раздачу попался компьютер на Windows XP 64 bit. Отыскать на эту систему работающий антивирус у меня так и не получилось. Я перепробовал около 5-ти антивирусов и ни один не захотел останавливаться.
Самые ранние упоминания об этом вирусе я нашел от 7-го ноября 2014 года. Так, что если у вас стоит современный антивирус с постоянным обновлением — то уверен, что вы вряд ли пострадаете. Но все же обращайте внимание, когда вставляете адрес биткоин кошелька и собираетесь сделать оплату.
Данный вирус распространяется через всякого рода аддоны к играм и взломщики. Любители халявного софта и читеры — это первая категория лиц, которые скорее всего пострадают от этого вируса.
Мне так и не удалось вычистить этот вирус из системы. Поэтому нужно или переустанавливать систему или же подключить жесткий диск к другому компьютеру и запустить проверку антивирусом.
Как удалить BitCoinMiner virus: Полное руководство
BitCoinMiner virus — это вредоносная программа, которая является частью троянских вирусов. Целью BitCoinMiner virus является кража данных пользователей. Распространение этого трояна часто происходит через спам по электронной почте и поддельные обновления.
Что такое BitCoinMiner virus?
BitCoinMiner virus захватывает веб-браузеры, где изменяет отображение информации. Введенные логины и пароли крадутся и отправляются на удаленный сервер мошенников. Похищая логины и пароли, киберпреступники могут быстро завладеть электронными счетами пользователей и перевести деньги на их кошельки.
Киберпреступники используют эту функцию, чтобы заставить пользователей заплатить выкуп. Кроме того, троян крадет сохраненные пароли, автозаполнение и другие виды информации. BitCoinMiner virus также способствует записи данных, связанных с просмотром Интернета (история, cookies и многое другое) и системных данных ПК.
Это вредоносное ПО должно быть уничтожено, так как BitCoinMiner virus может отлично маскироваться в системе ПК.
| Название | BitCoinMiner virus |
| Тип | Trojan |
| Повреждения | Severe |
| Альтернативное название | BitCoinMiner virus |
| Симптомы | Trojans are designed to stealthily infiltrate victim's computer and remain silent thus no particular symptoms are clearly visible on an infected machine. |
| Методы распространения | Infected email attachments, malicious online advertisements, social engineering, software cracks. |
| Последствия атаки | Stolen banking information, passwords, identity theft, victim's computer added to a botnet. |
BitCoinMiner virus симптомы
BitCoinMiner virus может маскироваться под безопасный процесс и его трудно обнаружить. Однако система ПК начинает проявлять себя характерными общими симптомами, такими как:
- Процессор потребляет больше системных ресурсов компьютера.
- ПК часто зависает и сбоит.
- Браузеры наводнены вредоносными всплывающими окнами
- Случайные окна начинают работать сами по себе, без каких-либо действий со стороны пользователя.
- Страницы в браузере перенаправляют пользователя на мошеннические сайты.
Как BitCoinMiner virus попало на мой ПК?
BitCoinMiner virus распространяется через спам и поддельные обновления. Спам представляет собой различные вредоносные вложения (PDF-файлы, документы MS Office и многое другое). Переходя по таким вложениям, пользователь выполняет прописанные скрипты, которые тайно скачивают и устанавливают троян.
Поддельные программы обновления начинают заражать систему, применяя ошибки и недостатки устаревшего ПО.
Основные методы появления вирусов:
- Программа с вирусом скачивается и устанавливается на ПК (бесплатные программы часто идут в комплекте с BitCoinMiner virus).
- Открыто зараженное электронное письмо.
- Пользователь кликнул на всплывающую рекламу.
- Пиринговые сети.
Троянская программа запускает цепную реакцию, дополнительно устанавливая другие вирусы
BitCoinMiner virus: легитимное или поддельное?
Когда пользователь замечает файл BitCoinMiner virus, он может проверить, является ли он легитимным или поддельным, двумя способами.
- Расположение файла. Стандартный файл находится в папке C:\Windows\System32. Все остальные файлы с BitCoinMiner virus в названии размещаются в разных папках, но не в папке C:Windows\System32.
- Диспетчер задач. Сначала запустите диспетчер задач — перейдите в раздел "Процессы" и найдите BitCoinMiner virus.exe — щелкните на нем правой кнопкой мыши, чтобы удалить его — если Windows покажет предупреждение, значит BitCoinMiner virus.exe — хороший процесс и его не нужно удалять. В противном случае, если появляется предупреждение, процесс BitCoinMiner virus.exe является поддельным.
Удалите BitCoinMiner virus из вашей системы
Очень часто бывает, что пользователь замечает, что троянская программа остается в системе после удаления. Это может быть связано с тем, что реестр с остальными системными файлами ПК заражены. Давайте попробуем удалить BitCoinMiner virus с компьютера:
Метод 1: Удалить BitCoinMiner virus с AVarmor
AVarmora представляет собой инструмент, который удаляет вредоносное ПО. Утилита помогает пользователям удалять с компьютера трояны типа BitCoinMiner virus и различные вредоносные программы. Утилита имеет простой и удобный интерфейс, а также мощные механизмы для защиты всей системы вашего ПК.
- Скачайте и установите AVarmor.
- После завершения процесса загрузки запустите утилиту, согласившись с ее настройками. Перед этим необходимо закрыть все посторонние программы на вашем компьютере.
- Утилита начнет свою работу, и пользователю необходимо нажать кнопку "Сканировать" на наличие вредоносного ПО.
- После завершения сканирования будет сформирован список найденных опасных объектов.
- Удалить все найденные угрозы.
- После завершения очистки перезагрузите компьютер.
Метод 2: Удаление через редактор реестра
Те, кто хочет попробовать удалить BitCoinMiner virus вручную, используют Regedit, так как троян может сам изменять реестр.
- Давайте запустим командную строку.
- Вводим Regedit в командной строке.
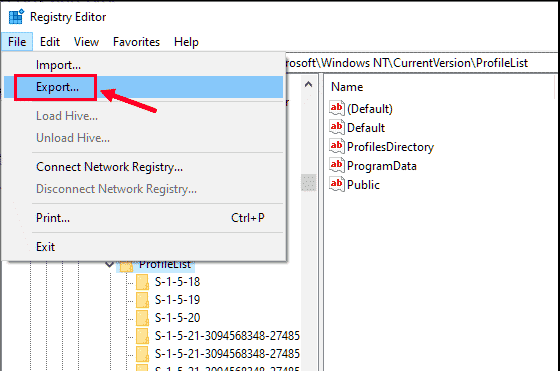
- Перед деинсталляцией необходимо сделать резервную копию реестра (Файл — Экспорт — сохранить реестр в безопасном месте).
- Как только резервная копия будет создана, нажмите Правка — Найти.
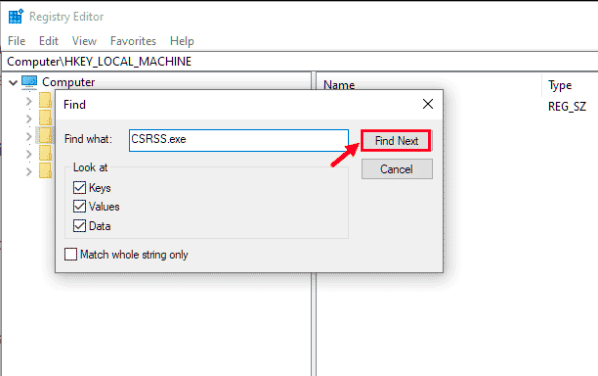
- Введите BitCoinMiner virus.exe — Find next.
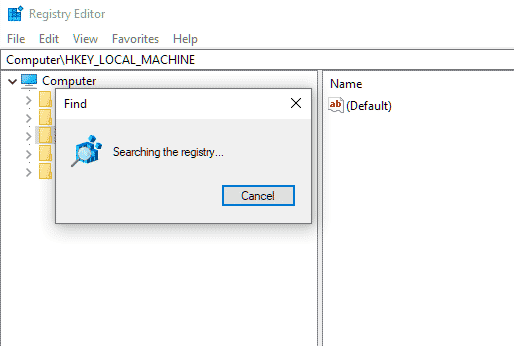
- Реестр найден? Щелкните по нему правой кнопкой мыши и нажмите Удалить.
Метод 3: Подключите компьютер к сети и войдите в безопасный режим
Сначала попробуйте загрузить компьютер в безопасном режиме. Это поможет вам предотвратить запуск BitCoinMiner virus.
Windows 7, 10, Vista, XP
- Сначала выполните перезагрузку компьютера.
- Нажмите F8 до появления Windows.
- Вы увидите меню дополнительных опций.
- Перейдите в "Безопасный режим с подключением к сети"
- Нажмите Enter.
Windows 8, Windows 8.1
- Нажмите Windows+R, чтобы вызвать окно RUN.
- Введите команду msconfig.
- Нажмите OK.
- Перейдите на вкладку Boot.
- В этой области выберите опции Safe Boot и Networking.
- Нажмите OK.
- Перезагрузите компьютер.
Метод 4: Удалить все сомнительные приложения
Виновное приложение может остаться даже после попытки его удаления, находя новые места в системе компьютера. Попробуйте определить их местонахождение:
- Щелкните правой кнопкой мыши на панели задач.
- Выберите Диспетчер задач.
- Просмотрите все приложения, которые потребляют системную память.
- Найдите приложения, которые не были установлены и запущены пользователем.
- Щелкните по ним правой кнопкой мыши, чтобы открыть их местоположение.
- Теперь откройте Панель управления.
- Нажмите Удалить программу.
- Проверьте наличие подозрительных приложений.
Метод 5: Удалить временные файлы
Папка временных файлов — это место, где могут храниться вредоносные файлы. Попробуйте удалить временные файлы и папки:
- Откройте окно "Выполнить"
- Введите команду %temp% и нажмите Enter.
- Появится путь C:\Users\[имя пользователя]\AppData\Local\Temp, то есть откроется папка temp.
- Удалите файлы и папки, а затем очистите корзину.
Метод 6: Удалить BitCoinMiner virus из браузеров
Теперь давайте рассмотрим, как удалить BitCoinMiner virus в самых популярных браузерах.
Mozilla Firefox
Необходимо удалить опасные расширения:
- Откройте Mozilla Firefox и нажмите на Меню.
- Перейдите в раздел Дополнения.
- Выберите BitCoinMiner virus и нажмите на Удалить.
Сбросить домашнюю страницу
- Нажмите на три горизонтальные линии в правом верхнем углу экрана, чтобы открыть Меню.
- Перейдите в Настройки
- В этой области выберите предпочтительную домашнюю страницу.
Очистить куки с данными сайта
- Переходим в Меню, где выбираем Предпочтения.
- Теперь нам нужен раздел Конфиденциальность и безопасность.
- Находим раздел Cookies and Site Data.
- Нажмите на Очистить данные сайта.
- Перезапустить Firefox.
- Откройте Firefox.
- В правом верхнем углу нажмите на Меню, чтобы перейти к разделу Помощь.
- Теперь выберите Информация об устранении неполадок.
- Появится новое окно, в котором нужно нажать на Refresh Firefox.
- Подтвердите действие.
Google Chrome
Необходимо удалить опасные расширения:
- Открыть Chrome.
- Нажмите на Меню, чтобы выбрать Другие инструменты.
- Затем перейдите к Расширениям.
- Появится новое окно со всеми установленными расширениями.
- Удалите подозрительный плагин, связанный с BitCoinMiner virus.
Очистить куки с данными сайта
- Перейдите в Меню и нажмите на Настройки.
- Перейдите в раздел Конфиденциальность и безопасность и выберите Очистить данные просмотра (История просмотров, Cookies, кэшированные изображения/файлы).
- Нажмите на Очистить данные.
Сбросить домашнюю страницу
- Перейдите в меню и выберите Настройки.
- Ищите подозрительный сайт, который находится в разделе "При запуске".
- Нажмите Открыть определенную или набор страниц, найдите Удалить.
- Перезагрузите браузер.
- Перейдите в меню, чтобы выбрать Настройки.
- Перейдите в раздел "Расширенные".
- Перейдите в раздел "Сброс и очистка."
- Нажмите Восстановить настройки по умолчанию.
Internet Explorer
Необходимо удалить опасные расширения:
- Выберите знак "шестеренка" Internet Explorer в правой части экрана.
- Перейдите в "Управление расширениями".
- Просмотрите все недавно установленные подозрительные расширения; среди них есть BitCoinMiner virus.
- Выберите его и удалите.
- Нажмите Internet Explorer, чтобы открыть браузер.
- Нажмите на значок шестеренки, чтобы выбрать Настройки Интернета.
- Появится новое окно, в котором нам нужна вкладка Advanced.
- Теперь нажмите на кнопку Сброс.
- Подтвердите свои действия.
Microsoft Edge
Необходимо удалить опасные расширения:
- Выберите меню
- Найти расширения.
- В списке выберите расширение, нажмите на знак шестеренки, где выберите Деинсталляция.
- Найдите тип Trojan и удалите его.
Очистить куки с данными сайта
- Заходим в Меню, где выбираем Конфиденциальность и безопасность.
- Теперь нам нужен раздел "Очистить данные браузера", где выбираем категории, которые мы хотим очистить.
Сбросить домашнюю страницу
- Нажмите на значок меню, чтобы перейти к Настройкам.
- Найдите раздел При запуске.
- Нажмите Отключить на подозрительном домене.
- Нажмите Ctrl+Shift+Esc, чтобы открыть диспетчер задач.
- Нажмите Подробнее.
- Перейдите в нижнюю часть страницы, где вам нужно найти все записи с именем Microsoft Edge. Щелкните правой кнопкой мыши на каждой из них и выберите Завершить задачу.
Safari
Необходимо удалить опасные расширения:
- Нажмите на знак Safari.
- Перейдите в Параметры.
- Появится новое окно, в котором нужно выбрать Расширения.
- Выберите нежелательное расширение и нажмите кнопку Uninstall.
Очистить куки с данными сайта
- Нажмите на значок Safari и выберите Очистить историю.
- Под пунктом Очистить появится выпадающее меню, в котором нужно выбрать всю историю.
- Подтвердите свой выбор.
- Нажмите на знак Safari, чтобы выбрать Настройки.
- Нажмите на вкладку Advanced.
- Поставьте галочку напротив Show Develop menu.
- Далее нажмите кнопку Develop и выберите Empty Caches.
Все мы знаем, что Интернет продолжает стремительно развиваться, становясь все более обширным. Каждый пользователь не должен забывать защищать свою систему от вирусов типа BitCoinMiner virus.
Все мы знаем, что Интернет продолжает стремительно развиваться, становясь все более обширным. Каждый пользователь не должен забывать защищать свою систему от вирусов типа BitCoinMiner virus.
Инструкции по удалению BitCoinMiner virus
Шаг 1:
Разрешите AVarmor просканировать ваш компьютер на наличие вредоносных программ и других вирусов.
Шаг 2:
Нажмите «Восстановить», чтобы исправить проблемы с вредоносным ПО.
Вирус, который подменяет кошелек в буфере обмена
Вчера столкнулся с пренеприятнейшим явлением. Копируя адрес своего биткоин кошелька в буфер обмена и вставляя его потом на одном из кранов, я обнаружил, что адрес то совсем не тот. И как я не пытался скопировать по новой адрес — вставлялся уже совершенно другой.
Погуглив я нашел немного информации. Оказывается это вирус Trojan.Coinbitclip.
Действует он следующим образом — как только в буфере обмена появляется нечто похожее на адрес биткоин кошелька — то вирус подменяет его на свой адрес. Таким образом когда вы захотите перевести кому-то ваши биткоины и вот так вот не глядя скопируете, а потом вставите адрес биткоин кошелька — вы переведете ваши средства злоумышленикам.
Данный вирус легко обходит системы защиты, так как не размещает свои файлы в папке windows/system32. А так же содержит базу из более чем 10 000 различных адресов. Жертвами этого вируса как правило становятся пользователи Windows 7 и более ранние версии. У меня например под раздачу попался компьютер на Windows XP 64 bit. Отыскать на эту систему работающий антивирус у меня так и не получилось. Я перепробовал около 5-ти антивирусов и ни один не захотел останавливаться.
Самые ранние упоминания об этом вирусе я нашел от 7-го ноября 2014 года. Так, что если у вас стоит современный антивирус с постоянным обновлением — то уверен, что вы вряд ли пострадаете. Но все же обращайте внимание, когда вставляете адрес биткоин кошелька и собираетесь сделать оплату.
Данный вирус распространяется через всякого рода аддоны к играм и взломщики . я как раз установил новинку от хатаба релиз игры
Horizon Zero Dawn на пк Complete Edition (2020) PC | RePack от xatab
будьте осторожны! подозреваю что игра не запустилась выдав ошибку оставив после себя вирус!
Любители халявного софта и читеры — это первая категория лиц, которые скорее всего пострадают от этого вируса.
Мне так и не удалось вычистить этот вирус из системы. Поэтому нужно или переустанавливать систему или же подключить жесткий диск к другому компьютеру и запустить проверку антивирусом.
Как удалить BitCoin Clipper malware: Полное руководство
BitCoin Clipper malware — это вредоносная программа, которая является частью троянских вирусов. Целью BitCoin Clipper malware является кража данных пользователей. Распространение этого трояна часто происходит через спам по электронной почте и поддельные обновления.
Что такое BitCoin Clipper malware?
BitCoin Clipper malware захватывает веб-браузеры, где изменяет отображение информации. Введенные логины и пароли крадутся и отправляются на удаленный сервер мошенников. Похищая логины и пароли, киберпреступники могут быстро завладеть электронными счетами пользователей и перевести деньги на их кошельки.
Киберпреступники используют эту функцию, чтобы заставить пользователей заплатить выкуп. Кроме того, троян крадет сохраненные пароли, автозаполнение и другие виды информации. BitCoin Clipper malware также способствует записи данных, связанных с просмотром Интернета (история, cookies и многое другое) и системных данных ПК.
Это вредоносное ПО должно быть уничтожено, так как BitCoin Clipper malware может отлично маскироваться в системе ПК.
| Название | BitCoin Clipper malware |
| Тип | Trojan |
| Повреждения | Severe |
| Альтернативное название | BitCoin Clipper malware |
| Названия обнаружения | Avast (Win32:RATX-gen [Trj]), BitDefender (Gen:Variant.Razy.613321), ESET-NOD32 (A Variant Of MSIL/TrojanDownloader.Smal), Kaspersky (HEUR:Trojan-PSW.Win32.Generic) |
| Симптомы | Trojans are designed to stealthily infiltrate the victim's computer and remain silent, and thus no particular symptoms are clearly visible on an infected machine. |
| Методы распространения | Infected email attachments, malicious online advertisements, social engineering, software 'cracks'. |
| Последствия атаки | Stolen passwords and banking information, identity theft, the victim's computer added to a botnet. |
BitCoin Clipper malware симптомы
BitCoin Clipper malware может маскироваться под безопасный процесс и его трудно обнаружить. Однако система ПК начинает проявлять себя характерными общими симптомами, такими как:
- Процессор потребляет больше системных ресурсов компьютера.
- ПК часто зависает и сбоит.
- Браузеры наводнены вредоносными всплывающими окнами
- Случайные окна начинают работать сами по себе, без каких-либо действий со стороны пользователя.
- Страницы в браузере перенаправляют пользователя на мошеннические сайты.
Как BitCoin Clipper malware попало на мой ПК?
BitCoin Clipper malware распространяется через спам и поддельные обновления. Спам представляет собой различные вредоносные вложения (PDF-файлы, документы MS Office и многое другое). Переходя по таким вложениям, пользователь выполняет прописанные скрипты, которые тайно скачивают и устанавливают троян.
Поддельные программы обновления начинают заражать систему, применяя ошибки и недостатки устаревшего ПО.
Основные методы появления вирусов:
- Программа с вирусом скачивается и устанавливается на ПК (бесплатные программы часто идут в комплекте с BitCoin Clipper malware).
- Открыто зараженное электронное письмо.
- Пользователь кликнул на всплывающую рекламу.
- Пиринговые сети.
Троянская программа запускает цепную реакцию, дополнительно устанавливая другие вирусы
BitCoin Clipper malware: легитимное или поддельное?
Когда пользователь замечает файл BitCoin Clipper malware, он может проверить, является ли он легитимным или поддельным, двумя способами.
- Расположение файла. Стандартный файл находится в папке C:\Windows\System32. Все остальные файлы с BitCoin Clipper malware в названии размещаются в разных папках, но не в папке C:Windows\System32.
- Диспетчер задач. Сначала запустите диспетчер задач — перейдите в раздел "Процессы" и найдите BitCoin Clipper malware.exe — щелкните на нем правой кнопкой мыши, чтобы удалить его — если Windows покажет предупреждение, значит BitCoin Clipper malware.exe — хороший процесс и его не нужно удалять. В противном случае, если появляется предупреждение, процесс BitCoin Clipper malware.exe является поддельным.
Удалите BitCoin Clipper malware из вашей системы
Очень часто бывает, что пользователь замечает, что троянская программа остается в системе после удаления. Это может быть связано с тем, что реестр с остальными системными файлами ПК заражены. Давайте попробуем удалить BitCoin Clipper malware с компьютера:
Метод 1: Удалить BitCoin Clipper malware с AVarmor
AVarmora представляет собой инструмент, который удаляет вредоносное ПО. Утилита помогает пользователям удалять с компьютера трояны типа BitCoin Clipper malware и различные вредоносные программы. Утилита имеет простой и удобный интерфейс, а также мощные механизмы для защиты всей системы вашего ПК.
- Скачайте и установите AVarmor.
- После завершения процесса загрузки запустите утилиту, согласившись с ее настройками. Перед этим необходимо закрыть все посторонние программы на вашем компьютере.
- Утилита начнет свою работу, и пользователю необходимо нажать кнопку "Сканировать" на наличие вредоносного ПО.
- После завершения сканирования будет сформирован список найденных опасных объектов.
- Удалить все найденные угрозы.
- После завершения очистки перезагрузите компьютер.
Метод 2: Удаление через редактор реестра
Те, кто хочет попробовать удалить BitCoin Clipper malware вручную, используют Regedit, так как троян может сам изменять реестр.
- Давайте запустим командную строку.
- Вводим Regedit в командной строке.

- Перед деинсталляцией необходимо сделать резервную копию реестра (Файл — Экспорт — сохранить реестр в безопасном месте).
- Как только резервная копия будет создана, нажмите Правка — Найти.

- Введите BitCoin Clipper malware.exe — Find next.
- Реестр найден? Щелкните по нему правой кнопкой мыши и нажмите Удалить.

Метод 3: Подключите компьютер к сети и войдите в безопасный режим
Сначала попробуйте загрузить компьютер в безопасном режиме. Это поможет вам предотвратить запуск BitCoin Clipper malware.
Windows 7, 10, Vista, XP
- Сначала выполните перезагрузку компьютера.
- Нажмите F8 до появления Windows.
- Вы увидите меню дополнительных опций.
- Перейдите в "Безопасный режим с подключением к сети"
- Нажмите Enter.
Windows 8, Windows 8.1
- Нажмите Windows+R, чтобы вызвать окно RUN.
- Введите команду msconfig.
- Нажмите OK.
- Перейдите на вкладку Boot.
- В этой области выберите опции Safe Boot и Networking.
- Нажмите OK.
- Перезагрузите компьютер.
Метод 4: Удалить все сомнительные приложения
Виновное приложение может остаться даже после попытки его удаления, находя новые места в системе компьютера. Попробуйте определить их местонахождение:
- Щелкните правой кнопкой мыши на панели задач.
- Выберите Диспетчер задач.
- Просмотрите все приложения, которые потребляют системную память.
- Найдите приложения, которые не были установлены и запущены пользователем.
- Щелкните по ним правой кнопкой мыши, чтобы открыть их местоположение.
- Теперь откройте Панель управления.
- Нажмите Удалить программу.
- Проверьте наличие подозрительных приложений.
Метод 5: Удалить временные файлы
Папка временных файлов — это место, где могут храниться вредоносные файлы. Попробуйте удалить временные файлы и папки:
- Откройте окно "Выполнить"
- Введите команду %temp% и нажмите Enter.
- Появится путь C:\Users\[имя пользователя]\AppData\Local\Temp, то есть откроется папка temp.
- Удалите файлы и папки, а затем очистите корзину.
Метод 6: Удалить BitCoin Clipper malware из браузеров
Теперь давайте рассмотрим, как удалить BitCoin Clipper malware в самых популярных браузерах.
Mozilla Firefox
Необходимо удалить опасные расширения:
- Откройте Mozilla Firefox и нажмите на Меню.
- Перейдите в раздел Дополнения.
- Выберите BitCoin Clipper malware и нажмите на Удалить.
Сбросить домашнюю страницу
- Нажмите на три горизонтальные линии в правом верхнем углу экрана, чтобы открыть Меню.
- Перейдите в Настройки
- В этой области выберите предпочтительную домашнюю страницу.
Очистить куки с данными сайта
- Переходим в Меню, где выбираем Предпочтения.
- Теперь нам нужен раздел Конфиденциальность и безопасность.
- Находим раздел Cookies and Site Data.
- Нажмите на Очистить данные сайта.
- Перезапустить Firefox.
- Откройте Firefox.
- В правом верхнем углу нажмите на Меню, чтобы перейти к разделу Помощь.
- Теперь выберите Информация об устранении неполадок.
- Появится новое окно, в котором нужно нажать на Refresh Firefox.
- Подтвердите действие.
Google Chrome
Необходимо удалить опасные расширения:
- Открыть Chrome.
- Нажмите на Меню, чтобы выбрать Другие инструменты.
- Затем перейдите к Расширениям.
- Появится новое окно со всеми установленными расширениями.
- Удалите подозрительный плагин, связанный с BitCoin Clipper malware.
Очистить куки с данными сайта
- Перейдите в Меню и нажмите на Настройки.
- Перейдите в раздел Конфиденциальность и безопасность и выберите Очистить данные просмотра (История просмотров, Cookies, кэшированные изображения/файлы).
- Нажмите на Очистить данные.
Сбросить домашнюю страницу
- Перейдите в меню и выберите Настройки.
- Ищите подозрительный сайт, который находится в разделе "При запуске".
- Нажмите Открыть определенную или набор страниц, найдите Удалить.
- Перезагрузите браузер.
- Перейдите в меню, чтобы выбрать Настройки.
- Перейдите в раздел "Расширенные".
- Перейдите в раздел "Сброс и очистка."
- Нажмите Восстановить настройки по умолчанию.
Internet Explorer
Необходимо удалить опасные расширения:
- Выберите знак "шестеренка" Internet Explorer в правой части экрана.
- Перейдите в "Управление расширениями".
- Просмотрите все недавно установленные подозрительные расширения; среди них есть BitCoin Clipper malware.
- Выберите его и удалите.
- Нажмите Internet Explorer, чтобы открыть браузер.
- Нажмите на значок шестеренки, чтобы выбрать Настройки Интернета.
- Появится новое окно, в котором нам нужна вкладка Advanced.
- Теперь нажмите на кнопку Сброс.
- Подтвердите свои действия.
Microsoft Edge
Необходимо удалить опасные расширения:
- Выберите меню
- Найти расширения.
- В списке выберите расширение, нажмите на знак шестеренки, где выберите Деинсталляция.
- Найдите тип Trojan и удалите его.
Очистить куки с данными сайта
- Заходим в Меню, где выбираем Конфиденциальность и безопасность.
- Теперь нам нужен раздел "Очистить данные браузера", где выбираем категории, которые мы хотим очистить.
Сбросить домашнюю страницу
- Нажмите на значок меню, чтобы перейти к Настройкам.
- Найдите раздел При запуске.
- Нажмите Отключить на подозрительном домене.
- Нажмите Ctrl+Shift+Esc, чтобы открыть диспетчер задач.
- Нажмите Подробнее.
- Перейдите в нижнюю часть страницы, где вам нужно найти все записи с именем Microsoft Edge. Щелкните правой кнопкой мыши на каждой из них и выберите Завершить задачу.
Safari
Необходимо удалить опасные расширения:
- Нажмите на знак Safari.
- Перейдите в Параметры.
- Появится новое окно, в котором нужно выбрать Расширения.
- Выберите нежелательное расширение и нажмите кнопку Uninstall.
Очистить куки с данными сайта
- Нажмите на значок Safari и выберите Очистить историю.
- Под пунктом Очистить появится выпадающее меню, в котором нужно выбрать всю историю.
- Подтвердите свой выбор.
- Нажмите на знак Safari, чтобы выбрать Настройки.
- Нажмите на вкладку Advanced.
- Поставьте галочку напротив Show Develop menu.
- Далее нажмите кнопку Develop и выберите Empty Caches.
Все мы знаем, что Интернет продолжает стремительно развиваться, становясь все более обширным. Каждый пользователь не должен забывать защищать свою систему от вирусов типа BitCoin Clipper malware.
Все мы знаем, что Интернет продолжает стремительно развиваться, становясь все более обширным. Каждый пользователь не должен забывать защищать свою систему от вирусов типа BitCoin Clipper malware.
Инструкции по удалению BitCoin Clipper malware
Шаг 1:
Разрешите AVarmor просканировать ваш компьютер на наличие вредоносных программ и других вирусов.
Шаг 2:
Нажмите «Восстановить», чтобы исправить проблемы с вредоносным ПО.
Remove Coinbitclip Hearthstone Trojan Completely
 A new type of infostealing Trojan is reported to aim at the cryptocurrency BitCoin, replacing It’s addresses with malicious ones. The Trojan creates multiple files via obfuscated executables, and it aims to stay concealed for as long as possible on the user PC. Furthermore, Coinbitclip uses multiple third-party BitCoin addresses and may use a different one for every infection. Furthermore, the Trojan most likely has something to do with the notorious game Hearthstone, resembling It’s executables. All users who actively use bitcoins are strongly advised to use an advanced anti-malware protection or use another computer for their financial transactions.
Image sources: Sensorstechforum and Blizzard™
| Name | Coinbitclip Trojan |
| Type | Infostealer Trojan |
| Short Description | The payload steals and replaces bitcoin addresses. |
| Symptoms | The user may witness unfamiliar files in the %AppData% such as Hearthstone.exe. |
| Distribution Method | Via malicious web links aor attachments. |
| Detection Tool | Download Malware Removal Tool, to See If Your System Has Been Affected by malware |
| User Experience | Join our forum topic about the threat to discuss Coinbitclip Trojan. |
Coinbitclip Trojan – How Does It Spread
An effective way for such type of trojans to spread is via malicious web links posted online. In the situation discovered, by Symantec researchers the game Hearthstone is copied, which means that it may target users via various third-party websites that are Blizzard or Hearthstone related and may insert the trojan via injecting a malicious code on the victim’s computer.
There may be another mean of targeting users on a massive scale. The hackers may send out massively spam emails to users that have registered on a Hearthstone related website. The mails may look like they come from Blizzard themselves and the following messages may be present in them, for example:
- “Click here to restore your password.”
- “Your account has been suspended. Click here for more information.”
- “Incoming files regarding Hearthstone.”
The mail messages might also contain an archived file as an attachment that may have the obfuscated payload of the malware.
Furthermore, the cyber-threat may create a registry entry for the Hearthstone.exe file to run every time your Windows starts. It is located in the following Windows Registry key:
- “HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Run\”
After setting up nice and comfy on your PC, the Trojan begins to automatically look for any BitCoin addresses that are copied by the user. What the Trojan does is it uses a custom database of many third-party BitCoin addresses to replace them with the currently copied address immediately after detection. What is more, the cyber-threat is smart – it uses the BitCoin address in its database closest to the actual one that has been copied to the clipboard.
This is most likely done with the one and only purpose to steal money when users convert money in bitcoins. The malware may work extremely well with ransomware threats such as TeslaCrypt 3.0 which persuade and scare users to pay for the decryption of their files in BitCoins.
Remove Coinbitclip Trojan from Your PC
Since this cyber-threat may create registry entries on your computer and may use an updater to stay hidden and change the location of the malicious files, it is strongly advisable to methodologically remove this Trojan. To do this, follow the after mentioned instructions.
Ventsislav Krastev
Ventsislav is a cybersecurity expert at SensorsTechForum since 2015. He has been researching, covering, helping victims with the latest malware infections plus testing and reviewing software and the newest tech developments. Having graduated Marketing as well, Ventsislav also has passion for learning new shifts and innovations in cybersecurity that become game changers. After studying Value Chain Management, Network Administration and Computer Administration of System Applications, he found his true calling within the cybersecrurity industry and is a strong believer in the education of every user towards online safety and security.
Follow Me: