Что такое E_YATIIUE.EXE? Это безопасно или вирус? Как удалить или исправить это
E_YATIIUE.EXE это исполняемый файл, который является частью EPSON WF-2540 Series Удаление принтера Программа, разработанная Корпорация SEIKO EPSON, Программное обеспечение обычно о 49.78 MB по размеру.
Расширение .exe имени файла отображает исполняемый файл. В некоторых случаях исполняемые файлы могут повредить ваш компьютер. Пожалуйста, прочитайте следующее, чтобы решить для себя, является ли E_YATIIUE.EXE Файл на вашем компьютере — это вирус или троянский конь, который вы должны удалить, или это действительный файл операционной системы Windows или надежное приложение.
E_YATIIUE.EXE безопасный, или это вирус или вредоносная программа?
Первое, что поможет вам определить, является ли тот или иной файл законным процессом Windows или вирусом, это местоположение самого исполняемого файла. Например, такой процесс, как E_YATIIUE.EXE, должен запускаться из C: \ Windows \ System32 \ spool \ drivers \ x64 \ 3 \ e_yinsiue.exe и нигде в другом месте.
Для подтверждения откройте диспетчер задач, выберите «Просмотр» -> «Выбрать столбцы» и выберите «Имя пути к изображению», чтобы добавить столбец местоположения в диспетчер задач. Если вы обнаружите здесь подозрительный каталог, возможно, стоит дополнительно изучить этот процесс.
Еще один инструмент, который иногда может помочь вам обнаружить плохие процессы, — это Microsoft Process Explorer. Запустите программу (не требует установки) и активируйте «Проверить легенды» в разделе «Параметры». Теперь перейдите в View -> Select Columns и добавьте «Verified Signer» в качестве одного из столбцов.
Если статус процесса «Проверенная подписывающая сторона» указан как «Невозможно проверить», вам следует взглянуть на процесс. Не все хорошие процессы Windows имеют метку проверенной подписи, но ни один из плохих.
- Находится в C: \ Windows \ System32 \ Spool \ Drivers \ x64 \ 3 вложенная;
- Издатель: Корпорация SEIKO EPSON
- Полный путь: C: \ Windows \ System32 \ золотник \ Drivers \ x64 \ 3 \ e_yinsiue.exe
- Файл справки:
- URL издателя: www.epson.com
- Известно, что до 49.78 MB по размеру на большинстве окон;
Если у вас возникли какие-либо трудности с этим исполняемым файлом, вы должны определить, заслуживает ли он доверия, прежде чем удалять E_YATIIUE.EXE. Для этого найдите этот процесс в диспетчере задач.
Найдите его местоположение (оно должно быть в C: \ Windows \ System32 \ spool \ drivers \ x64 \ 3) и сравните размер и т. Д. С приведенными выше фактами.
Если вы подозреваете, что можете быть заражены вирусом, вы должны немедленно попытаться это исправить. Чтобы удалить вирус E_YATIIUE.EXE, вам необходимо Загрузите и установите приложение полной безопасности, например Malwarebytes., Обратите внимание, что не все инструменты могут обнаружить все типы вредоносных программ, поэтому вам может потребоваться попробовать несколько вариантов, прежде чем вы добьетесь успеха.
Кроме того, функциональность вируса может сама влиять на удаление E_YATIIUE.EXE. В этом случае вы должны включить Безопасный режим с загрузкой сетевых драйверов — безопасная среда, которая отключает большинство процессов и загружает только самые необходимые службы и драйверы. Когда вы можете запустить программу безопасности и полный анализ системы.
Могу ли я удалить или удалить E_YATIIUE.EXE?
Не следует удалять безопасный исполняемый файл без уважительной причины, так как это может повлиять на производительность любых связанных программ, использующих этот файл. Не забывайте регулярно обновлять программное обеспечение и программы, чтобы избежать будущих проблем, вызванных поврежденными файлами. Что касается проблем с функциональностью программного обеспечения, проверяйте обновления драйверов и программного обеспечения чаще, чтобы избежать или вообще не возникало таких проблем.
Согласно различным источникам онлайн, 11% людей удаляют этот файл, поэтому он может быть безвредным, но рекомендуется проверить надежность этого исполняемого файла самостоятельно, чтобы определить, является ли он безопасным или вирусом. Лучшая диагностика для этих подозрительных файлов — полный системный анализ с Reimage, Если файл классифицирован как вредоносный, эти приложения также удалят E_YATIIUE.EXE и избавятся от связанных вредоносных программ.
- 1. в Меню Пуск (для Windows 8 щелкните правой кнопкой мыши в нижнем левом углу экрана), нажмите Панель управления, а затем под Программы:
o Windows Vista / 7 / 8.1 / 10: нажмите Удаление программы.
o Windows XP: нажмите Установка и удаление программ.
- 2. Когда вы найдете программу EPSON WF-2540 Series Удаление принтеращелкните по нему, а затем:
o Windows Vista / 7 / 8.1 / 10: нажмите Удалить.
o Windows XP: нажмите Удалить or Изменить / Удалить вкладка (справа от программы).
- 3. Следуйте инструкциям по удалению EPSON WF-2540 Series Удаление принтера.
Распространенные сообщения об ошибках в E_YATIIUE.EXE
Наиболее распространенные ошибки E_YATIIUE.EXE, которые могут возникнуть:
• «Ошибка приложения E_YATIIUE.EXE».
• «Ошибка E_YATIIUE.EXE.»
• «E_YATIIUE.EXE столкнулся с проблемой и должен быть закрыт. Приносим извинения за неудобства».
• «E_YATIIUE.EXE не является допустимым приложением Win32».
• «E_YATIIUE.EXE не запущен».
• «E_YATIIUE.EXE не найден».
• «Не удается найти E_YATIIUE.EXE.»
• «Ошибка запуска программы: E_YATIIUE.EXE.»
• «Неверный путь к приложению: E_YATIIUE.EXE.»
Эти сообщения об ошибках .exe могут появляться во время установки программы, во время выполнения связанной с ней программы, удаления принтера EPSON WF-2540 Series, при запуске или завершении работы Windows, или даже при установке операционной системы Windows. Отслеживание момента появления ошибки E_YATIIUE.EXE является важной информацией, когда дело доходит до устранения неполадок.
Как исправить E_YATIIUE.EXE
Аккуратный и опрятный компьютер — это один из лучших способов избежать проблем с EPSON WF-2540 Series Printer Uninstall. Это означает выполнение сканирования на наличие вредоносных программ, очистку жесткого диска cleanmgr и ПФС / SCANNOWудаление ненужных программ, мониторинг любых автозапускаемых программ (с помощью msconfig) и включение автоматических обновлений Windows. Не забывайте всегда делать регулярные резервные копии или хотя бы определять точки восстановления.
Zittutewn yen exe что такое
Что такое E_YATIIUE.EXE? Это безопасно или вирус? Как удалить или исправить это
E_YATIIUE.EXE это исполняемый файл, который является частью EPSON WF-2540 Series Удаление принтера Программа, разработанная Корпорация SEIKO EPSON, Программное обеспечение обычно о 49.78 MB по размеру.
Расширение .exe имени файла отображает исполняемый файл. В некоторых случаях исполняемые файлы могут повредить ваш компьютер. Пожалуйста, прочитайте следующее, чтобы решить для себя, является ли E_YATIIUE.EXE Файл на вашем компьютере — это вирус или троянский конь, который вы должны удалить, или это действительный файл операционной системы Windows или надежное приложение.
E_YATIIUE.EXE безопасный, или это вирус или вредоносная программа?
Первое, что поможет вам определить, является ли тот или иной файл законным процессом Windows или вирусом, это местоположение самого исполняемого файла. Например, такой процесс, как E_YATIIUE.EXE, должен запускаться из C: \ Windows \ System32 \ spool \ drivers \ x64 \ 3 \ e_yinsiue.exe и нигде в другом месте.
Для подтверждения откройте диспетчер задач, выберите «Просмотр» -> «Выбрать столбцы» и выберите «Имя пути к изображению», чтобы добавить столбец местоположения в диспетчер задач. Если вы обнаружите здесь подозрительный каталог, возможно, стоит дополнительно изучить этот процесс.
Еще один инструмент, который иногда может помочь вам обнаружить плохие процессы, — это Microsoft Process Explorer. Запустите программу (не требует установки) и активируйте «Проверить легенды» в разделе «Параметры». Теперь перейдите в View -> Select Columns и добавьте «Verified Signer» в качестве одного из столбцов.
Если статус процесса «Проверенная подписывающая сторона» указан как «Невозможно проверить», вам следует взглянуть на процесс. Не все хорошие процессы Windows имеют метку проверенной подписи, но ни один из плохих.
- Находится в C: \ Windows \ System32 \ Spool \ Drivers \ x64 \ 3 вложенная;
- Издатель: Корпорация SEIKO EPSON
- Полный путь: C: \ Windows \ System32 \ золотник \ Drivers \ x64 \ 3 \ e_yinsiue.exe
- Файл справки:
- URL издателя: www.epson.com
- Известно, что до 49.78 MB по размеру на большинстве окон;
Если у вас возникли какие-либо трудности с этим исполняемым файлом, вы должны определить, заслуживает ли он доверия, прежде чем удалять E_YATIIUE.EXE. Для этого найдите этот процесс в диспетчере задач.
Найдите его местоположение (оно должно быть в C: \ Windows \ System32 \ spool \ drivers \ x64 \ 3) и сравните размер и т. Д. С приведенными выше фактами.
Если вы подозреваете, что можете быть заражены вирусом, вы должны немедленно попытаться это исправить. Чтобы удалить вирус E_YATIIUE.EXE, вам необходимо Загрузите и установите приложение полной безопасности, например Malwarebytes., Обратите внимание, что не все инструменты могут обнаружить все типы вредоносных программ, поэтому вам может потребоваться попробовать несколько вариантов, прежде чем вы добьетесь успеха.
Кроме того, функциональность вируса может сама влиять на удаление E_YATIIUE.EXE. В этом случае вы должны включить Безопасный режим с загрузкой сетевых драйверов — безопасная среда, которая отключает большинство процессов и загружает только самые необходимые службы и драйверы. Когда вы можете запустить программу безопасности и полный анализ системы.
Могу ли я удалить или удалить E_YATIIUE.EXE?
Не следует удалять безопасный исполняемый файл без уважительной причины, так как это может повлиять на производительность любых связанных программ, использующих этот файл. Не забывайте регулярно обновлять программное обеспечение и программы, чтобы избежать будущих проблем, вызванных поврежденными файлами. Что касается проблем с функциональностью программного обеспечения, проверяйте обновления драйверов и программного обеспечения чаще, чтобы избежать или вообще не возникало таких проблем.
Согласно различным источникам онлайн, 11% людей удаляют этот файл, поэтому он может быть безвредным, но рекомендуется проверить надежность этого исполняемого файла самостоятельно, чтобы определить, является ли он безопасным или вирусом. Лучшая диагностика для этих подозрительных файлов — полный системный анализ с Reimage, Если файл классифицирован как вредоносный, эти приложения также удалят E_YATIIUE.EXE и избавятся от связанных вредоносных программ.
Однако, если это не вирус и вам нужно удалить E_YATIIUE.EXE, вы можете удалить EPSON WF-2540 Series Printer Uninstall со своего компьютера, используя программу удаления, которая должна находиться по адресу: C: \ Windows \ system32 \ spool \ ДРАЙВЕРЫ \ x64 \ 3 \ E_YINSIUE.EXE / R / APD / C: «Серия EPSON WF-2540». Если вы не можете найти его деинсталлятор, вам может потребоваться удалить EPSON WF-2540 Series Printer Uninstall, чтобы полностью удалить E_YATIIUE.EXE. Вы можете использовать функцию «Добавить / удалить программу» в Панели управления Windows.
- 1. в Меню Пуск (для Windows 8 щелкните правой кнопкой мыши в нижнем левом углу экрана), нажмите Панель управления, а затем под Программы:
o Windows Vista / 7 / 8.1 / 10: нажмите Удаление программы.
o Windows XP: нажмите Установка и удаление программ.
- 2. Когда вы найдете программу EPSON WF-2540 Series Удаление принтеращелкните по нему, а затем:
o Windows Vista / 7 / 8.1 / 10: нажмите Удалить.
o Windows XP: нажмите Удалить or Изменить / Удалить вкладка (справа от программы).
- 3. Следуйте инструкциям по удалению EPSON WF-2540 Series Удаление принтера.
Распространенные сообщения об ошибках в E_YATIIUE.EXE
Наиболее распространенные ошибки E_YATIIUE.EXE, которые могут возникнуть:
• «Ошибка приложения E_YATIIUE.EXE».
• «Ошибка E_YATIIUE.EXE.»
• «E_YATIIUE.EXE столкнулся с проблемой и должен быть закрыт. Приносим извинения за неудобства».
• «E_YATIIUE.EXE не является допустимым приложением Win32».
• «E_YATIIUE.EXE не запущен».
• «E_YATIIUE.EXE не найден».
• «Не удается найти E_YATIIUE.EXE.»
• «Ошибка запуска программы: E_YATIIUE.EXE.»
• «Неверный путь к приложению: E_YATIIUE.EXE.»
Эти сообщения об ошибках .exe могут появляться во время установки программы, во время выполнения связанной с ней программы, удаления принтера EPSON WF-2540 Series, при запуске или завершении работы Windows, или даже при установке операционной системы Windows. Отслеживание момента появления ошибки E_YATIIUE.EXE является важной информацией, когда дело доходит до устранения неполадок.
Как исправить E_YATIIUE.EXE
Аккуратный и опрятный компьютер — это один из лучших способов избежать проблем с EPSON WF-2540 Series Printer Uninstall. Это означает выполнение сканирования на наличие вредоносных программ, очистку жесткого диска cleanmgr и ПФС / SCANNOWудаление ненужных программ, мониторинг любых автозапускаемых программ (с помощью msconfig) и включение автоматических обновлений Windows. Не забывайте всегда делать регулярные резервные копии или хотя бы определять точки восстановления.
Решена Удаление TrayIt!
Добрый день.
Устанавливал Furmark, после чего на С появилась папка wav, в которой куча dll, TrayIt! и инструкция по удалению этой папки:
Для удаление этой папки вам потребуется:
1) Удалить 3 файла с расширением .lnk (trayit и название программы)
либо здесь — C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Startup
либо здесь — C:\Users\user\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\StartUp
2) Перезагрузить компьютер
3) Удалить эту папку
Все! и не нужно ПЕРЕУСТАНАВЛИВАТЬ никакой Windows!
Пробовал удалять по инструкции, но не нашёл указанных директорий.
Сканировал Dr.Web Cure it, он нашёл майнер, и удалил, но эта папка осталась. Во время сканирования некий процесс прикидывавшийся Google Chrome грузил цп на 99%, после завершения сканирования проблема ушла.
Что делать?
[automerge]1530359914[/automerge]
Вложения
- 30 Июн 2018
- #2
Ну не бывает универсальных инструкций, они очень редко подходят всем. Хотя cureit похоже все удалил, погоняемся за остатками.
Trayit helper что это
 Всем привет. Поговорим мы о таком процессе как TrayIt.exe, но тут ребята не все так просто. Дело в том, что есть такая прога, она называется TrayIt и она нужна для того чтобы можно было сворачивать окна в трей. Я кстати пользовался, дело было еще на Windows XP, скажу только что реально удобно.
Итак, еще раз, что такое TrayIt.exe? Это процесс от программы с таким же названием, которая позволяет скрывать окна не на панель задач, а в трей. Но к сожалению ребята не так все просто. Все рассчитано именно на это.. вы тут подумаете, о чем это я? Да вот о том, что у меня есть подозрение, что под процессом TrayIt.exe может скрываться что-то вредоносное. И рассчитано все именно на то, что вы пойдете в интернет искать что такое TrayIt.exe, узнаете что это нормальная прога, ну там не вирус, и все, оставите это дело. На это может быть все и рассчитано…
Короче ребята, я нашел информацию о том что TrayIt.exe это может быть майнер. Запускаться он может вот из этой папки:
Также посмотрите, нет ли у вас процесса cpuminer.exe? Если есть, то я думаю что это все майнер и никакая не программа для скрытия окон в трей. То есть это маскировка под эту прогу.
Итак ребята, что же делать? Первое, это проверьте не диске C, нет ли там папки miner, посмотрите что внутри, если там есть TrayIt.exe, то удаляйте эту папку сразу же. Не хочет удаляться? Тогда скачайте прогу Unlocker, она как раз умеет удалять неудаляемое.
Потом попробуйте вручную поискать на компе эту дичь. Покажу на примере Windows 10, хотя суть одна и для Windows 7. Так вот, заходим в проводник:

Я сначала думал искать на системном диске. Но нет, лучше искать на всем компе, поэтому я нажимаю Этот компьютер:

Ребята, забыл вам кое-то сказать! Проверьте что у вас включено отображение скрытых файлов и папок! Ибо TrayIt.exe или cpuminer.exe может быть в скрытой папке! Короч посмотрите в панели управления, там есть значок параметры проводника, запустите, на вкладке Вид снимите галочки, короче должно быть так:

Так, ладно, вернемся к поиску. В том окне Этот компьютер вам нужно поискать файлы и папки по названиям cpuminer и TrayIt и очень внимательно посмотреть что найдется. Для изучения можете нажимать правой кнопкой по файлу и там выбрать пункт Свойства, после чего смотреть откуда оно запускается. Если нашлась папка, то два раза по ней не стоит нажимать, ибо поиск собьется! Все таки считаю что если у вас нет установленной Unlocker, то стоит ее поставить. Чтобы окончательно разобраться с этим делом, то нужно провести поиск и по слову miner, тогда уж точно все найдете, если оно есть. Но осторожно, ибо слово miner может входить в состав названия какой-то нужной программы, поэтому внимательнее будьте! Я кстати поискал по слову miner, но ничего не нашлось у меня:

Что-то я вообще забыл написать что такое майнер… Это как бы вирус, но не страшный. То есть он не украдет ваши пароли, там не будет взламывать вашу почту, нет. Он нужен для другого. Майнер тупо использует ресурсы вашего компа в своих целях для добычи биткоина. Это типа валюта… виртуальная валюта, но ее можно обменять на реальные деньги =)
Откуда у вас майнер? Первое что на ум приходит, это торренты. Может вы качали что-то оттуда, проги какие-то, игры.. Очень часто например вместе с играми идет какая-то дичь….
Ну и конечно ребята я вам рекомендую проверить комп на наличие вирусов утилитой Dr.Web CureIt!, хотя вряд ли вы прислушаетесь ко мне, но все таки лучше это сделать. Скачать эту утилиту можно с официального сайта (там есть и инструкция как пользоваться):
Также ребята кое-что еще вам скажу. Вы случайно не хотите проверить автозагрузку? Там можно найти интересные вещи и их возможно стоит удалить или отключить, комп может даже быстрее работать. Короч я вам просто советую посмотреть в автозагрузку при помощи проги CCleaner, она у меня уже стоит, вот я ее запускаю:

Далее иду в автозагрузку:

Ну и начинаю просматривать, первая вкладка это автозагрузка которая в реестре:

А вторая немного посерьезнее, это задания в планировщике:

И вот на этой второй вкладке вы там эту галочку обязательно поставьте:

Если галочку не поставить то отображаться заданий в планировщике будет меньше =(
Я советую вам проверить автозагрузку, все левое оттуда отключить, если будут траблы, то потом включите обратно. Сама прога CCleaner бесплатная, ну есть и платная версия, но бесплатной и так хватает. Вообще CCleaner чистит от мусора, так что еще и почистить комп можете ней.
Ребят, искренно надеюсь что информация как-то помогла, если нашли косяки, прошу простить. Удачи вам и чтобы все у вас было прекрасно в жизни, будьте счастливы!
TrayIt.exe что это за процесс? (или TrayIt Helper) : 11 комментариев
КРЧ ВОТ У МЕНЯ ПАПКА НЕ miner А cryp И ТАМ ИНСТКУКЦЫЯ УДАЛЕНИЯ КАК ДУМАЕТЕ ДОВЕРЯТЬ ?
Честно, я даже не знаю что сказать..
Вот чё написано:
Для удаление этой папки вам потребуется:
1) Удалить 2 файла с расширением .lnk (trayit и название программы)
либо здесь — C:ProgramDataMicrosoftWindowsStart MenuProgramsStartup
либо здесь — C:UsersuserAppDataRoamingMicrosoftWindowsStart MenuProgramsStartUp
2) Перезагрузить компьютер
3) Удалить эту папку
Все! и не нужно ПЕРЕУСТАНАВЛИВАТЬ никакой Windows!
Можете попробовать, никаких подозрительных действий не вижу.
А вот в окне Программы и компоненты не можете удалить прогу? Чтобы зайти в это окно — зажмите Win + R и вставьте команду appwiz.cpl и нажмите ОК =)
Просто удали папку. У меня не удалялась 1 штука оттуда, она сидела в папке со стимом. Что-то вроде wow-helper.exe. Просто найди ее и удали. А скачал я ее с приложением Power point, называлась «среда для Power Point» я еще сначала что то подозревал. 🙁
Сегодня cpuminer и trayit тоже удалял, в папке see или sse было,удалил папку и убрал с автозапуска, установил скорее всего вместе с furMark, его тоже удалил.
Подскажите офф сайт Unlocker 🙂
вбиваете unlocker softportal и качаете с этого крупного софт портала
Крч, всё это майнер, который фиг знает как работает, выносить лучше через антивирус или сканер, вроде Cure IT!
Но перед этим найти и отрубить в диспетчере задач, иначе можно не успеть, и у тех у кого слабый комп, у них и слабого не будет, так что лучше загрузиться через безопасный режим винды, чтобы вирусы не включались
Для удаление этой папки вам потребуется:
1) Удалить 2 файла с расширением .lnk (trayit и название программы)
либо здесь – C:ProgramDataMicrosoftWindowsStart MenuProgramsStartup
либо здесь – C:UsersuserAppDataRoamingMicrosoftWindowsStart MenuProgramsStartUp
2) Перезагрузить компьютер
3) Удалить эту папку
"ƒл¤ удалени¤ этой папки вам потребуетс¤:
1) ”далить все ¤рлыки
здесь – C:ProgramDataMicrosoftWindowsStart MenuProgramsStartup
здесь – C:UsersuserAppDataRoamingMicrosoftWindowsStart MenuProgramsStartUp
k.Prul
Новый пользователь
Добрый день.
Устанавливал Furmark, после чего на С появилась папка wav, в которой куча dll, TrayIt! и инструкция по удалению этой папки:
Для удаление этой папки вам потребуется:
1) Удалить 3 файла с расширением .lnk (trayit и название программы)
либо здесь – C:ProgramDataMicrosoftWindowsStart MenuProgramsStartup
либо здесь – C:UsersuserAppDataRoamingMicrosoftWindowsStart MenuProgramsStartUp
2) Перезагрузить компьютер
3) Удалить эту папку
Все! и не нужно ПЕРЕУСТАНАВЛИВАТЬ никакой Windows!
Пробовал удалять по инструкции, но не нашёл указанных директорий.
Сканировал Dr.Web Cure it, он нашёл майнер, и удалил, но эта папка осталась. Во время сканирования некий процесс прикидывавшийся Google Chrome грузил цп на 99%, после завершения сканирования проблема ушла.
Что делать?
Вложения
Ну не бывает универсальных инструкций, они очень редко подходят всем. Хотя cureit похоже все удалил, погоняемся за остатками.
Trayit helper что это за программа?
Что такое tray.exe? Это безопасно или вирус? Как удалить или исправить это

tray.exe это исполняемый файл, который является частью Hotkey Utility Программа, разработанная Sony Corporation, Программное обеспечение обычно о 822.57 KB по размеру.
Расширение .exe имени файла отображает исполняемый файл. В некоторых случаях исполняемые файлы могут повредить ваш компьютер. Пожалуйста, прочитайте следующее, чтобы решить для себя, является ли tray.exe Файл на вашем компьютере — это вирус или троянский конь, который вы должны удалить, или это действительный файл операционной системы Windows или надежное приложение.
Рекомендуется: Выявление ошибок, связанных с tray.exe
(опциональное предложение для Reimage — Cайт | Лицензионное соглашение | Политика Kонфиденциальности | Удалить)
Tray.exe безопасно, или это вирус или вредоносная программа?
Первое, что поможет вам определить, является ли тот или иной файл законным процессом Windows или вирусом, это местоположение самого исполняемого файла. Например, такой процесс, как tray.exe, должен запускаться из C: \ Program Files \ sony \ hotkey utility \ hkserv.exe, а не в другом месте.
Для подтверждения откройте Диспетчер задач, перейдите в «Просмотр» -> «Выбрать столбцы» и выберите «Имя пути к изображению», чтобы добавить столбец местоположения в диспетчер задач. Если вы найдете здесь подозрительный каталог, возможно, будет хорошей идеей продолжить изучение этого процесса.
Другой инструмент, который иногда может помочь вам обнаружить плохие процессы, — это Microsoft Process Explorer. Запустите программу (она не требует установки) и активируйте «Проверить легенды» в разделе «Параметры». Теперь перейдите в View -> Select Columns и добавьте «Verified Signer» в качестве одного из столбцов.
Если статус процесса «Подтвержденный подписчик» указан как «Невозможно проверить», вам следует взглянуть на процесс. Не все хорошие процессы Windows имеют ярлык проверенной подписи, но ни один из них не имеет плохих.
Самые важные факты о tray.exe:
- Находится в C: \ Program Files \ Hotkey Utility \ вложенная;
- Издатель: Sony Corporation
- Полный путь: C: \ Program Files \ sony \ hotkey utility \ hkserv.exe
- Файл справки:
- URL издателя: esupport.sony.com
- Известно, что до 822.57 KB по размеру на большинстве окон;
Если у вас возникли какие-либо трудности с этим исполняемым файлом, вам следует определить, заслуживает ли он доверия, перед удалением tray.exe. Для этого найдите этот процесс в диспетчере задач.
Найдите его местоположение (оно должно быть в C: \ Program Files \ Hotkey Utility \) и сравните его размер с приведенными выше фактами.
Если вы подозреваете, что можете быть заражены вирусом, вы должны немедленно попытаться это исправить. Чтобы удалить вирус tray.exe, вам необходимо Загрузите и установите приложение полной безопасности, например Malwarebytes., Обратите внимание, что не все инструменты могут обнаружить все типы вредоносных программ, поэтому вам может потребоваться попробовать несколько вариантов, прежде чем вы добьетесь успеха.
Кроме того, функциональность вируса может сама влиять на удаление tray.exe. В этом случае вы должны включить Безопасный режим с поддержкой сети — безопасная среда, которая отключает большинство процессов и загружает только самые необходимые службы и драйверы. Когда вы можете запустить программу безопасности и полный анализ системы.
Не следует удалять безопасный исполняемый файл без уважительной причины, так как это может повлиять на производительность любых связанных программ, использующих этот файл. Не забывайте регулярно обновлять программное обеспечение и программы, чтобы избежать будущих проблем, вызванных поврежденными файлами. Что касается проблем с функциональностью программного обеспечения, проверяйте обновления драйверов и программного обеспечения чаще, чтобы избежать или вообще не возникало таких проблем.
Согласно различным источникам онлайн, 9% людей удаляют этот файл, поэтому он может быть безвредным, но рекомендуется проверить надежность этого исполняемого файла самостоятельно, чтобы определить, является ли он безопасным или вирусом. Лучшая диагностика для этих подозрительных файлов — полный системный анализ с Reimage, Если файл классифицируется как вредоносный, эти приложения также удаляют tray.exe и избавляются от связанных вредоносных программ.
Однако, если это не вирус, и вам нужно удалить tray.exe, вы можете удалить Утилиту горячих клавиш с вашего компьютера, используя программу удаления, которая должна находиться по адресу: «C: \ Program Files \ Hotkey Utility \ unins001.exe» , Если вы не можете найти его деинсталлятор, вам может понадобиться удалить Hotkey Utility, чтобы полностью удалить tray.exe. Вы можете использовать функцию «Установка и удаление программ» на панели управления Windows.
- 1. в Меню Пуск (для Windows 8 щелкните правой кнопкой мыши в нижнем левом углу экрана), нажмите панель, а затем под программы: o Windows Vista / 7 / 8.1 / 10: нажмите Удаление программы. o Windows XP: нажмите Добавить или удалить программы.
- 2. Когда вы найдете программу Hotkey Utilityщелкните по нему, а затем: o Windows Vista / 7 / 8.1 / 10: нажмите Удалить. o Windows XP: нажмите Удалить or Изменить / Удалить вкладка (справа от программы).
- 3. Следуйте инструкциям по удалению Hotkey Utility.
Распространенные сообщения об ошибках в tray.exe
Наиболее распространенные ошибки tray.exe, которые могут возникнуть:
• «Ошибка приложения tray.exe.» • «tray.exe не удалось.» • «Возникла ошибка в приложении tray.exe. Приложение будет закрыто. Приносим извинения за неудобства.» • «tray.exe не является приложением Win32.» • «tray.exe не запущен». • «tray.exe не найден.» • «Не удается найти tray.exe.» • «Ошибка запуска программы: tray.exe.»
• «Неверный путь к приложению: tray.exe».
Эти сообщения об ошибках .exe могут появляться во время установки программы, во время выполнения связанной с ней программы, утилиты горячих клавиш, при запуске или завершении работы Windows или даже во время установки операционной системы Windows. Отслеживание момента появления ошибки tray.exe является важной информацией при устранении неполадок.
Как исправить tray.exe
Аккуратный и опрятный компьютер — это один из лучших способов избежать проблем с Hotkey Utility. Это означает выполнение сканирования на наличие вредоносных программ, очистку жесткого диска cleanmgr и ПФС / SCANNOWудаление ненужных программ, мониторинг любых автозапускаемых программ (с помощью msconfig) и включение автоматических обновлений Windows. Не забывайте всегда делать регулярные резервные копии или хотя бы определять точки восстановления.
Если у вас возникла более серьезная проблема, постарайтесь запомнить последнее, что вы сделали, или последнее, что вы установили перед проблемой. Использовать resmon Команда для определения процессов, вызывающих вашу проблему. Даже в случае серьезных проблем вместо переустановки Windows вы должны попытаться восстановить вашу установку или, в случае Windows 8, выполнив команду DISM.exe / Online / Очистка-изображение / Восстановить здоровье, Это позволяет восстановить операционную систему без потери данных.
Чтобы помочь вам проанализировать процесс tray.exe на вашем компьютере, вам могут пригодиться следующие программы: Менеджер задач безопасности отображает все запущенные задачи Windows, включая встроенные скрытые процессы, такие как мониторинг клавиатуры и браузера или записи автозапуска. Единый рейтинг риска безопасности указывает на вероятность того, что это шпионское ПО, вредоносное ПО или потенциальный троянский конь. Это антивирус обнаруживает и удаляет со своего жесткого диска шпионское и рекламное ПО, трояны, кейлоггеры, вредоносное ПО и трекеры.
Мы рекомендуем вам попробовать этот новый инструмент. Он исправляет множество компьютерных ошибок, а также защищает от таких вещей, как потеря файлов, вредоносное ПО, сбои оборудования и оптимизирует ваш компьютер для максимальной производительности. Это исправило наш компьютер быстрее, чем делать это вручную:
- Шаг 1: Скачать PC Repair & Optimizer Tool (Windows 10, 8, 7, XP, Vista — Microsoft Gold Certified).
- Шаг 2: Нажмите «Начать сканирование”, Чтобы найти проблемы реестра Windows, которые могут вызывать проблемы с ПК.
- Шаг 3: Нажмите «Починить все», Чтобы исправить все проблемы.
(опциональное предложение для Reimage — Cайт | Лицензионное соглашение | Политика Kонфиденциальности | Удалить)
Загрузите или переустановите tray.exe
это не рекомендуется загружать файлы замены exe с любых сайтов загрузки, так как они могут содержать вирусы и т. д. Если вам нужно скачать или переустановить tray.exe, мы рекомендуем переустановить основное приложение, связанное с ним. Hotkey Utility.
Информация об операционной системе
Ошибки tray.exe могут появляться в любых из нижеперечисленных операционных систем Microsoft Windows:
- Окна 10
- Окна 8.1
- Окна 7
- Windows Vista
- Windows XP
- Windows ME
- Окна 2000
РЕКОМЕНДУЕМЫЕ: Нажмите здесь, чтобы устранить ошибки Windows и оптимизировать производительность системы
helper.exe — что это за программа и нужна ли она?

Приветствую друзья! Сегодня тема — процесс/программа helper.exe, моя задача — предоставить вам максимально подробную инфу о процессе простыми словами. Обещаю — грузить не буду
helper.exe — что это такое?
helper.exe — процесс, который может принадлежать разному софт, так как название очень общее. Само слово helper.exe означает помощь, точнее даже помощник.
В каких случаях процесс может висеть в диспетчере? Например:
- Была запущена справка в какой-то программе.
- Запущен помощник. Например по настройке проги, по подсказкам как пользоваться программой.
- К сожалению helper.exe может являться и вирусом. Особенно если в диспетчере кушает ресурсы ПК — грузит процессор, много использует оперативы. Тогда нужно проверить комп антивирусными утилитами (далее скажу какими).
helper.exe — от какой проги может быть?
Пример софта, к которому может иметь отношение процесс helper.exe:
- Например в папке браузера Firefox внутри может быть папка uninstall, а внутри файл helper.exe и предположительно он нужен для ассоциаций, а может и для удаления Firefox. Поэтому точно определить к какой проге имеет отношение helper.exe — невозможно. Оказалось что и к почтовой проге Thunderbird также может иметь отношение.
- Другой вариант — в папке торрент-качалки uTorrent также может быть helper.exe в папке helper. Возможно сейчас его уже нет, но был в версии uTorrent 3.5.5. Здесь helper.exe может коннектится в сеть, один юзер ему запретил выход в сеть при помощи фаервола, так после этого процесс оставался висеть в оперативке. Кстати писали об этом на форуме — мол этот процесс в uTorrent представляет из себя майнер (крипто-вирус), правда или нет — неизвестно..
- Информации не находил, но helper.exe спокойно может встречаться в софте Adobe. Да и вообще в крупном софте, например в том же Офисе..
Один пользователь написал — иногда жесткий диск компа начинает шуршать сильно. В процессах наиболее активен helper.exe. Вывод — вирус реально может маскироваться под данный процесс, поэтому проверка антивирусными утилитами — очень желательна.
Также helper.exe может быть в проге Mozilla Thunderbird — клиент от Мозиллы по работе с почтой. Располагается обычно здесь:
В одном из самых браузеров — Palemoon также может быть файл helper.exe, размещается как правило здесь:
Один человек скачал ПО After Effects, после установки — антивирус удаляет какой-то helper.exe.. видимо тот, который на самом деле является активатором After Effects. Поэтому и удаляет — активаторы часто содержат вирусный код, уже молчу о том что это вообще незаконно…
У некоторых юзеров поведение helper.exe и правда странное, вызывает подозрение на вирус..
Бывает что файл располагается по такому пути:
Расположение странное — папка Roaming особо любима всякими вирусами и зловредами. Кстати по поводу этой папки — нашел на форумах упоминание, что если файл находится именно здесь, то это скорее всего вирус
План действий — мои рекомендации
Информации в интернете толковой очень мало. Я дам свои советы что вам делать, так как считаю что с ситуацией нужно разобраться
Рекомендую такой план действий:
- Вручную проверить откуда запускается процесс helper.exe — посмотреть название папки, по которому постараться найти инфу в интернетах.
- Проверить антивирусными утилитами. Я дам три утилиты, которые лучшие, проверить нужно всеми тремя — так как они находят разные вирусы.
- Если вирусов не будет найдено, а процесс висит или даже грузит проц — тогда стоит принудительно отключить, об этом также напишу.
Еще очень советую проанализировать автозагрузку. Используйте для этого AnVir Task Manager — бесплатная утилита, показывает тучу инфы об автозагрузке из реестра, обычной, отображает задания в планировщике и многое другое. Реально годнота.
Откуда запускается процесс? Диспетчер Windows 10 либо Windows 7 позволяет узнать папку запуска процесса. Вот пример — откройте диспетчер, активируйте вкладку с процессами, найдите процесс.. пусть это будет explorer.exe, нажмите по нему правой кнопкой — выберите пункт Открыть расположение файла:
В результате откроется папка, откуда и запускается процесс — у меня открылась системная (файл будет выделен):
Именно оттуда и происходит запуск explorer.exe (кстати это оболочка виндовская, другими словами программа проводник).
Таким образом узнаете откуда идет запуск helper.exe, напомню — обратите внимание на название папки, оно может подсказать от какой проги процесс…
Какими антивирусными утилитами проверить ПК?
Вышеперечисленными утилитами вообще нужно регулярно проверять ПК. Поверьте мне — они реально лучшие и самые эффективные. ПК не грузят, работают относительно быстро, особенно AdwCleaner и HitmanPro.
Как принудительно отключить процесс? Почти безопасно, однако перед — все таки посоветую вам создать точку восстановления, мало ли.
Принудительное отключение helper.exe заключается в:
- Узнаем где обитает процесс.
- Завершаем работу процесса в диспетчере.
- Сам процесс helper.exe в папке переименовываем, советую делать это удобно, например дать название helper.exe_off. У вас может быть отключен показ скрытых файлов, в таком случае будет отображено просто helper — ничего страшного, алгоритм прежний.
- Если с переименованием будут траблы — скачиваем и устанавливаем бесплатную утилиту Unlocker, при установке смотрите чтобы не установился рекламный шлак типа Дельта Тулбар. Утилита предназначена для удаления/переименовывания упрямых файлов, которые этого делать не хотят.
- После переименования helper.exe — он больше не сможет запуститься. Если начнутся проблемы — восстановите название файла helper.exe обратно, либо воспользуйтесь точкой восстановления (поэтому и советовал ее создавать заранее).
Заключение
Думаю можно сделать такой вывод:
- Если helper.exe запускается из непонятной папки со странным названием — есть вероятность что это вирус. Проверить антивирусными утилитами — обязательно.
- helper.exe может быть от известной проги, например Мозилла, uTorrent — тогда файл можно проверить на ВирусТотале (бесплатный сервис онлайн-проверки файлов на вирусы). Если грузит комп, то попробуйте принудительно отключить его.
Надеюсь информация оказалась полезной. Удачи и добра, до новых встреч
Удалить WINDOWS\HELPER.EXE (руководство по удалению вирусов)

EXE – очень вязкий троянский конь, который может заразить вашу систему вредоносным заражением и повредить ваши системные файлы. Эта вирусная программа работает сама по себе и работает в бэкдоре ваших ПК без разрешения. Эта инфекция использует руткит-алгоритм для заражения вашей системы.
EXE обычно поступает в вашу систему разными способами, включая сообщения электронной почты, вложения, подозрительные ссылки, зараженные носители (CD, DVD, флеш-диски и прочее), игры в HD-игры, пакеты бесплатных, коммерческих или дисконтных объявлений и многое другое , Его основная цель – удалить ваш загрузочный сектор и перезагрузить систему. Когда он добавляется в загрузочный сектор, вы автоматически запускаете Он может распространять множество сомнительных процессов Он может отключить ваш антивирус и заблокировать вашу систему из-под контроля. Этот вирус может быть обнаружен большинством антивирусов, но не может его удалить
Если вы получите WINDOWS\HELPER.EXE в Системе, то вы будете терпеть много Он может подключать ваши ПК к удаленному серверу и позволяет кибер-хакеру обращаться к вашему компьютеру. Это может повредить ваши файлы .exe, запущенные в вашей системе, и отобразить сообщение об ошибке при открытии этого программного обеспечения.
Его основным мотивом для сохранения вашей личной информации является пароль, идентификатор входа, конфиденциальная информация банка, номер кредитной карты и другая информация. Он может изменить настройку панели задач, сделать некоторые нежелательные ярлыки на рабочем столе и вывести на панель задач.
Вы должны быть осторожны при установке бесплатного программного обеспечения или вовлечения в любую другую онлайн-активность.
Инструкции по удалению WINDOWS\HELPER.EXE
План а: избавиться от WINDOWS\HELPER.EXE с ручным процессом (рекомендуется кибер экспертов и топ техников только)
План б: удалить WINDOWS\HELPER.EXE с ПК Windows, используя средство автоматического удаления (сейф и легко для всех пользователей ПК)
Windows OS план а: избавиться от WINDOWS\HELPER.EXE с ручным
Перед выполнением ручного процесса, есть несколько вещей, которые должны быть подтверждены. Во-первых, это, что вы должны иметь технические знания и Рик опыт удаления ПК вредоносных программ вручную. Необходимо иметь глубокие знания записей системного реестра и файлов.
Должны иметь возможность отменить неправильные шаги и должны знать возможные негативные последствия, которые могут возникнуть из вашей ошибки. Если вы не выполняете эти базовые технические знания, план будет очень рискованно, и его следует избегать.
В таком случае он настоятельно рекомендуется включить для Plan B, который легче и поможет вам обнаружить и удалить WINDOWS\HELPER.EXE легко с помощью автоматического инструмента. (С SpyHunter и RegHunter)
Шаг 1: Удалить WINDOWS\HELPER.EXE из панели управления
Нажмите «Ключ Windows + R ключ» altogether для того, чтобы открыть запуска Windows
2. Напишите «Панель управления» в окне «Запуск» и нажмите клавишу Enter для того, чтобы открыть панель управления
3. Нажмите на опцию «Удалить программу»
4. Выберите WINDOWS\HELPER.EXE и щелкните правой кнопкой мыши, чтобы удалить его. Аналогичным образом другие подозрительные программы и файлы можно исключить аналогичным образом.
Шаг 2: Удалить WINDOWS\HELPER.EXE из браузеров
На Chrome: Открыть Google Chrome > нажмите меню Chrome > выберите Инструменты > щелкните расширение > выберите WINDOWS\HELPER.EXE расширения > корзину
На Firefox: Откройте Firefox > перейти на правом углу, чтобы открыть меню браузера > выберите Дополнения > выбрать и удалить расширения WINDOWS\HELPER.EXE
В Internet Explorer: Откройте IE > нажмите Инструменты > нажмите на управление надстройками, инструменты и расширения > выберите расширения WINDOWS\HELPER.EXE и его элементы и удалите их.
Шаг 3: Удалить WINDOWS\HELPER.EXE вредоносные файлы и записи из реестра
. Откройте окно RUN, нажав «окно ключ + R ключ» вообще.
Введите команду Regedit и нажмите клавишу «Enter» для того, чтобы открыть реестр.
3. Обнаружение записи реестра, созданные WINDOWS\HELPER.EXE и тщательно удалить их по одному
- HKLM\SOFTWARE\Classes\AppID\.exe
- HKEY_CURRENT_USER\software\Microsoft\Internet Explorer\Main\Start Page Redirect=”http://.com”
- HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\virus name
- HKEY_CURRENT_USER\Software\Microsoft\Windows NT\CurrentVersion\Winlogon “Shell” = “%AppData%\.exe”
- HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Run
- ‘Random’ HKEY_LOCAL_MACHINE\Software\Microsoft\Windows NT\CurrentVersion\Random
Step1. Сканируете зараженный компьютер с SpyHunter, чтобы удалить WINDOWS\HELPER.EXE.
1. Нажмите на кнопку Загрузить, чтобы безопасно скачать SpyHunter.
Примечание: Во время загрузки SpyHunter в вашем ПК, ваш браузер может отображать поддельные предупреждение таких, как «этот тип файла может нанести вред вашему компьютеру. Вы все еще хотите сохранить Download_Spyhunter-installer.exe так или иначе?». Помните, что это обман сообщение, которое фактически порожденных PC инфекции. Вы должны просто игнорировать сообщение и нажмите на кнопку «Сохранить».
2. Запустите SpyHunter-Installer.exe установки SpyHunter, с помощью установщика программного обеспечения Enigma.
3. После завершения установки получает SpyHunter для сканирования компьютера и поиск глубоко, чтобы обнаружить и удалить WINDOWS\HELPER.EXE и связанные с ней файлы. Любые вредоносные программы или потенциально нежелательные программы автоматически получить отсканированы и обнаружены.
4. Нажмите на кнопку «Исправить угроз», чтобы удалить все компьютерные угрозы, обнаруженные SpyHunter.
Шаг 2. Используйте RegHunter для максимизации производительности ПК
1. Нажмите, чтобы скачать RegHunter вместе с SpyHunter
2. Запустите RegHunter-Installer.exe для установки RegHunter через установителя
После завершения процесса установки получает нажмите проверки для параметра реестра ошибок. Будут получать обнаружены подозрительные параметры реестра и системных ошибок.
быстро будет получить завершен процесс сканирования. Нажмите на кнопку исправить все ошибки, чтобы исправить реестр поврежден и уничтожены WINDOWS\HELPER.EXE.
Методы, используемые средством автоматического удаления WINDOWS\HELPER.EXE
WINDOWS\HELPER.EXE является очень современных вредоносных программ инфекции, так что это очень трудно для анти-вредоносных программ получает свое определение, обновление для таких атак вредоносного по. Но с автоматической WINDOWS\HELPER.EXE средство удаления, нет никаких таких вопросов.
Этот сканер вредоносных программ получает регулярные обновления для последних определений вредоносных программ и таким образом он может очень быстро сканировать компьютер и удалить все виды угроз вредоносных программ, включая шпионских программ, вредоносного по, троянских и так далее. Многие опросы и компьютерных экспертов утверждает это как лучший инструмент удаления инфекции для всех версий Windows PC.
Этот инструмент будет полностью отключить связь между кибер криминалистической и ваш компьютер. Она имеет очень предварительный алгоритм сканирования и три шага процесс удаления вредоносных программ так, чтобы сканирование процесс, а также удаления вредоносных программ становится очень быстро.
Нажмите здесь, чтобы загрузить автоматическое утилиту для удаления WINDOWS\HELPER.EXE
Удаление Helper: Удалите Helper Навсегда

Что такое Helper
Скачать утилиту для удаления Helper
Удалить Helper вручную
Получить проффесиональную тех поддержку
Читать комментарии
Описание угрозы
Имя исполняемого файла:
Helper
(random file).exe
Ransomware
Win32 (Windows XP, Windows Vista, Windows Seven, Windows 8)
Helper копирует свои файл(ы) на ваш жёсткий диск. Типичное имя файла (random file).exe. Потом он создаёт ключ автозагрузки в реестре с именем Helper и значением (random file).exe. Вы также можете найти его в списке процессов с именем (random file).exe или Helper.
Если у вас есть дополнительные вопросы касательно Helper, пожалуйста, заполните эту форму и мы вскоре свяжемся с вами.
Скачать утилиту для удаления
Скачайте эту программу и удалите Helper and (random file).exe (закачка начнется автоматически):
* SpyHunter был разработан американской компанией EnigmaSoftware и способен удалить удалить Helper в автоматическом режиме. Программа тестировалась на Windows XP, Windows Vista, Windows 7 и Windows 8.
Функции
Удаляет все файлы, созданные Helper.
Удаляет все записи реестра, созданные Helper.
Программа способна защищать файлы и настройки от вредоносного кода.
Программа может исправить проблемы с браузером и защищает настройки браузера.
Удаление гарантированно — если не справился SpyHunter предоставляется бесплатная поддержка.
Антивирусная поддержка в режиме 24/7 входит в комплект поставки.
Скачайте утилиту для удаления Helper от российской компании Security Stronghold
Если вы не уверены какие файлы удалять, используйте нашу программу Утилиту для удаления Helper.. Утилита для удаления Helper найдет и полностью удалит Helper и все проблемы связанные с вирусом Helper.
Быстрая, легкая в использовании утилита для удаления Helper защитит ваш компьютер от угрозы Helper которая вредит вашему компьютеру и нарушает вашу частную жизнь. Утилита для удаления Helper сканирует ваши жесткие диски и реестр и удаляет любое проявление Helper. Обычное антивирусное ПО бессильно против вредоносных таких программ, как Helper.
Скачать эту упрощенное средство удаления специально разработанное для решения проблем с Helper и (random file).exe (закачка начнется автоматически):
Наша служба поддержки готова решить вашу проблему с Helper и удалить Helper прямо сейчас!
Оставьте подробное описание вашей проблемы с Helper в разделе Техническая поддержка. Наша служба поддержки свяжется с вами и предоставит вам пошаговое решение проблемы с Helper. Пожалуйста, опишите вашу проблему как можно точнее. Это поможет нам предоставит вам наиболее эффективный метод удаления Helper.
Как удалить Helper вручную
Эта проблема может быть решена вручную, путём удаления ключей реестра и файлов связанных с Helper, удалением его из списка автозагрузки и де-регистрацией всех связанных DLL файлов. Кроме того, отсутствующие DLL файлы должны быть восстановлены из дистрибутива ОС если они были повреждены Helper.
Чтобы избавиться от Helper, вам необходимо:
1. Завершить следующие процессы и удалить соответствующие файлы:
Предупреждение: вам необходимо удалить только файлы, контольные суммы которых, находятся в списке вредоносных. В вашей системе могут быть нужные файлы с такими же именами. Мы рекомендуем использовать Утилиту для удаления Helper для безопасного решения проблемы.
2. Удалите следующие папки:
3. Удалите следующие ключи и\или значения ключей реестра:
Предупреждение: Если указаны значения ключей реестра, вы должны удалить только указанные значения и оставить сами ключи нетронутыми. Мы рекомендуем использовать Утилиту для удаления Helper для безопасного решения проблемы.
Как предотвратить заражение рекламным ПО? Мы рекомендуем использовать Adguard:
4. Сбросить настройки браузеров
Helper иногда может влиять на настройки вашего браузера, например подменять поиск и домашнюю страницу. Мы рекомендуем вам использовать бесплатную функцию «Сбросить настройки браузеров» в «Инструментах» в программе Spyhunter Remediation Tool для сброса настроек всех браузеров разом. Учтите, что перед этим вам надо удалить все файлы, папки и ключи реестра принадлежащие Helper. Для сброса настроек браузеров вручную используйте данную инструкцию:
Для Internet Explorer
- Если вы используете Windows XP, кликните Пуск, и Открыть. Введите следующее в поле Открыть без кавычек и нажмите Enter: «inetcpl.cpl».
- Если вы используете Windows 7 или Windows Vista, кликните Пуск. Введите следующее в поле Искать без кавычек и нажмите Enter: «inetcpl.cpl».
- Выберите вкладку Дополнительно
- Под Сброс параметров браузера Internet Explorer, кликните Сброс. И нажмите Сброс ещё раз в открывшемся окне.
- Выберите галочку Удалить личные настройки для удаления истории, восстановления поиска и домашней страницы.
- После того как Internet Explorer завершит сброс, кликните Закрыть в диалоговом окне.
Предупреждение: В случае если это не сработает используйте бесплатную опцию Сбросить настройки браузеров в Инструменты в программе Spyhunter Remediation Tool.
Для Google Chrome
- Найдите папку установки Google Chrome по адресу: C:\Users\»имя пользователя»\AppData\Local\Google\Chrome\Application\User Data.
- В папке User Data, найдите файл Default и переименуйте его в DefaultBackup.
- Запустите Google Chrome и будет создан новый файл Default.
- Настройки Google Chrome сброшены
Предупреждение: В случае если это не сработает используйте бесплатную опцию Сбросить настройки браузеров в Инструменты в программе Spyhunter Remediation Tool.
Для Mozilla Firefox
- Откройте Firefox
- В меню выберите Помощь >Информация для решения проблем.
- Кликните кнопку Сбросить Firefox.
- После того, как Firefox завершит, он покажет окно и создаст папку на рабочем столе. Нажмите Завершить.
Предупреждение: Так вы потеряте выши пароли! Рекомендуем использовать бесплатную опцию Сбросить настройки браузеров в Инструменты в программе Spyhunter Remediation Tool.
Информация предоставлена: Aleksei Abalmasov
Следующее описаниее: Dotmap »
« Вернуться в каталог
Что это за процесс igfxtray в автозагрузке?

Список автозагрузки представляется крайне важным элементом, позволяющим автоматизировать запуск новых приложений и, в ряде случаев, оптимизировать загрузку системы. По сути, этот компонент представляет собой список процессов, которые запускаются на компьютере при загрузке ОС. Иногда это позволяет значительно упростить работу с девайсом, в то время как обилие элементов в автозагрузке, пагубно сказывается на времени запуска ОС в целом.
- IgfxTray — что это за программа и опасна ли она?
- Как удалить элемент?
- Отключение и проверка
Если рассматривать данный список более детально, в нем можно обнаружить довольно много пунктов, идентифицировать которые пользователю может быть весьма непросто. Ведь в большинстве случаев рабочие названия процессов, используемые в таком списке, отличаются от обычных названий программ. Поскольку различные вредоносные программы довольно часто пытаются прописаться в списке автозагрузки, потребуется обращать внимание на различные подозрительные процессы.
IgfxTray — что это за программа и опасна ли она?
Как показывает практика, вредоносные процессы могут маскироваться под хорошо известные и пользующиеся доверием компоненты. Реализуется это с помощью незначительного изменения имени процесса с сохранением максимально возможной схожести с безопасным оригиналом.
Многих пользователей интересует igfxtray в автозагрузке что это? Данный процесс широко распространен среди обладателей компьютеров и ноутбуков, в которых установлены процессоры производителя Intel. При этом данный элемент не является компонентом ОС и, в теории, не влияет на работоспособность системы.
IgfxTray module — это рабочий процесс программы Intel Graphics and Media, которая представляется панелью управления различными аспектами и настройками аппаратного обеспечения, выпущенного этой корпорацией. Среди её основных функций можно отметить:
- регулировка параметров графического адаптера;
- смена настроек вывода изображения на дисплей;
- установка разрешения экрана.
Таким образом, потребность в приложении возникает только в тех случаях, когда пользователю необходимо осуществить смену вышеперечисленных показателей. Подобные манипуляции производятся довольно редко, так как при надлежащей настройке смена данных параметров не требуется.
Однако характерной особенностью программы представляется фоновый режим работы, который находится в режиме постоянной готовности на запросы пользователя. Это негативно сказывается на производительности устройства, ведь при этом потребляется сравнительно много оперативной памяти. Принимая во внимание данный факт, целесообразно отключить компонент для освобождения ресурсов компьютера.
Как удалить элемент?
Учитывая подобные особенности, неудивительно, что многих пользователей интересует, как удалить igfxtray module. Чтобы предотвратить потерю вычислительной мощности девайса, допустимо воспользоваться двумя основными методами, позволяющими избавиться от ненужного процесса.
Первым представляется полное удаление процесса и программы, связанной с ним, что позволит избежать её загрузки в дальнейшем. Если же пользователь не планирует отказываться от использования утилиты, потребуется выполнить ряд манипуляций по отключению процесса.
Важно помнить, что последнюю версию утилиты всегда можно скачать на официальном сайте корпорации.
Полное удаление предусматривает три основных этапа:
- завершение процесса;
- удаление приложения;
- очистка ненужных элементов реестра.
Для начала потребуется вызвать диспетчер задач, нажав Ctrl+Alt+Del, в котором во вкладке «Процессы», необходимо выбрать этот элемент и нажать «Завершить». После этого целесообразно переходить непосредственно к удалению приложения. Открыв панель управления, целесообразно в поиске ввести «Установка и удаление программ», а затем выбрать соответствующий пункт.
Откроется новое окно, в котором пользователю будет представлен полный список приложений, инсталлированных на используемом девайсе. В нем надлежит найти пункт Intel Control Panel или аналогичный ему и нажать «Удалить». По завершении процесса программа будет полностью деинсталлирована с компьютера, а ненужный процесс не будет отбирать ресурсы компьютера.
Для того чтобы убедиться в отсутствии несуществующих путей и прочих ошибок реестра, целесообразно воспользоваться приложениями вроде Ccleaner или воспользоваться встроенным редактором. Первый вариант полностью автоматизирован, а второй больше подойдет продвинутым пользователям. В Ccleaner потребуется перейти во вкладку «Реестр», а затем запустить процедуру анализа и очистки.
В случае использования встроенных средств процесс будет сложнее. Целесообразно создать резервную копию системы,прежде чем вносить в этом редакторе какие-либо изменения. Открыть его можно, воспользовавшись сочетанием клавиш Win+R и введя в появившееся поле regedit. После этого потребуется выполнить поиск по полному названию программы Intel Graphics Tray и удалить совпадения. Также целесообразно выполнить аналогичный алгоритм, но искать уже сокращенное название IgfxTray.
Отключение и проверка
Если в дальнейшем планируется продолжать использовать программу, то лучшим решением будет временное её отключение. Это можно сделать, открыв меню «Пуск» и введя в поисковой строке «Автозагрузка». В представленном списке будет располагаться упомянутый процесс, который потребуется удалить из него. Также целесообразно прекратить работу процесса в «Диспетчере задач».
Благодаря таким простым манипуляциям, можно сохранить работоспособность программы при необходимости, однако избежать потребления её ресурсов ПК. Иногда могут возникнуть сомнения, не является ли процесс вирусом, особенно если он использует повышенный приоритет. Поскольку подобная вероятность существует всегда, следует проверить расположение запущенного файла. Сделать это можно в диспетчере, щелкнув правой кнопкой и нажав «Открыть расположение». Если адрес igfx отличается от C:\Windows\system32, то файл определенно вредоносный и устройство требует детальной проверки антивирусом.
Tuzwniteh tey exe что это
CompatTelRunner.exe — что это за процесс и как отключить

С выходом десятой версии Windows пользователи были недовольны тем, что Майкрософт теперь собирает некоторые данные пользователей для общего анализа работы ОС.
За этот процесс отвечает утилита CompatTelRunner.
Рассмотрим, что это, и как отключить выполнение процесса на вашем компьютере.
Compattelrunner exe что это такое
CompatTelRunner EXE – это процесс встроенной Microsoft Compatibility Telemetry, отвечающий за сбор, анализ и отправку информации специалистам Майкрософт на сервера.
Данные, которые могут быть собраны:
- Информация об использовании программ;
- Статистика выполнения стандартных процессов ОС;
- Анализ расхода памяти;
- Данные работы записывающих устройств (веб-камера, микрофон, сторонние рекордеры).
Служба не несет никакой опасности для компьютера и ваших данных. Она необходима только для анализа и улучшения работы Виндовс, а не для слежки.

Рис.1 – Работа службы телеметрии
Встречается процесс CompatTelRunner exe в Windows 7, 8.1 и windows 10. В версии XP такой программы нет. Стоит заметить, что в семерке служба появилась только с выходом обновлений KB3075249 и KB3080149.
Так как CompatTelRunner не является важным для ОС процессом, его можно без проблем отключить. Единственный нюанс, сразу после установки последних обновлений вам придётся проверять, не был ли он запущен процесс снова.
Навсегда удалить службу из системы, не получится. Провести отключение можно только вручную и только в том случае, если Microsoft Telemetry Compatibility нагружает систему (грузит диск или использует значительную часть ресурсов процессора).
В целом работу телеметрии в системе трудно заметить, тем более когда Вы отказались участвовать в улучшении ОС.
Отключение процесса
Давайте разберемся как отключить телеметрию в Windows и не переживать, о Ваших данных. Существуют два эффективных способа, которые помогут убрать CompatTelRunner.exe из оперативной памяти вашего компьютера.
Это через системный файл hosts, или через настройки Виндовс 10, эта настройка не скрыта, и ее можно выключить, чтобы ОС не производила отправку данных.
Внесение изменений в файл HOSTS
Полностью выключить телеметрический контроль в Win 7, 10 можно с помощью редактирования системного файла HOSTS. В этот файл внесён перечень IP-адресов и диапазоны, с которыми разрешено работать компьютеру.
Также, в HOSTS могут быть внесены данные о заблокированных IP адресах (айпишниках). Во втором случае служба, которая отправляет данные на указанные сервера, будет заблокирована. Чем мы сейчас и займемся.
Следуйте инструкции, чтобы отключить телеметрию Windows 7 и 10 через блокировку IP файлом hosts:

Рис.2 – расположение файла HOSTS

Рис.3 – изменение настроек безопасности файла

Рис.4 – разрешение доступа для группы HOSTS

Рис.5 – добавление новых значений
Теперь нужно сохранить изменения. Для этого в Блокноте откройте вкладку Файл и нажмите на Сохранить . Не присваивайте документу формат txt.
Обратите внимание! Если после редактирования HOSTS Windows начала долго грузиться, необходимо выполнить еще один вариант отключения EXE-процесса. Который гарантировано избавит от запуска вредного процесса.
Выключение телеметрии в настройках Windows 10
Перед тем как отключить CompatTelRunner, удостоверьтесь, что в системе отключен интернет. Доступ к глобальной сети может отправить на сервер данные о попытке пользователя удалить процесс. Данная инструкция подходит не только для Windows 10, но и для Windows 8.1:

Рис.6 – окно Центра уведомлений

Рис.7 – параметры конфиденциальности

Рис.8 – изменение параметров конфиденциальности
После внесения изменений перезагрузите компьютер.
Отключение телеметрии в Windows 7
В Виндовс 7 процесс отключения немного иной, и выполняется через отключение планировщика заданий, который в определенное время и производит сбор и пересылку информации.
Для начала нужно отказаться от участия в программе улучшения качества программного обеспечения Windows.
Выполните следующие действия, для отключения CompatTelRunner exe в Windows 7:

Рис.9 – отказ от участия в программе поддержки
С правой стороны увидите три запланированных задания:
- AITAgent;
- Microsoft Compatibility Appraiser;
- ProgramDataUpdater.
Поочередно кликайте правой клавишей мышки по каждой из задач и останавливайте ее загрузку (пункт Отключить или Disabled ).

Рис.10 – отключаем задания Application Experience

Рис.11 – отключаем задания Autochk
- Consolidator
- KernelCeipTask
- UsbCeip

Рис.12 – отключаем задания Customer Experience Improvement Program
Закрывайте все окна, и перезагрузите компьютер. Больше процесс CompatTelRunner.exe Вас не побеспокоит.
Подведем итог
Теперь вы знаете, как убрать сбор данных и загрузку телеметрии на сервер разработчика. Если описанные выше способы не помогли решить проблему, попробуйте просто удалить процесс из диспетчера задач.
Ekrn.exe — что это за процесс и почему он грузит систему
В этой статье будет рассказано о ekrn.exe. Что это за процесс, для чего он нужен, почему может грузить систему и как это исправить — это вы и узнаете по итогу прочтения. Всего будет дано четыре способа устранения проблемы. Все они независимы друг от друга, поэтому могут выполняться как одновременно, так и по отдельности.
Ekrn.exe — что это за процесс
Для начала дадим определение самому процессу. Ekrn.exe — элемент всем известного антивирусного программного обеспечения ESET. Отвечает непосредственно за реализацию сканирования как в фоновом режиме, так и с поддержкой графического интерфейса. Отсюда следует, что процесс не системный, но от этого не менее важный.
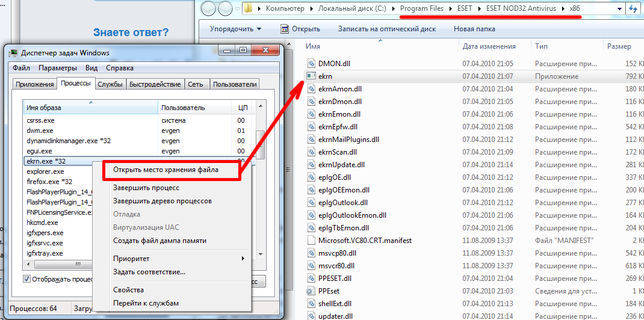
Его месторасположение
Мы выяснили, что за процесс — ekrn.exe, теперь давайте узнаем его месторасположение в системе. А находится исполняемый файл непосредственно в одной из папок программы, поэтому путь к нему может разниться у пользователей. Но конечная директория имеет название «x86» или «x64» (в зависимости от разрядности системы). Чтобы точно узнать нахождение файла, сделайте следующее:
- Нажмите Ctrl+Shift+Esc.
- В новом окне перейдите во вкладку «Процессы».
- Найдите приложение ekrn.exe.
- Нажмите ПКМ.
- Кликните по «Открыть место хранения файла».
Появится окно с файлом.
Как снизить нагрузку на систему
Некоторые пользователи задаются вопросом о том, как убить процесс ekrn.exe. Он может сильно грузить систему. Но не спешите предпринимать кардинальные меры, ведь есть несколько способов того, как можно исправить ситуацию штатными средствами.
Способ 1: завершить процесс
Если вы не хотите полностью избавляться от процесса, вы его можете завершить на один сеанс. Делается это через «Диспетчер задач»:
- Откройте утилиту.
- Перейдите на вкладку «Процессы».
- Найдите ekrn.exe.
- Выделите этот файл.
- Нажмите «Завершить процесс».
Теперь нагрузка на ЦП будет значительно ниже.
Способ 2: задать лимиты
Еще вы можете сделать все через настройки самой программы:
- Войдите в настройки ESET.
- Разверните список «Защита от вирусов. «.
- Выберите раздел «Защита файловой системы».
- Нажмите по кнопке «Настройка» в самом верху окна.
- В новом окне перейдите в раздел «Лимиты».
- Задайте параметры. Например, время проверки — 15 секунд, а максимальный размер — 80 МБ.

После этого антивирус продолжить работать, но нагрузка на ЦП значительно снизится.
Способ 3: отключить службу
Мы узнали, что это за процесс — ekrn.exe, как он важен для системы. Но если вы не хотите терпеть зависания Windows, то вы его можете отключить полностью:
- Откройте окно «Выполнить», нажав Win+R
- Впишите «services.msc» и кликните по «ОК».
- В появившемся списке служб найдите «ESET Service» и дважды кликните по нему.
- В свойствах выберите тип запуска «Отключено».
- Сохраните изменения.
Теперь процесс не будет запускаться при старте системы.
Способ 4: отключить запланированные задания
Есть еще один способ по поводу того, как не завершать работу программы, но снизить потребление ресурсов. Для этого в настройках отключите запланированные задания. Конечно, в таком случае программа сама не будет сканировать систему, но и мощности компьютера не будут затрачиваться.
At2.exe или engine.exe , что это за мразь и как от нее избавиться.
Всем доброго времени суток, столкнулся недавно с этим наглым вирусом. И хочу поделиться с вами хорошим мануалом по его удалению. Пост сделан не ради плюсов, а ради того чтобы как можно больше людей узнали о таком наглом вирусе и способе его удаления.
Вирус engine.exe — троянец. Скрытно активирует на компьютере жертвы биткойн майнер — приложение, решающее сложные математические задачи с целью получения криптовалюты. А затем полученные результаты отправляет через интернет-канал злоумышленникам или на сторонний спецресурс, но опять же, с реквизитами своих «хозяев». Другими словами, эксплуатирует ресурсы инфицированного ПК (оперативную память, вычислительные возможности видеокарты) и «добывает» деньги, зарабатывая за чужой счёт. Пользователь, а точнее, его машина, поневоле становится майнером.
Заражение и симптомы
Довольно часто engine.exe проникает в Windows в ходе установки взломанных игр. Недобросовестные релизёры, или распространители, «бесплатного продукта», желающие дополнительно обогатиться, настоятельно рекомендуют отключать антивирус, чтобы инсталляция прошла успешно. Подчинившиеся этому совету собственноручно пропускают зловреда.
Четыре признака присутствия engine.exe в ОС:
Без запуска каких-либо приложений наблюдается загрузка оперативной памяти и процессора на 80-99%.
Активно используется сетевое соединение (интернет-трафик) без явных подключений установленных доверенных программ.
Штатные функции Windows и приложения очень медленно запускаются и работают — ПК «тормозит».
В диспетчере задач ОС появляется процесс под названием engine.exe *32 (иногда в нескольких экземплярах).
2. В поле поиска напечатайте taskmgr.
3. В диспетчере задач откройте вкладку «Процессы».
4. Найдите в списке вирусный процесс с именем engine.
Внимание! У зловреда может быть другое название. При анализе дополнительно обращайте внимание на цифровую подпись объектов (колонка «Описание»). А также на уровень потребления ресурсов (колонка ЦП). Завышенные показания (более 70%) — явный признак причастности процесса к вирусу.
5. Кликните по исследуемому имени образа (объекту) правой кнопкой.
6. В контекстном меню нажмите раздел «Свойства».
7. На вкладке «Общие» (окно свойств), в графе «Расположение», скопируйте в блокнот или запомните путь к папке вирусного приложения.
8. Перезагрузите Windows в безопасном режиме.
9. Откройте директорию engine, скопированную из его свойств.
Примечание. В большинстве случаев он находится по адресу: диск С → Пользователи → [имя пользователя] → AppData → Roaming → [папка зловреда]. Название папки варьируется: известные модификации — x11, x13.
10. Перейдите в директорию Roaming (кликните вверху окна, в строке пути, по её названию).
11. Удалите файл cppredistx86.exe и папку с вирусом.
12. Закройте окно и нажмите «Win+R».
13. В панели «Выполнить» введите regedit и нажмите «OK».
14. В редакторе реестра откройте: HKEY_CURRENT_USER → Software → Microsoft → Windows → CurrentVersion → Run.
15. В «ветке» Run (список ключей в соседнем блоке) выполните удаление записи с параметром «Microsoft Visual C++ 2010». Это замаскированный под системный пакет модуль, выполняющий автозагрузку engine при запуске ПК. Используйте штатную функцию: клик правой кнопкой → «Удалить».
16. Перезагрузите ОС в обычном рабочем режиме.
ССЫЛКА НА ИСТОЧНИК В КОММЕНТАХ
А после всего этого понять, что хватит играть в игры, а тем более — качать какие-то левые пиратки -_-
было такое, заблокировал антивирусом потлм удалил)
Случаи из практики 129
Мужчина 32 года:
— Скажите, а вы можете упрятать меня в психбольницу? – боязливо спросил мужчина, так крепко удерживая в руках сумку, что у него побелели костяшки пальцев.
— У меня не больше власти чем у обычного гражданина, — совершенно спокойным голосом ответила я. – Так что можете не переживать.
— Это хорошо, — кивнул он, — а то у меня жена и ребенок. Так они могут остаться без кормильца. Плюс, вряд ли босс оставит мне работу после того, как узнает, что меня упрятали в дурку.
— Понимаю… Может быть расскажете, что привело вас ко мне?
— В начале прошлого месяца у меня началась суточная смена – я работаю в службе поддержки одного большого корпоративного продукта. То есть можно спать в ночное время, но если вдруг что-то случится, то мне позвонят и нужно будет быстро найти решение. Работенка не пыльная, платят хорошо, но во время дежурств часто приходится просыпаться посреди ночи и садиться за компьютер. Так что в эти дни я ухожу спать на кухню вместе с ноутбуком, чтобы не мешать жене.
— В ту ночь вы именно так и сделали?
— И очень об этом пожалел… — замогильным голосом произнес он. – Мне позвонил оператор, сказал, что часть клиентов не может получить доступ к некоторым функциям и необходимо что-нибудь придумать. Делать нечего: умылся холодной водой, поставил кофеварку и сел за комп. Где-то через час стало клонить в сон, но я взял себя в руки и доделал задачу, после чего начали происходить странные вещи… Экран замерцал и на нем появилось полупрозрачное женское лицо. От страха я чуть не перевернул стол, отпрыгнул в сторону и снова посмотрел туда. Лицо виднелось поверх всех окон и стало чуть ярче, а потом из динамиков послышался тихий стон и шепот: «Зря ты это сделал». Я попятился назад, но зацепил ногой порожек между кухней и коридором и упал.
— Надеюсь вы ничего не сломали?
— Только набил шишку на голове, — хмыкнул он. – Проснулся только утром, причем на диване, с открытым на столе ноутбуком. И если бы не кровоподтек, то я бы подумал, что это просто такой сон и все. Но в итоге решил, что видимо переработался, стукнулся где-то, а потом на автомате заснул. И все было хорошо ровно три дня, пока у меня по графику снова не наступило дежурство. На этот раз вставать приходилось два раза: в двенадцать и в три ночи.
— Вы снова увидели странное лицо?
— Жуткое мертвенно-бледное женское лицо, — клиента буквально трясло у меня на глазах. – Оно неожиданно появилось на экране и тихо-тихо засмеялось. Меня проняло так, что аж сердце остановилось и тут оно заговорило: «Беги…». Кажется, в этой фразе было еще что-то, но я уже не расслышал, пытаясь как можно быстрее покинуть кухню. Прибежал к жене, разбудил ее, попросил пойти проверить. Она поначалу не поверила и просто отвернулась к стене, но я все не унимался, и она таки встала…
— Ничего, в том то и дело. Короче, я уже не мог работать за ноутбуком, поэтому сел за второй компьютер, подключился и доделал дело. Жену при этом попросил не ложиться без меня. Она только сказала, что мне нужно больше отдыхать или, еще лучше, поехать в отпуск, которого у меня уже давно не было. В итоге мы улеглись, и я до конца ночи не смог сомкнуть глаз.
— После этого это лицо еще появлялось?
— Еще дважды, причем в последний раз я плюнул и остался с женой, чтобы потом работать не на ноутбуке. И что вы думаете – эта тварь добралась до меня и там! Вы представляете?! Я кинулся к жене, растолкал ее, но пока она проснулась – на экране ничего не осталось. Короче, она сказала, что у меня что-то не в порядке с головой и предложила вызвать скорую, но я сразу же отказался, прекрасно понимая к чему это ведет. Если бы меня упекли в психушку, то жена бы осталась одна с дитем на руках. Поэтому-то я и решил для начала пойти к частному специалисту.
— Разумно, — задумчиво сказала я. – Скажите, Георгий – у кого-нибудь из ваших родственников были похожие инциденты? Или может быть психические заболевания?
— Да вроде нет: отец с матерью живы-здоровы, один дедушка умер от инфаркта, второй много пил, обе бабушки дожили до глубокой старости — ничего подозрительного.
— А как дела в семье, дружно ли вы живете?
— Ну, после родов мы с Настей немного отдалились друг от друга, но это нормально – вы же понимаете, ребенок забирает большую часть ее времени.
— А сколько вашему малышу?
— Скоро пять лет, вовсю ходит в садик и даже английский знает лучше меня – настоящий вундеркинд.
— Чем занимается ваша супруга?
— Она домохозяйка, ну еще плетет всякие там ожерелья из бусин и продает через онлайн-магазины, но это не особо прибыльное дело.
— Понимаю… А что насчет работы – много ли стрессовых ситуаций, может быть тяжелый руководитель?
— Нет, нет, Николай – отличный мужик. С коллегами все тоже ровно, мы даже частенько собираемся все вместе – укрепляем коллектив, так сказать.
— То есть, подытожив все вами сказанное – живете вы неплохо, и нет ничего такого, что могло бы вызвать стресс такого размера, что у вас начались галлюцинации?
— Вроде того… И что это может значить?
— Что вам, для начала, нужно обратиться к специалисту по компьютерам – пусть он проверит, нет ли в системе каких-либо вредоносных программ. Только прошу вас, сделайте это незаметно ото всех. Зайдите или позвоните в какую-нибудь контору и попросите все проверить. Помимо этого, вам следует сдать некоторые анализы – существуют прецеденты, когда людям начинали мерещится всякие образы из-за дефицита некоторых веществ. Сейчас я вам все распишу.
— Было бы здорово, если бы всему виной оказался вирус или нехватка витаминов – а то мне через три дня опять на дежурство, а я уже на грани срыва.
— Не волнуйтесь, мы с вами во всем разберемся…
Ответ на пост «Как удалить прячущийся майнер и понять что он вообще есть»
Для отслеживания подозрительных процессов очень удобен продвинутый менеджер процессов от самой майкрософт, называется ProcessExplorer.
Качается отсюда: https://docs.microsoft.com/en-us/sysinternals/downloads/proc. (сам сайт майкрософта, так что источник безопасен).
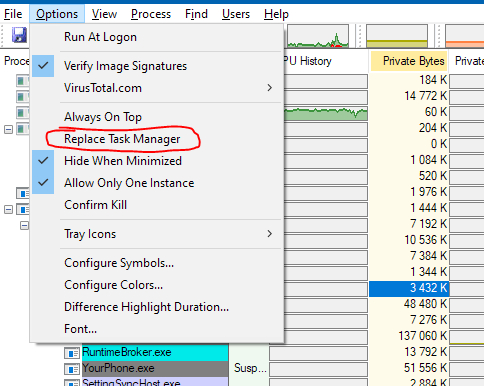
После запуска в меню выбираем эти два пункта:
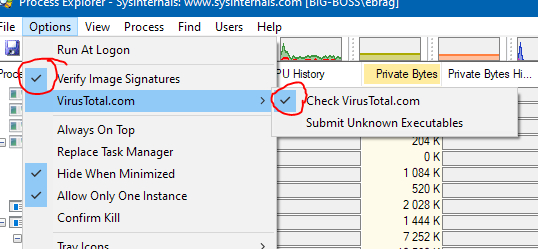
И соглашаемся на условия конфиденциальности вирустотала.
Бинго, теперь у вас появится новая колонка в списке процессов, где отображается результат проверки на вирустотале, плюс проверка цифровой подписи запущенного файла. По нажатию на цифры сработки откроется страница вирустотала с отчётом.
ВАЖНО: сами файлы не передаются в вирустотал, он просто ищет там готовые результаты на файл с таким же хешем, так что особо мощный интернет не нужен! Если такого файла найденно не будет, то так и будет написано в данной колонке, и только по нажатию файл будет залит для проверки!
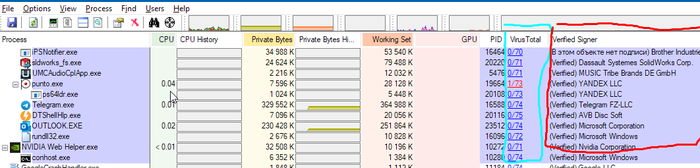
Так же, из полезных бонусов данной программы:
1) процессы отображаются в виде дерева, то есть вы видите, какими процессами они запущенны (на скрине показал кнопку активации данного режима)
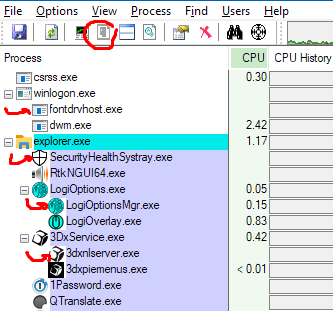
2) можно вывести графики загрузки (память, проц, диск, видяха итд) для каждого процесса в таблице (правой кнопкой на название колонок, там выбрать пункты с «history» — это и есть графики)
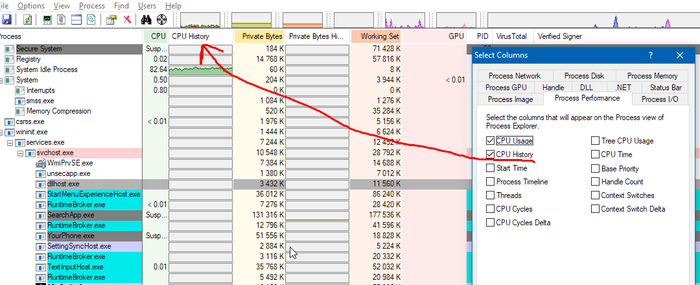
3) Можно заменить этой программой встроенный менеджер процессов (для этого надо не просто открыть файл из архива, а сохранить его где-нибудь на компе)
4) продвинутые графики загрузки системы, открываются по нажатию на главный график сверху окна программы
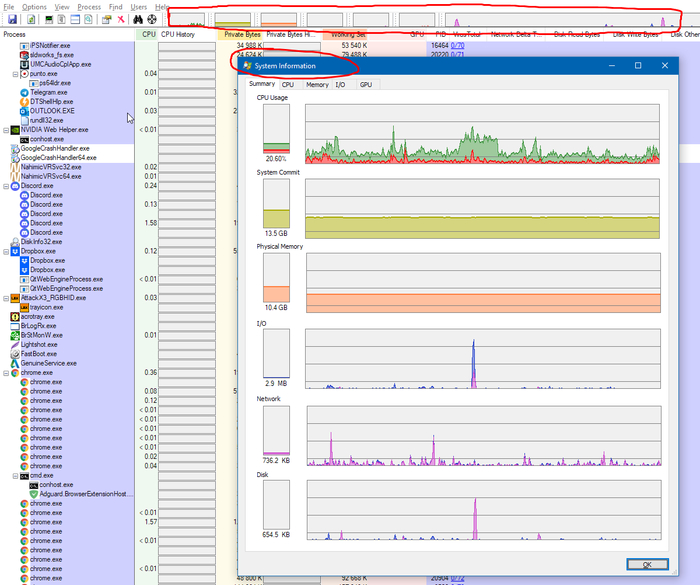
Надеюсь, кому-то эта информация будет полезна. Сам использую данный инструмент уже лет 8, родной виндовый менеджер уже кажется убогим.
Как удалить прячущийся майнер и понять что он вообще есть
Предисловие: не все майнеры загружают цп на 100, бывает им хватает 10, 20, 30 %.
Прекрасным днём играл я в доту, все как бы работает вопросов нет, играю я по несколько часов подряд, и компьютер время от времени начинал гудеть сильнее чем стабильно в игре(системник), и тут мы с другом решили проверить, у кого сколько FPS в игре( качество плавности изображения кадров в секунду), и на моей RTX 2060 оказалось меньше чем на его GTX1050ti. Разгоном дело не решилось, скачали оба MSI Afterburner, и в игре решили тестить. У него стабильно 100-110, у меня то 120-130 то 80-90. Я открыл дисперчер задач и вернулся в игру, и оп)- фпс то подрос на 3-4 минуты) Открыл диспечер задач а там ничего нету( Подождав 4 минуты в игре открыл диспечер и стал смотреть убегающие процессы( по нагрузке),нашёл подозрительный процесс NT Kernel & System, отправил его в Virustotal(онлайн сайт) проверки вирусов, и попадание) скрин прилагаю мож кому поможет( маскируется под звуковую карту Realtek) На скрине слева процесс майнера, справа сводка по файлу после анализа. Удаляться просто так не захотел, скачал прогу Unlocker, и с помощью ней через перезагрузку удалил) В моем случае он потреблял 20-30% примерно. В папке файлы были невидимые. Оба улетели. Забыл добавить: при открытии диспечера задач он приостанавливает деятельность на 3-4 минуты, потом Сам закрывает диспечер задач)
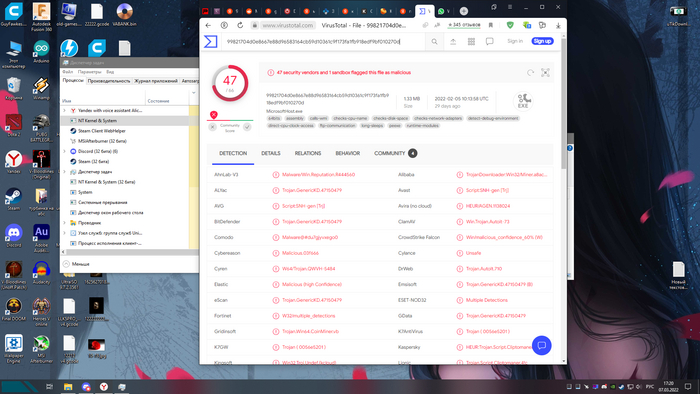
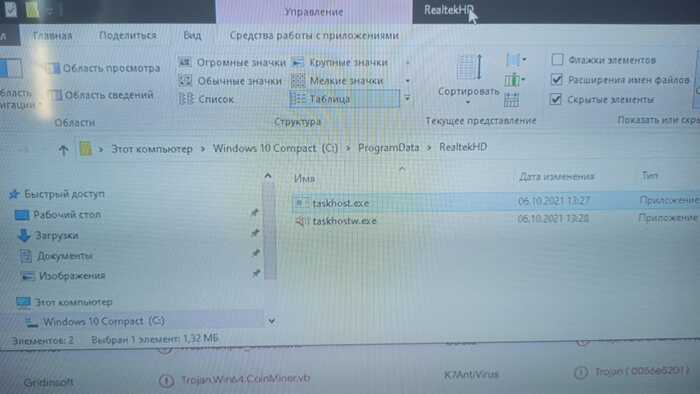
Майнер NT Kernel & System под видом Realtek HD
Дело было одним вечером, сижу я значит ничего не заподозрив, понимаю что уж сильно начал шуметь мой компьютер.
Подумал ну Яндекс браузер кушает процессор плюс видео в ютубе, ай да забыл я об этом.
Вдруг 4-ый день этого жёсткого звука меня пробило насквозь. Что-то тут не так.
При запуске компьютер только только появился рабочий стол процессор шумит с видеокартой на максимум.
Беру дело в руки открываю диспетчер для просмотра активности вижу спокойный результат.
Уши не обманешь слышу как кулеры в ПК становятся тише.
АГА ЗНАЧИТ ВОТ ОНО КАК, сразу в голову приходит мысль что тут что-то ведь не ладное.
Открываю я значит программу для просмотра FPS в играх (там ещё показывается температура, нагрузка всех цепей), закрываю диспетчер задач, вижу опа через секунд 15, что процессор что видеокарта идут в разрыв, понимаю что нада копать глубже.
Значит тут понимаю нужно смотреть резко в диспетчере тут опа вижу приложение которое всё кушало — NT Kernel & System, знаю есть такое в виндовсе решил копнуть глубже вижу что данная система отвечает за режим системы. Открыв информацию о нём, решил просмотреть где сидит данный процесс и получаю путь Program Data/Realtek HD
Я понимаю что программа виндовса которая отвечает за прерывание находится в папке с звуковыми драйверами, к тому же она полностью пустая. Вижу как мой диспетчер закрылся сам по себе.
Тут я уже всё понял и знал куда копать начал проверку на вирусы делать, нет ничего абсолютно.
Проверял я Microsoft Defender доверия к нему больше. В итоге 0
ставлю на скачку Dr.Web при установке выдавало ошибку постоянно.
Вирус начал закрывать установщик я психанул открыл диспетчер и просто закрывал этот вирусняк. В общем я установил его он запросил перезагрузку, я с вздохом перезагружаю ПК
Господи он начал сам перезагружаться 6 раз
На 7 выдало ошибку какую-то (жаль нету фоток)
Я с горем пополам вижу справа в углу мою любимую службу которую он заблокировал.
Читатели этого поста не задерживайтесь с проверкой на вирусы..
И берегите свои видеокарты от каких-то тварюк !

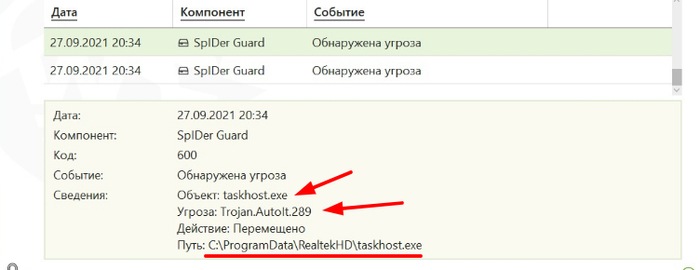
Чем болеют братья наши железные — история компьютерных вирусов

Ушла эпоха, когда компьютеры и интернет воспринимались большинством, как высокотехнологичные игрушки для подростков. Теперь они, хотим мы того или нет — одна из несущих стен жизненного уклада каждого. Зараженный компьютер — это гораздо больше, чем досадная поломка дорогой техники. Это риск информационных, потенциально и репутационных, финансовых потерь. Подхватить грипп для многих уже гораздо менее неприятный сценарий, чем подхватить компьютерный вирус.
Между тем и сама железная зараза за годы ее существования изменилась кардинально. Если первые ее представители создавались научного интереса ради, с целью вендетты, ну или просто чтобы досадить как можно большему числу ламеров, то современная инфекция — это могущественное оружие, используемое для краж, рэкета (со взятием ПК в заложники), давления на конкурентов и выведения из строя целых предприятий.
Концепция вирусов, как размножающихся без участия человека механизмов, была предсказана еще в 1951 году Джоном Нейманом в его «Теории самовоспроизводящихся автоматических устройств». Само же явление увидело свет… и вот здесь данные разнятся. Дело в том, что первые программы, которые можно окрестить этим болезненным словом, были либо вовсе безвредны, либо задумывались с невинной целью и причиняли неудобства, скорее вследствие недоработки.
Так, в 1973 году прототип интернета — ARPANET в лабораторных застенках поразил шалун Creeper. Он самостоятельно путешествовал от компьютера к компьютеру и дразнил пользователей выводящимся на экраны сообщением: «Я Крипер! Поймай меня, если сможешь». Этим зловредность Крипера и ограничивалась.
А в 1975 году Джон Волкер написал PERVADE — подпрограмму для популярной (по меркам тех лет) игры ANIMAL, которая с помощью наводящих вопросов отгадывала названия задуманных игроком животных. С натяжкой ее можно назвать первым трояном. После каждой партии она модернизировала игру новыми вопросами, а заодно и копировала ее во все директории компьютера, чем основательно замусоривала и без того скудную память. А ведь Волкер всего-то навсего хотел упростить распространение ANIMAL и избавить себя от нескончаемых просьб, желающих выслать им очередную копию игры.
Вирус Elk Cloner, который многие считают первым истинным вирусом, получившим массовое распространение на пользовательских компьютерах, изначально задумывался, как невинная шалость в духе Крипера. В 1981 году он принялся заражать Apple II, перемещаясь между машинами с помощью дискет. На каждый 50-й запуск системы он выводил на экраны стихотворение:
Elk Cloner: программа с индивидуальностью
Она проникнет во все ваши диски
Она внедрится в ваши чипы
Она прилипнет к вам как клей
Она даже изменит оперативную память
Cloner выходит на охоту!
Вредительских функций написавший Cloner 15-летний школьник Ричард Скренет не предусматривал. Однако своенравный вирус повадился портить диски с нестандартными версиями DOS, удаляя содержимое резервных дорожек. Ущерб в таких случаях был уже вполне осязаем, в отличии от душевных страданий, вызванных стишком-дразнилкой.
Многие ругают антипиратскую защиту игр Denuvo, но в 80-е методы борьбы с пиратами были куда менее гуманны. В 1986 году братья Фарук Альви решили защитить свою программу для наблюдения за сердечным ритмом от незаконного копирования при помощи вируса Brain. Он заражал загрузочный сектор жесткого диска, замедлял работу и вежливо предлагал позвонить создателям нелегально установленной программы, чтобы излечиться. Только в США оказались заражены 18 тысяч компьютеров, а братья Альви первыми познали гнев недовольных антипиратской защитой пользователей.
А вот вирус Jerusalem был написан чистейшего зла ради в 1987-м. Он заражал файлы EXE, COM и SYS. Каждый раз при активации запрашиваемые файлы увеличивались в размере, что приводило к захламлению памяти. Также через полчаса после запуска системы Jerusalem серьезно замедлял ее работу, изменяя время прерывания процессов. Но то были лишь цветочки. Во всей красе Jerusalem проявлял себя в пятницу 13-го, уничтожая любой запущенный в этот день файл.
Первый сетевой червь-шпион атаковал ARPANET в 1988. По замыслу создателя Червь Морриса должен был лишь собирать данные о владельцах ПК, подключенных к ARPANET. Для проникновения он использовал уязвимости почтовых сервисов и сетевых протоколов. Червь Морриса подбирал пароль по словарю и инфицировал компьютер, если не обнаруживал на нем своей копии. Но, даже если копия вируса на компьютере уже была, с небольшой периодичностью червь инфицировал его повторно. На всякий случай. Это и послужило основным источником проблем. Компьютеры заражались многократно, работа системы все больше замедлялась, вплоть до полного отказа. Суммарный ущерб от действий червя оценили в 96 миллионов долларов. Обескураженный непредвиденными последствиями создатель сам сдался полиции, благодаря чему отделался штрафом и исправительными работами.
Первый зловред-вымогатель, словно благодаря ясновидению, позволившему его создателю предсказать масштабы пандемии, вызванной его потомками в будущем, был окрещен — AIDS (СПИД). Вирусописец Джозеф Попп собственноручно разослал около 20 000 дискет с вирусом (каторжный труд, в сравнении с современной почтовой спам-рассылкой, посредством пары кликов). Дискеты манили новой информацией о настоящем НЕкомпьютерном вирусе СПИДА, но после проникновения зараженной дискеты в дисковод PC, в определенном смысле происходило именно то, чего беспечные пользователи и боялись — инфицирование. Через 90 запусков компьютера AIDS шифровал все файлы, оставляя в доступности лишь README, в котором находилось предложение отправить деньги на почтовый ящик в Панаме в обмен на восстановление доступа к информации. Во время обналичивания такого чека Джозефф Попп и был арестован и впоследствии осужден за вымогательство.
Вирусы лихих 90-х были не в пример добрее и невиннее своего десятилетия. Часто они писались ради забавы и самовыражения, вне зависимости от того сколько бед приносили. Так, вирус Walker раз в 30 секунд отправлял гулять по экрану дедушку. По-видимому, из уважения к старости, пока дедушка ковылял, компьютер зависал и не реагировал на команды пользователя. Романтичный вирус Girls признавался в любви всем девочкам и запускал песню Yesterday группы The Beatles. А Mars Land каждый час по полминуты заставлял пользователей любоваться высококачественной 3D-моделью поверхности Марса.
1995 год ознаменовался появлением первого макровируса Concept. Инновационные вирусы распространялись при помощи макросов в документах Word. Для их написания не нужно было владеть языком программирования, достаточно лишь разобраться в WordBasic (чему тоже далеко не каждую бабушку можно научить, но все же). Вирусоделие пошло в массы, и к 1998 году число вредоносного ПО увеличилось почти в 4,5 раза.
Тогда же, в 1998 году, увидел свет кинескопа троян Back Orifice, по совместительству первый бэкдор — вредоносная программа удаленного администрирования. Установленный на компьютер жертвы Back Orifice давал злоумышленнику практически безграничную удаленную власть над его системой. ЛЮБОЙ файл можно было скачать, переписать, уничтожить. Вводимые с клавиатуры пароли, выводимые на экран монитора изображения — все становилось достояние хакера. Создатели бэкдора охарактеризовали свой продукт слоганом — «В локальной сети или через Internet Back Orifice предоставляет пользователю больше возможностей на удаленном Windows-компьютере, чем имеет сам пользователь этого компьютера».
«Чернобыль» или CIH почти год, не обнаруживая себя, заражал компьютеры по всему миру. А 26-го апреля 1999 года, в годовщину аварии на Чернобыльской АЭС, около полумиллиона владельцев PC испытали на себе новый вид техногенной катастрофы — вся информация на их компьютерах оказалась уничтоженной. «Чернобыль» не пожалел даже BIOS, повредив данные на микросхемах. Интересно, что автор CIH, Чэнь Инхао, хоть и испытал глубокий стыд, и даже написал заблаговременно официальное извинение, не получил никакого наказания, так как не нарушил ни одного Тайваньского закона того времени.
Появление вируса Happy99 дало начало массовому переходу вирусов к распространению через интернет. Счастливый «червь» передвигался с помощью EXE-файла вложенного в электронное письмо. Он поздравлял «счастливчика» с новым 1999 годом, а после копировал свой код в системный каталог Windows.
Таким же незамысловатым способом в мае 2000 года распространился и вирус LoveLetter. Этот подлец играл на самых тонких струнах человеческой психики и рассылал «любовные послания», открыв которые, пользователь кроме глубокого разочарования получал еще и гору проблем в придачу. Вирус не только портил личные файлы и заменял их зараженными, но и пересылал сам себя всем контактам в адресной книге Microsoft Outlook. За такие подвиги почтовый червь ILOVEYOU попал в книгу рекордов Гиннеса и стал героем фильма.
Еще один представитель опасных сетевых беспозвоночных — Code Red. Летом 2001 года вирус был выпущен в сеть. Он заражал компьютеры не благодаря доверию наивных людей, а при помощи уязвимости в веб-сервере Microsoft IIS. В начале Код Красный не вызывал опасений. Ну кого, в самом деле, способна напугать надпись на экране «Взломано китайцами»? Но позже оказалось, что зараженный сервер спустя 20 дней должен был начать DDOS-атаку на несколько IP-адресов, в числе которых оказался и Белый дом США.
Через пару лет своими «успехами» на поприще интернет-вредительства смогли похвастаться SQL Slammer и Conficker. Slammer, используя переполнение буфера в Microsoft SQL server, вызвал массовый паралич пользовательского трафика. Перегруженные роутеры просто не справлялись и постоянно восстанавливали таблицу маршрутизации, тем самым задерживая и останавливая сетевой трафик. Червь настолько стремительно распространился, что умудрился на сутки лишить всю Южную Корею радости от просмотра котиков в интернете и каток в Starcraft.
В свою очередь, вирус Conficker в лучших традициях вестернов заставил объединиться в борьбе с ним крупнейшие корпорации — Microsoft, Dr.Web, Kaspersky Lab, ESET, Symantec. А Microsoft даже пообещала 250 тысяч долларов тому, кто найдет создателя червя. Conficker осущесталял свои гадкие планы с помощью все того же пресловутого переполнения буфера. В первую очередь он отключал службы обновления и защиты Windows и блокировал сайты производителей антивирусов, а потом зомбировал компьютер и подключал его к ботнет-сети. Специалисты пришли к выводу, что главной целью вредителя была проверка его способностей к размножению.
Но все вышеупомянутые вирусы — просто игрушки в сравнении со Stuxnet. Эта компьютерная чума могла поражать не только устройства обычных пользователей, но и системы важных промышленных предприятий, в том числе атомных электростанций. В Иране Stuxnet устроил из центрифуг для обогащения урана настоящий аттракцион. Вопрос «Зачем?» оставим любителям теорий заговора.
В 2012 году эволюция вирусов дала новый виток. Теперь они стали реальным кибероружием и средством шпионажа. Аналитикам Лаборатории Касперского пришлось изрядно попотеть с обнаружением ряда вредоносных программ. Таких как – Flame, Gauss, Red October, NetTraveler и Icefog. Все они заслуженно могут носить звание кибер-агентов 007, поскольку каждый вирус детально изучал и похищал важную правительственную, дипломатическую и финансовую информацию. Жертвами хакерских атак стали более 40 стран.
В марте 2016 года взошла звезда ужасного, но великого Пети (Petya), положив начало новой вирусной эпохе. Программа-вымогатель превращала файлы пользователей в тыкву, шифруя MBR-данные, которые нужны компьютеру для загрузки операционной системы. Для расшифровки она требовала от пользователей выкуп в биткоинах.
В 2017 году явил себя свету еще один червь-шантажист — WannaCry. Программа угрожала уничтожить все зашифрованные файлы через неделю после заражения, если владелец не заплатит выкуп в размере примерно 300 долларов США, но в криптовалюте. Необходимую сумму следовало перечислить в течение 3-ех дней, в противном случае — сумма удваивалась.
Всего через месяц после атаки WannaCry вернулся Petya. Новой модификации дали название NotPetya (интересно, кто-то уже пробовал называть так детей?). Петя новый — трюки старые. Для получения доступа к компьютеру программа использовала те же уязвимости системы, что и WannaCry при помощи эксплойта EternalBlue (предположительно разработан АНБ) и бэкдора DoublePulsar. Отдавать дань за возвращение своих информационных богатств было абсолютно бессмысленно — вирус уничтожал данные, а электронный адрес хакерских дел мастеров уже заблокировали провайдеры.
НеПетя нападал на правительственные сайты, национальные банки и энергетические компании Украины, устроил коллапс в аэропорту Харькова и Киева, атаковал российские банки и крупные предприятия, а потом приступил к «заражению» Индии и стран Европы. Специалисты компании ESET и Microsoft выяснили, что нулевыми пациентами стали владельцы украинского программного обеспечения M.E.doc. Также аналитики полагают, что НеПетя отвлекал внимание вымогательством денег, в то время как его настоящей целью был массовый ущерб, поскольку зашифрованные данные не возвращались.
2018 год не стал годом отдыха от хакеров. Эксперты компании Dr.Web нашли новую головную боль — троянскую программу, похищающая данные к учетным записям пользователей в онлайн-сервисах и социальных сетях, изображения и текстовые файлы. На этот раз кибер-злодей не присылал писем счастья, а публиковал ссылки в комментариях к видео на YouTube. Часто в описании зловредной ссылки он сулил доступный для бесплатного скачивания путеводитель по чит-кодам для популярных онлайн-игр. Но после перехода любопытный читер получал не волшебную таблетку, а троянский архив со всеми вытекающими… Хорошая новость (не для сторонников честной игры и естественного отбора конечно же) в том, что автор трояна был найден. Им оказался печаль-разработчик под ником «Енот Погромист».
И вот, совсем уже недавно, в январе 2019 появился очередной вирус-шифровальщик Djvu. Попадая в компьютер вместе с пиратским контентом, Djvu загружает 4 файла, один из которых призван отвлекать внимание жертвы, показывая окно обновления системы Windows. После завершения шифрования в игру вступает «заманчивое предложение» от вымогателей. Цену за возвращение информации авторы шифровальщика не указывают, но сообщают о скидке за быстрое реагирование (однако, вирулентности маркетинга позавидовал бы любой вирус). К сожалению, способ дешифровать файлы до сих пор не найден.
Что такое E_YATINTE.exe?
Эта программа E_YATINTE.exe запускается при запуске Windows. Что это за программа?
Описание этого exe-файла — EPSON Status Monitor 3.
Это может быть вирус или вредоносная программа?
2 ответа на вопрос
Похоже, что это законная часть программного обеспечения Epson: http://systemexplorer.net/file-database/file/e_yatinte-exe/31622599, по-видимому, связанная со спулером печати.
У меня есть струйный принтер Epson, который я использую в своей домашней сети, и вижу те же типы процессов, которые активно работают. Я довольно уверен, что это безвредно.
Помните, что вы, как правило, можете обрести спокойствие, выполнив быстрое сканирование файлов с помощью Malwarebytes . Кроме того, вы можете потенциально загрузить копию файла, вызывающего беспокойство, в VirusTotal, чтобы проанализировать его.