Что делать, если процесс NT Kernel & Systems грузит Windows
Мало кто из пользователей Windows не сталкивался с ситуацией, когда компьютер начинает сильно тормозить, реагируя на действия владельца с большим опозданием. Причины могут быть разными, но практически во всех версиях Windows имеется возможность отследить, какая программа или процесс являются виновниками такого поведения. В их числе иногда появляется системный процесс NT Kernel&Systems, особенно часто на него жалуются пользователи Windows 10/8/7, хотя утилита присутствует даже в ранних версиях этой ОС. Что касается степени загрузки процессора, то она может колебаться в довольно обширных пределах, от 10 до 90%. В последнем случае работа ПК оказывается фактически парализованной.
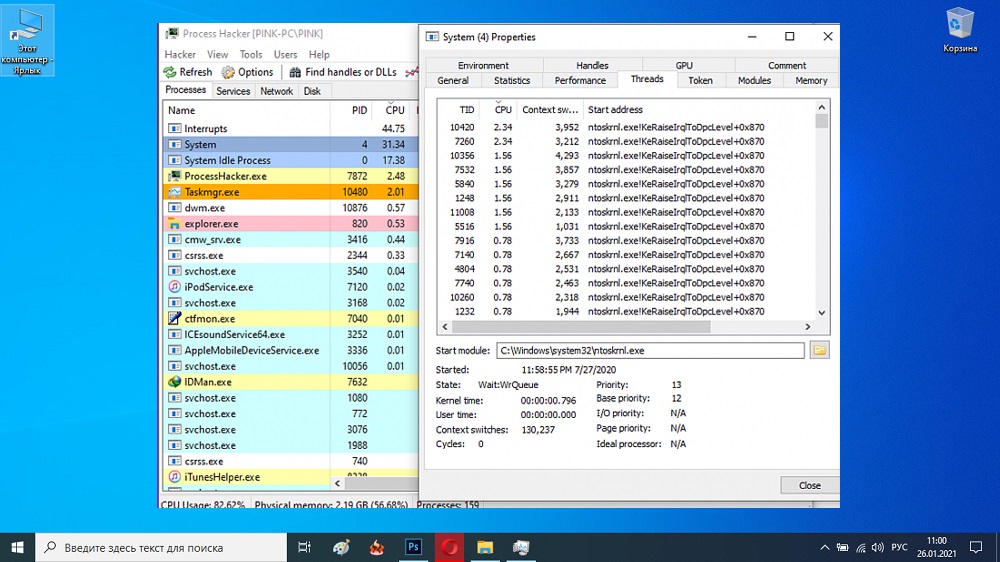
Что это за процесс NT Kernel&Systems, за что он отвечает
Точный перевод с английского имени этого системного процесса имеет мало смысла, но если его адаптировать, то получится что-то вроде «Ядро и системные процессы». Из этого наименования понятно, что утилита является частью операционной системы, причём достаточно важной. Действительно, она в числе других обеспечивает функционирование таких сервисов ОС Windows, как управление памятью, процессами, принимает участие в процедуре аппаратной виртуализации.
Известно также, что NT Kernel&Systems содержит Boot screen, то есть загрузочный экран Windows.
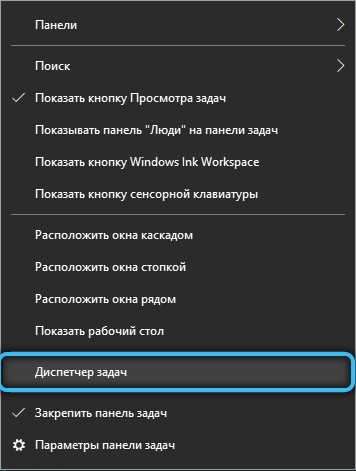
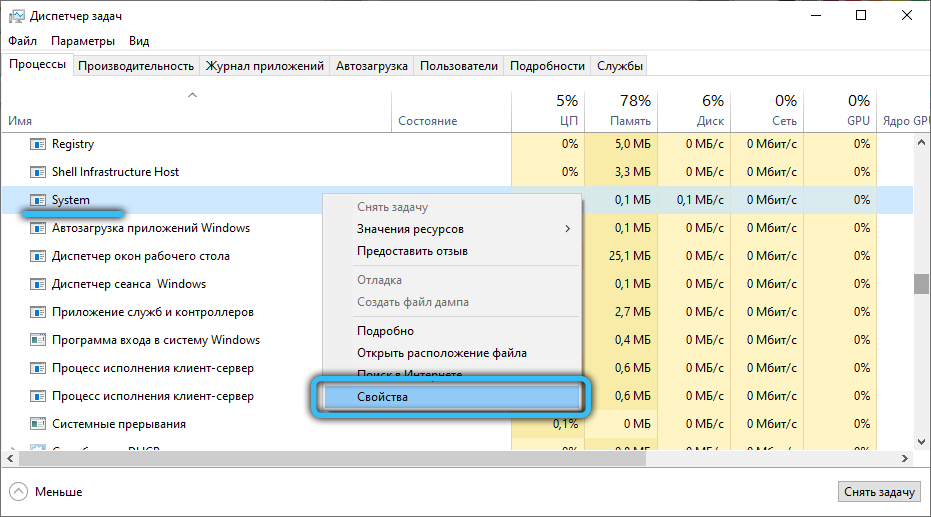
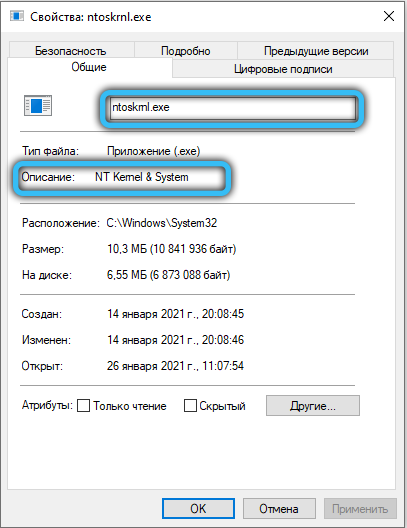
Процесс представляет собой исполняемый файл, в «Диспетчере задач» он появляется во вкладке «процессы» под именем Ntoskrnl.exe. Таким образом, это исполняемый файл, который грузится в память на этапе загрузки ядра операционной системы и работает в фоновом режиме.
По этой причине прекращать работу системного процесса крайне не рекомендуется. Впрочем, многие пользователи этого не знают и выгружают его из памяти, часто – без последствий.
Почему NT Kernel&Systems грузит процессор
Являясь интерфейсом между аппаратной и программной частями ОС, процесс выполняет и множество вспомогательных задач. Одна из них – управление работой сторонних приложений. С точки зрения интересующего нас вопроса именно эта компонента и является ответственной за чрезмерное потребление ресурсов компьютера.
Чаще всего проблемы появляются из-за некорректно установленных приложений. Иногда код установленных программ содержит ошибки, связанные с управлением памятью. Встречаются «кривые» драйвера, особенно написанные не производителем.
Нельзя исключить и появление системного сбоя, произошедшего по неизвестной причине, установить которую практически невозможно, если она единичная. «Грузить» систему может и вредоносный код, и вероятность этого не так уж мала, особенно если на ПК нет или слабая антивирусная защита. Наконец, принимаем во внимание такие факторы, как наличие в системном и других реестрах «хвостов» от неправильно деинсталлированных программ, мусорные файлы на жёстком диске.
В рабочем режиме процесс NT Kernel&Systems работает совершенно незаметно, но если случится одна из вышеописанных неприятностей, тут же возникает дефицит свободной оперативной памяти, а процессор оказывается загружен на 90-95%.
Редко, но случается, что эта системная утилита начинает «тормозить» из-за проблем по аппаратной части – например, когда CPU перегревается из-за высохшей термопасты.
Как устранить проблему
Как обычно, способов разгрузить процессор и освободить память существует немало. Что касается торможений компьютера, вызванных работой процесса NT Kernel&Systems, то стоит попробовать несколько действенных вариантов.
Очистка системного мусора
Каким бы рачительным не был хозяин настольного ПК или ноутбука, со временем в операционной системе накапливается немало мусора – записей в реестрах о давно удалённых программах, файлах конфигураций, логов и т. д. Если избавиться от всего лишнего, существует вероятность, что нормальная работа компьютера восстановится.
Как выполнить очистку ПК:
- заходим в «Мой компьютер» (через панель «Пуск» или с рабочего стола, на котором обычно имеется такая иконка);
- кликаем по вкладке с именем «Удалить или изменить программу»;
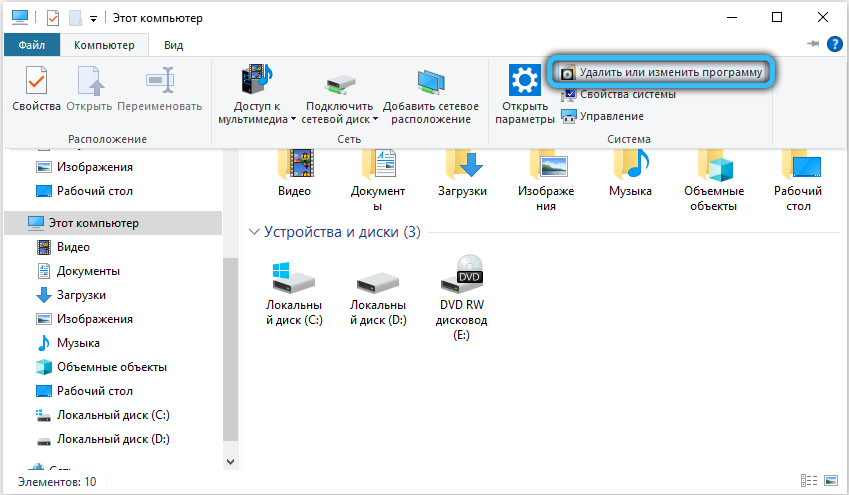
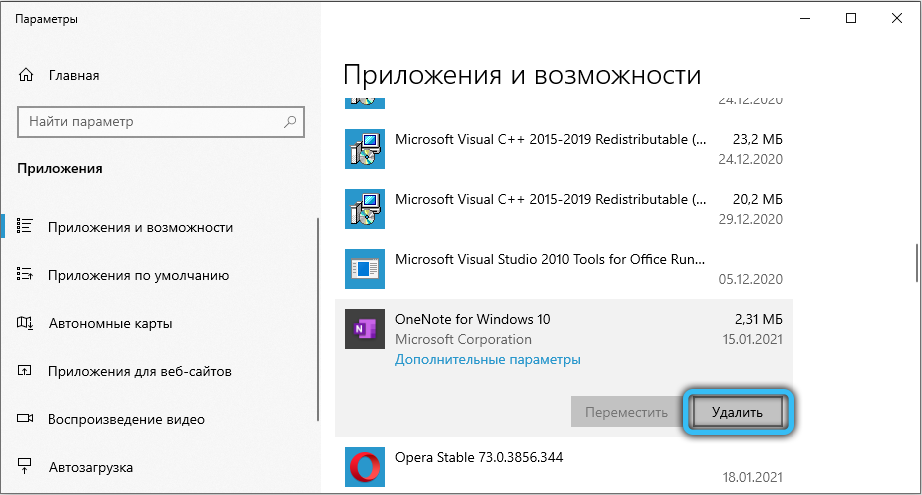
- внимательно изучаем список, особенно обращаем внимание на графу «Последнее использование», если она присутствует. Если встретится программа, которая вам уже не нужна, смело удаляйте её. Незнакомые программы лучше не трогать;
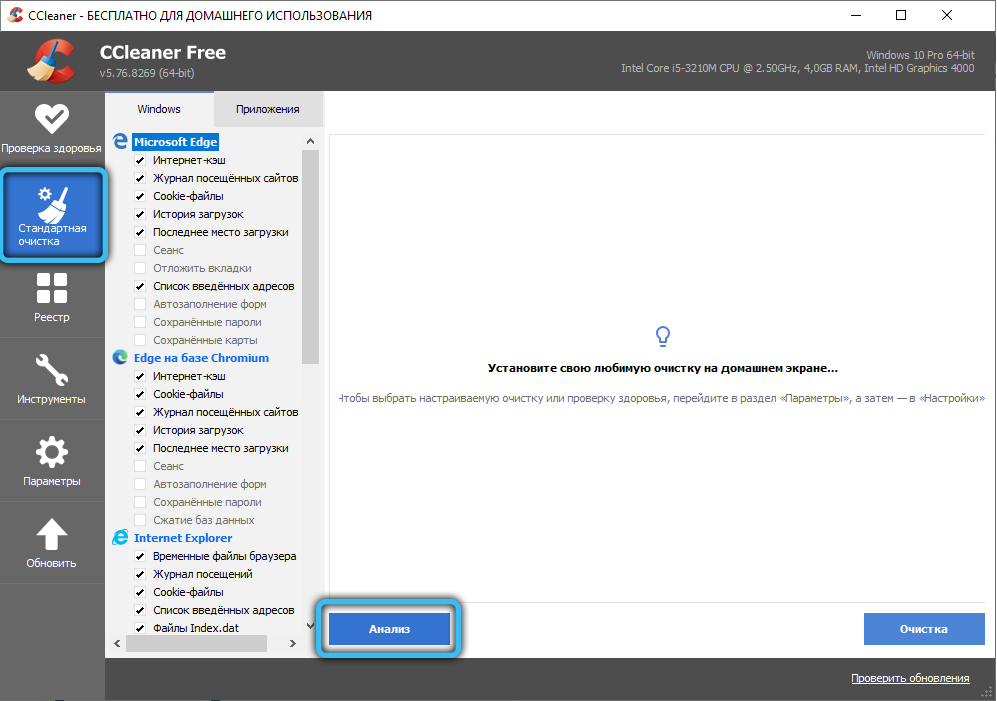
- используем для очистки диска и ОС популярную бесплатную утилиту CCleaner. Если она у вас не установлена, не поленитесь, скачайте и инсталлируйте, она вам обязательно пригодится и в будущем. Настраивать там ничего не нужно. Просто запускаем, кликаем на кнопку «Анализ», а когда он закончится, на кнопку «Очистка».
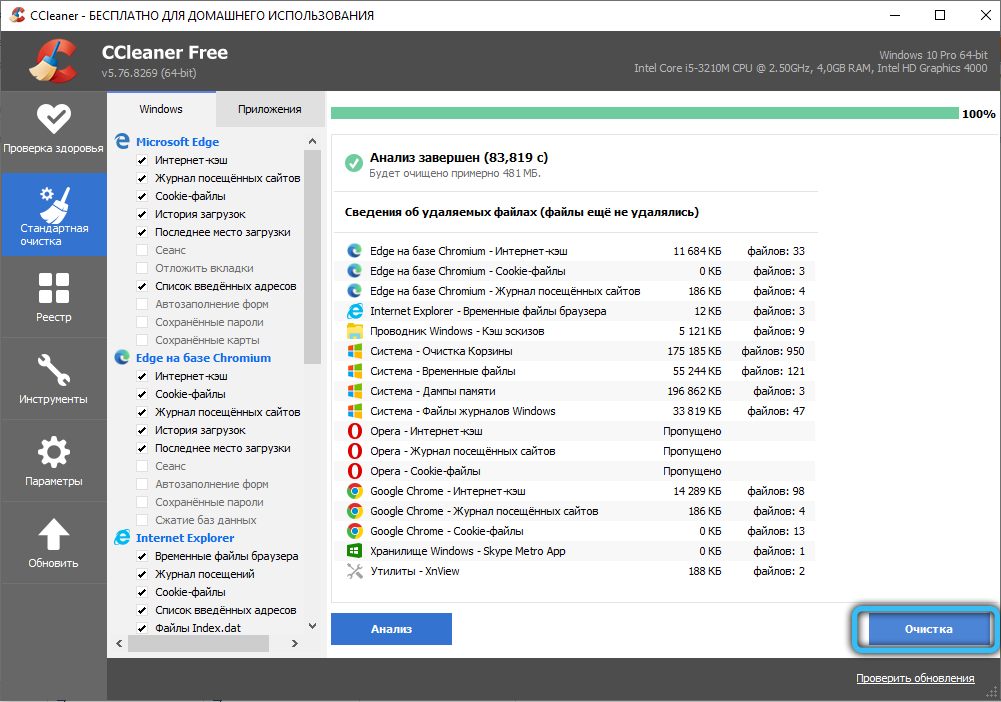
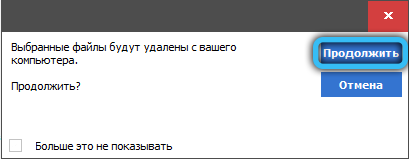
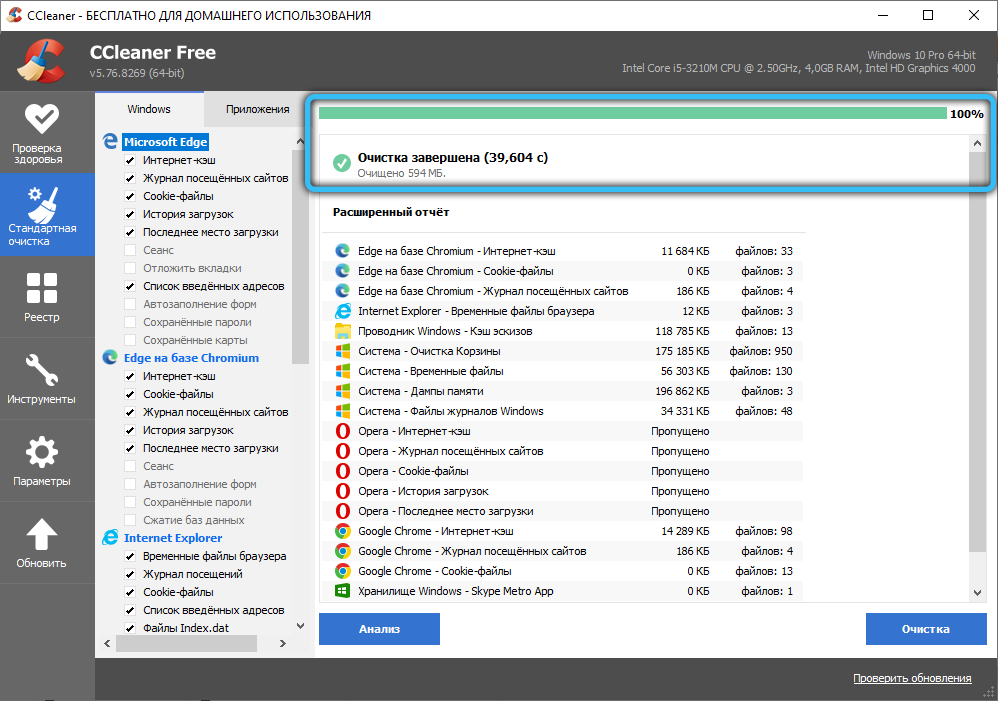
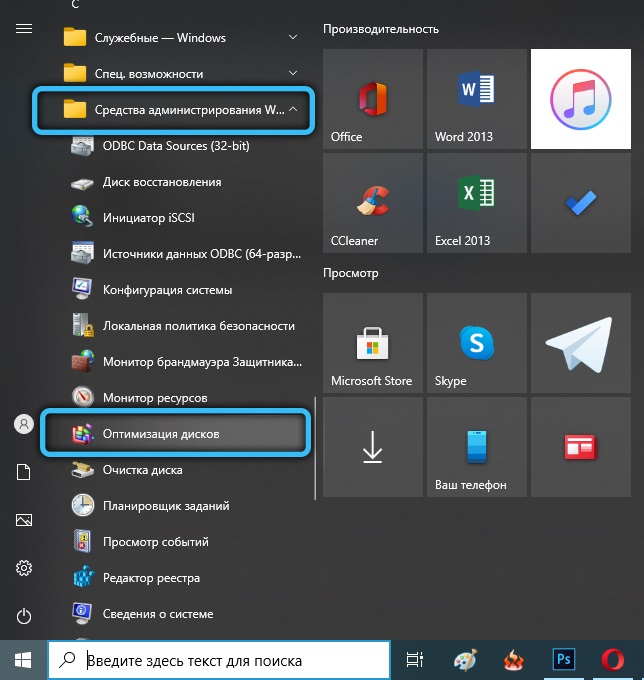
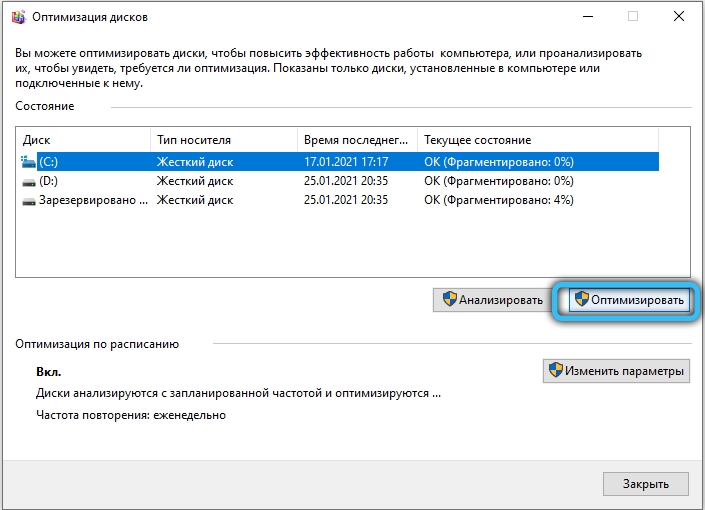
Перед перезагрузкой компьютера желательно выполнить процедуру, которая разгрузит ваш жёсткий диск. Кликаем на «Пуск», затем переходим во вкладку «Все программы», ищем вкладку «Стандартные», а в ней – «Служебные». Именно там и прячется утилита «Дефрагментация диска». Но учтите, что процедура может затянуться на часы, особенно если объём диска большой и на нём записано огромное количество маленьких файлов.
Откатываем драйвера
Установка или подключение нового оборудования обычно сопровождается и установкой драйверов к ним – программ, которые полностью или частично берут на себя управление работой этого оборудования. Иногда эти драйвера оказываются несовместимыми с имеющимися компонентами Windows, и если их библиотеки интегрируются с системными службами неправильно, возможны конфликты, из-за которых NT Kernel&Systems начинает работать нештатно, захватывая все ресурсы ПК.
Отследить, какие драйвера стали причиной проблемы, рядовому пользователю очень сложно, практически невозможно. Но выход есть – откат операционной системы до даты, предшествующей появлению проблем. Дату нужно знать приблизительно – если нормальная работа не восстановится, нужно делать откат до более ранней даты.
Как это делается:
- запускаем «Панель управления»;
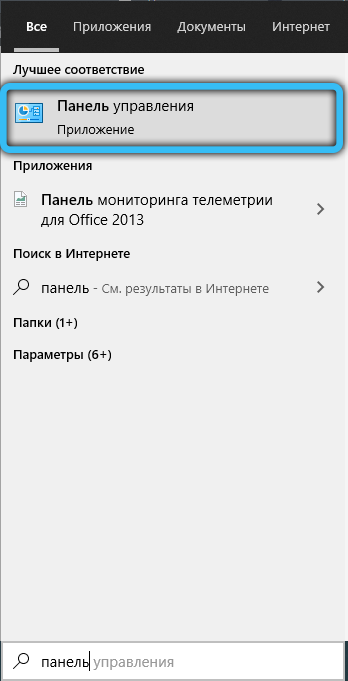
- кликаем на вкладку «Системная безопасность»;
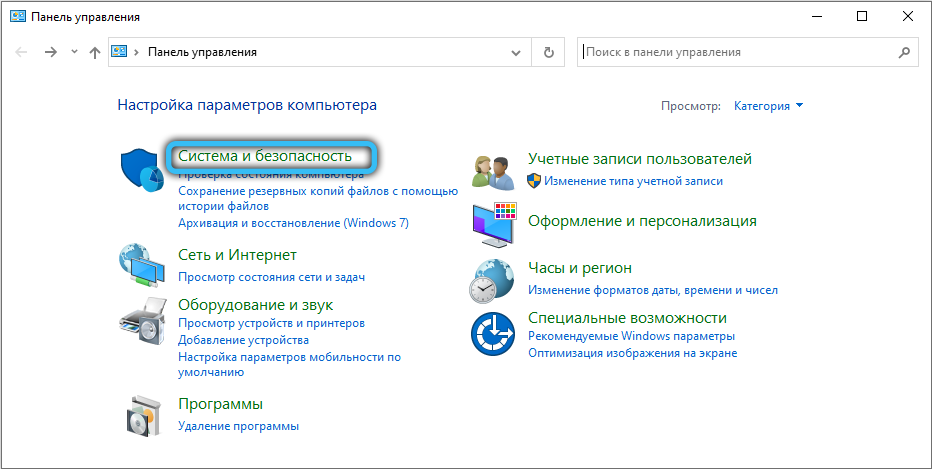
- в меню «Центр поддержки» выбираем подменю «Восстановление предыдущего состояния ПК»;
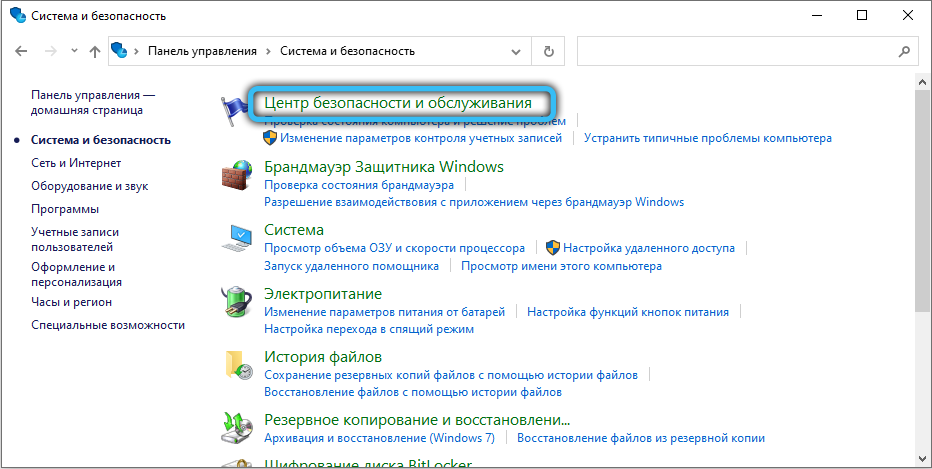
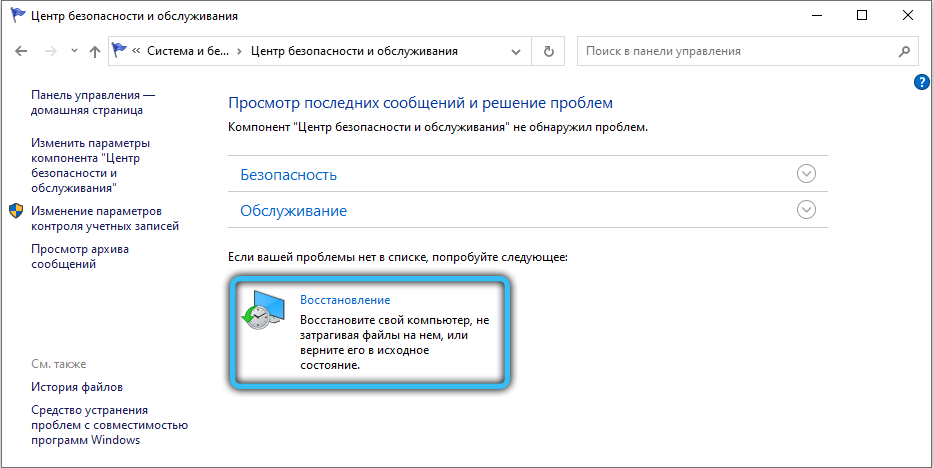
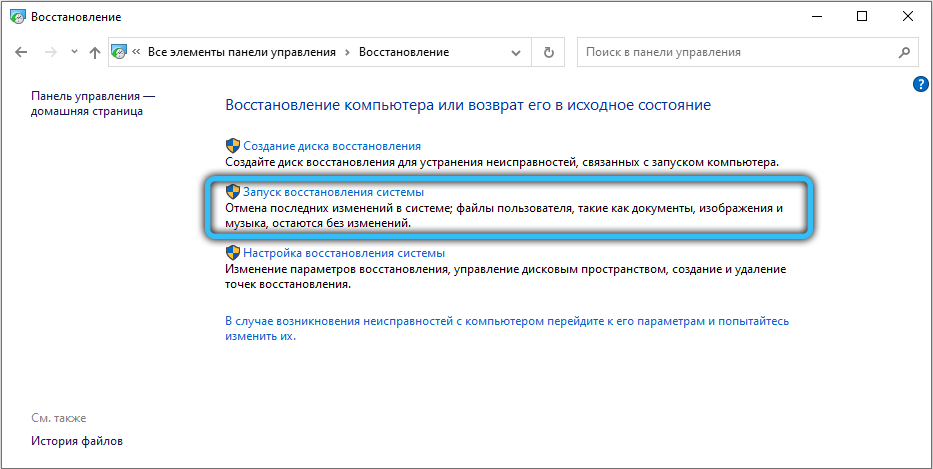
- в новом окне кликаем по кнопке «Запуск восстановления системы»;
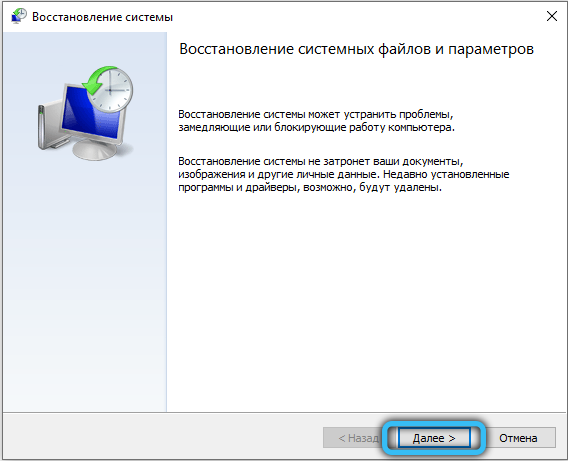
- на предупреждающем экране так и написано: «Восстановление системы поможет устранить проблемы, которые замедляют работу компьютера», так что кликаем кнопку «Далее»;
- выбираем подходящую дату и кликаем «Далее».
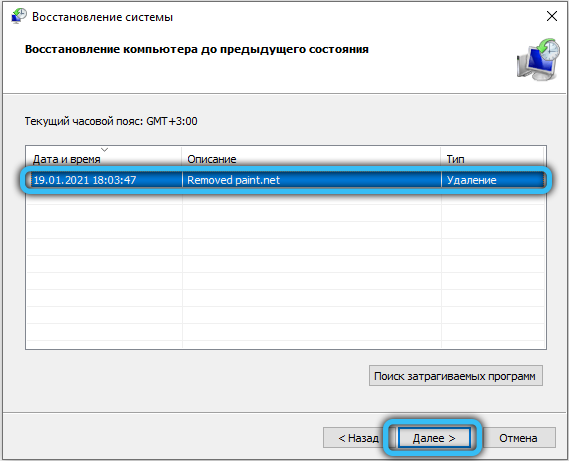
Процедура восстановления может занять много времени, компьютер при этом перезагрузится. И что самое важное: все программы и приложения, которые вы инсталлировали после этой даты, пропадут, их нужно будет устанавливать снова. Но есть и хорошие новости: пользовательские данные (музыка, фотографии, фильмы, документы) удалены не будут.
В результате восстановления будут снесены и драйвера, о которых вы можете даже не догадываться. Словом, ОС должна начать работать, как она работала до появления «тормозов».
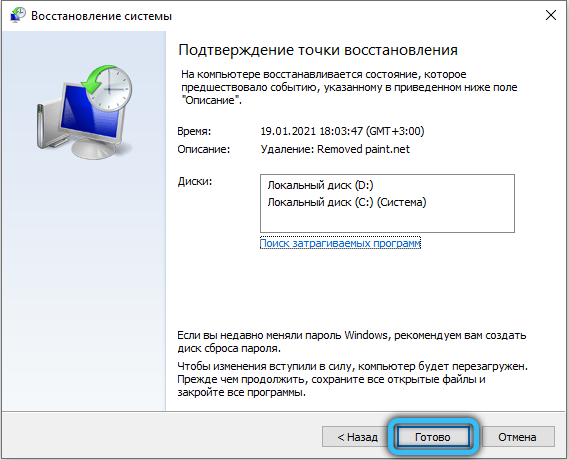
Бояться использовать восстановление не стоит – вы можете в любой момент времени вернуться к предыдущему состоянию, если вас что-то не устроит.
Понижаем нагрузку отключением
Восстановление считается очень надёжным, но кардинальным способом решения проблем. Оно нравится не всем, да и помогает не всегда – особенно если эта функция у вас была отключена или контрольных точек мало, и все они свежие.
Но у вас имеется и альтернативный вариант – просто отключить этот процесс в «Диспетчере задач» и понаблюдать, как себя будет вести операционная система.
Но даже если вы убедитесь, что без утилиты проблемы отсутствуют, удалять NT Kernel&Systems нельзя, нужно искать причину, вызвавшую зависания компьютера.
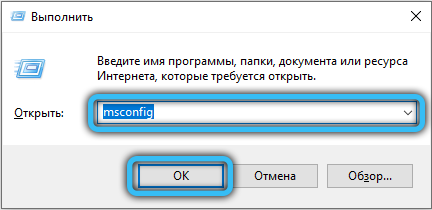
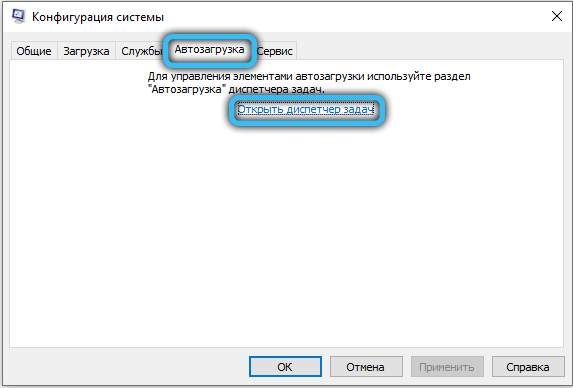
Можно попробовать отключить автоматический запуск других программ и служб, набрав в консоли поиска и запуска программ msconfig, а затем во вкладках «Автозагрузка» и «Службы» убрав галочки с тех программ, которые, по вашему мнению, нужны не всегда. Запускать их можно по мере необходимости.
Удаление последствий майнера
Вы можете написать сейчас и зарегистрироваться позже. Если у вас есть аккаунт, авторизуйтесь, чтобы опубликовать от имени своего аккаунта.
Похожий контент
Каким-то образом на совершенно новом компе поймала майнер. Либо при активации винды через KMS Auto, либо вероятнее при установке драйверов (Win Defender нашел Realtek HD, который маскируется под звуковую карту?).
Изначально самопроизвольно закрывалась папка Program Data, файл hosts, браузер при попытке захода на сайты антивирусов или с описаниями вирусов. Через безопасный режим установила Kaspersky Virus Removal Tool и через него удалила вирусы.
После еще прогоняла DrWeb’ом и другими утилитами, тоже что-то удалили. Попробовала поставить Аваст, но он не устанавливается, выдает «ошибку 5 отказано в доступе» и Ошибка 5 ae_unknown.
Прилагаю логи с FRST и скан с Касперского
Защитник виндовс понятное дело удалять отказывается, действие «удалить» ничего не происходит
Обнаружено: Trojan:Win64/DisguisedXMRigMiner
Состояние: Активно
Подхватил вирус NT Kernel & System. Вроде бы майнер. Нагружает процессор и видеокарту.
Скачал крякнутую FL studio и заметил подвисания пк (знаю что сам виноват.)
Зашел в диспетчер задач и вижу этот процесс, нагружающий видюху и проц на 35-75% (бывает по разному, на скрине показана минимальная за все время загрузка (скринил во время написания))
Диспетчер задач сам по себе закрывается через полторы минуты после запуска, не открываются сайты с антивирусами и сами программы, понятное дело тоже. Проблему с сайтами решил. Нашел вредоносный файл, но не могу удалить. Как удалить программу уже запущеную? Пробовал через удаление программ, диспетчер задач снять процесс, даже через Монитор Ресурсов. Все бестолку. Процесс снимается, и через секунд 5 вовзращается. В эти 5 секунд программа не удаляется. Windows 10, обычный антивирус отключен. Если кто поможет, буду чрезмерно благодарен.(на скрине с диспетчером файл не нагружает процессор, потому что при открытии диспетчера нагрузка снимается. док-во показано на 3 скрине)


https:// kichkas.biz/progi/193-hitman-pro-3712256-i-kod-aktivacii.html Сайт хороший, мног чего оттуда качнул, правда тебе желательно на флешку накинуть её, да и гайды по записи глянуть. Она годная, пользуюсь. Пароль к архиву обычно текстовым документом в архиве. И кнопку для закачки жми ту что на скрине
По сути, это системный процесс и висит он когда имеются проблемы с драйверами.
Если же ты хочешь удалить FL Studio то сперва удали его из торрента ну а потом из папки.
Также удали программу в %appdata% / %temp%.
Потом можешь запустить сканирование системы, если же вирусы останутся — то значит майнер сидит где-то глубоко.
Вирус майнер nt kernel system и как с ним бороться. ( Когда открываю диспетчер задач фпс повышается )
Привет пикабушники. Вчера задефал свой ПК от этого злое***его вируса. Гори в аду его создатель.
Хочу поделиться с вами как его обнаружить и удалить. Подойдет для неопытных юзеров.
Итак. Проверяем есть ли он у вас.
Первым делом попробуйте зайти на официальный сайт антивирусов таких как nod32 и касперский. Если не пускает и сбрасывает соединение, значит у вас вирус.
Далее. Открываете диспетчер задач(Ctrl+shift+ESC), сортируете задачи по имени и нажимаете на клаве кнопки NT. Если есть процесс nt kernel system, значит это та самая хрень.
Объясню. Этот вирус скрывается в процессах ненагружая пк когда диспетчер задач открыт.
Как только вы его закроете, он начинает сильно нагружать видеокарту, особенно когда играете. Я лично играл в Varhammer vermintide 2 и там было 30 фпс на ЛЮБЫХ настройках игры.
Когда я запускал диспетчер задач, фпс сразу возрастал до 60.
Если диспетчер будет открыт более пол минуты, вирус сам его закрывает.
У этой дряни есть активная фаза. Когда вы начнете гуглить его название в браузере, или же устанавливать антивирус, он будет всячески мешать. НО его можно в диспетчере на секунд 5-10 отключить клавишей delete. Если попробуете открыть расположение файла процесса, то вас кинет в несуществующую директорию local/realtec HD. Да, он маскируется еще и под драва звука.
Итак, у вас уже горит задний проход. ЧТО ДЕЛАТЬ?!
1. открываете через инкогнито браузер, ищете «доктор веб». Он его детектит.
2.Качаете дока. достаточно демо версии Security Space.
3. Устанавливаете, вызываете диспетчер задач, находите процесс кнопками NT(сортировка по имени) и постоянно удаляете когда он появляется, пока не установите доктора. (диспетчер задач не закроется пока вы будете постоянно удалять этот процесс, их кстати у меня было 2. Это активная фаза вируса)
4. Антивирус попросит перезапустить пк. Подчиняемся.
5. После перезапуска запускаем ярлык на раб столе «сканировать»
6. Ждем.
Готово. Антивирус напишет название файла в котором нашел вирус, у меня это был Auslogic defrag. Дефрагментировал комп называется. И так же он покажет пораженные файлы. Жмем излечить и комп здоров.
Удачи.
Эхх. где ты раньше был.
Тоже напоролся на этот вирус, пришлось долго мучаться, но всё же смог его удалить.
Если кому поможет, то боролся я с ним так: Пока искал инфу про этот вирус, напоролся на этот сайт: https://it-tehnik.ru/virus/virus-close-browser.html С него я скачал старую версию Касперского. Т.к. сайт не официальный, то вирус его не закрывал. Позже в самом Касперском я обновил его до актуальной версии и просто провёл сканирование и последующую очистку компа.
А теперь немного про сам вирус — это майнер, который весьма хорошо прячется. Как и многие другие вирусы, как только включаешь диспетчер задач, он перестаёт нагружать комп. Но он сам выключает диспетчер задач раз в минуту-две (точное время не засекал). Мой Windows Defender (винда не лицензионная) его практически не засекал. Всё что он находил — один файл, который после удаления он находил снова. и снова. и снова. Можно скачать другой антивирус, но при входе на официальный сайт он просто закрывал браузер. Казалось бы, можно скачать с другого сайта, либо с внешнего носителя, но и тут может выйти облом — этот вирус может не дать открыть некоторые антивирусы, либо не дать им провести проверку.
Может мой способ не самый лучший, но я всё равно хочу его опубликовать, мало ли кому поможет.
Есть утилиты работающие без инсталляции, портабл. И не надо каждые 5 секунд душить процесс.
И после проверки первыми двумя, можно пройтись AVZ
Основано на личном опыте и частых встречах со зловредами
ТС, основное правило словившего «букет»: никогда ничего не делайте на зараженной системе, загрузитесь с LiveCD и спокойно чистите систему.
Второе правило для часто ловящих букеты/глюки/любителей поломать: сделайте образ чистой системы например с помощью CloneZilla и после заражения/поломки просто накатите обратно.
Благодарю! Давненько эта зараза сидит у меня. То же были странные симптомы, не понятные нагрузки на ЦП этого странного «nt kernel system». Тогда я вообще не в друхе был разбираться со всем этим и ничего толком не нашёл.
Сейчас. Если жмякнуть по этим процессам и выбрать в меняю «Открыть расположения файла» то. Откроется пуская папка. А если подняться на в предыдущую папку каталога, то и этой открытой папки там не будет видно, хотя отображение скрытых файлов и папок включено!
Доктор веб эту фигню нашёл.
«Вот такая фигня малята.» ©
P.S.: Знали бы вы, ребята, как задрало всё это говно в мире и в людях. и как я устал от всего этого 🙂 Эх.
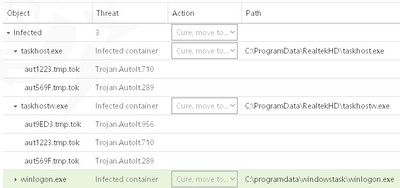
Rutracker и модераторы в доле с майнерами
На известном нам сайте с недавних пор пошли непонятные движения, и некоторые раздачи модераторы Намеренно игнорируют, несмотря на очевидные факты
Например раздача на программу Malwarebytes repack by Emir Cardan
169 / 8 на момент написания поста
После установки программы начинаются заметные тормоза системы и кулер набирает обороты улетая в космос.
Хорошо, сносим программу через панель управления, но эффекта ноль.
В диспетчере задач появляется несколько интересных процессов taskhos, taskhostw которые ведут в подпапку RealtekAudio, с которой нельзя просто так взаимодействовать через консоль cmd или в проводнике, она скрыта не обычным способом Windows, и просто так с ней ничего не сделать
Так вот , загрузка цп 100% в простое
При заходе в диспетчер стремительно падает, и при попытке открыть расположение вредных процессов закрывается диспетчер задач и окно папки появляется на долю секунды
При попытке установить антивирусники или спец софт для удаления подобной поеботы Майнер создаёт нам проблемы — закрытия, ошибки и т.д
Всплывают также разные процессы интересные связанные с вирус и один фейк svchost
Система дымит и лагает но
Модераторы сайта глубоко наплевать на вас, они видимо в доле или по братской любви разрешают таким раздачам висеть
Решается быстрой заморозкой всех связанных процессов в process hacker и успеть за 5 секунд открыть расположение фейкового taskhost процесса который откроет ProgramData/RealtekAudio
Windows покажет нам что тут пусто, это не так. Выделенные в process hacker процессы убиваем и сразу несём папку в корзину из «пути» и очищаем ее
После запускаем восстановление системы методами Windows или методом с cyberforum где есть много сообщений о подобном вирус
Как избавиться от вируса-майнера?
Проблема заключается в том, что где-то раз в плюс-минус 5 минут комп чуток подвисает — идёт 100% загрузка проца и, скорее всего, видюхи, судя по работе её кулера. Ну, и естественно, что эти тормоза не приносят ничего приятного в пользование компом.
Непосредственно перед этим скачком автоматически закрывается диспетчер задач, если он был до этого открыт.
Я пробовал гуглить проблему и вышел на киберфорум, где нашёлся топик со схожими симптомами. Там говорят, что это майнер и советуют скачать AVZ и в нём выполнить некий скрипт. Далее проблема стала за тем, что я просто не смог запустить AVZ, так как после открытия программы она тут же автоматически закрывается. В итоге я запустил её и выполнил скрипт из безопасного режима, однако это вообще ничего не дало.
Тогда я попробовал зарегиться на форуме и создать тему уже непосредственно по своему случаю, но сразу после авторизации браузеры стали автоматически закрываться 🙁
Также пробовал использовать ESET и Avast, но с ними та же беда, что с AVZ: я просто не могу их установить — они закрываются.
Винду переустанавливал месяц назад — это тоже не помогло. Встроенные в винду брандмауэр и защитник у меня если что включены, настройки параметров выдачи уведомлений о вносимых в ОС изменениях тоже включены и ничего не показывают. Кстати, что характерно, загрузка проца и подвисания не такие жёсткие, когда отсутствует доступ к инету.
В общем, я не знаю, что делать и надеюсь, что мне тут подскажут решение этой проблемы.
Кажись, нашёл гадёныша:
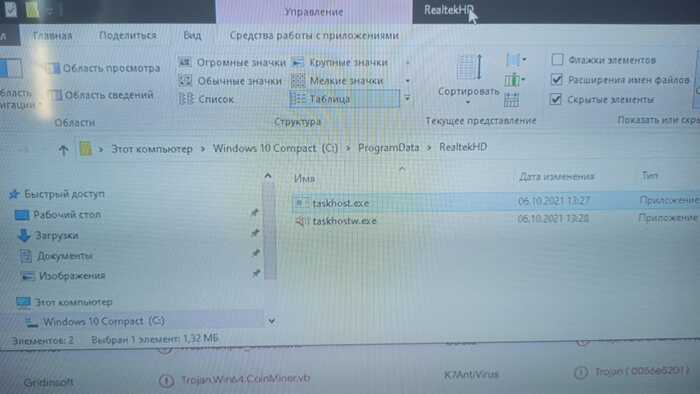
В папке C — ProgramData — RealtekHD находится файл taskhostw, который запускает периодически процесс taskhost с описанием COM surrogate!
При попытке зайти в папку место хранения файла папка тут же закрывается.
Гугл выдаёт, что это таки майнер (ситуация вообще 1 в 1 как у меня)
Ответ на пост «Как удалить прячущийся майнер и понять что он вообще есть»
Для отслеживания подозрительных процессов очень удобен продвинутый менеджер процессов от самой майкрософт, называется ProcessExplorer.
Качается отсюда: https://docs.microsoft.com/en-us/sysinternals/downloads/proc. (сам сайт майкрософта, так что источник безопасен).
После запуска в меню выбираем эти два пункта:
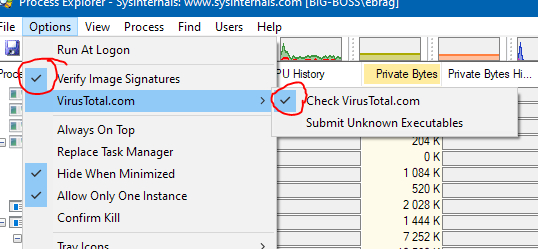
И соглашаемся на условия конфиденциальности вирустотала.
Бинго, теперь у вас появится новая колонка в списке процессов, где отображается результат проверки на вирустотале, плюс проверка цифровой подписи запущенного файла. По нажатию на цифры сработки откроется страница вирустотала с отчётом.
ВАЖНО: сами файлы не передаются в вирустотал, он просто ищет там готовые результаты на файл с таким же хешем, так что особо мощный интернет не нужен! Если такого файла найденно не будет, то так и будет написано в данной колонке, и только по нажатию файл будет залит для проверки!
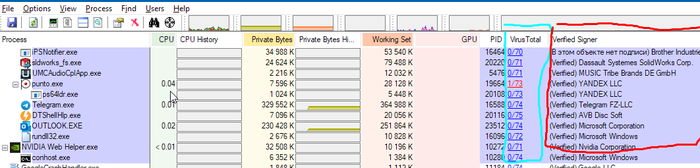
Так же, из полезных бонусов данной программы:
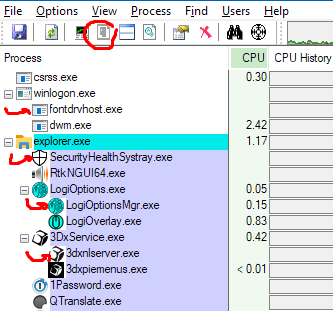
1) процессы отображаются в виде дерева, то есть вы видите, какими процессами они запущенны (на скрине показал кнопку активации данного режима)
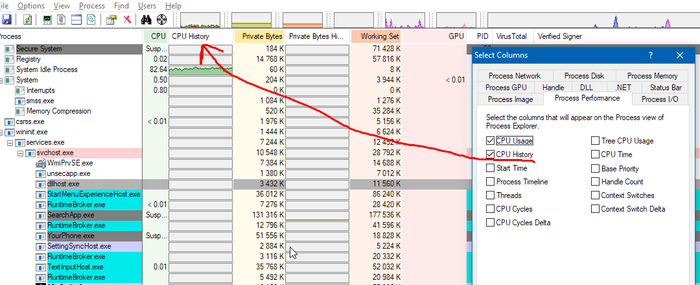
2) можно вывести графики загрузки (память, проц, диск, видяха итд) для каждого процесса в таблице (правой кнопкой на название колонок, там выбрать пункты с «history» — это и есть графики)
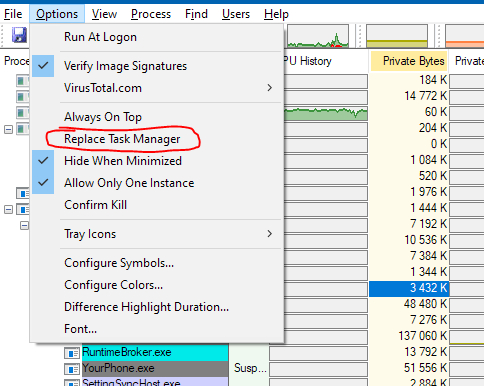
3) Можно заменить этой программой встроенный менеджер процессов (для этого надо не просто открыть файл из архива, а сохранить его где-нибудь на компе)
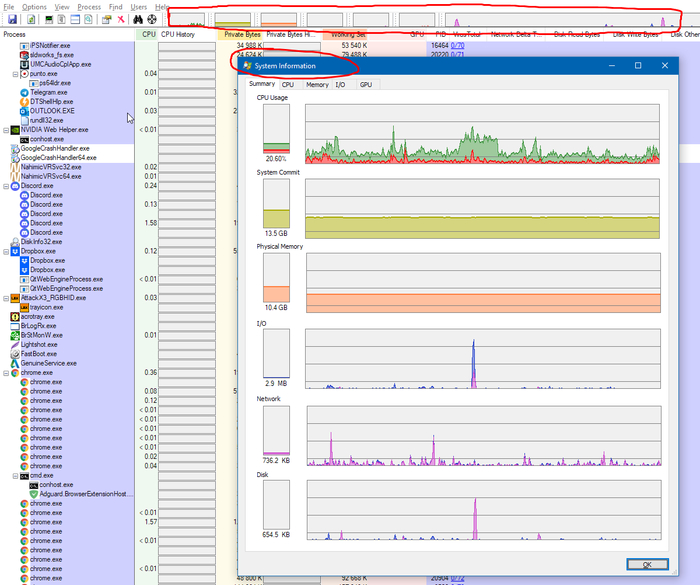
4) продвинутые графики загрузки системы, открываются по нажатию на главный график сверху окна программы
Надеюсь, кому-то эта информация будет полезна. Сам использую данный инструмент уже лет 8, родной виндовый менеджер уже кажется убогим.
Как удалить прячущийся майнер и понять что он вообще есть
Предисловие: не все майнеры загружают цп на 100, бывает им хватает 10, 20, 30 %.
Прекрасным днём играл я в доту, все как бы работает вопросов нет, играю я по несколько часов подряд, и компьютер время от времени начинал гудеть сильнее чем стабильно в игре(системник), и тут мы с другом решили проверить, у кого сколько FPS в игре( качество плавности изображения кадров в секунду), и на моей RTX 2060 оказалось меньше чем на его GTX1050ti. Разгоном дело не решилось, скачали оба MSI Afterburner, и в игре решили тестить. У него стабильно 100-110, у меня то 120-130 то 80-90. Я открыл дисперчер задач и вернулся в игру, и оп)- фпс то подрос на 3-4 минуты) Открыл диспечер задач а там ничего нету( Подождав 4 минуты в игре открыл диспечер и стал смотреть убегающие процессы( по нагрузке),нашёл подозрительный процесс NT Kernel & System, отправил его в Virustotal(онлайн сайт) проверки вирусов, и попадание) скрин прилагаю мож кому поможет( маскируется под звуковую карту Realtek) На скрине слева процесс майнера, справа сводка по файлу после анализа. Удаляться просто так не захотел, скачал прогу Unlocker, и с помощью ней через перезагрузку удалил) В моем случае он потреблял 20-30% примерно. В папке файлы были невидимые. Оба улетели. Забыл добавить: при открытии диспечера задач он приостанавливает деятельность на 3-4 минуты, потом Сам закрывает диспечер задач)
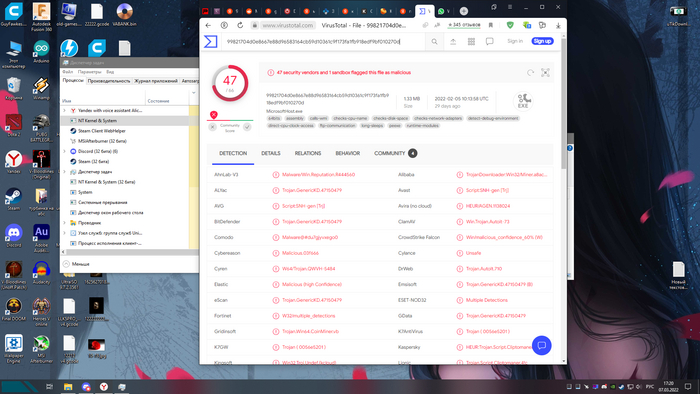
Ответ на пост «Вирус майнер nt kernel system и как с ним бороться. ( Когда открываю диспетчер задач фпс повышается )»
Эхх. где ты раньше был.
Тоже напоролся на этот вирус, пришлось долго мучаться, но всё же смог его удалить.
Если кому поможет, то боролся я с ним так: Пока искал инфу про этот вирус, напоролся на этот сайт: https://it-tehnik.ru/virus/virus-close-browser.html С него я скачал старую версию Касперского. Т.к. сайт не официальный, то вирус его не закрывал. Позже в самом Касперском я обновил его до актуальной версии и просто провёл сканирование и последующую очистку компа.
А теперь немного про сам вирус — это майнер, который весьма хорошо прячется. Как и многие другие вирусы, как только включаешь диспетчер задач, он перестаёт нагружать комп. Но он сам выключает диспетчер задач раз в минуту-две (точное время не засекал). Мой Windows Defender (винда не лицензионная) его практически не засекал. Всё что он находил — один файл, который после удаления он находил снова. и снова. и снова. Можно скачать другой антивирус, но при входе на официальный сайт он просто закрывал браузер. Казалось бы, можно скачать с другого сайта, либо с внешнего носителя, но и тут может выйти облом — этот вирус может не дать открыть некоторые антивирусы, либо не дать им провести проверку.
Может мой способ не самый лучший, но я всё равно хочу его опубликовать, мало ли кому поможет.
Майнер NT Kernel & System под видом Realtek HD
Дело было одним вечером, сижу я значит ничего не заподозрив, понимаю что уж сильно начал шуметь мой компьютер.
Подумал ну Яндекс браузер кушает процессор плюс видео в ютубе, ай да забыл я об этом.
Вдруг 4-ый день этого жёсткого звука меня пробило насквозь. Что-то тут не так.
При запуске компьютер только только появился рабочий стол процессор шумит с видеокартой на максимум.
Беру дело в руки открываю диспетчер для просмотра активности вижу спокойный результат.
Уши не обманешь слышу как кулеры в ПК становятся тише.
АГА ЗНАЧИТ ВОТ ОНО КАК, сразу в голову приходит мысль что тут что-то ведь не ладное.
Открываю я значит программу для просмотра FPS в играх (там ещё показывается температура, нагрузка всех цепей), закрываю диспетчер задач, вижу опа через секунд 15, что процессор что видеокарта идут в разрыв, понимаю что нада копать глубже.
Значит тут понимаю нужно смотреть резко в диспетчере тут опа вижу приложение которое всё кушало — NT Kernel & System, знаю есть такое в виндовсе решил копнуть глубже вижу что данная система отвечает за режим системы. Открыв информацию о нём, решил просмотреть где сидит данный процесс и получаю путь Program Data/Realtek HD
Я понимаю что программа виндовса которая отвечает за прерывание находится в папке с звуковыми драйверами, к тому же она полностью пустая. Вижу как мой диспетчер закрылся сам по себе.
Тут я уже всё понял и знал куда копать начал проверку на вирусы делать, нет ничего абсолютно.
Проверял я Microsoft Defender доверия к нему больше. В итоге 0
ставлю на скачку Dr.Web при установке выдавало ошибку постоянно.
Вирус начал закрывать установщик я психанул открыл диспетчер и просто закрывал этот вирусняк. В общем я установил его он запросил перезагрузку, я с вздохом перезагружаю ПК
Господи он начал сам перезагружаться 6 раз
На 7 выдало ошибку какую-то (жаль нету фоток)
Я с горем пополам вижу справа в углу мою любимую службу которую он заблокировал.
Читатели этого поста не задерживайтесь с проверкой на вирусы..
И берегите свои видеокарты от каких-то тварюк !

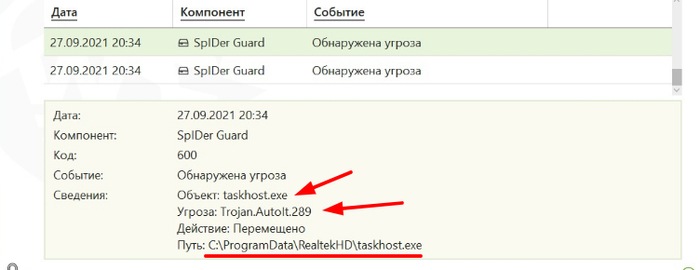
Скрытый майнер
Ни для кого не новость, что сейчас все "эти ваши интернеты" кишат вирусами-майнерами. Но зная об этом я всё равно такой где-то как-то словил. А заметил я его деятельность только потому, что он не умел прятаться в диспетчере задач. Естественно он шифровался под системные процессы, но делал это как-то палевно, ибо ну не может процесс GREP (утилита поиска строк) отжирать на 99% процессор. Ну загуглил что это за процесс такой и просто его удалил из системы, ибо мне он не нужен. Но при следующем же запуске этот майнер шифранулся под другим системным процессом, точно уже не помню, что-то связанное со справкой Windows. Ну также загуглил, также удалил из системы и так повторялось раз 5. Пока он не стал шифроваться уже под нужный мне процесс. Здесь я понял что, так до синего экрана доудаляюсь, и решил что-то придумать. Так как систему переустанавливать было в лом, да и слишком много было установлено программ для работы, решил это дело создав простую задачу в планировщике задач Windows. (Система у меня Windows 10, естественно, купленная за пиастры).
Благо если грохнуть процесс за которым прячется майнер, то он не возобновлял свою деятельность до следующей загрузки системы. Скопипастил простой скрипт на завершение процесса, подставил нужный процесс и разместил задание в планировщике, чтобы скрипт срабатывал через три минуты после старта системы (майнер стартовал каждый раз через разное время после пуска винды, но не позднее трёх минут) и вопрос был решён. Стоит оговориться, что перепробовал все типы антизаразы (антивирусы, антималвары и иже с ними, включая загрузочные флешки) и ниодна программа не смогла найти что-то подозрительное.
Ну вопщем жизнь продолжилась, я на коне, "великий победун майнера без переустановки винды".
Но в один прекрасный момент ребёнок сел посмотреть мультики в ютюбе и через пару минут системник просто вырубился. Никакой реакции на кнопку включения. Прохожу все основные этапы "Ничё не понимаю", в материнке остаётся только процессор, но кнопка питания также не оказывает никакого воздействия. И вот только когда я откинул питание процессора, материнка пыталась стартануть, мгновенно покрутив куллерами. Ну у меня сразу два подозрения, либо блок питания, либо материнка (процессор вне подозрения, ибо мировая статистика гласит, что шанс выхода его из строя нуль целых хрен десятых). Проверяю бп на рабочей системе, всё окай. Остаётся материнка. Тащу на работу админам мать и проц. Выясняется, что именно проц и накрылся (второй раз мне так везёт, причём первый раз amd 6000+ накрылся много веков назад, в этот раз Intel i5 4570). Ну делать нечего, наконец-то решаюсь перейти на Рязань. Собрал систему, винду не переустанавливал. Ну и естественно после перехода с 4х ядер на 6 двухпоточных, захотелось помериться пипирками с друзьями. Первым делом запускаю Aida64 и врубаю оверлей на температуру и загрузку процессора и немного прифигеваю. Только что я запускал тяжёлую игру и через диспетчер задач процессор грузился максимум на 7%. А тут я на рабочем столе, в фоне ничего не запущено, а аидовский оверлей мне показывает загрузку процессора 100% и температуру под 90 градусов! Открываю диспетчер задач, аидовский оверлей моментально показывает 1% загрузки и температура падает до 40 градусов. Закрываю диспетчер задач, нагрузка моментально 100%. Ради интереса попробовал несколько сторонних диспетчеров задач, история повторялась. В общем у меня был ещё один майнер, но уже по умнее другого. Он вообще не палился любым диспетчером. Но почему-то спалился именно аидой. Видимо эта тварь мне постоянно насиловала процессор и он в итоге сгорел. Остаётся загадкой какого хрена проц не тротлил или не вырубился по защите от перегрева? Ну и естественно проц забрал с собой на тот свет один канал оперативной памяти. Саму оперативку пока нет возможности проверить. В итоге винду всё-таки пришлось переустановить. И ещё есть подозрение, что майнер был подхвачен через те самые пиастры за которые "приобреталась" windows (но это не точно). Аиду поставил в автозагрузку. Надеюсь моя статья кому-нибудь спасёт процессор. Всем бобра!
P. S. Извиняюсь за велик и могуч русская языка!