Как записать ключ на Rutoken
Откройте программу для настройки Rutoken — в меню «Пуск» выберите «Все программы» > Rutoken > Панель управления Рутокен. Нажмите кнопку «Ввести PIN-код…» и поставьте переключать в положение «Администратор». Введите в поле PIN-код цифры от 8 до 1 и нажмите «ОК». Нажмите кнопку «Форматировать…».
Как установить драйвер для Rutoken?
- Скачайте драйвер Rutoken с официального сайта производителя.
- Запустите установочный файл и следуйте инструкциям мастера установки.
- Подключите устройство Rutoken к компьютеру.
- Драйвер автоматически установится и устройство будет готово к работе.
Как создать новый контейнер на Rutoken?
- Запустите программу для настройки Rutoken.
- Выберите устройство Rutoken и введите PIN-код Пользователя.
- Перейдите на вкладку «Контейнеры» и нажмите кнопку «Создать».
- Введите имя нового контейнера и выберите тип ключа.
- Нажмите «Создать» и дождитесь завершения операции.
Как перенести сертификат на Rutoken?
- Скопируйте файл сертификата на компьютер.
- Запустите программу для настройки Rutoken.
- Выберите устройство Rutoken и введите PIN-код Пользователя.
- Перейдите на вкладку «Сертификаты» и нажмите кнопку «Импорт».
- Выберите файл сертификата и введите пароль, если он есть.
- Нажмите «Импорт» и дождитесь завершения операции.
Как экспортировать сертификат с Rutoken?
- Запустите программу для настройки Rutoken.
- Выберите устройство Rutoken и введите PIN-код Пользователя.
- Перейдите на вкладку «Сертификаты» и выберите нужный сертификат.
- Нажмите кнопку «Экспорт» и выберите место сохранения файла.
- Введите пароль, если он есть, и нажмите «ОК».
- Сохраните файл и закройте программу.
Как проверить работу Rutoken?
- Запустите программу для настройки Rutoken.
- Выберите устройство Rutoken и введите PIN-код Пользователя.
- Перейдите на вкладку «Диагностика» и нажмите кнопку «Проверить».
- Дождитесь завершения проверки и проверьте результаты.
- Если все работает исправно, устройство готово к использованию.
Как записать Эцп с флешки на Рутокен
Чтобы скопировать сертификат:
- Выберите «Пуск» → «Панель управления» →«КриптоПро CSP».
- В окне «Копирование контейнера закрытого ключа» нажмите на кнопку «Обзор».
- Выберите контейнер, который необходимо скопировать, и нажмите на кнопку «ОК».
- Нажмите «Далее».
- Придумайте и укажите имя для нового контейнера.
- Нажмите «Готово».
Как установить закрытый ключ сертификата на Рутокен
В раскрывающемся списке выберите значение «Найти контейнер с закрытым ключом» и нажмите Далее. Введите PIN-код устройства Рутокен (PIN-код Пользователя) и нажмите ОК. В окне с вопросом о сохранении сертификата в контейнере с закрытым ключом нажмите Да. В окне Мастер установки сертификатов нажмите Готово.
Как записать кэп на токен
Записать сертификат ЭП на флешку или токен можно тремя способами:
- в личном кабинете удостоверяющего центра;
- с помощью криптопровайдера КриптоПро CSP;
- с помощью средств Windows;
- в профиле Контур. Диагностики.
Как активировать rutoken
Ввод PIN-кода Пользователя для работы с устройством Рутокен:
- Запустите Панель управления Рутокен.
- Выберите устройство Рутокен.
- Проверьте корректность выбора устройства.
- Нажмите Ввести PIN-код.
- Проверьте, чтобы переключатель был установлен в положение Пользователь.
- Введите PIN-код Пользователя.
- Нажмите ОК.
Сколько ЭЦП можно записать на один Рутокен
Как установить сертификат на токен
Откройте токен и установите сертификаты В меню слева выберите Настройки токена, далее Установка сертификата, COC, конфигурации бизнес-систем и нажмите Установить. Затем перетащите мышью файл или нажмите Выберите, выберите на компьютере файл 00СA5GFN_2THV.
Почему Рутокен не видит сертификат
КриптоПро не видит ключи на Рутокен
Если через КриптоПро CSP не виден сертификат подписи на Рутокен, значит, носитель пустой или сертификат просматривается некорректно.
Как скопировать закрытые ключи на ruToken
Экспорт сертификата с закрытым ключом
Откройте сертификат, который нужно скопировать. На вкладке «Состав» нажмите «Копировать в файл». 3. В «Мастере экспорта сертификтов» нажмите «Далее» и выберите пункт «Да, экспортировать закрытый ключ».
Как установить новый ключ Эцп
Установка сертификата с ключевого носителя:
- Запустите КриптоПро CSP и перейдите на вкладку «Сервис».
- Нажмите кнопку «Обзор» и выберите контейнер электронной подписи, далее нажмите кнопку «Ок»;
- Нажмите кнопку «Далее».
- Для завершения установки нажмите кнопку «Готово».
Как из обычной флешки сделать Рутокен
Использовать Рутокен и любой другой токен в качестве флешки не получится из-за ограниченного количества памяти, которой хватит только на электронные подписи.
Как установить сертификат электронной подписи с флешки на компьютер
Установка электронной подписи с Flash-носителя:
Запустите КриптоПро CSP и перейдите на вкладку «Сервис». Вставьте носитель электронной подписи и нажмите кнопку «Установить личный сертификат»; 2. Нажмите кнопку «Обзор» и выберите открытый ключ сертификата электронной подписи (файл с разрешением.
Можно ли записать несколько ЭЦП на Рутокен
Как на Рутокен, так и на JaCarta можно записать несколько электронных подписей.
Как записать ЭЦП с флешки на компьютер
Как скопировать ЭЦП с флешки на флешку:
- Заходим в «Пуск» — «Панель управления»
- В «Панель управления» открываем «КриптоПро CSP»
- Открываем вкладку «Сервис» — «Скопировать»
- Нажимаем кнопку «Обзор» — выбираем нужный ключ ЭЦП для копирования — нажимаем «ОК»
- Проверяем имя ключевого контейнера и нажимаем кнопку «Далее»
Для записи ключа на Rutoken необходимо выполнить следующие действия: зайти в Панель управления, выбрать КриптоПро CSP, перейти на вкладку Сервис и скопировать контейнер. После этого нужно выбрать считыватель, написать имя контейнера и нажать Готово. Для записи ЭЦП с флешки на Rutoken нужно выбрать контейнер, который необходимо скопировать, придумать имя для нового контейнера и нажать Готово. Для установки закрытого ключа сертификата на Rutoken нужно выбрать значение «Найти контейнер с закрытым ключом», ввести PIN-код устройства и нажать ОК. Для записи кэп на токен можно воспользоваться личным кабинетом удостоверяющего центра, криптопровайдером КриптоПро CSP, средствами Windows или профилем Контур. Для активации Rutoken нужно запустить Панель управления, выбрать устройство, проверить корректность выбора, ввести PIN-код Пользователя и нажать ОК.
Использование TrueCrypt c ключевым файлом на рутокен носителе
Чем больше мы используем компьютер и чем больше он входит в нашу жизнь, тем чаще мы начинаем задумываться о безопасности хранимой информации на нем. Не говоря уже о предприятиях, когда проблемы в безопасности хранимой информации могут привести к большим потерям.
В данной публикации я расскажу как можно создать в системе виртуальный зашифрованный диск, для доступа к которому необходим ключевой файл, который размещается на рутокене.
TrueCrypt — это программной обеспечение, позволяющее создавать виртуальный зашифрованный логический диск, хранящийся в файловой системе как файл. Все записываемые данные на этот диск, включая имена файлов и каталогов «шифруются на лету». Так же существуют возможность полностью зашифровать разделы жесткого диска или usb носителя. Смонтированный раздел идентичен обычному логическому диску или съемному накопителю, что дает возможность работать с ним всеми утилитами встроенными в операционную систему, таких как проверка диска и дефрагментация.
Рутокен – это устройство выполненное в виде usb-брелока, которое служит для авторизации пользователя на компьютере, защиты данных, безопасного удаленного доступа к информационным ресурсам и т.д.
Нам потребуются
- дистрибутив TrueCrypt — http://www.truecrypt.org/downloads;
- русский перевод — http://www.truecrypt.org/localizations;
- рутокен — http://www.rutoken.ru/products/rutoken/;
- драйвера для Рутокена — http://www.rutoken.ru/hotline/download/;
Устанавливаем TrueCrypt и драйвер для рутокен
Как рекомендуют разработчики рутокен, нельзя его подключать, пока не установлены драйвера. Процедура установки не отличается от установки любого приложения. На все вопросы отвечаем положительно и принимаем условия лицензионного соглашения. Распаковываем файл перевода TrueCrypt в папку, куда он был установлен. Запускаем TrueCrypt и в настройках изменяем язык на русский – Settings\Language, выбираем Русский и ОК.
Подключаем рутокен к usb порту
После подключения в TrueCrypt запускаем «Настройки токена безопасности» — Сервиc\Токены безопасности, в открывшемся окне запускаем «Автоопределение библиотеки». При успешном поиске путь к библиотеке автоматически заполниться, далее ОК.
Создаем ключевой файл
Теперь нам необходимо создать ключевой файл. Для этого открываем «Генератор ключевых файлов» — Сервис\Генератор ключевых файлов. Перед нами генерация ключа. 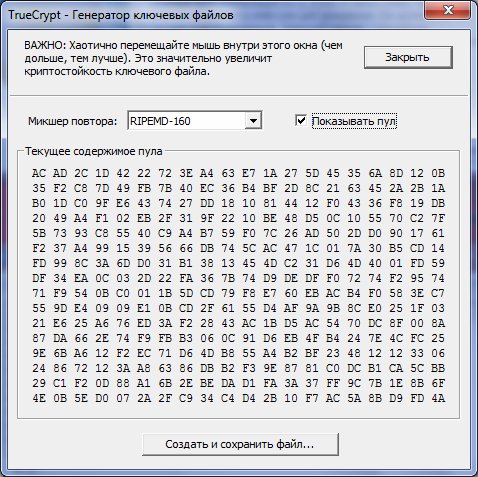
Чтобы сохранить ключевой файл нажимаем «Создать и сохранить файл», выбираем путь и сохраняем ключевой файл. Нас оповестят об успешном сохранении ключа.
Запись ключа на рутокен
При успешном добавлении он появится в списке с именем, которое Вы указали.
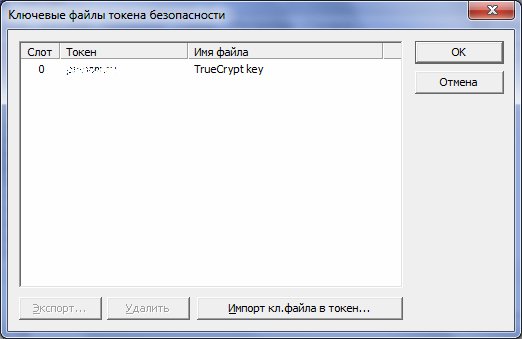
Если Вы планируете пользоваться ключом только с рутокена, то необходимо удалить сохраненный на компьютере ключ.
Теперь рутокен полностью готов для работы с TrueCrypt, можно создавать зашифрованный том.
Создаем зашифрованный том
ВНИМАНИЕ! Все дальнейшие необдуманные действия с Вашей стороны со своим жестким диском на Ваш страх и риск! Я описываю самый безопасный способ создания скрытого раздела. Если не хотите потерять данные, придерживайтесь инструкции.
Для создания нового тома используем мастер создания томов TrueCrypt – Тома\Создать новый раздел.
Запускается «Мастер создания томов TrueCrypt». Выбираем «Создать зашифрованный файловый контейнер», т.е. виртуальный зашифрованный диск будет храниться в одной файле. 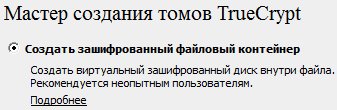
Тип тома «Обычный том». 
Выбираем где у Вас будет храниться файл диска. Если поставить галочку напротив «Не сохранять историю», то Вам придется каждый раз указывать месторасположения файла. 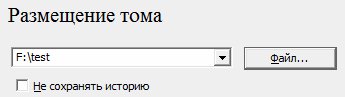
В настройках шифрования Вам необходимо указать алгоритм шифрования, который будет использоваться для шифрования создаваемого диска. У каждого алгоритма своя скорость работы, чтобы просмотреть скорость шифрования\дешифрования для всех алгоритмов, нажмите «тест». 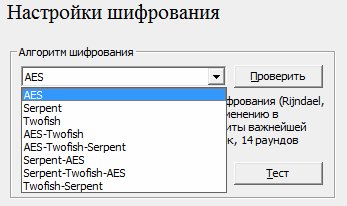
Теперь Вам необходимо ввести размер создаваемого тома. 
Пришло время указать ключевой файл и пароль. Нажимаем «Ключ.файлы», если там нету вашего ключа, то в этом окне нажимаем «Токен-файлы», вводим пароль рутокена и выбираем токен. 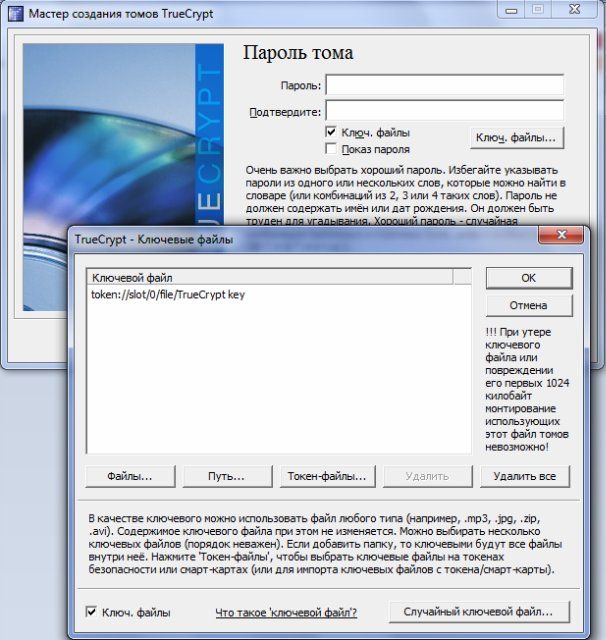
Переходим далее, где уже нам необходимо указать опции (файловая система, кластер и тип файла: динамический или статический) и разметить наш будущий диск. Разметка занимает некоторое время, чем больше размер тома, тем дольше он будет размечаться. 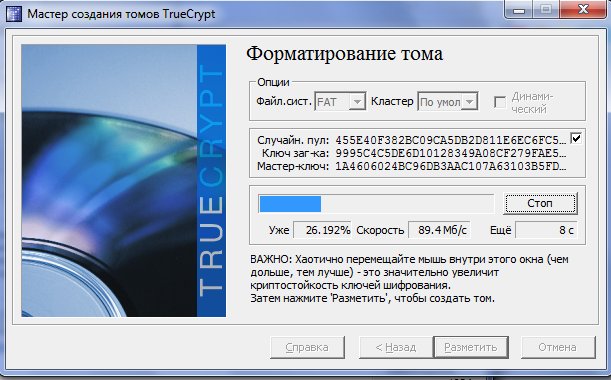
По окончании процесса Вас уведомят что том был успешно создан.
Монтируем созданный том
В главном окне TrueCrypt нажимаем «Файл», выбираем файл тома и нажимаем «Смонтировать».
Если у Вас не подключен рутокен, то вы получите ошибку «Ключевой файл токена безопасности не обнаружен». Подключаете рутокен, если он не подключен. Нажимаем «Ключ.файлы» и выбираем рутокен ключ. 
Если пароль был введен правильно, а рутокен был подключен и выбран необходимый ключ, то вы увидите смонтированный новый диск. Удачной работы!
Важно! Когда монтирование диска произошло, рутокен необходимо отключить от usb порта, так советуют сами разработчики, чтобы продлить ему жизнь. От себя еще советую настроить автоматическое размонтирование при не активности.
В следующей части расскажу как сделать тоже самое, но уже на операционной системе Linux.
Электронная подпись на iPad – это возможно!
В последнее время, с увеличением числа сотрудников, работающих удаленно, возможность оперативно подписывать документы электронной подписью на мобильных устройствах, смартфонах и планшетах, стала не исключительной функцией для топ-менеджеров, а частью рутинной работы сотрудников среднего звена. Большое количество пользователей используют токены и смарт-карты с бесконтактным интерфейсом, чтобы подписывать электронные документы на мобильных устройствах (смартфонах и планшетах) через NFC канал. Бесконтактные ключевые носители существенно облегчили жизнь удаленных сотрудников и ускорили документооборот. Но не все смогли воспользоваться этим ноу-хау. Пользователи iPad не сразу получили такую возможность. Всему виной отсутствие в гаджете встроенного NFC-считывателя.
Простым, безопасным и функциональным решением стало использование пары смартфон iPhone + планшет iPad, где iPhone выполняет функции считывателя для подписания документов электронной подписью. Ведь в 99,9% у владельцев iPad есть iPhone.
Чтобы все заработало, достаточно установить на iPhone приложение виртуального ридера. Хорошим вариантом может стать Рутокен VCR (Virtual Card Reader) 3001, решение для бесконтактной электронной подписи на iPad, которое позволяет создать на этом гаджете полноценное рабочее место.
По просьбам наших читателей хотим отдельно и подробно рассказать про решения Рутокен для iPad.
Рутокен VCR или виртуальный картридер Рутокен позволяет подписывать электронные документы на iPad с помощью смарт-карты или токена Рутокен ЭЦП 3.0 (будьте внимательны, только эта линейка обладает функцией NFC), используя в качестве NFC-считывателя iPhone.
Далее кратко расскажем, как использовать виртуальный ридер Рутокен. А в конце поста для тех, кому это актуально, представим более подробную инструкцию.
Электронный токен своими руками

Интернет за последние пару десятилетий из дружелюбного пространства превратился во враждебную среду. Злобные хакеры пытаются нас взломать, зашифровать, украсть, скачать интимные фотки… Традиционных логина и пароля уже явно недостаточно, чтобы надёжно защитить личный аккаунт. Для повышения безопасности всё чаще предлагается многофакторная аутентификация.
Двухфакторная аутентификация использует информацию двух типов: «знаю» — логин+пароль и «владею» — телефон (через SMS, пуш-сообщение, голосовое подтверждение), электронная почта (переход по ссылке для подтверждения), OTP, либо электронный токен.
Использовать телефон как второй фактор — отличная была идея… Но что-то пошло не так. Перехват СМС, скринлоггеры, переадресация вызова, угон симки — всё это вполне реально, и нередко используется против нас.
В качестве альтернативы предлагаю занедорого попробовать электронный токен. Гораздо более надёжен, его сложно перехватить, нельзя клонировать и взломать без ведома владельца.
Наиболее известные и популярные протоколы безопасной аутентификации разработаны альянсом FIDO.
Первый стандарт, представленный альянсом, это U2F (Universal Second Factor). Стандарт открыт, подробно документирован, и штатно поддерживается современными браузерами. На известном сайте есть пара статей, подробно объясняющих, как это работает. Пересказывать здесь смысла нет. Читайте.
Если коротко — для аутентификации (проверки подлинности пользователя) предлагается использовать аппаратное USB-устройство (также можно NFC, BLE, SIM-карту), хранящее приватный цифровой ключ, и умеющее делать асимметричную криптографию. Выполнение ряда криптографических процедур позволяет удалённому серверу убедиться, что это именно тот токен, который пользователь ранее зарегистрировал в своём аккаунте.
Посмотрим, что же предлагает мир для u2f-аутентификации.
Традиционный обзор литературы
Yubico
Один из самых известных производителей электронных ключей безопасности. Разрабатывает не только аппаратные ключи, но и кучу open-source ПО. Естественно, входит в состав альянса FIDO. Ознакомиться с ассортиментом и приобрести ключ можно у официального представителя.
Исходники прошивок по понятным причинам закрыты, поэтому читаем описание, добавляем в закладки, радуемся цене (доставка+растаможка+маржа; вот здесь описан опыт приобретения), и идём дальше.
Рутокен
Торговая марка ключей, выпускаемая компанией «Актив». Неплохой ассортимент. И следует отметить, что простой u2f-токен можно купить существенно дешевле, чем Yubikey. Естественно, проприетарные устройства. Хотя в открытом доступе кое-что есть.
JaCarta
Семейство ключей от компании «Аладдин Р.Д.». Есть в том числе и u2f-ключ (хотя здесь утверждают, что продукт снят с производства). Прошивка естественно закрыта.
Для самостоятельного изготовления ключа, однако, нужен открытый проект. И они есть:
Solokey
Полностью открытый проект. Есть и исходники, и описание железа. Умеет не только U2F, но и FIDO2, через USB и NFC.
Реализация FIDO2 требовательна к железу, поэтому в токене трудится микроконтроллер STM32L432. Не самый популярный чип, но если вдруг под рукой есть борда NUCLEO-L432KC — то на неё вполне можно натянуть solokey-прошивку.
У меня такой демоплаты нет, поэтому запомним ссылку (мы ещё сюда вернёмся), и ищем дальше.
Nitrokey
Парни крепко стоят на ногах, поддерживают неплохой ассортимент электронных ключей, а также продают свой NitroPC, готовят к выпуску NextBox и предлагают услугу надёжного уничтожения носителей информации. Проекты ключей в открытом доступе. Часть проектов собственной разработки, а другая часть — форки. Например, Nitrokey-FIDO2 сделан из Солокея (на том же железе), а Nitrokey FIDO U2F — на основе U2F Zero.
U2F Zero
Это прародитель ключа Solokey. Он вполне работоспособен и функционален, исходники открыты, есть инструкция для сборки. Однако автор сорцов рекомендует не заниматься ерундой и использовать свежий и более функциональный (+FIDO2) Solokey.
Я не использовал контроллер EFM8UB11F16G, поэтому проект вызывает только академический интерес. А попробуем-ка загуглить «STM32 U2F». И в первой строке получим:
stm32-u2f
Проект поддерживает только протокол U2F. Собирается под плату STM32F4DISCOVERY. Довольно популярная плата. В качестве ежедневного использования неудобна, но попробовать можно.
u2f-token
А этот проект гораздо интереснее! Потому что сделан под микроконтроллер STM32F103, который мы часто видим в ST-Link и на плате Blue/Black Pill.
Отлично. У всякого уважающего себя эмбеддера найдётся лишняя голубая таблетка и usb-st-link-свисток. Включайте паяльники, сдувайте пыль с микроскопа, поехали.
Подготовка железа
- контроллер STM32F103 (или его клон) с памятью Flash не менее 64кб;
- разъём USB;
- кнопку;
- светодиод (отображает запросы к токену);
- стабилизатор питания, кварцевый резонатор, etc.
В проекте u2f-token есть готовые конфигурации, в том числе для запуска его на голубой таблетке и на ST-Link-свистке. Но без кнопки. Аутентификация разрешается после сброса микроконтроллера однократно в течение 10 сек. Имхо свисток перевтыкивать в USB — неудобно. С голубой таблеткой чуть проще — есть кнопка сброса.
Blue Pill
Доработка таблетки проста — просто добавь button. В собранной (мной) прошивке ожидается замыкание порта PB8 на землю. Подтяжка порта к лог. 1 внутренняя, внешней не требуется. Используется штатный светодиод на PC13.

Black Pill
Если цвет таблетки чёрный, то кнопку (мне) удобнее подключить к PC13. И светодиод висит уже на другом пине (PB12). Поэтому прошивку придётся пересобрать.

Mini ST-Link v2
Токен на таблетке — это пробник. Если пробы прошли успешно, то можно собрать нормальное устройство для повседневного пользования. Продвинутый эмбеддер нарисует схему и плату, изготовит её в JLCPCB, и получит массу удовольствия в виде кучки плат.
Если же нужно собрать пару ключей, то дешевле использовать ST-Link-свисток от наших друзей. На плате есть (почти) всё что нужно. Подойдёт любой контроллер, 103-й оригинал или один из его клонов.
Вот срисовал схему, может кому пригодится:
- не показаны второстепенные компоненты (блокирующие конденсаторы, стабилизатор 3,3В, разъём USB);
- микросхема DD2 — логический элемент-повторитель с выходом ОК (УГО перерисовывать было лень); его назначение — формировать крутые срезы на линии SWIM; вместо DD2 может быть установлен нолик R1;
- на плате Mini ST-Link одной из старых версий (зелёная ниже по тексту) DD2 не предусмотрена, порт PB11 подключен к PB8, а PB14 наоборот, висит в воздухе;
- цепи UART_RT/UART_TX/TDO/TDI/SWO/NRST/JRST в свистке не подключены; используются в полноценных реализациях ST-Link`а;
- всегда думал, что вход BOOT0 нельзя оставлять неподключенным; однако здесь он почему-то висит в воздухе, и тем не менее всё работает. На зелёной плате (старой версии) установлен резистор 10к.
Наш донор со снятыми штанами:

План работ:
- установить зелёный светодиод (штатные — красный и синий — моветон, да и светят вбок в маленькую дырочку, их плохо видно);
- установить сенсорную кнопку;
- установить разъём для подключения отладчика/программатора (опционально).

Инструменты и оборудование
Без микроскопа и паяльника с тонким жалом здесь делать нечего. Чтобы не ловить бегающую по столу плату, нужен держатель плат. Фен тоже лишним не будет.
Шаг первый
Отпаять разъём IDC. Брутальные электронщики выкусывают пластмассу и поочерёдно отпаивают контакты. Но мы используем недеструктивный метод. Зазор между платой и выводами позволяет поочерёдно освободить все контакты разъёма при помощи обычного паяльника и стального лезвия от бритвы. Разъём сохраняется для будущих поделок:

Шаг второй
Зачистить маску в указанных местах и перерезать две дорожки. Дорожка, которая идёт к выводу 15 (цепь SWCLK), будет использована для подключения емкостного контакта. К контакту 5V будет припаян светодиод.

Шаг третий
С обратной стороны снять R11 и R12 (фото ниже). На позицию R12 становить конденсатор 100-1000 пФ. Если чувствительность емкостного датчика окажется слишком высокой, установить на место R11 конденсатор 0-50 пФ (см. даташит TTP223).
Шаг четвёртый
Устанавливаем TTP223, разъём программирования (если нужен), светодиод, паяем провода. Светодиод 0805 или 1206, цвет по своему вкусу. Мне нравится зелёный. Все выводы TTP223 кроме 2 и 5 чуть приподнять. Вывод 4 соединить с 5-м (чтобы задать низкий активный уровень при обнаружении пальца). Вывод 1 подключить к 12 выводу микроконтроллера, 3-й соединить с зачищенной дорожкой возле резонатора. Разъём программирования приклеить каплей эпоксидки и подключить к портам SWD микроконтроллера.
Кстати, есть простой способ, как зажать короткий отрезок провода МГТФ. Думаю, о нём все знают. Но на всякий случай оставлю это здесь (чёрная штука — обычный китайский пинцет):

Нужно сделать примерно так:

Разъём программирования опциональный. Если дальнейших экспериментов не планируется, для программирования можно временно подпаяться с обратной стороны.
- 1 — GND
- 2 — SWDIO
- 3 — SWCLK
- 4 — SWDIO
- 5 — GND
Шаг пятый
Перевернуть плату, припаять перемычку для светодиода и полоску из медной фольги. Площадку 3V3 отрезать от питания. Лепесток загнуть на обратную сторону платы. Это будет емкостной сенсор. Также рекомендуется подрезать выводы кварцевого резонатора, чтобы их не коротнуло на корпус.

В итоге получаем вот такую фитоняшку:

С торца имеем SWD-разъём, сенсор и светодиод. После успешного проведения испытаний свисток можно аккуратно замотать каптоновым скотчем. Для защиты от грази, статики, и чтобы плата не выпадала из корпуса. Или напечатать на 3D-принтере крышку-затычку. Или корпус целиком. Если нужен токен-брелок, сверлим дырочку в корпусе возле светодиода (или возле разъёма программирования, если не установлен), вставляем мелкое колечко…
Обзор исходного кода и подготовка прошивки
Пожалуй, острой необходимости использовать хитрую библиотеку не было, достаточно обычного HAL от ST. С другой стороны, chopstx нативно поддерживает микроконтроллер EFM32, который установлен на платах Tomu, и кучу мелких плат на основе STM32F103. В библиотеке нет ничего лишнего, только низкоуровневая инициализация и поддержка интерфейса USB. И простое RT-ядро. Прошивка u2f-token довольно компактна, её размер менее 32кб, в том числе благодаря использованию chopst.
В контроллере STM32F103 нет аппаратного RNG, поэтому использован хитрый алгоритм NeuG. Рецепт приготовления случайного числа довольно прост: оцифровать при помощи АЦП шум от Vref, термодатчика и Vcc; пропустить через CRC-32; захешировать алгоритмом SHA-256; на выходе получить 32 байта с равномерным случайным распределением. Кстати, этот же алгоритм используется в проекте gnuk.
Настройка конфигурации железа
Библиотеке chopstx нужно сказать, какой используется контроллер, как настроить тактирование, к каким портам подключены светодиод и кнопка. Штатно файлы конфигурации хранятся в файлах chopstx\board\board-*.h. Для сборки проекта расположение нужного файла указывается в makefile.
- Blue Pill: кнопка к PB8 и на землю; светодиод анодом к питанию, катодом к PC13;
- Black Pill: кнопка к PС13 и на землю; светодиод анодом к питанию, катодом к PB12;
- ST-Link-v2 mini: сенсорная кнопка к PA2 (активный низкий); светодиод анодом к питанию, катодом к PB12.
Сборка
Сборка прошивки — пожалуй самая трудоёмкая задача для неопытного юзера. В гитохранилище есть подробная инструкция по сборке на Linux. Как обычно принято в opensourse, только хардкор, через make-файл, с привлечением скриптов на баше и пайтоне. Несколько готовых прошивок предлагается в разделе releases.
Чтобы компилятор не нагружать поиском подходящего файла конфигурации (из списка chopstx\board\*.h), перед сборкой проекта создаётся ссылка src\board.h на нужный файл конфигурации утилитой ln (из комплекта busybox). И компилятор использует именно этот файл-ссылку. После смены цели (target) ссылку board.h нужно обязательно удалить командой make distclean, чтобы создать новую на актуальный файл конфигурации. В Виндовз ссылку можно создать в файловой системе NTFS. А в FAT32 — нет, проект не соберётся. В последнем случае нужно руками скопировать нужный chopstx\board\board-*.h в src и переименовать его в board.h. И чуть поправить makefile.
Вполне реально собрать проект и в любимой IDE Eclipse + GCC-ARM. Дополнительно потребуются утилиты cp/ln/mkdir из комплекта busybox. А также руки из правильного места, и традиционные танцы с бубном.
После сборки доработать напильником
Кроме собственно программы, в память микроконтроллера нужно залить сертификат и его приватный ключ. Это всё хранится в памяти Flash начиная с адреса 0x0800F400.
- 0x08000000-F3FF — код (реально около 28кб);
- 0x0800F400-F7FF — сертификат; в начале страницы размещается структура-указатель attestation_cert (см. файл empty-attestation-cert.c);
- 0x0800F800-FBFF — приватный ключ; 32 байта и для надёжности его хэш, ещё 32 байта;
- 0x0800FС00-FFFF — счётчик аутентификаций.
Поскольку сертификат напрямую не привязан к аппаратному железу, то его можно интегрировать в прошивку. Что я и сделал. Пользуйтесь на здоровье. В прошивки (что в приложении к статье) вставлен сертификат, прилагаемый к оригинальному проекту. Действителен до 2029-03-07, срока годности вполне достаточно.
Приватный ключ. Это секрет (32 байта), который отвечает за «уникальность» ключа и используется в криптографических алгоритмах. Ключ защищается его sha256-отпечатком. Отпечаток проверяется во время инициализации устройства (при подаче питания). Если ошибка — ключ будет создан заново. Заодно обнулится счётчик аутентификаций.
Приватный ключ можно также подготовить вручную и внедрить его в прошивку. Это можно сделать при помощи питонячьего скрипта inject_key.py (достаёт бинарник из u2f.elf) или inject_key_bin.py (работает с бинарником u2f.bin). Однако надо внимательно проверить результат. В процессе моих экспериментов ключ и счётчик записывались по неправильному адресу. Или я чего делал неправильно, или в скрипте ошибка.
Счётчик хранится в верхней странице памяти Flash. Для увеличения ресурса в памяти реализован кольцевой буфер, страница памяти будет очищена после достижения его границы. Теоретический ресурс составит 1024/4*10k = 2560 килоциклов. На наш век хватит.
Счётчик обнуляется при создании нового приватного ключа. Если для записи приватного ключа использован скрипт inject_key*.py, то начальное значение счётчика также может быть записано этим скриптом. Если прошивка собрана без опции ENFORCE_DEBUG_LOCK=1, то счётчик можно поправиль вручную при помощи программатора: очистить страницу памяти FC00-FFFF (записать FF), а в начало (по адресу FC00) поместить 4-байтное начальное значение (младший байт первый).
- с автоматическим локом, суффикс "_lock";
- без включения защиты кристалла, суффикс "_nolock".
В прошивку уже встроен сертификат. Приватный ключ отсутствует, он будет создан автоматически при первом включении.
Почти готово
Итак, подключаем программатор, полностью очищаем память микроконтроллера, записываем нашу прошивку. Отключаем программатор. Перезапускаем токен по питанию. При первом включении будет создан секретный ключ и обнулён счётчик. После чего токен готов к работе.
Прошивка -lock при первом включении лочится и зависает. Нужно перезапустить токен по питанию. Также пару раз зависал во время первой аутентификации (возможно не смог очистить страницу памяти со счётчиком). Почему это происходит, не разбирался. В дальнейшем во время эксплуатации проблем не возникало.
Проверить работоспособность ключа можно на демо-сайте Юбикея. Там же можно посмотреть протокол обмена между ключом и сервером.
Во время регистрации ключа Виндовз предложит свои услуги (Windows Hello). Отказаться, два раз нажать ОК, и когда замигает светодиод, нажать юзер-кнопку на ключе.

Подтвердить физическое присутствие можно и заранее. Сначала нажать на юзер-кнопку, а потом в течение 10 сек. успеть выполнить процедуру регистрации/аутентификации.
Резервный ключ
Для чего нужен резервный ключ, сказано в этой замечательной статье.
В двух словах: уникальность ключа определяется его device_secret`ом — 32-байтной случайной последовательностью. Для защиты от клонирования дополнительно используется счётчик. Счётчик инкрементируется при каждой аутентификации. Значение счётчика передаётся на сервер. Сервер хранит значение счётчика с предыдущей аутентификации (в привязке к конкретному ключу). Если вдруг у ключа счётчик будет меньше, чем значение на сервере, то такой ключ будет отвергнут. Такое может произойти, если ключ клонировали, а родным ключом успели воспользоваться один или много-много раз.
Однако если на каком-либо другом сайте вас ни разу не было с момента клонирования, то такая защита не поможет, поскольку каждый сервер хранит свой счётчик. И если на Гитлабе после клонирования ключа была тысяча аутентификаций, а на Дропбоксе ни разу, то на последний можно легко зайти ключом-клоном. Поэтому защита так себе.
Идея дубликата, а точнее, бекап-ключа — создать второй ключ с таким же секретом, но со счётчиком гораздо большим, чем ожидаемое количество аутентификаций за время жизни основного ключа (или его хозяина). Тогда при утере рабочего ключа можно достать бекап-ключ, аутентифицироваться на сотне-другой сайтов, где прописан этот ключ, счётчики на серверах обновятся новым значением, и утерянный ключ там работать уже не будет.
- залить в рабочий ключ прошивку -nolock;
- воткнуть ключ в USB; при первом включении ключ придумает случайный device_secret и запишет его в свою Flash-память;
- подключить программатор, считать память ключа (или только кусок памяти по адресу F800-F83F, где хранится device_secret);
- в hex/bin файле поправить счётчик (по адресу FC00), увеличив его в чудовищное количество раз;
- во второй резервный ключ записать прошивку, device_secret и новый счётчик;
- не забыть защитить память рабочего и резервного ключа от чтения.
- положить/спрятать резервный ключ на полочку/под матрац/в сейф/закопать;
- зарегистрировать рабочий ключ где нужно и пользоваться им в своё удовольствие.
Для проверки работоспособности идеи можно аутентифицироваться на конкретном сервере первым ключом, потом вторым, после чего первый ключ сервером не должен приниматься. Для восстановления его работоспособности достаточно удалить и заново зарегистрировать рабочий ключ. Актуальное значение счётчика запоминается сервером во время регистрации ключа.
Ещё пару слов про безопасность
Ключ защищает от несанкционированного входа в аккаунт без ведома его владельца. При физическом наличии ключа у владельца. Если же ключ украли/отобрали, то это совсем другая история. Причём сильно разная, если ключ просто утерян, или была целенаправленная атака.
— Найденный на улице ключ можно использовать, т.к. защиты в виде пин-кода нет; однако нужно точно знать, от какой он двери. И ещё нужно знать первый фактор.
— Ключ на STM32F103 вполне реально клонировать, если нужно воспользоваться ресурсами хозяина, не привлекая его внимание. Для этого требуется токен незаметно изъять, разобрать, отпаять лишние элементы (или снять микроконтроллер), подключить Чип Шепчущий, и только тогда уже получить доступ к приватному ключу (если же чип не залочен — извиняйте, сами виноваты). Затем ключ-оригинал собрать «как было» и незаметно вернуть хозяину. Сценарий довольно специфичен и маловероятен. А параноикам могу предложить залить ключ эпоксидкой. Просто, надёжно, дополнительная механическая прочность, защита от влаги.
В любом случае, токен нужно беречь и не терять. Так же, как не нужно терять ключи от квартиры, машины или от сейфа, особенно если там деньги лежат…
Как использовать
Список сайтов, поддерживающих FIDO-авторизацию, приведен здесь: www.dongleauth.info.
Для использования ключа входим в личный кабинет (лк), переходим в настройки безопасности, включаем двухфакторную/двухэтапную аутентификацию, ищем в меню пункт, где можно зарегистрировать электронный токен, пробуем зарегистрировать. Если ок — ключом можно пользоваться. Если не ок — сорри.
Наш самопальный ключ вполне переваривают Mail.ru, Google, DropBox, GitLab. А лк Майкрософта ключ не принимает. Либо не нравится неизвестный сертификат, либо хочет FIDO2.
В ключе есть сертификат. А удалённый сервер сам решает, можно ли ему доверять. В особо ответственных случаях (например, лк в банке), сервер вполне может разрешить только доверенные-проверенные-брендовые ключи.
Протокол FIDO работает только через защищённое соединение https. И это логично, с небезопасным соединением использовать надёжную аутентификацию смысла нет.
p.s. Hемного о грустном…
Мировой кризис полупроводников докатился и до нашей барахолки. Голубые/чёрные таблетки, так же, как и ST-Link-донглы, за последние пару месяцев подорожали в разы. Особенно на оригинальном чипе от STM. Впрочем, в донгле ориинальные STM-чипы уже не найдёшь. И таблетки на клонах тоже пошли в массовую продажу. Как показывает практика, «экономика адаптируется», и даже если кризис закончится, цены уже не будут прежними.
Как альтернативу на ближайшее время предлагаю рассмотреть отладочные платы на основе STM32F401/411. Они ещё попадаются по вменяемой цене, иногда даже дешевле, чем F103-й. Вероятно старые запасы.