How can I start certmgr.msc for computer account?
I can start individual Management Console snap-ins by starting them directly without going through starting mmc.exe and selecting the snap-ins I want.
However, for certmgr.msc selecting in MMC gives me the option to load certmgr for the computer account, which is usually what I need. How can I load certmgr for the computer account from the command line?
6 Answers 6
Save the .msc file to a file share and just call the UNC.
What I did was create the .msc file (as answered above) but I saved it to a network resource. When I go to the next server, I can call the UNC via the RUN and done the local computer’s certificate manager opens up as the Computer Account too. I tested it across a couple different IIS boxes and found it was indeed unique and the computer’s account.
If you have 2012R1/Win8 or later: You can use certlm.msc (Certificates Local Machine) instead of certmgr.msc . That will open the computer certificate store.
The previous answer confused me until I found that a couple of steps were not explicitly stated. Whenever I opened certmgr.msc it only showed me the Current User certs, rather than the ones for the Local Computer store. I found more details in this blog entry.
In case that link dissolves, you need to do these steps to access the different stores:
- Start → Run: mmc.exe
- Menu: File → Add/Remove Snap-in…
- Under Available snap-ins, select Certificates and press Add.
- Select Computer Account for the certificates to manage. Press Next.
- Select Local Computer and press Finish.
- Press OK to return to the management console.
Once you have the MMC set up, then you can save the msc with a new name per the above answer.
Как открыть «Хранилище сертификатов» в Windows 7
Сертификаты являются одним из вариантов безопасности для Виндовс 7. Это цифровая подпись, которая проверяет достоверность и подлинность различных веб-узлов, служб и всевозможных устройств. Выдача сертификатов осуществляется сертификационным центром. Они хранятся в специализированном месте системы. В данной статье мы рассмотрим, где находится «Хранилище сертификатов» в ОС Windows 7.
Открываем «Хранилище сертификатов»
Чтобы просмотреть сертификаты в Виндовс 7, заходим в ОС с правами администратора.
Необходимость в доступе к сертификатам особенно важна для пользователей, которые часто совершают платежи в интернете. Все сертификаты хранятся в одном месте, так называемом Хранилище, которое разбито на две части.
Способ 1: Окно «Выполнить»
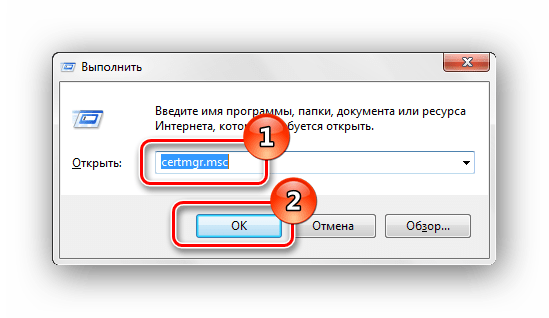
- При помощи нажатия комбинации клавиш «Win+R» попадаем в окошко «Выполнить». Вводим в командную строку certmgr.msc .
В папках «Доверенные корневые центры сертификации» и «Промежуточные центры сертификации» находится основной массив сертификатов Виндовс 7.
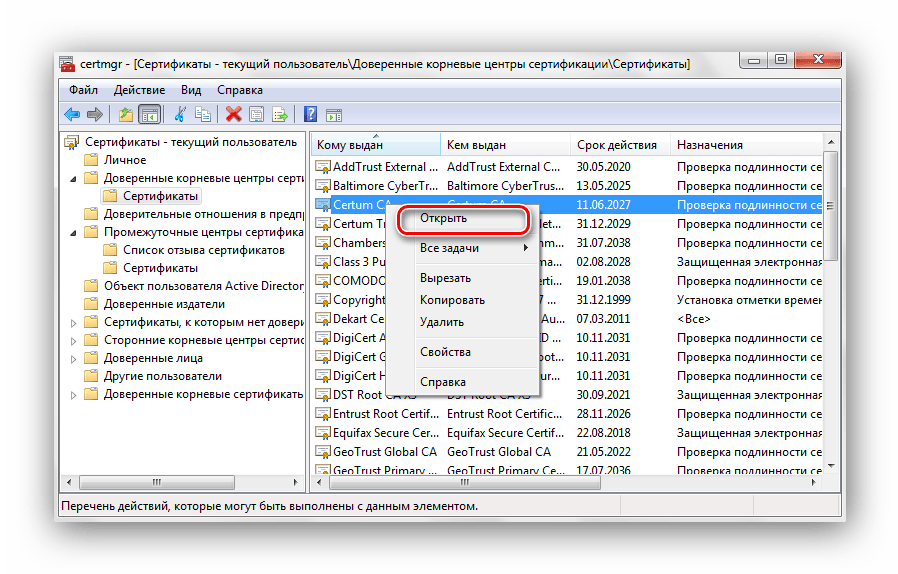
Переходим во вкладку «Общие». В разделе «Сведения о сертификате» будет отображено предназначение каждой цифровой подписи. Также представлена информация «Кому выдан», «Кем выдан» и сроки действия.
Способ 2: Панель управления
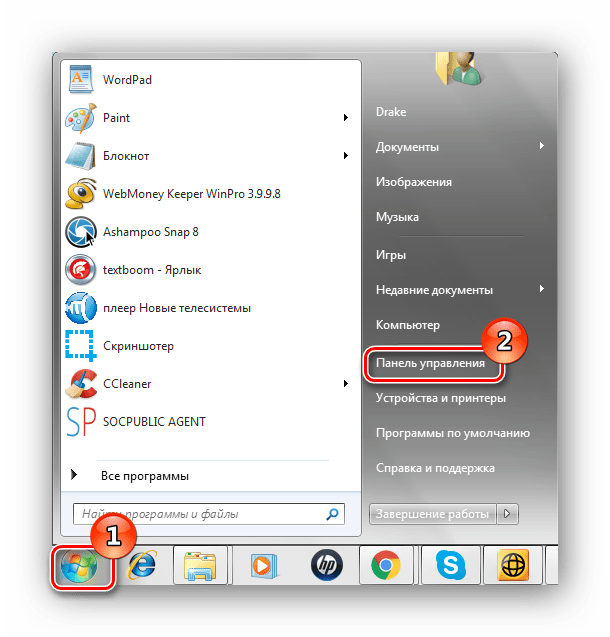
Также есть возможность посмотреть сертификаты в Windows 7 через «Панель управления».
После прочтения данной статьи вам не составит никакого труда открыть «Хранилище сертификатов» Windows 7 и узнать подробную информацию о свойствах каждой цифровой подписи в вашей системе.
Certmgr.msc или диспетчер сертификатов в Windows 10/8/7
Диспетчер сертификатов или Certmgr.msc в Windows позволяет просматривать сведения о ваших сертификатах, экспортировать, импортировать, изменять, удалять или запрашивать новые сертификаты. Корневые сертификаты – это цифровые документы, используемые для управления сетевой аутентификацией и обменом информацией.
Управление сертификатами с помощью диспетчера сертификатов или Certmgr.msc

Консоль диспетчера сертификатов является частью консоли управления Microsoft в Windows 10/8/7. MMC содержит различные инструменты, которые можно использовать для функций управления и обслуживания. Как упоминалось ранее, используя certmgr.msc, вы можете просматривать свои сертификаты, а также изменять, импортировать, экспортировать, удалять или запрашивать новые.
Для управления сертификатами в меню WinX в Windows выберите «Выполнить». Введите certmgr.msc в поле «Выполнить» и нажмите Enter. Помните, что вам нужно будет войти в систему как администратор. Диспетчер сертификатов откроется.
Вы увидите, что все сертификаты хранятся в разных папках в разделе Сертификаты – текущий пользователь . Когда вы откроете любую папку сертификатов, вы увидите, что сертификаты отображаются на правой панели. На правой панели вы увидите такие столбцы, как «Выдан», «Выдан», «Срок действия», «Назначение», «Понятное имя», «Статус» и «Шаблон сертификата». В столбце «Предполагаемые цели» указано, для чего используется каждый сертификат.
Используя диспетчер сертификатов, вы можете запросить новый сертификат с тем же ключом или другим ключом. Вы также можете экспортировать или импортировать сертификат. Чтобы выполнить какое-либо действие, выберите сертификат, щелкните меню «Действие»> «Все задачи», а затем щелкните нужную команду действия. Вы также можете щелкнуть правой кнопкой мыши контекстное меню, чтобы выполнить эти действия.
Если вы хотите экспортировать или импортировать сертификаты , откроется простой в использовании мастер, который выполнит необходимые действия.

Следует отметить, что Certmgr.msc является оснасткой консоли управления Microsoft, тогда как Certmgr.exe является утилитой командной строки. Если вы хотите узнать о параметрах командной строки в certmgr.exe, вы можете посетить MSDN.
Прочтите это, если получите. Проблема с сертификатом безопасности этого веб-сайта в сообщении IE.
Хранилище сертификатов Windows 10 — где лежат
Для основной массы пользователей знания о хранилищах сертификатов не пригодятся. На практике с этой функцией Виндовс сталкиваются системные администраторы и хорошо подготовленные пользователи. Именно им время от времени приходится удалять ненужные, но важные зашифрованные документы, цифровые подписи и другую секретную информацию. Также на их ответственности и установка новых секретных документов.
Что такое хранилище сертификатов в Windows системах
Термин «хранилище сертификатов» можно расшифровать как часть оперативной памяти ПК, где помещена на хранение самая секретная зашифрованная информация. К таковой относятся:
- учетные данные;
- доступ к определенным программным продуктам.
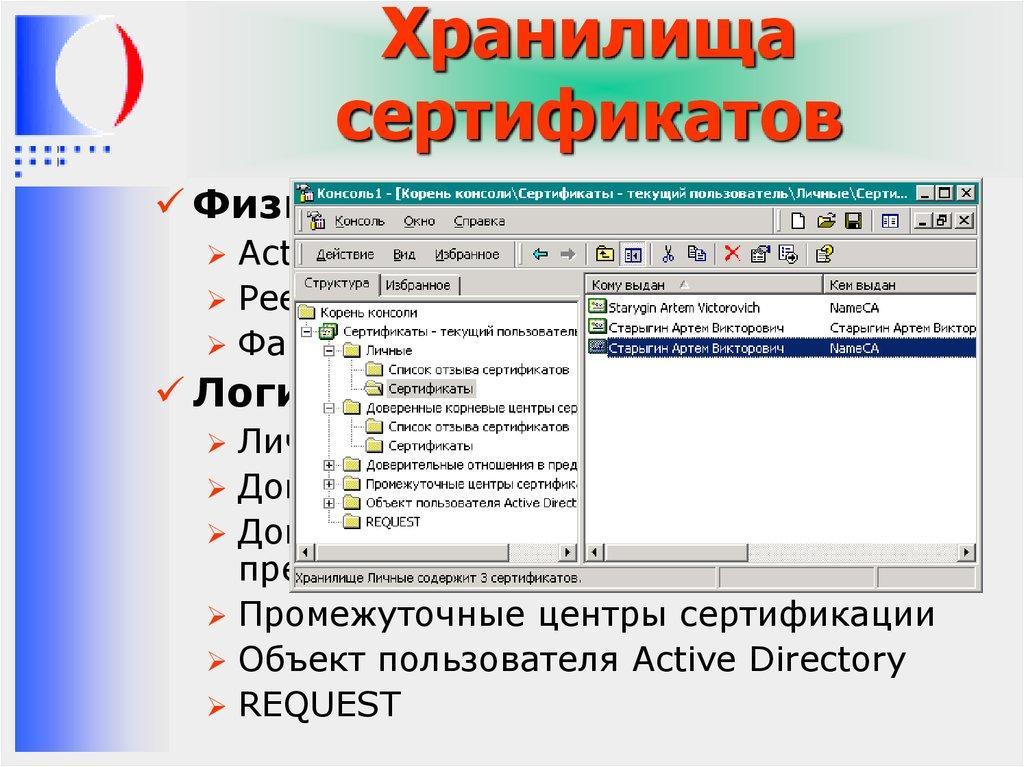
Сертификаты служат для идентификации человека посредством сети интернет, после чего он сможет подтвердить допуск к определенным утилитам.
Доступ к секретным документам имеют единицы. Хранилище, как объект ОС, можно обозначить как отдельный файл, но для его открытия используются совсем другие средства, нежели доступные многим программы.
Хранилище имеет два отдельных раздела. В одном хранятся личные данные пользователя, в другом – средства идентификации самого компьютера. Сохранение происходит локально для каждого ПК и для каждого пользователя, который работает на нем.
У файла сертификата расширение .cer или .csr. Он занимает совсем немного места. Объем занятой памяти не превышает нескольких килобайт. Кстати, подобные файлы эксплуатируются в ОС Linux, MacOS. Файлы с подобным расширением можно назвать стандартным форматом ЭЦП. Во многих странах используются сертификаты стандарта .x509. В РФ они распространения не получили.
Для чего оно нужно
Каждый документ в хранилище призван сохранить безопасность работы операционной системы ПК. Это предотвращает проникновение в систему опасных или нежелательных и сомнительных программ. Каждая цифровая подпись отвечает за благонадежность отдельно взятого софта. Иногда такую же проверку проходит и сам пользователь. То есть для него тоже имеется свой идентификатор.

Корневой центр сертификации
У Виндовс есть свои корневые сертификаты. Благодаря им поддерживается стандартная работа ОС. Например, можно совершенно спокойно пользоваться функцией «Центр обновления Windows».
Очень широкое применение сертификация получила в Google Chrome. Особенно она востребована для взаимодействия с государственными сайтами. Чтобы иметь доступ к базам данных, обязательно нужно соответствующее разрешение. Вот его и выдает государственный сайт.
Немало утилит создают свои шифры. Например, если требуется изменить характеристики оборудования. Таким образом они обеспечивают программному продукту законность.
Как посмотреть установленные цифровые сертификаты в Windows 7 или 10
Прежде всего можно посмотреть доступные важные документы, такие как:
- Сертификаты для оборудования. Они предустановлены разработчиком для обеспечения оптимальной работы аппарата. Их могут увидеть все желающие. Для открытия этого каталога нужно синхронно нажать на кнопки Win + R. Появится пустая строка. Туда следует вбить символы certlm.msc. Откроется весь перечень секретных документов.
- Персональные сертификаты. К ним доступ имеет пользователь с текущей учетной записью. Доступ можно получить, используя все те же клавиши Win + R. Только в строчке нужно прописать команду certmgr.msc. Появится список всех доступных пользователю зашифрованных данных. Личная информация будет в файле «Личное».
Есть и другие способы, как просмотреть хранилище сертификатов Windows 7, 8, 10, ХР.
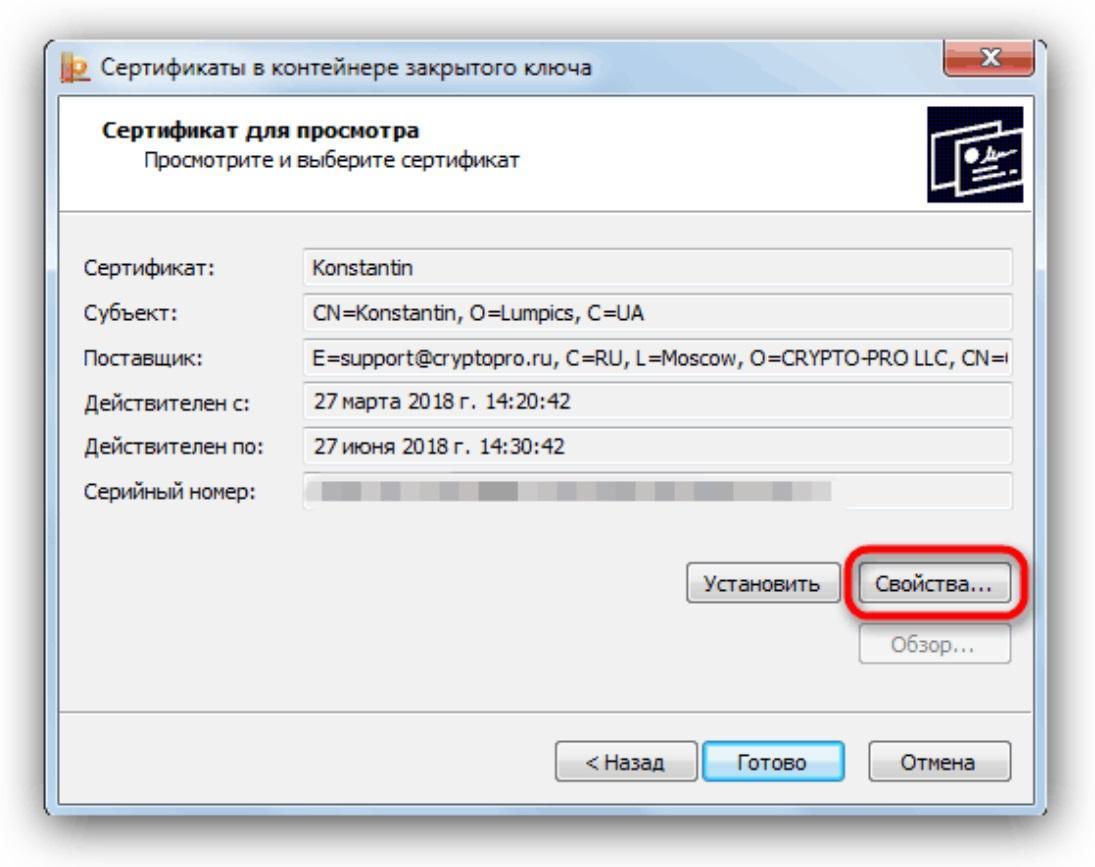
Просмотр установленных сертификатов
Просмотр через консоль управления
Предустановленной функцией просмотра секретной информации является консоль управления. Используя ее, тоже можно найти требуемые ключи. Для этого следует:
- Запустить ОС.
- Активировать «Командную строку» («cmd»).
- Нажать на «Enter».
- Вбить команду «mmc».
- Тапнуть «Enter».
- Открыть раздел «Файл».
- Активировать вкладку «Добавить или удалить оснастку».
- Кликнуть на «Добавить» и на «Добавить изолированную оснастку».
- Выбрать вкладку «Сертификаты».
Таким же способом можно в формате чтения просматривать сертифицированные учетки, зарегистрированные в Виндовс. Также можно вносить, убирать, исправлять и копировать документы.
Важно! Иметь права администратора обязательно.
Доступ через проводник
В современных ОС Виндовс, все зашифрованные данные находятся по веб-адресу C:UsersПОЛЬЗОВАТЕЛЬAppDataRoamingMicrosoftSystemCertificates. Если вместо слова «Пользователь» вписать рабочую учетку, то полный перечень открытых зашифрованных документов будет доступен для ознакомления.
Что касается закрытых ЭЦП, то они лежат на USB-рутокене. Для их просмотра потребуется другой секретный пароль. Его выдает администратору удостоверяющий центр.
В папке Виндовс хранится еще копия сертификата ЭЦП. Она предназначена для программной поддержки. Доступа пользователям к этой папке нет.
Просмотр через Internet Explorer
Найти ЭЦП можно и при помощи браузера Internet Explorer. Он установлен в современных аппаратах с ОС Windows 10, ХР. При отсутствии его легко можно скачать.
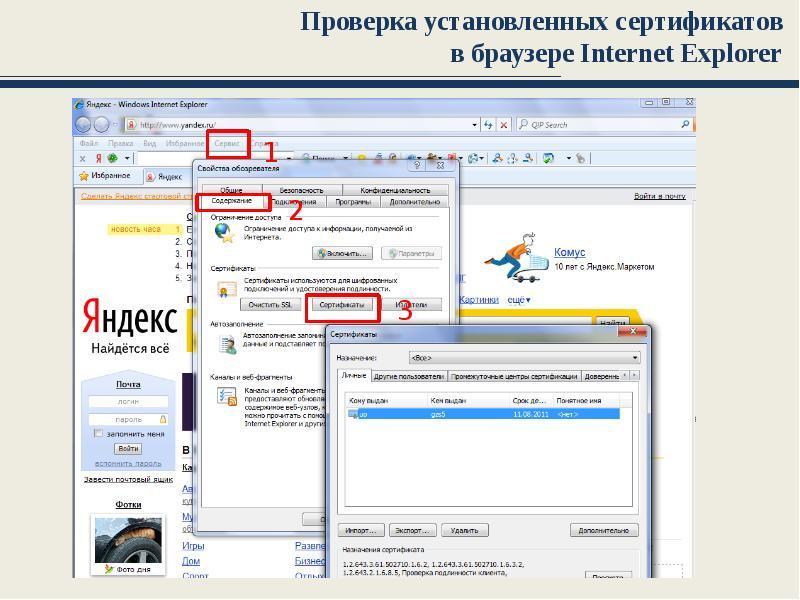
Просмотр сертификатов через Internet Explorer
Чтобы найти хранилище с секретными документами через этот браузер, следует его запустить. Далее нужно активировать вкладки:
- «Меню»;
- «Свойства браузера»;
- «Содержание»;
- «Сертификаты».
В новом окошке будут представлены все сертификаты.
Важно! Корневые сертификаты удостоверяющих центров удалять нельзя.
Востребованность этого варианта просмотра зашифрованной информации в том, что видеть их можно, не имея права администратора. Просматривать могут все пользователи, но вносить изменения – прерогатива системных администраторов.
В Internet Explorer перечень особо важных документов можно просмотреть, используя меню «Центр управления сетями и общим доступом». Для этого нужно будет открыть «Панель управления» и войти в раздел «Свойства обозревателя». Далее следует активировать вкладки «Содержание» и «Сертификаты».
Просмотр сертификатов через Крипто ПРО
Просматривать ЭЦП можно с помощью программы-дистрибутива (Крипто ПРО).
Путь к просмотру:
- Запустить ОС.
- Войти в «Пуск».
- Открыть раздел «Все программы».
- Выбрать «Крипто ПРО».
- Нажать на вкладку «Сертификаты».
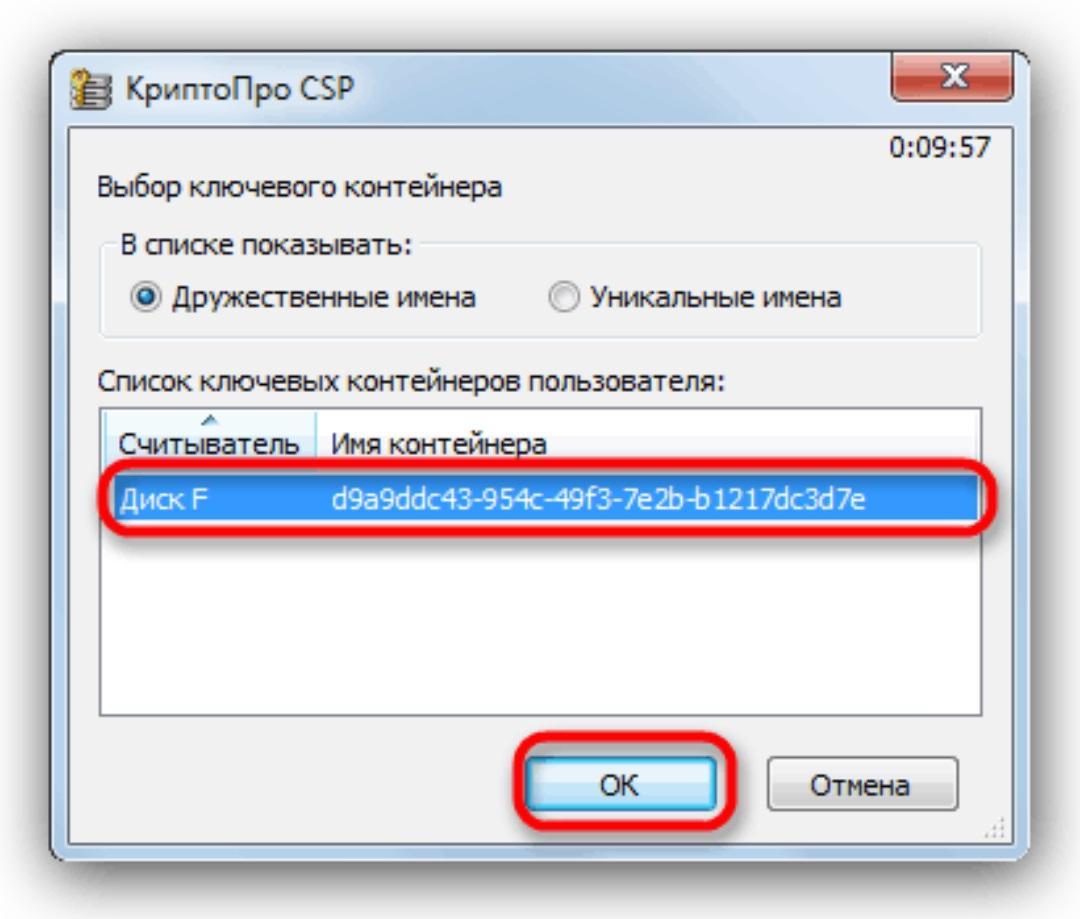
Электронный сертификат в Крипто ПРО
В появившемся окне появится перечень всех актуальных сертификатов. Имея права администратора, возможно управление сертификатами Windows 10 и других версий ОС. С ними можно проводить различные действия. То есть, можно удалять, редактировать, копировать. Последнее возможно при наличии ключа и допуска центра. С ними можно будет использовать скопированный ЭЦП на другом аппарате.
Просмотр сертификатов через Certmgr
В ОС Виндовс предусмотрен встроенный менеджер, который работает с имеющимися зашифрованными данными. С его помощью можно ознакомиться со всеми сертификатами (личные ЭЦП, сертификаты партнеров Майкрософт и т. д.).
Просмотреть секретные данные, используя данный менеджер можно так:
- Запустить ОС кнопкой «Пуск».
- Вбить команду «certmgr.msc».
- Подтвердить намерение кнопкой «Enter».
Во всплывающем окне появятся разделы «Личное» и «Корневые сертификаты удостоверяющего центра». Активируя их можно раскрыть полные реестры и найти требуемые ключи.
Нужно знать! Все эти действия может проводить только доверенный администратор. В ином случае менеджер не запустится.
У приложения есть ограничения в части шифрованных данных, где имеется специальное кодирование информации.
Как удалить сертификат в Windows 10
Через какое-то время некоторая важная информация теряет актуальность или становится известной третьим лицам. Иногда файлы, содержащие ее, повреждаются или нуждаются в замене на более новую версию. Тогда ненужные данные требуется удалить. При этом корневые в любой ситуации нужно сохранить!
Внимание! До удаления настоятельно рекомендуется удостовериться в окончательной неактуальности секретного файла. Обратного хода у процесса нет, даже при том, что закрытый ключ остается.
Процедуру выполняет системный администратор или хотя бы один из теоретически подготовленных пользователей.
К хранилищу доступ можно получить двумя способами:
- через Internet Explorer;
- через управление Виндовс.
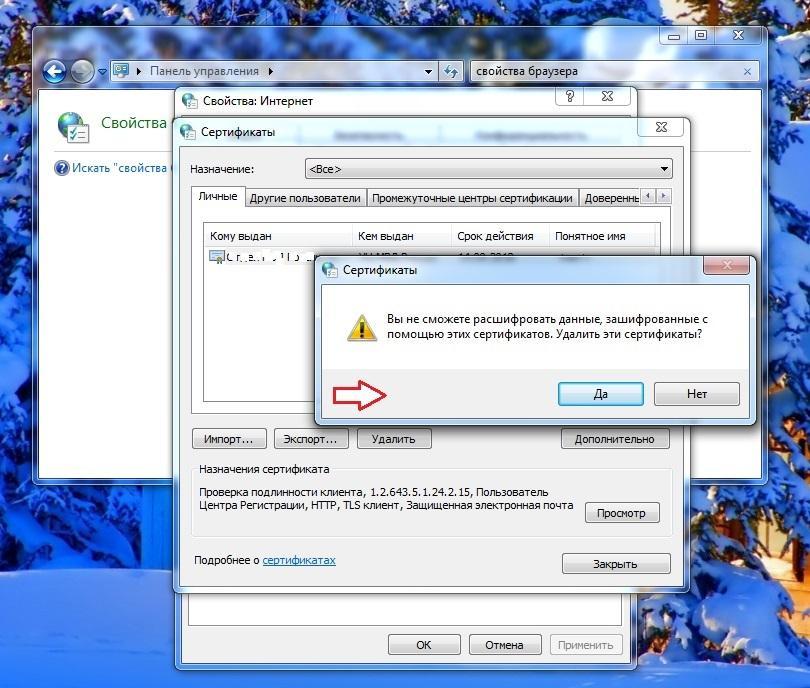
К примеру, требуется удалить ЭЦП пользователя.
- Открыть «Панель управления».
- Выбрать «Сеть» и «Интернет».
- Активировать раздел «Управление настройками браузера». Всплывет окошко «Свойства».
- Открыть пункт «Содержание».
- Тапнуть кнопку «Сертификаты».
На экране всплывет перечень секретных документов. Ненужные можно выбрать, удалить. Важно не забыть сохраняться.
С использованием панели управления можно получить более полное разрешение к зашифрованной информации. Порядок действий в этом случае будет таким:
- «Пуск»;
- «Командная строка»;
- Команда «certmgr.msc».
В появившемся окне будут перечислены все сертификаты хранилища, как пользовательские, так и корневые.
Сертификаты – важная составляющая безопасной работы компьютерной техники. Их достоверность гарантирует сертификационный центр. Работа с секретной информацией требует определенных знаний, поэтому выполнение работ в этой области нужно доверить специалисту. Для обычного пользователя достаточно иметь теоретические знания о том, что такое хранилище сертификатов Windows 10 и других версий ОС Виндовс. Применять их на практике рекомендуется только в исключительных случаях.