ESET Push Notification Service
ESET Push Notification Service (EPNS) служит для получения сообщений от сервера ESET PROTECT Cloud, если у ESET PROTECT Cloud есть уведомления для клиента. Соединение работает, чтобы ESET PROTECT Cloud мог незамедлительно отправить клиенту (push-)уведомление. При разрыве соединения клиент пытается восстановить соединение. Основная причина для поддержания постоянного подключения — обеспечение доступности клиентов для сообщений.
Пользователь веб-консоли может отправлять сигналы пробуждения через EPNS между ESET PROTECT Cloud и агентами ESET Management.
Сведения о подключении
Для настройки в локальной сети связи с EPNS у агентов ESET Management Agent должна быть возможность подключения к серверу EPNS Если вы не можете установить соединение с EPNS для своих агентов, будут затронуты только сигналы пробуждения.
Криптографический протокол безопасности
MQTT (протокол прямого соединения между машинами)
• резерв: порт 443 и порт прокси-сервера, настроенные согласно политике агента ESET Management Agent.
Порт 8883 является предпочтительным выбором, поскольку это порт MQTT. 443 — это только резервный порт, который используется совместно с другими службами. Кроме того, файервол может прервать подключение через порт 443 в связи с неактивностью или из-за достижения предельного количества открытых подключений для прокси-сервера HTTP.
Если для переадресации используется прокси-сервер HTTP, то сигналы пробуждения также отправляются через прокси-сервер HTTP. Аутентификация не поддерживается. Обязательно настройте прокси-сервер HTTP в политике агента на компьютерах, на которых требуется отправлять сигналы пробуждения. Если прокси-сервер HTTP не работает, сигналы пробуждения отправляются напрямую.
Устранение неполадок
• Убедитесь, что ваш файервол настроен на подключение к EPNS. Подробности см. выше или в статье базы знаний.
Eset push notification service что это
Комплексная проактивная защита от сетевых угроз
Антивирус | Антифишинг | Антиспам | Файервол | Антивор | Антишпион | Родительский контроль | USB-контроль
(Windows 10, 8.1, 8, 7, Vista, XP)
Официальные домашние версии:
3.0.695.0 | 4.2.71.3 | 5.2.15.2 | 6.0.316.6 | 7.0.325.1
8.0.319.1 | 9.0.408 | 10.1.235.4 | 11.2.63.0 | 12.2.30.0 | 13.2.18.0 | 15.1.12.0
Цитата:
| В их ответе написано, что по указанному адресу располагается не злоумышленник, а фирма "исследователь безопасности". |
Звучит двусмысленно, забыли только уточнить, с какой целью исследуют. )))
Помню, много лет назад аутпост иногда бил тревогу, что, мол, идёт дос-атака или типа того. Я тогда спрашивал у знатоков, они сказали, что иногда такое может быть, если сервер, с которого идут запросы, просто заглючил. Было похоже на правду, так как речь шла о соц. сети, типа этого сайта.
Но, когда атакующий ресурс неизвестен, то всякое может быть.
Цитата:
| Вчера надоедливый гость отвалился, надеюсь больше не вернется. |
Хорошо всё то, что хорошо заканчивается.
Или у них был глюк, или они сознательно долбали Ваш комп, но хотели делать это скрытно; как только Вы к ним обратились, они поняли, что дальше продолжать не имеет смысла.
Главное в этой истории то, что файервол не подвёл.
Цитата:
| у меня нет ключа. |
Добавлена поддержка ассоциирования устройств с myESET.
Добавлены потоки активации и новые значки.
Добавлены потоки ассоциации и разъединения для защиты от кражи.
Переработаны статусы приложений (теперь они отправляются в учетную запись myESET после привязки устройства).
Добавлено сообщение об отключении устройства и деактивации myESET в продукте
Защита банковских операций и платежей: настройка защиты всех браузеров в графическом интерфейсе (Настройка > Инструменты безопасности)
Защита банковских операций и платежей: «Настройка» в значке безопасного браузера (Защитить все браузеры) — открывает страницу > Настройка > Инструменты безопасности.
Изменения в обновлениях продукта:
Обновление компонентов программы: настройка изменена на «Обновления функций приложения» (нумерация обновлений функций: 14.2, 15, 15.1,…)
Исправления применяются также при отключенном параметре «Обновления функций приложения» (нумерация исправлений: 14.1.19.0, 14.1.20.0, ..)
Улучшения и исправления:
Цитата:
| Не понятно в чем причина. |
Цитата:
| В поддержку стучать, в принципе должны реагировать. |
Недавно обратился в эту "поддержку". Сразу пришло стандартное извещение с ID, мол, вам обязательно ответят через пару дней.
Проходит несколько дней, пришло от них тоже ботовское письмо. Мол (ВНИМАНИЕ!), мы так и не дождались вашего ответа на наше письмо; если вы в течение четырёх дней не напишите нам, мы удалим ваше обращение к нам. И дальше приписка, что если вы (я, то есть) нашли решение проблемы сами, пожалуйста, сообщите нам, как вы это сделали. Иными словами, я должен выступить в роли тех. поддержки езета, а не наоборот. о_О
Посчитав, что это какое-то недоразумение, я попробовал написать им об этом, что, мол, никакого письма от них, кроме просьбы обождать, я не получал.
Тут же снова приходит ботовское письмо, что "вам обязательно ответят, обождите два-три дня".
И дальше, ещё через несколько дней, очередной наезд, что я им-де не ответил etc.
В конце концов моему терпению пришёл конец и я им написал, чтобы они прекращали прикалываться.
На том "техподдержка" и завершилась.
The ESET Push Notification Service servers cannot be reached. Configuration of proxy on ESET Protect VM (Centos)
After switching to from 8.x to 9.x of ESET Security product and also Eset Web Console (On-prem), I started to receive warnings of push notifications servers not reachable.
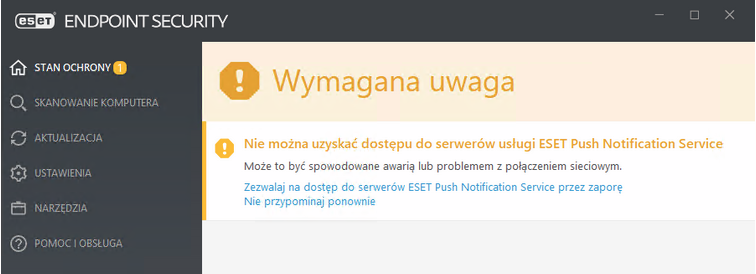 The ESET Push Notification Service servers cannot be reached
For this network and implementation is a mix of two or three things.
- Clients have to be able to reach epns.eset.com on port 8883 — MQTT
- If using console as proxy server on on-prem ESET Console running on VM based on Centos 7 have misconfigured Apache in terms of timeout of proxy
- Proxy servers and configurations via policies have to be done and enabled.
For some reason direct access to epns.eset.com is not enough, despite I actually could it reach with nmap, telnet and other tools. I even added explicite allow rule on firepower firewall, but no luck. Further more some clients ware completly fine and others ware not.
So I decided to configure proxy on console VM. After login via ssh:
Now, some adjustements are needed in Apache itself:
File /etc/httpd/conf.d/reqtimeout.conf needs to be created with conten of:

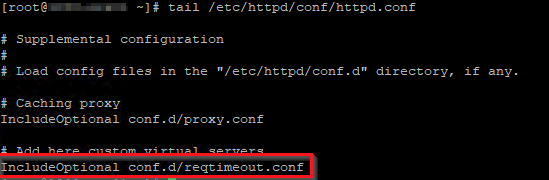
Then we need to include it in Apache configuration, so we have to include it in /etc/httpd/conf/httpd.conf file. You can add it at the end of the file:
Now, we need to allow traffic on local firewall:
Finally, we need to restart apache with:
Server side done.
Now, to actually use our proxy we need to create or modify two policies. One for Management Agent, and one for Clients itself.
Create Management Policy first here:
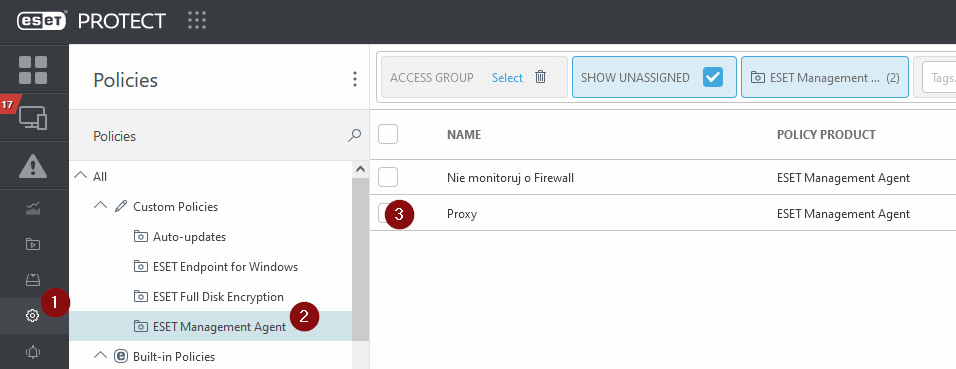 Creating new policy
Then edit it, go to Settings -> Advenced Settings and under Global Proxy click Edit
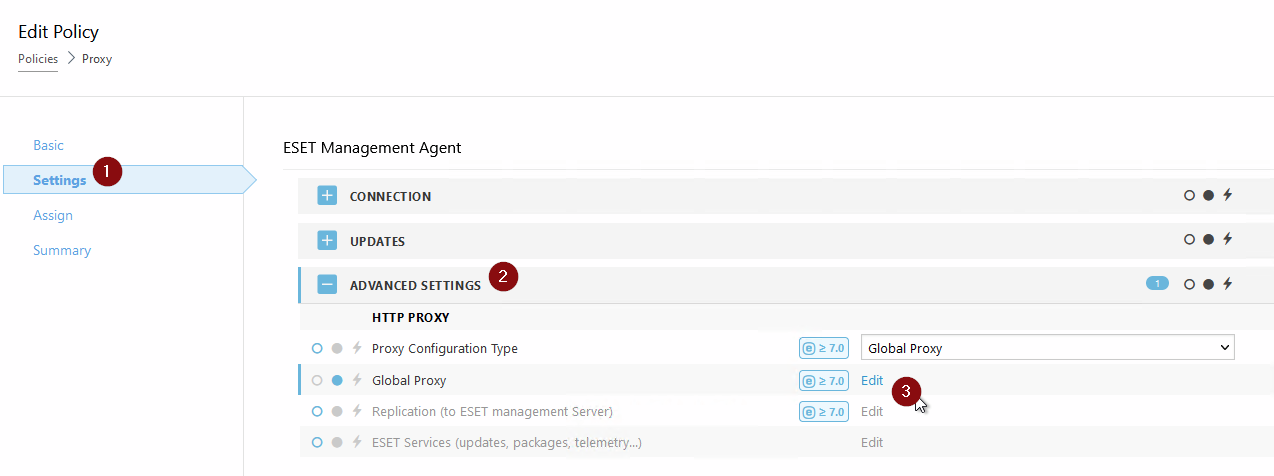 Proxy settings for Agent
Enable proxy and enter IP or FQDN of your ESET VM
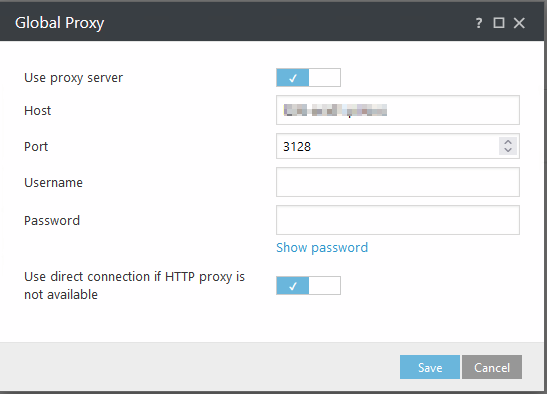 Global proxy settings
This is it for management. Now for the clients. Create new or use existing one and go to Settings -> Tools -> Proxy server.
Enebale use of proxy server, and fill out IP or FQDN
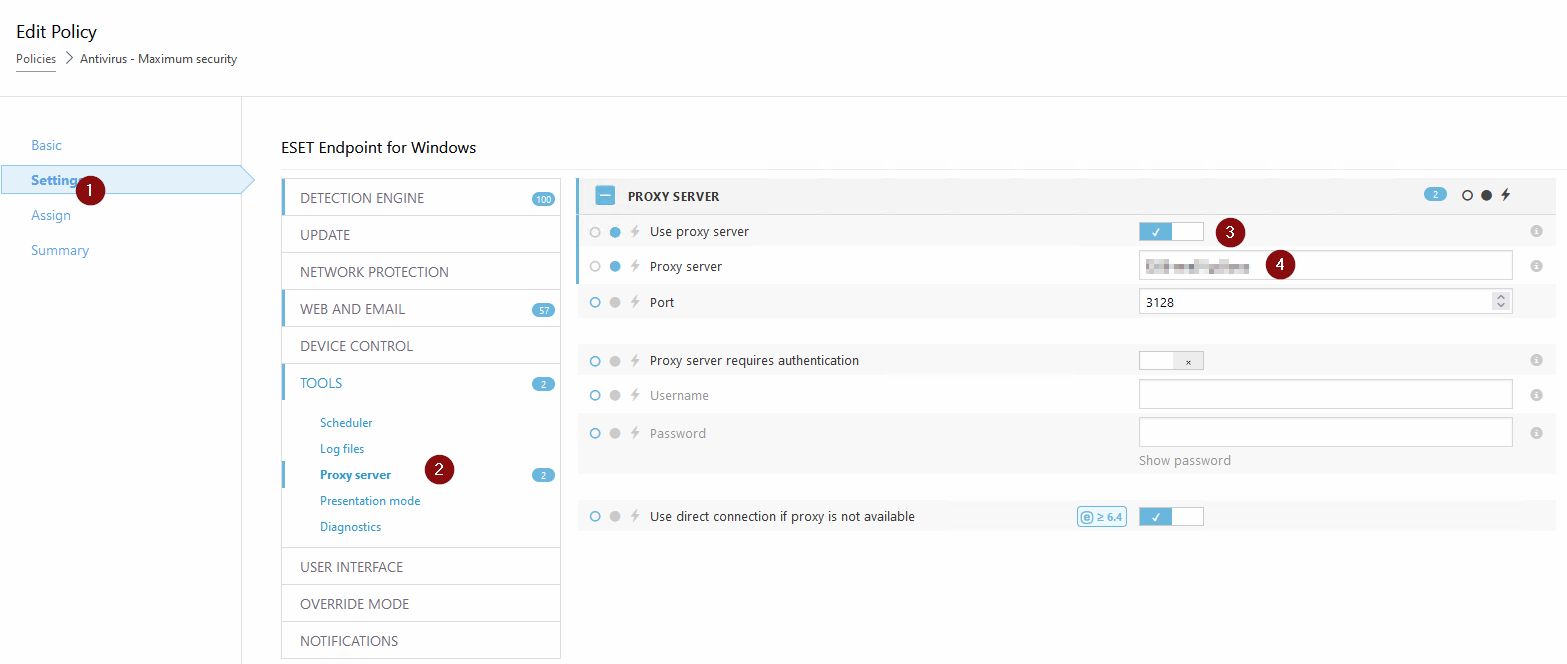 Proxy settings for clients
Now you need to attach those two policies (or one for Agent if you just modified one for clients). For all hosts that require it. To use it in whole environment just attach it to top level «All»
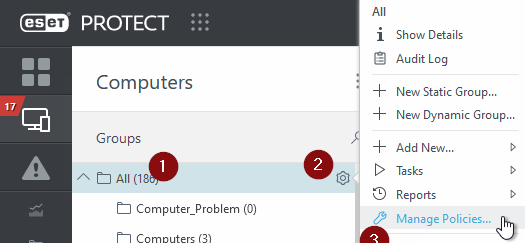 Managing policies
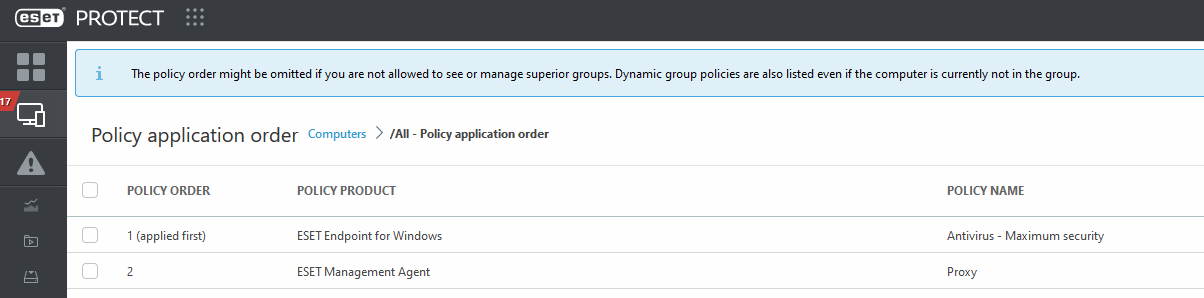 Attached or modified policies
If all worked as expected, you should get all green hosts in couple of minutes 🙂
ESET Push Notification Service
ESET Push Notification Service (EPNS) служит для получения сообщений от сервера ESET PROTECT, если у сервера имеются уведомления для клиента. Соединение работает, чтобы ESET PROTECT мог незамедлительно отправить клиенту (push-)уведомление. При разрыве соединения клиент пытается восстановить соединение. Основная причина для поддержания постоянного подключения — обеспечение доступности клиентов для сообщений.
Пользователь веб-консоли может отправлять сигналы пробуждения через EPNS между сервером ESET PROTECT и агентами ESET Management. Сервер ESET PROTECT отправляет сигналы инициализации в сети . Вы можете настроить адреса многоадресной рассылки для инициализации в сети в настройках сервера.
Сведения о подключении
Для настройки в локальной сети разрешения связи с EPNS у агента ESET Management Agent и сервера ESET PROTECT Server должна быть возможность подключения к серверу EPNS. Если вы не можете установить соединение с EPNS для своих агентов, будут затронуты только сигналы пробуждения.
Безопасность на транспорте
MQTT (протокол прямого соединения между машинами)
• резерв: порт 443 и порт прокси-сервера, настроенные согласно политике агента ESET Management Agent.
Порт 8883 является предпочтительным выбором, поскольку это порт MQTT . 443 — это только резервный порт, который используется совместно с другими службами. Кроме того, файервол может прервать подключение через порт 443 в связи с неактивностью или из-за достижения предельного количества открытых подключений для прокси-сервера HTTP.
Если для переадресации используется прокси-сервер HTTP, то сигналы пробуждения также отправляются через прокси-сервер HTTP. Аутентификация не поддерживается. Обязательно настройте прокси-сервер HTTP в политике агента на компьютерах, на которых требуется отправлять сигналы пробуждения. Если прокси-сервер HTTP не работает, сигналы пробуждения отправляются напрямую.
Устранение неполадок
• Убедитесь, что ваш файервол настроен на подключение к EPNS. Подробности см. выше или в статье базы знаний.
• Убедитесь, что и агент, и сервер могут напрямую подключаться к серверу EPNS через порты 443 и 8883 (для проверки соединения воспользуйтесь командой telnet ).