Understanding Double-Spending and How to Prevent Attacks
Double-spending is the risk that a cryptocurrency can be used twice or more. Transaction information within a blockchain can be altered if specific conditions are met. The conditions allow modified blocks to enter the blockchain; if this happens, the person that initiated the alteration can reclaim spent coins.
Key Takeaways
- Double-spending occurs when someone alters a blockchain network and inserts a special one that allows them to reacquire a cryptocurrency.
- Double-spending can happen, but it is more likely that a cryptocurrency is stolen from a wallet that wasn't adequately protected and secured.
- Many variations of attacks could be used for double-spending—51% is one of the most commonly cited attacks, while the unconfirmed transaction attack is most commonly seen.
Understanding Double Spending
To understand double-spending, it helps to review how the blockchain works first. When a block is created, it receives a hash—or encrypted number—that includes a timestamp, information from the previous block, and transaction data. This information is encrypted using a security protocol like the SHA-256 algorithm used by Bitcoin.
Once that block’s information is verified by miners (in proof-of-work consensus), it is closed, and a new one is created with the timestamp, transaction information, and previous block’s hash. A Bitcoin is awarded to the miner whose machine verified the hash.
For someone to double spend, a secret block has to be mined that outpaces the creation of the real blockchain. They would then need to introduce that chain to the network before it caught up—if this happened, then the network would recognize it as the latest set of blocks and add it to the chain. The person that did this could then give themselves back any cryptocurrency they had spent and use it again.
Preventing Double Spending
Double spending remains a risk; however, it is minimized by the blockchain. The likelihood of a secret block being inserted into the blockchain is very slim because it has to be accepted and verified by the network of miners.
The only chance a miner with illicit intentions has of inserting an altered block is to attempt to get another user to accept a transaction using their secret block and cryptocurrency. Even then, the likelihood that the modified block will be accepted is very slim. The blockchain and consensus mechanism move so quickly that the modified block would be outdated before it was accepted. Even if it was accepted, the network would still have passed up the information in the block and would reject it.
There isn't actually any recorded instance of double-spending. The cryptocurrency community believes that all double-spending has been thwarted. However, the attacks used for double-spending are more often used for other purposes.
Cryptocurrency transactions take some time to verify because the process involves randomly selecting numbers to solve the complex hash—this also takes up a great deal of computational power. It is, therefore, exceedingly difficult to duplicate or falsify the blockchain because of the immense amount of computing power needed to stay ahead of all of the other miners on the network.
Double Spending Attacks
The most significant risk for blockchains comes in the form of a 51% attack, which can occur if a miner controls more than 50% of the computing power that validates the transactions, creates blocks, and awards cryptocurrency.
If this user—or users—controls a majority of the hashing in the blockchain, they will be able to dictate transaction consensus and control the award of currency. In more popular cryptocurrencies such as Bitcoin, this is very unlikely due to the number of miners and hashing difficulty it has reached; however, new or forked cryptocurrencies with smaller networks are susceptible to this attack.
Most commonly, the unconfirmed transaction attack is used to fool cryptocurrency users. If you see one of these transactions, you shouldn't accept it because it can cause an attempted double-spend attack.
Did Double-Spending Happen?
There have been occasions where double-spending attempts have been reported and stopped. The attacks where it could happen generally lead to theft rather than double-spending.
Can You Copy a Bitcoin?
You cannot copy a Bitcoin because the blockchain and consensus mechanism would not accept it.
What Are Examples of Double Spending Attacks?
Several variations of attacks could allow miners with bad intentions to double spend. Included are the Finney attack, race attack, 51% attack, career attack, and unconfirmed transaction attacks.
Investing in cryptocurrencies and other Initial Coin Offerings (“ICOs”) is highly risky and speculative, and this article is not a recommendation by Investopedia or the writer to invest in cryptocurrencies or other ICOs. Since each individual's situation is unique, a qualified professional should always be consulted before making any financial decisions. Investopedia makes no representations or warranties as to the accuracy or timeliness of the information contained herein.
Чем опасна и как происходит двойная трата (double spending) в блокчейне Bitcoin?

Знали ли вы, что до биткоина уже предпринимались попытки создать устойчивую систему цифровых денег? Но все они разбивались о то, что транзакции можно скопировать. Причем байты копировать легче, чем бумагу. Это приводит к так называемой двойной трате.
Читайте в статье
- Что такое двойное расходование
- Как осуществить двойную трату
- Как работают подтверждения?
Двойная трата, двойное расходование или double spending — это повторная (иногда множественная) продажа одних и тех же средств.
Биткоин смог выжить и развиться до сегодняшнего уровня, потому что он снизил вероятность проблемы «двойных расходов». Тем не менее, она гипотетически может быть. И не раз случалась с его форками и другими криптовалютами.
Что такое двойное расходование
Схематично двойную трату можно обозначить таким образом:

Один покупатель переводит тот же самый баланс двум получателям транзакции. Те же деньги тратятся дважды.
Вы заходите в кафе на вынос и заказываете бургер стоимостью 500 рублей. Вы платите за покупку наличными. Теперь эти наличные находятся в кассе заведения. Вы сможете потратить еще 500 рублей, но не те же самые 500 рублей, что ушли из ваших рук. Ну, если только не украдете их из кассы.
Таким образом: вы оплатили счет, поставщик услуг мгновенно подтвердил факт оплаты, вы получили бургер в замен 500 рублей.
Но криптовалюты — это цифровые деньги, а не физические. Следовательно, транзакции можно копировать или перенаправлять. Это открывает возможность тратить дважды одни и те же BTC.
Как осуществить двойную трату
В нашем примере в кафе вы платили наличными, поэтому платеж был подтвержден мгновенно кассиром заведения, вам даже дали чек. Но с цифровой валютой, такой как BTC, если механизм проверки отсутствует, это может привести к двойным расходам.
Любой может просто скопировать цифровые деньги и заплатить ими где-то в другом месте. С незащищенными системами это сводится к простому использованию тех же средств, пока не подтвержден прошлый перевод. Для осуществления двойной траты нужна отсрочка во времени между отправкой и подтверждением/получением перевода.
Эта схема также присутствует в реальной жизни. Например, мошеннические сделки с недвижимостью, когда параллельно одна и та же квартира продается нескольким людям. Из-за бюрократии смена владельца не успевает отобразиться в реестрах и злоумышленники успевают продать недвижку по нескольку раз.
И вот здесь уникальное изобретение биткоина.
Как предотвращается
Блокчейн биткоина и других криптовалют решают проблему двойных трат через:
- механизмы подтверждения транзакций,
- открытый леджер (блокчейн).
Блокчейн ведет хронологически упорядоченную регистрацию транзакций с отметками времени с самого начала запуска (с 2009 года в случае BTC).
Каждые 10 минут блок, в котором содержится группа транзакций, добавляется в леджер. И все узлы в сети Bitcoin сохраняют копию блокчейна.
Как сеть Bitcoin предотвращает двойное расходование на примере:
Предположим, у вас есть 1 BTC, который вы пытаетесь потратить дважды.

Вы совершили 1 транзакцию BTC торговцу №1. Теперь вы снова подписываете и отправляете тот же 1 BTC на другой биткоин-адрес, чтобы попытаться обмануть торговца №2. Обе транзакции идут в неподтвержденный пул транзакций. Но только первая транзакция получила подтверждение и была проверена майнерами, заключена в блок. Вторая транзакция не может получить достаточного количества подтверждений, потому что майнеры считают ее недействительной. Если обе транзакции будут одновременно приняты майнерами? Когда они забирают транзакции из мемпула одновременно, то та из транзакций, которая получает максимальное количество подтверждений от сети, будет включена в блокчейн, а другая не состоится.
Чтобы продавцу удостовериться в проведенной транзакции, нужно для своей безопасности ждать несколько подтверждений транзакции. Нельзя просто довольствоваться ссылкой на перевод. Пока деньги не поступили в кошелек — трудно поверить в честность отправителя.
«Подтверждения» — это несколько блоков, содержащих другие транзакции, которые добавляются в цепь. Каждая транзакция и блоки математически связаны с предыдущими. Все эти подтверждения и транзакции имеют пометку времени (являются time-stamped), что делает их необратимыми.
Транзакция не обязательно должна подтвердиться первой по времени, она должна быть в самой длинной цепи.
При каких условиях двойная трата все равно возможна?
Двойное расходование возможно при атаках:
Атака 51% — когда злоумышленник захватывает 51% хэш-мощности сети. Когда такой контроль есть, можно отменить любую транзакцию и делать главной выгодную цепочку. В BTC это очень дорого, но другие монеты (последний случай с Verge и BTG) подвержены ей. Это зависит от текущей сложности майнинга, цены на оборудование и стоимости электроэнергии.
Race attack (атака-гонка) — когда злоумышленник посылает одну и ту же монету очень быстро на два разных адреса. А продавец принимает факт оплаты без подтверждений от сети.
Brute force attack — когда транзакция майнится злоумышленником на форке сети.
Finney attack ( по имени комментатора на Bitcointalk) — при удачном стечении обстоятельств возможна. Предположим, что злоумышленник иногда генерирует блоки. В них он включает транзакции с адреса А на адрес Б, оба из которых контролирует. Если генерит блок, не передает его в сеть, а пытается обмануть продавца. Он делает платеж по адресу C (магазину) с адреса A и включает его в свой блок. Но это задача из разряда гипотетических.
Альтернативы
Предотвращением двойных расходов занимаются, в принципе, все сети. У биткоина и подобных ему монет это происходит посредством PoW. Также популярны:
- PoS, также читайте о других алгоритмах консенсуса,
- и отдельно упоминают протокол консенсуса Ripple. В RCP ноды выбираются сетью. Одним доверяют, другие игнорируются. Хотя у этого способа предотвращения двойных трат есть свои недостатки, о которых мы расскажем в будущих статьях.
Способ защитить себя — ждать подтверждений
Вам не нужно знать точные технические условия подтверждений транзакции. Тем не менее, нужно знать, сколько подтверждений требуется для проверки транзакции. Это обезопасит от мошенничества.
Подтверждения — это количество блоков, добавленных в блокчейн, которые сеть приняла после выполнения конкретной транзакции.
Справедливо сказать: чем больше блоков добавлено, тем больше подтверждений есть, тем более безопасна транзакция.
Как работают подтверждения?
Когда пользователь хочет отправить BTC другому пользователю, он предоставляет адрес (открытый ключ), из которого идут биткоины, подписывает его приватным ключом, формируя так называемую асимметричную пару ключей.
Майнеры затем проверяют открытый ключ, чтобы убедиться, что подпись действительна. Если это так, они добавят его в блок данных, который отправят в цепь, и, таким образом, «подтверждают транзакцию», когда блок добавляется к блокчейну.
Одного подтверждения мало, потому что цепь может оказаться более короткой. Тогда она будет отброшена.
Шесть подтверждений считаются безопасными, чтобы доказать, что сделка будет действительной и неизменной.
Первый блок с транзакцией представляет собой первое подтверждение. Рекомендуется подождать до тех пор, пока не будут добавлены пять следующих блоков. На данный момент вероятность недействительности такой транзакции составляет менее 0,1%.
Также количество необходимых подтверждений зависит от суммы перевода. Например, некоторые предлагают 60 подтверждений транзакции, эквивалентной более чем 1 000 000 долларов, в то время как три подтверждения могут считаться достаточными для транзакции ниже 1000 долларов (на том основании, что это просто не стоит времени хакера для такой небольшой суммы).
Для каждого подтверждения требуется в среднем десять минут. Таким образом, шесть подтверждений потребуют примерно часа. Если сеть занята, скажем, в период высокой волатильности цен, это может занять гораздо больше времени.
После успешной транзакции вы должны увидеть данные транзакции в своем кошельке с ее идентификатором. Найдите идентификатор, используя блокчейн-эксплорер, чтобы проверить количество подтверждений, которые были сделаны для этой конкретной транзакции.
�� Что такое двойная трата в блокчейне и как она происходит

Если углубиться в историю создания криптовалют, то можно обнаружить, что еще до появления Bitcoin многие энтузиасты предпринимали попытки создать децентрализованное платежное средство, но все они упирались в невозможность предотвратить двойные траты внутри системы. Решение этой проблемы было найдено только спустя годы. Читайте гайд от ProstoCoin, чтобы разобраться в рисках двойных трат и найти решение.
Содержание
- Что такое двойная трата и как она происходит
- Чем опасна двойная трата
- Типы атак
- Как совершить двойную трату
- Как предотвратить двойное расходование
- Выводы
Что такое двойная трата и как она происходит
Главной проблемой при создании устойчивой системы децентрализованных платежей выступала возможность копировать платежные операции, что вызывает риск повторного расходования средств. Централизованные платежные системы предотвращают повторную пересылку средств наличием контролирующего сервера, который проверяет все транзакции по определенному механизму.
Double spending или двойная трата — повторное расходование средств. Зачастую двойное израсходование в децентрализованных системах происходит в тот момент, когда один отправитель отправляет идентичное количество средств нескольким получателям – во временном промежутке до включения первой транзакции в блок.
Допустим, в реальной жизни человек решил купить чашку кофе за $1 в одном из кафе. При оплате деньги передаются в кассу заведения и потратить их повторно невозможно. Цифровые валюты же отличаются тем, что физически они не передается, поэтому до того, как транзакция будет проверена и осуществлена, средства остаются на кошельке, а значит в промежутке между отправкой транзакции и фактом ее свершения после проверки возможна повторная оплата.
В реальной жизни также может присутствовать двойная трата. Например, недобросовестные риелторы могут многократно продавать один объект недвижимости и такая возможность создается из-за того, что переоформление на нового владельца может занять достаточно много времени, а пока право собственности не оформлено на покупателя, недвижимость остается во владении предыдущего хозяина.
Чем опасна двойная трата
Двойная трата средств наносит материальный ущерб продавцу, отправившему товар и не получившему средства. Она дискредитирует криптовалюты как платежное средство и препятствует повсеместному распространению. Также проблема двойной траты приводит к снижению стоимости цифрового актива, поскольку инвесторы теряют доверие к защищенности системы.
Типы атак

Если продавец сотрудничает по платежам, имеющими ноль подтверждений, то может стать жертвой Race атаки, когда создаются две транзакции на одну и ту же сумму и направляются в разные магазины. Таким образом, только один из получателей фактически получит средства. Монеты будут переведены по первой транзакции, которая будет добавлена в блокчейн.
Атака Финни
В зоне риска для Finney атаки также находятся сервисы, принимающие платежи с нулевыми подтверждениями, только при такой атаке потребуется еще и соучастие майнера для отправки скопированной транзакции в блок.
Атака Финни — это ложная двойная трата, суть которой состоит в том, что майнер отправляет повторную транзакцию после того, как его первый платеж поступает на проверку в сеть, и в таком случае создается развилка, при которой коллективным решением майнеров будет принята только одна транзакция. При этом продавец, дождавшись появления первой транзакции, уже продал товар.
Vector76 attack
Это комбинированная атака, состоящая из двух описанных выше атак. Vector76 основана на преднамеренном разветвлении блоков транзакций и позволяет дважды тратить средства с одним подтверждением. Здесь используется тот факт, что при поэтапном включении разных транзакций в блоки часть сети будет видеть транзакции действительными, а другая часть — недействительными. Атака длится всего 10 минут и за это время атакующий может успеть получить услуги или обналичить средства по двум транзакциям.
Brute force attack
Brute force attack возможна и в том случае, если продавец отправляет товар только после получения нескольких подтверждений, но для ее осуществления нужна высокая мощность оборудования атакующего. Ее суть состоит в том, что атакующий отправляет транзакцию на оплату товаров, продолжая проверять блоки, в которые будет включена и его транзакция.
После того, как магазин получит необходимое количество подтверждений, он отгружает товар, а атакующий к этому моменту разветвляет цепь, если найдет больше подтверждений и получает средства обратно. Если набрать большее количество подтверждений для другой транзакции не удалось, то атака не состоится и средства будут перечислены на счет получателя.
Успешность данной атаки напрямую зависит от мощности оборудования мошенника и количества запрашиваемых подтверждений. Например, если мощность злоумышленника составляет 10% от всей мощности сети, а получатель ждет 6 подтверждений, то успешность атаки составляет 0,01%.
Атака 51%
Если атакующий удерживает большую часть мощности сети, то двойное израсходование монет возможно по схеме описанной выше, только со стопроцентной гарантией на успех. Злоумышленник получает возможность генерировать блоки быстрее, чем вся остальная сеть, и создавать свои цепочки блоков для нечестных транзакций длиннее, чем правильные.
Как совершить двойную трату
Информация в реестре блокчейна открыта для всех. Каждый может скопировать цифровые монеты и попробовать заплатить ими дважды. Майнеры могут проверить только наличие средств на счету отправителя в конкретный временной промежуток, поэтому, если воспользоваться моментом, то одни и те же монеты могут быть отправлены дважды, пока средства не будут списаны по предыдущей транзакции.
В незащищенных системах двойная трата сводится к отправке повторной транзакций в интервал времени, пока предыдущая транзакция еще не подтверждена. В данном случае монеты получит получатель, чья транзакция была первой включена в блок.
Для более защищенных систем злоумышленнику потребуется также иметь достаточно крупные мощности, чтобы найти больше подтверждений для неверной транзакции и вернуть свои средства обратно после того, как первая транзакция будет отклонена.
Как предотвратить двойное расходование
В настоящее время платежные системы, работающие на блокчейне, имеют два способа предотвращения двойной траты средств:
- открытый реестр транзакций;
- особый механизм проверки.
Blockchain ведет хронологическую регистрацию всех платежных регистраций и каждый новый блок содержит информацию о всех предыдущих транзакциях, начиная с момента основания. Всем транзакциям присваивается время совершения операции и это помогает выяснить, какая из транзакций является основной, а какая скопированной.

Например, отправитель желает совершить двойную трату средств, имея на счету 1 ВТС. Он отправляет эту монету первому продавцу и, пользуясь тем, что средства еще не списались, желает обмануть второго продавца и отправляет ему эту же монету повторно.
Обе транзакции транслируются в пул неподтвержденных транзакций и поступают на проверку, при этом исполнена будет только первая транзакция, а вторая транзакция будет признана ложной, поскольку не наберет необходимого количества подтверждений.
Следовательно, продавцу, чтобы не стать обманутым, нужно отправлять товары только после получения подтверждения от сети, а не после факта отправки платежа от покупателя. Транзакции с шестью подтверждениями считаются безопасными перед двойной тратой.
Выводы
Двойная трата цифровых монет возможна из-за того, что до момента подтверждения транзакции средства остаются на счету отправителя. При этом создание децентрализованных платежных систем стало возможным благодаря тому, что в блоки записываются только транзакции, набравшие больше подтверждений, а вторая ветка с повторной тратой признается неверной и отклоняется.
Тем не менее, в блокчейне остается возможность совершить двойную трату, но на это нужны достаточно высокие мощности. Без них обмануть продавца можно, только если он отправляет товар по платежам имеющим ноль подтверждений.
Что такое Double-spending problem (двойная трата)?
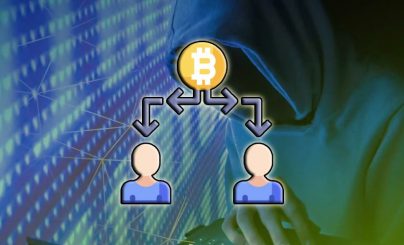
Основной целью технологии блокчейн является создание надежной и безопасной системы цифровых денег. Ключевой проблемой при разработках подобного механизма являлась возможность копирования транзакций. Потенциальный шанс многократного расходования одних и тех же средств раз за разом становился камнем преткновения для криптоэнтузиастов.
Говоря о децентрализованных системах, такое происходит, в случае если аккаунт отправляет одинаковую сумму цифровых денег не одному, а сразу нескольким получателям одновременно (не дожидаясь, когда первая транзакция будет добавлена в новый блок).
Двойная трата — это случай, когда транзакция использует те же входные данные, что и другая транзакция, которая уже транслировалась в сети ранее. Байты (цифровые сведения) скопировать гораздо проще, чем бумажные деньги. Таким образом, эта проблема стала очень серьезной. Ее игнорирование может привести к инфляции и полному отсутствию доверия к цифровой валюте.
- Пример двойной траты
- Решение проблемы — блокчейн
- Пример
- Типы атаки
- Гоночная атака (Race attack)
- Атака Финни (Finney attack)
- Атака Vector76 (Vector76 attack)
- Атака грубой силы (Brute force attack)
- Атака 51%
- Выводы
Пример двойной траты
Представьте: человек приходит в кафе и покупает чашку кофе за $5. Его деньги поступают в кассу и потратить эти средства дважды уже невозможно. Криптовалюты не передаются физическим образом, они фактически остаются в кошельке покупателя до той поры, пока транзакция не будет проверена валидаторами сети, выполнена и записана в блокчейн. Это означает, что повторную оплату (двойную трату) можно осуществить во временной промежуток между отправкой виртуальных средств средств и фактом подтверждения операции.
В ситуации с кофе человек заплатил фиатными деньгами. Факт оплаты немедленно подтвержден кассиром заведения и зафиксирован кассовым аппаратом. В сфере цифровых денег у покупателя есть время на совершение двойной траты. Данная схема используется и в реальности, например, когда одна и та же недвижимость продается сразу нескольким людям, в один день. Из-за бюрократических проволочек требуется время, чтобы смена имени собственника отразилась в реестрах.
Решение проблемы — блокчейн
Концепция блокчейна решает проблему Double-spending. Для этого используется специальный алгоритм подтверждения финансовых транзакций. Распределенная книга в хронологическом порядке хранит упорядоченные записи о всех финансовых операциях и переводах с временными отметками. В блокчейн-сети Биткоин блоки генерируются раз в 10 минут и содержат в себе сведения о многочисленных транзакциях. Они постоянно обновляются, а копии хранятся на всех узлах сети одновременно.
Алгоритм консенсуса Proof-of-Work (PoW) позволяет избежать необходимости централизованного контроля и доверия участников. Вместо этого, валидацию (проверку) выполняет децентрализованная группа майнеров. Блокчейн гарантирует доказательство того, что любой пользователь, тратящий BTC, действительно владеет этими монетами.

Пример
В случае когда юзер совершает попытку потратить 1 биткоин дважды, каждая из транзакций попадает в пул неподтвержденных переводов. Если первая была валидирована майнерами, подтверждена и добавлена в новый блок, то вторая автоматически будет являться недействительной.
Даже если оба перевода будут одобрены в один момент времени, то записан будет только тот, который получит максимальное число подтверждений, другой же будет отклонен.
Подтверждения представляют собой блоки, которые содержат все транзакции, валидированные блокчейном. Все звенья такой цепи связаны с прошлыми блоками и транзакции внутри них также “знают” об истории каждой предыдущей. Перевод не обязательно должен подтвердиться раньше другого по времени, самое главное, чтобы транзакция оказалась записана в наиболее длинной цепочке.
Типы атаки
В мире криптовалют существуют разные типы хакерских атак на сеть.
Гоночная атака (Race attack)
Мошенник очень быстро отправляет одну и ту же сумму криптовалютных активов на разные кошельки. Продавец принимает платеж, не дожидаясь подтверждения валидаторов блокчейн-сети. В итоге цифровые средства получит только один человек.
Атака Финни (Finney attack)
В этом случае хакер должен быть и майнером. Злоумышленник отправляет монеты со своего кошелька на кошелек A, а затем сам пытается найти блок с данной транзакцией и решить математическую головоломку. После этого он совершает еще одну транзакцию на такую же сумму, отправляя ее на кошелек продавца B. Если второй получатель сочтет, что товар оплачен, при этом не видя подтверждения, злоумышленник выберет блок с первой транзакцией (на кошелек А) и подтвердит ее. Перевод, отправленный на кошелек C, остается неподтвержденным — второй продавец будет обманут.
Атака Vector76 (Vector76 attack)
Представляет собой комбинированную атаку, которая включает в себя два предыдущих метода обмана. Vector76 основана на преднамеренном разветвлении блоков. Как правило, ее длительность не превышает 10 минут
Атака грубой силы (Brute force attack)
Когда продавец получит необходимое количество подтверждений и отгрузит товар покупателю, злоумышленник разветвляет (совершает форк) блокчейн и фактически получает свои криптовалюты обратно. Успех атаки напрямую зависит от вычислительной мощности в руках киберпреступника.
Атака 51%
Если злоумышленник владеет большей частью мощности сети (51% и более), возможна двойная трата по предыдущей схеме, но со 100% гарантией успеха. Хакер может генерировать блоки быстрее, чем остальные участники сети. Он создает собственные разветвления блокчейна для подтверждения мошеннических транзакций.
Выводы
Для достоверности факта оплаты важно дождаться нескольких подтверждений сети. Это гарантирует безопасность и защиту от двойных расходов. Чем больше блоков добавлено, тем надежнее транзакция.
Обычно 0 подтверждений означают, что транзакция еще не включена ни в один блок. Она не подтверждена.
Если речь идет об 1 подтверждении, то это свидетельствует о том, что транзакция была проверена и включена в блок. Риск двойной траты при этом снижается, но все еще возможен.
Опытные юзеры рекомендует дождаться от 6 до 12 подтверждений. При таких раскладах хакеру потребовался бы значительный объем мощностей, чтобы оформить double-spending. Это слишком энергозатратно и дорого. Данный аккуратный подход гарантирует валидность перевода.
Когда транзакция будет успешно завершена, все юзеры сети могут без проблем увидеть данные конкретной транзакции в хранилище с собственным идентификатором. Любой человек в состоянии сделать это, используя обозреватель блокчейна, где может проверить суммарное число подтверждений блока.