Программный комплекс «Система криптографической авторизации электронных документов «Сигнатура» версия 6
«Программный комплекс «Система криптографической авторизации электронных документов «Сигнатура» версия 6» относится к классу «Специализированное ПО органов исполнительной власти Российской Федерации, государственных корпораций, компаний и юридических лиц с преимущественным участием Российской Федерации для внутреннего использования» (применяется Банком России преимущественно для внутреннего использования) и не предусматривает коммерческое распространение. Вся документация по эксплуатации и установке разработана и доступна для внутреннего использования.
Описание функциональных характеристик
«Программный комплекс «Система криптографической авторизации электронных документов «Сигнатура» версия 6» предназначена для:
Наши предложения
АПК «Валидата УЦ» — отечественная реализация Инфраструктуры Открытых Ключей, cистема управления сертификатами для создания Intranet приложений и электронной коммерции, реализованая с использованием международных рекомендаций и стандартов: X.509 версии 3, RFC 5280, PKCS#10, PKCS#7.
Имеет Сертификат соответствия ФСБ (СФ/128-2880). Представляет собой комплекс программных средств:
- «Центр сертификации»
- «Центр регистрации» (имеет в своем составе программу «Разбора конфликтных ситуаций»)
- Сертифицированное ФСБ криптографическое ядро СКЗИ «Валидата CSP»
АПК «Валидата Клиент» — клиентское программное средство криптографической защиты информации (ПСКЗИ), предназначенное для установки на рабочее место пользователя. Имеет Сертификаты соответствия ФСБ России на АПК «Валидата Клиент», регистрационный номер СФ/114-2810 и СФ/124-2811. Представляет собой комплекс программных средств:
- «Локальный справочник сертификатов»
- Сертифицированное ФСБ криптографическое ядро СКЗИ «Валидата CSP»
Средства организации защищенного документооборота
На основе Web-сервера
«Транзит» — система защищённого обмена электронными документами на основе квалифицированной электронной подписи (ЭП).
«Транзит L» — система защищённого обмена электронными документами для ОС Linux на основе квалифицированной электронной подписи (ЭП).
На основе электронной почты
Программные средства семейства «Курьер» предназначены для защиты электронных почтовых сообщений от несанкционированного прочтения и модификации при передаче их через локальные и глобальные сети. Защита включает в себя шифрование и электронную подпись электронных писем и их вложений.
Программные средства семейства «Курьер» используют сертификаты, выданные удостоверяющим центром АПК «Валидата УЦ».
Курьер — представляет собой программное расширение ПО Microsoft Outlook. Пользователь системы «Курьер» работает с защищенными почтовыми сообщениями непосредственно в программной среде Microsoft Outlook.
Курьер-Файл — это интерактивная (работающая в «ручном» режиме) программа, предназначенная для работы с любым почтовым клиентом (Microsoft Outlook, Outlook-Express, The Bat) или в автономном режиме на рабочем месте, не имеющем выхода в почтовую систему, обмениваясь сообщениями с другими корреспондентами в виде файлов.
Курьер-LN — представляет собой программное расширение Lotus Notes. Пользователь системы «Курьер-LN» работает с защищенными почтовыми сообщениями непосредственно в программной среде Lotus Notes. «Курьер-LN» имеет только клиентскую установку и никак не затрагивает серверную часть системы Lotus.
- файловую систему;
- базу данных.
SMTP-Шлюз предназначен для автоматической обработки защищенных сообщений электронной почты, передаваемых по SMTP протоколу. Система устанавливается между двумя почтовыми серверами: «внутренним» сервером и «внешним» сервером. Система «SMTP-Шлюз» обеспечивает защиту почтовых сообщений на основе электронной подписи и шифрования. Система «SMTP-Шлюз» позволяет подключать открытые почтовые системы к защищенной «Курьером» почтовой системе через SMTP соединение.
На основе файлового обмена
Автоматизированный клиент СКЗИ Сигнатура предназначен для клиентов Центрального банка Российской Федерации. Позволяет автоматизировать обработку подписанных и зашифрованных (со сжатием) файлов при использовании СКАД «Сигнатура».
Средства защиты сетевых протоколов
Создание защищенных виртуальных IP сетей (VPN) на основе шифрования по протоколу IPSec
«Валидата-VPN» позволяет создавать «виртуальные частные сети» на основе канального шифрования IP трафика по протоколу IPSec (ESP — RFC 2406 и AH — RFC 2402). Распределение ключей выполнено по стандарту IKE (RFC 2409). В качестве криптографического ядра используется сертифицированное ФСБ СКЗИ «Валидата CSP». «Валидата-VPN» работает под управлением операционной системы Windows XP SP2/Server 2003 SP1/Vista/Server 2008/7/Server 2008 R2 и предусматривает два варианта установки: непосредственно на рабочий компьютер пользователя («Валидата-VPN-Клиент») и на отдельный отдельную рабочую станцию, которая будет использоваться в качестве шлюза («Валидата-VPN-Шлюз»). Для обеспечения надежности шлюз можно установить на кластер под ОС Windows Server 2003 SP1/Server 2008/Server 2008 R2, но в этом случае он называется «Валидата-VPN-Кластер».
Поддержка серверных платформ
«Криптосервер» устанавливается на отдельный компьютер с ОС Windows 2003/Server 2008/Server 2008 R2, подключенный по локальной сети к другим серверам (Java на любой ОС, OC Windows, ОС OpenVMS, ОС HP-UX, ОС IBM AIX, ОС IBM z/OS), на которых можно использовать криптографические функции (шифрование, ЭЦП) в своих прикладных программах.
Использует сертификаты, выданные удостоверяющим центром АПК «Валидата УЦ».
Аппаратные средства защиты
WEB плагины
ПК «Browser plug-in для Валидата Клиент» позволяет вызывать функции Валидата Клиент из программной среды WEB обозревателя (Browser). Предназначен для встраивания в WEB приложения.
СКАД «Сигнатура»
Сегодня, в рамках семинара по взаимодейтсвию Банков и налоговых органов прозвучало, что с 01.01.2019 как банки, так и ФНС переходят на СКАД «Сигнатура», т.к. срок лицензии СКЗИ «Верба» истекает, и у Вас есть письмо ЦБ.
Наш Банк не в курсе вообще, писем на эту тему нет и на сайте ЦБ мы найти не можем.
Не могли бы Вы поделиться с нами официальным документом
- Alfa2014, BTM, Robentea и 34 другим это нравится
#2 Eugene74ru
Верится с трудом — слишком сжатые сроки. Далеко не все смогут перестроиться, да и ключей под это дело пока нет.
- striker и Caroleceple это нравится
#3 e.augenblick
- Город Москва
Нам тоже с трудом, Евгений, однако ж это было сказано вслух! При живых (!) свидетелях Написали запрос в ЦБ, ждем.
#4 Eugene74ru
Поинтересовались в нашем ЦБ — замена будет в 2019 году. Больше никакой конкретики.
С учетом того, что у нас ключи ФС меняются в конце апреля, то можно предположить — на эту дату и нужно ориентироваться. Времени конечно в обрез.
P.S. А кто чем пользуется для подготовки сообщений в ФС к отправке ? У нас скрипты собственного разлива. Не плохой, на мой взгляд, вариант с крипто-сервером от Валидаты и формированием прямо из АБС, но как-то не поддержали у нас эту идею, и в прошлом году в Магнитке на Форуме один из разработчиков громко ругал этот самый крипто-сервер
#5 e.augenblick
- Город Москва
Наши коллеги из информационной безопасности тоже звонили в ЦБ, там сказали, что действительно у Вербы истекает срок сертификата, но вы как работали, так и работайте, мол Банк это не касается. Не очень понятная ситуация, но ясно одно: в любом случае времени в обрез будет
У нас тоже собственная разработка шифрует, архивирует, подписывает. Если, конечно, это имелось в виду под «подготовкой сообщений»))
#6 striker
У нас информация что продлили на год как и все ключи с ГОСТом 2001.
Тоже своя самописная система обработки.
#7 Eugene74ru
У нас тоже собственная разработка шифрует, архивирует, подписывает. Если, конечно, это имелось в виду под «подготовкой сообщений»))
Да, именно это имелось в виду.
У нас информация что продлили на год как и все ключи с ГОСТом 2001.
Тоже своя самописная система обработки.
Продлить то продлили, но от этого не легче не 31.12.2019 же переход будет.
Тут ведь еще какая тема интересная — у нас ЦБ спросили, во время проверки, дайте справку о корректности встраивания криптографии в ваше ПО. И если с Вербой все просто — утилита командной строки из SDK работает с ключами загруженными в память, то с Сигнатурой все хуже — ключи хранятся в контексте загрузившей программы и доступ к ним только из этого контекста, как следствие — запустили утилиту коимандной строки от Сигратуры -> загрузили ключи, отработала утилита -> ключи из памяти удалены, следующий запуск и вновь нужна загрузка ключей. В резульате времени уходит УЙМА. Т.е. без использования API никак, а следом взникает подтверждение корректности встраивания и не факт, что банкам под силу пройти эту процедуру.
Информационная безопасность банковских безналичных платежей. Часть 2 — Типовая IT-инфраструктура банка
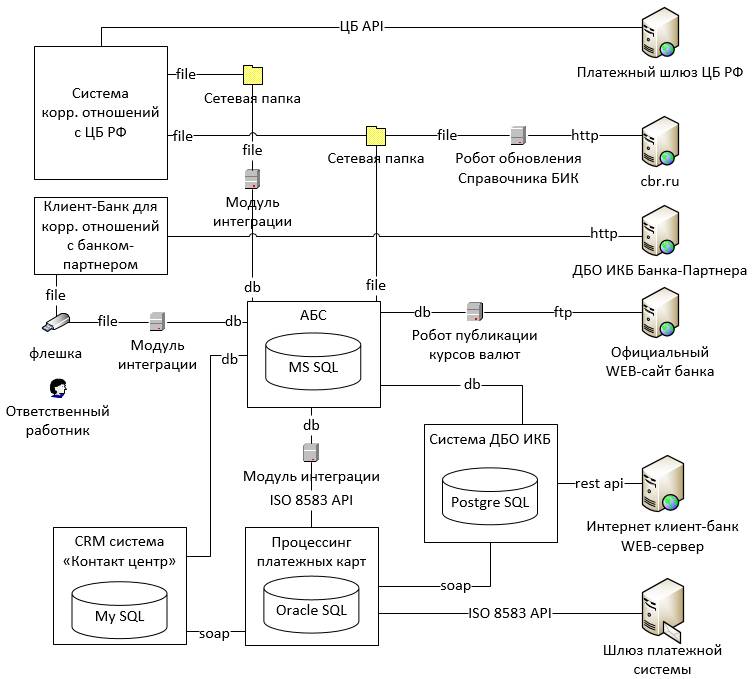
Рис. 1.
В первой части нашего исследования мы рассмотрели работу системы банковских безналичных платежей c экономической точки зрения. Теперь настало время посмотреть на внутреннее устройство ИТ-инфраструктуры банка, с помощью которой эти платежи реализуются.
Глава 1. Общее описание ИТ-инфраструктуры
Основные термины
В рамках данного исследования оба термина будут использоваться как синонимы.
Справедливость подобного подхода можно доказать тем, что в Приказе ФСТЭК России от 11.02.2013 N 17 «Об утверждении Требований о защите информации, не составляющей государственную тайну, содержащейся в государственных информационных системах» для защиты информационных систем госрегулятор предписывает руководствоваться ГОСТами по автоматизированным системам.
Помимо информационных систем в IT-инфраструктуре банка можно выделить еще один тип элементов — информационные сервисы, или, как их часто называют, роботы.
Дать определение понятию информационный сервис довольно сложно, поэтому просто перечислим его основные отличия от информационной системы:
- Информационный сервис гораздо проще информационной системы, но в тоже время его нельзя назвать компонентом последней, поскольку результатами его работы могут пользоваться одновременно несколько информационных систем.
- Информационные сервисы предназначены для автоматизации простых, рутинных задач.
- Информационные сервисы не содержат в своем составе базы данных.
- Информационные сервисы работают в автоматическом режиме без участия (или с минимальным участием) человека.
Автоматизированная банковская система
Ядром информационной инфраструктуры любого банка является автоматизированная банковская система или сокращенно АБС.
Данное определение позволяет подвести под него практически любую IT-систему в банке. В то же время обычные банковские служащие называют АБС ту систему, которая занимается учетом банковских счетов, проводок между ними (движением денежных средств) и остатков. Второе определение не противоречит первому и более четко его детализирует, им и будем пользоваться дальше.
В современных Российских банках наиболее распространенными являются следующие АБС :
Иногда в банках параллельно используют несколько АБС различных производителей. Зачастую это происходит, когда банк пытается перейти с одной АБС на другую, но возможны и менее тривиальные причины.
Прикладные информационные системы
Несмотря на то что АБС автоматизирует довольно большое количество задач, она не покрывает все нужды банка. Есть задачи, которые АБС не делает вообще или делает не так, как хочет того банк. Поэтому к АБС подключаются (интегрируются) другие информационные системы, автоматизирующие отдельные бизнес-процессы. В дальнейшем подобные информационные системы будем называть — прикладными информационными системами.
Примерами прикладных информационных систем могут быть:
- системы дистанционного банковского обслуживания Интернет Клиент-Банк (ДБО ИКБ, например, iBank2, BS-Client, InterBank),
- процессинг платежных карт (например, TranzWare, SmartVista, Way4),
- системы автоматизации контакт-центров (например, Avaya Call Center, Cisco Unified Contact Center),
- системы автоматического скоринга заемщиков (например, FICO),
- и др.
Инфраструктурные информационные системы
Помимо АБС и прикладных информационных систем, автоматизирующих основные бизнес-процессы, в банках также присутствует приличное количество вспомогательных инфраструктурных информационных систем. Примерами подобных систем могу быть:
- служба каталогов Active Directory,
- служба доменных имен (DNS),
- корпоративная электронная почта,
- службы предоставления доступа работников в Интернет;
- системы контроля и управления доступом (СКУД) в помещения;
- IP-видеонаблюдение;
- IP-телефония;
- и многое другое.
Информационные сервисы
В банках используется гигантское количество различных информационных сервисов, выполняющих простые, рутинные функции, например, загрузка справочников БИК и ФИАС, публикация курсов валют на официальном сайте и т.д.
Клиентские части сторонних информационных систем
Отдельного упоминания стоят клиентские части внешних по отношению к банку информационных систем. В качестве примеров приведу:
- модули интеграции с государственными информационными системами: ГИС ГМП, ГИС ЖКХ;
- клиентские части внешних платежных систем;
- биржевые торговые терминалы;
- и так далее.
Типовые способы интеграции информационных систем
Для интеграции информационных систем обычно применяются следующие механизмы:
- Интеграция через API (например, Web-сервисы).
- Интеграция через СУБД:
- путем предоставления доступа только к хранимым процедурам;
- путем предоставления доступа к хранимым процедурам и таблицам баз данных.
- Файловый обмен:
- через компьютерную сеть;
- через отчуждаемые машинные носители информации (ОМНИ, например – флешки).
- Реализация сервис ориентированной архитектуры (SoA).
Модули интеграции
Под модулем интеграции будем понимать виртуальный элемент IT-инфраструктуры, реализующий интеграцию других элементов IT-инфраструктуры.
Данный элемент мы назвали виртуальным, потому что его функционал может быть реализован, как в виде отдельного специализированного элемента ИТ-инфраструктуры (например, информационного сервиса), так и в виде компонентов интегрируемых информационных систем. Более того, в качестве модуля интеграции может выступать даже человек, «вручную» переносящий информацию между интегрируемыми информационными системами.
Пример ИТ-инфраструктуры банка
На Рис.1 можно увидеть фрагмент типовой информационной инфраструктуры банка, содержащий рассмотренные выше типы элементов.
Глава 2. Инфраструктура безналичных расчетов
Если посмотреть на эту схему (Рис.1) с точки зрения осуществления безналичных расчетов, то можно увидеть, что банк реализует их при помощи:
- прямых корреспондентских отношений с банком-партнером,
- международной платежной системы (МПС) (например, VISA, MasterCard).
- корреспондентских отношений с Банком России.
- обычных систем ДБО ИКБ, применяемых банками для обслуживания юридических лиц (в рассматриваемом примере (Рис.1) используется именно этот способ);
- межбанковских платежных систем (например, SWIFT);
- специализированных систем обмена платежными сообщениями (например, REX400, TELEX);
- специализированного ПО, разработанного одним из взаимодействующих банков.
Для успешного функционирования банк обязан обеспечивать у себя информационную безопасность всех перечисленных способов осуществления платежей. Рассмотреть их в рамках одного, даже крупного исследования весьма проблематично, и поэтому мы сконцентрируемся только на одном наиболее критичном, с точки зрения возможных потерь, направлении — платежном взаимодействии банка с Банком России.
Инфраструктура обеспечения платежного взаимодействия с Банком России
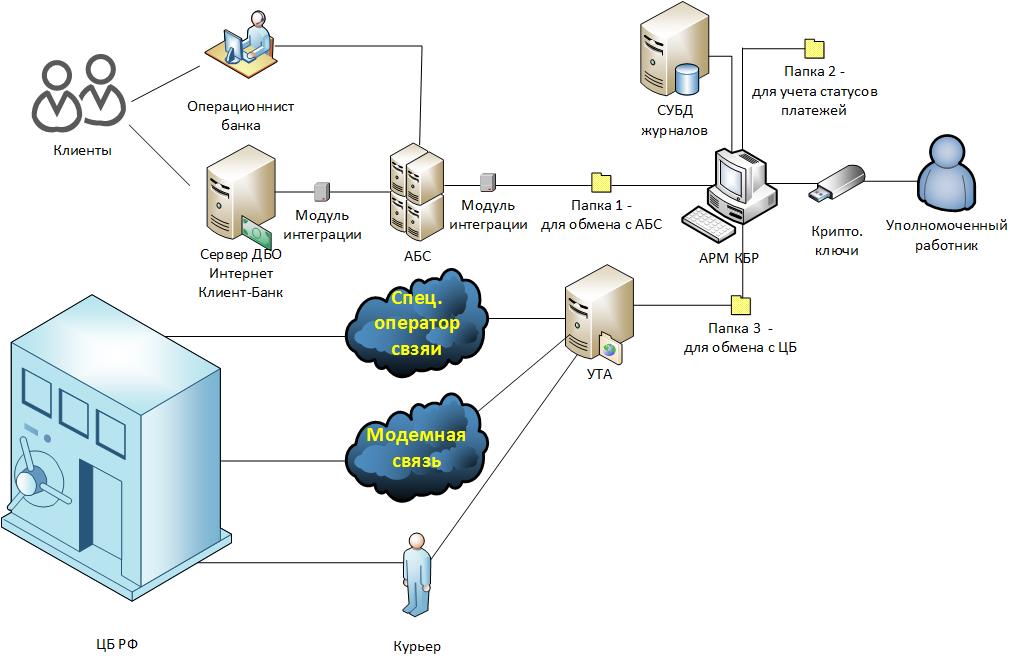
Рис. 2.
IT-инфраструктуру платежного взаимодействия банка с Банком России будем рассматривать на примере исполнения платежа, отправляемого в адрес клиента другого банка.
Как мы помним из первой части, вначале клиент должен передать в банк платежное поручение. Сделать это он может двумя способами:
- Явиться лично в отделение банка и передать заверенное платежное распоряжение на бумажном носителе.
- Направить платежное распоряжение через систему ДБО ИКБ.
Если клиент передал платежное поручение на бумажном носителе, то работник банка на его основании делает электронное платежное поручение в АБС. Если распоряжение было подано через ДБО ИКБ, то через модуль интеграции оно попадает в АБС автоматически.
Доказательством того, что именно клиент сделал распоряжение о переводе денежных средств, в первом случае является лично подписанный им бумажный документ, а во втором, электронный документ в ДБО ИКБ, заверенный в соответствии с договором.
Обычно для заверения электронных документов клиентов — юридических лиц в ДБО ИКБ применяют криптографическую электронную подпись, а для документов клиентов — физических лиц коды SMS-подтверждений. С юридической точки зрения для заверения электронных документов в обоих случаях банки обычно применяют правовой режим аналога собственноручной подписи (АСП).
Попав в АБС, платежное поручение в соответствии с внутренними регламентами банка проходит контроль и передается для исполнения в платежную систему Банка России.
Технические средства взаимодействия с платежной системой Банка России
Технические средства (программное обеспечение), используемые для взаимодействия с платежной системой Банка России могут варьироваться в зависимости от территориального учреждения Банка России, обслуживающего корр. счет банка.
Для банков, обслуживаемых в Московском регионе, применяется следующее ПО:
- АРМ КБР – автоматизированное рабочее место клиента Банка России;
- УТА – специальное программное обеспечение файлового взаимодействия клиента Банка России (универсальный транспортный адаптер);
- СКАД Сигнатура — средство криптографической защиты информации (СКЗИ) «Аппаратно-программный комплекс Сигнатура-клиент» версия 5, сертификаты ФСБ России – СФ/114-2680 (уровень криптозащиты КС1), для уровня криптозащиты КС2 – СФ/124-2681 (уровень криптозащиты КС2). СКАД расшифровывается как система криптографической аутентификации документов.
АРМ КБР
АРМ КБР – это ПО, с помощью которого уполномоченные работники банка осуществляют шифрование и электронную подпись исходящих платежных документов, а также расшифровку и проверку электронной подписи платежных документов, поступающих из Банка России. Но, если быть более точным, то АРМ КБР в своей работе оперирует не платежными документами, а электронными сообщениями (ЭС), которые бывают двух типов:
- электронные платежные сообщения (ЭПС), например, ED101 «Платежное поручение»;
- электронные служебно-информационные сообщения (ЭСИС), например, ED201 «Извещение о результатах контроля ЭС».
Для того чтобы АРМ КБР мог обработать платеж, он должен быть преобразован в файл, содержащий электронное платежное сообщение формата УФЭБС. За подобное преобразование отвечает модуль интеграции АБС с платежной системой Банка России. С технической точки зрения подобные преобразования довольно просты, поскольку формат УФЭБС основан на XML.
Файлы электронных сообщений покидают модуль интеграции АБС в открытом виде и помещаются в специальную папку файловой системы (обычно это сетевая папка), которая настроена в АРМ КБР для электронных сообщений, имеющих статус «Введенные». На ранее представленной схеме (Рис. 2.) эта папка обозначена как «Папка 1».
Затем в процессе обработки электронные сообщения меняют свои статусы на «Контролируемые», «Отправленные» и т. д., что технически реализуется путем перемещения файла с электронным сообщением в соответствующие папки, которые настроены в АРМ КБР. На схеме (Рис. 2.) эти папки обозначены как «Папка 2».
В определенный момент технологической обработки (установленный внутренними регламентами банка) исходящих электронных сообщений они шифруются и подписываются электронной подписью с помощью СКАД Сигнатура и закрытых криптографических ключей ответственных работников.
СКАД Сигнатура
СКАД Сигнатура, это СКЗИ, разработанное компанией ООО «Валидата» по заказу Банка России и предназначенное для защиты информации в платежной системе Банка России. Данного СКЗИ нет в открытом доступе (кроме документации, размещенной на сайте ЦБ РФ), и оно распространяется Банком России только среди участников его платежной системы. К отличительным особенностям данного СКЗИ можно отнести:
- Данное СКЗИ, в отличии от других распространенных в деловых кругах России СКЗИ (например, как Крипто-ПРО CSP, VIPNET CSP и др.), реализует собственную, изолированную от операционной системы инфраструктуру открытых ключей (PKI). Это проявляется в том, что справочник открытых ключей, содержащий сертификаты, список доверенных сертификатов, список отозванных сертификатов, и т. д. криптографически защищен на закрытом ключе пользователя, что не позволяет злоумышленнику внести в него изменения, например, установить доверенный сертификат без ведома пользователя.
Примечание. СКЗИ Верба-OW реализует схожую ключевую модель. - Следующая особенность вытекает из предыдущей. В СКЗИ для того, чтобы сделать рабочие ключи, необходимо сначала создать справочник сертификатов с помощью специальных ключей регистрации. По истечении срока действия рабочих ключей генерируются новые, но для того, чтобы их сгенерировать, нужно обладать действующими предыдущими рабочими ключами. Ключи создаются по децентрализованной схеме с участием Банка России в качестве Центра Сертификации.
- СКЗИ поддерживает работу с функционально-ключевыми носителями (vdToken), выполняющими функции электронной подписи и шифрования у себя на борту, без передачи закрытых ключей в память ЭВМ.
- Криптографические ключи, используемые для взаимодействия с платежной системой Банка России, бывают двух видов:
- «Только шифрование» – позволяют зашифровывать / расшифровывать электронные сообщения.
- «Шифрование и подпись» – делают то же самое, что и в первом случае, а также позволяют подписывать электронные сообщения.
Зашифрованные и подписанные электронные сообщения помещаются в специальную папку, на схеме (Рис. 2.) это «Папка 3». УТА непрерывно мониторит эту папку и, если он видит там новые файлы, передает их в ЦБ РФ одним из следующих способов:
- «По Интернет», хотя на самом деле это не совсем так. Вместо Интернет используется специализированный оператор связи, предоставляющий выделенные каналы связи до ЦБ РФ, но поскольку сеть IP-адресуемая то говорят, что отправка идет через Интернет.
- «По модему». На случай аварии первого вида связи есть резерв в виде модемного соединения по телефонной сети общего пользования.
- На случай выхода из строя всех каналов связи предусмотрена доставка электронных сообщений на ОМНИ (отчуждаемый машинный носитель информации) с помощью курьера. Кстати говоря, это один из способов, с помощью которого банки с отозванной лицензией проводят платежи во время своей ликвидации.
Следует отметить, что все электронные сообщения, с которыми работает УТА, зашифрованы и подписаны электронной подписью.
Получив зашифрованное электронное сообщение, УТА перекладывает его в папку с входящими зашифрованными сообщениями. Уполномоченный работник с помощью своих криптоключей и АРМ КБР проверяет электронную подпись и расшифровывает сообщение.
Далее обработка производится в зависимости от типа электронного сообщения. Если это платежное сообщение, то оно через модуль интеграции передается в АБС, где на его основании формируются бухгалтерские проводки, изменяющие остатки на счетах. Важно отметить, что при взаимодействии АБС (модуля интеграции) и АРМ КБР используются файлы стандартного формата в открытом виде.
В процессе функционирования АРМ КБР ведет журнал своей работы, который может быть реализован в виде текстовых файлов или с помощью БД, работающих под управлением СУБД.
Альтернативные схемы обработки
Мы рассмотрели «классическую» схему работы системы. В реальности существует множество ее разновидностей. Рассмотрим некоторые из них.
Разновидность 1. Разделение контуров отправки и приема сообщений
Реализуется схема с двумя АРМ КБР. Первый работает с участием человека и выполняет только отправку сообщений, второй работает в автоматическом режиме и выполняет только прием сообщений.
Разновидность 2. Полный автомат
АРМ КБР настраивается на работу полностью в автоматическом режиме без участия человека
Разновидность 3. Изолированный АРМ КБР
АРМ КБР функционирует как выделенный компьютер, не подключенный к сети банка. Электронные сообщения передаются на него человеком-оператором с помощью ОМНИ.
Перенос электронной подписи из АРМ КБР в АБС
Банк России планирует перейти на новую технологическую схему обработки платежей, при которой электронные сообщения будут подписываться не в АРМ КБР, как было ранее, а в АБС (точнее в модуле интеграции АБС — АРМ КБР).
Для реализации данного подхода выпущена новая версия АРМ КБР, которая стала называться АРМ КБР-Н (новая). Все основные изменения можно увидеть, если сравнить схемы информационных потоков, проходящих через АРМ КБР старой и новой версии.
Рассмотрим схему информационных потоков в классическом АРМ КБР. Источник схемы – официальная документация на АРМ КБР «АВТОМАТИЗИРОВАННОЕ РАБОЧЕЕ МЕСТО КЛИЕНТА БАНКА РОССИИ. Руководство программиста. ЦБРФ.61209-04 33 01».
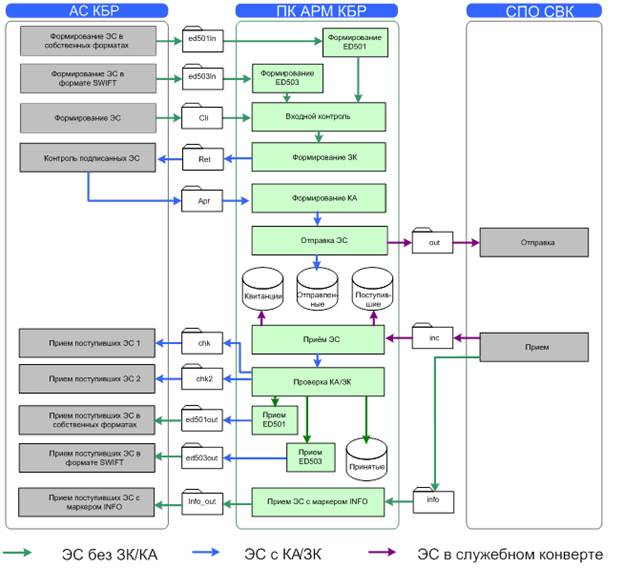
Рис. 3.
Примечания.
- Условное обозначение «АС КБР» (автоматизированная система клиента Банка России) соответствует условному обозначению АБС на предыдущих схемах.
- Условное обозначение «СПО СВК» соответствует условному обозначению УТА на предыдущих схемах.
- КА – код аутентификации (электронная подпись) электронного сообщения.
- ЗК – защитный код еще один вид электронной подписи, но в отличии от КА, который формируется исходным сообщением без изменений, ЗК формируется только под значащими данными без учета разметки. Более подробно о технических нюансах КА и ЗК можно почитать в документации УФЭБС «Защита электронных сообщений (Пакетов ЭС)». С юридической точки зрения ЗК – технологическая мера защиты информации, в то время как КА, согласно договорам и правилам платежной системы Банка России, признается электронной подписью.

Рис. 4.
С точки зрения криптографии АРМ КБР-Н отвечает за шифрование / расшифрование электронных сообщений, а также за проверку электронных подписей на них. Формирование электронных подписей перенесено в модуль интеграции АБС.
Логично предположить, что данный модуль также должен будет проверять подписи под сообщениями, полученными из АРМ КБР-Н. С технической точки зрения это не является обязательным, но с точки зрения обеспечения безопасности имеет критическое значение, поскольку обеспечивает целостность сообщений, передаваемых между АБС и АРМ КБР-Н.
Помимо файлового интерфейса взаимодействия между АБС, АРМ КБР-Н и УТА добавлен интерфейс IBM WebSphere MQ, что позволяет строить сервис-ориентированную ИТ-инфраструктуру банка и решить проблему старой схемы с организацией одновременной работы нескольких операторов, ответственных за отправку платежей.