Электронная подпись по Российским нормативам: практическое использование на предприятиях
В первой части статьи речь шла об использовании электронной подписи в коммерческих предприятиях. В государственных предприятиях и банках все немного иначе. Здесь нужно использовать сертифицированный криптопровайдер, а сами ключи должны храниться на токенах. Поэтому во второй части этой статьи будет показано, как использовать сертифицированный криптопровайдер и токены для хранения ключей вне компьютера. Сперва мы поговорим о криптопровайдере, а потом уже рассмотрим практическое использование программы.
На просторах России сертифицированные криптопровайдеры предоставляют не так уж и много компаний: ООО «КРИПТО-ПРО», ООО «Лисси», ОАО «ИнфоТеКС», ЗАО «Сигнал-КОМ» и некоторые другие.
Программа CyberSafe поддерживает работу с сертифицированным криптопровайдером от ООО «КРИПТО-ПРО», что обеспечивает возможность формирования и проверки электронной подписи в соответствии с отечественными стандартами ГОСТ Р 34.11-94 / ГОСТ Р 34.11-2012 и ГОСТ Р 34.10-2001 / ГОСТ Р 34.10-2012.
Можно ли использовать программу CyberSafe?
Одно дело — шифрование личных файлов, но государственный и банковский сектор — совсем другое. Какие нормы позволяют считать CyberSafe программой, использующей сертифицированное ФСБ России СКЗИ и не требующей соответствующей сертификации? Ответ на этот вопрос можно получить в паспорте (формуляре) на программный продукт КриптоПро CSP и в методических рекомендациях по обеспечению с помощью криптосредств безопасности персональных данных при их обработке в информационных системах персональных данных с использованием средств автоматизации. Последние утверждены ФСБ России 21 февраля 2008 года № 149/54-144.
В паспорте на КриптоПро CSP читаем п. 1 из раздела 2:
Далее открываем методические рекомендации и читаем пункт 1 из раздела 5:
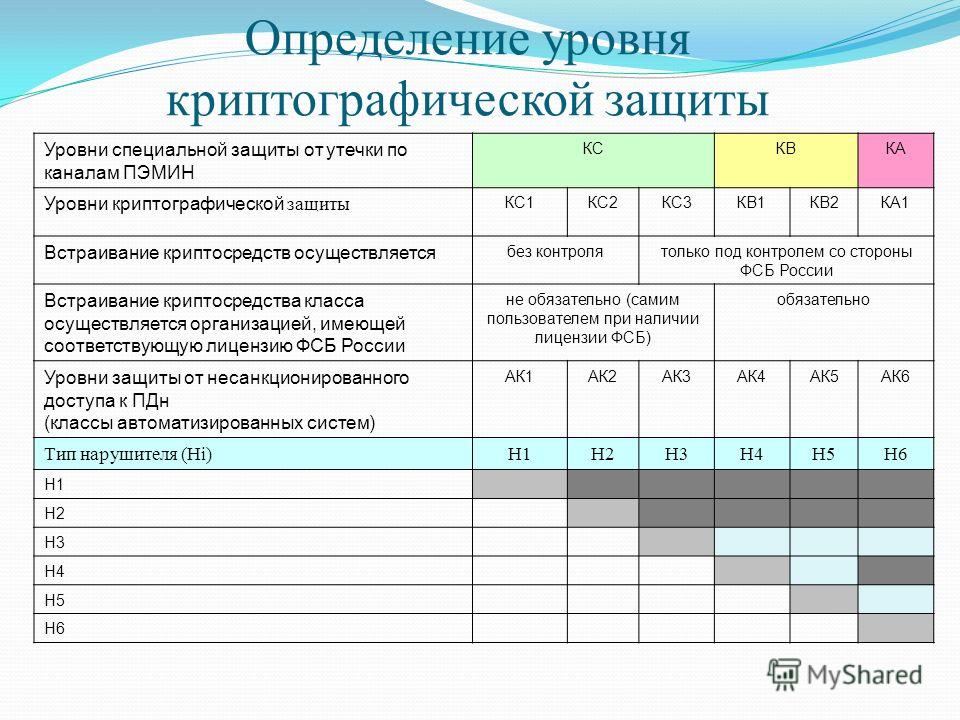
В соответствии с Требованиями к средствам ЭП и Требованиями к средствам УЦ, которые утверждены приказом ФСБ России от 27 декабря 2011 г. № 796, устанавливается шесть классов криптосредств – КС1, КС2, КС3, КВ1, КВ2, КА1. Встраивание криптосредств класса КС3, КВ1, КВ2 и КА1 осуществляется только под контролем со стороны ФСБ России. Что же касается классов КС1 и КС2, то никакого контроля со стороны ФСБ не осуществляется. Подробнее о классах криптографической защиты вы можете прочитать по ссылке, которая приводится в конце статьи.
Как видите, CyberSafe использовать не только можно, но и нужно. Исходный код библиотеки шифрования, которую использует программа, доступен всем желающим (ссылка на него есть на главной странице сайта cybersafesoft.com) по адресу: www.assembla.com/spaces/cybersafe-encryption-library/wiki
Далее приводится код функции шифрования и подписи, чтобы убедиться в надежности реализации (лист. 1).
Листинг 1. Функция шифрования и подписи (ГОСТ)
Практическое использование программы
Первым делом нужно установить сертифицированный криптопровайдер «КриптоПро CSP». Скачать программный продукт можно абсолютно бесплатно, но после предварительной регистрации по адресу
www.cryptopro.ru/downloads
Скачайте и запустите установочный файл. Нажмите кнопку Установить и дождитесь сообщения, свидетельствующего об успешной установке программного продукта (рис. 1).
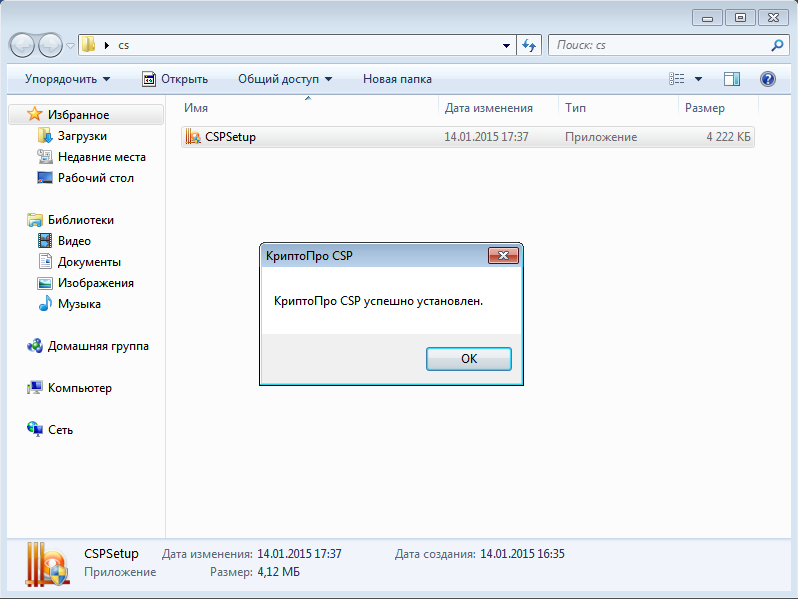
Рис. 1. КриптоПро CSP успешно установлен
Далее запустите программу CyberSafe. При первом запуске после установки КриптоПро CSP нужно обязательно установить сертификат CyberSafe GOST CA (рис. 2).
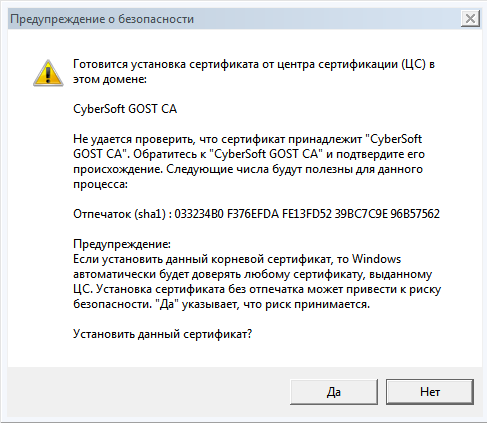
Рис. 2. Установите сертификат
После установки сертификата CyberSafe GOST CA самое время поговорить о токенах. Токен — это USB-устройство, которое используется для авторизации пользователя, защиты электронной переписки, безопасного доступа к удаленным информационным ресурсам, а также для хранения криптографических ключей. Поскольку токены — довольно дорогие устройства, программа CyberSafe может вместо них использовать обычные флешки. На флешке будут храниться помещенные на нее ключи. Однако на токенах ваши ключи защищены от копирования, а на флешке — нет. Но учитывая стоимость токенов, такое решение вполне оправдано. Другими словами, программа CyberSafe экономит ваши деньги.
При использовании как токенов, так и обычных флешек для хранения ключей, ваши ключи будут храниться не на компьютере, а на внешнем носителе (токене или флешке).
Итак, создадим сертификат Крипто-Про. Выберите команду меню Сертификаты, Создать. В окне Создание сертификата введите адрес электронной почты, пароль, наименование и другую информацию. Убедитесь, что вы включили флажок Создать Крипто-Про сертификат (рис. 3). Если этого флажка нет, убедитесь, что вы установили КриптоПро CSP и после установки перезапустили CyberSafe.
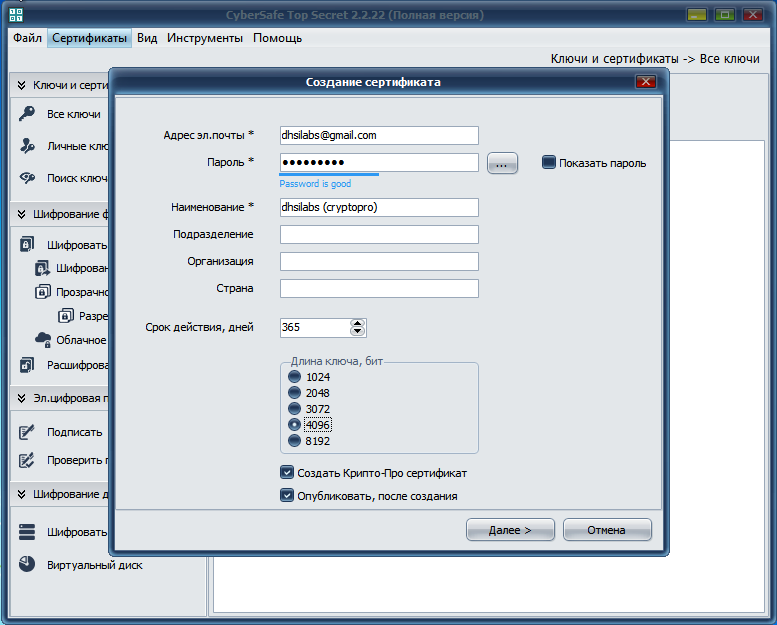
Рис. 3. Создание сертификата Крипто-Про
Следующий шаг — очень важен. Вам нужно выбрать, где именно хранить контейнер закрытого ключа — на USB-диске (рис. 4а) или на токене (рис. 4б). Выберите токен или съемный диск, на котором вы хотите хранить сертификат (только убедитесь в правильности выбора), или же выберите Реестр, если вы хотите хранить сертификат в компьютере.
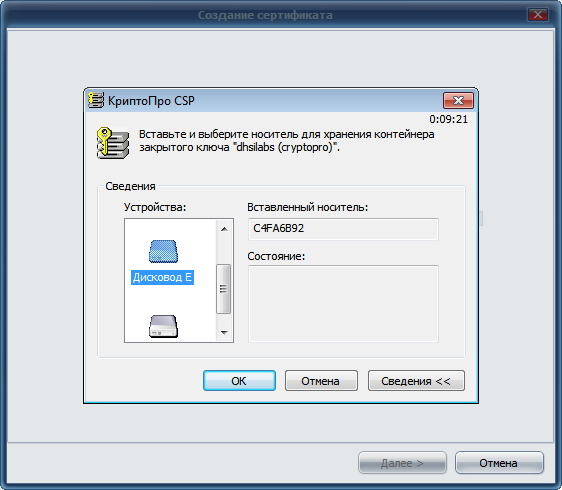
Рис. 4а. Сертификат будет храниться на флешке
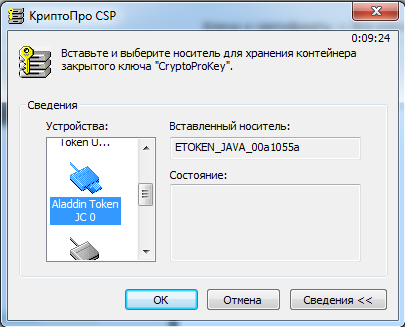
Рис. 4б. Сертификат будет храниться на токене
Далее от вас понадобится немного физического труда — нужно нажимать клавиши на клавиатуре или перемещать указатель мыши, пока ключ не будет создан (рис. 5).
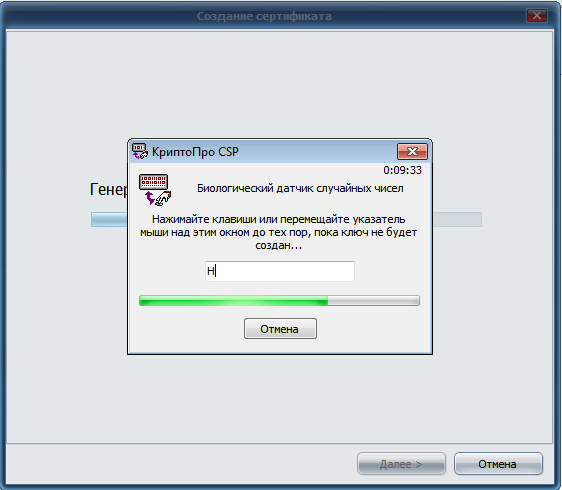
Рис. 5. Процесс создания ключа
Далее нужно создать пароль для самого контейнера (рис. 6а) или pin-код (рис. 6б) — для токена. Этот пароль должен отличаться от пароля сертификата по соображениям безопасности.
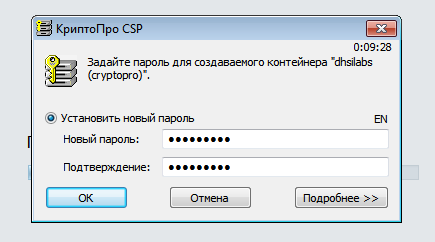
Рис. 6а. Пароль контейнера (флешка)
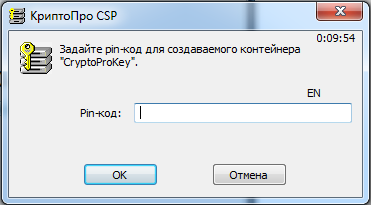
Рис. 6б. Pin-код для контейнера (токен)
Далее вы увидите сообщение о том, что сертификат успешно создан (рис. 7), а после нажатия кнопки Готово вам нужно открыть свой почтовый ящик и найти там код подтверждения публикации сертификата (если, конечно, вы выбрали публикацию сертификата) и ввести его в появившееся окно (рис. 8).
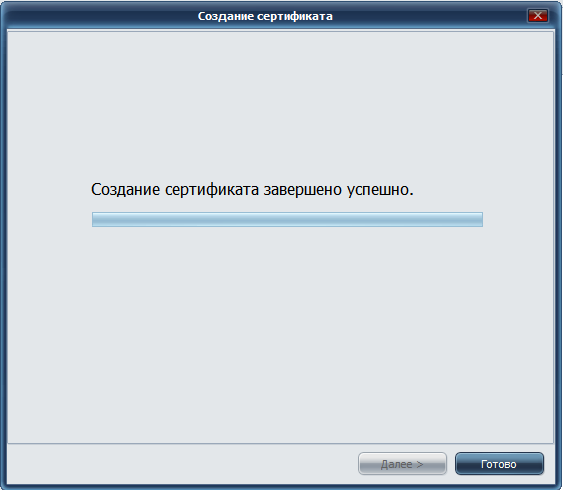
Рис. 7. Сертификат успешно создан
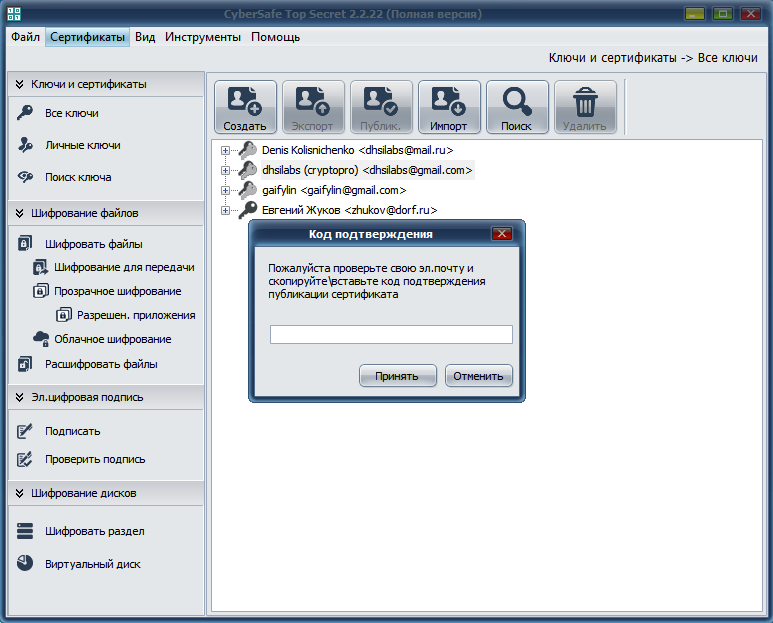
Рис. 8. Введите код подтверждения публикации сертификата
Во время публикации сертификата вы увидите, что он состоит из шести файлов (рис. 9). После публикации сертификата вы увидите сообщение об его успешной публикации на сервере. Ясное дело, что на момент публикации соединение с Интернетом должно быть установлено. Откройте Проводник и просмотрите содержимое флешки. В каталоге <наименование>.000 вы обнаружите закрытые ключи (рис. 10).
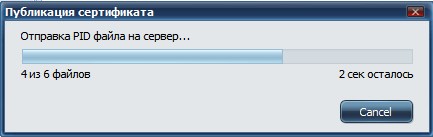
Рис. 9. Процесс публикации сертификата
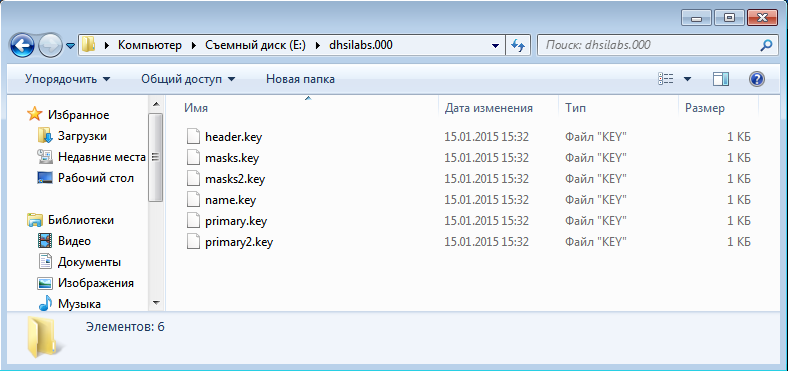
Рис. 10. Закрытые ключи
Перейдите в раздел Ключи и сертификаты, Все ключи и убедитесь в том, что созданный вами сертификат есть в списке сертификатов (рис. 11).
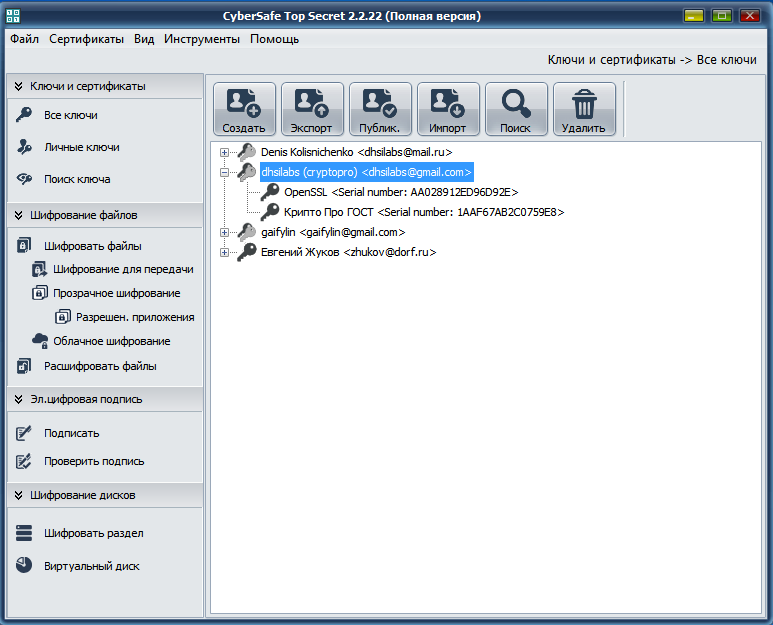
Рис. 11. Созданный сертификат в общем списке
Далее созданный сертификат можно использовать, как обычно (что было показано в первой части статьи). Например, его можно использовать для шифрования файлов. Процесс шифрования такой же, поэтому подробно его рассматривать не будем. Скажу лишь, что при шифровании файлов нужно выбрать криптопровайдер Крипто Про ГОСТ из списка Выберите крипто провайдер (рис. 12). Далее вы увидите список соответствующих этому криптопровайдеру ключей.
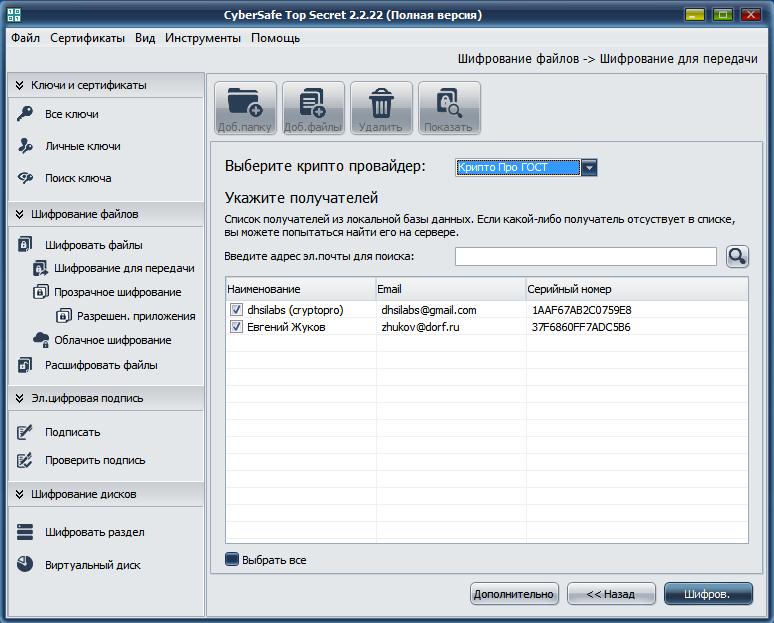
Рис. 12. Шифрование файлов по ГОСТу
Аналогично, при прозрачном шифровании папки (когда нужно зашифровать все файлы из этой папки) вам нужно выбрать криптопровайдер Крипто Про ГОСТ из соответствующего списка (рис. 13).
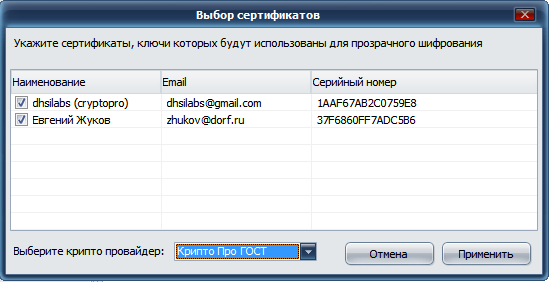
Рис. 13. Выбор криптопровайдера при прозрачном шифровании
Также выбрать шифрование по ГОСТу можно выбрать при шифровании диска/раздела (см. рис. 14). В списке Тип шифрования нужно выбрать ГОСТ и установить параметры шифрования.
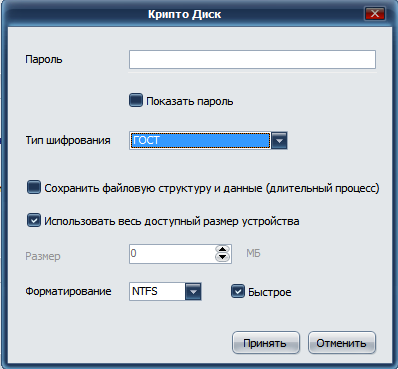
Рис. 14. Шифрование диска
Выводы
Программу CyberSafe не только можно, но и нужно использовать в государственных организациях и банках, поскольку программа поддерживает сертифицированный криптопровайдер (Крипто Про) и позволяет не хранить сертификаты (ключи) на компьютере, а вынести их на внешние носители.
Виды электронных подписей в России и требования к Средствам ЭП
Принятый ещё в апреле 2011 года Федеральный закон N 63-ФЗ ”Об электронной подписи” определил следующие два вида электронной подписи (ЭП): простая ЭП и усиленная ЭП, из которых вторая в свою очередь бывает неквалифицированной и квалифицированной.
Простая ЭП, по большому счёту, даже и не совсем электронная подпись в классическом математическом понимании — в качестве простой ЭП можно использовать хоть одноразовые коды, хоть и вовсе пароли:
Простой электронной подписью является электронная подпись, которая посредством использования кодов, паролей или иных средств подтверждает факт формирования электронной подписи определенным лицом.
Усиленная же электронная подпись обязательно использует криптографические преобразования. Вот требования для усиленной неквалифицированной ЭП (или просто неквалифицированной ЭП):
1) получена в результате криптографического преобразования информации с использованием ключа электронной подписи;
2) позволяет определить лицо, подписавшее электронный документ;
3) позволяет обнаружить факт внесения изменений в электронный документ после момента его подписания;
4) создается с использованием средств электронной подписи.
Как видно, усиленная ЭП в отличие от простой ЭП должна позволять обнаруживать изменения в электронном документе (понятно, что с помощью пароля такое не реализовать), а формировать её нужно с использованием Средств ЭП:
средства электронной подписи — шифровальные (криптографические) средства, используемые для реализации хотя бы одной из следующих функций — создание электронной подписи, проверка электронной подписи, создание ключа электронной подписи и ключа проверки электронной подписи;
Понятие Средство электронной подписи — очень важное и к нему мы ниже ещё вернёмся. Пока же продолжим разбираться с видами электронных подписей. Осталось рассмотреть квалифицированную усиленную подпись — от неквалифицированной усиленной она отличается двумя принципиальными дополнительными требованиями:
1) ключ проверки электронной подписи указан в квалифицированном сертификате;
2) для создания и проверки электронной подписи используются средства электронной подписи, имеющие подтверждение соответствия требованиям, установленным в соответствии с настоящим Федеральным законом.
Другими словами для квалифицированной ЭП, абы какой сертификат не годится — нужен именно квалифицированный:
квалифицированный сертификат — сертификат ключа проверки электронной подписи, соответствующий требованиям, установленным настоящим Федеральным законом и иными принимаемыми в соответствии с ним нормативными правовыми актами, и созданный аккредитованным удостоверяющим центром либо федеральным органом исполнительной власти, уполномоченным в сфере использования электронной подписи;
Далее по тексту закона приведён исчерпывающий перечень сведений, которые должен содержать квалифицированный сертификат и указано, что создаётся он только с использованием средств аккредитованного удостоверяющего центра.
Используемое для создания и проверки квалифицированной электронной подписи Средство ЭП тоже подойдёт не любое, а только то, которое имеет подтверждение соответствия установленным требованиям.
Понятия “ключ проверки электронной подписи”, “сертификат”, “удостоверяющий центр” и т.п. в этом посте отдельно рассматривать не буду (можно посмотреть начало вот этого поста, например: https://zlonov.ru/2013/12/private-keys-keepers-evolution/), если это необходимо — напишите в комментариях, раскрою всю терминологию отдельно.
Вот такая получается таблица, кратко поясняющая основные различия между видами электронных подписей в соответствии с 63-ФЗ:

Теперь вернёмся к понятию Средство ЭП. Из приведённого выше определения следует, что Средства ЭП — это определённый вид шифровальных (криптографических) средств, которые используются для какой-либо одной или любой комбинации из функций:
- создание электронной подписи,
- проверка электронной подписи,
- создание ключа электронной подписи и ключа проверки электронной подписи.
Замечу на полях, что создание ключа ЭП и ключа проверки ЭП возможно лишь в паре (те самые открытый и закрытый ключи в асимметричной криптографии).
Сами же шифровальные средства определены в Постановлении Правительства РФ от 16 апреля 2012 г. N 313 “Об утверждении Положения о лицензировании деятельности…”, вот выдержка из определения:
К шифровальным (криптографическим) средствам (средствам криптографической защиты информации), включая документацию на эти средства, относятся:
…
в) средства электронной подписи;
По мне, так имеем рекурсивное зацикленное определение понятия через само себя =) Ну, да не будем казуистам. По сути, под понятие средство ЭП попадают в том числе чисто программные, программно-технические средства и даже целые комплексы и системы.
Вернёмся к 63-ФЗ и посмотрим, какие требования есть для Средств ЭП. Вот что они должны делать:
1) позволяют установить факт изменения подписанного электронного документа после момента его подписания;
2) обеспечивают практическую невозможность вычисления ключа электронной подписи из электронной подписи или из ключа ее проверки.
Про факт отслеживания изменений уже было выше в требованиях к усиленной ЭП, ну, а практическая невозможность вычисления ключа ЭП из ЭП или из ключа проверки ЭП — это понятное и разумное требование (закрытый ключ не должен вычисляться из открытого или из самой электронной подписи).
Для случаев подписи документов, содержащих гостайну, или при работе Средства ЭП в системах, содержащих гостайну, требуется подтверждение соответствия обязательным требованиям по защите сведений соответствующей степени секретности. Вполне логично, так как Гостайна у нас регулируется отдельно и требования там тоже свои отдельные.
Есть ещё важная оговорка про подпись документов, содержащих информацию ограниченного доступа (в том числе персональные данные): Средства ЭП не должны нарушать конфиденциальность такой информации. Насколько я понимаю, тут идёт речь про то, что для такой информации нельзя, например, использовать облачные незащищённые в соответствии с требованиями законодательства сервисы электронной подписи.
Если средство электронной подписи используется для автоматического создания и (или) автоматической проверки электронных подписей в информационной системе, то на этом требования к нему заканчиваются. Автоматическое создание, например, может применяться при оказании государственных услуг. Тогда в сертификате вовсе может быть не указано конкретное физическое лицо, а создание ЭП осуществляется, скажем, системой принятия отчётности (для подтверждения того факта, что отчётность была получена в срок, например).
В случаях же неавтоматического создания и проверки электронной подписи к Средствами ЭП предъявляются дополнительные требования.
При создании электронной подписи Средства ЭП должны:
1) показывать самостоятельно или с использованием программных, программно-аппаратных и технических средств, необходимых для отображения информации, подписываемой с использованием указанных средств, лицу, осуществляющему создание электронной подписи, содержание информации, подписание которой производится;
2) создавать электронную подпись только после подтверждения лицом, подписывающим электронный документ, операции по созданию электронной подписи;
3) однозначно показывать, что электронная подпись создана.
Первое требование означает, что сам по себе, например, токен не может быть Средством ЭП — требуется некая обвязка вокруг него, которая будет показывать подписываемый документ. Второе требование запрещает создание подписи без подтверждения человеком. Наконец, третье требование указывает, что нужно недвусмысленно дать понять, что подпись была создана.
При проверке электронной подписи Средство ЭП должно:
1) показывать самостоятельно или с использованием программных, программно-аппаратных и технических средств, необходимых для отображения информации, подписанной с использованием указанных средств, содержание электронного документа, подписанного электронной подписью;
2) показывать информацию о внесении изменений в подписанный электронной подписью электронный документ;
3) указывать на лицо, с использованием ключа электронной подписи которого подписаны электронные документы.
Должно быть чётко видно и понятно — что подписано, были ли внесены изменения и кто подписывал.
Таковы, вкратце, основные требования к Средствам ЭП в 63-ФЗ. Однако, в нём также содержится статья про полномочия федеральных органов исполнительной власти в сфере использования электронной подписи, где указано:
Федеральный орган исполнительной власти в области обеспечения безопасности:
1) устанавливает требования к форме квалифицированного сертификата;
2) устанавливает требования к средствам электронной подписи и средствам удостоверяющего центра;
3) осуществляет подтверждение соответствия средств электронной подписи и средств удостоверяющего центра требованиям, установленным в соответствии с настоящим Федеральным законом, и публикует перечень таких средств;
4) по согласованию с уполномоченным федеральным органом устанавливает дополнительные требования к порядку реализации функций аккредитованного удостоверяющего центра и исполнения его обязанностей, а также к обеспечению информационной безопасности аккредитованного удостоверяющего центра.
Прежде всего данный приказ ФСБ устанавливает требования в части разработки, производства, реализации и эксплуатации Средств ЭП:
предъявляются требования, закрепленные Положением о разработке, производстве, реализации и эксплуатации шифровальных (криптографических) средств защиты информации (Положение ПКЗ-2005), утвержденным приказом ФСБ России от 9 февраля 2005 г. N 66 (с изменениями, внесенными приказом ФСБ России от 12 апреля 2010 г. N 173 для шифровальных (криптографических) средств защиты информации с ограниченным доступом, не содержащей сведений, составляющих государственную тайну.
ПКЗ-2005 — основополагающий регламент для всех разработчиков криптографических средств, что и не удивительно, раз Средства ЭП — это, в первую очередь, средство шифрования. К слову, в ПКЗ-2005 есть вот такое определение для средств электронной цифровой подписи:
- создание электронной цифровой подписи с использованием закрытого ключа электронной цифровой подписи,
- подтверждение с использованием открытого ключа электронной цифровой подписи подлинности электронной цифровой подписи,
- создание закрытых и открытых ключей электронной цифровой подписи.
Да, речь здесь про Средства ЭЦП, а не ЭП, но мы же уже решили не быть казуистами =)
Вернёмся к требованиям к Средствам ЭП, которым в приказе ФСБ посвящен весь раздел II (статьи с 8 по 39). Статьи 8-10 дублируют то, что есть в 63-ФЗ в части требований при создании и проверке ЭП при неавтоматической работе, за исключением того, что согласно требованиям ФСБ Средство ЭП должно данные требования выполнять самостоятельно, а не “с использованием программных, программно-аппаратных и технических средств, необходимых для отображения информации“ .
Статья 11 определяет, что :
Статья 11. Средства ЭП должны противостоять угрозам, представляющим собой целенаправленные действия с использованием аппаратных и (или) программных средств с целью нарушения безопасности защищаемой средством ЭП информации или с целью создания условий для этого (далее — атака).
В последующих статьях 12-18 определяются классы Средств ЭП КС1, КС2, КС3, КВ2, КА1 в зависимости от их способности противостоять таким атакам.
В дальнейших статьях 19-39 сформулированы ещё более детальные требования к составу Средств ЭП для разных классов и к особенностям их работы, из которых особо выделю статьи 20, 22 и 38:
Статья 20. При разработке средств ЭП должны использоваться криптографические алгоритмы, утвержденные в качестве государственных стандартов или имеющие положительное заключение ФСБ России по результатам их экспертных криптографических исследований
Статья 22. В средстве ЭП должны быть реализованы только заданные в ТЗ на разработку (модернизацию) средства ЭП алгоритмы функционирования средства ЭП.
Статья 38. Криптографические протоколы, обеспечивающие операции с ключевой информацией средства ЭП, должны быть реализованы непосредственно в средстве ЭП.
Смысл тут, упрощённо, в том, что в Средстве ЭП можно использовать только криптографические ГОСТ алгоритмы, при этом они должны быть реализованы в нём самом (нельзя использовать, например, какие-то внешние средства) и никакие другие криптографические алгоритмы и протоколы в Средстве ЭП не должны быть реализованы.
Итоговая таблица с основными требованиями к Средствам ЭП в 63-ФЗ и приказе ФСБ №796 выглядит так:

Таким образом, для использования простой ЭП можно использовать любые средства, для усиленной неквалифицированной ЭП (или просто неквалифицированной ЭП) — только Средства ЭП, базовые требования к которым определены в 63-ФЗ, и, наконец для усиленной квалифицированной ЭП (или просто квалифицированной ЭП) — только Средства ЭП, имеющие подтверждение соответствия требованиям, установленным в соответствии с Федеральным законом 63-ФЗ и Приказом ФСБ №796. Подтверждением такого соответствия является сертификат соответствия, выданный ФСБ России, в котором такое соответствие упоминается в явном виде.
В перечне средств защиты информации, сертифицированных ФСБ России (по состоянию на 1 октября 2016 года) значится немногим меньше 100 таких сертификатов — есть из чего выбрать =)
Выбор класса средства ЭП
Вопрос кажется настолько легким но, все же лучше убедиться один раз чем потом несколько раз накатывать создание сертификата.
Вопроса бы не возникало если бы не ФЗС.
В одних инструкциях показывают на скриншотах что нужно указывать КС1 а в других инструкция на скриншотах так понимаю как образец указывают КС2 так какой класс средства ЭП, все же выбрать для простого госучреждения? Правильно понимаю, что нужно выбирать КС2 или выбирать в соответствии с формуляром выданной ФК?
Пожалуйста Войти или Регистрация, чтобы присоединиться к беседе.
- Gvinpin
- —>
- Ушел
- Сообщений: 2033
- Спасибо получено: 268
ikmz пишет: Вопрос кажется настолько легким но, все же лучше убедиться один раз чем потом несколько раз накатывать создание сертификата.
Вопроса бы не возникало если бы не ФЗС.
В одних инструкциях показывают на скриншотах что нужно указывать КС1 а в других инструкция на скриншотах так понимаю как образец указывают КС2 так какой класс средства ЭП, все же выбрать для простого госучреждения? Правильно понимаю, что нужно выбирать КС2 или выбирать в соответствии с формуляром выданной ФК?
Пожалуйста Войти или Регистрация, чтобы присоединиться к беседе.
- Alex67
- —>
- Не в сети
- Сообщений: 1918
- Спасибо получено: 516
Пожалуйста Войти или Регистрация, чтобы присоединиться к беседе.
- gurazor
- —>
- Не в сети
- Сообщений: 192
- Спасибо получено: 25
Потому что гадский СБИС при подписании какого то одного отчета проверяет, чтобы класс средств ЭП в сертификате был указан не менее КС 2
(так со слов потерпевших).
Весной тоже слышал эту историю, не поверил
Вроде всё улеглось.
Пожалуйста Войти или Регистрация, чтобы присоединиться к беседе.
- Alex67
- —>
- Не в сети
- Сообщений: 1918
- Спасибо получено: 516
Вопрос:
По ссылке в статье средство электронной подписи указано КС1 и КС2
Является ли наличие в сертификате КС2 необходимым? у нас в сертификате только КС1?
Под предлогом того что класс КС 2 якобы обязателен хотят перевыпустить все ранее полученные сертификаты,
если в этом нет необходимости хотелось бы этого избежать
Ответ:
Любой класс должен подходить для работы в сбис.
Не нужно перевыпускать.
Класс средств эп кс1 и кс2 что это
Для выполнения новых требований Роскомнадзора предлагаем пройти курс
«Практика работы с персональными данными»
Новые требования законодательства с 1 сентября 2022 года. Полный алгоритм работы с персональными данными. Взаимодействие с Роскомнадзором. Успешное прохождение проверок