PT Extended Detection and Response (PT XDR)
система, предназначенная для защиты конечных устройств от киберугроз.
PT XDR — продукт класса extended detection and response для выявления киберугроз и реагирования на конечных точках. Эффективный и удобный инструмент для SOC-команд.
Система относится к средствам обеспечения информационной безопасности на базе клиент-серверной архитектуры, предназначена для обнаружения угроз на серверах и рабочих станциях корпоративной сети и реагирования на них. PT XDR аккумулирует в себе логику и экспертизу продуктов экосистемы Positive Technologies, расширяя знания об угрозах экспертными данными для выявления ранее неизвестных целевых атак.
При обнаружении угроз продукт может автоматически:
- удалить файл;
- завершить один или несколько процессов;
- заблокировать сетевой трафик;
- отправить файл на проверку в PT Sandbox или средства анализа ВПО типа «Песочника»;
- отправить данные о событиях ИБ на syslog-сервер и в MaxPatrol SIEM.
- использовать данные и экспертизу из других продуктов для выявления и расследования кибератак.
Кроме того, администратор или оператор системы имеют возможность в любой момент запустить реагирование на угрозу на конечном устройстве вручную.
Ключевые особенности:
- Связывает события и контекст из разных средств защиты информации и инструментов ИБ.
- Верифицирует атаки, выявляет причины заражения системы или компрометации данных, отсеивает ложные срабатывания.
- Сокращает время на реагирование и устранение угрозы: предоставляет необходимые данные для реагирования и расследования, автоматизирует реагирование, снижает требования к квалификации и количеству специалистов.
- Выявляет атаки в сети и на конечных точках и останавливает их.
- Позволяет восстанавливать работоспособность систем после атаки.
- Распространяет знания об индикаторах компрометации (IoC) по всей сети агентов, ищет схожее поведение вредоносного ПО в сети.
Ключевые преимущества

Объединяет информацию для выявления атак
Собирает события и контекст из множества систем информационной безопасности, верифицирует сработки и подтверждает факт атаки
Автоматизирует реагирование на угрозы, сокращает время остановки атаки
Автоматически предлагает варианты реагирования на угрозы, производит лечение и позволяет восстановить работоспособность систем в сети
Снижает требования к ресурсам и компетенциям SOC-команды
Автоматизирует рутинные процессы, приоритизирует очередь на анализ, предоставляет полный контекст атаки и позволяет найти причину компрометации данных
Обзор PT XDR 3.2, системы для обнаружения угроз и реагирования на них
Системы класса XDR (Extended Detection and Response, расширенное обнаружение киберинцидентов и реагирование на них) являются продолжением развития продуктов класса EDR (Endpoint Detection and Response, обнаружение и реагирование на конечных точках сети). Они предлагают больше возможностей для выявления и отработки атак. Одной из таких систем является PT XDR компании Positive Technologies.
Сертификат AM Test Lab
Номер сертификата: 410
Дата выдачи: 17.03.2023
Срок действия: 17.03.2028
- 5.1. Сценарий 1: вредоносная программа внутри защищённого паролем файла, доставленного через мессенджеры
- 5.2. Сценарий 2: установка вредоносных плагинов для Microsoft IIS
- 5.3. Сценарий 3: техника «DLL Hijacking»
Введение
Системы класса XDR уже не являются новинкой на рынке систем защиты от целевых атак, но в то же время компании-клиенты зачастую не понимают их назначения и функциональных возможностей, ограничиваясь защитой конечных точек на уровне стандартного антивируса. Иные организации выбирают EDR для расширения телеметрии и мониторинга угроз, в т. ч. сетевых атак. В целом возможно определить XDR-системы как эволюцию технологий EDR. Основная разница состоит в том, что XDR собирает и анализирует информацию не только с конечных точек, но и из продуктов классов Sandbox (песочница), Web Application Firewall (брандмауэр веб-приложений) и Network Traffic Analysis (анализ сетевого трафика), а также из систем управления уязвимостями. Это даёт расширенный набор данных: ключи запуска процессов из командной строки, результаты проверок процессов с помощью YARA-правил, контрольные суммы исполняемых файлов и другие полезные сведения, обогащающие события.
Рисунок 1. Статистика Positive Technologies о проблемах клиентов в части обеспечения ИБ

Как видно из статистики Positive Technologies за 2022 год, небольшое количество компаний используют хотя бы EDR, не говоря уже об XDR. Ситуацию ухудшает то, что кадровый и экспертный голод не позволяет в полной мере управлять инцидентами и полноценно отслеживать имеющиеся в инфраструктуре СЗИ. По этой причине расширенная телеметрия и автоматизация множества процессов ИБ важны для защиты от комплексных и сложных угроз. Ведь даже небольшая команда специалистов может охватить большой объём работы по мониторингу и защите инфраструктуры, если автоматизировать часть процессов реагирования, усилить аналитику и экспертизу.
Функциональные возможности PT XDR
Система относится к средствам обеспечения информационной безопасности на базе клиент-серверной архитектуры, предназначена для обнаружения и отработки угроз на серверах и рабочих станциях корпоративной сети. PT XDR встраивается в экосистему продуктов Positive Technologies и использует экспертные знания об угрозах для выявления атак. PT XDR представляет собой решение, которое возможно применять совместно с MaxPatrol SIEM, системой нового поколения для управления уязвимостями MaxPatrol VM и индивидуализируемой песочницей PT Sandbox. Ещё эффективнее система будет работать при доставке в неё потоков данных со знаниями об угрозах — PT Feeds. В этой связке MaxPatrol SIEM является агрегирующим звеном, а также средством визуализации и мониторинга событий. Устанавливаемый на конечные устройства EDR-агент выполняет функции сборщика телеметрии и логов, помогает обнаруживать атаки с помощью инструментов статического и поведенческого анализа, является основным инструментом для реагирования с широким набором предлагаемых действий. PT Sandbox отвечает за сложный анализ полученных файлов, их запуск и изучение в безопасной среде.
Рисунок 2. Концептуальная схема интеграции продуктов Positive Technologies

Назовём основные особенности PT XDR.
Во-первых, он помогает обнаруживать инциденты и реагировать на них в автоматическом или ручном режиме. Полезен на всех основных этапах обработки инцидентов:
- Подготовка (Preparation): PT XDR умеет собирать инвентаризационные и конфигурационные данные об узлах, которые затем передаются в MaxPatrol VM (при его наличии) для расчёта уязвимостей на конечных точках. Снижение количества уязвимостей и ошибок конфигурации помогает сократить количество потенциальных инцидентов в организации и затруднить злоумышленнику перемещение по инфраструктуре.
- Обнаружение инцидента и анализ произошедшего (Identification): PT XDR собирает телеметрию, обогащает её дополнительным контекстом, выявляет угрозы с помощью корреляционного ядра на агенте, обеспечивает дополнительный анализ файлов и процессов с помощью YARA-сканирований (в том числе с помощью пользовательских правил) и репутационных данных.
- Сдерживание атакующего и локализация инцидента (Containment): агент XDR может частично или полностью изолировать узел, завершить подозрительные и вредоносные процессы.
- Устранение последствий (Eradication): PT XDR позволяет удалить вредоносные файлы, вычистить инструменты закрепления из автозагрузки, заблокировать учётные записи.
- Восстановление систем после инцидента (Recovery): с помощью PT XDR можно удалённо управлять системами, на которые установлен агент. PT XDR предоставляет возможность выполнения произвольных консольных команд на агенте, этот механизм может применяться как на этапах восстановления, так для реагирования в настоящем времени (Live Response).
Во-вторых, PT XDR позволяет автоматизировать рутинные процессы SOC, связанные с реагированием на типовые угрозы.
В-третьих, система упрощает поиск начального звена атаки, позволяет собирать значимые артефакты для дальнейшего анализа и криминалистического исследования (форензики).
Кроме того, за счёт взаимодействия со внешними системами появляется возможность проводить дополнительный углублённый анализ артефактов, что помогает снизить количество «шума» и ложноположительных срабатываний.
Как итог, PT XDR может предложить ИБ- и SOC-командам решение для мониторинга угроз в сети организации и реагирования на них, а также возможность работы над ошибками и поиска уязвимых мест в инфраструктуре. В 2022 году PT XDR был внесён в единый реестр российских программ, а также стал доступен для «пилотирования» и покупки.
Архитектура PT XDR
Рассматривая архитектуру системы, важно помнить, что хотя агенты XDR способны выполнять свои задачи по сбору данных, обнаружению атак и реагированию на инциденты, их возможности могут быть существенно расширены с помощью интеграций с другими продуктами Positive Technologies и внешними инструментами ИБ и ИТ-системами. В частности, будут присутствовать полноценная визуализация, работа с логами и отчётность по атакам, а также возможность проверки обнаруженных подозрительных файлов в песочнице. Проще говоря, чем больше информации получает сервер XDR, тем шире его функциональные возможности: более точный анализ и принятие решений, корреляция с уязвимостями на конечных точках, выявление горизонтального перемещения злоумышленника в сети защищаемой организации, а также поиск «первого звена» атаки, будь то элемент сетевого периметра, электронная почта или внешний носитель информации.
Инфраструктурная часть PT XDR состоит из сервера агентов и управляющего сервера. Последний является основным компонентом системы, который позволяет конфигурировать её через веб-интерфейс. Сервер агентов — приложение для управления агентами и модулями, а также для взаимодействия со внешними системами (MaxPatrol SIEM, PT Sandbox, Syslog-сервер). Модули — это приложения, которые запускаются на конечном устройстве для выполнения основных функций агента; в свою очередь, агент PT XDR — это приложение, которое устанавливается на конечное устройство для обеспечения работы модулей. Для передачи информации (в т. ч. команд и политик работы модулей) между агентами и сервером создаётся зашифрованный канал.
Платформа киберразведки от Positive Technologies выступает в роли поставщика всех необходимых потоков данных об угрозах (фидов) по подписке.
Рисунок 3. Архитектура PT XDR

Для понимания процессов взаимодействия между компонентами системы рассмотрим алгоритм работы PT XDR.
- Сервер агентов передаёт модули и их конфигурацию на агенты.
- Модули доставки и инсталляции устанавливают и настраивают инструменты сбора данных на конечном устройстве.
- Модули сбора передают данные о событиях в модули обнаружения и в сторонние системы через сервер агентов.
- Модули обнаружения анализируют собранные сведения, выявляют подозрительную активность на конечном устройстве и регистрируют ИБ-события.
- Модули реагирования предоставляют возможность противодействовать подозрительной и вредоносной активности, выполняя операции в соответствии с политикой или по команде пользователя.
- Модули интеграции обеспечивают взаимодействие со внешними системами.
- ИБ-события сохраняются в локальную базу данных агента и пересылаются в базу данных сервера и во внешние системы.
- Агент передаёт метрики и данные трассировки на сервер.
- Управляющий сервер получает обновления продукта и пакетов экспертизы с сервера обновлений. Также в его возможности входят создание и редактирование политик, на основе которых конфигурация и модули передаются на агенты.
Архитектура системы вместе с дополняющими решениями Positive Technologies представлена выше на рисунке 2.
Как уже было указано, визуализация «сырых» логов и данных, отчётность, проверка сложных угроз или сбор телеметрии с сетевых устройств — это задачи дополнительных СЗИ.
Как и у любого другого агентского решения для конечных точек, у агента PT XDR есть самозащита: без прав на уровне «SYSTEM» удалить или остановить его не получится. Факты повышения привилегий отслеживаются, ИБ-специалист имеет возможность отреагировать, когда существует вероятность неправомерного воздействия на агент.
PT XDR лицензируется по количеству подключаемых агентов.
Системные требования PT XDR
Система поставляется только в виде локального решения внутри инфраструктуры клиента (on-premise). PT XDR рекомендуется устанавливать на чистую 64-разрядную ОС Debian версии 10 или 11. Также PT XDR совместим с операционными системами «ОсНова» 2.5.1 и РЕД ОС 7.3.1. Полная таблица совместимостей на момент выхода обзора выглядит следующим образом.
Таблица 1. Совместимость с операционными системами (сервер и агент)
Positive Technologies представила PT XDR
PT XDR позволит сократить время реагирования на атаку до считаных секунд.
Positive Technologies представила альфа-версию PT XDR (PT Extended Detection and Response) — нового решения в своей линейке, предназначенного для обнаружения киберугроз и реагирования на них. Технология позволит службам ИБ в случае кибератак принимать меры и останавливать их в десятки раз быстрее и с меньшими затратами — за счет автоматизации процессов реагирования. Таким образом, компания, в портфеле которой сейчас более десяти продуктов для обеспечения кибербезопасности бизнеса, выходит на новый для себя рынок XDR . Коммерческая версия PT XDR станет доступна компаниям для покупки в апреле 2022 года.
Сегодня у организаций есть весь необходимый набор технологий для мониторинга и защиты от киберугроз. С одной стороны, это позволяет закрыть основные векторы атак. С другой — порождает проблему нехватки ресурсов и времени на реагирование. В ходе реагирования и расследования специалистам служб ИБ приходится работать с большим количеством продуктов одновременно и анализировать множество разрозненных данных из различных систем. Из-за этого подразделения ИБ регулярно теряют самый ценный ресурс — время, а риск взлома важных для бизнеса систем при этом возрастает.
Решения класса XDR нейтрализуют такого рода проблемы. Они объединяют события и контекст из множества систем ИБ для выявления реальных атак и автоматизируют процессы реагирования. Gartner называет XDR одним из трендов информационной безопасности — по мнению международного аналитического агентства, эти решения сейчас находятся на стадии технологического прорыва.
Как это было продемонстрировано на Positive Launch Day 2021, PT XDR агрегирует данные из различных систем ИБ, установленных в корпоративной инфраструктуре. Решение верифицирует, является ли атака реальной или нет, снижает количество ложноположительных срабатываний и за счет объединенного контекста представляет связанную последовательность действий до источника заражения или компрометации. Далее PT XDR автоматически останавливает атаку или предоставляет возможность оператору выбрать эффективные действия по реагированию после расследования — от сетевой изоляции узла до блокировки локального пользователя на узле, остановки цепочки процессов или удаления вредоносного файла, в зависимости от случая. При необходимости решение проводит «лечение» или восстанавливает работоспособность систем после атаки. Так, за счет эффективно выстроенных обнаружения и реагирования на киберугрозы повышается эффективность работы SOC.
Главная особенность PT XDR заключается в нативной интеграции нескольких продуктов Positive Technologies и используемых в них технологий. Подход к расширенному обнаружению и реагированию на киберугрозы (XDR) в масштабе всей корпоративной инфраструктуры подразумевает получение данных от SIEM-системы, песочницы, EDR, средства защиты веб-приложений, системы управления уязвимостями (VM, vulnerability management), решения по анализу сетевого трафика и других. Чем качественнее и эффективнее продукты будут взаимодействовать между собой — тем более высокую скорость реагирования на атаки злоумышленников можно будет обеспечить и, соответственно, тем больше будет шансов у специалистов по кибербезопасности остановить атакующего на ранней стадии. Также при моновендорном подходе меньше ресурсов затрачивается на настройку комплексного решения, потому что продукты Positive Technologies априори адаптированы под работу друг с другом.
MaxPatrol SIEM обогащает PT XDR данными обо всех инцидентах ИБ, которые фиксирует в IT-инфраструктуре. Помимо этого, PT XDR обращается к его базе знаний по поведенческому анализу и детектам для того, чтобы корректно профилировать действия программного обеспечения и пользователей в системе и в сети. В свою очередь, задача по анализу вредоносного ПО реализуется посредством интеграции с песочницей — PT XDR передает файлы на анализ в PT Sandbox, а в случае обнаружения «плохого» экземпляра блокирует его на всех узлах. Сведения о вредоносной активности на сетевых узлах PT XDR также может получать от EDR-решения Positive Technologies, которое также было представлено на Positive Launch Day 2021.
«Использование PT XDR вместе с другими решениями Positive Technologies, уже доказавшими свою эффективность, позволяет увеличить скорость обнаружения и противодействия киберугрозам в десятки раз. Знания об актуальных киберугрозах, новейших техниках и тактиках злоумышленников, которые мы получаем от нашего исследовательского центра и PT Expert Security Center, регулярно пополняют наши продукты. PT XDR аккумулирует существующую экспертизу и позволяет применить ее на конечных узлах. Благодаря этому, время реагирования удалось сократить до считаных секунд. Таким способом мы сужаем для хакеров окно возможностей для закрепления в инфраструктуре и развития атаки до критически важных IT-систем», — комментирует Дмитрий Нагибин, руководитель департамента разработки средств защиты станций и серверов Positive Technologies.
Запуск PT XDR является логичным шагом при реализации результативного подхода к кибербезопасности , который определяет стратегию развития Positive Technologies на ближайшие годы.
Результативная кибербезопасность подразумевает обеспечение такого уровня ИБ, который гарантирует, что недопустимые для бизнеса события невозможны.
«PT XDR — это решение, которое было нужно нам для достижения более глобальной цели — создания метапродуктов, которые гарантированно делают невозможным реализацию хакером недопустимых для бизнеса событий. Достичь такого результата, не имея средств контроля на конечных узлах, практически нереально. С учетом динамики разработки метапродуктов, в частности MaxPatrol O2 , нам необходимо иметь возможность собирать и поднимать наверх с конечных точек нужный для работы метапродуктов контекст, требования к которому также динамично меняются, — рассказывает Максим Филиппов, директор по развитию бизнеса Positive Technologies. — Поэтому мы стали делать свое решение этого класса. Но даже без MaxPatrol O2 разработанное решение покрывает два сформированных технологических сегмента: EDR (Endpoint Detection and Response) — технология обнаружения и устранения угроз на конечных точках и XDR (Extended Detection and Response) — расширенная система обнаружения и устранения угроз, которая может собирать информацию из EDR, SIEM, песочниц, NDR, UEBA, WAF, VM».
Как обезопасить свой смартфон от СЛЕДЯЩИХ ПРИЛОЖЕНИЙ ?
Присоединяйтесь к нашему ТГ каналу и ваш смартфон станет вашим оружием.
Всё что вы хотели узнать об XDR в одном посте
На днях мне посчастливилось поучаствовать тут (обойдемся ссылкой на запись, без прямой рекламы), где обсуждалась такая новая тема на рынке ИБ, как XDR.
По горячим следам эфира зафиксирую основные тезисы: мои собственные мысли и факты относительно XDR и, в целом, отвечу на два важных вопроса: что такое XDR? зачем он стал нужен?
Что такое XDR?
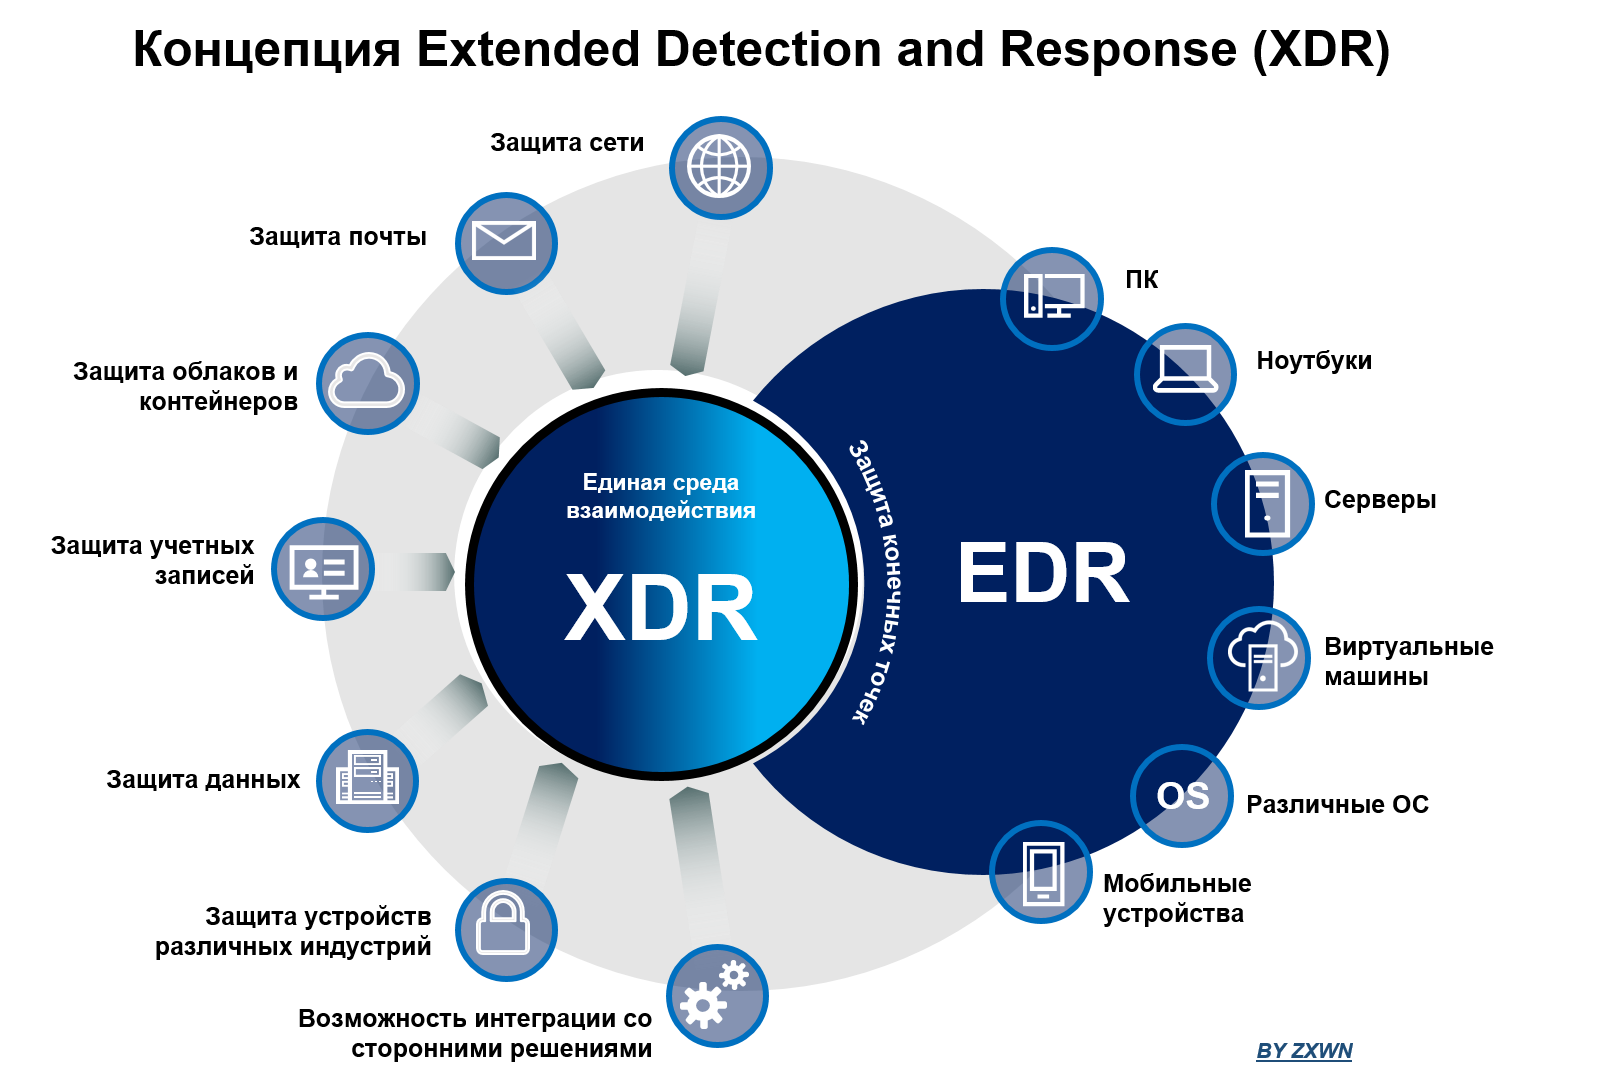
XDR (Extended Detection and Response) – это расширенное обнаружение и реагирование на сложные угрозы и целевые атаки. В основе решения данного класса лежат продукты от одного вендора, то есть, это, в большей степени, моновендорная история.
EDR (Endpoint Detection and Response) – это ключевой элемент XDR. Без EDR не может быть XDR.
XDR должен строиться на сильном EDR, который сам по себе в рамках конечных точек должен охватывать большое количество источников данных: ПК, ноутбуки, виртуальные машины, мобильные устройства, плюс различные операционные системы (Windows, Linux, MacOS, Android, iOS, пр.).
XDR не равно EDR. XDR основан на расширении технологии EDR.
Буква “X” в начале сокращенного варианта названия “XDR” означает количество подключаемых источников/продуктов, которые участвуют в процессе обнаружения, расследования и реагирования. Количество подключаемых “X” зависит от потребностей заказчика, от уже внедренных решений от одного вендора, а также от выбранного поставщика XDR, то есть от его поддерживаемых источников (классов продуктов).
XDR – это, в большей степени, концепция, которая представляет собой кросс-продуктовую историю, обогащенную поверх дополнительными значимыми функциональными возможностями по реагированию на инциденты. Это единый центр сбора, нормализации, анализа, корреляции данных, расширенного расследования и реагирования с применением максимально возможной автоматизации. В составе также единая база данных, единая консоль, единая видимость того, что происходит в инфраструктуре, единый инструментарий по анализу первопричин и проактивному поиску угроз, единый улучшенный процесс приоритезации инцидентов, одна точка взаимодействия с Threat Intelligence и пр.
XDR подразумевает постоянную доставку обновлений, новых правил, плейбуков и т д. Это не просто отгружаемая коробка – это живой и растущий организм, актуализируемый с каждым изменением в ландшафте угроз.
Концепцию и само название XDR придумали в этот раз НЕ аналитики, его навязал рынок и вендоры. XDR – в первую очередь это логичная консолидация портфеля решений от одного производителя, который с годами рос (разрабатывался и/или дополнялся приобретениями) и элементами которого было бы правильно, во-первых, управлять из единой точки и иметь единую среду обмена данными, а, во-вторых, было бы неплохо усилить кросс-продуктовыми сценариями. Для покупателя — это выглядит как получение дополнительного и важного функционала при покупке нескольких защитных решений от одного поставщика, а для производителя — более простые варианты дополнительных продаж решений из своего портфеля.
Защитные средства, такие, как EPP+EDR, шлюзы (почтовый и веб), NTA/NTDR, CASB, IDM и ряд других (зависит от конкретного вендора), а также решения по защите индустриально-специфичных систем (банкоматы, АСУ ТП, IoT, пр.) выступают сенсорами для XDR и, в том числе, элементами, через которые возможно проводить действия по реагированию.
Минимальный комплект XDR – это охват конечных точек и сети, почтового и веб трафика, то есть, наиболее популярные и важные точки проникновения злоумышленников, которые следует контролировать в первую очередь. И, конечно, этот комплект должен быть обогащён актуальными данными об угрозах – Threat Intelligence.
Несмотря на заложенную изначально моновендорную историю, XDR не исключает взаимодействие со сторонними поставщиками, обработки данных от них и, в том числе, включения базовых SOAR возможностей, в большей степени связанных с реагированием. Вендоры, которые имеют в своем портфеле SIEM получать дополнительный бонус по быстрому подключению сторонних решений в общую концепцию XDR.
XDR – это, в первую очередь, облачная история, но XDR on-premise возможен как одна из опций. Это актуально для России, но не все вендоры на рынке это cмогут обеспечить. Если вендор исторически был и есть с on-premise решениями – он поддержит историю с on-premise XDR, при этом, что логично, в том числе уйдет и в облако.
XDR концепция может лежать в основе предоставляемых сервисов со стороны MSSP провайдеров, оказываемого сервиса MDR, например.
XDR и MDR – это про отличное дополнение друг друга, в первую очередь, для крупных организаций со своей выстроенной системой ИБ. Мы знаем, что для небольших организаций без ИБ-штата сервис MDR — это возможность быстро повысить свой уровень защиты за счет круглосуточного оказываемого сервиса. Для крупных это все же больше про высвобождение внутренних ресурсов под более важные задачи, про сложный качественный Threat Hunting (проактивный поиск угроз) и про рекомендации, в том числе, по реагированию. Крупные компании редко отдают на аутсорсинг вопрос, связанный с реагированием сторонними командами в их инфраструктуре. Вот как раз для таких организаций оказание MDR сервиса поверх выстроенного XDR будет идеальным и действительно мега эффективным.
Про основные отличия XDR и SOAR можно почитать в моей отдельной статье тут
Зачем стал нужен XDR?
В настоящее время для противостояния более сложным угрозам, целенаправленным атакам и угрозам типа APT организациям необходимо уделять особое внимание не только уровню конечных точек, но и другим потенциальным точкам проникновения злоумышленника в инфраструктуру и, самое главное, на взаимосвязи между ними. Почему? Потому что профессиональные киберпреступники сегодня предпочитают многовекторный подход к проникновению в корпоративную сеть, атакуют как можно больше элементов инфраструктуры и часто объединяют множество различных методов в одну запланированную атаку. Организации должны обладать пониманием того, что происходит у них в рамках всей инфраструктуры, контролировать ключевые точки проникновения и получать полную картину атаки, иметь возможность быстро анализировать первопричины, проводить глубокие расследование сложных инцидентов и реагирования на них в рамках всей инфраструктуры, а не отдельных элементов.
Сегодняшняя ситуация с большим количеством разрозненных не интегрированных решений, отсутствием достаточного количества ресурсов и знаний для работы с этим зоопарком решений и невозможностью получить оперативно из этого всего полную картину происходящего. А также, недостаток автоматизации, необходимой в процессе обнаружения, расследования и реагирования, отсутствие кросс-продуктовых сценариев, наличие огромного числа ложно-положительных срабатываний, низкий уровень приоритезации, не самые лучшие показатели MTTD/MTTR – весь этот набор проблем требует поиска какого-то решения.
Благодаря XDR различные продукты от одного вендора обретают единую среду обмена данными и получения единой картины происходящего в инфраструктуре. Единая консоль управления для удобства работы аналитика, предоставляемый высокий уровень автоматизации действий в рамках расследования и реагирования, усовершенствованный процесс приоритезации инцидентов, улучшенные показатели MTTD и MTTR, сокращение числа ложно-положительных срабатываний и времени, которое аналитики тратят на процесс расследования и реагирования на инциденты делает сегодня XDR очень привлекательным.
На этом у меня всё! Дополняйте своими мыслями! До встречи!