Как быстро обойти блокировку сайтов в 2022
В большинстве случаев блокировка сайта происходит по уважительной причине. Сайты могут заблокировать, если они содержат потенциально незаконный контент, по указанию Роскомнадзора, локально — компания для сотрудников, еще по десятку причин.
Но если пользователь не нарушает закон, то блокировка ресурсов раздражает. Например, это бесит путешественников, которые не могут получить доступ к контенту и соцсетям в родной стране (пока находятся в путешествии), или тех, кто работает удаленно, оказывает услуги заказчикам из разных стран и не может использовать привычные сервисы, например, Trello.
По данным сервиса Appfigures, только с 24 февраля по 5 марта 2022 года, количество загрузок VPN-сервисов в России выросло с 16 до 700 тысяч в день и составило более 4,6 млн.
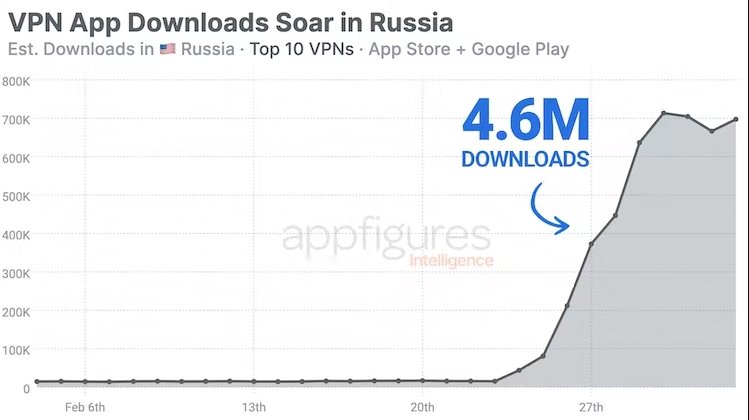
Россияне обходят блокировки с помощью VPN
Как обойти блокировку по IP страны и зайти на сайты, заблокированные РКН, используя безопасные сервисы — мы подробно расскажем ниже.
-
Кликните здесь для регистрации в Express VPN.
-
Скачайте и установите приложение для устройства или расширение для браузера.
-
Откройте приложение и выберите сервер за пределами вашей страны.
-
Заходите на любой сайт, ранее заблокированный, и наслаждайтесь контентом.
Как обойти блокировку сайтов Роскомнадзором без VPN
Это лазейка, для которой не требуется ни VPN, ни прокси, ни любые другие инструменты. Вскоре ее могут прикрыть (или нет), но пока работает.
Чтобы обойти блокировку сайта без VPN, откройте «Яндекс.Переводчик». С Google Translate работает так же.
Включите перевод с английского на русский.
Вставьте ссылку на заблокированный ресурс.
Кликните «Перевести сайт».
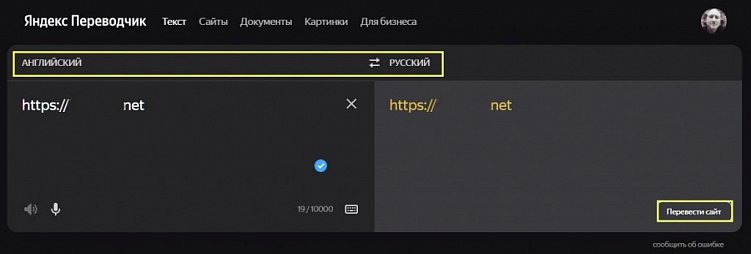
Обход блокировки сайтов с помощью «Яндекс.Переводчика»
Все ссылки на переведенных сайтах корректно работают.
Как обойти блокировку сайтов провайдером с помощью VPN
Чтобы быстро и просто обойти блокировку, нужно использовать надежный VPN-сервис, но это не так просто.
Как работает VPN
VPN — это виртуальная частная сеть (Virtual Private Network). Это обобщенное название технологий, которые создают отдельное сетевое соединение поверх другой сети. С помощью безопасного и зашифрованного подключения к сети через VPN, пользователь может обойти локальные ограничения, сохранив анонимность.
Провайдер не видит ваши запросы в сети и ресурсы, которые открываете при включенном VPN. Он видит только IP-адрес сервера VPN, с которым ваше устройство обменивается зашифрованным трафиком.
Сайт тоже видит только IP сервера VPN, а не ваш. Но в отличие от провайдера, сайт видит ваши действия — например, поисковые запросы или заполнение формы.
Провайдер может ограничить использование VPN-сервиса, но для этого ему придется заблокировать весь набор IP-адресов, принадлежащих серверу VPN. Это не слишком эффективно — большинство сервисов позволяет переключиться на другой IP, а все их заблокировать нереально.
Почему бесплатные VPN могут быть опасны
Если вы не платите за продукт, за него платит кто-то другой, скорее всего с целью извлечь выгоду из вас. Любой сервис VPN требует затрат на «железо», технические расходы и хотя бы одного сотрудника, который будет за всем следить.
Чаще всего в бесплатных VPN собирается информация о пользователях, которую готовы выкупить рекламодатели. Но все может быть гораздо хуже. От вашего устройства к VPN-серверу идет не просто информация о ваших действиях на сайтах, а логины, пароли, реквизиты банковских карт и другие данные. Поэтому лучше не рисковать, доверяя поток данных безликим сервисам, особенно с мобильных устройств, на которых хранится много личной информации.
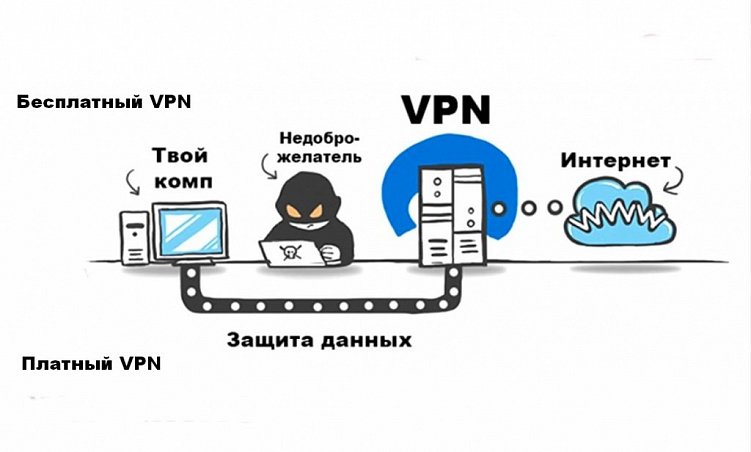
Схема работы VPN
Нельзя сказать, что все бесплатные VPN — злодеи и мошенники. Но, как минимум, проверьте программу перед установкой — почитайте отзывы, проверьте историю утечек данных.
Какой VPN выбрать
Если нужна скорость и конфиденциальность — выбирайте платные сервисы. Не хотите тратиться — выбирайте платные сервисы с бесплатным тарифом.
Главное, что нужно учесть при выборе:
Сервисы не ведут журналы действий пользователя. Если VPN не хранит ваши данные, то не сможет продать или использовать каким-либо другим способом.
Скорость доступа. Любой VPN-сервис снижает скорость, так как перенаправляет трафик минимум через один дополнительный защищенный сервер.
Шифрование. Хороший вариант — AES-256. Это один из наиболее безопасных и устойчивых к взлому алгоритмов шифрования. Длина ключа в 256 бит не оставляет никаких шансов злоумышленникам.
Функционал. Наличие приложений под разные устройства и операционные системы. Число устройств, с которых можно использовать VPN одновременно. Количество пользователей, которых можно подключить к одному VPN. Все это поможет выбрать удобный тариф и использовать сервис всей семьей или офисом.
Возможность изменения протоколов безопасности. Например, если провайдер будет вынужден ограничить конкретный VPN-сервис, смена протокола поможет обойти блокировку. Хорошо, если в сервисе есть выбор протоколов безопасности, таких как OpenVPN, WireGuard, L2TP, PPTP и других.
Примеры безопасных VPN-сервисов
У платных сервисов с именем нет причин нарушать конфиденциальность пользователей и рисковать репутацией. Вот несколько таких VPN-сервисов:
Express VPN. Высокая скорость, серверы в 94 странах мира, не ведут журналы действий и подключений пользователя. Гарантируют возврат денег, если сервис не понравится.
Turbo VPN. Можно подключить пять устройств с одного аккаунта, строгая политика отсутствия журналов, можно получить VPN с частным DNS. Есть бесплатная версия сервиса, в которой также гарантируют конфиденциальность.
SurfShark VPN. Можно подключить неограниченное количество устройств, есть встроенный антивирус, собственная поисковая система — без журналов, рекламы и трекеров. Также есть защита от утечки личных данных — вы получите предупреждение, если, например, ваш адрес электронной почты попадет в базу взломанных данных или кто-то попытается снять деньги с банковской карты без вашего ведома.
Можно найти больше подходящих сервисов, а на что обратить внимание при выборе — вы уже знаете.
Как обойти блокировку сайтов на Android
Для обхода блокировки сайта со смартфона существуют аналогичные VPN-приложения.
Если Google Play заблокирован, скачайте в NashStore — альтернативном магазине приложений российских разработчиков для Android.
Страница регистрации в NashStore
Советы по выбору и безопасности — те же, что и выше.
Как обойти блокировку сайтов с помощью расширений для браузеров
Любой браузер, обходящий блокировку сайтов, использует расширение для замены IP-адреса. Скачать и установить его можно за несколько минут.
Для Chrome. Очень много вариантов. Ориентируйтесь на функционал и адекватные отзывы. Например, пользователь пишет, что его жутко бесит постоянно вводить логин и пароль, используя расширение SurfShark VPN, и ставит низкую оценку. Но если сервис не пишет логи, как и обещал, и автоматически выбирает лучший IP для соединения, то так и будет — авторизоваться придется каждый раз, используя расширение.
Для «Яндекс.Браузера». Доступно 24 расширения VPN.
Для Opera. Для расширений Opera и «Яндекс.Браузера» открывается одна и та же ссылка, так как они полностью совместимы.
Для Mozilla Firefox. На момент написания статьи доступно 44 расширения.
Читайте отзывы, так как многие расширения с недавнего времени перестали работать или могут испытывать кратковременные трудности с подключением новых аккаунтов.
Как обойти блокировку сайтов с помощью прокси
Для многих задач уровень безопасности VPN может быть избыточным. Тогда можно использовать прокси-сервер. Он обойдется дешевле, а скорость соединения будет больше.
Как работает прокси-сервер
Главное отличие прокси-сервера от VPN в том, что вы не подключаетесь к дополнительной сети, как в VPN, а пропускаете ваше интернет-соединение через прокси-сервер. То есть VPN защищает весь сетевой трафик устройства, а прокси — только интернет-трафик браузера или приложения.
VPN — это подключение через виртуальную сеть, а прокси — подключение через сторонний сервер.
В отличие от VPN пользователь получает индивидуальный IP, а не IP целой сети. Поэтому прокси используют не только для анонимности и обхода блокировки сайтов, но и для работы с аккаунтами в соцсетях и различными программами, где частая смена IP-адреса грозит баном.
Как выбрать прокси-сервер
Знание принципов работы разных типов прокси поможет выбрать подходящий именно вам, чтобы обходить блокировки сайтов. Прокси бывает:
Анонимный. Сайт будет знать, что это прокси, но не сможет определить ваш IP-адрес.
С высокой степенью анонимности. Не позволяет обнаружить исходный IP-адрес и его самого в качестве прокси.
Искажающий. Генерирует и передает сайту ложный исходный IP вместо того, чтобы полностью его скрывать.
Приватный. Может представлять любой тип прокси выше, но использовать его будет только один пользователь. Доступ к частному прокси ограничен по IP или логину/паролю.
Типов прокси намного больше, но для обхода блокировок сайтов достаточно этих. Главное, что нужно учесть при выборе прокси-сервера:
Репутация. Если с помощью общего прокси-сервера орудовали мошенники, подключение к такому IP рискованно. Как минимум, вас могут забанить по IP на многих сайтах или в соцсетях.
Много серверов. Больше серверов — надежнее соединение. И всегда есть выбор. Если указать сервер рядом со своей страной, можно увеличить скорость работы. Или выбрать сервер, на котором работают нужные сервисы.
Есть информация о серверах. Важно знать, где расположен, какие технологии используются — что за протокол, есть ли шифрование. Желательно выбирать протокол HTTPS или SOCKS — это дополнительный уровень безопасности соединения.
Не передают данные о пользователях третьим лицам. Вряд ли есть такие серверы, которые совсем не собирают информацию о пользователях. Платные и престижные делают это по минимуму и используют данные исключительно в технических целях — для улучшения работы сервиса.
Дополнительная безопасность. Некоторые прокси блокируют вредоносные ресурсы, фильтруют рекламу, шифруют передаваемые данные и делают прочие полезные вещи.
Примеры безопасных прокси-серверов
Тройка лидеров, на мой взгляд:
Zenscrape. Тариф зависит от характеристик прокси. Zenscrape позволяет избежать блокировки в сети за счет специального API-интерфейса с доступом к IP-адресам со всего мира без ущерба для скорости.
Shifter (ранее — Microleaves). Более 50 млн IP-адресов по всему миру. Поддерживает протоколы безопасности HTTPS и SOCKS.
Bright Data. Огромный выбор анонимных и приватных прокси по всему миру — серверных и мобильных.
Кроме прокси-серверов, каждый из этих сервисов предоставляет целый комбайн инструментов для бизнеса в интернете.
Главное
Бесплатный сыр чаще всего в мышеловке, и бесплатен он только для мышки, если ей повезет. Лучшие прокси-серверы и VPN-сервисы гарантируют конфиденциальность и безопасность пользователя, но должны зарабатывать. Поэтому стоят денег или предлагают бесплатный тариф с ограничениями для того, чтобы пользователь смог оценить преимущества сервиса.
Надеюсь, статья помогла разобраться с вопросом выбора безопасного инструмента для обхода блокировок сайтов по IP-страны или нужных ресурсов, заблокированных РКН.
Если нет времени вникать в тонкости настроек прокси, всегда можно делегировать часть работы специалистам и уделять больше внимания стратегическим вопросам бизнеса. Опубликуйте заказ на Workspace, проведите конкурс и выберите лучшее предложение — с реальными ценами и сроками.
Обход блокировок РКН с помощью DNSTap и BGP
Тема довольно изъезжена, знаю. К примеру, есть отличная статья, но там рассматривается только IP-часть блоклиста. Мы же добавим еще и домены.
В связи с тем, что суды и РКН блокируют всё направо и налево, а провайдеры усиленно пытаются не попасть под штрафы, выписанные «Ревизорро» — сопутствующие потери от блокировок довольно велики. Да и среди «правомерно» заблокированных сайтов много полезных (привет, rutracker)
Я живу вне юрисдикции РКН, но на родине остались родители, родственники и друзья. Так что было решено придумать легкий для далеких от ИТ личностей способ обхода блокировок, желательно вовсе без их участия.
В этой заметке я не буду расписывать базовые сетевые вещи по шагам, а опишу общие принципы как можно реализовать эту схему. Так что знания как работает сеть вообще и в Linux в частности — must have.
Типы блокировок
Для начала освежим в памяти что же блокируется.
В выгружаемом XML от РКН несколько типов блокировок:
- IP
- Домен
- URL
Мы их сведем для простоты к двум: IP и домен, а из блокировок по URL будем просто вытаскивать домен (точнее за нас это уже сделали).
Хорошие люди из Роскомсвободы реализовали прекрасный API, через который можно получать то, что нам нужно:
- IP: https://api.reserve-rbl.ru/api/v2/ips/json
- Домены: https://api.reserve-rbl.ru/api/v2/domains/json
Доступ к заблокированным сайтам
Для этого нам нужен какой-нибудь маленький зарубежный VPS, желательно с безлимитным траффиком — таких много по 3-5 баксов. Брать нужно в ближнем зарубежье чтобы пинг был не сильно большой, но опять-таки учитывать, что интернет и география не всегда совпадают. А так как никакого SLA за 5 баксов нет — лучше взять 2+ штуки у разных провайдеров для отказоустойчивости.
Далее нам необходимо настроить зашифрованный туннель от клиентского роутера до VPS. Я использую Wireguard как самый быстрый и простой в настройке т.к. клиентские роутеры у меня тоже на базе Linux (APU2 или что-то на OpenWRT). В случае каких-нибудь Mikrotik/Cisco можно использовать доступные на них протоколы вроде OpenVPN и GRE-over-IPSEC.
Идентификация и перенаправление интересующего траффика
Можно, конечно, завернуть вообще весь интернет-траффик через зарубеж. Но, скорее всего, от этого сильно пострадает скорость работы с локальным контентом. Плюс требования к полосе пропускания на VPS будут сильно выше.
Поэтому нам нужно будет каким-то образом выделять траффик к заблокированным сайтам и выборочно его направлять в туннель. Даже если туда попадёт какая-то часть «лишнего» траффика, это всё равно гораздо лучше, чем гонять всё через тоннель.
Для управления траффиком мы будем использовать протокол BGP и анонсировать маршруты до необходимых сетей с нашего VPS на клиентов. В качестве BGP-демона возьмём BIRD, как один из наиболее функциональных и удобных.
С блокировками по IP всё понятно: просто анонсируем все заблокированные IP с VPS. Проблема в том, что подсетей в списке, который отдает API, около 600 тысяч, и подавляющее большинство из них — это хосты /32. Такое количество маршрутов может смутить слабые клиентские роутеры.
Поэтому было решено при обработке списка суммировать до сети /24 если в ней 2 и более хоста. Таким образом количество маршрутов сократилось до
100 тысяч. Скрипт для этого будет дальше.
Домены
Тут сложнее и способов есть несколько. Например, можно поставить прозрачный Squid на каждом клиентском роутере и делать там перехват HTTP и подглядывание в TLS-хендшейк с целью получения запрашиваемого URL в первом случае и домена из SNI во втором.
Но из-за всяких новомодных TLS1.3+eSNI анализ HTTPS с каждым днем становится всё менее реальным. Да и инфраструктура со стороны клиента усложняется — придется использовать как минимум OpenWRT.
Поэтому я решил пойти по пути перехвата ответов на DNS-запросы. Тут тоже над головой начинает витать всякий DNS-over-TLS/HTTPS, но эту часть мы можем (пока что) контролировать на клиенте — либо отключить, либо использовать свой сервер для DoT/DoH.
Как перехватывать DNS?
Тут тоже может быть несколько подходов.
- Перехват DNS-траффика через PCAP или NFLOG
Оба эти способа перехвата реализованы в утилите sidmat. Но она давно не поддерживается и функционал очень примитивен, так что к ней нужно всё равно нужно писать обвязку. - Анализ логов DNS-сервера
К сожалению, известные мне рекурсоры не умеют логгировать ответы, а только запросы. В принципе это логично, так как в отличии от запросов ответы имеют сложную структуру и писать их в текстовой форме трудновато.
К счастью, многие из них уже поддерживает DNSTap для этих целей.
Что такое DNSTap?

Это клиент-серверный протокол, основанный на Protocol Buffers и Frame Streams для передачи с DNS-сервера на некий коллектор структурированных DNS-запросов и ответов. По сути DNS-сервер передает метаданные запросов и ответов (тип сообщения,IP клиента/сервера и так далее) плюс полные DNS-сообщения в том (бинарном) виде в котором он работает с ними по сети.
Важно понимать, что в парадигме DNSTap DNS-сервер выступает в роли клиента, а коллектор — в роли сервера. То есть DNS-сервер подключается к коллектору, а не наоборот.
На сегодняшний день DNSTap поддерживается во всех популярных DNS-серверах. Но, например, BIND во многих дистрибутивах (вроде Ubuntu LTS) часто собран почему-то без его поддержки. Так что не будем заморачиваться пересборкой, а возьмём более легкий и быстрый рекурсор — Unbound.
Чем ловить DNSTap?
Есть некоторое количество CLI-утилит для работы с потоком DNSTap-событий, но для решения нашей задачи они подходят плохо. Поэтому я решил изобрести свой велосипед, который будет делать всё что необходимо: dnstap-bgp
- При запуске загружает из текстового файла список доменов, инвертирует их (habr.com -> com.habr), исключает битые строки, дубликаты и поддомены (т.е. если в списке есть habr.com и www.habr.com — будет загружен только первый) и строит префиксное дерево для быстрого поиска по этому списку
- Выступая в роли DNSTap-сервера ждет подключения от DNS-сервера. В принципе он поддерживает как UNIX- так и TCP-сокеты, но известные мне DNS-сервера умеют только в UNIX-сокеты
- Поступающие DNSTap-пакеты десериализуются сначала в структуру Protobuf, а затем само бинарное DNS-сообщение, находящееся в одном из Protobuf-полей, парсится до уровня записей DNS RR
- Проверяется есть ли запрашиваемый хост (или его родительский домен) в загруженном списке, если нет — ответ игнорируется
- Из ответа выбираются только A/AAAA/CNAME RR и из них вытаскиваются соответствующие IPv4/IPv6 адреса
- IP-адреса кешируются с настраиваемым TTL и анонсируются во все сконфигурированные BGP-пиры
- При получении ответа, указывающего на уже закешированный IP — его TTL обновляется
- После истечения TTL запись удаляется из кеша и из BGP-анонсов
- Перечитывание списка доменов по SIGHUP
- Синхронизация кеша с другими экземплярами dnstap-bgp через HTTP/JSON
- Дублирование кеша на диске (в базе BoltDB) для восстановление его содержимого после перезапуска
- Поддержка переключения в иной network namespace (зачем это нужно будет описано ниже)
- Поддержка IPv6
- IDN домены пока не поддерживаются
- Мало настроек BGP
Я собрал RPM и DEB пакеты для удобной установки. Должны работать на всех относительно свежих OS с systemd, т.к. зависимостей у них никаких нет.
Схема
Итак, приступим к сборке всех компонентов воедино. В результате у нас должна получиться примерно такая сетевая топология: 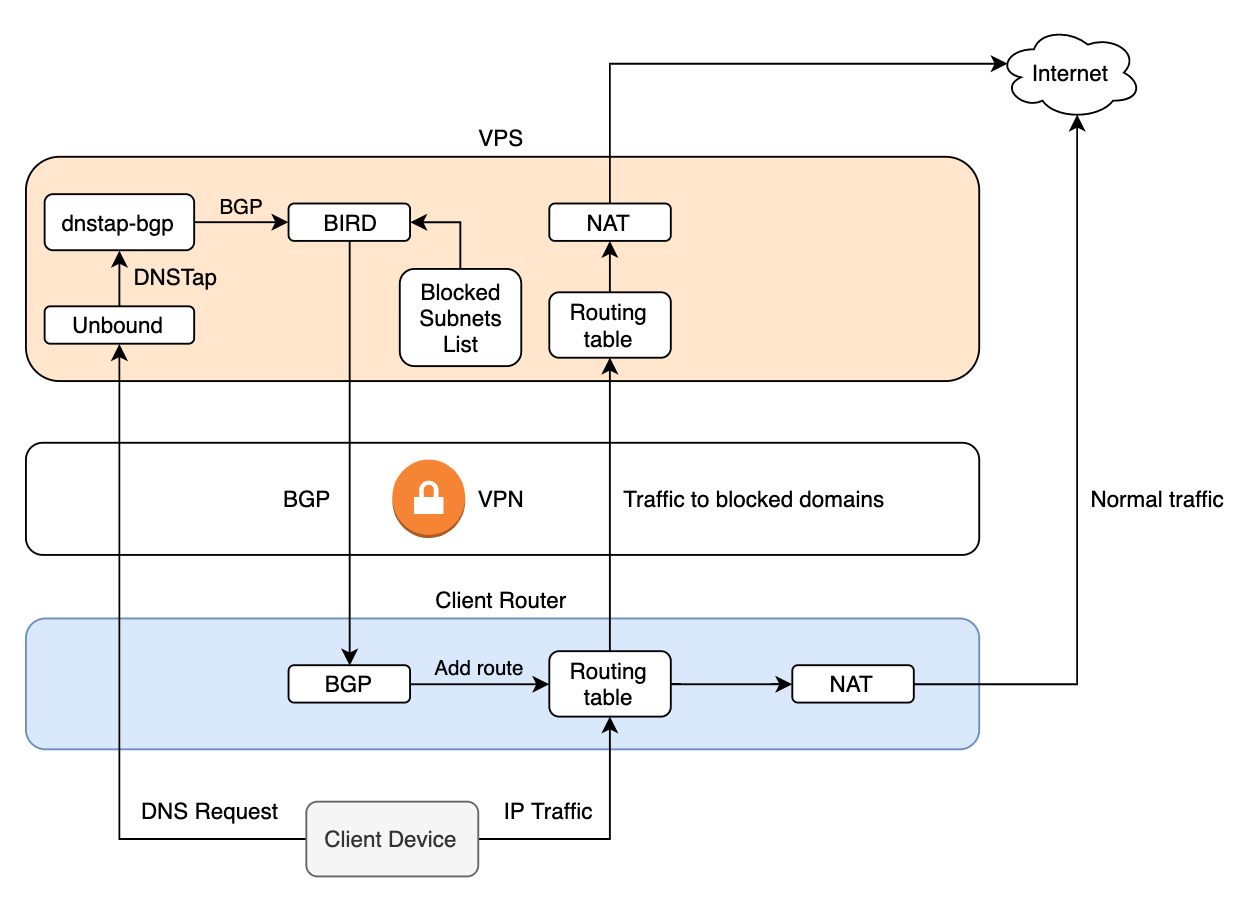
Логика работы, думаю, понятна из диаграммы:
- У клиента настроен наш сервер в качестве DNS, причем DNS запросы тоже должны ходить по VPN. Это нужно для того чтобы провайдер не мог использовать перехват DNS для блокировки.
- Клиент при открытии сайта посылает DNS-запрос вида «а какие IP у xxx.org»
- Unbound резолвит xxx.org (или берет из кеша) и отправляет ответ клиенту «у xxx.org такие-то IP», параллельно дублируя его через DNSTap
- dnstap-bgp анонсирует эти адреса в BIRD по BGP в том случае если домен есть в списке заблокированных
- BIRD анонсирует маршрут до этих IP с next-hop self клиентскому роутеру
- Последующие пакеты от клиента к этим IP идут уже через туннель
На сервере для маршрутов к заблокированным сайтам у меня внутри BIRD используется отдельная таблица и с ОС она никак не пересекается.
В этой схеме есть недостаток: первый SYN пакет от клиента, скорее всего, успеет уйти через отечественного провайдера т.к. маршрут анонсируется не мгновенно. И тут возможны варианты в зависимости от того как провайдер делает блокировку. Если он просто дропает траффик, то проблем нет. А если он редиректит его на какой-то DPI, то (теоретически) возможны спецэффекты.
Также возможны чудеса с несоблюдением клиентами DNS TTL, что может привести к тому что клиент будет юзать какие-то устаревшие записи из своего протухшего кеша вместо того чтобы спросить Unbound.
На практике у меня ни первое ни второе не вызывало проблем, but your mileage may vary.
Настройка сервера
Для удобства раскатывания я написал роль для Ansible. Она может настраивать как сервера, так и клиенты на базе Linux (рассчитано на deb-based дистрибутивы). Все настройки достаточно очевидны и задаются в inventory.yml. Эта роль вырезана из моего большого плейбука, поэтому может содержать ошибки — pull requests welcome 🙂
Пройдёмся по основным компонентам.
При запуске двух BGP-демонов на одном хосте возникает фундаментальная проблема: BIRD никак не хочет поднимать BGP-пиринг с локалхостом (или с любым локальным интерфейсом). От слова совсем. Гугление и чтение mailing-lists не помогло, там утверждают что это by design. Возможно есть какой-то способ, но я его не нашёл.
Можно попробовать другой BGP-демон, но мне нравится BIRD и он используется везде у меня, не хочется плодить сущности.
Поэтому я спрятал dnstap-bgp внутрь network namespace, которое связано с корневым через veth интерфейс: это как труба, концы которой торчат в разных namespace. На каждый из этих концов мы вешаем приватные p2p IP-адреса, которые за пределы хоста не выходят, поэтому могут быть любыми. Это тот же механизм который используется для доступа к процессам внутри любимого всеми Docker и других контейнеров.
Для этого был написан скрипт и в dnstap-bgp был добавлен уже описанный выше функционал перетаскивания себя за волосы в другой namespace. Из-за этого его необходимо запускать под root либо выдать бинарнику CAP_SYS_ADMIN через команду setcap.
Как читать ресурсы, заблокированные российскими властями Простая инструкция «Медузы»
В России началось «замедление» фейсбука. По опыту аналогичных мер, принятых против твиттера, ясно, что это может реально осложнить пользование социальной сетью — особенно неудобно будет смотреть видео и фотографии. С высокой вероятностью на этом власти не остановятся. Мы предполагаем, что уже в ближайшее время они могут начать блокировку независимых СМИ (и не только). Рассказываем, что можно сделать уже сейчас, чтобы подготовиться к жизни в новой интернет-реальности.
Научитесь обходить блокировку
Но сперва поищите мобильное приложение, выпущенное заблокированным (или еще не заблокированным!) ресурсом
Это самый простой способ. Заблокировать мобильное приложение сложнее, чем обычный сайт. Особенно если разработчики заранее встроили в него инструменты обхода блокировок. Но если его не получается найти или установить, придется идти другим путем.
«Медуза» заблокирована в России. Мы были к этому готовы — и продолжаем работать. Несмотря ни на что
Нам нужна ваша помощь как никогда. Прямо сейчас. Дальше всем нам будет еще труднее. Мы независимое издание и работаем только в интересах читателей.
Установите VPN
Это универсальный способ обхода блокировок. Он позволяет пропустить весь ваш трафик через зашифрованное соединение. Единственное, что могут сделать российские власти — попытаться заблокировать вашего VPN-провайдера. Тогда придется искать новый или учиться поднимать VPN-сервис самостоятельно (да, так тоже можно сделать).
Купите подписку на VPN, выбрав компанию, которая обещает не делиться вашими данными и проходит независимый аудит. Придется немного потрудиться: нужно найти соответствующую информацию на сайте VPN-провайдера. Хорошая новость в том, что искать не очень сложно, потому что VPN-провайдеры охотно сообщают о таком аудите (ведь от этого зависит их репутация). Проверяйте, кто именно сделал аудит: это должна быть известная компания, вроде Pricewaterhouse Coopers или Ernst & Young, информацию о которой тоже легко найти в интернете.
Хорошая новость: из этого правила есть исключение. После блокировки «Медузы» ProtonVPN предложил свою помощь, рассказав, что уже много лет поддерживает граждан тех стран, где государство систематически занимается интернет-цензурой: например, Турции, Ирана и Беларуси. И поскольку заплатить за зарубежный сервис с российской карты может не получиться, Proton предоставляет пользователям бесплатную версию своего VPN. Миссия ProtonVPN аналогична целям нашей работы — обеспечить свободу слова и свободное распространение информации. Никакой рекламы, никаких ограничений по объему трафика, никаких лог-файлов, по которым вас можно было бы вычислить. Разработчики ProtonVPN допускают, что их начнут блокировать в России, и к этому тоже готовятся.
Установите расширение для браузера, помогающее обходить блокировки (рекомендуем два, сделанных специально для пользователей из России)
VPN-расширение «Обход блокировок рунета» пытается обойти блокировку только для запрещенных сайтов из так называемого единого реестра запрещенной информации Российской Федерации.
Аналогичное расширение Censor Tracker от «Роскомсвободы» еще и предупреждает, если посещаемый вами сайт считается в России организатором распространения информации (то есть обязан следить за своими пользователям и передавать информацию о них по запросу властей, в том числе сообщения и весь расшифрованный трафик).
Попробуйте Tor-браузер
Скачайте и установите приложение на компьютер или андроид-телефон (владельцы айфонов и айпадов могут скачать браузер от стороннего разработчика). В конце 2021 года власти России начали бороться с этой анонимной распределенной сетью. Чтобы обойти блокировку, многие пользователи используют так называемые мосты — непубличные узлы сети Tor. Список из нескольких таких мостов можно получить прямо в настройках браузера, на сайте проекта или с помощью электронной почты (правда, на письмо ответят, только если вы отправили его с учетной записи Gmail или Riseup). Вы получите несколько строк, которые нужно будет вставить в соответствующее поле в настройках браузера — а после этого сможете подключиться к анонимной сети, несмотря на блокировку.
Другие важные инструкции по пользованию интернетом в России
Найдите альтернативные каналы получения информации от СМИ и НКО
Практически все СМИ и НКО работают на разных платформах. Попробуйте найти (желательно заранее) и подписаться на заблокированный ресурс в телеграме, инстаграме, ютьюбе, ВК, твиттере и фейсбуке.
Подпишитесь, даже если эти платформы кажутся вам не самыми удобными. Там вас наверняка своевременно оповестят, каким образом можно получить доступ к заблокированному ресурсу (если дойдет до такого).
Что делать, если РКН заблокировал сайт. На примере личного опыта
Всем привет, произошла у нас не очень приятная ситуация. В один прекрасный момент, при посещении нашего сайта, браузеры вдруг стали ругаться на недействительный сертификат SSL. После чего сайт стал постепенно «отваливаться». У кого-то просто появлялось сообщение, что сайт недоступен, кому-то провайдеры уже начали выдавать табличку о «заблокирован в связи с наличием запрещенной информации». В реестр РКН был внесен адрес сайта и IP сервера.
Я не буду погружаться в подробности блокировок, на это на VC есть хорошая статья. Что примечательно — она появилась в день, когда нас заблокировали.
Вас могут заблокировать по куче разных причин, про которые можно прочитать в статье выше.
В теории, если у вас внесудебная блокировка, все должно происходить так:
1. РКН уведомляет вашего хостера о наличии запрещенной информации
2. Хостер уведомляет вас. После чего у вас есть 24 часа на «устранение нарушений». В противном случае РКН вносит вас в реестр и у вас начинаются проблемы.
3. Чтобы проверить, внесли вас в реестр или нет, пользуйтесь «сервисами» самого РКН. Важно! Если у вас кириллический домен — ищите по punicode адреса сайта. А не «рога-и-копыта.рф»
4. Если вы не успели устранить нарушение и уже попали в реестр, то вы должны устранить все нарушения. Причем не только материал, на который возбудился РКН, но и любые ссылки на него.
5. После того, как вы устранили нарушение, идете на сайт РКН на форму обратной связи — выбираете пункт «Информация об ограничении доступа», затем «Вы являетесь владельцем ресурса и хотите сообщить об устранении нарушений». Заполняете форму и ждете.
По данным FAQ на сайте РКН, в теории, если нарушение устранено, вы должны быть разблокированы в течении 3 дней после подачи уведомления. Но это теория. практика, к сожалению, не так оптимистична. По крайней мере в нашем случае. Есть мнение, что в течении 3 дней разблокируют только если вас заблокировали по распоряжению Минкомсвязи, а если ФНС, МВД и прочие ведомства — это надолго.
Мы попали в реестр, потому что хостеру не пришло никаких предупреждений от РКН. Точнее пришло, но неделю спустя после фактической блокировки.
Первое что нужно выяснить, если вы уже в реестре
1. «Кто» вас заблокировал — это могут быть разные ведомства. В нашем случае инициатором блокировки была ФНС. Эту информацию вы можете найти в поиске по реестру на сайте РКН
2. За что заблокировали. Тут сложнее. Поиск в реестре не показывает конкретно за что. Только тип ограничения — к сайту или странице. А к какой странице — догадайся сам.
Узнать конкретно за что — можно разными путями. Можно попробовать написать хостеру, но более быстрый и простой путь — через сайт Роскомсвобода
В нашем случае, причиной блокировки оказалась «левая» страница на сайте, с рекламой онлайн казино, которая попала туда в результате взлома еще несколько месяцев назад. Нас взломали, закинули на сайт несколько html с «запрещенкой» и скрытые ссылки в футер сайта на них. Видимо одну ссылку проиндексировал поисковик и РКН сказал «фас».
Вычистив сайт мы на следующий же день написали в РКН через форму обратной связи и на [email protected].
Не ждите вменяемого ответа. Мы писали в итоге несколько раз и либо в ответ не получали ничего, либо, примерно через сутки, ответ робота в стиле «информация принята к рассмотрению».
К сожалению, за 3 дня отведенных по закону, ничего не изменилось. Поэтому, погуглив интернеты, решили пойти другим путем. Написали заявление непосредственно в ФНС, по решению которого были заблокированы.
Первая горькая пилюля. По закону у них (да и у других «органов») есть на ответ 30 дней. И будьте уверены, раньше вы ответ не получите. В нашем случае ответ из ФНС мы получили ровно через 29 дней.
В течении этого времени, мы несколько раз писали в РКН через форму обратной связи и на почту, но неизменно получали только ответ робота.
Где-то за 2 дня до ответа из ФНС, решили пойти другим путем. Не просто заполнили форму на сайте РКН, но и пристегнули к форме скан бумажного варианта заявления на имя г. Жарова, от владельца доменного имени с подписью. Не знаю, сыграло это роль или просто совпадение, но спустя 2 часа, после того как мы получили ответ от ФНС, что они к нам претензий более не имеют, пришло и письмо от РКН с тем, что «ваше заявление принято — срок рассмотрения. 29 декабря (то есть спустя те же 30 дней от момента подачи).
Сайт удалили из реестра примерно через неделю после ответа из ФНС. Итого мы были под блокировкой 35 дней. Что для многих компаний — смерти подобно. И еще какое-то время пройдет, пока ограничения начнут снимать провайдеры
Поэтому можно сделать следующие выводы..
1. Если вы попали в реестр, устранили нарушение, уведомили РКН, но вас не разблокировали в течении 3 дней, готовьтесь к тому, что это надолго — скорее всего на месяц. Поэтому ждать или «переезжать» — принимайте решение сами. Мы ждали почти 1.5 недели, но потом решили «переезжать» на другой домен.
2. На вас и ваши трудности — всем. ну вы поняли. Как-либо ускорить процесс, «объяснить ситуацию» и прочее — бесполезно. Можно только долбить куда только можно — в надежде, что что-то сработает.
3. Когда отправляете через форму заявку на разблокировку, не поленитесь сделать «бумажное» заявление, подписать, отсканировать и пристегнуть к письму. В идеале его еще и обычной почтой в РКН направить. Есть подозрение, что в этом случае будет хотя бы более понятная реакция с «регистрацией заявления» и сроками рассмотрения.
4. Если вас не разблокировали за 3 дня — пишите заявление в то ведомство, которое вас заблокировало. Попробуйте так-же написать заявление в РКН и отправить его через «форму обратной связи» РКН, выбрав «Центральный аппарат. Можете попробовать даже через Kremlin.ru — чем черт не шутит, говорят иногда помогает.
5. Главное, на что нужно напирать в заявлениях в п.4, это то, что вы устранили нарушения, уведомили об этом РКН и что вас по закону должны разблокировать за 3 дня, чего не произошло. Желательно прикладывая доказательства, хотя бы скриншот ответа робота РКН, чтобы была видна дата ответа. Что вы действительно уведомили и ответ от РКН получили.
К сожалению, ни один из способов не дает гарантии какой либо быстрой реакции от ведомств. Закон у нас только «для друзей».
Отдельно хотелось бы сказать «о реакции» @66957-timeweb . Она просто феерична. Когда мы приняли решение о переезде и решили поменять IP сервера в настройках DNS, то NS сервера таймвеба стали отдавать IP 127.0.0.1
В ответ на запрос в саппорт таймвеба в стиле WTF — нам ответили «вы под блокировкой РКН, поэтому вот, у нас автоматика так работает». И перенаправили запрос в юридический отдел Таймвеба. А там.. о чудо. срок ответа 30 дней и тишина.
На то, что РКН ограничивает доступ только на территории РФ, а таким методом они перекрыли кислород вообще, по всему миру, им плевать. Скорее всего расчет на то, что никто в суд не побежит а побегут менять ns сервера — баба с возу, кобыле легче.
Что собственно и пришлось делать. Из-за этой подставы со стороны Таймвеб пришлось купить на время дешевый тарифный план у одного западного хостера ( с нашими решили уже не рисковать) и указать их NS сервера — так получилось поменять IP для настройки переадресации. Так что, если вас не добил РКН — Таймвеб ему поможет. Браво коллеги. Я конечно понимаю, что видимо Таймвеб уже огреб проблем от РКН и теперь дует на воду, но поведение все равно скотское.
1. «Будьте разборчивее в связях» — заблокировать вас могут за что угодно, за коммент, за «левый» материал. Никто разбираться не будет. Это вы будете доказывать, что не верблюд. И главное — если вас вовремя уведомили, времени на поиск и исправление — в обрез. 24 часа.
2. Если попали под блокировку и вас быстро не разблокировали, учтите что это может быть надолго — до месяца точно.
3. Проверенных и гарантированных способов ускорить снятие блокировки — нет.
4. Некоторые отечественные провайдеры — с удовольствием помогут вас «добить» если у РКН не получилось с первого раза.