ВТБ: мошенники создают приложения для «проверки» смартфонов на уязвимость

ВТБ сообщает об очередной опасной мошеннической схеме: злоумышленники звонят клиентам, представляются «специалистами технической поддержки» и предлагают установить на смартфон «официальное» приложение банка для проверки устройства и поиска уязвимостей. Отличие от других схем состоит в том, что злоумышленники начали самостоятельно разрабатывать подобные программы. После установки такого приложения они получают удаленный доступ к смартфону и пытаются вывести деньги из онлайн-банка.
На первом этапе мошенники под видом специалистов из технической поддержки банка связываются с клиентом. Звонки совершаются по любому каналу связи, но преимущественно — в мессенджерах. Для убедительности используется логотип банка или подпись «Тех. поддержка». Клиенту сообщают, что в личном кабинете его банковского приложения заметили новые подключенные устройства или мошеннические операции. Далее ему предлагают скачать якобы «сертифицированное приложение» банка для проверки телефона на уязвимости, присылают ссылку на фишинговый сайт с подробной инструкцией, которая объясняет, как установить приложение.
После установки пользователю предлагают запустить новую программу, сообщить «оператору» идентификационный номер (который является кодом доступа) и открыть свой мобильный банк. Таким образом, мошенники получают удаленный доступ к устройству, обладают полной конфиденциальной информацией и данными онлайн-банка, после чего начинают попытки похищения средств. Приложение, которое просят установить мошенники, является программой удаленного управления для телефонов на Android.
Мошенники используют звонки через мессенджеры, поскольку они бесплатны, их можно автоматизировать для массированных атак, а также есть возможность скрыть номер телефона и показывать название организации или логотип.
«Ежемесячно пользователи ВТБ получают в среднем около полумиллиона звонков от мошенников и сообщают о них в банк. Это позволяет нам оперативно фиксировать изменения в схемах и предупреждать об этом клиентов. В основном звонки совершаются через мессенджеры, сегодня таким образом проходит каждый пятый вызов, при этом злоумышленники все время меняют способ обмана. Если раньше для получения удаленного доступа «жертве» предлагали перейти в магазины приложений и скачать стороннюю программу, то сегодня мошенники научились создавать отдельные сайты и разрабатывать фейковые приложения «техподдержки», мимикрирующие под сервисы банков. Реальные сотрудники никогда не попросят установить себе на смартфон какие-либо дополнительные приложения для проверки устройства, мы настоятельно просим клиентов не доверять таким «специалистам», не устанавливать подозрительные приложения на смартфоны. Если возникли любые сомнения, просим перезванивать в контакт-центр банка или обращаться в офисы – это поможет сохранить ваши средства», – комментирует Дмитрий Романов, начальник отдела качества процессов цифровых каналов департамента цифрового бизнеса ВТБ.
ВТБ напоминает, что о подозрительных звонках и ссылках клиенты всегда могут оперативно уведомлять через чат-бот банка – все подобные заявки обрабатываются специалистами ВТБ, а мошеннические номера телефонов и фишинговые ссылки блокируются.
Как мошенники используют приложение RustDesk
Для чего была создана программа RustDesk Remote Desktop?
RustDesk — это «приложение для удаленного рабочего стола с открытым исходным кодом, альтернатива TeamViewer с открытым исходным кодом». Обратите внимание, правильное название программы — не Rusdesk (как вам слышится от телефонных мошенников), а RustDesk. Ещё вариант произношения — «раст деск» или «руст деск».
Эта программа была создана для облегчения работы службам технической поддержки пользователей, системным администраторам, изначально для персональных компьютеров с ОС Windows. Если пользователь не может сам решать проблемы со своим компьютером и у него установлена программа RustDesk Remote Desktop, то сисадмин может удаленно подключиться к его компьютеру и работать на нем удаленно, как будто он за ним сидит.
Дело в том, что широко известная программа TeamViewer больше не работает в России с 2022 года, а её отечественный аналог AnyDesk стал платным. Поэтому разработана новая бесплатная программа — RustDesk.
Программа Rust Desk бесплатная и доступна под 6 разных операционных систем, в том числе Android и iOS. RustDesk можно использовать для удаленного управления смартфоном.
С лета 2022 года только версию для Android скачали уже более 100 тыс. пользователей. К сожалению, часть этой популярности добавляют мошенники, использующие эту программу чтобы красть денежные средства у доверчивых граждан.

Как используют программу RustDesk мошенники
Мошенники звонят клиентам банков по фрагментам базы, «утекшим» из Сбербанка, ВТБ, Тинькофф и другим, применяют приемы «социальной инженерии». Многие граждане слишком доверчивы, а их компьютерная и финансовая грамотность оставляет желать лучшего.
Телефонные мошенники говорят, что они якобы «из банка», разными приемами запугивают будущую жертву и принуждают поставить на свой смартфон чудо-программу, которая якобы поможет воспрепятствовать краже денег, мошенническому переводу, взятию кредита и т.п.
При этом, они могут назвать эту программу «поддержка Сбербанка», «поддержка ВТБ», просто «поддержка», антивирус или как-то еще. В 2023 году речь идет о программе RustDesk, она достаточно популярна и легко находится в Google Play по массе подобных безобидных фраз, например:

Поэтому мошенники просят клиентов ВТБ установить программу «поддержка ВТБ», клиентов Сбера — программу «поддержка Сбербанка» — это и есть Rust Desk. В Google Play немало соответствующих отзывов от пользователей и крайне низкий рейтинг приложения:

После установки RustDesk, жертва передает мошенникам свой RustDesk ID, даёт согласие на подключение, и мошенники получают полный доступ к смартфону через интернет. Дальше они могут делать что угодно — вывести все деньги потерпевшего в другой банк. А клиент остается у «разбитого корыта» без денег.
Доказать взлом счета в данном случае будет невозможно, т.к. взаимодействовать с банком в данном случае будет непосредственно Ваш телефон или компьютер. Для банка нет совершенно никакой разницы кто двигал мышь, нажимал на клавиши клавиатуры или тыкал в экран смартфона: Вы или мошенник, главное что сигнал пришёл с Вашего устройства.
Примеры кражи денег
Банки — разные, Альфа, Хоум кредит, Сбербанк, ВТБ.
16.06.2023 — 90000 рублей, программа RustDesk, ВТБ.
Мне 16 июня 2023 позвонили на телефон и представились как сотрудник банка ВТБ и сказали что кто то хочет от моего имени перевести деньги на свой счёт. Чтобы предотвратить это нужно скачать приложение RustDesk . Я поверил этому человеку так как он знал все мои персональные данные, моё имя инициалы и мою дату рождения. После этого мне даже пришло сообщение от ВТБ, но сотрудник сказал что мне код говорить не нужно. …. Я скачал приложение которое мне сказали. Потом сказали занимайтесь своими делами телефон или в карман положите или на стол, но звонок не отключайте . Я так и сделал потому что воспользовались моим доверием, так как я подумал что это сотрудник банка ВТБ. После 5 минут мне пришло сообщение что списано 90 000 рублей по реквизитам…
25.05.2023 — Под диктовку мошенников воспитательница из Саяногорска установила приложение RustDesk Remote Desktop — и осталась с кредитом.
20-летняя воспитатель детского сада из Саяногорска поверила в то, что по доверенности от ее имени злоумышленники пытаются оформить кредит. И это при том, что никаких доверенностей девушка никому не давала. Лжеполицейские и псевдобанкиры убедили горожанку установить приложение удаленного доступа RustDesk. Ей объяснили, что с его помощью она убережёт свои деньги.
Но на деле вышло иначе: с помощью установленной программы мошенники получили доступ к личным кабинетам банков и счетам потерпевшей, оформив на нее кредит в сумме 160 тысяч рублей.
Затем аферисты заставили девушку снять эти деньги и перевести на счет, который продиктовали ей по телефону, а затем оформили на нее кредитную карту на 63 тысячи рублей в другом банке, переведя и эти деньги в свою пользу.
Приложения удаленного доступа и поиск в googleplay
Позвонили мошенники, в процессе разговора предложили установить приложение «поддержка ВТБ» из плеймаркета. Любопытно, что при наборе в поиске «поддержка ВТБ» первыми в списке появляются приложения для удаленного доступа, которые никакого отношения по названию с «поддержка ВТБ» не имеют. Может кто объяснит, как это работает?
Удивительно! Если написать в плеймаркете поддержка свиристелек, тоже вылезет приложение для удаленного доступа. Голову включай, васян!
Новая схема?
На выходных забыл карту в ресторане. Когда вспомнил, позвонил в банк, а ее уже заблокировали без меня, по звонку того, кто ее обнаружил. В понедельник иду в банк(ВТБ), заказываю перевыпуск. В среду забираю новую карту.
Теперь самое странное! В четверг звонок на Ватсапп, якобы из ВТБ, о том, что я заказывал перевыпуск дебетовой карты и она готова. Были сразу мною посланы.
Про то, что работники ВТБ сливают информацию, на это уже не обращаешь внимание. Интересна новая схема развода. Если бы не получил карту днем раньше, кто знает, как бы я повел себя.
Ответ на пост «ВТБ: еще один способ налюбилова от имени банка»
Ушёл по вашему посту ругаться в гугл. Техподдержка, внезапно, околочеловеческим языком заговорила. Почему внезапно? Потому, что в части контактов с поддержкой гугла всегда исторически сложно было выйти на живых людей. Бывалые разработчики с этим знакомы. Причём, независимо от локации. Гугл строчил отписки, в которых отчётливо просматривалась речь робота и полное отсутствие понимания ситуации. Штош. Оставил жалобу в крайне ругательном виде где-то на Google Play. Именно на него. Не на приложение, выдающее доступы. Что получил в ответ:

Стандартное блаблабла. расскажите в чём дело. Окей. Нам несложно. Рассказываем:
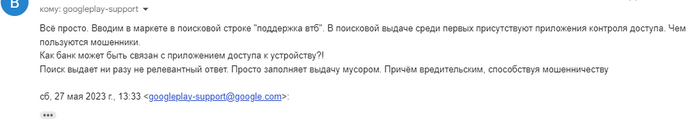
А вот в ответ уже получаем отписку из разряда «мопед не мой»:
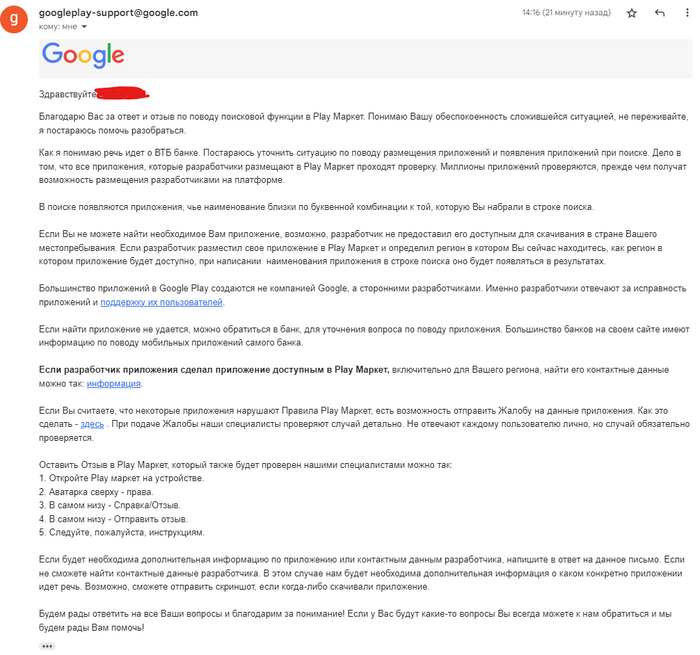
Что-то вроде — дело может быть в приложении банка (намекая на его недоступность в маркете), в сторонних разработчиках (намекая на мошенничество со стороны приложения по шарингу доступа), но точно не Google. Неее, ни в коем разе. Вы что? Как вы могли подумать на такую честную компанию? Расчёт на дурачка.
Тут меня немножко бомбануло, бахнул ответное письмо.
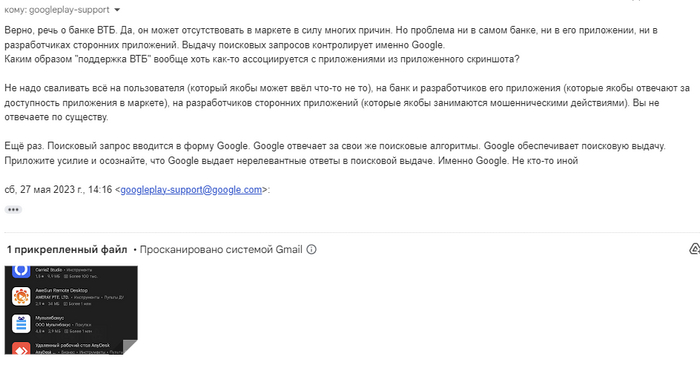
Для ЛЛ, попросил вникнуть в суть проблемы и прикрепил скриншот поисковой выдачи. Более чем уверен, что оригинального поста не было бы, если бы гугл действительно работали над релевантностью своей поисковой выдачи, но будем посмотреть как дальше будут отмазываться.
З.ы. Ни к чему не призываю, но возможно, поток обращений такого характера позволит как-то повлиять на такого мамонта, как гугл.
ВТБ: еще один способ налюбилова от имени банка
Рассказано мамой. Входящий звонок, номер обычный российский, после ответа хорошо поставленный женский голос начинает втирать — мол, с вашей карты пытались снять средства, перевод мы заблокировали, далее пустое бла-бла-бла минут десять — и что странно, личные или еще какие-либо данные не вымораживают. По итогу — приятного вам дня, до свидания.
Мама рассказывает мне об этом — какой хороший банк, безопасники делом занимаются, а не вола долбят. А я-то в прошлом работала в настоящей СБ и знаю, че там и как — в общем, позвонят еще, они не получили что хотели, жди. Включила на мамином смартфоне запись вообще всех звонков, строго-настрого наказала не называть вообще никаких данных, даже имени, т.к. "банк всегда знает, кому именно он звонит", а также ничего не скачивать и не переходить ни по каким ссылкам — и с тем и отчалила.
Проходит где-то неделя-полторы, мама сообщает — опять звонили, опять такая же вода. Ну а я че — прыг в машинку и до мамы, слушать запись. Вкратце суть такая — а вы знаете, что приложение под вашим логином установлено не только у вас, но еще у какого-то кренделя из Омска на Айфоне? Ну это не беда, ща мы вам поможем сменить логин и пароль — наберите в плеймаркете "поддержка ВТБ" и установите первое приложение в выдаче, найти его легко, оно фирменного синего ВТБшного цвета. Тут мама, вспомнив наказ своей дочи, вешает трубку, а доча интереса ради лезет в плеймаркет посмотреть, че там за "поддержка ВТБ, первая в выдаче". И таки да, по такому запросу действительно первой в выдаче значится приложуха с синим логотипом — RustDesk Remote Desktop:

И хрень сия — не что иное, как ПО для удаленного управления смартфоном:
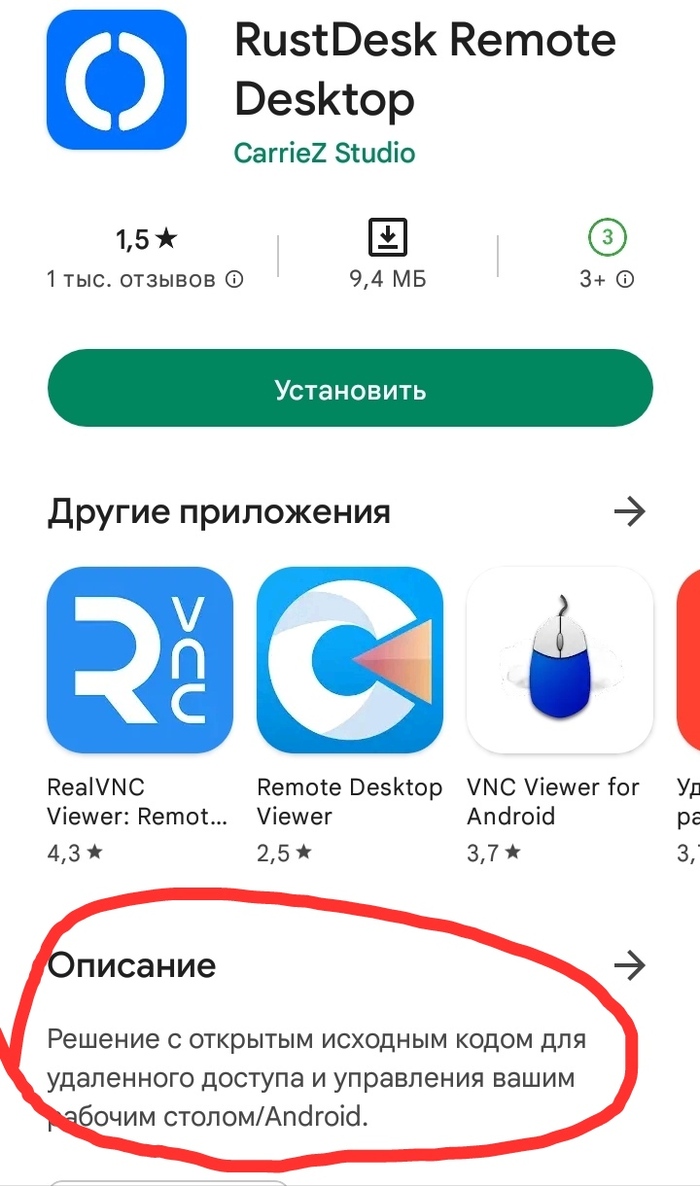
В общем, не знаю, старый это способ налюбилова или свежевыдуманный — но будьте бдительны: це не ВТБ, це хлопчики з Днiпропетрiвську чудят. С настоящего ВТБ вам могут позвонить лишь в одном случае — если вы торчите им на бабки.
Ответ на пост «Как на меня без моего ведома оформили микрозайм и списали деньги с карты»
Про ВТБ я добавлю от души. Возможно, конечно, это совпадение — но не думаю.
Большую часть своей жизни не являлась клиентом банка ВТБ, но несколько месяцев назад по работе завести там счет (сразу с ИП, что, возможно, влияет — а может и нет). И сразу же, как из рога изобилия, на меня посыпался шквал звонков от всяческих колл-центров с разнообразным спамом. От каких-то сомнительно-навязчивых рекламных предложений до откровенного мошенничества. Сейчас многие дельцы взяли за моду звонить не напрямую через сотовую связь, а через вотсап, представляясь именно поддержкой банка ВТБ (что явно не случайно, так как они уверены, что у меня есть их счет). На мое личное недоумение, за каким чертом мошенники звонят через вотсап, так как на мой взгляд, это намного более подозрительно, нашла ответ в интернете — якобы значимый процент людей посторонние звонки на телефон настораживают, а вот звонки через мессенджеры воспринимаются как нечто более персональное и доверительное. К тому же, это способ обходить различные программы по блокировке спам-звонков. Ну и до кучи — в вотсапе можно смело поставить себе на аватарку логотип банка, и это может попробовать добавить доверия и официальности такому звонку:


Ну и говорят, что создавать сменные-поддельные номера в вотсап намного проще, чем сотовые номера. Нет смысла даже замазывать номер выше, он все равно не рабочий. Кроме того, участились звонки всяческих ложно-полицейских из «Главного управления МВД по Москве и Московской области» (на вопрос, с каких это пор у нас появилось объединенное управление, вместо двух отдельных по Москве и отдельно по области, звонивший настойчиво предлагал «проверить их адрес в интернете»). Эти не-товарищи настаивают на том, что якобы с моего счета ВТБ проходило спонсирование всяческих нехороших лиц, и при этом сообщают, что так как сейчас в этом разговоре будет разглашаться информация по следственному процессу, я должна быть оповещена о том, что запрещено разглашать информацию из этого звонка и запрещено допускать к нему третьих лиц (лол, звонок сразу был передан на громкую связь, чтобы близких повеселить). Не то, что эти звонящие очень беспокоят, но они крайне настойчивы, и пытаются придумать миллион оправданий и пояснений своим действиям (в каком там пункте договора с ВТБ сообщается о том, что сотрудники банка могут связываться и посредством мессенджеров, если это было зафиксировано в договоре) и что какие-такие несметные ужасы мне будут грозить за разглашение информации (все, собираю манатки, валю на хату). Но раз эти дельцы орудуют, значит, клиент их все же находится. Напомню, что клиентами банка ВТБ являются в принудительном порядке многие работники государственных организаций. И для меня лично очевидно, что этот банк достаточно плохо охраняет данные своих клиентов. Предупредите, пожалуйста, своих родных и знакомых, особенно пожилых, о том, чтобы они были бдительны и были в курсе опасности таких звонков. И что банк ни в коем случае не будет просто так звонить неожиданно через мессенджер (ну, разве что банк Точка так реально делает, но вы про это явно будете в курсе), и что дознаватели-следователи, в случае реальной необходимости, будут приглашать вас для дачи показаний в реальное отделение, а не рассказывать вас сугубо секретную информацию о ходе дела по телефону.
ВТБ: мошенники выдают программы удаленного доступа за сервисы киберзащиты
По данным ВТБ, телефонные мошенники стали чаще похищать деньги с использованием программ для удаленного доступа. Злоумышленники убеждают клиентов установить специальные приложения для дополнительной защиты средств либо для обновления банковского сервиса.
Мошенники обзванивают россиян с помощью робота, который сообщает о подозрительной активности в интернет-банке или мобильном приложении. Под видом сотрудника банка злоумышленник информирует, что со счета клиента пытались совершить международный перевод SWIFT, но операция была приостановлена. Когда клиент сообщает, что не проводил таких действий, его начинают убеждать, что это мошенническая активность и для защиты средств необходимо проверить работоспособность мобильного банка.
Для этого «жертву» просят зайти в магазин приложений и скачать на смартфон специальную сервисную программу, а затем сообщить уникальный адрес устройства и код для подключения к нему. Если озвучить эти данные, третьи лица получат дистанционный доступ к смартфону и к одноразовым кодам из СМС.
За сервисную программу мошенники выдают приложения, которые обычно используются для удаленного доступа или настройки устройства. Это повышает уверенность собеседника, что в момент звонка проводятся меры по усилению безопасности счета. В разговоре злоумышленники настаивают, что через СМС банк уже информировал клиента о необходимости установки такого программного обеспечения, также об этом якобы просили и при обслуживании в офисе. Мошенники рассчитывают, что клиенты ошибочно вспомнят реальные советы по обновлению мобильных приложений, которые многие игроки давали весной 2022 года на фоне удаления мобильных приложений из магазинов приложений.
Злоумышленники используют и другие нестандартные приемы, чтобы сделать свою легенду более правдоподобной. Клиенту присылают СМС для «проверки привязки номера», подчеркивая, что в целях безопасности код из сообщения называть не надо. На самом деле СМС не имеет никакого отношения к данной схеме мошенничества и отправляется с фейковым именем и с подменного номера.
Для убедительности злоумышленники также просят провести оценку качества обслуживания при последнем визите в отделение или предлагают оперативно посетить офис, чтобы подключить защиту интернет-банка или мобильного приложения. В качестве альтернативы предлагается сделать это дистанционно – в расчете на то, что клиенты выберут наиболее быстрый и удобный способ, продолжив телефонный разговор.
«Клиенты банков уже знакомы с самыми распространенными техниками социальной инженерии, поэтому злоумышленники меняют сценарии, чтобы постоянно «мимикрировать» под киберзащиту. Они демонстративно не запрашивают персональные данные, потому что это вызывает подозрение, но под разными предлогами убеждают установить приложение для удаленного доступа к смартфону. Однако настоящие сотрудники банка этого не делают, поэтому если в описании программы упоминается «удаленный доступ», то вы точно имеете дело с мошенниками. Мы просим клиентов быть бдительными и не загружать на устройство никакие посторонние приложения, которые могут рекомендовать фейковые «специалисты». Список всех банковских сервисов размещен на официальном сайте ВТБ», – отметил Никита Чугунов, руководитель департамента цифрового бизнеса, старший вице-президент ВТБ.