Выпуск сертификата ЭП ОВ для продуктивных обменов с помощью портала заявителя ФК
Для начала работы в личном кабинете удостоверяющего центра Федерального Казначейства на компьютере заявителя с ОС Windows должны быть:
- Установлен один из следующих браузеров: Internet Explorer (версии 9 или выше), Яндекс.Браузер версии 18.9.1.954 и выше, Chromium-gost версии 83.0.4103.61 и выше.
- Установлена сертифицированная версия СКЗИ КриптоПро CSP 4.0 и выше либо ViPNet PKI Client (Инструкция по установке ViPNet PKI Client).
- Установлен « КриптоПро ЭЦП Browser plug-in» (в случае использования ViPNet не требуется).
- Установлены сертификаты Минцифры России (ГУЦ) и УЦ ФК согласно инструкции.
- Проверить настройку АРМ можно тут — проверить.
Формирование запроса для смены сертификата
Как создать запрос и получить сертификат без посещения ТОФК подробно разобрано в видео. Или ознакомьтесь с текстом далее:
Для формирования запроса на смену сертификата необходимо выполнить следующие действия:
1. Подключите к компьютеру ключевой носитель (Рутокен, eToken и др.).
2. Осуществите вход в личный кабинет авторизованного пользователя Портала Заявителя, нажав на кнопку «Войти по сертификату» в блоке «Смена сертификата» открытой части Портала Заявителя, расположенного по адресу https://fzs.roskazna.ru/. Либо закрытой части Портала Заявителя, расположенного по адресу https://lk-fzs.roskazna.ru/ (Рисунок 1).
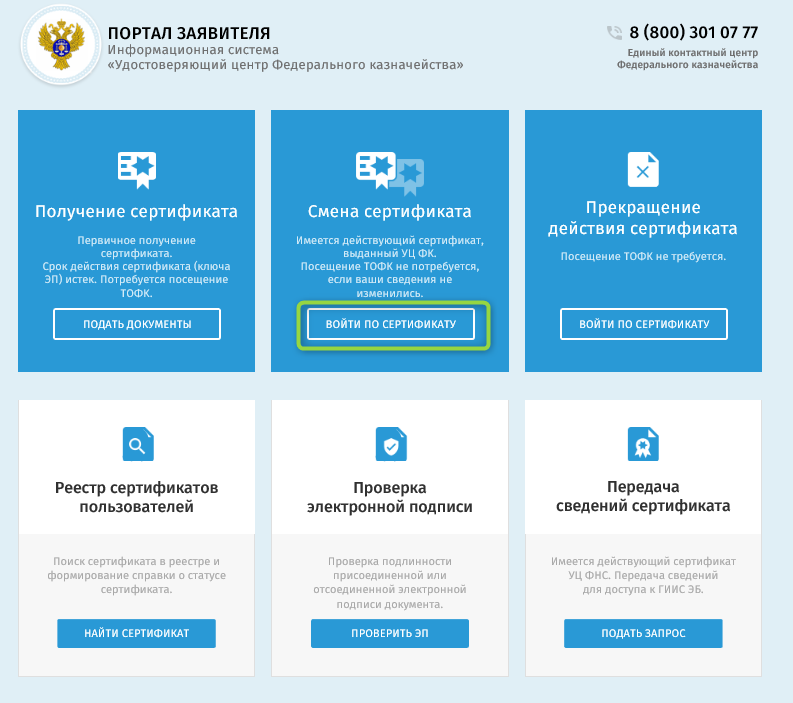
Рисунок 1. Главная страница открытой части Портала Заявителя
3. В отобразившейся форме «Формирование запроса на сертификат» проверьте все необходимые сведения (Рисунок 2).
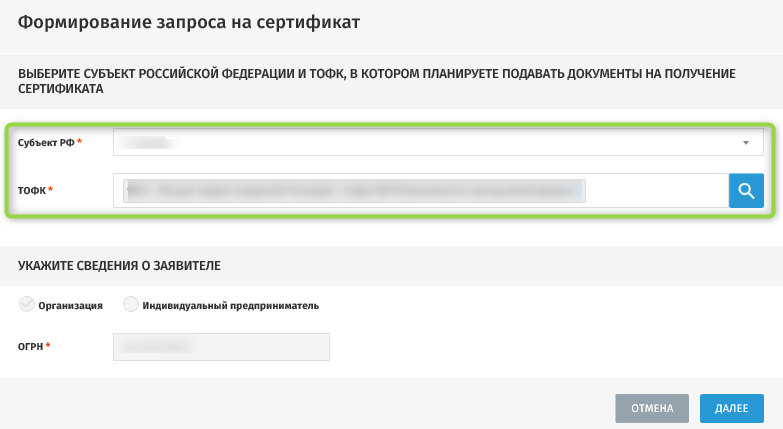
Рисунок 2. Формирование запроса на сертификат.
4. В отобразившемся блоке «Формирование сведений для подачи запроса на сертификат» проверьте заполненные поля и выберете запрашиваемый тип сертификата — «сертификат юридического лица без ФИО».
5. В разделе «Сведения документа, удостоверяющего личность», нажмите на кнопку «Внести сведения» (Рисунок 3).
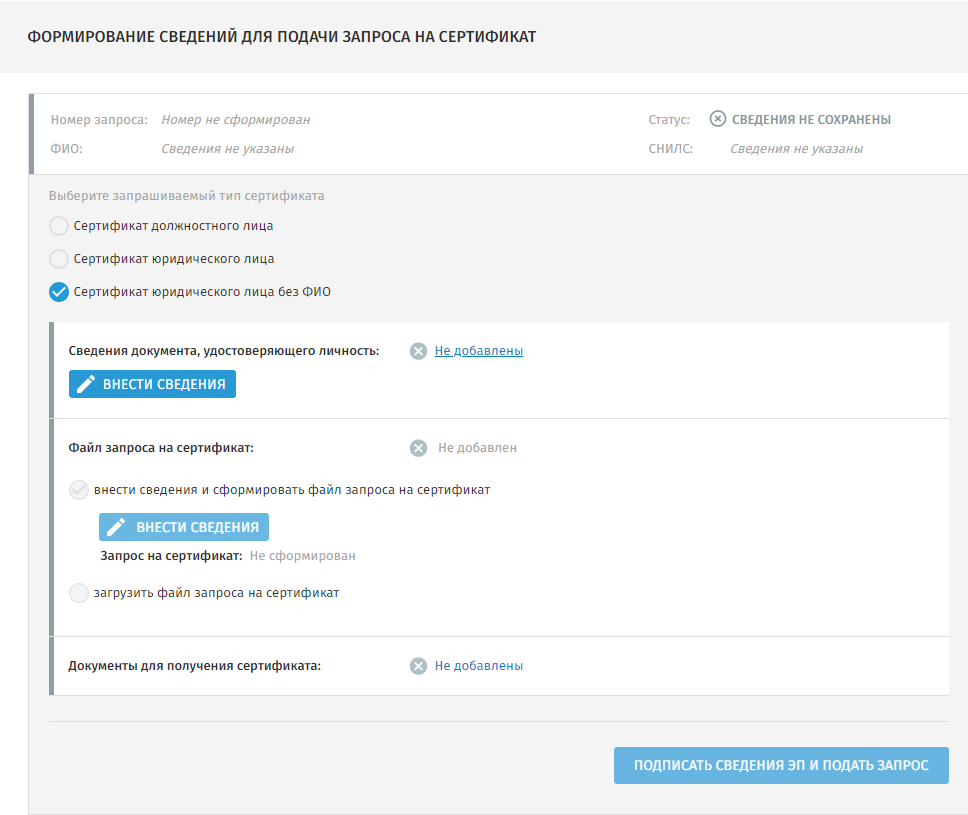
Рисунок 3. Блок «Сведения документа, удостоверяющего личность». Кнопка «Внести сведения»
6. В отобразившейся форме «Внесение сведений о документе, удостоверяющем личность» проверьте данные или, в случае изменения документа по сравнению с поданным ранее запросом, выберите тип документа, удостоверяющего личность, и заполните обязательные поля формы (Рисунок 4).
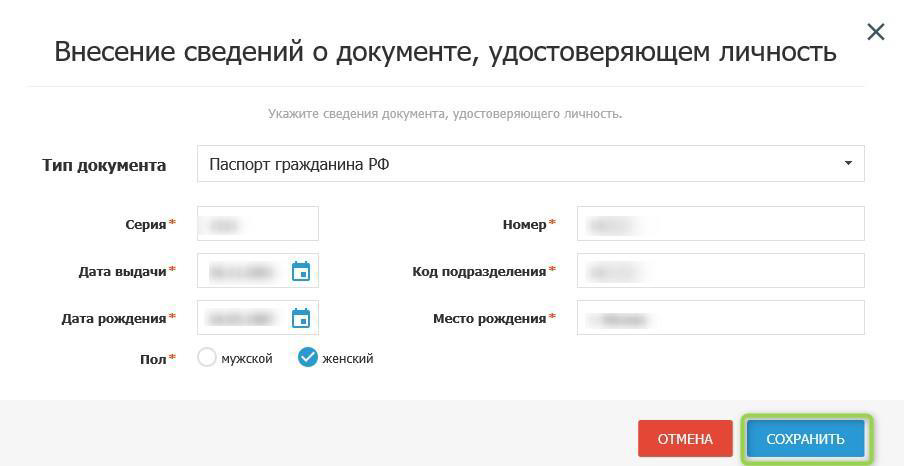
Рисунок 4. Форма «Внесение сведений о документе, удостоверяющем личность»
7. Нажмите на кнопку «Сохранить» для сохранения внесенных сведений и перехода к следующему шагу.
8. В отобразившемся блоке «Формирование сведений для подачи запроса на сертификат» в разделе «Файл запроса на сертификат» нажмите кнопку «Внести сведения» (Рисунок 5).
Рисунок 5. Блок «Файл запроса на сертификат». Кнопка «Внести сведения»
9. Рекомендуемые настройки представлены на рисунке 6. Для возможности переноса закрытой части ключа, выбрать «да» в поле «Экспортируемый закрытый ключ» и нажать «Сохранить и создать запрос на сертификат».
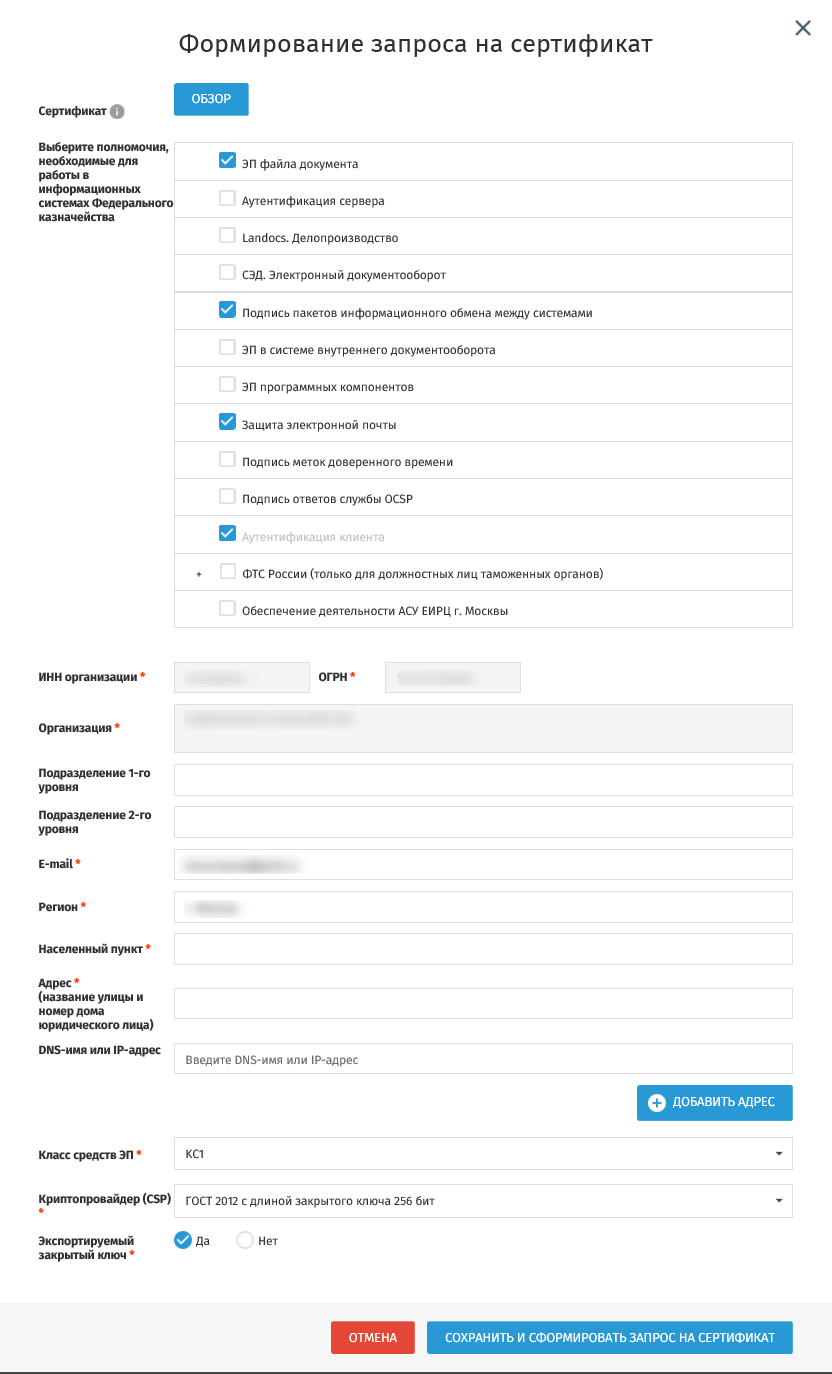
Рисунок 6. Формирование запроса на сертификат.
10. На форме создания запроса на сертификат со сформированными данными нажать «Сформировать» (Рисунок 7). В этот момент формируется закрытый ключ. Надо выбрать место его хранения, произвести действия для формирования (двигать курсором и нажимать клавиши), запомнить пароль.
Рисунок 7. Форма создания запроса на сертификат со сформированными полями запроса.
11. На вновь отобразившимся блоке «Формирование сведений для подачи запроса на сертификат» в разделе «Документы для получения сертификата» проверьте данные и нажмите на кнопку «Сформировать заявление» (Рисунок 8).
Для нашего типа сертификата «без ФИО» галочку «Получатель сертификата является лицом, имеющим право действовать без доверенности от имени Заявителя», ставить не нужно. Даже при подаче заявления непосредственно руководителем. В любом случае обязательно заполнение документа, подтверждающего право действовать от имени заявителя.
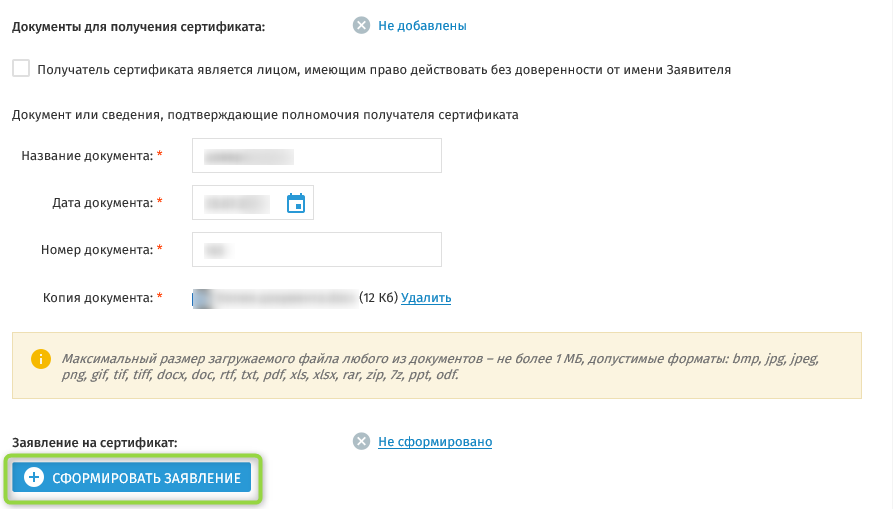
Рисунок 8. Блок «Документы для получения сертификата».
12. На отобразившейся форме «Заявление на выдачу квалифицированного сертификата» заполните должность и нажмите на кнопку «Сохранить» (Рисунок 9).
Рисунок 9. Форма Заявления на сертификат.
13. При необходимости измените контактные данные и нажмите на кнопку «Подписать сведения ЭП и подать запрос», чтобы перейти к следующему шагу.
14. На отобразившейся форме «Подписать сведения электронной подписью?» ознакомьтесь с информацией и нажмите на кнопку «Да» (Рисунок 10).
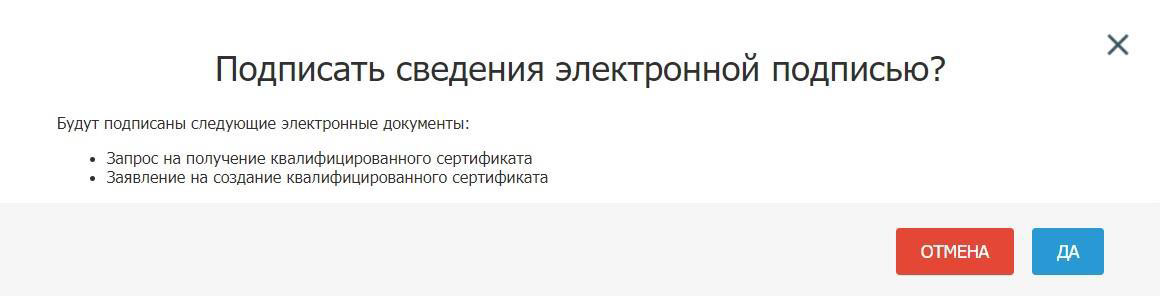
Рисунок 10. Отображение формы «Подписать сведения электронной подписью».
15. В отобразившейся форме «Подписание документов для получения сертификата» проверьте внесенные сведения и нажмите на кнопку «Подписать ЭП» (Рисунок 11).
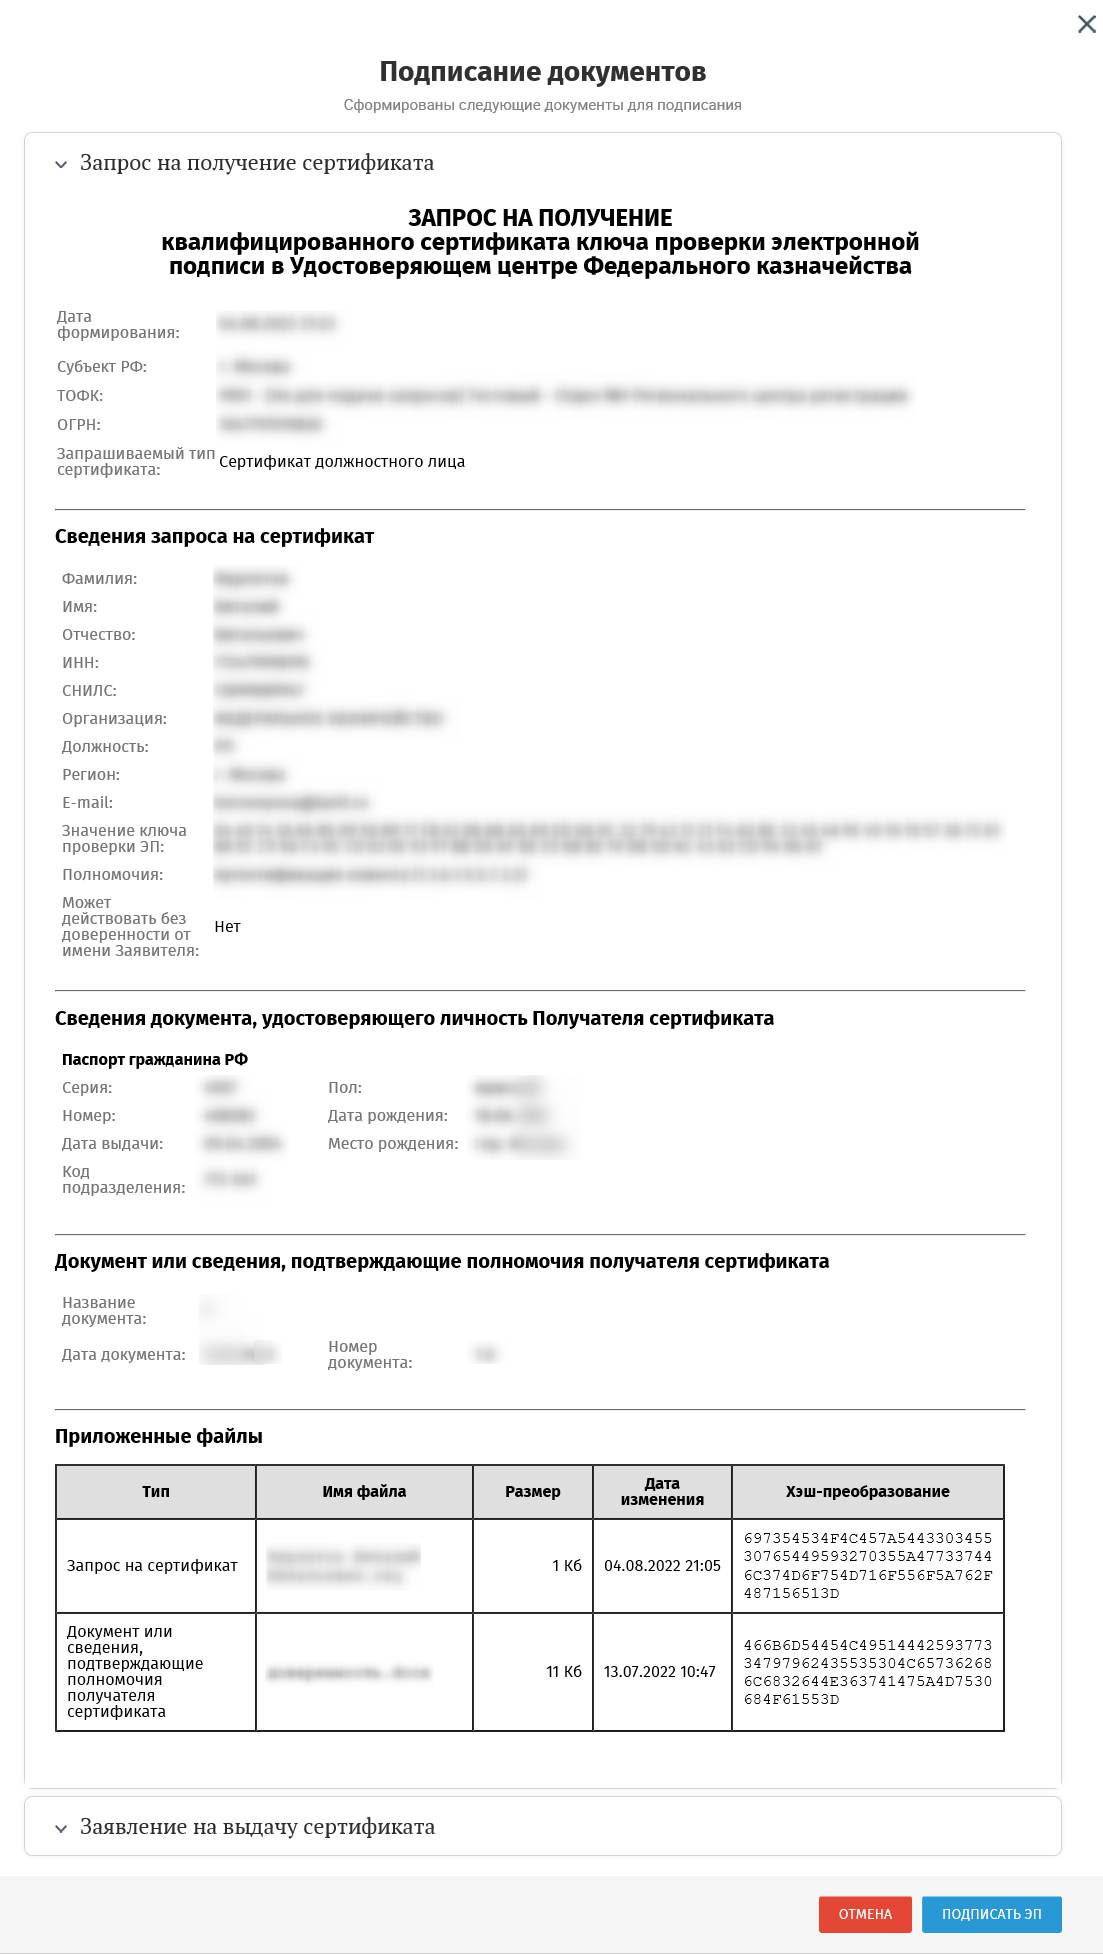
Рисунок 11. Отображение формы «Подписание документов для получения сертификата»
16. В результате отобразится окно подтверждения о подписании сведений ЭП (Рисунок 12).
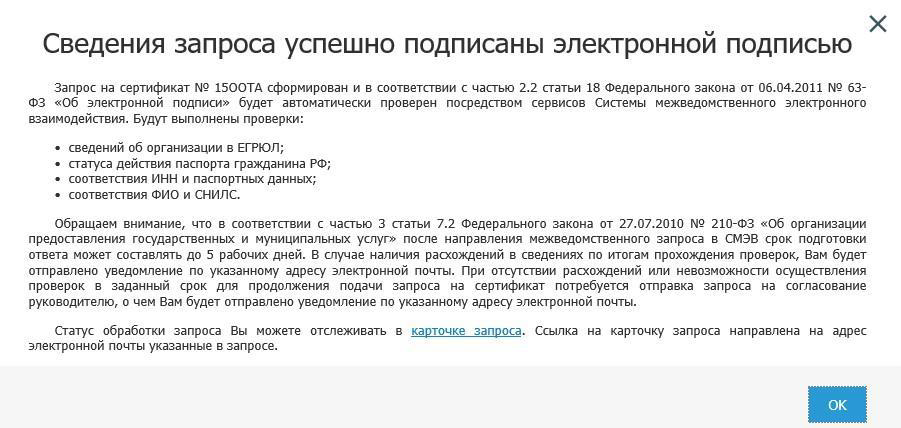
Рисунок 12. Окно подтверждения о подписания сведений ЭП
17. Нажмите на кнопку «ОК» для закрытия информационного окна.
Сведения запроса на создание сертификата передаются на проверку посредством СМЭВ.
В случае успешных проверок запроса в СМЭВ, запрос передается на обработку в УЦ ФК.
После успешных проверок, сертификат можно получить через УЦ ФК.
Скачивание готового сертификата Получателем сертификата
Для скачивания готового сертификата Получателем сертификата необходимо выполнить следующие действия:
1. Осуществить вход в личный кабинет авторизованного пользователя Портала Заявителя (Рисунок 13).
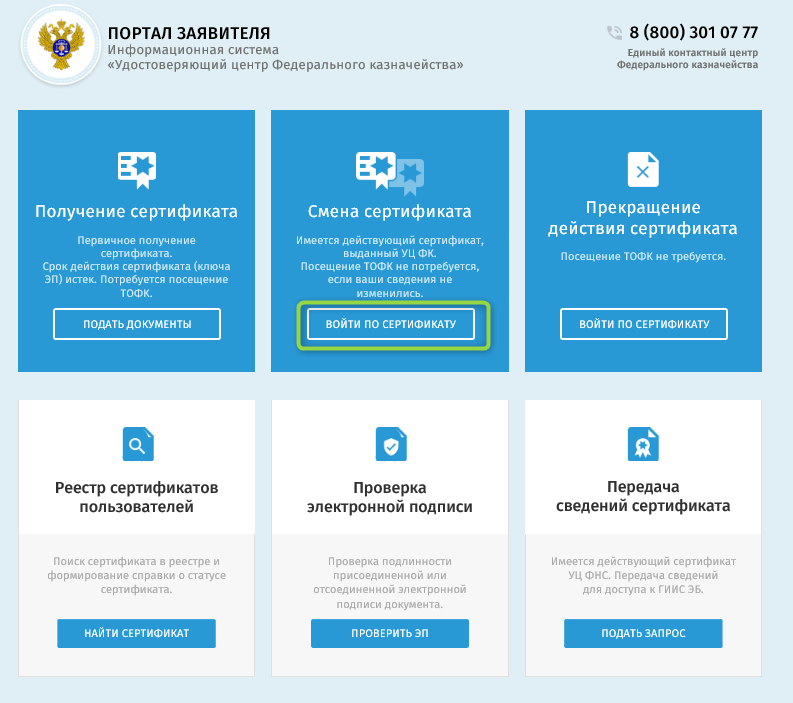
Рисунок 13. Вход в личный кабинет авторизованного пользователя Портала Заявителя
2. Открыть карточку запроса, по которому изготовлен сертификат, и структура сертификата которого еще не подтверждена.
3. В отобразившейся карточке запроса на создание сертификата нажать на кнопку «Скачать сертификат» (Рисунок 14).
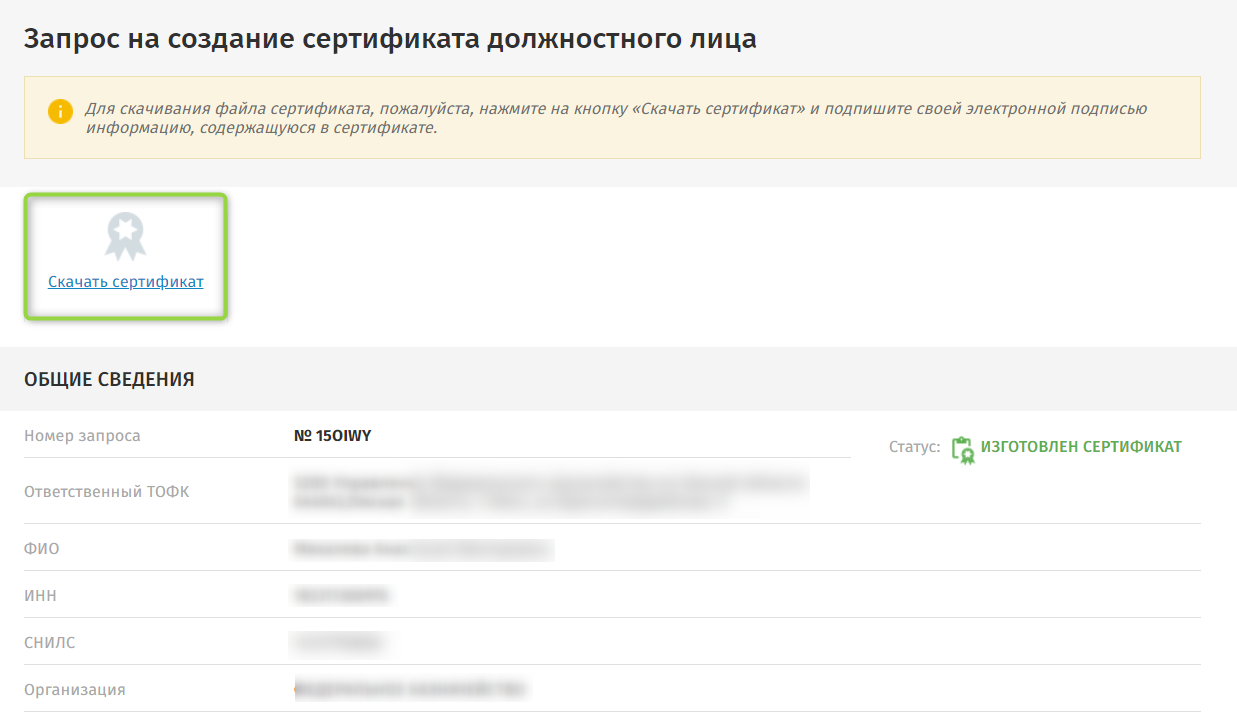
Рисунок 14. Кнопка «Скачать сертификат»
4. В отобразившейся форме «Расписка в ознакомлении с информацией, содержащейся в квалифицированном сертификате» установить галочки (Рисунок 15):
- С Руководством по обеспечению безопасности использования квалифицированной электронной подписи и средств квалифицированной электронной подписи ознакомлен;
- С информацией, содержащейся в квалифицированном сертификате, ознакомлен.
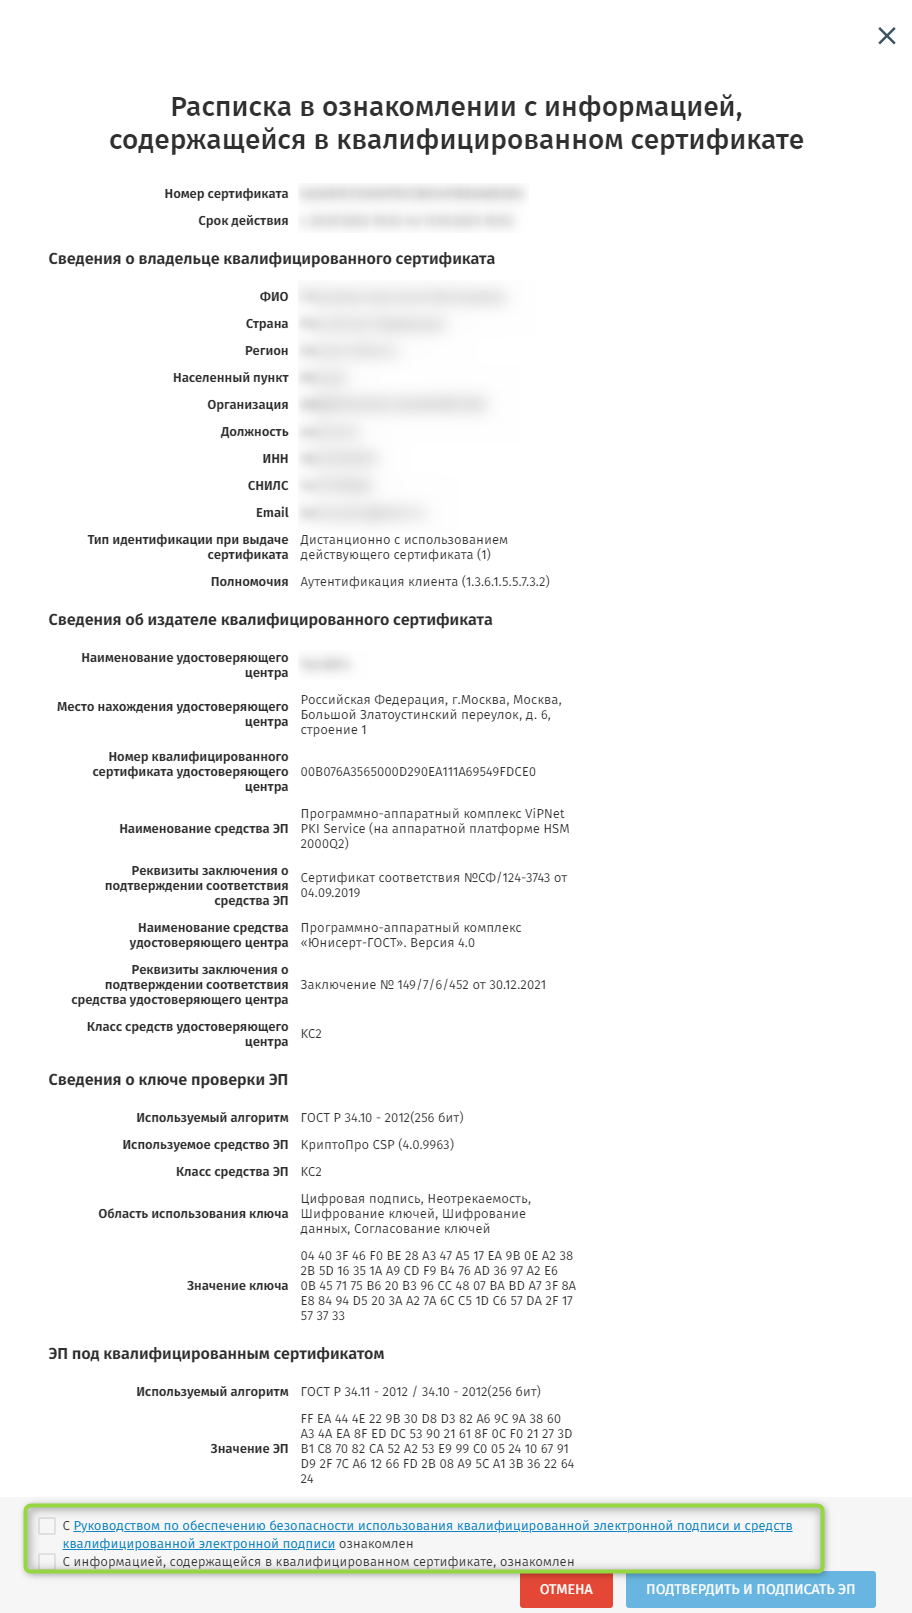
Рисунок 15. Ознакомление с информацией, содержащейся в сертификате
5. Подписать сведения электронной подписью, нажав на кнопку «Подтвердить и подписать ЭП».
6. В отобразившейся печатной форме «Расписка в ознакомлении с информацией, содержащейся в квалифицированном сертификате» нажать на кнопку «Подписать ЭП». После чего отобразится обновленная карточка предварительного запроса с возможностью загрузить файл сертификата.
Далее необходимо обновить сертификат в ЛК УВ и можно работать со СМЭВ с использованием нового сертификата.
Инструкция по формированию ключей электронной подписи (ЭП) Формирование ключа электронной подписи (далее эп) производится на рабочих местах клиентов согласно Регламенту уц фк, утвержденного приказом Федерального казначейства от 31 июля 2015 г.
по формированию ключей электронной подписи (ЭП)
Формирование ключа электронной подписи (далее – ЭП) производится на рабочих местах клиентов согласно Регламенту УЦ ФК, утвержденного приказом Федерального казначейства от 31 июля 2015 г. № 197 в редакции Приказа Федерального казначейства от 25 июля 2016 г. № 280.
Прежде чем формировать ключ проверки электронной подписи убедитесь, что у Вас установлена последняя версия АРМ ГК. Последнюю версию можно найти на официальном сайте УФК по Тверской области в разделе ГИС / Удостоверяющий центр / Программное обеспечение.
Перечень информационных систем, для работы в которых за Федеральным казначейством закреплены функции по выдаче сертификатов:
— СЭД. Электронный документооборот;
— Единая информационная система в сфере закупок (Работа с ЕИС);
— Официальный сайт для размещения информации о государственных (муниципальных) учреждениях (Работа с ГМУ);
— Государственная автоматизированная информационная система «Управление»;
— Государственная информационная система жилищно-коммунального хозяйства;
— Государственная интегрированная информационная система управления общественными финансами «Электронный бюджет»;
— Государственная информационная система о государственных муниципальных платежах
и другие информационные системы, при наделении Федерального казначейства полномочиями по выдаче сертификатов для соответствующих информационных систем.
Формирование ключа проверки ЭП.
Ключи электронной подписи, запросы и заявления на издание сертификата можно формировать на АРМ ГК, либо на отдельном рабочем месте в ППО СУФД.
Формирование ключей ЭП производится непосредственно пользователем на рабочей станции с установленными программами: СКЗИ «КриптоПро CSP» и программой АРМ ГК (или ППО СУФД).
Примечание:
Ни в коем случае нельзя ставить АРМ ГК на рабочее место с ППО СЭД ФК! Кроме того, перед формированием ключей необходимо проверить и, при необходимости, обновить установленные версии СЭД ФК и АРМ ГК, которые меняются в связи с совершенствованием электронного документооборота.
Перед установкой новой версии АРМ ГК необходимо удалить версию, установленную на вашей рабочей станции.
РАЗДЕЛ № 1: ФОРМИРОВАНИЕ ЗАПРОСА НА СЕРТИФИКАТ ЗАЯВИТЕЛЯ
При формировании ключей, запроса и заявления в АРМ ГК, запустить программу и выбрать «Создать запрос на сертификат»:

В появившемся окне выбрать «Тип запроса» — «Запрос на сертификат Заявителя»
нажать кнопку «Далее»
в появившемся окне поставить галочки напротив необходимых полномочий и нажать кнопку «Далее».
. ВАЖНО.
не снимаем галочку с полномочия «Аутентификация клиента»!
Для работы в Единой информационной системе в сфере закупок
Для выбора полномочий в сфере закупок необходимо открыть список полномочий (нажать «+») напротив полномочия «работа с ЕИС». В появившемся списке полномочий следует галочками отметить те, которые необходимы Владельцу сертификата .
Если Вам необходим сертификат для сайта с двумя ролями на ЕИС (например «заказчик» и «уполномоченный орган»), необходимо получать ДВА сертификата: один с ролями «заказчик», второй с ролями «уполномоченный орган».
не снимаем галочку с полномочия «Аутентификация клиента»!
Для работы с СУФД-портал (АСФК)
(Система удаленного финансового документооборота) 
«АСФК» — указываются ВСЕ пункты из блока, кроме (!) «Тестирование» (отметку «Тестирование» необходимо убрать) .
Отметка на опции «АСФК» — появится автоматически.
. ВАЖНО
не снимаем галочку с полномочия «Аутентификация клиента»!
Для работы с Официальным сайтом для размещения информации о государственных (муниципальных) учреждениях (Работа с ГМУ)
bas.gov.ru:
. ВАЖНО
не снимаем галочку с полномочия «Аутентификация клиента»!
Примечание: Для работы с сайтами zakupki.gov.ru и bas.gov.ru в каждой организации должна присутствовать (хотя бы у одного сотрудника) опция -администратор организации и уполномоченный специалист.
Для работы с
— Государственной автоматизированной информационной системой «Управление»;
— Государственной информационной системой жилищно-коммунального хозяйства;
— Государственной интегрированной информационной системой управления общественными финансами «Электронный бюджет»;
— Государственной информационной системой о государственных муниципальных платежах
Достаточно поставить галочку напротив полномочия «Аутентификация клиента»
После указания ролей необходимо нажать кнопку «Далее».
Появится окно «Информация о владельце сертификата Заявителя», в котором необходимо заполнить все активные поля:
— фамилию, имя и отчество владельца ЭП по-русски, например, Иванов Владимир Викторович; e-mail; организация; наименование населенного пункта; ИНН физического лица; СНИЛС физического лица; и другие поля в зависимости от ранее выбранных полномочий;
— выбрать Наименование субъекта;
— класс защиты оставить – «КС2»;
— экспортируемый закрытый ключ – «Да». 
нажать кнопку «Далее».
«Фамилия» – заполняется фамилия владельца сертификата с большой буквы в одно слово без пробелов. Поле обязательно для заполнения.
«Имя Отчество» – имя и отчество владельца сертификата в формате «Имя Отчество» (с заглавной буквы через один пробел). Допускается не вводить отчество в случае его отсутствия. Поле обязательно для заполнения.
«Организация» – наименование организации владельца сертификата.
«E-mail» – адрес электронной почты владельца сертификата. Поле обязательно для заполнения. Адрес должен соответствовать шаблону «*@*.*».
«Должность» – поле не заполняется.
«Наименование населенного пункта» — заполняется наименованием города (населённого пункта), в котором зарегистрирована организация. Поле обязательно для заполнения.
«Наименование субъекта» – наименование региона, в котором зарегистрирована организация. Заполняется значением «Наименование» из справочника «Регионы РФ». Поле обязательно для заполнения.
«Формализованная должность» – поле доступно и обязательно для заполнения только при выборе роли «АСФК». Наименование должности выбирается:
– для права 1 подписи обязательно выбирается формализованная должность «Руководитель»,
– для права 2 подписи обязательно выбирается формализованная должность «Главный бухгалтер». Формализованная должность выбирается вне зависимости от должности владельца сертификата.
«ИНН» – индивидуальный номер налогоплательщика. Заполняется вручную. Значение по умолчанию: последнее введенное значение. Поле обязательно для заполнения. ИНН владельца сертификата составляет 12 символов.
«СНИЛС» – страховой номер индивидуального лицевого счета владельца квалифицированного сертификата. Поле обязательно для заполнения.
«Учетный номер организации ЕИС» – поле доступно и обязательно для заполнения при выборе полномочия «Работа с ЕИС».
«Учетный номер организации ЕИС» = код СПЗ.
«Учетный номер организации ГМУ» – поле доступно и обязательно для заполнения при выборе полномочия «Работа с ГМУ».
«Идентификатор Landocs» – поле не заполняется.
«Класс защиты» – КС2. По умолчанию указано значение «КС2».
«Экспортируемый закрытый ключ» – указывается возможность переноса ключа ЭЦП на другой носитель (если выбрано значение «нет», то контейнер с ключом нельзя будет копировать). По умолчанию указано значение «да».
«ОГРН» – поле не заполняется.
После заполнения всех необходимых полей нажать кнопку «Далее».
Появится следующее окно:

Перед тем, как нажать кнопку «Выполнить» убедитесь, что в компьютер вставлен ключевой носитель для записи ключа проверки ЭП владельца сертификата. Перечень разрешенных носителей ключевой информации размещен на официальном сайте УФК по Тверской области \ ГИС \ Удостоверяющий центр \ Инструкции и документы.
Поставить отметку, если она не стоит, напротив поля «Распечатать заявку на получение сертификата ключа ЭЦП» и нажать кнопку «Выполнить».
Появится окно сохранения (записи) ключа проверки ЭП пользователя:

В данном окне необходимо выделить носитель, на который будет сохранен данный ключ проверки ЭП. Например:
– при использовании ruToken — нужно выбирать Activ Co.ruToken 0;
– при использовании ГМД (дискета) — выбрать в списке устройств «Дисковод, А»;
После выбора носителя нажать кнопку «ОК», появится окно «Биологический датчик случайных чисел»: 
Необходимо нажимать любые клавиши на клавиатуре или произвольно двигать мышь.
После нажатия клавиши «ОК», появится окно «КриптоПро CSP», в котором можно установить пароль на создаваемый ключевой контейнер (пароль должен содержать не менее 6-ти символов).

Внимание: утерянный пароль на данный ключевой контейнер НЕ ВОССТАНАВЛИВАЕТСЯ!
Необходимо набрать пароль для нового ключа ЭП и нажать кнопку «ОК».
Если пользователь не желает устанавливать пароль, то необходимо нажать кнопку «ОК», не набирая пароль.
После ввода пароля будет произведена генерация ключа проверки ЭП. Необходимо подождать несколько секунд. После генерации ключа проверки ЭП появится окно для сохранения запроса (файла с расширением .req) на получение сертификата ключа ЭП:
ВАЖНО: данный файл-запрос необходимо предоставить в Управление Федерального казначейства по Тверской области (вместе с необходимыми документами). Без него Вы не получите сертификат ключа проверки ЭП. Поэтому нужно в строке «Сохранить запрос на сертификат в файл» указать путь, нажав кнопку «Найти», к подготовленному носителю (например, флешке). Переименовывать или удалять расширение этого файла нельзя. Следует иметь в виду, что файл-запрос с расширением *.req, сохраняется в автоматически создаваемой папке с именем «1» на локальном диске «C:|».
После выбора пути сохранения файла необходимо нажать кнопку «ОК».

Необходимо нажать кнопку «ОК».
Откроется окно с заполненной формой Заявления на получение квалифицированного сертификата ключа проверки электронной подписи в Удостоверяющем центре Федерального казначейства (приложение №2 к Регламенту УЦ ФК).
Оформление Заявления на получение сертификата ключа проверки ЭП
Для перехода в режим редактирования необходимо выйти из режима предварительного просмотра (закрыть окно предварительного просмотра) и сохранить документ на жестком диске компьютера.
В заявлении заполните недостающие данные:
1) На основании договора присоединения (соглашения) от____________ №___________ к регламенту Удостоверяющего центра Федерального казначейства и доверенности от_________№___________ — указываются дата и номер договора присоединения (соглашения) и доверенности Организации-заявителя, подтверждающей право владельца сертификата Организации-заявителя действовать от имени юридического лица.
3) Информация для приостановления СКП – указать произвольную ключевую фразу (кодовое слово);
4) Указать должность владельца ключа ЭП и руководителя Организации-заявителя;
4) Распечатать заявление (допускается: изменение размера шрифта, изменение границ таблицы использующейся для форматирования документа, уменьшение межстрочных интервалов и другие изменения, не влияющие на общую структуру и содержание документа). Заявление подписывают владелец ключа ЭП и руководитель Организации-заявителя. Заверить печатью организации. Проставить даты подписания заявления.
ВАЖНО: ВСЕ ОСТАЛЬНЫЕ ПОЛЯ ОСТАВИТЬ БЕЗ ИЗМЕНЕНИЯ!.
В поле «Владелец ключей ЭП» ставиться подпись владельца ключа ЭП, ниже указывается дата формирования ключа ЭП. Ниже подписи владельца ключей ЭП ставиться подпись руководителя либо уполномоченного им лица и дата.
Примечание: если формируется ключ ЭП на руководителя организации, то ставиться одна подпись в поле «Руководитель».
Подпись руководителя либо уполномоченного им лица заверяется печатью организации.
Файл Заявления на получение сертификата ключа проверки ЭП распечатывается в одном экземпляре, либо сохраняется в виде файла с расширением *.rtf на любом носителе информации, с последующей распечаткой на бумажном носителе. После распечатки (сохранения), необходимо закрыть данное окно.
Появится окно, информирующее об успешной генерации ключа ЭП. 
В этом окне необходимо нажать кнопку «Готово».
Далее из компьютера извлекается ключевой носитель владельца сертификата.
Файл запроса на получение сертификата (файл с расширением «*.req») необходимо скопировать на любой рабочий носитель информации (USB- flash накопитель, дискета) и совместно с заявлением на получение сертификата и другими документами (пункт 5.2.5. Регламента Удостоверяющего центра Федерального казначейства) предоставить в Региональный центр регистрации Удостоверяющего центра Федерального казначейства УФК по Тверской области (далее по тексту – РЦР) (Удаленный региональный центр регистрации Удостоверяющего центра Федерального казначейства территориально обособленного отдела УФК по Тверской (далее по тексту — УРЦР)).
График работы РЦР размещен на сайте Управления в разделе ГИС\ «Удостоверяющий центр»
ВАЖНО: в случае предоставления в РЦР (УРЦР) рабочего носителя информации, содержащего ключ владельца ЭП (папка с файлами header.key, masks.key masks2.key name.key primary.key primary2.key) документы на получение сертификата в обработку не принимаются, а возвращаются Заявителю с пометкой «Отказано в связи с компрометацией ключа».
РАЗДЕЛ № 2: ФОРМИРОВАНИЕ ЗАПРОСА НА СЕРТИФИКАТ ОРГАНИЗАЦИИ – ЗАЯВИТЕЛЯ
В появившемся окне выбрать «Тип запроса» — «Запрос на сертификат Организации — Заявителя»


Для перехода на следующий шаг мастера нажмите кнопку «Далее». Переходим в следующее окно мастера. Для генерации ключа ЭП для юридического лица необходимо проставить галочку «Аутентификация клиента» (установлена по умолчанию).

Для перехода на следующий шаг мастера нажмите кнопку «Далее». Откроется окно «Генерация запроса на сертификат и ключа электронной подписи»

Внимание: На рисунке указан частный случай.
Вы вводите свои значения, ниже приведены пояснения по заполнению полей:
«Фамилия» – заполняется фамилия владельца сертификата Организации-заявителя с заглавной буквы в одно слово без пробелов (до 2000 символов). Поле обязательно для заполнения.
«Имя Отчество» – имя и отчество владельца сертификата Организации-заявителя в формате «Имя Отчество» в одно или два слова с заглавной буквы, разделенных одним пробелом (до 2000 символов). Допускается не вводить отчество в случае его отсутствия. Поле обязательно для заполнения.
«E-mail» – адрес электронной почты владельца сертификата Организации-заявителя. Поле обязательно для заполнения. Адрес должен соответствовать шаблону «*@*.*». Допускается ввод латинских и кириллических символов.
«Должность» – должность владельца сертификата Организации-заявителя (до 2000 символов). Указывается должность руководителя организации в соответствии с ЕГРЮЛ. Поле обязательно для заполнения.
«Наименование организации» — наименование организации владельца сертификата Организации-заявителя (до 2000 символов). Указывается наименование организации в соответствии с ЕГРЮЛ. Поле обязательно для заполнения.
«Подразделение 1-го уровня» – организационное подразделение владельца сертификата Организации-заявителя (до 2000 символов). Для руководителя организации указывается значение «Руководство». Поле не обязательно для заполнения.
«Подразделение 2-го уровня» – организационное подразделение владельца сертификата Организации-заявителя (до 64 символов). Поле не обязательно для заполнения.
«Наименование населенного пункта» – заполняется наименованием населенного пункта (город, село), в котором зарегистрирована Организация — заявитель (до 128 символов). Поле обязательно для заполнения.
«Адрес (улица, дом)» – указывается адрес места работы (улица и номер дома) владельца сертификата Организации-заявителя (до 2000 символов) в соответствии с ЕГРЮЛ.
«Страна» – заполняется двухбуквенным кодом страны в соответствии с ISO 3166, в которой зарегистрирована Организация — заявитель. Поле обязательно для заполнения. Для России по умолчанию указывается RU.
«Наименование субъекта» – наименование региона, в котором зарегистрирована Организация — заявитель, выбирается из выпадающего списка. Поле обязательно для заполнения.
«ИНН организации» – указывается индивидуальный номер налогоплательщика Организации-заявителя (12 символов). Поле обязательно для заполнения. В поле возможен ввод только цифр. Если введенное значение содержит 10 цифр, то к нему автоматически добавляются два ведущих нуля.
«ОГРН» – указывается основной государственный регистрационный номер Организации-заявителя (13 символов). Поле обязательно для заполнения. В поле возможен ввод только цифр.
«Экспортируемый закрытый ключ» – указывается возможность переноса ключа ЭП на другой носитель (если выбрано значение «нет», то контейнер с ключом нельзя будет копировать). По умолчанию указано значение «да».
Заполнив все значения диалога своими данными, нажмите кнопку «Далее».
В следующем окне (см. рисунок 6) необходимо установить флаг в поле «Распечатать заявку на получение сертификата ключа ЭЦП». Запрошенный документ будет выведен в форму MS Word, который далее можно распечатать стандартными средствами MS Word.

Для создания ключа ЭП и формирования запроса на сертификат нажмите кнопку «Выполнить».
Далее откроется окно выбора устройства считывания для ключевого носителя . Подключите подготовленный ключевой носитель и укажите его в поле «Устройства»:

Нажмите «ОК». Далее появится диалог датчика случайных чисел, формирующего комбинацию ключа ЭП, и форма запроса пароля на сгенерированный ключ ЭП.
В окне КриптоПро CSP «Биологический датчик случайных чисел» необходимо нажимать любые клавиши или двигать мышью в рамках данного окна для получения случайного результата генерации ключа ЭП.

В окне КриптоПро CSP «Запроса на установку пароля на создаваемый контейнер» можно установить пароль.
В случае определения пароля для ключа ЭП, его ввод будет необходим перед каждой операцией обращения к ключу ЭП.
Внимание: Утерянный пароль на ключ ЭП не восстанавливается!
Допускается использование ключа ЭП без пароля, для этого поля ввода пароля не заполняйте и нажимайте «ОК».

Когда ключ ЭП будет сгенерирован (при этом на ключевом носителе будет создан контейнер с ключом, и в него будут помещены файлы ключа ЭП: header.key, masks.key masks2.key name.key primary.key primary2.key), система автоматически сгенерирует запрос на сертификат – файл с расширением *.req и отобразит путь, куда он будет помещён.

В окне «Печать заявки на получение сертификата» нажать «ОК».


Откроется окно с заполненной формой Заявления на получение квалифицированного сертификата ключа проверки электронной подписи в Удостоверяющем центре Федерального казначейства (приложение №2 к Регламенту УЦ ФК).
Оформление Заявления на получение сертификата ключа проверки ЭП
Для перехода в режим редактирования необходимо выйти из режима предварительного просмотра (закрыть окно предварительного просмотра) и сохранить документ на жестком диске компьютера.
В заявлении заполните недостающие данные:
1) На основании договора присоединения (соглашения) от____________ №___________ к регламенту Удостоверяющего центра Федерального казначейства и доверенности от_________№___________ — указываются дата и номер договора присоединения (соглашения) и доверенности Организации-заявителя, подтверждающей право владельца сертификата Организации-заявителя действовать от имени юридического лица.
3) Информация для приостановления СКП – указать произвольную ключевую фразу (кодовое слово);
4) Указать должность владельца ключа ЭП и руководителя Организации-заявителя;
4) Распечатать заявление (допускается: изменение размера шрифта, изменение границ таблицы использующейся для форматирования документа, уменьшение межстрочных интервалов и другие изменения, не влияющие на общую структуру и содержание документа). Заявление подписывают владелец ключа ЭП и руководитель Организации-заявителя. Заверить печатью организации. Проставить даты подписания заявления.
ВАЖНО: ВСЕ ОСТАЛЬНЫЕ ПОЛЯ ОСТАВИТЬ БЕЗ ИЗМЕНЕНИЯ!
В поле «Руководитель» ставиться подпись руководителя.
Файл Заявления на получение сертификата ключа проверки ЭП распечатывается в одном экземпляре, либо сохраняется в виде файла с расширением *.rtf на любом носителе информации, с последующей распечаткой на бумажном носителе. После распечатки (сохранения), необходимо закрыть данное окно.
В окне «Генерация запроса на сертификат MS Crypto API 2.0» нажать кнопку «Готово».

Файл запроса на получение сертификата (файл с расширением «*.req») необходимо скопировать на любой рабочий носитель информации (USB- flash накопитель, дискета) и совместно с заявлением на получение сертификата и другими документами (пункт 5.2.5. Регламента Удостоверяющего центра Федерального казначейства) предоставить в Региональный центр регистрации Удостоверяющего центра Федерального казначейства УФК по Тверской области (далее по тексту – РЦР) (Удаленный региональный центр регистрации Удостоверяющего центра Федерального казначейства территориально обособленного отдела УФК по Тверской (далее по тексту — УРЦР)).
График работы РЦР размещен на сайте Управления в разделе ГИС\ «Удостоверяющий центр»
ВАЖНО: в случае предоставления в РЦР (УРЦР) рабочего носителя информации, содержащего ключ владельца ЭП (папка с файлами header.key, masks.key masks2.key name.key primary.key primary2.key) документы на получение сертификата в обработку не принимаются, а возвращаются Заявителю с пометкой «Отказано в связи с компрометацией ключа».
. ВАЖНО.
При появлении ошибки «некорректно заполнено поле ХХХХ» закрыть АРМ ГК, нажать кнопку «Пуск», команда «выполнить». В открывшемся окне набрать «regsvr32.exe c:\fkclnt1\system\midas.dll» (без кавычек) и нажать «ок». Попробовать сформировать запрос снова.
РАЗДЕЛ № 3: ГЕНЕРАЦИЯ ЗАПРОСА НА СЕРТИФИКАТ НА ОСНОВАНИИ СУЩЕСТВУЮЩЕГО СЕРТИФИКАТА
При формировании ключей, запроса и заявления в АРМ ГК, запустить программу и выбрать «Создать запрос на сертификат»:
В появившемся окне выбрать «Тип запроса» — «Генерация запроса на сертификат на основании существующего сертификата»
Далее выбрать файл сертификата нажав на «…», откроется окно, в котором необходимо указать путь к сертификату:
После выбора сертификата окно будет выглядеть так:
Далее нажимаем «ОК».
Далее проверяем галочки:
- Для АСФК:
- Для работы с ЕИС:
- Для работы с ГМУ:

После проверки полномочий нажимаем «Далее».

Обратите внимание, если пользователю предоставляется право подписи в СУФД, то формализованная должность указывается «Руководитель» — для лица имеющего право первой подписи или «Главный бухгалтер» — для лица имеющего право второй подписи.
Если данные корректны, то жмём «Далее»

После программа запросит съемный ключевой носитель (дискета, флешка, рутокен, етокен и др.)
В окне КриптоПро CSP «Запроса на установку пароля на создаваемый контейнер» можно установить пароль.
В случае определения пароля для ключа ЭП, его ввод будет необходим перед каждой операцией обращения к ключу ЭП.
Внимание: Утерянный пароль на ключ ЭП не восстанавливается!
Когда ключ ЭП будет сгенерирован (при этом на ключевом носителе будет создан контейнер с ключом, и в него будут помещены файлы ключа ЭП: header.key, masks.key masks2.key name.key primary.key primary2.key), система автоматически сгенерирует запрос на сертификат – файл с расширением *.req и отобразит путь, куда он будет помещён.
После определения каталога с запросом на сертификат нажмите «ОК». На данном этапе на подключенный к компьютеру ключевой носитель сформируется ключ ЭП, а по указанному пути сохранится файл запроса на получение сертификата для данного ключа ЭП.

Откроется окно с заполненной формой Заявления на получение квалифицированного сертификата ключа проверки электронной подписи в Удостоверяющем центре Федерального казначейства (приложение №2 к Регламенту УЦ ФК).
Оформление Заявления на получение сертификата ключа проверки ЭП
Для перехода в режим редактирования необходимо выйти из режима предварительного просмотра (закрыть окно предварительного просмотра) и сохранить документ на жестком диске компьютера.
В заявлении заполните недостающие данные:
1) На основании договора присоединения (соглашения) от____________ №___________ к регламенту Удостоверяющего центра Федерального казначейства и доверенности от_________№___________ — указываются дата и номер договора присоединения (соглашения) и доверенности Организации-заявителя, подтверждающей право владельца сертификата Организации-заявителя действовать от имени юридического лица.
3) Информация для приостановления СКП – указать произвольную ключевую фразу (кодовое слово);
4) Указать должность владельца ключа ЭП и руководителя Организации-заявителя;
4) Распечатать заявление (допускается: изменение размера шрифта, изменение границ таблицы использующейся для форматирования документа, уменьшение межстрочных интервалов и другие изменения, не влияющие на общую структуру и содержание документа). Заявление подписывают владелец ключа ЭП и руководитель Организации-заявителя. Заверить печатью организации. Проставить даты подписания заявления.
ВАЖНО: ВСЕ ОСТАЛЬНЫЕ ПОЛЯ ОСТАВИТЬ БЕЗ ИЗМЕНЕНИЯ!
В поле «Руководитель» ставиться подпись руководителя.
Файл Заявления на получение сертификата ключа проверки ЭП распечатывается в одном экземпляре, либо сохраняется в виде файла с расширением *.rtf на любом носителе информации, с последующей распечаткой на бумажном носителе. После распечатки (сохранения), необходимо закрыть данное окно.
В окне «Генерация запроса на сертификат MS Crypto API 2.0» нажать кнопку «Готово».
Файл запроса на получение сертификата (файл с расширением «*.req») необходимо скопировать на любой рабочий носитель информации (USB- flash накопитель, дискета) и совместно с заявлением на получение сертификата и другими документами (пункт 5.2.5. Регламента Удостоверяющего центра Федерального казначейства) предоставить в Региональный центр регистрации Удостоверяющего центра Федерального казначейства УФК по Тверской области (далее по тексту – РЦР) (Удаленный региональный центр регистрации Удостоверяющего центра Федерального казначейства территориально обособленного отдела УФК по Тверской (далее по тексту — УРЦР)).
График работы РЦР размещен на сайте Управления в разделе ГИС\ «Удостоверяющий центр»
ВАЖНО: в случае предоставления в РЦР (УРЦР) рабочего носителя информации, содержащего ключ владельца ЭП (папка с файлами header.key, masks.key masks2.key name.key primary.key primary2.key) документы на получение сертификата в обработку не принимаются, а возвращаются Заявителю с пометкой «Отказано в связи с компрометацией ключа».
. ВАЖНО.
О формировании заявлений и запросов на сертификат через портал ФЗС
Портал заявителя с функционалом формирования запросов на квалифицированные сертификаты ключей проверки электронных подписей (ФЗС), позволяет получателю сертификата (уполномоченному лицу) формировать комплект документов и сведений для создания/смены сертификата и направлять его в электронном виде в территориальный орган Федерального казначейства (ТОФК). В некоторых случаях без посещения ТОФК.
Требования к автоматизированному рабочему месту, порядок получения доступа к функционалу ФЗС и его описание представлено в документе «Информационная система «Удостоверяющий центр Федерального казначейства». Руководство пользователя».
Чем отличаются открытый и закрытый ключи ЭЦП?

При создании электронной цифровой подписи с помощью криптографических алгоритмов формируется ключевая пара — открытый и закрытый ключи. Расскажем подробно о том, что такое ключевая пара, чем отличаются части ЭЦП, какие функции они выполняют.
Открытый ключ ЭЦП
Эта часть ключевой пары представляет собой уникальный набор символов, который формируется криптопровайдером (средством криптографической защиты информации). Открытый ключ находится в сертификате проверки электронной подписи (в электронной и бумажной версии). Он доступен всем, так как используется для расшифровки ЭЦП. То есть с его помощью получатель подписанного электронного документа может идентифицировать и проверить ЭЦП. Удостоверяющие центры хранят выданные открытые ключи в специальном реестре.
Закрытый ключ ЭЦП
Это секретный уникальный набор символов, который также формируется криптопровайдером. Закрытый ключ необходим для формирования ЭЦП на электронном документе и хранится в зашифрованном виде на носителе (токене). Доступ к закрытому ключу имеет только владелец ЭЦП, он защищен PIN-кодом. Теоретически, скопировать закрытый ключ на другой носитель можно, но делать это не рекомендуется, так как безопасность использования ЭЦП гарантирована только тогда, когда закрытый ключ существует в единственном экземпляре. Если носитель с закрытым ключом утерян, то в целях безопасности необходимо отозвать ЭЦП, чтобы злоумышленники не могли ей воспользоваться.
В ключевой паре открытая и закрытая части привязаны друг к другу.
Как найти и выгрузить ключи на компьютер?
Чаще всего появляется необходимость выгрузить открытый ключ, например, чтобы предоставить его контрагентам для проверки ЭЦП. На токене сертификат проверки ключа скрыт. Как его открыть? Сделать это можно через свойства браузера или программу КриптоПро CSP. Чтобы экспортировать ключ, в первую очередь необходимо подключить токен к компьютеру.
Через свойства браузера:
В ОС Windows необходимо открыть: «Пуск» — «Панель управления» — «Свойства браузера».
В появившемся окне выбрать вкладку «Содержание», а далее — «Сертификаты».
Появится список сертификатов, в котором следует выбрать нужный, а затем нажать кнопку «Экспорт».
Появится окно «Мастер экспорта сертификатов», где нужно выбрать «Не экспортировать закрытый ключ», если это не требуется.
Выбрать формат файла «Файлы в DER-кодировке X.509 (.CER)».
Выбрать место хранения ключа и сохранить.
Через КриптоПро CSP:
В ОС Windows надо перейти в «Пуск» — «Панель управления» — «КриптоПро CSP».
В открывшемся окне следует выбрать вкладку «Сервис» и нажать «Просмотреть сертификаты в контейнере».
Через кнопку «Обзор» нужно выбрать контейнер.
В окне «Сертификат для просмотра» следует нажать кнопку «Свойства» и на вкладке «Состав» нажать «Копировать в файл».
Далее порядок действий в окне «Мастер экспорта сертификатов» аналогичный: выбрать, нужно ли сохранять закрытый ключ, установить формат и определить место хранения.
Закрытый ключ на токене тоже скрыт. Он выглядит как папка с несколькими файлами с расширением .key. Обычно закрытый ключ экспортируют, если нужно получить прямой к нему доступ. Однако хранить закрытую часть ЭЦП на компьютере категорически не рекомендуется, так как это небезопасно.
Выгрузка закрытого ключа через свойства браузера выполняется по тому же алгоритму, что и в случае с открытым. Только в окне «Мастер экспорта сертификатов» нужно выбрать «Экспортировать закрытый ключ». А порядок действий при выгрузке из КриптоПро CSP следующий:
В ОС Windows нажать «Пуск» перейти на «Панель управления» и выбрать «КриптоПро CSP».
Далее — вкладка «Сервис» и кнопка «Скопировать контейнер».
Через кнопку «Обзор» нужно выбрать контейнер и подтвердить (потребуется ввести PIN-код).
Затем нужно ввести название копии закрытого ключа и нажать «Готово».
Далее нужно выбрать, куда будет записан ключ, установить пароль для обеспечения дополнительной защиты и подтвердить действия.
Ещё раз напомним, что экспортировать закрытый ключ без необходимости, не рекомендуется. Его может использовать любой, кто имеет доступ к компьютеру, на который он скопирован.
Заказав электронную цифровую подпись в СберКорус, вы сможете самостоятельно настроить компьютер для работы с ЭЦП, посмотрев видеоинструкцию. При возникновении сложностей мы поможем настроить компьютер бесплатно. А также в любое время проконсультируем по интересующим вопросам.