ФОРМАТ SSL СЕРТИФИКАТА: КАК КОНВЕРТИРОВАТЬ СЕРТИФИКАТ В .PEM, .CER, .CRT, .DER, PKCS ИЛИ PFX?
Для успешной установки и функционирования SSL сертификатов на различных платформах и устройствах, нередко их необходимо предоставить в разных форматах. Например, серверы Windows используют PFX файлы, для Apache серверов необходимы PEM файлы с расширением .crt или .cer.
- 1 ОБЗОР ФОРМАТОВ SSL CЕРТИФИКАТОВ
- 1.1 ФОРМАТ СЕРТИФИКАТА PEM
- 1.2 ФОРМАТ СЕРТИФИКАТА DER
- 1.3 PKCS # 7 / P7B СЕРТИФИКАТ
- 1.4 PFX СЕРТИФИКАТ (ФОРМАТ PKCS # 12)
- 3.1 КОНВЕРТАЦИЯ PEM В DER
- 3.2 КОНВЕРТАЦИЯ PEM В P7B / PKCS#7
- 3.3 КОНВЕРТАЦИЯ PEM В PFX / PKCS#12
ОБЗОР ФОРМАТОВ SSL CЕРТИФИКАТОВ
ФОРМАТ СЕРТИФИКАТА PEM
PEM – наиболее популярный формат среди сертификационных центров. PEM сертификаты могут иметь расширение .pem, .crt, .cer, и .key (файл приватного ключа). Она представляют собой ASCII файлы, закодированные по схеме Base64. Когда вы открываете файл pem формата в текстовом редакторе, вы можете увидеть, что текст кода в нем начинается с тега «—— BEGIN CERTIFICATE ——» и заканчивая тегом «—— END CERTIFICATE ——«. Apache и другие подобные серверы используют сертификаты в PEM формате. Обратите внимание, что в одном файле может содержатся несколько SSL сертификатов и даже приватный ключ, один под другим. В таком случае каждый сертификат отделен от остальных ранее указанными тегами BEGIN и END. Как правило, для установки SSL сертификата на Apache, сертификаты и приватный ключ должны быть в разных файлах.
ФОРМАТ СЕРТИФИКАТА DER
DER формат – это бинарный тип сертификата вместо формата PEM. В PEM формате чаще всего используется расширение файла .cer, но иногда можно встретить и расширение файла .der. Поэтому чтобы отличить SSL сертификат в формате PEM от формата DER, следует открыть его в текстовом редакторе и найти теги начала и окончания сертификата (BEGIN/END). DER SSL сертификаты, как правило, используются на платформах Java.
PKCS # 7 / P7B СЕРТИФИКАТ
SSL сертификаты в формате PKCS # 7 или P7B — это файлы, которые хранятся в формате Base64 ASCII и имеют расширение файла .p7b или .p7c. P7B сертификаты содержат теги начала сертификата «—— BEGIN PKCS7 ——» и его конца «—— END PKCS7 ——«. Файлы в формате P7B включают в себя только ваш SSL сертификат и промежуточные SSL сертификаты. Приватный ключ при этом идет отдельным файлом. SSL сертификаты в формате PKCS # 7 / P7B поддерживают следующие платформы: Microsoft Windows и Java Tomcat.
PFX СЕРТИФИКАТ (ФОРМАТ PKCS # 12)
Формат SSL сертификата PKCS # 12 или, как его еще называют, PFX сертификат — бинарный формат, при использовании которого в одном зашифрованном файле хранится не только ваш личный сертификат сервера и промежуточные сертификаты центра сертификации, но и ваш закрытый ключ. PFX файлы, как правило, имеют расширение .pfx или .p12. Обычно, файлы формата PFX используются на Windows серверах для импорта и экспорта файлов сертификатов и вашего приватного ключа.
КОНВЕРТАЦИЯ SSL СЕРТИФИКАТОВ В OPENSSL
Данные команды OpenSSL дают возможность преобразовать сертификаты и ключи в разные форматы. Для того чтобы сделать их совместимыми с определенными видами серверов, либо ПО. К примеру, Вам необходимо конвертировать обыкновенный файл PEM, который будет работать с Apache, в формат PFX (PKCS # 12) с целью применения его с Tomcat, либо IIS.
- Конвертировать PEM в DER openssl x509 -outform der -in certificate.pem -out certificate.der
- Конвертировать PEM в P7B openssl crl2pkcs7 -nocrl -certfile certificate.cer -out certificate.p7b -certfile CACert.cer
- Конвертировать PEM в PFX openssl pkcs12 -export -out certificate.pfx -inkey privateKey.key -in certificate.crt -certfile CACert.crt
- Конвертировать DER в PEM openssl x509 -inform der -in certificate.cer -out certificate.pem
- Конвертировать P7B в PEM openssl pkcs7 -print_certs -in certificate.p7b -out certificate.cer
- Конвертировать P7B в PFX openssl pkcs7 -print_certs -in certificate.p7b -out certificate.ceropenssl pkcs12 -export -in certificate.cer -inkey privateKey.key -out certificate.pfx -certfile CACert.cer
- Конвертировать PFX в PEM openssl pkcs12 -in certificate.pfx -out certificate.cer -nodes
ОНЛАЙН КОНВЕРТЕР SSL СЕРТИФИКАТОВ
Также существуют онлайн программы для конвертации сертификатов из одного формата в другой. Например, мы можем посоветовать SSL конвертер от SSLShopper. Используйте этот SSL конвертер для преобразования SSL-сертификатов различных форматов, таких как PEM, DER, P7B и PFX. Чтобы использовать SSL-конвертер, просто выберите файл сертификата и его текущий тип (он определяется по формату расширения), затем выберите формат, в какой Вам необходимо преобразовать SSL сертификат и нажмите кнопку “Convert Certificate”. Обратите внимание, что в зависимости от того, в какой формат вам нужно конвертировать SSL сертификат, от вас потребуются разные исходящие файлы.
КОНВЕРТАЦИЯ PEM В DER
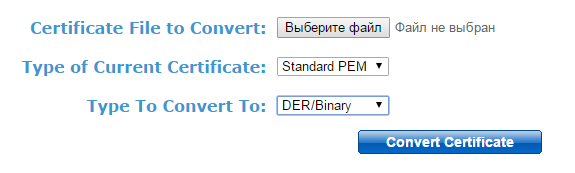
Для конвертации стандартного сертификата в формате PEM в бинарный формат DER, потребуется только файл SSL сертификата. Обычно, вы его получаете в архиве вместе с промежуточными сертификатами. Как правило, в его названии указано имя вашего домена.
КОНВЕРТАЦИЯ PEM В P7B / PKCS#7
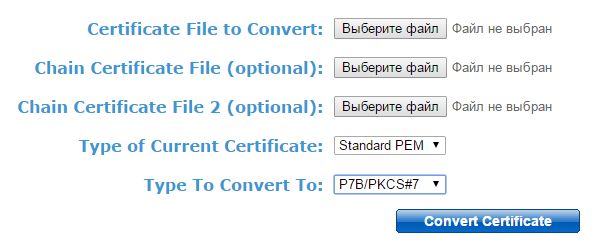
Если же вам нужно преобразовать ваш стандартный SSL сертификат в файл формата P7B / PKCS#7, вы можете кроме SSL сертификата вашего домена загрузить также файлы с цепочками сертификатов.
КОНВЕРТАЦИЯ PEM В PFX / PKCS#12
Обратите внимание, что для конвертации стандартного формата SSL сертификата необходимо добавить еще один файл – ваш приватный ключ. Приватный ключ – это конфиденциальная информация, которая должна быть только у вас. Поэтому центры сертификации не высылают его месте с файлами вашего сертификата. Приватный ключ создается в момент генерации CSR запроса. Если вы генерируете CSR у себя на сервере, на нем же должен автоматически сохраниться ключ. Если вы создаете CSR запрос в специальном инструменте на нашем сайте (на странице по ссылке или во время заполнения технических данных), ключ показывается вам в конце генерации CSR (или введения технических данных), но не сохраняется в нашей базе данных. Поэтому важно, чтобы вы самостоятельно сохранили приватный ключ.
P7b сертификат как установить
На данный момент работа через защищённое соединение c устройств Apple не поддерживается.
На данный момент работа через защищённое соединение c Android-устройств не поддерживается.
Установка сертификатов — для Windows
Шаг 1. Загрузите сертификаты КриптоПро CSP
Контейнер с сертификатом веб-узла croinform .ru и сертификатами удостоверяющего центра ООО «КРИПТО-ПРО», выпустившего сертификат веб-узла.
Шаг 2. Установка сертификатов из контейнера p7b
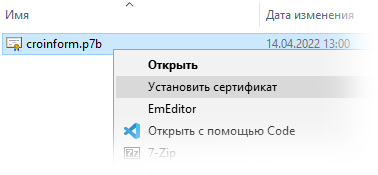
Щелкните правой клавишей мыши по файлу croinform.p7b. В открывшемся контекстном меню выберите команду «Установить сертификат».
Откроется окно «Мастер импорта сертификатов».
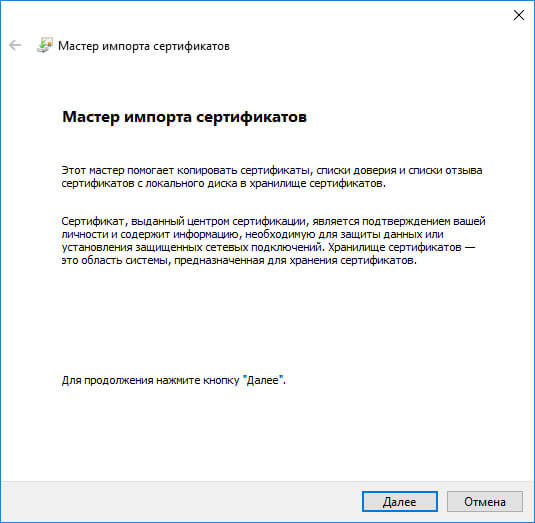
Нажмите кнопку «Далее». Мастер перейдет к выбору хранилища для размещения сертификатов
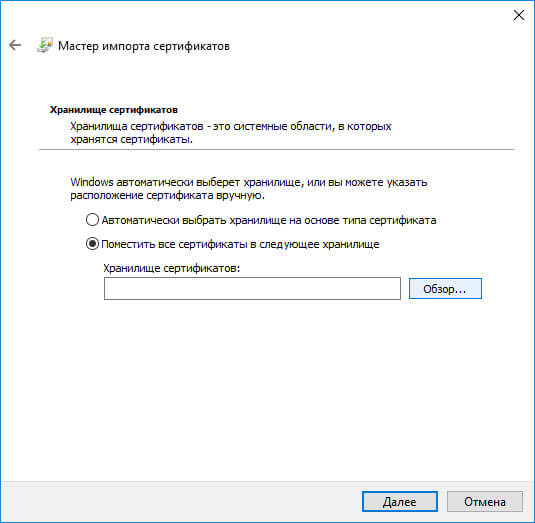
Установите переключатель в положение «Поместить все сертификаты в следующее хранилище» и нажмите кнопку «Обзор». Появится окно «Выбор хранилища сертификатов».
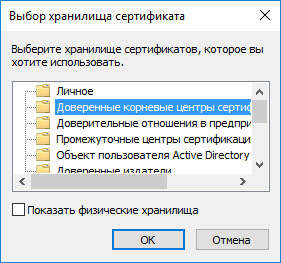
Выберите в списке пункт «Доверенные корневые центры сертификации» и нажмите кнопку «ОК». Окно «Выбор хранилища сертификатов» будет закрыто, и Вы вернетесь в окно «Мастер импорта сертификатов». В поле «Хранилище сертификатов» появится выбранное хранилище сертификатов.
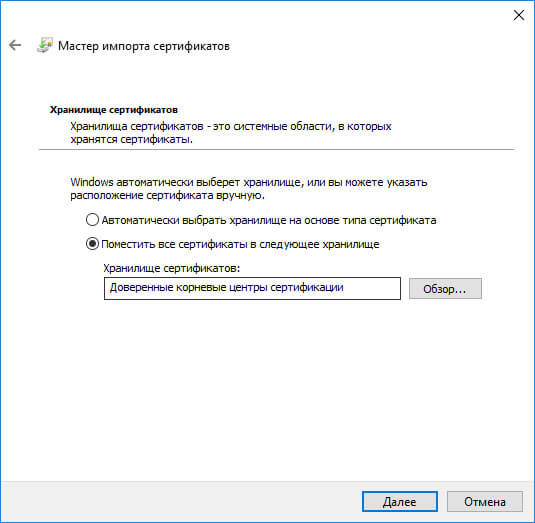
Нажмите кнопку «Далее». Окно «Мастер импорта сертификатов» откроется на шаге «Завершение мастера импорта сертификатов».
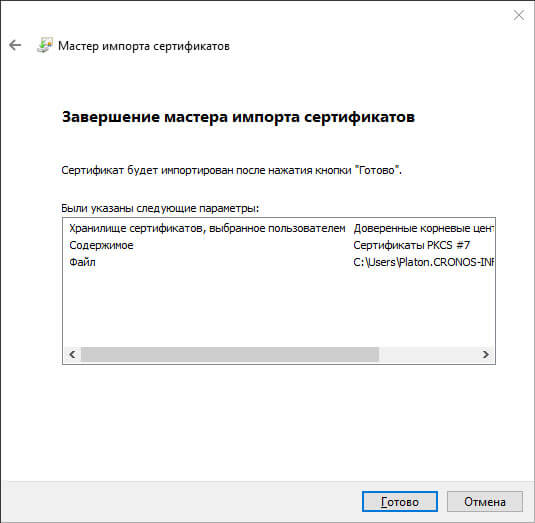
Нажмите кнопку «Готово». На экране появится окно предупреждения системы безопасности.
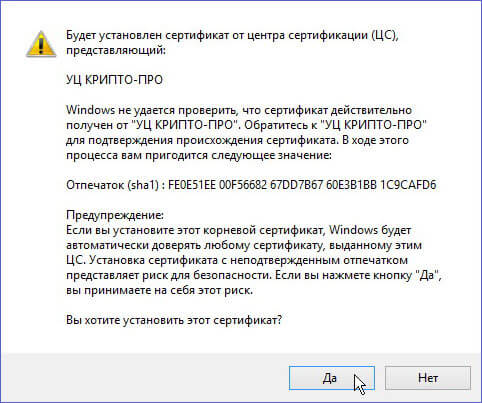
Нажмите на кнопку «ОК», кно будет закрыто. Во всех последующих окнах предупреждения системы безопасности (они будут аналогичны первому) также нажмите кнопку «ОК». После завершения установки всех сертификатов на экран будет выведено окно оповещения.
P7b сертификат как установить
На рабочее место пользователя Удостоверяющего Центра CryptoPro TLS CA должно быть установлено СКЗИ «КриптоПро CSP» версии 4.0 или выше.
Cертификаты УЦ CryptoPro Root CA по ссылке tlsca.cryptopro.ru/tlscaroot.p7b
Cертификаты УЦ CryptoPro TLS CA по ссылке tlsca.cryptopro.ru/tlsca.p7bПоследовательность действий по установке и настройке ПО:
- Установка КриптоПро CSP
- Установка сертификатов УЦ. Сертификаты УЦ предоставляются пользователю при изготовлении его сертификата, а также входят в состав дистрибутива КриптоПро CSP 4.0 R4 и выше. Если они не установлены, то установить их можно из файлов:
- tlsca.cryptopro.ru/tlscaroot.p7b (по файлу сертификата tlscaroot.p7b кликните правой кнопкой мыши и выберите «Установить», затем в мастере в качестве хранилища сертификатов выберите «Доверенные корневые Центры сертификации»)
- tlsca.cryptopro.ru/tlsca.p7b (по файлу сертификата tlsca.p7b кликните правой кнопкой мыши и выберите «Установить», затем в мастере в качестве хранилища сертификатов выберите «Промежуточные Центры сертификации»)
Документы, регламентирующие деятельность УЦ CryptoPro TLS CA
(схема обслуживания – распределенная)Регламент Удостоверяющего центра ООО «КРИПТО-ПРО» (схема обслуживания — распределенная).
Для присоединения к Регламенту УЦ ООО «КРИПТО-ПРО» необходимо предоставить в УЦ заявление о присоединении к Регламенту (по форме Приложения № 1 к Регламенту) в двух экземплярах.P7b сертификат как установить
Блог про радио и Linux

Обновление корневых сертификатов на ПК в ОС Windows
На ОС Windows 7 — Windows 10 требуется время от времени обновлять корневые центры сертификации.
Замечание
Корневые сертификаты — опорные столбы для других, промежуточных сертификатов центров выпуска сертификатов, для удостоверяющих центров и в конечном итоге для сайтов. Без них цепочка доверия не работает и шифрование https не работает. В связи с тем, что необходимо обеспечивать безопасность, получать корневые сертификаты можно лишь из проверенных источников (нельзя загружать никакие файлы для сертификатов с Яндекс Диска, сторонних сайтов и т.п.).
1. Получение корневых сертификатов с сайта Windows Update
Для загрузки корневых сертификатов есть утилита certutil.exe, которую нужно запустить с ключом -generateSSTFromWU и именем выходного файла, например: c:\certs\roots.sst
Где certs — каталог, который необходимо создать.
Описание всех ключей команды можно прочесть в файле spisok.txt:
Описание ключа программы certutil.exe:
-generateSSTFromWU — Создание SST в Центре обновления Windows
Здесь SST — актуальные доверенные корневые центры сертификации в файле типа SST.
Выполнение команды certutil.exe -generateSSTFromWU c:\certs\roots.sst занимает минуты 3-4:

2. Экспорт корневых сертификатов в файл p7b
Полученный SST-файл открывается двойным щелчком мыши.

В котором можно отсортировать сертификаты по сроку действия, выделать действующие сертификаты и нажать правую кнопку мыши — Экспорт.2.1 Начало мастера экспорта сертификатов:

2.2 Выбор типа выходного файла. Я поставил точку против p7b — транспортный контейнер, в котором все сертификаты в одном файле (так называемый bundle).

2.3 Выбираем выходной каталог и имя файла с расширением p7b для экспорта

2.4 Продолжение работы мастера — кнопка «Далее»

2.5 Сообщение об успешном завершении экспорта: «Экспорт успешно завершен».

3. Импорт корневых сертификатов из файла p7b в систему
3.1 В Проводнике щелкнуть по получившемуся файлу p7b правой кнопкой мыши — «Импортировать»

Увеличил фрагмент экрана:

3.2 Начало мастера импорта сертификатов

Далее3.3 Соглашаемся с автоматическим выбором хранилища — далее.

3.4 Последний шаг мастера импорта сертификатов в систему:

3.5 Сообщение о завершении импорта сертифатов в систему: «Импорт успешно завершен».

Корневые сертификаты обновлены.
Замечание: вместо способа с промежуточным p7b файлом, можно использовать оснастку сертификатов и напрямую импортировать файл SST:
Запустите MMC -> добавить оснастку -> сертификаты -> учетная запись компьютера> локальный компьютер.
Щелкните правой кнопкой мыши Доверенные корневые центры сертификации, Все задачи -> Импорт, найдите файл SST
(в типе файла выберите Microsoft Serialized Certificate Store — *.sst) -> Открыть
-> Поместить все сертификаты в следующее хранилище -> Доверенные корневые центры сертификации.4. Загрузка и установка корневого сертификата Минцифры
4.1 Скачать сертификат с сайта
4.2 Установить его таким же способом — правой кнопкой мыши — установить.
Для верности можно выбрать, куда импортировать — в раздел «Доверенные корневые центры».