Редактирование реестр другой системы (с другого диска)
В этой заметке рассмотрим способ редактирования реестра другой операционной системы (с другого диска?). Обычно это необходимо делать, когда запустить другую ОС не получается из-за "неисправностей" реестра.
Зачем?
Последнее время к редактированию реестра другой операционной системы прибегают для поиска вирусных баннеров и удаления их из автозагрузки. Хотя бывают и другие причины.
Начнём
Первым делом давайте запустим свой реестр, текущей ОС. Для этого нажмаем комбинация Win+R и в появившемся окне вводи regedit, далее нажимаем кнопку "Ок" и можем лицезреть перед собой редактор реестра Windows.
Теперь, в открывшийся редактор реестра. Тут имя говорит само за себя — "Редактор", т.е. нам необходимо подгрузить в этот редактор файлы необходимого нам реестра. Для этого в левой части окна выбираем раздел HKEY_LOCAL_MACHINE или HKEY_USERS. Почему эти? Потому что только ветки этих разделов можно будет добавить в редактор.
Где хранится реестр?
Файлы реестра хранятся в следующей папке:
Естественно, у вас Windows может хранится и в другой папке.
В ней вы можете найти следующие файлы (без расширения):
Собственно каждый файл имеет имя соответствующей ветки реестра.
Открываем реестр другой системы (Загружаем куст)
Итак, где хранятся файлы реестра мы теперь знаем. В какие разделы редактора реестра их можно подгрузить тоже знаем. Теперь приступим к подключению.
Выбираем один из вышеописанных разделов (см. под заголовком Начнём), далее нажимаем на пункт главного меню "Файл — Загрузить куст. ". После этого вам будет предложено указать путь до файла реестра (где их найти читайте выше), как найдёте нужный файл нажимайте "Открыть" и перед вами появиться окно с просьбой ввести имя новой ветки, т.е. имя, под которым ветка будет отображаться в реестре.
Если всё прошло успешно, то новая ветка успешно появится в ранее выбранном разделе. И всё, можете редактировать только что добавленную ветку.
После внесения необходимых изменений желательно удалить убрать её
из реестра (хотя после закрытия редактора, она и так автоматически уберётся). А удаляется она не кнопкой Delete или через контекстное меню — Удалить, а так же, как и добавляется: Выбираем нужную ветку и там же в меню "Файл" выбираем пункт "Выгрузить куст. ".
Восстановление реестра
Если же вдруг реестр оказался повреждён и надо его восстановить, то знайте, в Windows хранятся резервные копии реестра.
В Windows 7 вы их найдёте вот тут:
А в Windows XP вот тут:
В этих папках хранится первая версия реестра, т.е. та, которая была при первом старте Windows. Для замены берёте отсюда файл и кидаете в папку с заменой.
Windows Как работать с реестром неактивной системы?
Итак ,задача:
В следствии каких либо изменений реестра стало невозможным загрузить систему в любом режиме.
И при этом мы знаем какой именно раздел или параметр реестра нужно восстановить,что бы все исправить.
Давайте тогда этим и займемся
Для начала нам понадобится любой диск или флэшка с live .(в народе их часто называют live cd).
Очень неплохо описана работа и способы создания подобного диска в этом разделе..
Там же вы сможете задать вопросы,если они возникнут при создании диска.
Первый вопрос,который я предвижу:
Почему нельзя просто загрузившись с диска применить какой нибудь твик и все?Или,например запустить редактор реестра и там же все изменить?
Дело в том,что реестр который мы хотим восстановить находится на жестком диске и он неактивен,а мы загрузились с диска облегченной версии windows,который тоже использует свою собственную версию реестра.
И применив твик или изменив не подготовленный ранее раздел вы ровным счетом ничего не измените в реестре неактивной системы.
Шаг первый
Загружаемся с подготовленного диска .
Для этого необходимо его записать или подготовить,ссылку на вариант диска я давал выше.
Настраиваем bios на загрузку со съемного носителя.
Настройка BIOS для загрузки с CD/DVD/USB.
Загрузившись запускаем имеющуюся программу для работы с реестром.
У меня ,например,это обычный редактор реестра.
Открыв его я увидел визуально знакомый мне интерфейс.


Для того что бы работать с разделом реестра неактивной системы,необходимо загрузить его.
Для этого выделите раздел HKEY_LOCAL_MACHINE ,потом нажмите в левом верхнем углу окна программы файл=>загрузить куст.
Затем откроется диалоговое окно,в котором необходимо перейти по пути
Этот путь может быть другим-главное что бы это была папка config в папке Windows\System32 вашей неактивной системы.
И выбираем файл под названием,соответствующим нужному вам разделу.
Я ,например,хочу отредактировать раздел
Поэтому загружаю файл SYSTEM

После этого мне потребуется внести название разделу,который загружаю.
Я выбрал имя SafeZone

И нажимаем ОК.
Все,теперь открыв раздел HKEY_LOCAL_MACHINE мы увидим только что загруженный и названный именем SafeZone раздел.
С ним и будем работать.

Шаг третий.
Так как я хотел отредактировать раздел
(собственно из за него система и не загружалась в моем случае)
То я открываю этот раздел в загруженном мною разделе
HKEY_LOCAL_MACHINE\SafeZone
И пытаюсь открыть подраздел RpcSs:
И теперь могу спокойно работать с ним.
Но в моем случае это не удобно-слишком много предстояло изменить значений.
И я решил воспользоваться подготовленным заранее твиком реестра-reg файлом.
Как зайти в реестр Windows XP на другом жестком диске, из под WinXP?
Возможно у вас возникла проблема и вам необходимо загрузить файлы реестра на другом компьютере или с диска Live CD что бы отредактировать.
У меня данный вопрос возникал после заражения трояном ПК.
1. Меню Сервис -> Свойства папки были не доступны.
2. При запуске реестра выдавалось сообщение «Редактирование реестра запрещено администратором системы»
3. При запуске gpedit.msc для применения политики разрешения редактирования реестра.
«У вас нет разрешение на выполнение этой операции»
«Отказанно в доступе»
куст HKEY_LOCAL_MACHINE\System — файл Windows\system32\config\system;
куст HKEY_LOCAL_MACHINE\SAM — файл Windows\system32\config\sam;
куст HKEY_LOCAL_MACHINE\Security — файл Windows\system32\config\security;
куст HKEY_LOCAL_MACHINE\Software — файл Windows\system32\config\software;
куст HKEY_CURRENT_USER — файл <профиль пользователя>\ntuser.dat;
куст HKEY_CURRENT_CONFIG — файл Windows\system32\config\system;
куст HKEY_USERS\.DEFAULT — файл Windows\system32\config\default.
Помимо основных файлов, к реестру относятся вспомогательные, имеющие расширения LOG, ALT и SAV. LOG-файл содержит список изменений, которые были сделаны пользователем в определенном кусте за последний сеанс работы. ALT-файл — это резервная копия куста HKEY_LOCAL_MACHINE\System, используемая системой Windows для восстановления работоспособной конфигурации. Наконец, в SAV-файлах хранится содержание кустов на момент запуска ОС (только ntuser.dat не имеет такого файла) . Они нужны системе для того, чтобы после сбоя восстанавливать удачные параметры.
Обсуждали тут уже, юзай mwfix
Подключение к реестру на другом диске
Советы при работе с regedit Дневник Максим Боголепов


Советы при работе с regedit
 |
В данной заметке опишу небольшой совет по редактированию реестра операционной системы MS Windows XP, установленной на жестком диске другого компьютера. Такая необходимость может возникнуть из-за невозможности штатного запуска Windows с того диска из-за вирусов, прописавших себя в автозагрузку, или других неполадок, связанных с реестром. |
Немного теории. Реестр Windows – это иерархически построенная база данных параметров и настроек в операционных системах MS Windows. Он содержит информацию о настройках аппаратного обеспечения компьютера, всего установленного в нем программного обеспечения (его предустановки), профили пользователей. Сам реестр состоит из кустов – разделов, представляющих собой файлы на жестком диске с именами, идентичными названиям ветвей реестра.
По-умолчанию, файлы кустов реестра (Default, SAM , Security, Software и System) находятся в папке:
%SystemRoot%\System32\Config .
Если вы установили Windows XP в папку по-умолчанию, то этот путь выглядит как C:\Windows\System32\Config.
Рис.1 (расположение файлов реестра по-умолчанию)

Если вы сомневаетесь в правильности пути расположения этих файлов, то загляните в ветку самого реестра HKEY _LOCAL_MACHINE\System\CotnrolSet001\Control\HiveList\, где указаны точные пути, по которым лежат файлы вашего реестра.
По указанному пути находятся файлы с именами, соответствующими различным кустам реестра:
- Файл Default — соответствует ветке реестра HKEY _USERS\.DEFAULT
- Файл SAM — соответствует ветке реестра HKEY _LOCAL_MACHINE\SAM
- Файл SECURITY — соответствует ветке реестра HKEY _LOCAL_MACHINE\Security
- Файл Software — соответствует ветке реестра HKEY _LOCAL_MACHINE\Software
- Файл System — соответствует ветке реестра HKEY _LOCAL_MACHINE\System
По пути, указывающему на профиль активного в данный момент пользователя %UserProfile% , обычно это С:\Documents and Settings\%UserName% , находится файл Ntuser.dat — соответствующий ветке реестра HKEY _CURRENT_USER.
Теперь вернемся к поставленной задаче – подключение и редактирование реестра системы Windows XP, принадлежащей другому компьютеру и находящейся на другом жестком диске, с целью исключения из автозагрузки вирусов или иных деструктивных программ.
Сперва нам необходимо снять жесткий диск с компьютера, на котором возникли неполадки с запуском Windows, и подключить его к рабочей машине, например через внешний модуль подключения жестких дисков по USB (или другим известным и доступным вам способом).
Далее нам надо запустить утилиту редактирования реестра. Для этого:
Нажмите Пуск -> Выполнить… -> в поле Открыть набираем regedit.exe -> нажимаем ОК.
Рис.2 (запуск утилиты редактирования реестра)

В окне реестра, раскрываем ветку HKEY _LOCAL_MACHINE, идем в меню Файл и выбираем Загрузить куст…
Рис.3 (окно утилиты редактирования реестра)

Рис.4 (Меню Файл утилиты редактирования реестра)

В открывшемся диалоговом окне выбираем интересующий нас куст реестра поврежденной системы с подключенного нами жесткого диска – это файл software.
Рис.5 (Выбор куста software)

Далее утилита редактирования реестра попросит нас задать имя для загружаемого куста. Можете присвоить ему произвольное наименование.
Рис.6 (задание имени для подключаемого куста software)

После нажатия кнопки ОК вы вернетесь в окно regedit.exe и увидите подключенный куст чужого реестра.
Рис.7 (окно regedit.exe c подключенным кустом software)

После проведения в нем всех необходимых вам изменений, нам нужно отключить этот куст. Ставим мышку на имя куста чужого реестра, идем в меню Файл и выбираем Выгрузить куст…
Рис.8 (выгрузка стороннего куста software)

В появившемся окне подтверждаем наш выбор.
Рис.9 (подтверждение выгрузки стороннего куста software)

Вот в принципе и все. Таким образом мы отредактировали реестр стороннего компьютера. У меня таким образом получилось без переустановки и восстановления системы заставить загружаться наглухо не желающую работать Windows XP.


Rating: 4.7/5(7 votes cast)
Подключение к реестру на другом диске
Добрый день! Уважаемые читатели и гости одного из крупнейших IT блогов России Pyatilistnik.org. В прошлый раз мы с вами поговорили про замечательную утилиту Remote Desktop Connection Manager, которая должна быть в инструментарии любого системного администратора, я в будущем планирую сделать отдельную статью про такого рода инструментарий. Сегодня я вам хочу показать еще один лайвхак, который поможет в вашей практике выходить из ряда неприятных ситуаций, и речь пойдет про удаленный реестр windows и подключение к нему.
Для чего может потребоваться удаленно подключиться к реестру Windows другого компьютера
Прежде, чем я покажу как реализовывается наша задача, я бы хотел осветить в каких ситуациях вам может быть полезным данное знание. Ранее я вам рассказывал, как запустить реестр в Windows, я вам рассказал, что все настройки в графическом виде, что вы видите и совершаете, на самом деле меняют ключи реестра в фоновом режиме, поэтому реестр — это и есть система управления Windows.
Недавно я вам рассказывал ситуацию, что мне нужно было удаленно включить на одном сервере Windows Server 2019 службу удаленного рабочего стола, чтобы я мог подключиться на него по RDP, и благодаря изменению ключей через удаленное подключение к реестру сервера (Сетевому реестру), задача была выполнена за пару минут. Так же у вас могут быть ситуации:
- Вам необходимо посмотреть появился ли нужный ключ реестра после применения групповой политики, которую вы сделали
- Добавить права для определенной группы, например сделать их администраторами или разрешить им подключение через Windows ассистента
- Отключить брандмауэр
- Удалить сбойный ключ реестра
- Изменить порт подключения RDP
- Многое другое, практически любое изменение настроек, главное знать, где искать
Алгоритм подключения к удаленному реестру Windows
Предположим, что у меня в моем домене Active Directory есть контроллер домена с которого я попытаюсь подключить к реестру сервера RDCB01, где посмотрю ключи реестра и что-нибудь поправлю. Что делаем, нажимаем одновременно сочетание клавиш WIN+R.
У вас откроется окно «Выполнить», где вы должны ввести regedit.
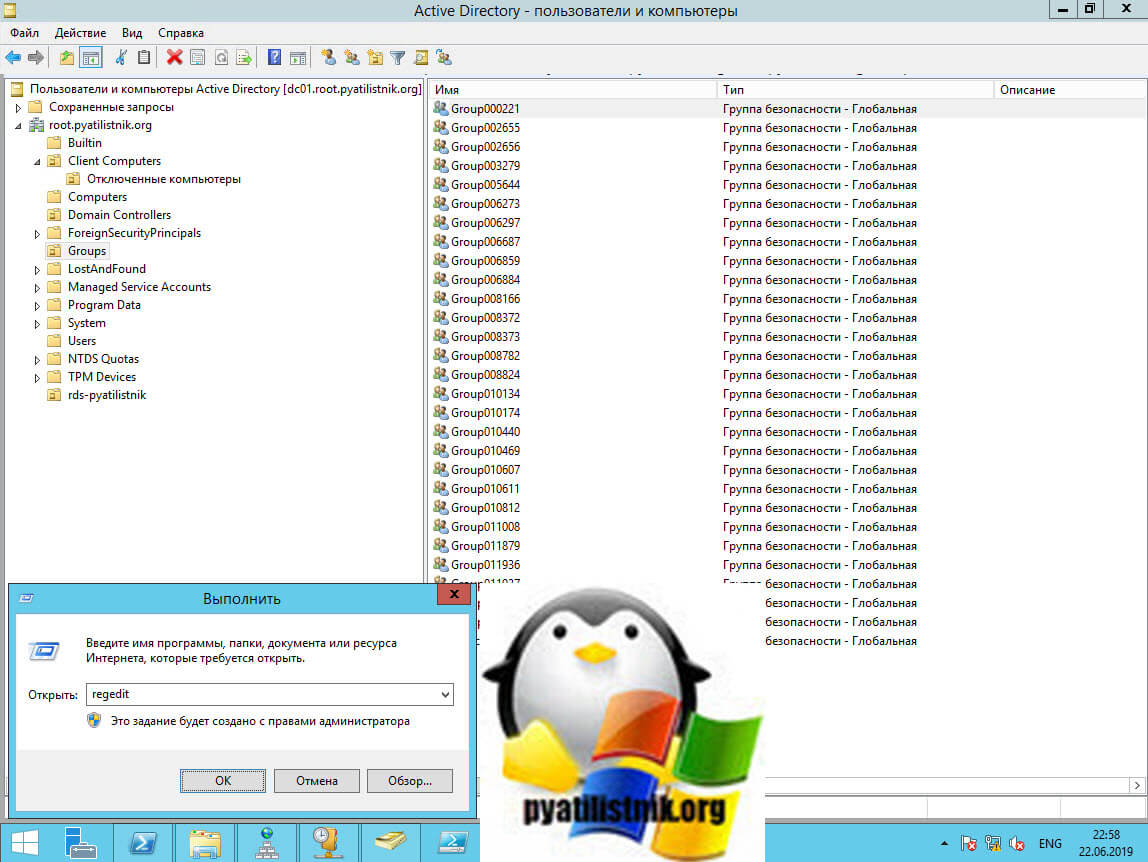
В итоге у вас откроется окно редактора локального реестра Windows.
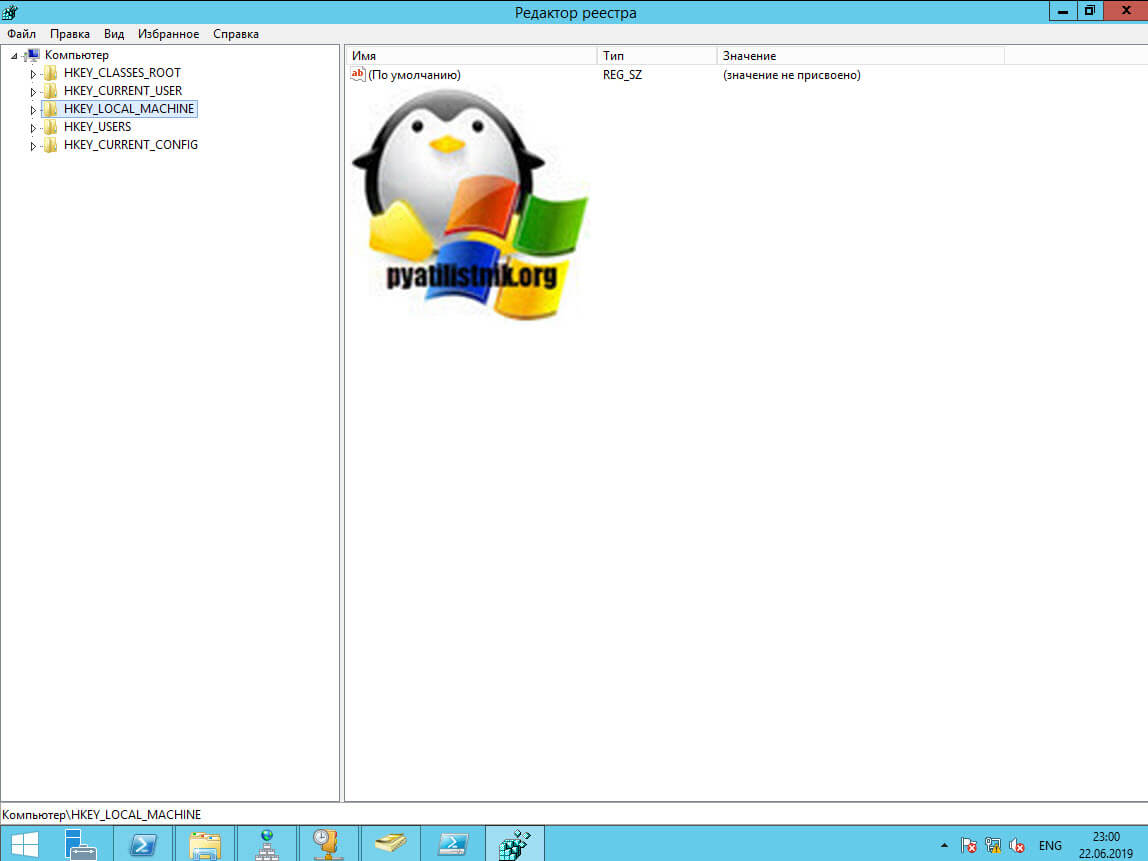
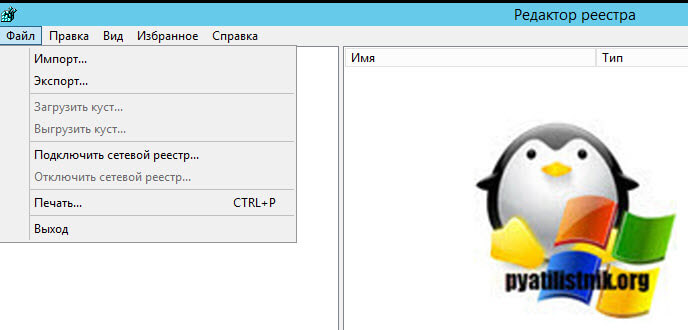
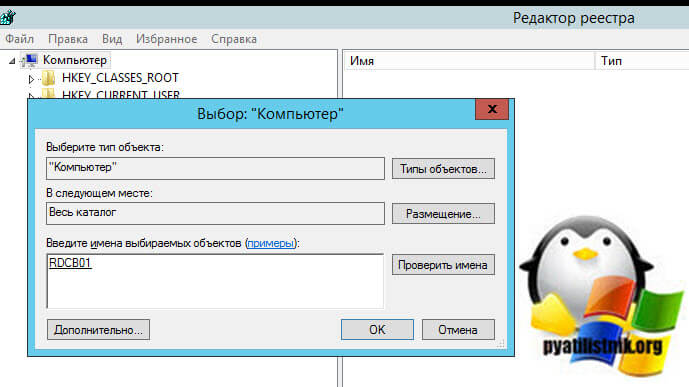
Теперь, чтобы нам подключиться к реестру другого компьютера или сервера, вам необходимо выбрать меню файл, где необходимо найти пункт «Подключить сетевой реестр«
В поле «Введите имена выбираемых объектов», укажите DNS имя вашего удаленного сервера, в моем примере это сервер с Windows Server 2019 под именем RDCB01 и нажимаем проверить имена, если все хорошо, то под именем появится подчеркивание, что означает о выявлении сервера с таким именем. Нажимаем ок и пробуем подключить сетевой реестр Windows.
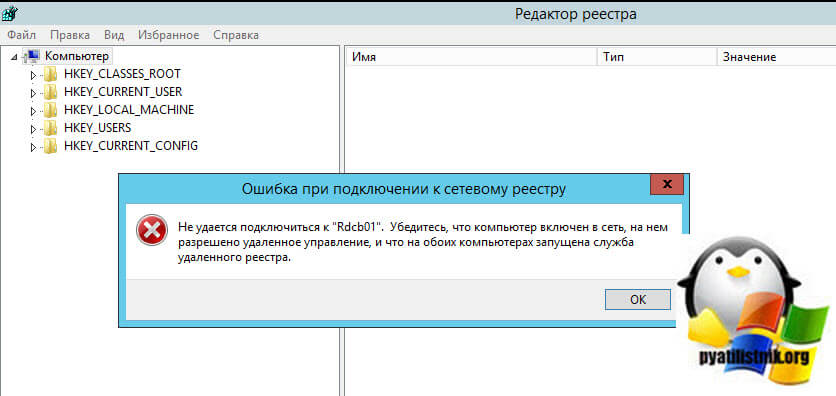
В момент подключения, если на стороне удаленного сервера есть сетевые проблемы или брандмауэр, то вы можете увидеть вот такое предупреждение:
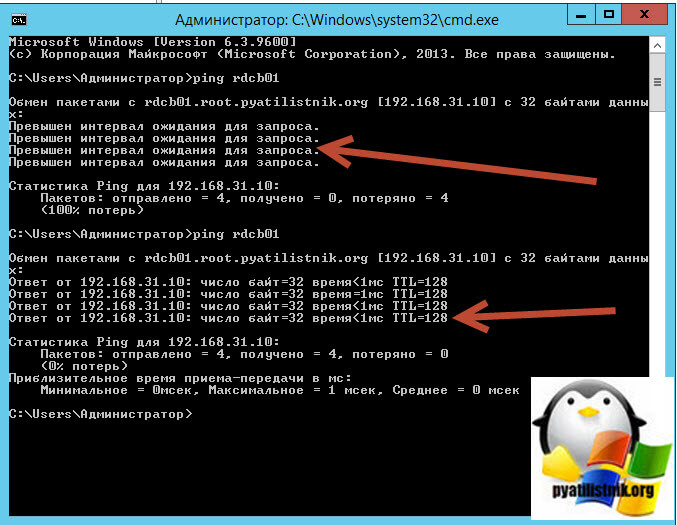
Если вы точно знаете, что удаленный компьютер должен отвечать на сетевые пакеты PING, то попробуем проверить его доступность, для этого откройте командную строку и введите:
Если вы видите, что «Превышен интервал ожидания для запроса», то это означает, что сервер не доступен, при условии, что как я и говорил пакеты PING не лочатся сетевым экраном. Если у вас видится время ответа TTL, то это означает, что сервер по сети доступен и с ним можно взаимодействовать, чтобы включить удаленно нужную службу
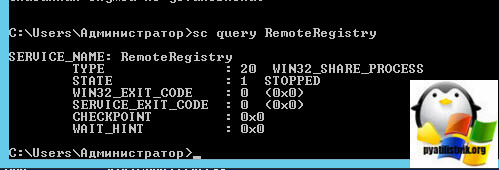
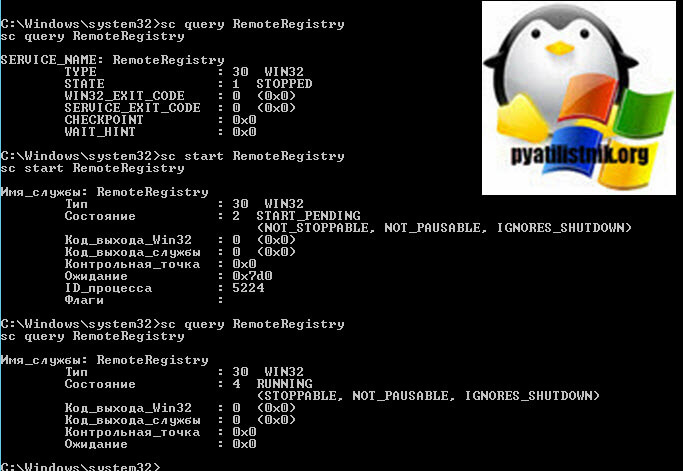
Как нам писала ошибка выше, на обоих компьютерах должна быть запущена служба удаленного реестра. В командной строке вы можете проверить состояние данной службы для этого введите:
Как видим в моем примере у нее статус STOPPED
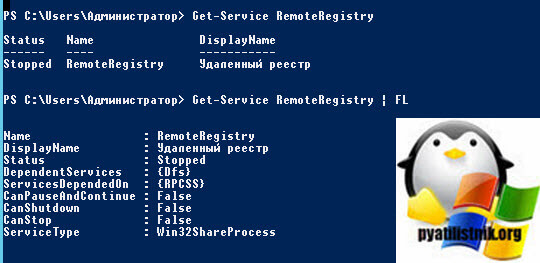
То же самое можно посмотреть и через PowerShell
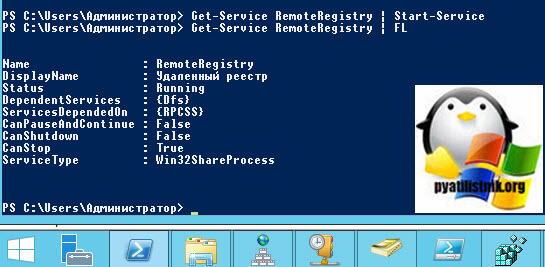
запустим у себя локально службу удаленного реестра.
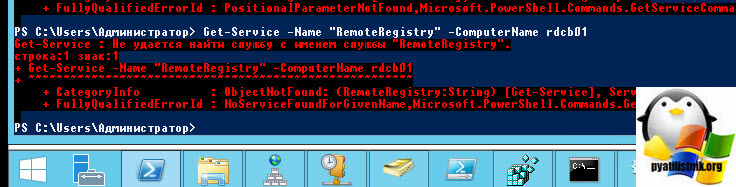
Так же можно тут же проверить доступность службы на удаленном компьютере:
Если ваше обращение блокирует на той стороне брандмауэр, то вы увидите вот такое сообщение, но не спешите расстраиваться, вы либо можете его отключить локально, или если есть административные права на удаленную систему, то мы это сделаем удаленно, об этом ниже.
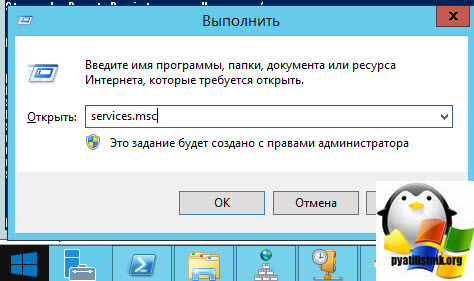
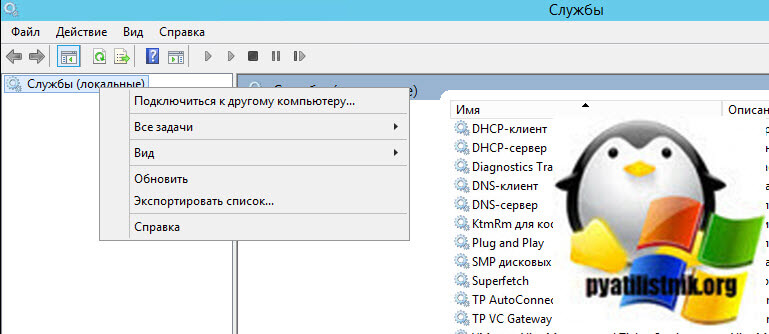
Теперь попробуем запустить данную службу на удаленном сервере RDCB01, для этого откройте окно выполнить и введите в нем команду services.msc и нажмите Enter, у вас откроется оснастка службы.
Щелкаем по службам и из контекстного меню выбираем пункт «Подключиться к другому компьютеру»
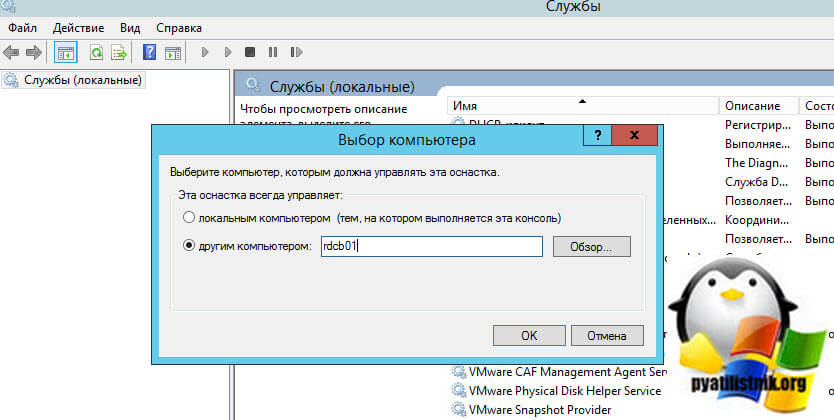
Указываем имя компьютера и нажимаем «OK».
Если брандмауэр не блокирует подключение, то вы увидите успешное выполнение операции, если блокирует, то увидите ошибку:
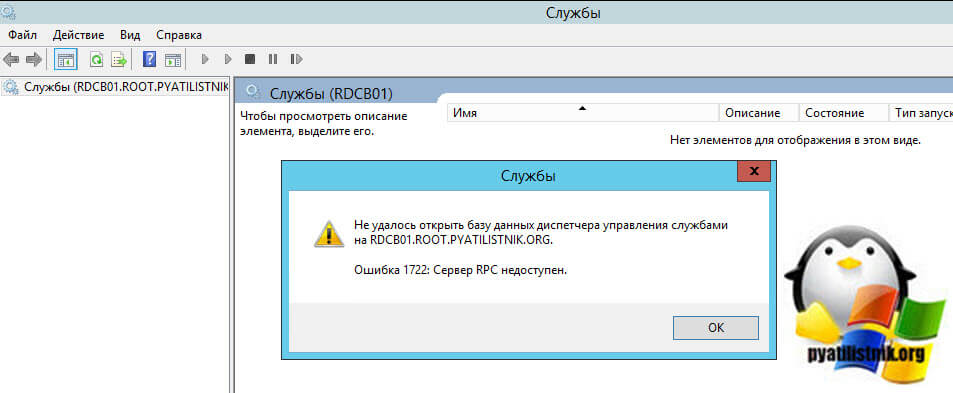
Причин у ошибки «1722: Сервер RPC недоступен» несколько:
- На удаленном компьютере не запущены две службы «Модуль запуска процессов DCOM-сервера» и «Удаленный вызов процедур (RPC)«. Хочу отметить, что данные службы запускаются автоматически при старте системы
- Вас блокирует брандмауэр, он не пропускает удаленное управление службой. Этот набор состоит из трех служб:
- Удаленное управление службой (RPC-EPMAP)
- Удаленное управление службой (Именованные каналы)
- Удаленное управление службой (RPC)
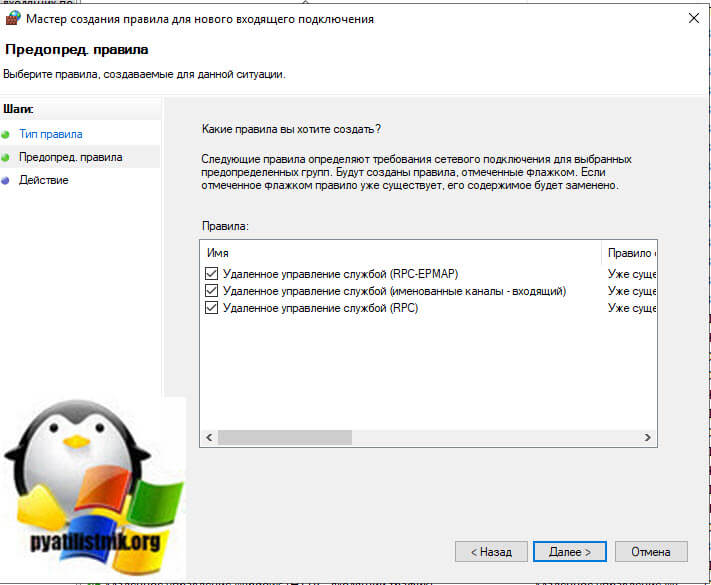
Давайте мы удаленно включим данные правила, напоминаю, что для этого у вас должны быть права локального администратора на удаленном компьютере, понятно, что вы можете включить их локально, но машинка может быть в другом городе или стране. На помощь нам приходит в очередной раз Марк Руссинович и его набор утилит sysinternals. Из данного набора нам потребуется утилита PSTools, она позволит и удаленно запустить службу и при необходимости добавить правило в брандмауэр.
Загружаете данный архив с утилитами, распаковываете его в нужное вам место. Теперь зажав клавишу Shift щелкните правой кнопкой мыши по папке с утилитами и из контекстного меню выберите пункт «Открыть окно команд».
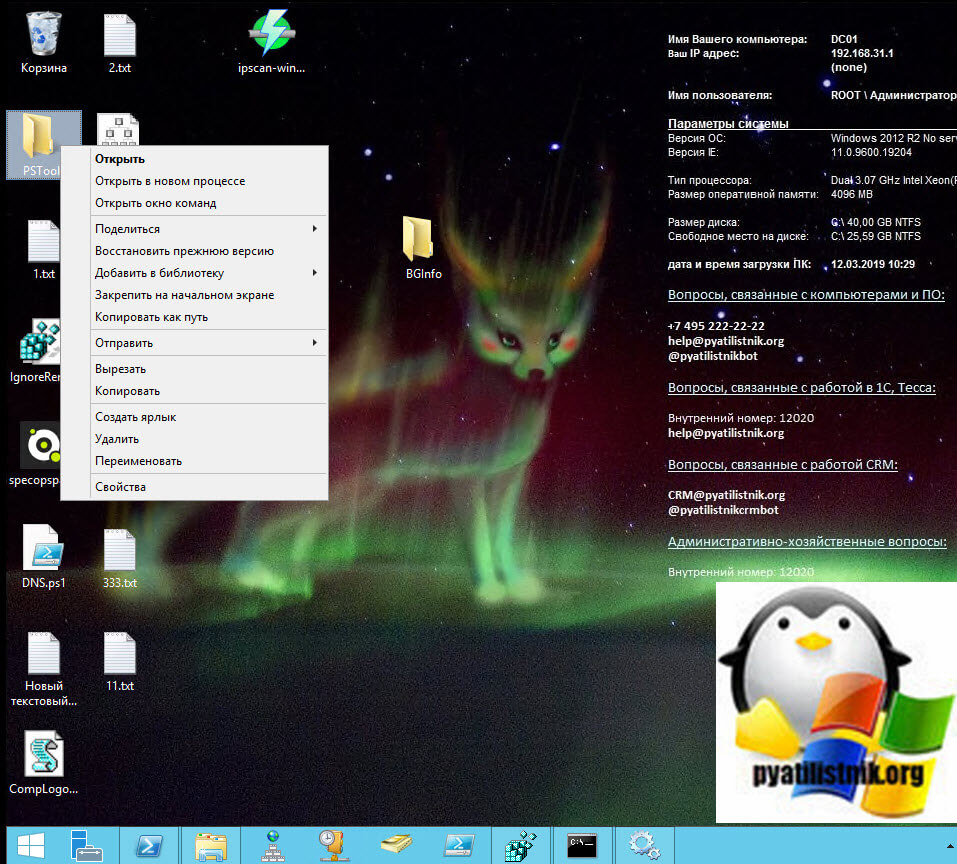
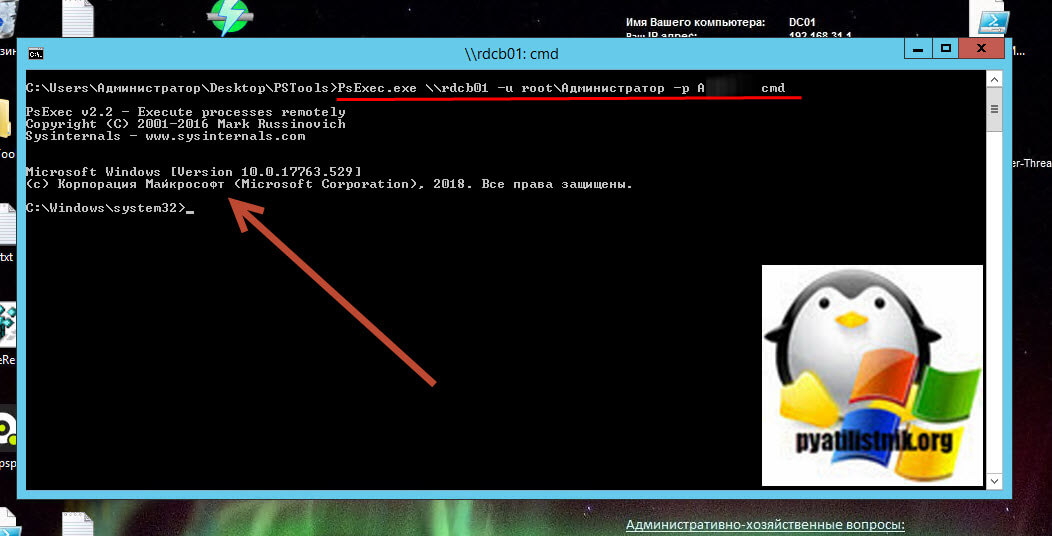
Введите вот такую команду:
Мой пример: PsExec.exe \\rdbc01 -u root\Администратор -p пароль cmd
Я наблюдаю успешное подключение к командной строке на удаленном компьютере RDCB01, там сейчас запущена служба PsExec.exe. Теперь на удаленной системе я могу делать все, что мне нужно.
Вы можете на удаленном компьютере отключить брандмауэр на время, чтобы произвести настройки служб:
потом обратно включить netsh advfirewall set allprofiles state on (Обязательно включите после настроек)
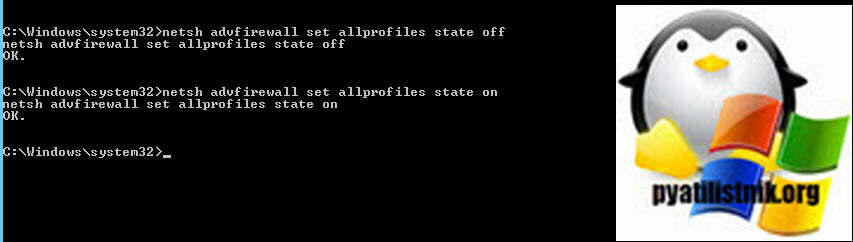
Там будет вот так:
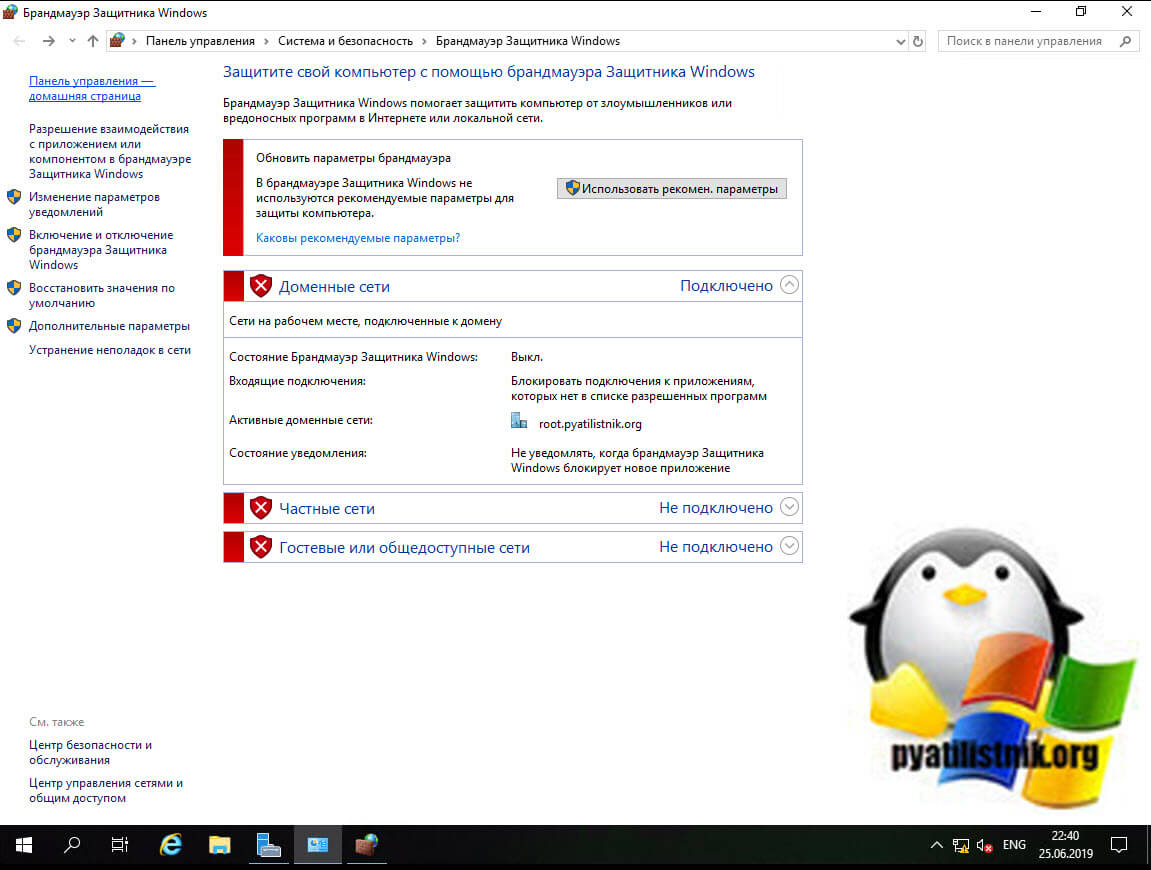
Далее я вам советую включить на брандмауэре в разделе «Разрешение взаимодействия с приложениями или компонентом в брандмауэре», набор правил «Удаленное управление службой», это даст возможность цепляться к оснастке «Службы» на другом компьютере
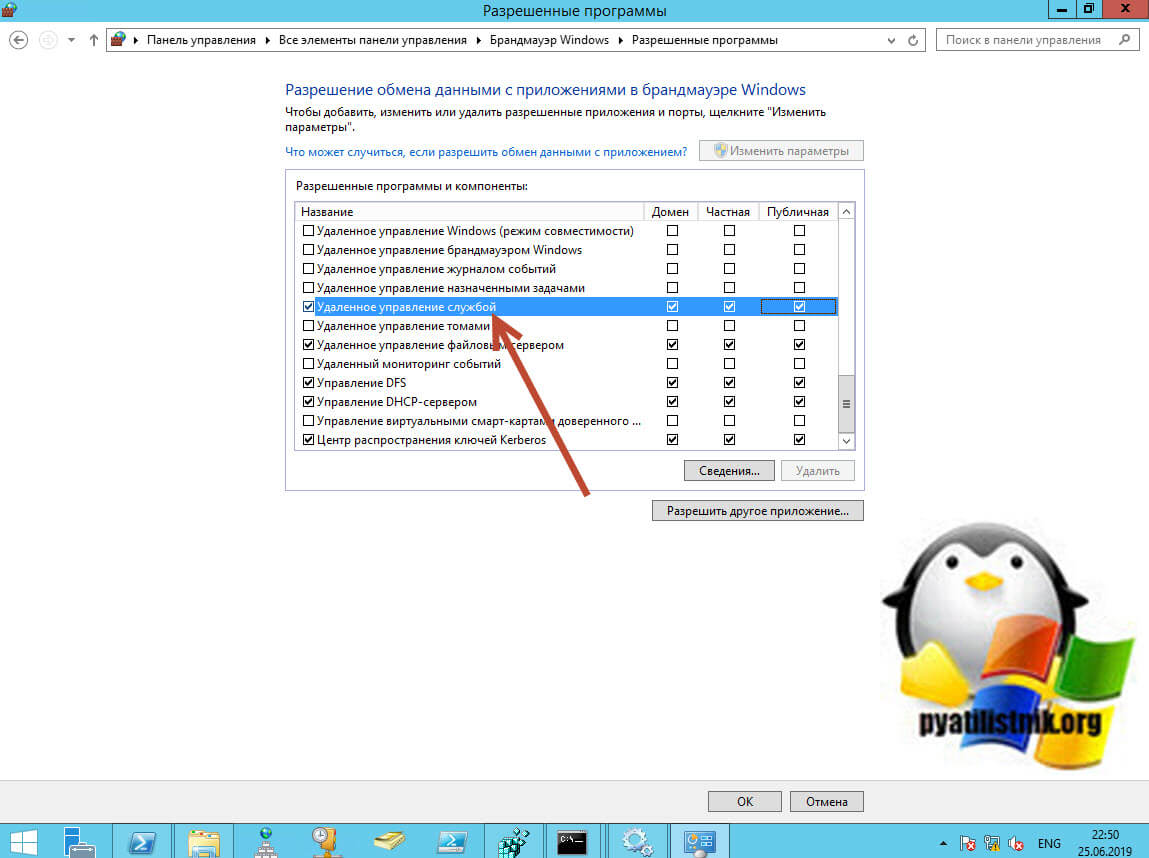
Далее подключаетесь в оснастке службы к нужному хосту и запускаем службу «Удаленный реестр»
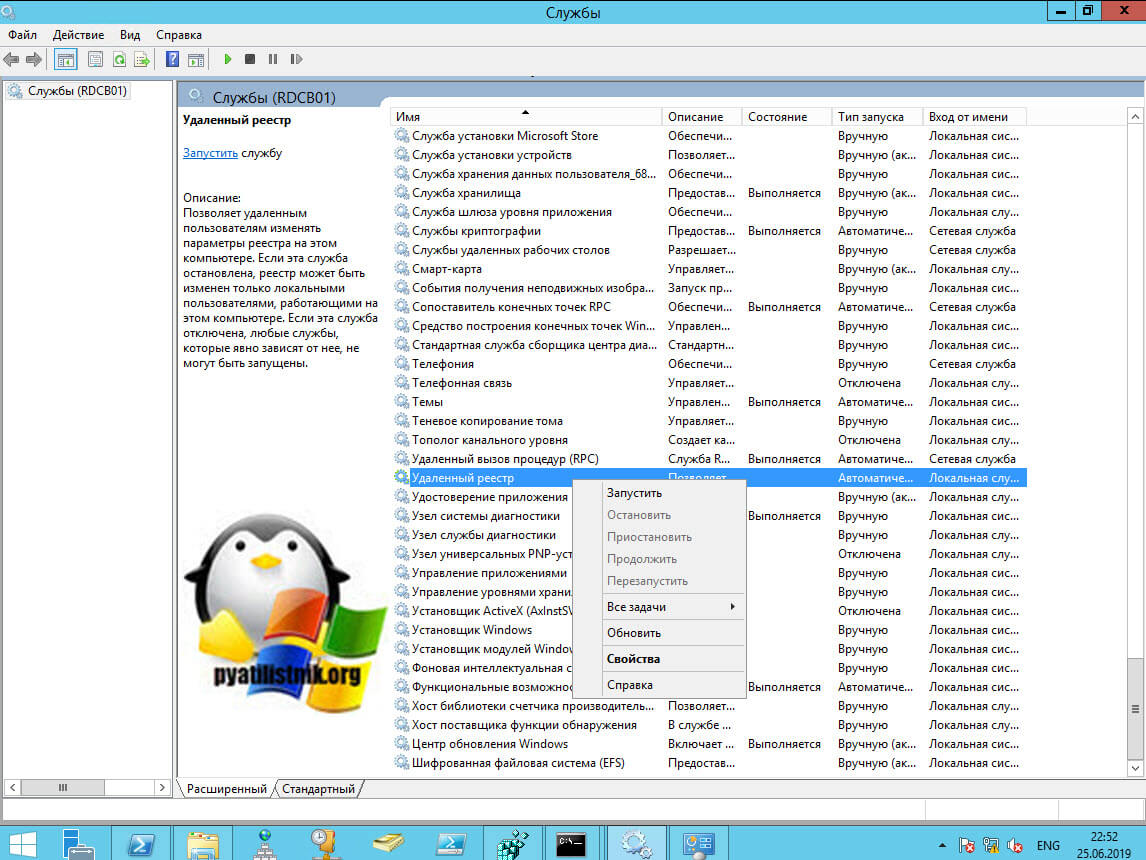
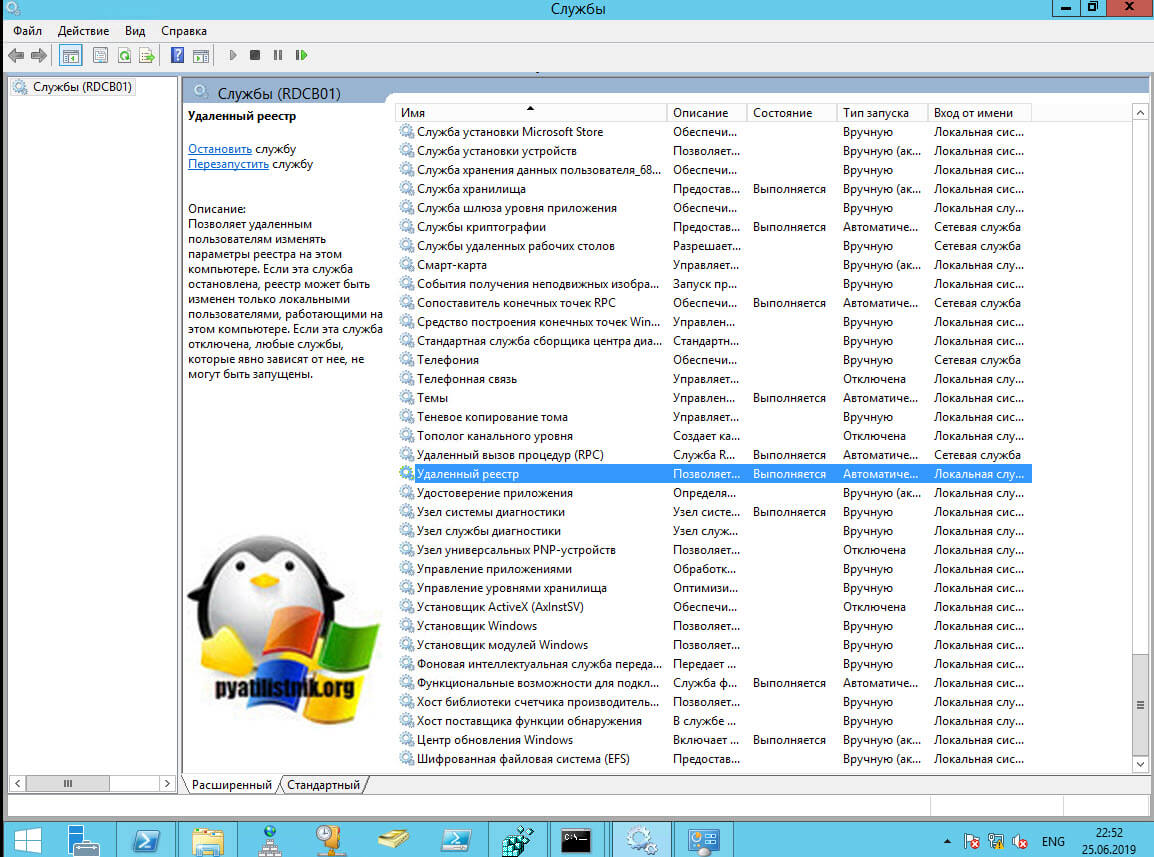
Так же можно изначально прямо из командной строки включить нужную службу в PsExec.exe, я вам не показал, этого сразу, чтобы вы могли настроить для себя брандмауэр. Проверим статус службы:
Далее запустим службу sc start RemoteRegistry
Как видим служба RemoteRegistry успешно запущена, при чем удаленно.
Пробуем подключиться к удаленному, сетевому реестру, теперь у нас не возникает проблем и мы видим, что добавился новый раздел RDCB01.