Как открыть определенный порт?
Для запуска специализированного программного обеспечения на сервере нужно открыть порт, как это сделать?
Если вы используете ОС CentOS 6 или Debian, то наберите в консоли следующие команды:
Если вы используете CentOS 7, то используйте следующие команды:
Если вы используете Ubuntu, то используйте следующие команды:
Для Ubuntu 20.04 команда будет выглядеть следующим образом:
Как открыть порт на VPS
Для данной ОС управление открытием и закрытием портов как правило производится через файрволл ufw.
На свежеустановленной системе данный файрволл по умолчанию отключен, нужно будет открыть порт для ssh-соединения и включить файрволл. Если сначала включить файрволл, то доступа через ssh мы лишимся.
Команды:
— открываем стандартный порт для ssh. Если у Вас ssh у Вас работает по другому порту, то замените 22 на его номер.
Если открытие порта пройдет успешно, то появится сообщение «Rules updated».

— включаем файрволл.
Появится предупреждение о возможной блокировке ssh, соглашаемся.
Если после этого повторно выполнить sudo ufw status verbose, то увидим, что статус сменился на active, а также уже открытые порты.
После активации файрволла открыть порт можно командой: sudo ufw allow порт/протокол (можно указать диапазон портов через двоеточие). Пример:

Выполнив ещё раз sudo ufw status verbose можем убедиться, что порты успешно открылись.
2. Открыть порт на Ubuntu 18.04.
Будем использовать iptables. Посмотрим список действующих правил iptables. Команда:

На чистой VPS правил быть не должно, результатом этой команды должны быть сообщения, как на скриншоте.
Здесь мы видим три цепочки OUTPUT, INPUT и FORWARD, за открытые порты отвечает цепочка INPUT, именно через нее проходят все входящие пакеты. Сейчас политика по умолчанию — ACCEPT, это значит, что подключение ко всем портам разрешено.
Добавим правила, которые разрешат обмен данными между любыми портами на локальном интерфейсе lo и добавим в разрешенные уже установленное нами подключение, чтобы не потерять доступ к VPS по ssh. Команды:
Также откроем 22 порт для ssh-доступа в дальнейшем. Команда:
И сменим политику по умолчания для входящих подключений с разрешения на блокирование. Команда:
Сохраним изменения командой (иначе они пропадут после перезагрузки VPS):

Теперь снова смотрим список действующих правил командой:

Видим, что для входящих (цепочка INRUT) политика сменилась на DROP, а разрешены только те входящие подключения, правила для которых мы добавили выше.
Новый порт можно открыть командой вида: sudo iptables -I INPUT -p протокол —dport номер порта -j ACCEPT.
Обратите внимание, что ранее мы использовали -A, сейчас используем -I, чтобы избежать конфликта с правилам и добавленными ранее — опция -I добавит новое правило в начало списка.
Пример команды на открытие порта 1888 для протокола tcp:
Также не забываем сохранить командой: sudo /sbin/iptables-save

Командой sudo iptables -L снова проверим список правил. Видим, что порт успешно открыт.

3. Открытие портов через CSF
Сначала обновим пакеты на VPS, команды:

Сначала установим модули Perl, необходимые для CSF. Команды:
На Centos
На Ubuntu/Debian

Далее скачаем архив csf с официального сайта. Распакуем, перейдем в каталог с распакованным архивом и запустим установку.


В случае успешной установки должно вывестись сообщение «Install ation Completed». Далее нужно протестировать работу модулей командой:

Если все установлено и работает корректно, результатом вывода должно стать сообщение «RESULT: csf should function on this server».
Следующим шагом откроем конфигурационный файл CSF и переведем файрволл из тестового режима в рабочий. Команда:

Нам нужно сначала в файле изменить значение TESTING = «1» на TESTING = «0».
Далее запускаем файрволл и проверяем его статус. Должно быть «Active».

Чтобы теперь открыть порт через CSF, нам нужно снова открыть файл /etc/csf/csf.conf и найти строки, начинающиеся с директив TCP_IN, TCP_OUT, UDP_IN, UDP_OUT.
Секция TCP_IN открывает порты для входящих соединений по tcp-протоколу, секция TCP_OUT — для исходящих.
Секции UDP_IN и UDP_OUT = для входящих и исходящих соединений по udp-протоколу.
В соответствующей строке через запятую указываем номера портов, которые нужно открыть. В данном примере прописан tcp-порт 8888 для входящих соединений, также оставлены порты, которые в момент установки csf прописывает по умолчанию.

Сохраняем изменения и перезапускаем csf командой csf -r
Готово, порт открыт.
4. Открыть порт на Centos 7
На Centos7 в комплекте идет свой файрволл-надстройка над Iptables, который называется Firewalld.
Сначала проверим, запущен ли данный сервис, командой:
- drop — блокировать все входящие пакеты, разрешить только исходящие.
- block — в отличие от предыдущего варианта отправителю пакета будет отправлено сообщение по блокировке его пакета.
- public — поддерживаются входящие соединения только для ssh и dhclient.
- external — поддерживает NAT для скрытия внутренней сети.
- internal и home — разрешены сервисы ssh, samba, mdns и dhcp.
- dmz — используется для изолированных серверов, у которых нет доступа к сети. Разрешено только подключение по SSH.
- work — разрешены сервисы ssh и dhcp.
- trusted — всё разрешено.
На свежеустановленной Centos7 имеющемся интерфейсам по умолчанию будет назначена зона public. Посмотреть информацию о действующих правилах для зоны можно командой вида: sudo firewall-cmd —zone= имя зоны —list-all. Соответственно для зоны public команда будет выглядеть, как:

Можем видеть, что в зону public у нас уже по умолчанию добавлены сервисы ssh и dhcpv6-client
5. Открыть порт двумя способами
Первый способ — прямой командой вида: sudo firewall-cmd —zone=имя зоны —remove-port=номер порта/протокол —permanent
Пример для зоны: public, порта: 3471 и протокола: tcp
Опция —permanent нужна, чтобы добавленные правила сохранились после перезагрузки VPS. В завершение нужно перезапустить файрволл командой:

В случае успешного выполнения команд получим сообщение «success».
Второй способ — добавить соответствующий сервис к зоне, при этом будут открыть нужные для работы этого сервиса порт. Но добавлять можно только те сервисы, которые известны файрволлу, посмотреть их список можно командой:

Добавить сервис в зону — командой вида: sudo firewall-cmd —zone=имя зоны —add-service=имя сервиса —permanent
Например, команда добавления сервиса SMTP в зону public будет иметь вид:
После также нужно перезапустить файрволл sudo firewall-cmd —reload

Для проверки еще раз выполним sudo firewall-cmd —zone=public —list-all, как можем видеть в результатах вывода — сервис smtp добавлен, порт открыт.

Подобрать лучшие VPS с SSD-дисками, можно на нашем сайте.
Port Forwarding on Windows Server or VPS
Windows Firewall is a utility included with all recent versions of Windows. It includes options to open and close ports, allow specific ports and programs through the firewall, which is the equivalent of “port forwarding” on a Windows Server or Windows VPS that is not behind a NAT device. In this guide we will show you how to forward a specific port on a Windows VPS or dedicated server.
How To Port Forward on Windows VPS
First, open Control Panel and navigate to System & Security. Then, open Windows Firewall. In the left-hand menu, click “Advanced settings”.
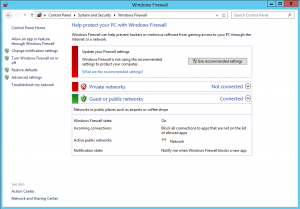
The Advanced Security panel will appear. In the left-hand menu, there are two types of rules:
- Inbound Rules: Rules that deny or allow traffic coming in to the server from outside.
- Outbound Rules: Rules that deny or allow traffic going out to the network from the server.
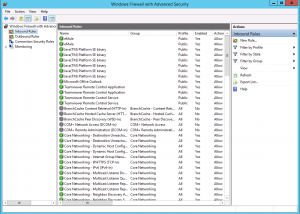
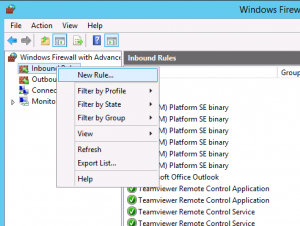
It is often useful to create both an inbound rule and an outbound rule for your application’s port. Repeat the following steps 2 times, once for Inbound, and once for Outbound. First, right-click “Inbound Rules” and select “New Rule…”
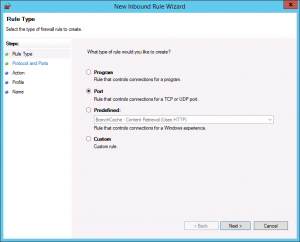
Choose the type of rule to setup. We are defining a specific Port number.
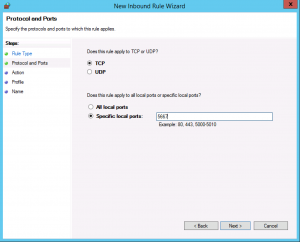
Type the port number your application uses, and choose TCP or UDP protocol (most applications use TCP).
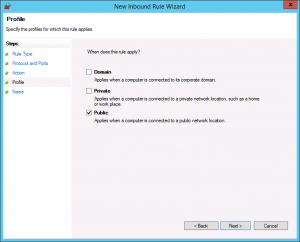
Select whether to apply the rule only on local (private) networks, or on public networks as well. You will want to select Public, most likely.
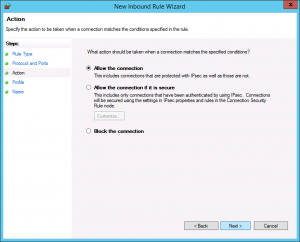
Finally, select whether this rule is for explicitly allowing connections on this port, or explicitly blocking connections on this port.
That’s it! The firewall rule will go into effect immediately, opening the port to traffic to (or from) your server. As we noted above, be sure to repeat the process as an Outbound rule, if you want to open a port for both sending and receiving.
Need help?
We are happy to help with opening ports and other Windows Server configuration questions!
Открытие порта на VPS(VDS) Windows
После создания VPS (VDS) необходимо в Firewall на входящие соединения открыть порт 4242. Для этого заходим в поиске ищем Windows Defender Firewall with Advanced Security и запускаем.
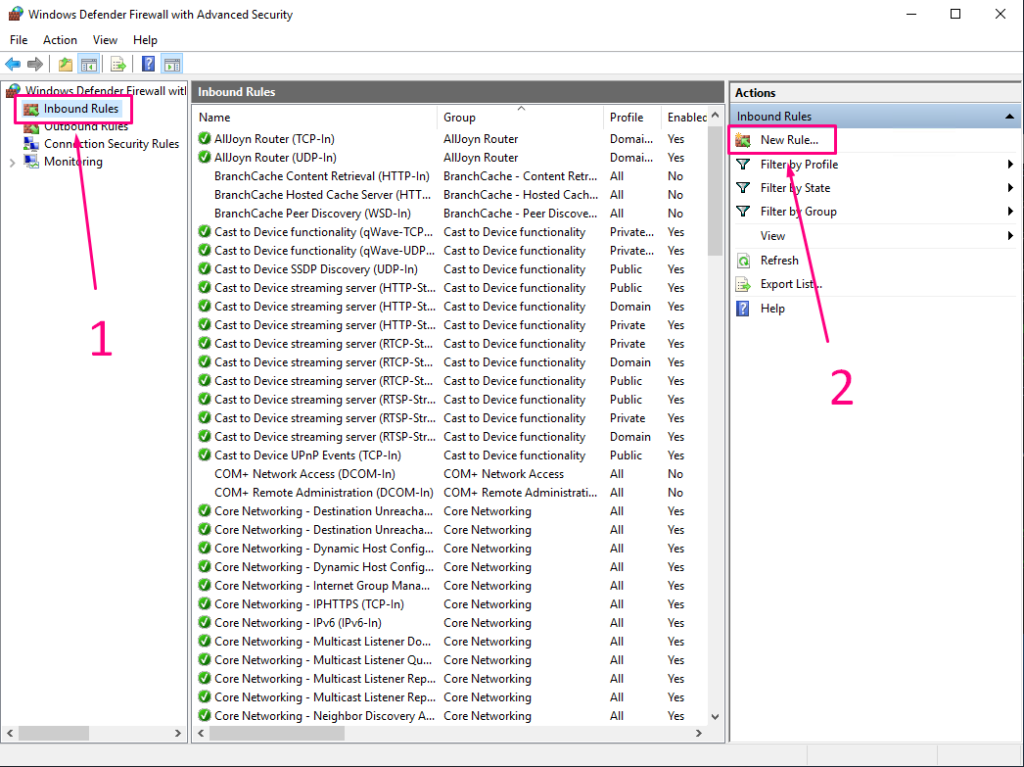
Теперь необходимо создать новое правило. В открывшимся окне слева нажимаем Inbound Rules, потом New Rule…
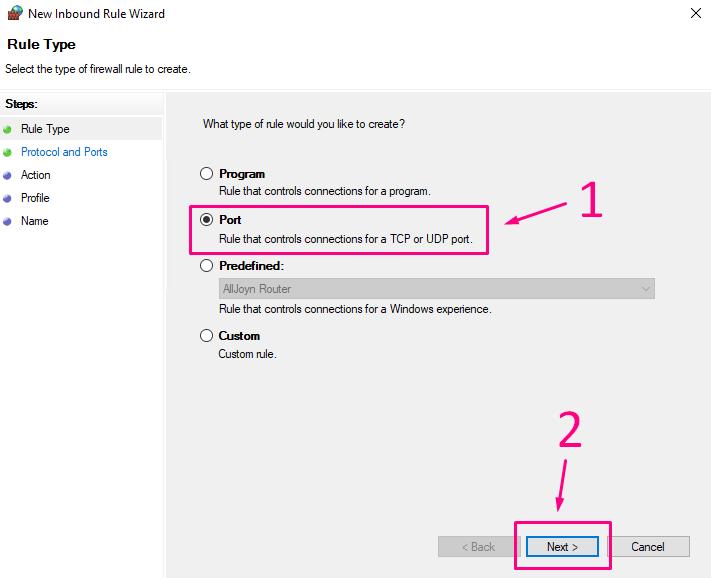
Указываем пункт Port и нажимаем Next.
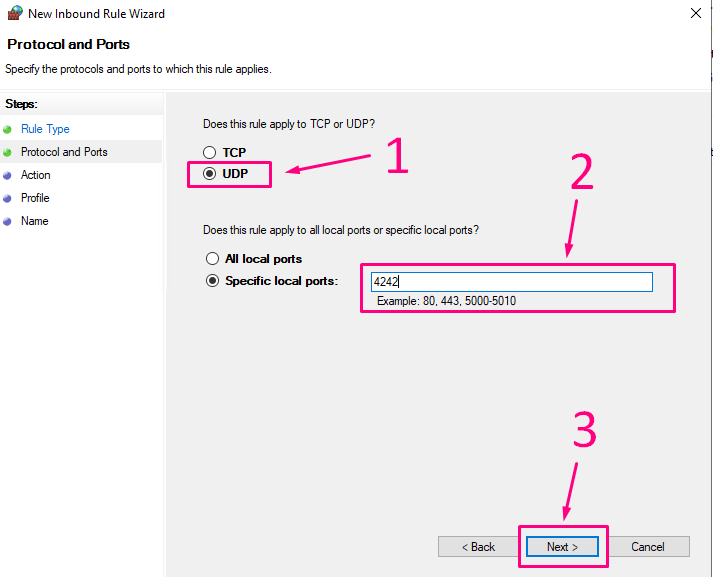
Указываем пункт UDP, вводим в строке Specific local ports — 4242 и нажимаем Next.
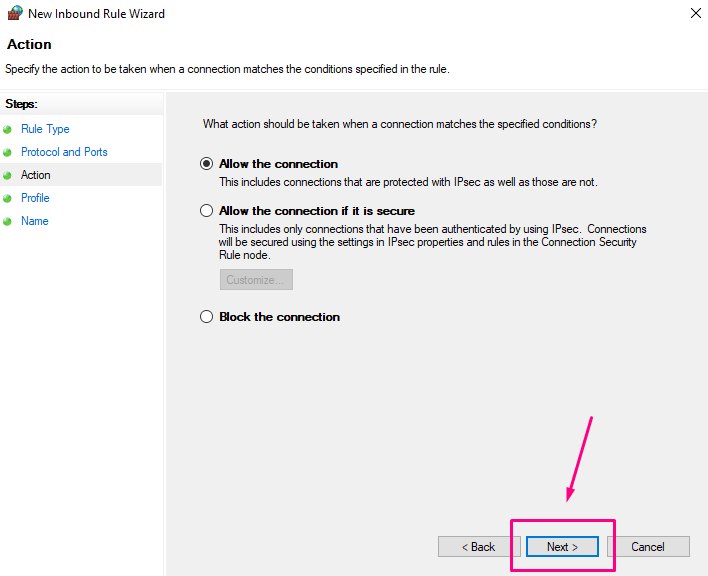
Оставляем всё как есть и нажимаем Next.
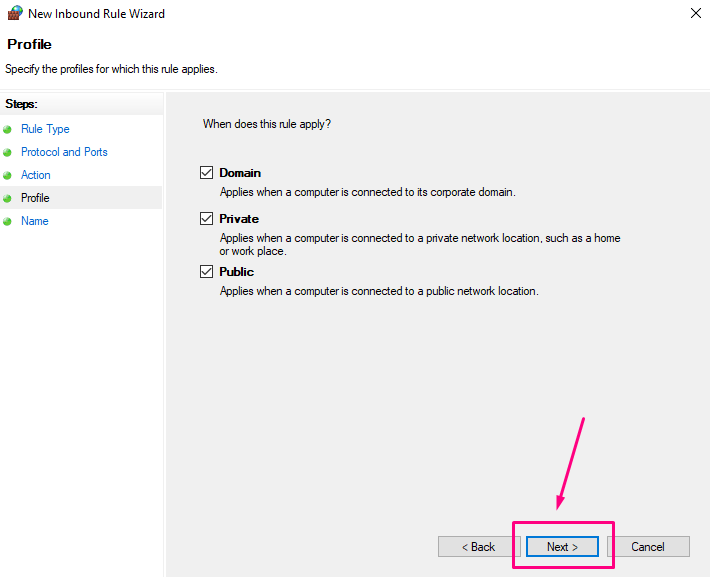
Проверяем чтобы стояли все галочки и нажимаем Next.
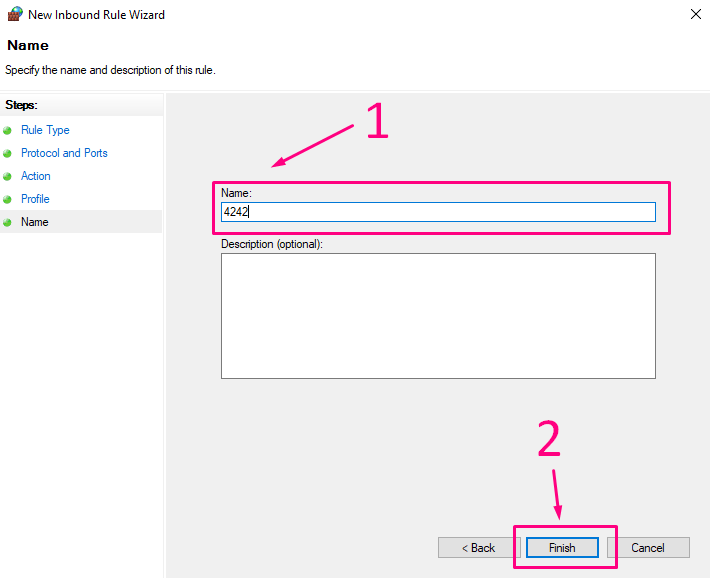
В поле Name указываем Имя правила, к примеру 4242 и нажимаем Finish.
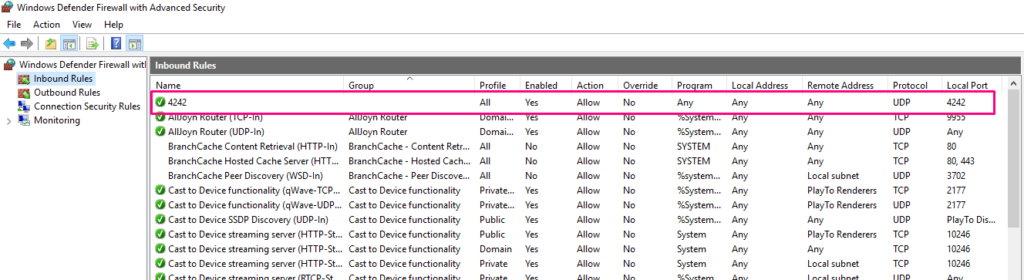
Проверяем что новое правило добавилось. Параметры должны быть схожи как на скриншоте.
! — Для доступа терминала к серверу возможно потребуется создать правила у поставщика услуг VPS (VDS) в личном кабинете. Смотрите пункт “Создание VPS (VDS)”.