Вирус на асике — как обнаружить и вылечить
 Чуть позже один из майнеров, обладающий 4 тыс. устройств, сообщил, что неизвестный вирус перевёл на сторонний адрес около 8 тыс. долларов в биткоинах, добытых за сутки, пока он не обнаружил подмену адреса. Пользователю удалось отформатировать систему и перепрошить асики при помощи SD-карты, но это заняло более четырёх дней. Его спасло оперативное отключение части «здоровых» машин от локальной сети. Причиной стала прошивка asic кастомным ПО.
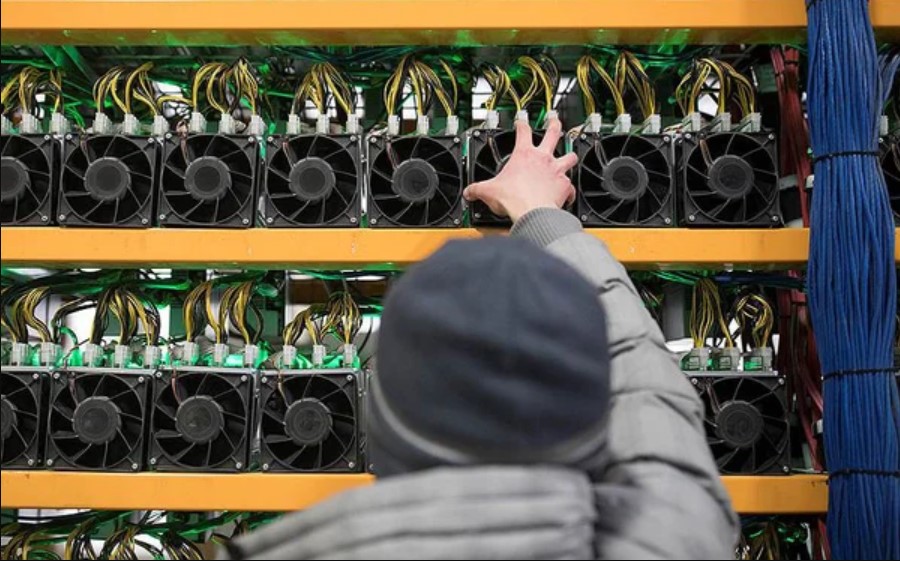 Троян не позволяет сменить адрес на свой и сбросить конфигурацию асика. Кроме того, он блокирует обновления прошивок. Добыча хакеров в этом случае достигает от 0,5 до 1 BTC в сутки при том, что они используют исключительно чужое оборудование. Сейчас это составляет от 20 до 40 тыс. долларов США каждые 24 часа. Стоит задуматься, сколько устройств уже заражено и сколько ещё будет атаковано в будущем. При таких масштабах «эпидемии» следует позаботиться о мерах безопасности и лечения.
Требовал 10 BTC, заразил 4000 ригов. Все о вирусах на ASIC
В 2019 году появилась и начала активно распространяться прошивка для Antminer S9. Ее невероятная особенность заключалась в том, что она могла разгонять ASIC с 13,5 Th/s до 18 Th/s. Майнеры были впечатлены такими возможностями и принялись массово скупать прошивку на свои устройства.
Однако их настигло большое разочарование. Помимо того, что прошивка не соответствовала своим представленным функциям, она оказалась вредоносной. Сразу после активации прошивки с майнерами связывался троян-шантажист hAnt и просил отправить ему 10 BTC. Пользователям, которые были не согласны выполнить требования, злоумышленник угрожал перегревом устройств и выводом их из строя.
От атак хакера пострадало не только огромное количество майнеров – в числе жертв также оказались и крупные майнинговые фирмы, например, компания BTC.Top, в которой hAnt заразил 4000 ригов за считанные минуты.
Проблема атак на майнинг-устройства остается актуальной и сегодня. Хакеры регулярно создают и модифицируют вирусы, что увеличивает риск майнеров столкнуться с атакой, которая может привести к катастрофичным последствиям.
Типы вирусов на ASIC-устройствах
- Трояны. Именно про этот вирус идет речь в начале статьи. Трояны встраиваются в прошивки Асиков. Вирус не позволяет пользователю сменить адрес на свой и сбросить конфигурацию адреса. Также опасный момент заключается в том, что троян делает невозможным обновление прошивки.
- Вирус, изменяющий конфигурацию ASIC. Изменение конфигурации ASIC может привести к таким последствиям, как нарушение работы устройства или его несовместимость с другими компонентами системы и ухудшение характеристик устройства, таких как скорость, потребляемая мощность, эффективность и др.
- Asic Antibuild Virus. Этот вирус нацелен на оборудование Bitmain. Проявляется он не сразу, а лишь через какое-то время. Опасность вируса состоит в том, что он незаметно меняет адрес майнера на адрес хакера. Antibuils может воровать от 5% до 50% хешрейта и при этом не подавать никаких признаков своего присутствия. Вирусу достаточно попасть на одно устройство, чтобы быстро распространиться по сети и заразить всю ферму.
Вместе с развитием майнингового оборудования модифицировал и Antibuild. Появились две его усовершенствованные версии:
- Antibuild 2. Вирус препятствует загрузке с SD-карты и изменяет системные бинарники и скрипты.
- Antibuild 3. Делает то же самое, что и Antibuild 2, но также блокирует возможность ввода команд в u-boot для восстановления через UART.
Как понять, что ваш асик заражен?
- Хешрейт вашего устройства отличается от хешрейта пула более чем на 15-20%.
- Изменение стратум-адресов на сторонние
- Доходность фермы снизилась
- Устройство нельзя перепрошить при помощи microSD карты и веб-пакета прошивки.
- Версия устройства остается прежней после перепрошивки, отсутствуют изменения в данных конфигурации
- Загорание индикаторов по контрольной плате без промежутка по времени либо с интервалом 7-9 секунд.
Как защитить майнинг-устройство от вирусов?
- Забудьте про ненадежные прошивки. Если вам обещают увеличение доходности на 50% с помощью прошивки — это повод задуматься. Проверяйте информацию на майнинг-форумах и чатах.
- Будьте осторожными с Б/У асиками. Подключать его рекомендуется отдельно и обязательно с антивирусом. Отслеживайте его работу в течение нескольких дней.
- Не майните щиткоины. Не устанавливайте ноды от новых “топовых” монет очень часто.
- Установите брандмауэр. Установка надежного брандмауэра со строгими сетевыми правилами – это самый лучший способ остановить атаку даже одной зараженной рабочей станции на всю вашу сеть и, соответственно, на все ваше майнинговое оборудование.
- Используйте антивирусное ПО. Установите антивирусное программное обеспечение на компьютер, подключенный к майнеру. Это может помочь защитить ваш майнер от заражения вирусами.
- Ограничьте доступ к майнеру. Если вы используете удаленный доступ к майнеру, убедитесь, что доступ к управлению майнером ограничен только для нужных вам IP-адресов.
- Мониторьте сетевую активность. Следите за сетевой активностью вашего майнера и наличием необычных процессов в системе.
- Резервное копирование. Делайте резервные копии конфигурации майнера, чтобы в случае заражения вирусом можно было быстро восстановить работу устройства.
Что делать, если ASIC заразился вирусом
Для удаления хакерского софта с ASIC потребуются две программы (WinSCP и PuTTy ) и не более 20 минут.
- Откройте настройки WinSCP и выберите соединение SCP, затем введите IP-адрес ASIC и учетные данные для получения доступа.
- Перейдите в папку /config и просмотрите ее содержимое. Если вы найдете файл bNminer.conf, удалите его.
- Откройте dropbear и замените параметр NO_START= на 0 в соответствующей строке.
- Создайте новый каталог в папке /tmp и скопируйте в него разархивированную прошивку.
- На следующем этапе вам понадобится программа PuTTy. Введите IP-адрес ASIC и подключитесь к устройству.
- Введите следующие команды: cd /tmp/123 → chmod +x runme.sh →. /runme.sh → reboot
После выполнения этих шагов вы избавитесь от хакерского софта на своем ASIC.
Также для обработки и устранения атаки вы можете выполнить три шага:
- Поместите свою сеть в карантин. Важно удалить зараженные ПК или майнеры из сети или добавить их в «карантинную сеть». В противном случае вирус будет распространяться, заражая другие компьютеры в сети.
- Восстановите заводские настройки. Используйте SD-карту, чтобы сбросить майнер к заводским настройкам и перепрошить майнер.
- Смените пароль. После сброса майнера первое, что вам нужно сделать, это изменить пароль майнера на надежный и безопасный пароль.
Чтобы защитить свои устройства и данные, следует соблюдать несколько основных правил: использовать надежное программное обеспечение, регулярно обновлять прошивку и приложения, использовать сложные пароли и не делиться ими с другими людьми.
Также рекомендуется использовать многофакторную аутентификацию и проверять активность своих устройств на предмет несанкционированных действий.
Как определить что устройство заражено вирусом:
Есть несколько способов определить что ваше устройство заражено вирусом:
Ваши stratum — адреса изменились на сторонние адреса:
stratum+tcp://scrypt.hk.nicehash.com:3333#xnsub
stratum+tcp://scrypt.jp.nicehash.com:3333#xnsub
stratum+tcp://stratumtcp.com:8888
Хешрейт устройства не сходится с пулом, разница на 15 — 20%
Устройство не прошивается с помощью microSD карты (непрерывная индикация двух светодиодов (красный и зеленый) и с помощью веб — пакета прошивки
После прошивки устройства версия не изменяется и данные конфигурации остались прежними
Индикация на контрольной плате со стороны компонентов загораются практически без промежутка по времени
Как проверить асик на вирусы

В 2019 году на фоне майнинг-бума и активного роста цен на криптовалюту хакеры создали новые виды программ специально для ASIC. Они позволяют менять конфигурацию и блокировать ферму. Перед покупкой нового оборудования стоит проверить асик на вирусы. Также нужно регулярно сканировать ферму, просматривать настройки, чтобы защитить доход от киберпреступников.
- Как вирус попадает в асик
- Типы вирусов
- Как проверить асик на наличие вируса
- Программа WinSCP
- Как вылечить ASIC
- Меры по предотвращению заражения
- Часто задаваемые вопросы
Как вирус попадает в асик
Чаще всего майнеры сами заражают оборудование, скачивая кастомные прошивки для разгона техники. «Первооткрывателем» стал H-Ant от неизвестного программиста. На форумах и тематических сайтах появилась реклама новой прошивки, способной разогнать Antminer S9 с 13,5 до 18 Th/s без роста потребления электроэнергии. Ее скачали более 10 000 раз.
| Топ пулы для майнинга | Комиссия, % | Количество монет | Ссылка на обзор |
|---|---|---|---|
| ViaBTC | 1-4 | 16 | Обзор |
| Trustpool | 1 | 5 | Обзор |
| Lincoin | 2,50 | 1 | Нет |
При этом некоторые пользователи отмечали, что антивирус обнаружил опасные файлы, но все же устанавливали ПО. Уже через 5 минут хакерская программа получала доступ ко всем асикам на ферме. В 2019 году пользователи получали сообщение.
Также хакеры используют уязвимости в официальном софте для ASIC и при подключении к пулам. Вирус проникает через сетевой протокол и заражает ферму.

Оборудование после вирусной атаки
В 2022 году майнеры начали активно продавать устаревшее и невыгодное оборудование. Тогда же появились первые сообщения о том, что на маркетплейсах можно найти «троянские» асики. Они уже содержат опасный софт, который при подключении к сети распространяется по всей ферме.
Типы вирусов
Майнеры сталкиваются с несколькими видами вирусов, различающимися по функциям. Чаще всего встречается ПО, которое:
- Изменяет конфигурацию ASIC.
- Перенаправляет прибыль на другой кошелек.
- Отключает загрузку новых прошивок и меняет скрипты, системные бинарники.
- Блокирует доступ к ОС и останавливает добычу.
Также в 2022 году появилось ПО, похожее на H-Ant по механизму действия. Однако оно сразу же и без предупреждений отключало вентиляторы и защиту от перегрева, из-за чего фермы сгорали.
Замедление работы компьютера ― обычное явление. Чаще всего оно связано с фоновым автозапуском.

Доходность добычи монет нестабильна. Есть несколько причин, почему асик мало майнит: состояние и.
Число энтузиастов, заинтересованных в добыче криптовалют, постоянно растет. В 2023 году каждый.
Как проверить асик на наличие вируса
Чтобы проверить асик на вирусы, не требуется специальный софт, поскольку в большинстве случаев майнеры сразу замечают странности в работе фермы. Признаки заражения асиков:
- Stratum-адреса изменились на посторонние. Сброс настроек не помогает: снова появляется чужой адрес. Например, stratum+tcp://scrypt.hk.nicehash.com:3333#xnsub.
- Хешрейт устройства резко снизился.
- Снизилась доходность фермы.
- Оборудование не прошивается с помощью microSD, флешки и веб-пакетов.
- После обновления версия прошивки не изменяется.
- На контрольной плате почти постоянно горят индикаторы или мигают каждые 7-9 секунд.
Программа WinSCP
Это бесплатный SFTP-клиент для Windows, который используется для копирования файлов между компьютерами по безопасным протоколам. Он поддерживает соединения SFTP, SCP, SSH-1, SSH-2, WebDAV. Майнеры используют WinSCP для того, чтобы вернуть доступ к оборудованию и перепрошить зараженные устройства.
| Плюсы | Минусы |
|---|---|
| Не сохраняет пароли в памяти программы | Подтормаживания при работе с объемными папками |
| Безопасное подключение | Нет встроенного планировщика |
| Бесплатная лицензия | Мало функций |
Как вылечить ASIC
Чтобы избавиться от хакерского софта, потребуется 2 программы и не более 20 минут. Инструкция, как удалить вирусы с асика с помощью WinSCP:
- В настройках выбрать соединение SCP, указать IP-адрес ASIC и данные для получения доступа.
- Зайти в папку /config и просмотреть ее. Если в ней находится bNminer.conf, его необходимо удалить.
- Открыть dropbear и заменить параметр в строке NO_START= на 0.
- В папке /tmp создать новый каталог и скопировать в него разархивированную прошивку.
На дальнейших этапах потребуется PuTTy. В нем нужно:
- Ввести IP ASIC.
- Подключиться к устройствам.
- Прописать команды:
- cd /tmp/123
- chmod +x runme.sh
- ./runme.sh
- reboot
Меры по предотвращению заражения
Из-за того, что фермы редко подключают к интернету напрямую, их легко защитить от хакеров. Достаточно придерживаться рекомендаций:
- Настроить фаервол (межсетевой экран) — нужно прописать строгие правила, чтобы асики не могли взаимодействовать друг с другом, а в «белый» список подключений мог входить только адрес пула. Если вирус заразит плату, другие продолжат работать в штатном режиме.
- Использовать антивирус — он предупредит об обнаружении опасных программ, автоматически начнет карантин и удалит их.
- Не устанавливать «левые» прошивки — создатели обещают увеличение доходности на 50% и больше. Перед установкой кастомного программного обеспечения стоит проверить информацию о нем на тематических форумах, а по возможности — спросить о ней у экспертов.
- Проверить перед установкой б/у ASIC — его стоит подключить отдельно, сканировать с помощью антивируса и в течение нескольких дней смотреть, как он работает. Если проблем нет, то можно подсоединить оборудование к основной сети.
Часто задаваемые вопросы
Рекомендуется настроить соединение только через NAT. У ASIC не должно быть прямого выхода в интернет, а все лишние порты необходимо закрыть.
Нет. Майнеры нередко не используют такие программы, поскольку они влияют на мощность оборудования. Если не устанавливать антивирус, нужно закрыть все пути заражения устройств и регулярно проверять настройки, параметры фермы.
После обнаружения опасного софта на одном устройстве стоит сразу же включить карантин. Он ограничит передачу данных и предотвратит распространение хакерского ПО.
Кроме антивирусов, карантина и брандмауэра, желательно создать сложные пароли. При этом для доступа к маршрутизатору и асикам должны быть разные комбинации (не менее 12-15 символов).
Рекомендуется использовать только проверенное программное обеспечение, например VNish, Braiins OS или HiveON.