Как настроить впн на роутере Keenetic через протокол L2TP
Прежде, чем разбираться, как настроить впн на роутере, необходимо получить все требующиеся данные для установки L2TP подключения.
Перейдите на страницу https://whoer.net/download/vpn-router, выберите протокол L2TP для подключения и введите ваш код Whoer VPN в соответствующее поле. (Код можно получить на почту при регистрации пробного аккаунта или покупке подписки).
После этого вы будете перенаправлены на страницу с вашими учетными данными (логином и паролем) и другой информацией, необходимой для подключения к серверу.
Для подключения вам понадобятся:
- имя пользователя (логин)
- пароль
- адрес хоста
Далее мы расскажем, как настроить vpn на роутере, используя полученные вами данные.
Как настроить vpn на роутере Keenetic, если вы делаете это впервые
Чтобы начать настройку, перейдите в Панель администратора вашего роутера. Вам понадобится ввести пароль.
В Главном меню перейдите в раздел Интернет и выберите Другие подключения.
В окошке Другие подключения кликните на Добавить подключение.
После этого откроется новое окно редактирования. Для начала выберите L2TP в выпадающем меню Тип (протокол).
— вбейте любое имя по выбору в строке Имя подключения (например. “whoer” ),
— вставьте адрес хоста выбранного сервера whoer vpn в строке Адрес сервера (эту информацию вы должны взять из таблицы, которая доступна при вводе кода на странице https://whoer.net/download/vpn-router — смотрите начало статьи),
— вбейте ваш логин, полученный на той же странице, в строку Имя пользователя, а пароль, соответственно, в строку Пароль.
Поставьте галочку на опции “Использовать для выхода в Интернет” и нажмите кнопку Сохранить.
Подключение VPN
После выполнения настроек, вновь созданное впн-подключение будет доступно в меню Другие подключения. Для соединения с впн-сервером сдвиньте движок рядом с названием подключения whoer, однако, прежде чем сделать это, вам нужно задать приоритет подключения.
Перейдите по следующему пути: Главное меню > Интернет > Приоритеты подключений.
После чего переместите подключение whoer ( l2tp ) на первое место и кликните на Сохранить.
Теперь все готово для подключения впн. Вернитесь в раздел Другие подключения и сдвиньте кнопку рядом с whoer.
После того, как соединение с VPN-сервером будет установлено, состояние изменится на Готов, и вы будете видеть время подключения и трафик.
Обхода блокировок много не бывает на роутерах Keenetic
Прошло почти 3 месяца с моей предыдущей статьи, я решил написать ещё одну. Она частично будет повторять мою предыдущую статью и статью, на основе которой она была написана. Исходя из различных комментариев на форумах и под этими статьями, я попытался в этой инструкции показать, как можно использовать различные обходы блокировок. Для большинства специалистов по этой теме ничего нового тут не будет. А для остальных, думаю, будет что почитать и чем заняться на досуге. Сильно страшного в этой инструкции, как и в предыдущих, ничего нет, нужно просто двигаться по ней, не пропуская ни одного шага.
Версия бота: 2.0 от 15.02.2023
Итак, зачем нужен этот обход блокировок:
Для захода на необходимые сайты, которые блокируются в любой конкретной стране.
Для «обмана» сайтов из других стран, которые не хотят работать для граждан конкретной страны.
С помощью действий, описанных в этой статье, Вы сможете подключить все устройства домашней сети (телефоны, смарт-тв, компьютеры и ноутбуки и другие «домашние» устройства) к данному обходу блокировок, а также подключаться к Вашему роутеру не из дома и пользоваться его обходом блокировок для доступа к любимым сайтам и приложениям. Кроме того, из обеих этих сетей (домашней и через подключение к роутеру), из любого браузера можно будет пользоваться onion-сайтами.
В данной статье будет описана работа телеграм-бота, написанного на python. С его помощью будет возможна установка данного обхода с небольшими предварительными настройками, а также работа со списками блокировок.
Для каждого конкретного обхода блокировок, мы будем устанавливать свой список сайтов и ip адресов для обхода. Изменять любой из этих списков будет достаточно легко (через телеграм бот, либо вручную, но тоже несложно), потому не пугайтесь. Частью функционала Вы можете и не пользоваться — Ваше право. Весь код будет в открытом доступе, информация о Ваших данных будет храниться на локальном роутере.
Статья разбита на 2 части. Первая для тех, кому «побыстрее чтоб работало», и для тех, кто хочет покопаться в настройках и понять как это всё работает. Так что не пугайтесь размеров статьи
Необходимо
Любой Keenetic с поддержкой USB;
Актуальная версия KeeneticOs (на данный момент 3.8.3);
Flash-накопитель размером от 1Гб;
Не побояться прочитать инструкцию;
Около 30 минут времени, попивая кофе. Основная часть работы это будет время ожидания установки.
Подготовка Flash-накопителя, роутера и установка Entware
Используем инструкцию на сайте Keenetic. Для корректной работы телеграм-бота нам необходим будет файл подкачки. Возможно на «старших» моделях роутера это будет и необязательно, тогда можно воспользоваться предыдущей инструкцией (без файла подкачки), но на моём Keenetic Extra 1711 файл подкачки необходим. На флешке необходимо создать два раздела, один Linux Swap, второй — Ext4. Можно вместо Ext4 использовать NTFS, но для этого необходимо будет установить соответствующий компонент. Для работы с разделами в данной статье используется MiniTool Partition Wizard. Если что на всем известных сайтах можно найти взломанную версию, хотя, может, и бесплатная сработает.
Для установки Entware воспользуемся инструкцией на официальном сайте Keenetic.
Вставляем отформатированную флешку в роутер.
Заходим в раздел Управление – Приложения и выбираем нашу флешку.
В настройках роутера предварительно должно быть включено приложение «Сервер SMB» для доступа к подключаемым USB-дискам по сети.
Создаём папку install:
Ставим курсор на новую папку и импортируем туда файл mipsel с компьютера с помощью третьей иконки:
В настройках роутера заходим в раздел Управление – OPKG, выбираем нашу флешку и удаляем сценарий, если он есть и нажимаем кнопку Сохранить:
Примерно спустя минуту заходим обратно в Управление – Приложения и выбираем нашу флешку. Видим, что у нас установился entware по наличию некоторого количества папок. Можно также в Диагностике посмотреть ход установки:
Установим необходимые компоненты роутера. В настройках роутера заходим в Общие настройки -> Изменить набор компоненты:
Поиском ищем следующие компоненты «Прокси-сервер DNS-over-TLS», «Прокси-сервер DNS-over-HTTPS», «Протокол IPv6», «SSTP VPN-сервер», «Подготовка открытых пакетов OPKG» и «Сервер SSH» затем, после обновления и перезагрузки роутера ещё следующие компоненты: «Модули ядра подсистемы Netfilter», «Пакет расширения Xtables-addons для Netfilter» и ещё раз перезагружаем роутер.
Заходим в «Сетевые правила» —> «Интернет-фильтр» и добавляем серверы DNS-over-TLS и DNS-over-HTTPS. У TLS адрес сервера 8.8.8.8:853, доменное имя TLS dns.google. У HTTPS сервер dns https://dns.google/dns-query. Должно получиться как на картинке:
UPD 02.01.2022: я рекомендую добавить все dns-over-http и *-tls, указанные в этой статье
Скачиваем Putty (на данный момент актуально putty-64bit-0.76-installer.msi) и запускаем её. Простенькие настроечки (если что их можно сохранить кнопкой Save):
При возможных предупреждениях соглашаемся (кнопка Accept).
Вводим логин «root» (без кавычек), нажимаем Enter, пароль «keenetic» (также без кавычек) (при вводе пароля курсор не двигается – это нормально), также Enter. Должно отобразиться:
P.S. здесь и далее — для копирование команды в командную строку необходимо скопировать текст на этом сайте и вставить в командную строку с помощью правой кнопкой мыши
и дважды вводим пароль. Курсор при вводе пароля также не двигается.
Установка необходимых компонентов
Начинаем установку необходимых компонентов.
Вводим команду для установки необходимых компонентов Entware.
Сначала устанавливаем необходимые пакеты opkg, затем скачиваем pip для python’a (почему-то он не устанавливается корректно через opkg) и устанавливаем с помощью скрипта. Некоторое время у Вас это займёт, дождитесь. В конце установим три пакета расширения python.
Устанавливаем и настраиваем бота. Он будет скачан с сайта гитхаба, это сделано для простоты обновления. Если что, там всегда будет крайняя версия скрипта. Внутри установочника некоторые файлы будут также скачиваться с сайта (по той же причине), но об этом позже.
В редакторе нашего бота нам необходимо:
Установить api ключ, который даст вам бот BotFather (в поиске телеграма его можно найти), спросить его команду /newbot, выбрать свободное имя и скопировать необходимый ключ в поле token
Копируем Username (логин) телеграма. Он будет использоваться для администрирования. Можно добавить несколько администраторов:
И последние две обязательные настроечки берутся с сайта https://my.telegram.org/apps:
Обратите внимание, все свои настройки Вы вбиваете и сохраняете на своём роутере. В конце концов код можете посмотреть сами, если умеете это делать.
Все данные записываем в файл в нужные места:
Это были необходимые минимальные настройки. Дело в том, что бот за Вас будет запрашивать мосты для ТОРа. Вам в телеграм будут лишь приходить уведомления (отключите звук и другие оповещения, чтоб они Вас не раздражали).
Ключи для Shadowsocks, Vmess и Trojan необходимо устанавливать будет вручную
Чуть ниже этих строк есть настройки, которые можно оставить по умолчанию, но на всякий случай просмотрите их.
Заходим в свой телеграм-бот, если необходимо нажимаем /start и выбираем сначала Установку и удаление, а затем Установку \ переустановку:
В программе Putty можете наблюдать внутренние команды, а в телеграм-боте ход установки, а также полученные ключи от двух ботов. ВНИМАНИЕ: при включенной двухфакторной авторизации телеграма, Вам необходимо будет ввести данные в Putty. Не пугайтесь, всё работает исключительно на Вашем роутере.
После фразы, что установка завершена нам необходимо чуть-чуть донастроить роутер.
5. Отключение штатного DNS-сервера и перезагрузка маршрутизатора.
Запускаем командную строку в Windows (открываем пуск и начинаем писать «Командная строка» или «cmd»).
Пишем (ip роутера поменяете если другой).
Логин с паролем вводим от роутера, а не entware (скорее всего admin, а пароль лично Ваш).
Вписываем поочерёдно 3 команды:
Роутер перезагрузится и Вы сможете пользоваться ботом работы.
Внимание: если захотите переустановить флешку с нуля, то Вам необходимо в Putty ввести следующие команды и после перезагрузки роутера приступать к созданию флешки:
Описание работы телеграм-бота
При старте бот имеет 3 кнопки «Установка и удаление», «Ключи и мосты «и «Списки обхода».
Первой кнопкой мы частично пользовались при установке.
Кнопка «Ключи и мосты» переустанавливает\устанавливает ключи Shadowsocks, Vmess, Trojan, а также мосты Tor. Для мостов Tor существует получение в автоматическом режиме с помощью телеграм.
В пункте меню «Списки обхода» создаются кнопки, соответствующие названием файла и папки /opt/etc/unblock/. При изначальной установке там находятся 4 файла shadowsocks.txt, trojan.txt, vmess.txt и tor.txt, поэтому у нас будет 4 кнопки
При нажатии на любую из них будет возможность показать конкретный список разблокировок, добавить сайт или ip адрес в список, либо его удалить оттуда.
При добавлении существует возможность ЛИБО добавить обход блокировок соцсетей (скачивается вот отсюда и может редактироваться в случае необходимости), ЛИБО написать доменное имя сайта, либо IP-адрес боту:
Для удаления просто вписываете необходимый адрес и отправляете его боту.
Подключение к своему роутеру, используя его как собственный VPN
На устройствах из дома (wifi, по проводу) всё уже работает, но существует возможность подключаться к вашему роутеру и пользоваться теми же сайтами, которые Вы указали в списках разблокировок.
Для этого нужно воспользоваться вот этой инструкцией на сайте Keenetic.
А потом можно подключаться через Android, Windows, MacOS, IOs (только платный).
Установка обхода завершена! Можете пользоваться на здоровье!
Донаты приветствуются) куда переводить — можно найти в первых строчках бота в комментариях) но всё, естественно, по желанию.
Пишите в комментариях чего Вы хотите в следующих версиях.
О чём будет следующая часть статьи:
Рассказ о внутренних особенностях установленной системы. Если кто-то хочет покопаться, либо дать совет в настройке — милости просим.
Данный обход блокировок сейчас настроен на 2 сервиса — один Hi!Load VPN с помощью технологии Shadowsocks, второй — Тор, но Вы можете сами настроить необходимые Вам сервисы вручную, подключив их к своему телеграм-боту и он также сможет работать!
Те люди, которые не хотят тратить на это время, могут этого не делать. Остальные — welcome 🙂
Для тех, кто до сих пор пользуется программой teamviewer, есть способ чтобы он продолжил работать.
Детальная настройка и всё что с этим связано
Для установки VPN сервисов, которые поддерживаются роутером Keenetic (OpenVPN, Wireguard, IpSec, PPTP, L2TP воспользуйтесь инструкциями на официальном сайте Keenetic. Shadowsocks и Tor уже были настроены с помощью установочника телеграм-бота, здесь будет лишь отписание.
Через Putty заходим по SSH (см самое начало статьи).
Инициализируем ipset, создание множества IP-адресов unblock (100-ipset.sh).
Проверьте, что в системе вашего маршрутизатора есть поддержка множества hash:net:
Если команда никаких ошибок и сообщений не выдала, значит поддержка есть, и просто следуйте инструкции дальше. В противном случае (есть ошибка) в следующем скрипте вам нужно заменить hash:net на hash:ip. При этом вы потеряете возможность разблокировки по диапазону и CIDR.
Скорее всего ошибок не будет у Вас.
Создайте пустое множество адресов с именем unblock при загрузке маршрутизатора. Для этого создайте файл /opt/etc/ndm/fs.d/100-ipset.sh:
Вставляем содержимое с помощью сочетания клавиш Shift+Insert. Далее в этой инструкции мы также будем использовать это сочетания клавиш.
Внимание: в данном файле мы создаём ровно столько множеств для обхода блокировок, сколько нам надо. В инструкции показано 3 обхода (shadowsocks, tor и какой-то VPN, подключенный исходя из инструкций на официальном сайте), но их может быть бесконечное множество. Если Вам нужно добавить ещё один обход VPN, то Вам нужно добавить ещё одну строку в следующем файле (по аналогии с 3-5 строками). Также можно удалить 1-2 строки, если будете использовать меньшее количество обходов.
Ссылка на скачивание (там будет храниться всегда актуальная информация).
После этого нажимаем сохранить (клавиша F2), соглашаемся (Enter) и выход (клавиша F10). Эти сочетания также будут использоваться далее.
Дайте права на исполнение:
Настройка Shadowsocks на примере Highload-VPN. Не является рекламой. Пока там всё бесплатно, они обещают бесплатный доступ с небольшими ограничениями, а есть также платный доступ, доступ к российскому vpn (если например Вы из-за границы и хотите воспользоваться госуслугами или подобными сервисами). Вы можете использовать любой другой сервис, либо настроить самостоятельно Shadowsocks на своём сервере, например по этой инструкции. За основу этого пункта взята эта инструкция.
Используем телеграм-бота для получения ключа
Через некоторое время Вам в телеграм придёт ключ вида:
Есть 2 способа создать файл настроек. Первый через python, вставив полученный ключ в переменную k. Второй «ручками»:
В данном ключе есть 3 позиции, которые нам интересны: первая часть до значка собачки (красная), вторая — после собачки до двоеточия (синяя), третья цифры после двоеточия (зелёная).
Первая часть это пароль, который закодирован в кодировке base64, поэтому нам нужно её раскодировать. Можем использовать этот сайт. В верхнее поле вставляем первую («красную») часть нашей ссылки и нажимаем кнопку Decode. Появится декодированная строка. Нас будет интересовать пароль, который находится после двоеточия.
Возвращаемся в Putty и выполняем команду:
Редактируем наш файл. Изменяем строку server (в моём случае 5.5.5.5) на ip адрес (или доменное имя) из ключа, который мы получили на сайте (см вторую картинку наверх). Это «синяя» часть нашего ключа. «Зелёную» часть нашего ключа копируем в server_port (в моём случае 666). В поле password мы копируем пароль из декодированной строки. local_port изменяем на любой свободный порт. Можно оставить этот:
Сохраняем и выходим (напомню F2,F10).
Редактируем исполняемый файл Shadowsocks:
Меняем ss-local на ss-redir:
Сохраняем и выходим.
Настройка Tor. Эта часть инструкции взята вот отсюда, включая саму статью и комментарии.
Удаляем содержимое конфигурационного файла:
Ищем мосты для Тора. Их можно найти вот тут или вот тут.
Открываем файл конфигурации Тор. Актуальный (только без актуальных мостов) можно всегда скачать отсюда.
Вставьте (Shift+Insert) содержимое (сразу не закрывайте, дочитайте ещё один пункт):
В конец этого файла вставляем мосты, полученные через сайт или через телеграм-бот. Перед каждым мостом (строкой) нужно написать слово «Bridge» и поставить пробел. Например:
Сохраняем и выходим.
Установочником бота создана папка /opt/etc/unblock. Там располагаются файлы со списками для наших различных обходов. Если Вы устанавливаете вручную, то нужна следующая команда для создания папки:
Создаём сами списки. Их должно быть ровно столько, сколько обходов мы собираемся создавать. Именно их названия будут использоваться в телеграм-боте для создания списков разблокировок. Напомню, в нашем случае их 3 (вводим последовательно):
В разные файлы мы можем вносить разные домены и ip-адреса. Предлагаю два из них заполнить только одним сайтом, который будет отображать ip адрес, а один из них наполнить основным списком адресов. В моём случае первый файл будет основным, а тор и vpn будет «запасными». В основной вводим свои сайты примерно в таком виде:
В таком виде фейсубокотвиттероинстаграммы должны открываться через браузер, как и другие сайты из этого списка. Если что мой актуальный список будет тут.
Пока нет способа, который будет работать по маске. Кстати, чтобы узнать какие конкретные домены должны быть внесены в этот список, проще всего зайти через обычный тор-браузер, нажать F12 и зайти на нужный сайт. Во вкладке Network будет список различных доменов, которые используются. Это нужно для тех сайтов, где используется различные другие домены внутри основного сайта.
В другие два для проверки добавим по одному сайту: myip.ru и whatismyipaddress.com, а для тора ещё сайт check.torproject.org. В конце концов, изменить списки вы сможете всегда по Вашему желанию либо через Putty, либо через телеграм-бот.
Кстати для обхода teamviewer в любой из списков обхода добавить следующие адреса (актуальные взял вот отсюда, предварительно добавив в список обхода основной сайт teamviewer.com, чтоб данный список можно было посмотреть ):
Сохраняем списки и выходим. Создайте хотя бы пустые списки, иначе телеграм-бот их не увидит.
Скрипт для заполнения множества unblock IP-адресами заданного списка доменов (unblock_ipset.sh) и дополнительного конфигурационного файла dnsmasq из заданного списка доменов (unblock_dnsmasq.sh).
Создадим скрипт /opt/bin/unblock_ipset.sh:
Обратите внимание, здесь код разделён на 4 части, т.к. у нас 4 обхода блокировок. Если что добавляем ещё подобные строки, заменяя названия ipset’ов и файлов со списком адресов:
В конце файла я оставил место под скрипты для доп. обходов (нашего vpn1), их нужно вставлять например вместо строки #script0, #script1 итд в зависимости от количества обходов. Актуальную часть скрипта можно отсюда, а на данный момент:
Даём права на использование:
Создадим скрипт /opt/bin/unblock_dnsmasq.sh:
Здесь аналогичная картина — код разбит на 4 частиDYBVF. При необходимости увеличиваем за счёт #script0 и т.д пока так (актуальную знаете где взять):
Сохраняем и выходим.
Даём права на использование:
Запускаем скрипт и затем проверяем создался ли файл. Здесь 2 команды, вводим последовательно:
Картина будет примерно такая:
Скрипт ручного принудительного обновления системы после редактирования списка доменов (unblock_update.sh). Создаём его:
Записываем содержимое, сохраняем и закрываем:
Даём права на использование:
Скрипт автоматического заполнения множества unblock при загрузке маршрутизатора (S99unblock). Создаём его:
Записываем содержимое, сохраняем и закрываем:
Даём права на использование:
Перенаправление пакетов с адресатами.
ВНИМАНИЕ! Эта часть кода сейчас не работает, если есть спецы в iptables, то милости просим! Если кроме тора, trojan, vmess и shadowsocks мы используем другие VPN, то нам нужно узнать их имена. Вводим команду:
Список будет большим (может потребоваться прокрутка), но по тем параметрам, которые видны, Вы должны догадаться какой выбрать. У меня это ppp1, поэтому в следующем файле будем использовать его.
Здесь будут отображаться все созданные Вами vpn (кроме shadowsocks и tor).
Создаём ещё один файл, который будет перенаправлять пакеты с адресатами:
По аналогии внизу (вместо #script0 и т.д.) нам необходимо вставить дополнительный код (актуальный всегда тут). ВНИМАНИЕ! Эта часть кода сейчас не работает, если есть спецы в iptables, то милости просим! Тут аккуратненько) вместо ppp1 вставляем нужное нам название интерфейса (чуть повыше я писал):
Сохраняем и даём права на использование:
Настройка dnsmasq и подключение дополнительного конфигурационного файла к dnsmasq.
Удалим содержимое конфигурационного файла dnsmasq и создадим вновь (команды вводим последовательно):
Записываем содержимое. При необходимости меняем ip роутера. Сохраняем и закрываем.
Добавление задачи в cron для периодического обновления содержимого множества unblock.
В конец добавляем строку:
При желании остальные строчки можно закомментировать, поставив решётку в начале. Затем сохраняем и закрываем:
После перезагрузки роутера у меня почему-то пропал доступ по 222 порту через putty по ssh. В итоге я подключаюсь по 22 порту через тот же putty, ввожу логин с паролем от роутера, пишу команду:
и можно использовать любые команды Entware по типу тех, которые мы вводили в данной инструкции.
Заключение
Надеюсь Вам всё понравилось) Пишите в комментариях что бы Вы хотели улучшить, Ваши замечания. «Спасибки» и прочее также приветствуются).
История версий
1) С помощью бота можно добавлять и удалять не один сайт, а несколько (каждый новый сайт с новой строки)
2) При показе списка бот выдаёт список в алфавитном порядке и в одном сообщении
3) Добавлен вывод ошибки в файл при зависании бота. Если будет ошибка — пришлите разработчику содержимое файла /opt/etc/error.log, но, возможно, ошибка исправлена
4) Исправлено создание файла /opt/etc/crontab. Раньше при повторной установки добавлялись дополнительные ненужные строки
Добавлена возможность вручную устанавливать ключи для Shadowsocks и мосты для Тора
1) Обновлена немного работа с ботом Highload’a (shadowsocks) из-за изменений их бота
2) Добавлена возможность получать ключи через бот с помощью сайта https://hi-l.im/. Для этого пункта необходимо однократно ещё ввести команду «pip install beautifulsoup4» перед запуском бота.
3) Немного доработан скрипт S99unblock
4) Доработан бот в части установочника. Теперь при установке запускается скрипт, создающий пустые множества. Иначе иногда переставал работать интернет полностью
5) В статье есть описание добавления DNS-over-HTTPS и DNS-over-TLS. Там есть небольшой апдейт от 02.10.2022. Рекомендую проделать действия из этого раздела
6) В боте есть обработка ошибок. Ошибки, связанные с работой, можно посмотреть в файле /opt/etc/error.log
1) Добавлена поддержка trojan и vmess
2) Удалён способ получение ключей Shadowsocks через телеграм. Это связано с тем, что я не успеваю следить за изменением их бота. Проще вручную получить ключ. Получение мостов Tor осталось на месте
3) Удалён способ получение ключа с помощью сайта H!Load-VPN так как на сайте больше нет это поддержки
Правило обновления до версии 2.0 с версий 1.*:
1) Скопировать весь код бота, который идёт после строки
2) Нажать запустить установку заново. ИЛИ. с помощью Putty сделать следующие действия:
Установить два пакета
Создать 2 файла в папке unblock, например командами. Их содержимое можно оставить пустым
Объезжаем блокировки Роскомнадзора на роутере.

Про обход блокировок здесь писали много, внесу и я свои пять копеек в борьбу за свободный контент.
Этот способ подойдет счастливым обладателям интернет-центров Zyxel у которых в домашней сети много клиентов, чтоб не настраивать каждый отдельно. А так же тем, у кого есть устройства, умеющие воспроизводить медиаконтент, а обходить блокировки — нет. Например как у меня :

Дисклеймер. Я не несу ответственность за «окирпичивание» роутера, сброс настроек и т.д. В моем конкретном случае данный способ работает.
Работоспособность проверена на Keenetic Ultra, но в теории должно работать и на других моделях:
Keenetic 4G III
Keenetic 4G III B
Keenetic Extra II
Keenetic Giga II
Keenetic Giga III
Keenetic Lite II
Keenetic Lite III
Keenetic Lite III B
Keenetic Omni II
Keenetic Start II
Keenetic Ultra II
Для начала убедимся, что версия прошивки роутера не ниже «2.10.A.1.0-0».
Если это не так, то качаем отсюда http://files.keenopt.ru/experimental/ для конкретной модели роутера и желательно самую свежую.
После установки прошивки заходим в веб-конфигуратор -> переходим в раздел «Система» -> «Обновление» -> кликаем «Показать компоненты» и в разделе «Networking» ставим галку напротив «Клиент OpenVPN».

Листаем в самый низ и кликаем «Установить». Роутер — перезагружается.
Теперь нам нужен файл конфигурации. Идем на http://www.vpngate.net выбираем сервер и жмем на OpenVPN Config file.

Далее выбираем одну из конфигураций этого сервера, например с использованием доменного имени DDNS и TCP 995.

При этом на компьютер скачается файл конфигурации с расширением .ovpn. Откройте его в текстовом редакторе Блокнот (Notepad) и скопируйте все содержимое в буфер обмена (Ctrl A, Ctrl C). После чего в веб-конфигураторе Keenetic зайдите в раздел Интернет и на вкладке PPPoE/VPN добавьте соединение. В его настройках поставьте галочку Включить, добавьте Описание (например, vpngate), выберите Тип (протокол) — OpenVPN, а в поле Конфигурация OpenVPN вставьте скопированную конфигурацию из буфера обмена (Ctrl V) и нажмите Применить.

На этом настройка окончена.
Проверьте, что соединение установлено в разделе Интернет на вкладке Подключения.

Лично я подбирал конфигурации openvpn опытным путем, замеряя отклик и пропускную способность соединения.
Если вы все сделали как я написал, но блокировки не пропали, возможно стоит отключить DNS сервера провайдера через командную строку.
Для начала включаем telnet-клиент:


Теперь жмем Пуск – Выполнить…
В открывшемся окне набираем cmd и нажимаем OK. Для подключения к интерфейсу командной строки (CLI — Command Line Interface) интернет-центра введите команду telnet 192.168.1.1 и нажимаем Enter. (192.168.1.1 — адрес роутера по умолчанию, если вы его меняли, значит у вас он будет другой)

Набираем последовательно команды:
(config)> interface ISP no ip dhcp client name-servers
system configuration save
Не забудте назначить вручную в настройках ISP подключения адреса DNS серверов Google: 8.8.8.8 и 8.8.4.4
Перезагрузите роутер и проверьте, что блокировки пропали.
Если захотите вернуть настройки назад, наберите:
(config)> interface ISP ip dhcp client name-servers
system configuration save
В конце должно получиться примерно вот так:

При написании поста использованы материалы https://help.keenetic.com
Если какие-то моменты остались не понятны, постараюсь ответить в комментариях.
Всем свободного контента и хороших выходных!

Я думаю, стоит добавить, что в таком случаи весь трафик пойдет через VPN. Если требуется использовать только для доступа к конкретным ресурсам, то во вкладке Подключение, выставляем приоритет для VPN ниже, чем основное подключение. А потом во вкладке Прочее, создаем маршрут: указываем ip адрес сайта и выбираем использовать VPN подключение.
Я бы не особо доверял свои данные какому-то левому VPN-серваку.
Сам для себя держу прозрачный прокси с тором, который запакован в Docker.
Увы, без такого сейчас никак.
Долбаный роскомнадзор всех до печенок умудрился достать.
на Zuxel Keenetic Giga поставил DNS на DHCP сервер: 8.8.8.8 + 8.8.4.4 + 1.1.1.1
Собственно и всё.
VPN не понадобился.
На моём провайдере работает
в 2021 есть что-то нормально работающее? осознал что на опере отключили впн. и загрустил. не думал что меня коснется
Перебрал около 100 серверов с впнгейт, все тормозные, глючные и совсем недолго живущие, правда года два назад, может что-то поменялось в позитивную сторону.
Но можно купить за 100 рублей в мес, предложений навалом. Очень стабильно, но там трафик лимитирован.
Ответ на пост «Kачаем торренты с помощью Telegram без регистраций и SMS»
А еще есть open source программа GoodbyeDPI, которая позволяет без VPN и Telegram напрямую заходить на заблокированные сайты. Правда, пока работает только на Windows, но автор планирует сделать порт на Linux. Гуглим программу, на странице релизов в гитхабе скачиваем архив для России, распаковываем и запускаем скрипт 1_russia_blacklist_dnsredir.cmd. Если к какому-то сайту нет доступа, добавляем его в список russia-blacklist.txt.
Протон ВПН для Андроид снова в работе
Здравствуйте уважаемые пикабушники. Хорошая новость от швейцарских айтишниов. Достойный продукт этих добрых разработчиков смог обойти блок РКН и снова в строю.
Предисловие закончено. Краткий гайд по настройке.
Для лл — активируем протокол Stealth.
И так!
Скачиваем и устанавливаем Proton VPN на свой Андроид девайс.
Авторизируемся или заходим в ранее созданный аккаунт.
Не каждая почта подойдёт. В сети пишут, что Яндекс Мейл не принимает. Беспроигрышный вариант — почта от Гугл — GMAIL. Но тут уж Ваш выбор. Можно завести и почту от того же Протона. Рамблер тоже подойдёт.
На этом этапе нам может понадобиться (а может и не понадобится). другой ВПН. Это нужно лишь для того, чтобы приложение "подхватило" вашу авторизацию.
Вошли в аккаунт? Замечательно! Вспомогательный ВПН отключаем. Больше он нам не понадобится, Протон будет подключаться без него.
Далее, как на скринах.
Три полоски в левом верхнем углу.
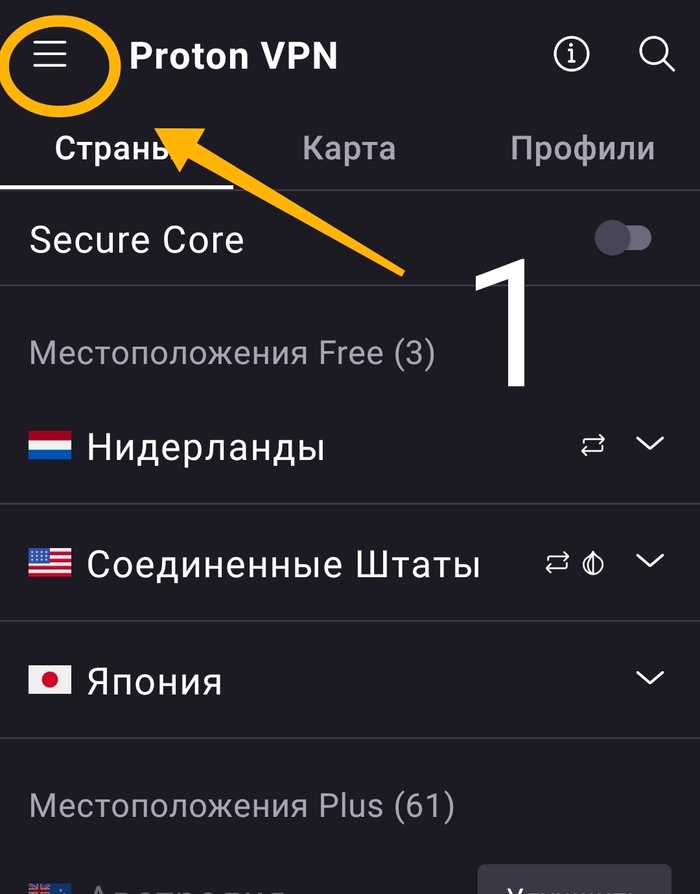
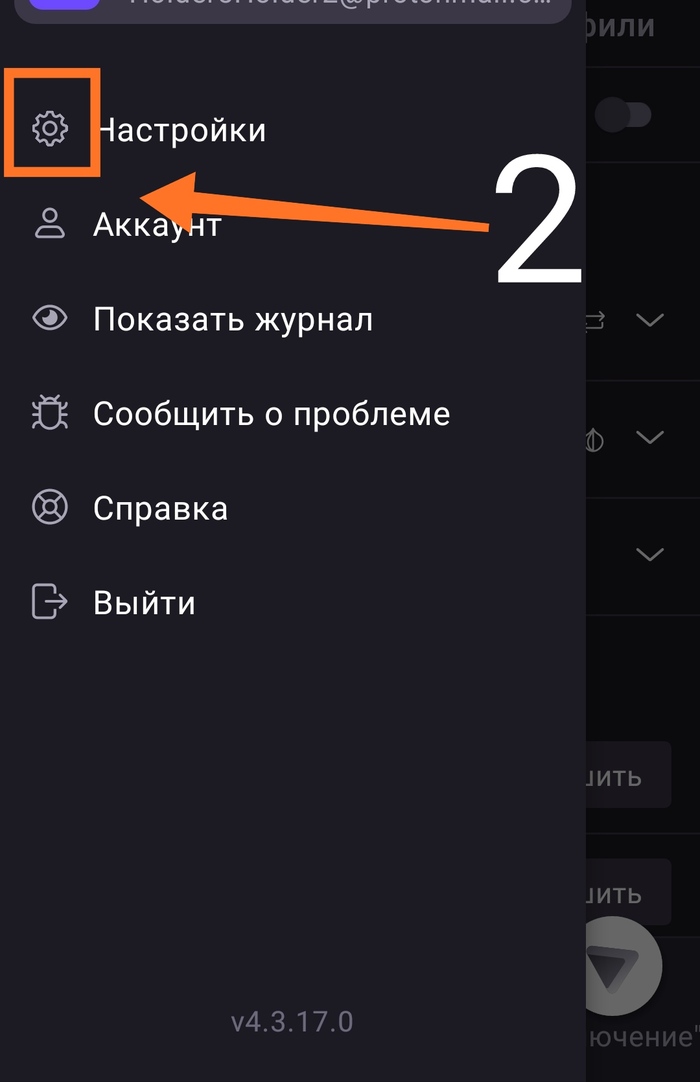
Промотка вниз. Протокол.
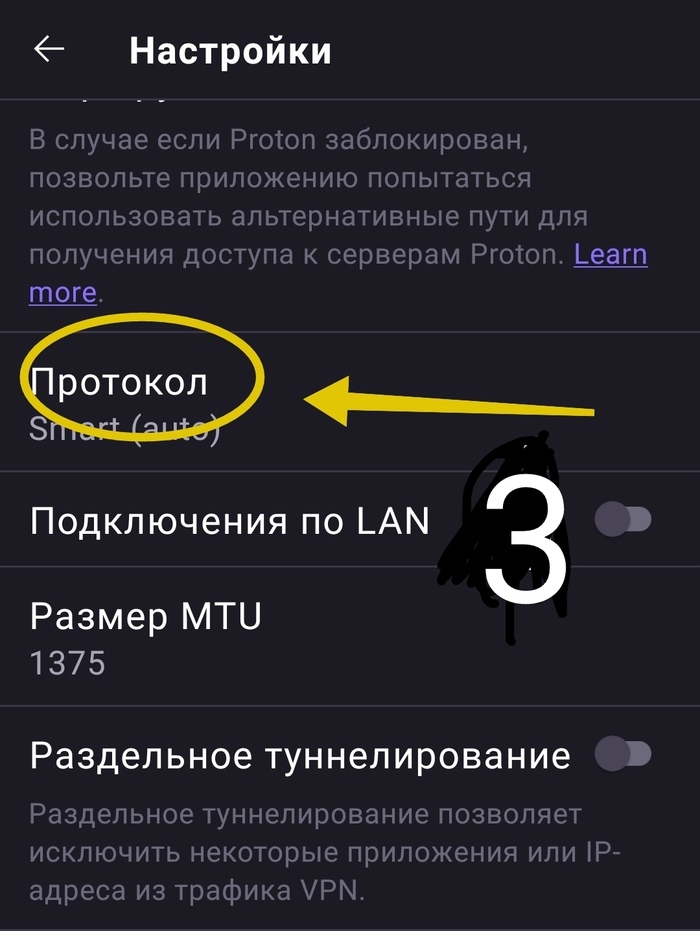
Выбрать Stealth.
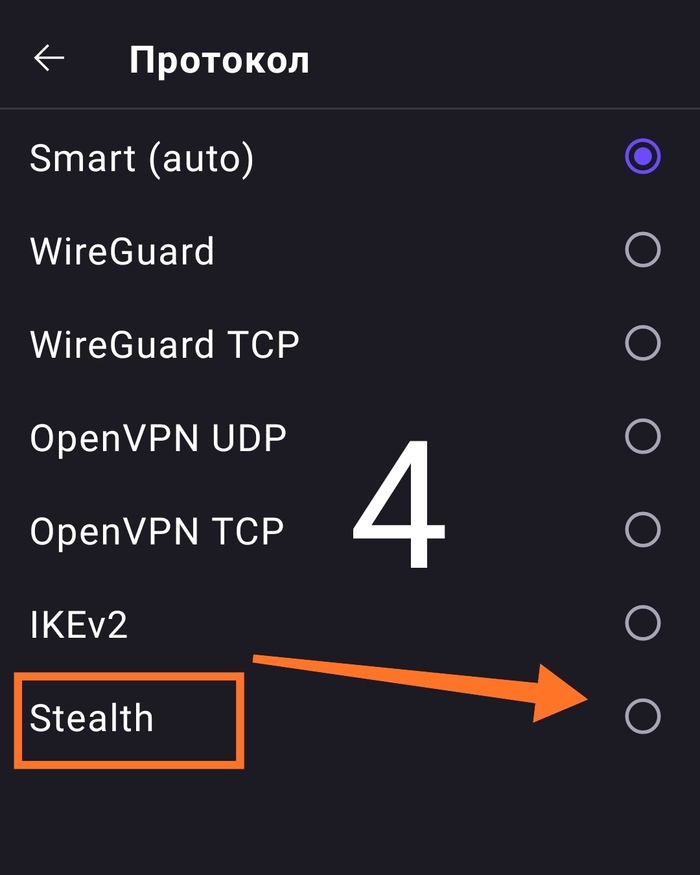
Готово!
"Самый быстрый сервер", либо самостоятельный выбор страны и менее загруженный сервер.
Да, Смарт выбор протокола тоже работает, но это будет дольше.
.
У меня всё. Всем мира и добра.
Как обходить блокировки без VPN
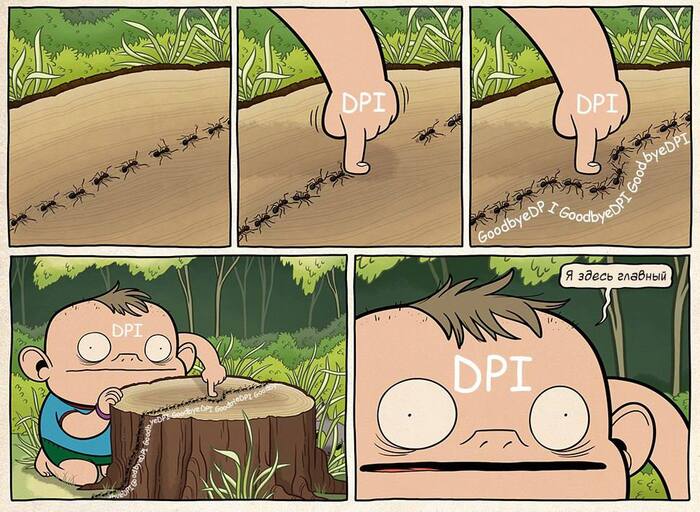
Роскомнадзор не дремлет, VPN-сервисы всё чаще блокируются, так что пора подобрать им достойную альтернативу.
Один из подходящих вариантов — программа GoodbyeDPI для Windows. Она в реальном времени меняет сетевые пакеты, чтобы при переходе на заблокированные сайты ваш компьютер просто не замечал, что они заблокированы.
Чтобы воспользоваться, нужно загрузить последнюю версию со страницы релизов, распаковать файл и запустить скрипт «1_russia_blacklist_dnsredir.cmd».
В России заблокировали Tor
В России началась блокировка Tor – сервиса, позволяющего россиянам посещать запрещенные в стране сайты. Блокировка осуществляется по решению суда от декабря 2017 г., и совершенно непонятно, почему Роскомнадзор решил обратить на него внимание спустя четыре года с момента вступления его в силу.
В реестр блокировки внесены все адреса IPv4 и IPv6 основного сайта проекта ( www.torproject.org ), однако ограничения пока не касаются зеркал и дополнительных сайтов.
Все случилось внезапно. За день до блокировки Tor Роскомнадзор направил разработчикам письмо с весьма недвусмысленным «намеком» на готовящиеся ограничительные меры. При этом всего сутки назад в реестре регулятора было лишь одно упоминание сайт Tor Project, связанное с решением Саратовского районного суда от декабря 2017 г. Суд признал незаконным распространение на сайте torproject.org браузера-анонимайзера Tor Browser. В решении подчеркивалось, что с помощью этого ПО россияне могут посещать сайты с запрещенным на территории России контентом.
Разработчики Tor уже опубликовали в своем официальном блоге ( blog.www.torproject.org ), до которого Роскомнадзор пока не добрался, статью, в которой рассказали, как можно обойти ограничение. Создатели Tor предлагают пользоваться официальными зеркалами сервиса. Они тоже пока не попали в «черный список» российского регулятора.
Также представители Tor Project обратились к всему интернет-сообществу с просьбой распространять информацию о Tor, его зеркалах и о его блокировке на территории России. Отдельно они обратились за помощью к русскоговорящим пользователям. Разработчики просят их присоединиться к сообществу по локализации и помочь ему с переводом различной документации, в том числе и документов поддержки.
Начало кампании РКН против VPN
Ну что, наступление дырявого синего квадрата РКН на свободный интернет продолжается. Вот буквально вчера было объявлено о том, что OperaVPN отправляется в бан. Дело каждого верить или нет этой информации выложенной не так давно (источник: https://habr.com/ru/news/t/563332/):

Думаю ни для кого не секрет, что в последнее время РКН все больше закручивает гайки. Пробует разные подходы, начиная от реального замедления определенных ресурсов или же ограничиваясь угрозами замедлить их (привет Twitter и YouTube). Конечно, абсолютное фиаско и унижение, полученное после неудачной попытки блокировать Telegram не прошло бесследно. РКН обиду не забыл, а поэтому методы становятся немного более избирательными, чтобы не рушить чудовищное количество важной инфраструктуры, действуя подобно пушке, стреляющей по воробьям (да, это отсылка про рухнувший Сбербанк и прочее при попытке заблокировать Telegram). Хотя и до сих пор каждую неделю звучат призывы огородить богомерзкие и внезапно ставшими неугодными углы интернета от неустоявшейся психики граждан.
Сейчас, пока изгнанные, но все же хоть как-то технически проинформированные пользователи, заново устанавливают OperaVPN в свой браузер, обычные пользователи остались ни с чем. Не особенно хочется выступать в роли проповедника судного дня, но все же, хотя бы в глубине души, все понимают, за каждым ныне популярным, но не особо продуманным в плане защиты от нападок сервисом, придут. Те, кто умудрился вернуть VPN в свой браузер Opera, просто продлевают агонию, вскоре адреса будут забанены и привет.
Хоть и РКН убеждает, что будет использоваться метод анализа траффика, для выявления pattern’ов (шаблонов) поведения VPN, но действия РКН никогда не отличались технической грамотностью или аккуратностью. Создание такой машины, анализирующей такой поток траффика.. это не про РКН. Слишком технически сложно, слишком ресурсоемко. Слишком много ненужных финансовых вложений. Поэтому моя ставка, что в результате, просто забанят неугодные IP адреса, принадлажащие неугодной проксе и на этом все. Если их станет больше — забанят и их. И, чем популярнее сервис, тем раньше он отправиться в бан.
Можно подумать так: «Ну что ж, значит возьму те, что с конца списка и буду пользоваться ими». Ну например Hola Free VPN Proxy — он есть в списке. Или хотя бы тот же АнтиЗапрет, что угодно, это все вопрос времени. Да, кроме того что придут и за ними, есть еще один нюанс. В конце концов, все эти решения, придумывались в качестве относительно простого обхода блокировок. Раньше, до определенного момента времени, было достаточно любого прокси, как например самый популярный NL (Голландия) прокси или DE (Германия). Сейчас ситуация еще сильнее ухудшилась. Теперь да же зайдя на некоторые заблокированные сайты, то они не откроется из NL и DE. На rezka.ag многие фильмы не откроются да же через UA (Украина).
Т.е. в данный момент не только нужно найти подходящий прокси сервер через который открывается большинство сайтов, но и для части сайтов держать дополнительные сервера. Думаю не нужно говорить что постоянное переключение между этими проксями и сопровождение этих правил, что-откуда надо открывать, не доставляет особого удовольствия. Хоть даже сейчас существуют бесплатные варианты типа той же Hola, но кто-нибудь пытался смотреть через них какое-нибудь потоковое видео? Нужно признать бесплатные варианты, подходят только для того чтобы почитать статеечки или посмотреть картинки. Но интернет давно уже не текст с картинками, это ролики по 150 а то и 1500 mb, YouTube шагает по планете. Обычные варианты такое уже не вывозят.
Все мы хотим пользоваться интернетом так, как этого заслуживаем в 2021 году, а не так как это существует в анально огороженном Китае. Список VPN-сервисов, которые заблокируют на территории России разослали ещё 18 марта среди сотрудников Сбера, а в публичном доступе письмо всплыло 15 апреля. Информация об этом появилась на форуме ntc.party , где сидят разработчики анти-цензурного софта.
И вот настало сегодня, когда зловещее предупреждение о бане исполнилось, решено, что нет лучше времени чем всем вам начать пользоваться тем, что я изначально создавал для себя и не особо пытался продвигать.
Для Google Chrome и Mozilla Firefox релиз уже есть.
Вот главные условия и приципы:
— База всегда максимально полная — обновление происходит ежедневно. Это очень важно.
— Проксировать только заблокированные сайты, все остальные сайты обязаны работать напрямую. Пропускная способность у меня нерезиновая.
— В век страха быть чипированным и получить Covid-19 от вышек 5G клянусь не собирать данных пользователей, не хранить никаких логов на серверах и не передавать ничего третьим лицам. (А нафиг оно мне надо, место у меня тоже ограничено).
Я решил, что в центре всей философии будет простая мысль — установил и забыл. Не надо ничего нажимать, ничего добавлять, ничего обновлять. Установил один раз, и более никаких проблем серии «зобанено» замечено не будет. В конце концов, именно такой уровень сервиса я бы хотел видеть сам. Распространяется бесплатно. Разумеется, для тех, кто хочет указать свой адрес прокси, функционал присутствует. Пользуйтесь.
Да, я жду резонный вопрос «И что же мешает им сделать тоже самое с тобой, что они сделали с Opera?»
Это решение изначально создавалось и планировалось из расчета на будущее. Естественно, я не буду вдаваться в подробности технического решения, но центр логики заключается в ранжированности доверия к пользователям.
Могу заверить, что изначально все создается так, чтобы не допустить остановки сервиса.
Чтобы просуммировать это все, скажу одно. Начал я это все на фоне постоянных угроз типа «Да мы вас, всех щас! @#% ^! и отсутствия комфорта лично для меня. А сейчас это уже принципиально. Создание системы, которая будет, что называется bullet proof, на будущее. Был бы очень благодарен конструктивной критике и предложениям. Именно благодаря изначальным предложениям в аддон я добавил функции добавить свой какой-то сайт или проксю.
Если навалитесь всем скопом и уроните мне сервис, ну тогда «F to pay respects».
Настраиваем VPN на роутере
Как мы знаем, интернет в нашей стране бывает сильно не такой, каким мы бы хотели его видеть. Пока наше правительство пытается блокировать телеграм — щепки летят так, что то один, то другой сервис внезапно оказывается нерабочим. Кроме самого телеграмма, разумеется.
Чтобы не быть зависимым от некомпетентности регулирующих органов и иметь свободный доступ хотя бы к тому, что и так разрешено, стоит настроить VPN. Причём, не где-нибудь, а прямо на роутере. Почему именно на роутере? Причин несколько:
- Это банально удобнее, если интернет вас больше интересует именно дома. Не нужно настраивать каждый домашний девайс, особенно если их (девайсов) много. Тем более, ещё и не все настроить можно на VPN. Или можно, но не любого типа подключение (а разница есть).
- Легко управлять настройками — ведь одно подключение настраивается сразу для всех. Захотели сменить сервер или вообще VPN-провайдера — всё делается в пару кликов.
- Можно настроить правила подключения для каждого устройства в отдельности.
Поясню третий пункт. Например, я твёрдо решил подключить себе VPN когда начались проблемы с PSN. Причём, проблемы были довольно странные — я мог играть по сети, но не мог участвовать в так называемой “Тусовке”, что является единственной возможностью реализовать голосовой чат в некоторых играх. Нет, конечно для голосового чата можно было воспользоваться каким-нибудь Discord (и я воспользовался поначалу), но это неудобно — играть в двух наушниках сразу.
Как только я подключил VPN — всё заработало, однако почему-то от онлайна отвалились Xbox One и Switch. Вообще говоря, так не должно быть, однако мне в любом случае хотелось, чтобы к VPN подключалась только PlayStation 4, ведь как ни крути, а VPN снижает скорость. А зачем он нужен на тех девайсах, где и так всё работает?
Итак, роутер. Какой? Здесь я буду рассказывать о настройке всего этого добра на Keenetic Giga KN-1010. Почему именно он?
- Роутеры Keenetic (и Zyxel Keenetic) позволяют настроить любой VPN-клиент: Open VPN (самый медленный в данном случае), PP2P, L2TP (универсально и быстро, но нет защиты трафика) и L2TP/IPSec (самый оптимальный в данном случае – есть и скорость и защита).
- Всё это можно проделать на стандартной прошивке.
- Банально – у меня такой роутер стоит дома. Стоял бы другой — наверное писал бы о другом…
Но если в целом (это к третьему пункту), то настроить VPN, конечно, можно на разных роутерах. А если у вас есть прошивка Open WRT или DD-WRT, то вам в-принципе пофиг, какой роутер. Но, опять же, не все поддерживают L2TP/IPSec, тем более с аппаратным ускорением, как это могут роутеры Keenetic. Некоторые роутеры работают только с Open VPN. Кроме того, не спутайте, что для описываемых задач нам нужен от роутера именно умелый VPN-клиент, а не VPN-сервер.
 Прошивка 2.12 для роутеров Keenetic
Ещё один момент – новая прошивка 2.12 для роутеров Keenetic и Zyxel Keenetic (я уже писал, что с недавнего времени подразделение Keenetic вышло из состава Zyxel) позволяет в пару кликов создать различные группы подключений и “перекидывать” устройства из одной группы в другую. То есть, без возни с приоритетом подключений или их включением/выключением (как на прошивках вплоть до 2.11). Просто кинул девайс в группу VPN, если ему нужен VPN. При этом, остальные висят на обычном подключении. Эта функция называется Policy Based Routing , и есть одна далеко не у всех.
VPN-провайдеры
Тут сразу скажу – забудьте про бесплатный VPN. Просто забудьте и всё. В лучшем случае вы можете воспользоваться бесплатным тестированием сервиса, но реальную “бесплатность” я нашёл только у hidemy.name. Они и в целом неплохие, хотя в дальнейшем я решил выбрать другого провайдера – что-то у меня там с настройкой не заладилось. Впрочем, сейчас на сайте у них я уже не нашёл бесплатной опции, просто есть опция – 49 рублей за день. Но у них вообще цены низкие – всего 380 рублей в месяц, а при оплате на полгода и год вперёд получается ещё ниже.
Что я ещё попробовал? Nord VPN. Купил их чисто случайно – я-то думал, что просто привязываю свой PayPal-аккаунт, а на деле с меня уже списали деньги. Впрочем, через сутки я их затребовал обратно. Во-первых, вот это вот внезапное списание (наверняка я там пропустил какое-то предупреждение от пейпала, но со стороны самого сайта всё равно было как-то не очевидно). Во-вторых, у меня не заработало больше половины сайтов из тех, которые я попробовал. Мне такое просто не понравилось. Правда они не сразу вернули деньги, сначала написали – а что не так, может мы поможем, я ответил, что не смог нормально подключиться и верните деньги, а они ещё такие – сорри, но вы не предоставили достаточной информации, чтобы мы могли вам помочь. Тут я зашёл с козырей – мол, вы что там, врёте что ли про гарантию 30-дневного возврата денег по любым причинам? Сработало – деньги вернули.
В итоге я остановился на Express VPN. Сервис значится лучшим по многим рейтингам и в целом в работе он меня не разочаровал. Во-первых, у меня сработали вообще все серверы, к которым я пробовал подключаться. Во-вторых, у меня без проблем заработал L2TP/IPSec – это частая проблема со многими VPN-провайдерами. То есть, они без проблем и легко предоставляют OpenVPN, а к серверу, даже указанному как L2TP/IPSec фиг подключишься. Здесь же прошло вообще без проблем, но нужно учесть, что Express VPN – очень дорогие. Но хотя бы понятно, за что деньги берут.
Настройка VPN-подключения
Итак, что нам здесь нужно. Логинимся в аккаунт Express VPN, переходим на эту страницу, и смотрим в левую часть, где перечислены все системы, куда можно поставить VPN.

Выбираем “настройка вручную”:

Справа выбираем либо Open VPN либо PPTP & L2TP-IPSec. Рассмотрим второй вариант как самый интересный (чуть ниже бегло пройдёмся и по Open VPN).
Логин пароль запоминаем – он нам пригодится (можно копировать куда-то, можно пока не трогать – они не меняются), выбираем сервер (копируем его доменное имя). Теперь идём в настройки роутера.
Итак, нам нужно создать подключение. Адрес сервера мы только что скопировали, логин/пароль я сказал, где посмотреть, а секретный ключ – 12345678. Это у них там тоже выше списка серверов написано.
Идём в настройки роутера, вкладку “Подключения” или “Другие подключения” (на новой прошивке – второе). Создаём подключение, обязательно указываем, что оно должно выводить нас в интернет, указываем любое имя подключения (это просто для нашего удобства – можно вводить туда имя провайдера VPN или что угодно), тип (в данном случае – L2TP/IPSec). Тут стоит отметить, что по умолчанию в роутере может не быть L2TP/IPSec (именно с IPSec) – тогда нужно установить в компонентах с той же вкладки, где обновляется прошивка роутера. Там есть кнопка “Изменить набор компонентов”.
 Настройка списка компонентов в старых прошивках
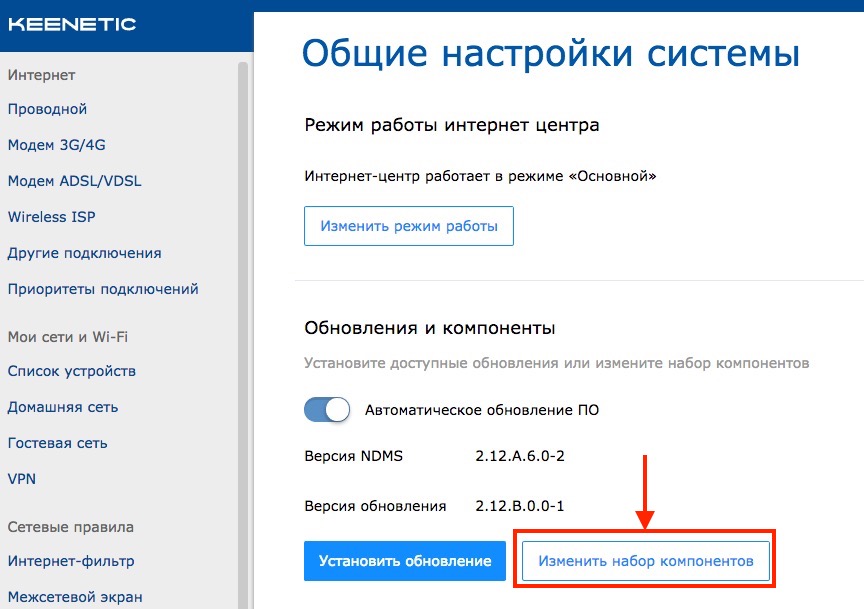 Настройка списка компонентов в прошивке 2.12
Смотрим список компонентов, ищем строчку с L2TP/IPSec, устанавливаем, ждём пока роутер всё настроит и перезагрузится, возвращаемся к настройке подключения.
 Выделенные стрелочками компоненты нам нужны. Серверные компоненты можно не качать (мы настраиваем клиент).
Логин/пароль/имя сервера вводим по тем данным, что выдал провайдер.
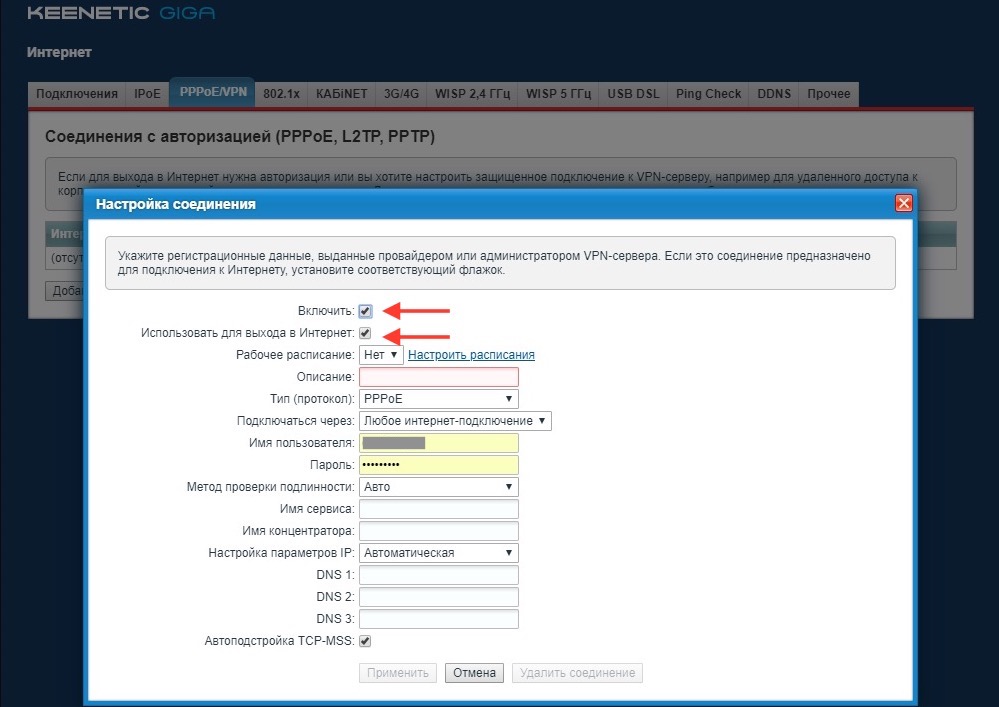 Настраиваем подключение в старой прошивке
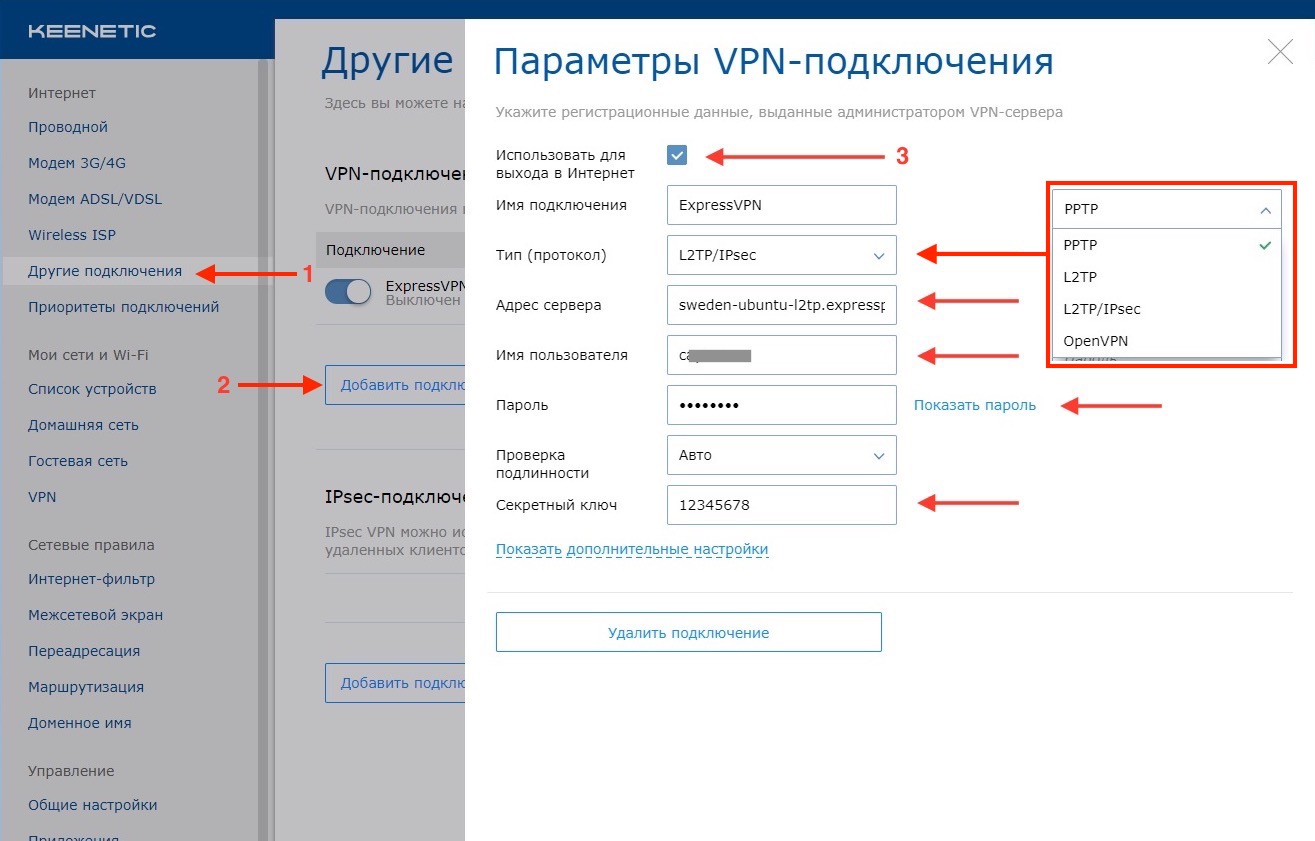 Настраиваем подключение в новой прошивке
Всё, подключение мы создали. Оно должно быть либо включено галочкой (в старой прошивке) либо слайдером (в новой). Спустя какое-то время в списке подключений также будет виден статус – установлено подключение к серверу или нет. В случае Express VPN если оно не установлено – значит, вы что-то не так сделали (для уверенности можно попробовать другой сервер от них же, если тоже не заработало – точно ищите ошибку в настройке). В случае какого-нибудь Nord VPN вполне возможно, что вы всё сделали правильно, но сервер по какой-то не зависящей от вас причине недоступен.
Приоритеты подключений
Теперь мы вплотную подошли к кардинальной разнице между старой и новой прошивкой Keenetic. В старой мы видим список подключений и должны вручную управлять их приоритетом. У какого подключения приоритет выше – то и… приоритетнее. Всё просто. Роутер будет использовать первое доступное подключение с наивысшим приоритетом и все устройства, которым роутер раздаёт интернет, будут работать через это подключение.
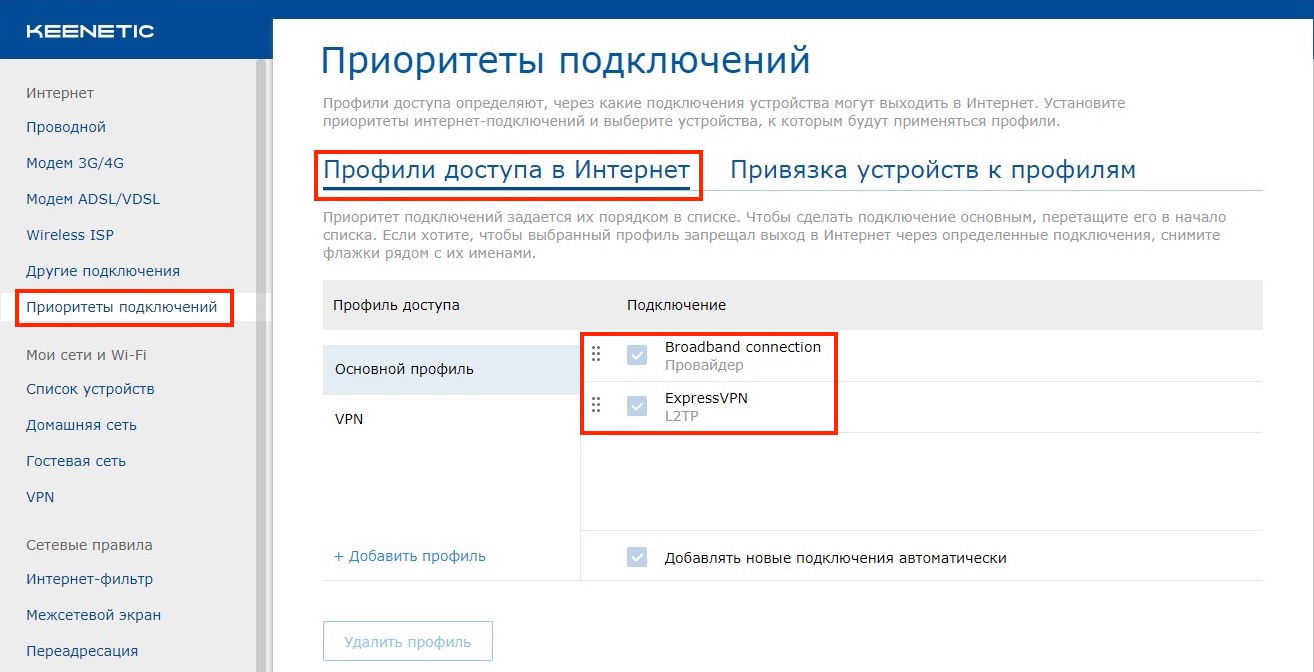 Приоритет подключений
В новой прошивке появились более гибкие инструменты. Во-первых, приоритет подключения мы выставляем просто перетаскиванием самих названий подключений.
Во-вторых, мы можем управлять – какое устройство на роутере к какому подключению будет относиться.
Для этого мы должны сделать две вещи. Первая – на странице “список устройств” найти нужное нам устройство (компьютер, ноутбук, игровая консоль), подключёное к роутеру, и зарегистрировать его. Вы можете не присваивать ему постоянный внутренний IP-адрес, но эта регистрация нужна, чтобы мы могли работать с настройкой доступа устройства к сети в дальнейшем. Поэтому здесь имеет смысл дать ему какое-то понятное имя.
 Вверху – незарегистрированные устройства, снизу – зарегистрированные
Второе – идём на вкладку “Приоритеты подключений” и создаём новый профиль. Назовём его, например, VPN. Здесь мы должны указать, какие подключения в нём используются.
 Создаём новый профиль
Вуаля – у нас есть основной профиль с “обычным” подключением к интернету, и профиль VPN – с подключением через VPN.
Теперь кликаем на вкладку “Привязка устройств к профилям”. Там вы можете управлять как целыми сегментами сети (например, группой незарегистрированных устройств), либо отдельным зарегистрированными устройствами. Здесь просто берём драг-н-дропом плашку с нужным нам устройством и “кидаем” его на название профиля с VPN.
 Я взял PS4 Pro и “перетащил” её на профиль VPN, где уже активно подключение
к VPN  Результат
Ну… вот и всё. Для верности можно перезагрузить роутер или само устройство, но в любом случае через пару минут оно уже будет обслуживатся через VPN, тогда как все остальные устройства будут работать как обычно. Разумеется, таким образом вы можете перенаправить на VPN любое количество устройств в вашей домашней сети.
Пара слов про Open VPN
Настройка Open VPN именно на роутере не всегда даёт нужные плоды. В частности на роутерах Keenetic это не очень-то эффективно (ниже вы поймёте, почему), но статья без описания этого метода была бы неполной. Также у Keenetic есть ещё один нюанс – сертификат Open VPN, который копируется в поле “Конфигурация Open VPN”, должен содержать и логин и пароль, тогда как большинство сайтов и провайдеров выдают вам только сам сертификат. Кстати, сертификат нередко сохраняется в виде файла, который нужно просто открыть “Блокнотом”, скопировать всё содержимое, и вставить в поле “Конфигурация Open VPN” при настройке роутера.
 Берём настройки OpenVPN с Express VPN. После клика на сервер скачается текстовый файл, который и нужно открыть в “Блокноте”
Что нам здесь нужно сделать – найти строчку:
и заменить её на конструкцию вида:
 Правим сертификат вручную
Здесь вместо username и password указываете логин и пароль, которые выдал провайдер OpenVPN. И да, строчку нужно именно заменить – то есть, удалить, и вместо неё написать такую конструкцию. Теперь должно сработать.
Замер скорости
Ну а теперь самое интересное – как быстро всё работает. Я мерял подключение на основном Windows ПК, подключённом к роутеру кабелем. Остальные устройства не отключал – не вижу смысла в “лабораторных” замерах, если в реальной жизни условия довольно суровые. Сначала подключил ПК к профилю VPN по L2TP/IPSec, выбрав сервер в Швеции. Почему в Швеции? Ну потому, что там не блокируют пол-интернета, Швеция близко к Москве, и связь пошустрее, чем в Финляндии и Эстонии.
Тест проводил на Яндекс.Интернете и рандомном сервере в Speedtest.net. Как видно, там сервис нашёл какой-то сервер в Швеции, т.к. решил, что я сам нахожусь в Швеции. Это нам только на руку – замерим трафик до Стокгольма.
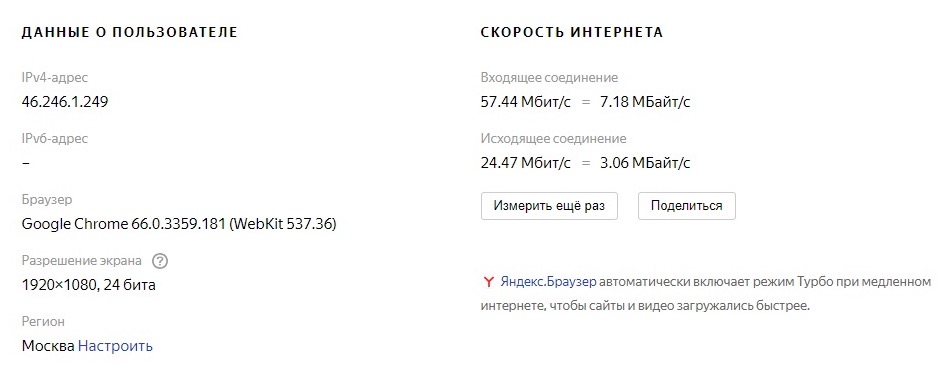
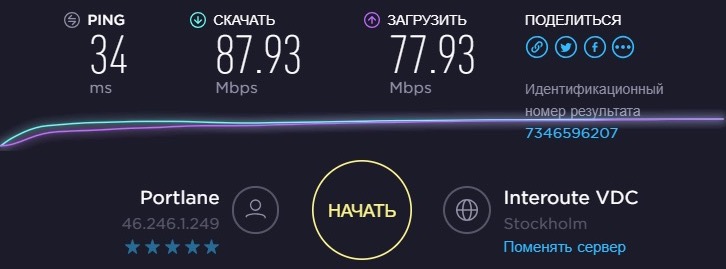 Два скриншота выше – замеры скорости по L2TP/IPSec
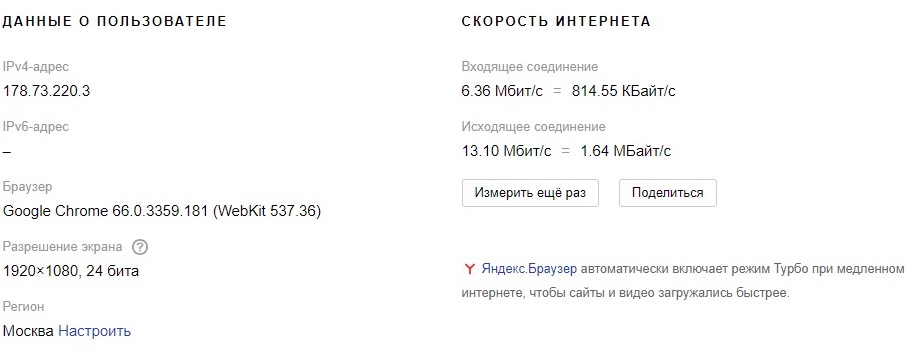
Как видно, всё вполне шустро. Теперь с теми же настройками, но без VPN, чтобы сравнить с “нормальным” интернетом, без VPN (поскольку VPN всё же замедляет чуток):

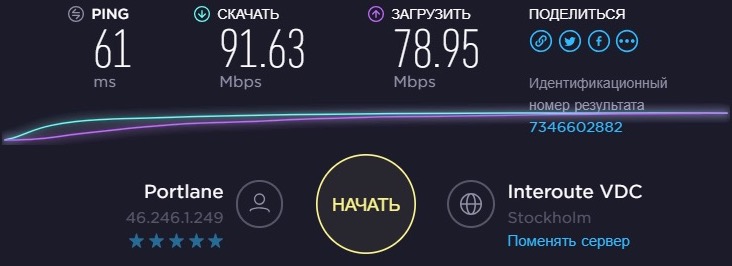 Два скриншота выше – подключение без VPN
Здесь пинг получился внезапно даже больше, чем по VPN, однако это можно объяснить большим количеством узлов.
Ну а теперь, под занавес, Open VPN, от того же провайдера Express VPN, с сервером в той же Швеции:
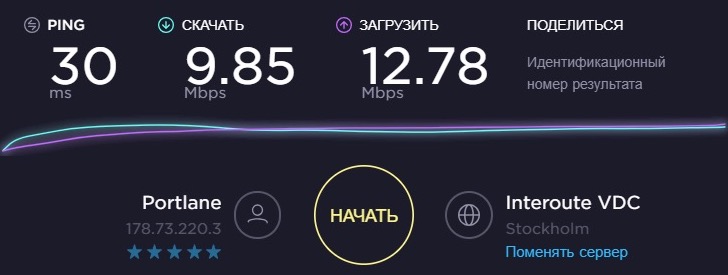 Два скрина выше – подключение к OpenVPN с помощью роутера. Тут надо отметить, что сами тесты скорости работали раза с десятого.
Думаю, комментарии излишни. Open VPN в целом неплохо работает на компьютере через какой-нибудь фирменный клиент VPN-провайдера, но на Keenetic его стоит настраивать лишь за неимением лучшего. L2TP/IPSec, с другой стороны, – продвинутая штука для быстрого, но свободного интернета, при этом ещё и с высокой секьюрностью.
Вместо выводов
Честно скажу, собирал материал для этой статьи я долго. Потому, что несмотря на очевидную простоту настройки VPN, когда ты этого не делал, то любую проблему подключения воспринимаешь как собственную ошибку, а в итоге не можешь понять – как же нужно делать. На самом же деле самый главный вопрос здесь – выбор провайдера. И с бесплатными провайдерами, к сожалению, полный швах, даже если нужно бесплатно буквально потестировать. Чтобы получить адекватный и быстрый в настройке интернет (чтобы не пришлось ковырять десяток нерабочих серверов) придётся раскошелиться хотя бы на первый месяц.
Ну а на чём настраивать VPN – дело ваше. Но, как мне кажется, удобнее всего это сделать на роутере.