Hdimage где находится в windows 10
Для удобства использования утилит КриптоПро создадим на них символьные ссылки, для этого выполните:
Просмотр версии КриптоПро:
Для установки лицензии выполните (с правами root):
При использовании токенов сервис pcscd должен быть запущен. Проверка статуса pcscd:
если он выключен, то включите его:
Узнать модель подключенного токена:
Работа с криптоконтейнерами
1. Проверить наличие доступных контейнеров:
Имена контейнеров используются для установки личных сертификатов.
- Считыватель HDIMAGE размещается в /var/opt/cprocsp/keys/<имя пользователя>/ т.е в данном случае используется жесткий диск для хранения ключей.
- Считыватель FLASH означает, что используется флешка для хранения приватных ключей.
- Также считывателем может выступать токен.
2. Имена контейнеров могут содержать символы на кириллице, поэтому чтобы корректно отобразить контейнеры используйте следующую команду:
Для дальнейшего использования имен контейнеров содержащих кодировку cp1251, выведем список контейнеров с уникальными именами:
3. Просмотр подробной информации о контейнере:
4. Перечисление контейнеров пользователя:
5. Перечисление контейнеров компьютера:
6. Открыть(проверить) контейнер пользователя:
7. Открыть(проверить) контейнер компьютера:
Установка личных сертификатов
Установку личных сертификатов необходимо производить в консоли обычного пользователя (не root).
1. Установка сертификата без привязки к ключам:
2. Установка личного сертификата cert_bob.cer, сертификат при этом попадает в пользовательское хранилище uMy. Приватный ключ находится на флешке.
3. Установка сертификата с токена (в конце команды указывается контейнер)
если сертификат не привязан к контейнеру на токене, то при установке укажите путь до него через параметр -file:
Установка корневых сертификатов
При установке корневых сертификатов достаточно указать хранилище uRoot. При указании mRoot (при наличии прав администратора) корневой сертификат будет доступен всем пользователям системы.
1. Установка в хранилище КриптоПро:
2. Установка в хранилище ПК:
3. Установка списка отозванных сертификатов crl:
1. Просмотр установленных сертификатов:
2. Просмотр установленных сертификатов в локальном хранилище uMy:
3. Просмотр сертификатов в хранилище ПК (обычно сюда устанавливаются корневых сертификаты):
4. Просмотр сертификатов в контейнере:
5. Просмотр промежуточных сертификатов:
1. Удалить сертификат из личного хранилища сертификатов
Просмотрите установленные сертификаты:
Изучите список всех установленных сертификатов (в общем списке отображаются абсолютно все сертификаты).
Для удаления следует выполнить команду в Терминале:
Если установлено более одного сертификата, то будет предложено указать номер удаляемого сертификата.
2. Удалить сертификаты, установленные в хранилище КриптоПро:
Если установлено более одного сертификата, то будет предложено указать номер удаляемого сертификата.
3. Удалить все сертификаты, установленные в хранилище КриптоПро:
4. Удалить все сертификаты, установленные в хранилище ПК:
Перенос контейнера с flash носителя в локальное хранилище ПК
1. Активируем хранилище HDIMAGE:
2. Посмотрим, какие контейнеры доступны на флешке:
3. Посмотрим доступные контейнеры:
Как видим, появился новый контейнер \\.\HDIMAGE\bob
Теперь flash носитель можно отключить, он нам больше не понадобится.
5. Установим пользовательский сертификат с привязкой к закрытому контейнеру \\.\HDIMAGE\bob
Если вы нашли ошибку, пожалуйста, выделите текст и нажмите Ctrl+Enter.
Загрузить последнюю версию Крипто-Про с официального сайта
Открыть Пуск->Утилиты->Менеджер файлов mc
перейти в каталог куда загрузили архив
Распакуем архив
$ tar -xf linux-amd64_deb.tgz
Перейдем в каталог
$ cd linux-amd64_deb
получим то что на картинке ниже
Жмем клавишу Enter
Выбираем все пункты нажимая на клавишу "Пробел" переход осуществляется клавишами вниз/вверх
Жмем клавишу Enter
Жмем клавишу Enter
Жмем клавишу Enter
Жмем клавишу Enter
Вводим свой серийный номер. Регистр нужно строго соблюдать.
Жмем клавишу Enter
Жмем выбираем Exit клавишами Tab, жмем клавишу Enter, Выбираем Yes, жмем клавишу Enter
они все есть в репозитарии астры, ничего нигде искать дополнительно не надо
Библиотека libccid не ниже 1.4.2
Проверить USB токены можно командой
$ /opt/cprocsp/bin/amd64/list_pcsc
Если что то не работает пишите возможно я что то упустил, а так же пишите коды ошибок, будем пополнять базу знаний и возможные пути решений
$ tar -xf cades_linux_amd64.tar.gz
Конвертируем в deb пакеты
<вывод команды>
Warning: Skipping conversion of scripts in package cprocsp-pki-cades: postinst prerm
Warning: Use the —scripts parameter to include the scripts.
cprocsp-pki-cades_2.0.0-2_amd64.deb generated
cprocsp-pki-phpcades_2.0.0-2_amd64.deb generated
Warning: Skipping conversion of scripts in package cprocsp-pki-plugin: postinst prerm
Warning: Use the —scripts parameter to include the scripts.
cprocsp-pki-plugin_2.0.0-2_amd64.deb generated
Warning: Skipping conversion of scripts in package lsb-cprocsp-devel: prerm
Warning: Use the —scripts parameter to include the scripts.
lsb-cprocsp-devel_4.0.9921-6_all.deb generated
</вывод команды>
если вывод команды был "bash: alien: команда не найдена", то вам надо читать внимательней потребности, установить alien
Выбор ранее не выбранного пакета lsb-cprocsp-devel.
(Чтение базы данных … на данный момент установлено 232442 файла и каталога.)
Подготовка к распаковке lsb-cprocsp-devel_4.0.9921-6_all.deb …
Распаковывается lsb-cprocsp-devel (4.0.9921-6) …
Выбор ранее не выбранного пакета cprocsp-pki-cades.
Подготовка к распаковке cprocsp-pki-cades_2.0.0-2_amd64.deb …
Распаковывается cprocsp-pki-cades (2.0.0-2) …
Выбор ранее не выбранного пакета cprocsp-pki-phpcades.
Подготовка к распаковке cprocsp-pki-phpcades_2.0.0-2_amd64.deb …
Распаковывается cprocsp-pki-phpcades (2.0.0-2) …
Выбор ранее не выбранного пакета cprocsp-pki-plugin.
Подготовка к распаковке cprocsp-pki-plugin_2.0.0-2_amd64.deb …
Распаковывается cprocsp-pki-plugin (2.0.0-2) …
Настраивается пакет lsb-cprocsp-devel (4.0.9921-6) …
Настраивается пакет cprocsp-pki-cades (2.0.0-2) …
Настраивается пакет cprocsp-pki-phpcades (2.0.0-2) …
Настраивается пакет cprocsp-pki-plugin (2.0.0-2) …
Обрабатываются триггеры для libc-bin (2.24-11+deb9u3) …
на всякий пожарный установку лучше повторить, т.к. бывали случаи что установка прошла успешно, а библиотек на месте не было
на всякий пожарный что бы было, если вдруг с путями кто-нибудь из программ случайно, обязательно затупит, сделаем симлинки на библиотеки
создаем симлинк для корректной работы связи расширения браузера с библиотекой установленного плагина
так же желательно сделать симлинки нашел в какой то документации, возможно в них и нет необходимости, эти каталоги это для корректной работы плагинов браузеров и библиотек плагинов,
Одно из самых главных требований при работе с этим плагином, это нужно при КОПИРОВАНИИ или СОЗДАНИИ контейнера установить пинкод
Разархивируем
$ unzip IFCPlugin-3.0.0-x86_64.deb.zip
создаем симлинк для корректной работы связи расширения браузера с библиотекой установленного плагина
config = cert_from_registry = "false";
set_user_pin = "false";
>
Заходим в каталог куда скачали архив
$ unzip ifc.cfg.zip
Копируем конфигурационный файл
Перейти в меню — Дополнительные инструменты — Расширения и включить плагин
На случай диагностики ошибок ifcplugin нужен будет лог /var/log/ifc/engine_logs/engine.log
Вложения
DavidovichDV
New member
Общее описание выводов ошибок
[ErrorCode: 0x00000000]
\\ Код ошибки 0, значит все прошло успешно
Error number 0x8009001f (2148073503).
Неправильный параметр набора ключей.
\\ скорее всего нужно добавить пинкод или другой тип стандарта контейнера если ошибка возникает при копировании ключей
\\ -pinsrc 12345678
\\ -pindest 12345678
ERROR: SCardListReaders(NULL)
если ключ вставлен, то скорее всего либо у вас не установлены требуемые библиотеки/драйвера, либо что то мешает его распознать(какой-то пакет из состава Крипто-Про)
Спойлер: Частые команды для управления ключами и сертификатами
Проверить/отобразить USB токены можно командой
$ /opt/cprocsp/bin/amd64/list_pcsc
Примерный вывод:
Aktiv Co. Rutoken S 00 00
если получили ERROR: SCardListReaders(NULL) , если ключ вставлен, то скорее всего либо у вас не установлены требуемые библиотеки/драйвера, либо что то мешает его распознать(какой-то пакет из состава Крипто-Про)
Спойлер: Вывести список всех ключевых носителей и контейнеров
Вывести список всех ключевых носителей и контейнеров
$ /opt/cprocsp/bin/amd64/csptest -keyset -enum_cont -verifyc -fqcn
<вывод команды>
CSP (Type:80) v4.0.9017 KC2 Release Ver:4.0.9944 OS:Linux CPU:AMD64 FastCode:READY:SSSE3.
AcquireContext: OK. HCRYPTPROV: 28131731
\\.\Aktiv Co. Rutoken S 00 00\key1
OK.
Total: SYS: 0,000 sec USR: 0,000 sec UTC: 1,380 sec
[ErrorCode: 0x00000000]
</вывод команды>
Вывод всех ключевых носителей и контейнеров с отображением уникального имени
$ /opt/cprocsp/bin/amd64/csptest -keyset -enum_cont -verifyc -fqcn -uniq
<вывод команды>
CSP (Type:80) v4.0.9018 KC2 Release Ver:4.0.9958 OS:Linux CPU:AMD64 FastCode:READY:SSSE3.
AcquireContext: OK. HCRYPTPROV: 16527635
\\.\HDIMAGE\key0 |\\.\HDIMAGE\HDIMAGE\\key0.000\1174
OK.
Total: SYS: 0,000 sec USR: 0,000 sec UTC: 2,130 sec
[ErrorCode: 0x00000000]
</вывод команды>
Нужная нам информация между строками " AcquireContext: OK. " и " OK . "
Еще возможный вывод \\.\HDIMAGE\ и \\.\FLASH\, где
\\.\HDIMAGE\ это ключевой носитель сохранен на жестком диске, вроде считывателя реестра в Windows версии. "key0" это имя ключевого контейнера на носителе.
$ /opt/cprocsp/bin/amd64/csptest -keycopy -contsrc ‘\\.\HDIMAGE\key0’ -contdest ‘\\.\Aktiv Co. Rutoken S 00 00\key1’ -typesrc 75 -typedest 75 -pinsrc 12345678 -pindest 12345678
csptest -keycopy \\ Запуск копирования
-contsrc ‘\\.\HDIMAGE\key0’
\\ Указываем откуда копируем "\\.\HDIMAGE" это указатель откуда брать ключ в данном случае из локального расположения,
навроде считывателя реестра в Windows версии. "key0" это имя ключевого контейнера на носителе
-contdest ‘\\.\Aktiv Co. Rutoken S 00 00\key1’
\\ Указываем куда копируем ‘\\.\Aktiv Co. Rutoken S 00 00\key1’ это указатель на устройство
ОБЯЗАТЕЛЬНО . Имя ключей должно отличаться
ОБЯЗАТЕЛЬНО . Имя ключей должно быть на латинице,
КАТЕГОРИЧЕСКИ не рекомендуется использовать кириллицу или любой другой алфавит отличный от латиницы
-typesrc 75 \\ Тип сформированного контейнера откуда копируется по ГОСТУ где 75(ГОСТ-2001), 80(ГОСТ-2012)
-typedest 75 \\ Тип сформированного контейнера куда копируется
-pinsrc 12345678 \\ Пинкод источника ключевого носителя
-pindest 12345678 \\ Пинкод ключевого носителя
Копирование контейнера с ключами по уникальным именам на случай если имя контейнера содержит кириллицу или какие нибудь непонятные символы
$ /opt/cprocsp/bin/amd64/csptest -keycopy -contsrc ‘HDIMAGE\\key0.000\1174’ -contdest ‘\\.\Aktiv Co. Rutoken S 00 00\key1’ -typesrc 75 -typedest 75 Удаление контейнера с ключами по уникальному имени
$ /opt/cprocsp/bin/amd64/csptest -keyset -delete -cont ‘HDIMAGE\\key0.000\1174’ Спойлер: Импорт, экспорт и удаление сертификатов в хранилище сертификатов *** Импорт корневого доверенного сертификата
$ /opt/cprocsp/bin/amd64/certmgr -inst -store uroot -file ROOT.cer
Вместо ROOT.cer подставить свой корневой серитикат который вы хотите загрузить Спойлер: *** Импорт личного сертификата в хранилище из ключевых носителей
*** Загрузка личного сертификата в хранилище в данном случае из локального считывателя
$ /opt/cprocsp/bin/amd64/csptestf -absorb -cert -pattern ‘HDIMAGE’
*** Загрузка личного сертификата в хранилище в данном случае из рутокена
$ /opt/cprocsp/bin/amd64/csptestf -absorb -cert -pattern ‘rutoken’
*** Загрузка личного сертификата в хранилище в данном случае из Флэш накопителя
$ /opt/cprocsp/bin/amd64/csptestf -absorb -cert -pattern ‘FLASH’
*** Вывод личных сертификатов в личном хранилище
$ /opt/cprocsp/bin/amd64/certmgr -list -cert -store uMy
*** Вывод субъекта и серийного номера загруженных личных сертификатов в личном хранилище
$ /opt/cprocsp/bin/amd64/certmgr -list -cert -store uMy | grep -iE "^Serial|^Subject"
*** Полный вывод загруженных сертификатов корневых удостоверяющих центров в личном хранилище
$/opt/cprocsp/bin/amd64/certmgr -list -cert -store uroot
*** Вывод субъекта и серийного номера загруженных сертификатов корневых удостоверяющих центров в личном хранилище
$ /opt/cprocsp/bin/amd64/certmgr -list -cert -store root | grep -iE "^Serial|^Subject"
*** Полный вывод загруженных сертификатов промежуточных серверов в личном хранилище
$ /opt/cprocsp/bin/amd64/certmgr -list -cert -store uca
*** Вывод субъекта и серийного номера загруженных сертификатов промежуточных серверов в личном хранилище
$ /opt/cprocsp/bin/amd64/certmgr -list -cert -store uca | grep -iE "^Serial|^Subject"
Спойлер: *** Загрузка личного сертификата в хранилище, в данном случае из всех считывателей rutoken
*** Загрузка личного сертификата в личное хранилище сертификатов, в данном случае из всех считывателей rutoken
/opt/cprocsp/bin/amd64/csptestf -absorb -cert -pattern ‘rutoken’
<вывод команды>
Match: SCARD\rutoken_32b56458\0B00\7E72
OK.
Total: SYS: 0,000 sec USR: 0,000 sec UTC: 1,760 sec
[ErrorCode: 0x00000000]
</вывод команды>
<описание вывода>
Match: SCARD\rutoken_32b56458\0B00\7E72
\\Match это означает что он нашел ключевые носители удовлетворяющие условию и загрузил с него все сертификаты
\\Skip это значит что этот считыватель и контейнер не соответствует запросу и будет проигнорирован
</описание вывода>
/opt/cprocsp/bin/amd64/certmgr -inst -store uroot -file 48b19fb33bb637c88a54d19650730b67e42db121.cer
файл сертификата прикреплен
Спойлер: —Экспорт личного сертификата и закрытого ключа
*** Экспорт в файл сертификата из хранилища
$ /opt/cprocsp/bin/amd64/certmgr -export -cert -dn "CN=" -dest ‘cert.crt’
Сначала выведет список всех имеющихся личных сертификатов, затем нужно ввести порядковый номер сертификата
— Эспорт в файл закрытого ключа из хранилища
/opt/cprocsp/bin/amd64/certmgr -export -file 1234.pfx
Сначала выведет список всех имеющихся личных сертификатов, затем нужно ввести порядковый номер сертификата
Вложения
Blaze
New member
и за что отвечают эти параметры?
P.S. С госзакупками проблем со входом не возникло. Спасибо.
DavidovichDV
New member
и за что отвечают эти параметры?
P.S. С госзакупками проблем со входом не возникло. Спасибо.
1. Да может.
2. нет, можно воспользоваться любым контейнером
3. Это либо от старого функционала который в новой версии не работает, либо планируемый на будущее и сейчас тестируется у разработчика
лучше оставить так как работает, любы изобретения могут привести к сбоям в работе
Blaze
New member
личный сертификат установлен в хранилище -store uMy с привязкой к контейнеру закрытого ключа, в локальном ридере HDIMAGE
В Astra Linux применяется какая версия пакета pcsc-lite ?
У меня вечно, пока не закроешь страницу, висит на обращении к средству электронной подписи и бесконечно бегает анимация

DavidovichDV
New member
У вас плагин версии 3.0.3 он не работает, нужен 3.0.0, проверено на многих дистрибутивах
pcsc-1.8.20, но это существенной роли не сыграет главное это версия плагина.
amotash
New member
Вложения
DavidovichDV
New member
amotash
New member
DavidovichDV
New member
amotash
New member
Вложения
mfc31
New member
DavidovichDV
New member
renbuar
New member
По данной инструкции зашел на площадки и госуслуги. Спасибо.
renbuar
New member
Andrey, [05.10.18 11:35]
Но мы сделали параметр для отключения требований RFC6125, который может подвергнуть систему опасности для атак с подменой сертификатов:
[root@test-x64-centos7
Система цифровых сертификатов используется аналогично паролям, для подтверждения личности пользователя или ПК, обмена электронной информацией в виртуальной сети. Легковесные файлы содержат личные данные, которые применяются при идентификации личности. Хранилище сертификатов в ОС Windows 10 находится в секретном месте. Иногда фирмам приходится настраивать личные сертификаты, поэтому им важно знать местоположение файлов.
Для чего знать, где хранятся сертификаты?
Каждый файл в хранилище предусмотрен для защиты операционки цифрового устройства. Они препятствуют проникновению вредоносных программ в систему. Отдельная цифровая подпись отвечает за определенный скачанный софт.

Знание о том, где хранятся такие файлы, требуется в случае просмотра или установки корневых, личных сертификатов. В «десятке» инструменты находятся в контейнере двух типов:
- Certificate store локального ПК – включают список файлов для проверки оригинальности сервера.
- Certificate store для пользователя – хранят сертификаты утилит, которые запускает юзер.
Сертификаты представляют собой корневые и личные файлы. Первые являются составным элементом секретного ключа. Вторые предназначены для идентификации юзеров при обмене электронных данных. Поменять настройки в «десятке» можно через mmc оснастки, в том числе через хранилище.

Просмотр установленных сертификатов Windows 10
Список важных объектов: сертификаты для оборудования, персональные файлы – находят несколькими способами с помощью встроенных инструментов, сторонних утилит.
Через «КриптоПро»
Криптопровайдер предназначен для организации защиты программных обеспечений методом шифрования. Менеджер защищает конфиденциальную информацию при обмене данными через сеть интернет, обеспечивает юридическую достоверность электронных документов.
Для включения программы ее требуется скачать с официального сайта разработчика, инсталлировать на компьютер. Все действия выполняются с правами Администратора. Во время установки ПО можно выполнять настройки через панель свойств. После инсталляции потребуется перезагрузить устройство.
Просмотр проверочных ключей ЭЦП происходит по следующему алгоритму:

- Открыть «Все программы».
- Выбрать «КриптоПро».


В открывшемся окне пользователь увидит все актуальные корневые, личные файлы. Обладая администраторскими правами, можно управлять файлами в «десятке»: выполнять копирование, редактирование, деинсталлировать файлы.
Через Certmgr
Диспетчер разрешает проводить различные действия с цифровыми документами. Консоль является частью операционной системы, включает инструменты для функций управления.
Для просмотра данных нужно следовать инструкции:
- Открыть Командную строку, набрать: c Нажать «Enter».
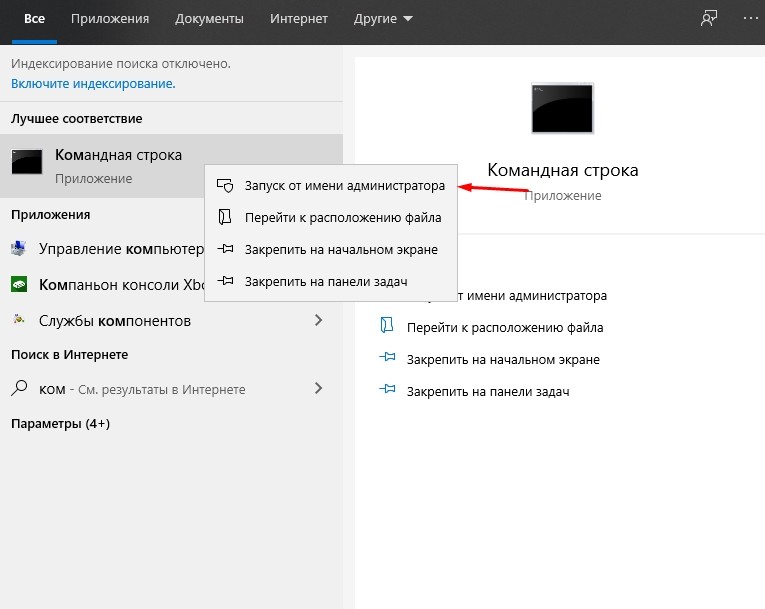
- В меню появившегося окна выбрать «Личное» и «Корневые сертификаты…». Зайдя в разделы, можно развернуть реестры с полным списком ключей.

Без прав Администратора утилита не заработает. Софт имеет ограничение в шифровании данных, где происходит специальное кодирование файлов.
Через Internet Explorer
Браузер интегрирован в ОС Виндовс 10, включает набор инструментов, позволяющих искать и просматривать информацию в виртуальной сети. Если веб-проводник отсутствует в «десятке», его легко можно скачать с официального источника.
С помощью браузера можно найти ЭЦП, следуя инструкции:


- Тапнуть по разделу «Содержание».
- Нажать на подраздел «Сертификаты».

В результате откроется содержимое с полным списком искомых файлов. В веб-сервисе существует возможность их добавления. Юзеру стоит помнить, что корневые ЭЦП удостоверяющих центров деактивировать запрещено.
Аналогичный способ поиска документов выполняется через Центр управления сетями или общим доступом:


Преимущество метода заключается в том, что посмотреть список ЭЦП можно без администраторских прав. Для обычных людей доступен только просмотр, вносить изменения запрещено.
Через контроль управления
Представляет собой один из важнейших компонентов ОС Виндовс 10. С помощью встроенного средства осуществляется управление, запуск, настройка большинства системных функций. Также можно найти, где лежат сертифицированные файлы ЭЦП для их редактирования.
- Нажать: «Win + R».
- Ввести в строку запроса: cmd. Нажать «Enter».

- после этого перейти по команде mmc в терминал;


- В открывшемся списке тапнуть «Добавить изолированную оснастку».


Все действия пользователь может выполнять только с правами Администратора. Такой вариант подходит не каждому человеку, так как некоторые запросы вводятся через Командную строку. Сервисом обычно пользуются системные администраторы или люди, хорошо разбирающиеся в теме.
Существует целый список сторонних ресурсов, позволяющих управлять сертификатами, инсталлированными в ОС Виндовс 10. Но пользоваться такими утилитами не рекомендуется, так как нет гарантии, что в них присутствует команда отправки сертификата на внешний сервер. Надежное сертифицированное приложение – это «КриптоПро», которое дает гарантию защиты от несанкционированного доступа посторонних лиц к ЭЦП.

Также в последних версиях Винды зашифрованные файлы просматривают, перейдя по пути: C:Users\ПОЛЬЗОВАТЕЛЬ\AppData\Roaming\Microsoft\System\Certificates. Словосочетание «Пользователь» меняется на название учетной записи. В результате откроется полный список засекреченных данных.
Сертификаты созданы для безопасной работы цифровой техники. Их достоверность гарантирована сертификационным центром. Управление ЭЦП требует определенных знаний, поэтому работу должен выполнять специалист или продвинутый пользователь.

Скопировать в корень дискеты или флэшки сертификат и приватный ключ (из каталога 999996.000 , 999996 — название (alias) контейнера):
Выполнить команду по копированию ключа с флэшки на диск, ключ попадет в пользовательское хранилище My .
Необходимо выполнять под пользователем, который будет использовать данный контейнер для подписи.
С жесткого диска
Скопировать приватный ключ в хранилище (контейнер), где <username> — имя пользователя linux:
Поставить «минимальные» права:
Узнать реальное название контейнера:
Ассоциировать сертификат с контейнером, сертификат попадет в пользовательское хранилище My :
Если следующая ошибка, нужно узнать реальное название контейнера (см. выше):
Установить сертификат УЦ из-под пользователя root командой:
Проверка успешности установки закрытого ключа

Если выводится PrivateKey Link: Yes. Container: HDIMAGE\\999996.000\D7BB , то есть и сертификат, и приватный ключ, а если выводится PrivateKey Link: No — связи нет, и использовать такой контейнер для подписи не удастся.
Добавление тестового сертификата
Ввести пароль на контейнер test123 .
Ввести пароль на контейнер. По-умолчанию: 12345678
Удаление сертификата
Проверка сертификата
Просмотр всех атрибутов сертификата
В cryptcp нет необходимых инструментов для получения всех атрибутов сертификата. Поэтому следует использовать openssl , но настроив его.
Получаем SHA 1 хеши:
В цикле извлекаем сертификаты:
Настройка openssl для поддержки ГОСТ:
В файл /etc/ssl/openssl.cnf
Экспорт сертификатов на другую машину
Закрытые ключи к сертификатам находятся тут: /var/opt/cprocsp/keys . Поэтому эти ключи переносятся просто: создаем архив и переносим на нужную машину в тот же каталог.
Экспорт самих сертификатов (если их 14):
Переносим эти файлы на машину и смотрим, какие контейнеры есть:
И как обычно, связываем сертификат и закрытый ключ:
Если закрытый ключ и сертификат не подходят друг к другу, будет выведена ошибка:
Если все успешно:

Если нет закрытого ключа, то просто ставим сертификат:
Подписание документа ЭЦП
Пример создания ЭЦП (по SHA1 Hash):
| [ReturnCode: x] | Описание | Возвращаемый код завершения в баше $? |
|---|---|---|
| 0 | успешно | 0 |
| 0x8010006b | Введен неправильный PIN | 107 |
| 0x2000012d | Сертификат не найден | 45 |
| 0x20000065 | Не удалось открыть файл | 101 |
Проверка подписи ЭЦП
Для верифицирования сертификатов нужен сертификат удостоверяющего центра и актуальный список отзыва сертификатов, либо настроенный для этого revocation provider.
Корневой сертификат УЦ, список отзыва сертификата является одним из реквизитов самого сертификата.
Проверка конкретной подписи из локального хранилища по его хешу:
Проверить, взяв сертификат из file1.sig , подпись файла file2.sig . Практически, надо использовать один и тот же файл:
| [ReturnCode: x] | Текст | Описание | Возвращаемый код завершения в баше $? |
|---|---|---|---|
| 0 | Успешно | 0 | |
| 0x80091004 | Invalid cryptographic message type | Неправильный формат файла | 4 |
| 0x80091010 | The streamed cryptographic message is not ready to return data | Пустой файл | 16 |
Получение исходного файла
Будет ругаться на сертификат (так как не будет проверки), но подпись удалит. Вариант с проверкой:
Пароли КриптоПро
Для работы с квалифицированной электронной подписью необходимо средство криптографической информации (СКЗИ). Это программа для защиты от изменений и шифрования подписанных данных. Также она запрашивает пароль контейнера при аутентификации пользователя. В настоящее время одним из самых популярных СКЗИ является КриптоПро CSP от компании КриптоПро.
Рассмотрим, где взять пароль КриптоПро CSP, если пользователь его забыл, как его удалить и какие пароли ставят по умолчанию на физические носители.
Как восстановить пароль контейнера
Восстановить пароль закрытого ключа невозможно. Его можно только подобрать или вспомнить. Чтобы подобрать пароль, пользователь сначала определяет носитель, на котором хранится контейнер закрытого ключа, а потом его тип.
Определить носитель
КриптоПро CSP 4.0/5.0
Для КриптоПро CSP версии 4.0/5.0 достаточно выполнить следующие шаги:
Открыть меню «Пуск» → «Все программы» → «КриптоПро CSP» → Вкладка «Сервис» → «Протестировать» → «Обзор»
Носитель, на котором записан контейнер закрытого ключа, будет показан в колонке «Считыватель».
КриптоПро CSP 5.0
В КриптоПро CSP версии 5.0 носитель контейнера можно посмотреть следующим образом:
Открыть меню «Пуск» → «Все программы» → «Инструменты КриптоПро» → «Контейнеры»
Носитель, на котором записан контейнер закрытого ключа, будет показан в колонке «Считыватель».
Определить тип носителя
Рассмотрим типы носителей, на которых хранится контейнер закрытого ключа:
-
CLOUD — это контейнер закрытого ключа, который хранится в облачном сервере. Что делать, если пользователь забыл пароль и не знает, что вводить на данной странице:
В этом случае требуется обратиться в удостоверяющий центр, который выдал облачную электронную подпись, для восстановления данных.
Если при подписи документа авторизация пройдена, но всплывает данное окно:
То пароль закрытого ключа забыт. Он не восстанавливается. Его можно только подобрать, вспомнить или сделать перевыпуск сертификата. Для того чтобы вспомнить пароль, у пользователя есть ограниченное количество попыток. Если они закончились, ключ блокируется. Разблокируют его только в организации, выпустившей сертификат.
Работа с сертификатами КриптоПро
Для удобства использования утилит КриптоПро создадим на них символьные ссылки, для этого выполните:
Просмотр версии КриптоПро:
Для установки лицензии выполните (с правами root):
При использовании токенов сервис pcscd должен быть запущен. Проверка статуса pcscd:
если он выключен, то включите его:
Вывод сообщений журнала службы pcscd:
Узнать модель подключенного токена:
Работа с криптоконтейнерами
1. Проверить наличие доступных контейнеров:
Имена контейнеров используются для установки личных сертификатов.
- Считыватель HDIMAGE размещается в /var/opt/cprocsp/keys/<имя пользователя>/ т.е в данном случае используется жесткий диск для хранения ключей.
- Считыватель FLASH означает, что используется флешка для хранения приватных ключей.
- Также считывателем может выступать токен.
2. Имена контейнеров могут содержать символы на кириллице, поэтому чтобы корректно отобразить контейнеры используйте следующую команду:
Для дальнейшего использования имен контейнеров содержащих кодировку cp1251, выведем список контейнеров с уникальными именами:
3. Просмотр подробной информации о контейнере:
4. Перечисление контейнеров пользователя:
5. Перечисление контейнеров компьютера:
6. Открыть(проверить) контейнер пользователя:
7. Открыть(проверить) контейнер компьютера:
Установка личных сертификатов
1. Установка сертификата без привязки к ключам:
2. Установка личного сертификата cert_bob.cer, сертификат при этом попадает в пользовательское хранилище uMy. Приватный ключ находится на флешке.
в команде указывается сертификат cert_bob.cer, который ассоциируется с приватным контейнером \\.\FLASH\bob’
3. Установка сертификата с токена (в конце команды указывается контейнер)
Установка корневых сертификатов
При установке корневых сертификатов достаточно указать хранилище uRoot. При указании mRoot (при наличии прав администратора) корневой сертификат будет доступен всем пользователям системы.
1. Установка в хранилище КриптоПро:
2. Установка в хранилище ПК:
3. Установка списка отозванных сертификатов crl:
Установка сертификатов pfx
1. Необходимо установить пакет cprocsp-rsa, который находится в составе дистрибутива КриптоПро (linux-amd64).
2. Выполним команду от локального (доменного) пользователя:
Цепочка сертификатов будет отображаться в утилите «Ключевые носители и сертификаты» в «Личное хранилище сертификатов».
Просмотр сертификатов
1. Просмотр установленных сертификатов:
2. Просмотр установленных сертификатов в локальном хранилище uMy:
3. Просмотр сертификатов в хранилище ПК (обычно сюда устанавливаются корневых сертификаты):
4. Просмотр сертификатов в контейнере:
5. Просмотр промежуточных сертификатов:
Удаление сертификатов
1. Удалить сертификат из личного хранилища сертификатов
Просмотрите установленные сертификаты:
Изучите список всех установленных сертификатов (в общем списке отображаются абсолютно все сертификаты).
Для удаления следует выполнить команду в Терминале:
Если установлено более одного сертификата, то будет предложено указать номер удаляемого сертификата.
2. Удалить сертификаты, установленные в хранилище КриптоПро:
Если установлено более одного сертификата, то будет предложено указать номер удаляемого сертификата.
3. Удалить все сертификаты, установленные в хранилище КриптоПро:
4. Удалить все сертификаты, установленные в хранилище ПК:
Перенос контейнера с flash-носителя в локальное хранилище ПК
1. Активируем хранилище HDIMAGE:
2. Посмотрим, какие контейнеры доступны на флешке:
3. Перейдите на Flash-носитель и скопируйте этот контейнер — каталог bob.000 с приватными (закрытыми) ключами в /var/opt/cprocsp/keys/user — в этом каталоге находится локальное хранилище HDIMAGE
4. Посмотрим доступные контейнеры:
Как видим, появился новый контейнер \\.\HDIMAGE\bob
Теперь flash-носитель можно отключить, он нам больше не понадобится.
5. Установим пользовательский сертификат с привязкой к закрытому контейнеру \\.\HDIMAGE\bob
Просмотр цепочки сертификата
Просмотр необходимых корневых сертификатов и сертификатов отзыва вы можете посмотреть следующей командой:
1) Для сертификатов, хранящихся в личном хранилище:
Интересующие строки, информирующие о необходимом сертификате начинаются со слов Или в английском варианте:
2) Для просмотра цепочки на токене выполните следующую команду:
Где вместо ‘<CONTAINER>’ укажите ваш контейнер, к примеру ‘\\.\Aladdin R.D. JaCarta 00 00\8df47e71-18ae-49c1-8738-9b4b0944dcd4’
3. Просмотр цепочки из файла сертификата:
Дата последнего изменения: 09.12.2022
Если вы нашли ошибку, пожалуйста, выделите текст и нажмите Ctrl+Enter.
Криптопро hdimage windows путь

ЭЦП
Дешифрование
Адрес одного из адресатов должен присутствовать в личных сертификатах пользователя или компьютера на локальной машине. Он должен быть связан с закрытым ключом. Согласно плану, который уже всем хорошо известен, существует список параметров вместе с определением длины.
Укажите местоположение хранилища, из которого система будет извлекать необходимый сертификат при настройке параметров. Затем система отобразит расшифрованные данные вместе с применяемым сертификатом.
Извлечение информация из подписи
В системах, использующих криптографию, иногда требуется печатная версия подписи. Каждая ситуация уникальна, а для печатной информации предпочтительнее выбирать категорию подписных документов, которые могут включать печать. В
Список сертификатов и список подписавших — это два компонента, из которых состоит сама подпись. Список сертификатов может быть пустым или включать все цепочки, необходимые для проверки. Сколько фактических подписей указано под каждым подписавшим в списке.
Чтобы правильно разобрать подпись, сначала должна быть создана структура сообщения (CryptMsgOpenToDecode), а затем добавлены фактические данные. Остается только составить список подписавших и окончательно убедиться, что это действительно подпись. Список сертификатов публикуется по порядку:
Параметр CMSG_CERT-COUNTAPARAM используется сначала для подсчета общего количества сертификатов, после чего выводится информация о каждом экземпляре. завершает процесс построения основы проекта и контекста сертификата.
Получить данные подписанта может быть сложнее. Они включают список параметров и сертификат подписи. Ниже описана процедура извлечения данных:
После определения размера структуры подписанта извлекается структура CMSG_SIGNER. Она позволяет узнать серийный номер сертификата и использовать его для поиска нужного сертификата. Серийный номер, как вы видите, находится в обратном порядке.
Дата подписания — самый важный параметр, который необходимо выбрать после получения сертификата (даже если он не подтвержден сервером штампов времени).
Пройдя первый уровень, мы формируем вложенный список: Атрибуты представляют собой вложенный каталог типа Oid — список значений (в реальности это дизассемблированная структура ASN.1).
Правильный выбор наследника PKCS9AttributeObject имеет решающее значение. Проблема в том, что вы должны сформировать выбор класса непосредственно из кода, потому что обычный метод создания терпит неудачу. Моно неспособен создать дату.
Мы получаем аналог SignedCms путем классификации вышеупомянутых методов на две категории.
Краткое руководство пользователя по работе с эцп криптопро jcp 1.0.54
Краткое руководство пользователя по работе с ЭДП «КриптоПро JCP» 1.0.54
Установка КриптоПро 1.0.54.
Какой порядок установки и настройки электронной подписи?
Установить JDK 7u21;
— Установить и настроить JCP;
— установите корневой сертификат центра сертификации;
— Отправьте готовый запрос на создание тестового ключа.
Проверить работу крипто-механизмов.
Установка JDK 7u21:
Установите JDK 7u21 в соответствии с номерами процессоров (32-бит или 64-бит), в зависимости от разрядности вашего компьютера.
Установка КриптоПро 1.0.54
Установить JCP 1.0.54
2) Запустить командную строку от имени администратора:
Запустите команду с расположением программного обеспечения JCP в командной строке. Введите «Disk name:» и нажмите «Enter»
Рисунок 1: CMD в командной строке
2) Покажите команду «CD», введите путь к папке, содержащей установленный модуль JCP. Например, CDC-JCP.1.0.54LIB (Рисунок 2).
Рисунок 2: Расположение папки
3) Прописать команду «Install. bat «пробел» путь к установленной ранее ПО Java JDK, нажать «Enter». Пример:Install.bat “C:ProgramFiles (x86)Javajdk1.7.0_21”.Путь необходимо взять в “кавычки” (рисунок 3).
Выполнение установки программного обеспечения, Рисунок 3
Запустите модуль JCP.
Команда ControlPane должна быть выполнена. Введите после того, как у него была «пролета» яндекс «простирается» установленную java jdk. ControlPane.»C: ProgramFiles (x86) javajdk1.7_21″ в пакетном файле
5) Появится окно с настройками КриптоПро JCP (рисунок 4).
Рисунок 4 – Настройка КриптоПро
Добавить сертификат в контейнер.
Дважды нажмите на контейнере «HDImageStore Container», чтобы открыть его во вкладке «Key and Certificate Store» (Рисунок 5).
Рисунок 5 – Контейнер HDImageStore
На экране появится окно «Генерация ключей» (Рисунок 6). Выберите «Новое имя контейнера» из выпадающего меню окна, введите пароль LPU и «Ключ подписи», а затем нажмите «Создать».
Рисунок 6 — Ключевое поколение
— Установите BASE64 hb в окне (Рисунок 7). Выберите «Сохранить» в меню.
Запрос на государственный сертификат, рисунок 7.
— Выберите имя файла и место для его сохранения. Появится сообщение «Генерация и запись завершена». Выберите опцию OK. В контейнер будет добавлена запись (Рисунок 8).
Рисунок 8: Обновление контейнера записью
B) Откройте файл в Блокноте и вставьте сообщение. Переименуйте файл, добавив расширение *.txt.
В) Вставить скопированное сообщение, нажать кнопку «Выдать». Нажмите на ссылку Загрузить сертификат, выбрать документ и вставить его.
D) перейдите в Container Store, выберите созданный контейнер и введите пароль. Чтобы ввести пароль, нажмите на контейнер. В контейнере будут видны ключ и сертификат (Рисунок 9).
На рисунке 9 показан контейнер с добавленным ключом и сертификатом.
3 направления о том, как импортировать клавиши CryptoPro
Необходимо хранить ключи КриптоПро в хранилище контейнера CP на рабочей станции персонального компьютера. Для хранения ключей используются следующие форматы:
· файлы в формате реестра Windows «.reg»;
Файлы в каталоге с именем «.000» в файловой системе;
Ключевые контейнеры CryptoPro CSP физически расположены на диске Windows.
В данном руководстве объясняется, как экспортировать ключи из КриптоПро CSP в КриптоПро JCP, используемую системой управления персональным здоровьем, после их импорта из файлов реестра формата «.reg».
1. reg-файлы ключей от заказчика.
2. reg-файлы ключей могут быть отправлены по электронной почте на рабочую станцию КриптоПро.
3. инструкции по экспорту файлов из «КриптоПро» в файловую систему.
4. Чтобы использовать CryptoPro, IP-код может быть загружен на терминалы LPU.
Следуйте этим действиям:
1. КриптоПро CSP получит reg-файлы, содержащие ключи.
2. Введите в текстовом редакторе ключ реестра в следующем формате:.
Поиск сертификата
Вы должны найти сертификат с помощью криптографии. Для этого в crypt32 есть два простых окна с использованием метода CertOSystem Store NETWORK и метода CertOpenStore, которые открывают указанное хранилище и личные данные пользователя соответственно. Мы подключаемся к первому пакету, потому что использование сертификатов относится не только к частной информации о пользователях:
Поиск происходит в несколько этапов:
- Открыть хранилище;
- Сформировать искомую структуру данных;
- Получить сертификат;
- При необходимости проверить сертификат (описано в отдельном разделе);
- Закрыть хранилище и освободить структуру из шага 2 (поскольку мы работаем здесь с неуправляемой памятью, .Net не будет ничего делать для ее очистки);
Процесс поиска сертификатов связан с рядом нюансов.
КриптоПро поддерживает только UTF8 в Windows и строки ANSI.
- При подключении метода открытия хранилища в Linux необходимо явно указать тип маршалинга для параметра кода хранилища [In, MarshalAs (UnmanagedType. LPStr)];
- Передача строки поиска (например. для имени субъекта), должны быть преобразованы в набор байтов с использованием различных кодировок;
- Для всех криптоконстант, имеющих переменный строковый тип (например, CERT_FIND_SUBJECT_STR_A и CERT_FIND_SUBJECT_STR_W), выберите *_W в Windows и *_A в Linux;
Из источников Microsoft можно получить MapX509StoreFlags, который генерирует только финальную маску.
Тип поиска, как правило, определяет значение (см. Пример). Примеры включают в себя имена субъекта или эмитента и отметка Loof на упаковке автомобиля, которые представляют два наиболее популярных формата струн и двоичные опционы.
В Linux и Windows функция Intptptr не работает. Windows легко создаст сертификат.
В Linux для получения сертификата необходимо создать ряд документов всего в два этапа.
В будущем нам потребуется доступ к HCERT для рабочих целей, поэтому его следует сохранить в сертификате. В Windows его можно найти в свойствах Handle, но в данном случае Linux предоставляет ссылку на структуру X509_ST (Opensl) и указывает ее.
Обратите внимание, что после завершения работы вы должны освободить ссылку на неуправляемую область памяти. В деструкторе рекомендуется очистка с помощью CerFreeCommunit (certifries), поскольку в Net 4.5 X5509Certificate2 не является Disposable!
Проверка подписи
Подпись проверяется дважды: один раз для самой подписи и один раз для сертификата (или цепочки подписей), который был создан.
Метод GetStdSignVerifyPar выделен в отдельный инструмент в зависимости от ваших целей и задач. Первый подписант удаляется после верификации (в конце концов, это экзотика).
Мы проверяем сертификат подписанта на соответствие параметрам метода после извлечения его из нашего класса. Для проверки используется дата, когда первый подписант подписал документ (см. разделы об извлечении информации из подписей и проверке сертификата).
Проверка сертификата
Сертификат — это больше, чем просто открытый ключ;Он также содержит подробную информацию о человеке, который является владельцем документа, в том числе, который выпустил сертификат и о том, как его использовать. Сертификат также подлежит отзыва в случае компромисса и имеет дату истечения срока действия. Проверка сертификата может означать одно из следующих:
- Целостность цепочки (сертификат издателя, сертификат издателя, сертификат издателя сертификата издателя и т.д.)
- Сертификат корневого издателя — должен находиться в хранилище доверенного корневого центра;
- Срок действия всех сертификатов — время использования сертификата должно быть в пределах этого срока;
- Каждый сертификат в цепочке, кроме корневого, не должен находиться в списке отозванных сертификатов (CRL) своего издателя;
Преимущество в том, что вам придется выполнять его в реальных обстоятельствах.
Одной из самых сложных задач является проверка достоверности сертификата. Из -за этого есть много разных способов реализации каждого элемента в библиотеке. Итак, давайте возьмем источники x509Certificate2, чтобы упростить ситуацию. Проверьте () их, затем отправьте их нам.
Проверка состоит из двух этапов:
- Создать цепочку сертификатов вплоть до корневого сертификата
- Проверить каждый сертификат в цепочке (на отзыв, время и т.д.);
Во время проверки подписи в текущую дату эта проверка проводится перед подписью и шифрованием. Есть способ определить, какая техника вы используете:
Проверка цепочки осуществляется после ее создания с помощью метода BuildChain. Структура параметров, дата проверки и флаги контроля формируются в процессе формирования цепочки:
Это более сжатое объяснение того, как формируется цепочка, чем то, как это делает Microsoft. OID-ami можно использовать для заполнения HCERTPOLSY и HAPPPPPOLICY, которые показывают права на действия в проверяемом сертификате. Однако, если мы не проверим их в примере, то будем считать их безнадежными.
Кроме того, хранилище сертификатов (например, добавляется к параметру построения цепи (извлекается из подписи).
Вы можете использовать метод MapRevocationFlags из источника. Не внося никаких изменений, он просто создает флаги на основе набора передаваемых сигналов.
Установка ключа в криптопро | newman блог
Лучший способ сделать тестовый ключ в КриптоПро. Эта информация объясняет, как вставить в систему уже имеющийся у вас ключ. с которым центр сертификации предоставил. или который дал вам клиент для устранения неполадок. Обычно «ключ» представляет собой папку с произвольным именем, внутри которой находятся шесть файлов.key и семь файлов jpeg.
Данный ключ необходимо установить в систему, чтобы в последующем им можно было воспользоваться.
Сначала проверьте, есть ли у текущего пользователя хранилище сертификата:
Будет выведен список сертификатов в хранилище в следующем формате:
.HDIMAGEcert1
.HDIMAGEcert2
Папка с именем пользователя в /var/opt/2cproccsp_keys — еще один признак наличия хранилища.
Если HDIMAGE еще не существует, его необходимо создать. При создании используются привилегии root.
Теперь ключ необходимо добавить в хранилище. Допустим, что папка в новом окне принадлежит пользователю Newkeys.000, и ключ нужно добавить к его имени пользователя.
В данной ситуации папку необходимо скопировать в каталог/Var/OPT/CPROSSP_KEYS Имя пользователя.
После копирования необходимо установить разрешения для файла.
Мы должны сделать имя пользователя владельцем файлов, если мы этого еще не сделали.
Однако лучше всего выполнять все действия в качестве пользователя.
После этого вы можете убедиться, что новый контейнер был добавлен в хранилище. В любом случае это можно сделать с помощью одной и той же команды.
Вывод контейнеров начнется с нового терминала. Как правило, он имеет то же имя, что и папка. Или имя контейнера имеет в качестве префикса имя ключевой папки.
К примеру, вывод данной команды может стать следующим
.HDIMAGEcert1
.HDIMAGEcert2
.HDIMAGEnewkeys_KEY_FOR_USER
Проверьте точность этого контейнера и ключи внутри. Командная группа
Если все в порядке, утилита выведет информационное сообщение о том, что ключ установлен правильно и сам ключ исправен.
Если сертификат был включен в ключевые файлы, контейнер также должен установить этот сертификат. С помощью команды:
Выводить список доступных сертификатов
Сертификат и ключ могут затем использоваться как обычно после этого.
Формирование подписи
G OST часто используют невыгодные подписи с одной подписью. Для создания такой подписи достаточно одного блока кода:
Структура с параметрами создается во время выполнения метода, после чего вызывается метод подписи. Поля cMsgCert и rgpMSGcert, первое из которых хранит количество сертификатов, зарегистрированных на данные сертификаты, являются пояснениями к структуре параметров, которые могут позволить хранить сертификаты в подписи для формирования полной цепочки.
С помощью метода подписания можно одновременно подать на подпись несколько документов, используя одну подпись. Пользователю вряд ли понравится требование многократно нажимать кнопку «подписать», но это не противоречит 63-ФЗ и может быть очень удобно.
В частности, этот метод терпит неудачу в двух ситуациях, типичных для большинства библиотечных методов (первая с NULL — который обеспечивает требуемую длину буфера). Создайте длинный буфер, а затем разрежьте его по фактической длине, чтобы решить эту задачу.
Отсутствие в сертификате алгоритма хэширования (Digest), используемого для подписи, является единственным реальным недостатком. Если вы просто укажете пустую строку в Windows, она будет автоматически подцеплена.
Тем не менее, есть трюк: Algide сохраняет идентификатор алгоритма хэш -алгоритма, в то время как PSZOID сохраняет информацию об алгоритме подписи (структура CRMT_OID). Кроме того, это уже вопрос техники переименовать Algid в OID:
Вы можете быть удивлены, узнав, что OID на нем прост (CertoidToAlgid), если вы тщательно прочитаете код. Имеет смысл использовать обе сложные методы, которые успешно в Linux.
Шифрование
Во многом шифрование и подпись похожи, но выбор правильного алгоритма является основной проблемой. В отличие от подписи, шифрование чаще всего используется в сочетании с одним или несколькими получателями (например, при отправке электронной почты сразу на несколько адресов).
Три этапа шифрования — заполнение параметров, расчет длины и, наконец, декодирование. Метод поддерживает режим двух проблем, потому что зашифрованный текст может быть довольно большим.
В примере зашифрован адрес только одного адресата, однако, установив больше методов суммарной обработки и дополнительные сертификаты, можно увеличить количество адресатов.
Опять же, есть проблемы с алгоритмом. Сертификат не содержит информации ни о ком, и ни одно из этих косвенных значений не может быть идентифицировано (как это было возможно с алгоритмом подписи). Провайдеру необходимо будет опубликовать список поддерживаемых алгоритмов:
В примере определяется контексты частного ключа и поиск алгоритмов, использующих их. Только шифрование необходимо отфильтровать, потому что список уже включает в себя все алгоритмы (обмен ключами, хэшинг и подпись). Мы заменяем только компоненты шифрования в Uckonstants (постоянная UC), а не устанавливают их. Если данные расположены, наш алгоритм отвечает.
Алгоритмы также могут быть отфильтрованы по размеру (на основе размеров хэша), если таких алгоритмов несколько.